- Kinukuha ng mga kernel memory dumps ang estado ng sistema sa mga kritikal na pagkabigo at mahalaga para sa pag-debug at pag-awdit ng seguridad.
- Sa Windows, sinusuri ang mga ito gamit ang WinDbg o KD, gamit ang mga simbolo at utos tulad ng !analyze -vy .bugcheck upang mahanap ang mga driver at mga sanhi ng error.
- Sa Linux, ang mga tool tulad ng crash, LiME, at gcore ay nagbibigay-daan sa iyong kunin at pag-aralan ang kernel at iproseso ang mga dumps, na may espesyal na atensyon sa pagprotekta sa sensitibong data.
- Ang FreeBSD at iba pang mga sistema ng Unix ay nangangailangan ng mga kernel na pinagsama-sama gamit ang mga simbolo at ang paggamit ng kgdb, na palaging umaasa sa dokumentasyon at source code upang bigyang-kahulugan ang mga resulta.
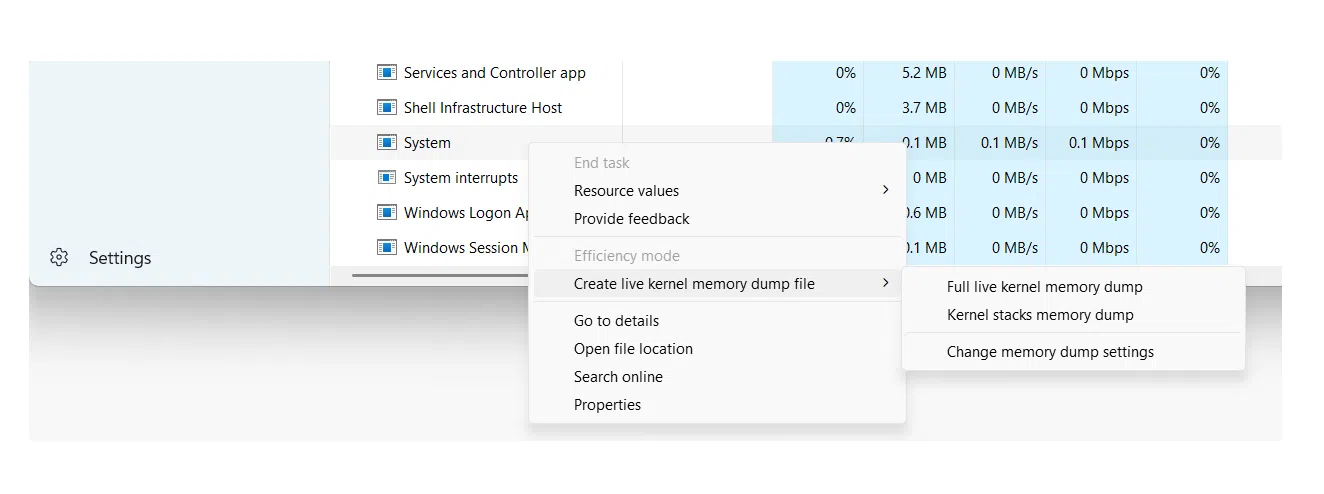
Kapag nag-panic o nag-crash ang isang operating system, ang tanging paraan upang maunawaan kung ano ang nangyari ay ang kumuha ng kernel memory dump at suriin ito . Kinukuha ng mga dumps na ito ang panloob na estado ng system sa sandali ng pagkabigo at mahalaga para sa pag-debug ng mga kumplikadong error, pagsisiyasat ng mga insidente sa seguridad, o pagsasagawa ng mga forensic na pagsusuri.
Bagama't maaaring pakinggan itong napaka-"mababang antas," ang pagsusuri ng memory dump ay hindi eksklusibo sa mga kernel developer. Ang mga system administrator, support engineer, at maging ang mga security auditor ay maaaring makinabang dito kung alam nila ang mga tamang tool, ang iba't ibang uri ng dumps, at mga pangunahing pamamaraan ng interpretasyon . Ipapaliwanag namin sa iyo ang lahat ng ito sa Windows, Unix/Linux, at BSD, gamit ang mga tool tulad ng WinDbg, crash, kgdb, at LiME.
Ano ang isang kernel memory dump at bakit ito sulit na suriin?
Ang kernel memory dump (madalas na tinatawag na Kernel Crash Dump o simpleng crash dump ) ay isang file na naglalaman ng kopya, buo man o bahagya, ng memorya sa oras na ang sistema ay dumanas ng isang kritikal na pagkabigo, tulad ng kernel panic sa Unix/Linux o isang blue screen of death (BSOD) sa Windows.
Sa pagsasagawa, ang ganitong uri ng dump ay nakakatipid ng mga panloob na istruktura ng kernel, mga call stack, konteksto ng proseso, at mga naka-load na driver . Dahil dito, pagkatapos ng sakuna, maaaring isagawa ang isang post-mortem analysis na halos kapareho ng pag-debug ng isang live na sistema, ngunit nang walang pressure na hawakan ang isang production machine habang ito ay nasisira.
Iba-iba ang mga dahilan sa malalimang pag-aaral ng mga kernel dumps: mula sa pag-debug ng mga tila random na bug at paulit-ulit na pag-crash , hanggang sa pagsisiyasat kung ang isang sistema ay malisyoso na minanipula o kung ang isang pag-crash ay maaaring nag-iwan ng mga bakas ng sensitibong impormasyon sa disk.
Bukod sa mga full core dumps, may posibilidad din ang pagkuha ng mga dumps ng mga indibidwal na proseso (ang mga klasikong core dumps ), na lubhang kapaki-pakinabang kapag gusto nating limitahan ang isang problema sa isang partikular na aplikasyon o suriin ang epekto nito sa pagiging kumpidensyal ng isang serbisyo tulad ng isang email o messaging client.
Mga uri ng memory dumps sa Windows at ang kanilang kapakinabangan
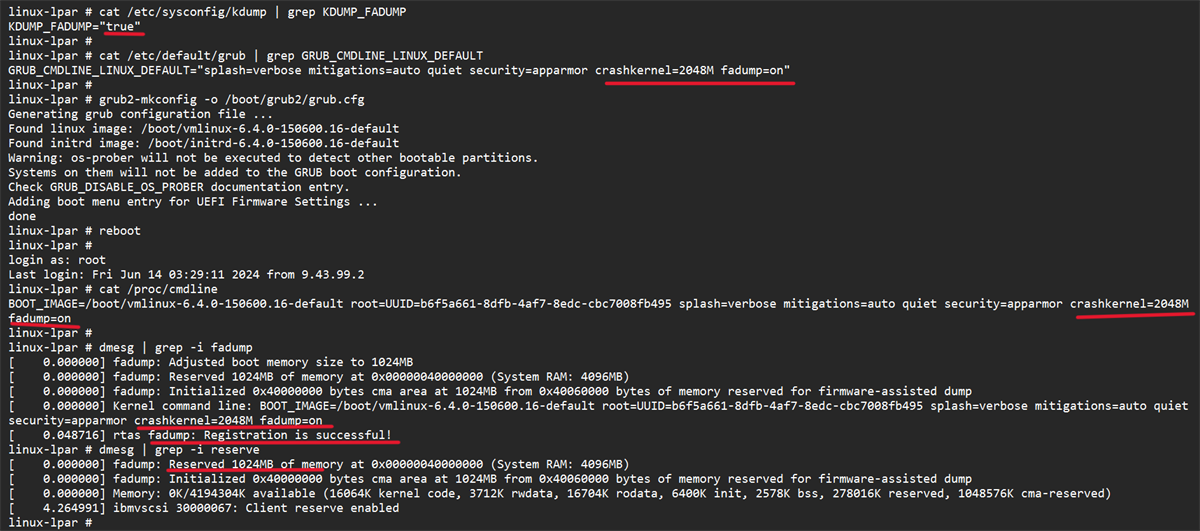
Sa mga sistema ng Windows, ang operating system mismo ay maaaring makabuo ng iba't ibang uri ng dumps kapag nangyari ang isang STOP error. Ang bawat uri ay may iba't ibang antas ng detalye, kaya mahalagang malaman kung aling uri ng dump ang kailangan mo depende sa problema at mga limitasyon sa espasyo sa disk.
Isa sa mga pinakakaraniwang format sa mga kapaligiran ng gumagamit at sa maraming server ay ang maliit na memory dump (minidump)Ito ang kumukunsumo ng pinakamaliit na espasyo at karaniwang matatagpuan sa %SystemRoot%\Minidump, kasama ang mga file ng estilo MiniMMDDYY-01.dmp.
Ang mini dump na ito ay naglalaman ng napaka-espesipiko ngunit mahalagang impormasyon: ang STOP error code at ang mga parameter nito , ang listahan ng mga driver na na-load sa oras ng pagkabigo, ang konteksto ng processor na huminto (PRCB), ang mga konteksto ng proseso at thread na kasangkot (mga istruktura ng EPROCESS at ETHREAD) at ang kernel-mode call stack ng thread na iyon.
Dahil sa mga pangunahing istrukturang ito, kahit na may minidump, madalas na posibleng matukoy kung aling driver o module ang nagdudulot ng mga pag-crash, bagama't hindi laging posible na sundan ang buong trail kung ang problema ay nagmumula nang malayo sa thread na tumatakbo noong panahon ng pag-crash at limitado ang magagamit na impormasyon sa konteksto.
Maaari ring bumuo ang Windows ng mga kernel memory dumps at mas malalaking full dumps na naglalaman ng mga bahagi o lahat ng pisikal na memorya. Ang mga ito ay lalong kapaki-pakinabang para sa low-level analysis, forensic investigations, at advanced debugging ng mga driver o ng mismong sistema.
I-configure at buksan ang mga memory dumps sa Windows gamit ang WinDbg at KD
Para masulit ang mga system dumps sa Windows, ang unang hakbang ay ang wastong pag-configure ng mga opsyon sa startup at recovery . Mula sa Control Panel, sa mga advanced system properties, maaari mong piliin ang uri ng dump na gusto mong i-generate sakaling magkaroon ng pagkabigo: halimbawa, isang "Small memory dump (256 KB)" at ang path kung saan ito itatago.
Nangangailangan din ang sistema ng isang paging file sa boot volume na hindi bababa sa ilang megabytes upang maisulat ang dump. Sa mga modernong bersyon ng Windows, ang bawat pag-crash ay lumilikha ng isang bagong file, at isang history ang pinapanatili sa na-configure na folder, na nagbibigay-daan para sa madaling pagsusuri ng mga nakaraang insidente.
Kapag nabuo na, may ilang paraan para mapatunayan na tama ang mga dumps. Ang isang klasikong utility ay ang Dumpchk.exe , na nagbibigay-daan sa iyong suriin ang pangunahing integridad ng file at i-print ang impormasyon ng buod. Para sa mas advanced na pagsusuri, ginagamit ang Windows Debugging Tools , kabilang ang WinDbg (graphical interface) at KD (command-line version).
Pagkatapos i-install ang debugging package mula sa website ng Microsoft, ang mga tool ay karaniwang matatagpuan sa isang folder tulad ng C:\Program Files\Debugging Tools para sa Windows . Mula doon, maaari kang magbukas ng command prompt at mag-load ng dump file gamit ang WinDbg o KD, na tinutukoy ang file gamit ang parameter na -z .
windbg -y <RutaSimbolos> -i <RutaBinarios> -z <RutaDump>
Ang symbol path ay maaaring tumuro sa isang symbol server na may local caching , halimbawa:
srv*C:\Symbols*https://msdl.microsoft.com/download/symbols
Bagama't ang binary path ay karaniwang katulad ng C:\Windows\I386 o ang folder kung saan natin kinopya ang mga executable ng system na naaayon sa bersyong bumuo ng dump. Mahalaga ito dahil Hindi kasama sa mga Minidump ang lahat ng binary, mga reperensya lamang sa mga ito, kaya kailangang mahanap sila ng debugger.
Pangunahing pagsusuri ng isang kernel crash dump sa Windows
Kapag na-load na ang dump gamit ang WinDbg o KD, ang pag-analisa ng kernel crash dump ay halos kapareho ng isang post-mortem debugging session. Ang unang command na halos lahat ay gumagamit ay ang `!analyze` , na naglulunsad ng awtomatikong pagsusuri at bumubuo ng paunang ulat.
Ang utos !analyze -show nagpapakita ng code ng bugcheck at mga parameter nitoHabang !analyze -v Gumagawa ito ng mas detalyadong output: pinaghihinalaang module, call stack, impormasyong kontekstwal at, sa maraming pagkakataon, mga mungkahi tungkol sa mga posibleng sanhi o mga hakbang sa pag-diagnose.
Upang umakma sa pagsusuring iyon, muling inililimbag ng utos na .bugcheck ang error code at mga kaugnay na parameter, na maaaring ihambing sa sanggunian ng bugcheck code ng Microsoft upang malaman ang eksaktong kahulugan ng bawat halaga at mga karaniwang sanhi.
Ang utos lm N T (mga modyul ng listahan) ay nagbibigay-daan sa iyong makita ang Listahan ng mga naka-load na module kasama ang kanilang path, address at statusNakakatulong ito na kumpirmahin kung ang driver na natukoy ng automated analysis ay talagang nasa memorya at kung anong bersyon ito. Ang listahang ito ay lalong kapaki-pakinabang kapag pinaghihinalaan natin ang mga third-party driver o mga bahagi ng seguridad na nakikipag-ugnayan sa kernel.
Kung nais, maaari nating pasimplehin ang paglo-load ng mga dumps sa pamamagitan ng paglikha ng isang batch file na tatanggap ng path papunta sa dump at ilulunsad ang KD o WinDbg gamit ang mga naaangkop na parameter. Sa ganitong paraan, kailangan lang nating magsulat ng isang maikling command na kasama lamang ang lokasyon ng file, at ang script na ang bahala sa lahat ng iba pa.
Paggamit ng WinDbg para sa mga deep kernel dumps
Para sa mga kernel-mode memory dumps, nag-aalok din ang WinDbg ng kakayahang gumana sa maraming file at session. Maaaring buksan ang mga dumps mula sa command line gamit ang -z , o mula sa graphical interface gamit ang File > Open Memory Dump menu o ang keyboard shortcut na Ctrl+D.
Kung nakabukas na ang WinDbg sa passive mode, piliin lamang ang file sa dialog box na "Open crash dump", tukuyin ang path o i-browse ang disk. Kapag na-load na, maaari mong simulan ang session gamit ang utos na "g" (Go) sa ilang partikular na sitwasyon, o direktang ilunsad ang mga paunang utos sa pagsusuri.
Bilang karagdagan sa klasiko !analyzeMaipapayo na maging pamilyar sa mga seksyon ng sanggunian ng utos ng debuggerInilalarawan nito ang lahat ng magagamit na mga utos para sa pagbabasa ng mga panloob na istruktura, pagsusuri sa memorya, pagbibigay-kahulugan sa mga stack, at marami pang iba. Marami sa mga pamamaraang ito ay naaangkop sa parehong mga live session at offline dumps.
Pinapayagan ka rin ng WinDbg na magtrabaho kasama ang maraming parallel dumpsMaaari tayong magdagdag ng maraming -z na parameter sa command line, na sinusundan ng ibang filename, o magdagdag ng mga bagong target gamit ang command .opendumpAng pag-debug ng maraming destinasyon ay kapaki-pakinabang para sa paghahambing ng mga paulit-ulit na pagkabigo o magkakaugnay na insidente.
Sa ilang mga kapaligiran, ang mga memory dumps ay nakabalot sa mga CAB file upang makatipid ng espasyo o mapadali ang pagpapadala. Direktang magbubukas ang WinDbg ng .cab na may dump sa loob, parehong gumagamit ng -z at may .opendumpkahit na babasahin niya Isa lamang sa mga natapon na file ang kukunin nito at hindi na kukuha ng iba pang mga file. na maaaring ilagay sa parehong pakete.
Mga crash dumps sa Unix at Linux: utility, mga tool at mga kinakailangan
Sa mga sistemang Unix at GNU/Linux, magkatulad ang pilosopiya, ngunit ang ecosystem ng mga tool ay lubhang magkakaiba. Karamihan sa mga kernel na parang Unix ay nag-aalok ng kakayahang mag-save ng isang kopya ng memorya kapag naganap ang isang sakuna , na kilala bilang core dump o kernel crash dump.
Bagama't ang kanilang pangunahing gamit ay ang pagbuo ng kernel at driver, ang mga dumps na ito ay may malinaw na aspeto ng seguridad. Ang pag-crash ay maaaring sanhi ng mga error sa programming, ngunit maaari ring sanhi ng mga nabigong malisyosong aksyon, mga pagtatangka na manipulahin ang mga bahagi ng system, o mga kondisyon ng karera na hindi maayos na sinamantala.
Sa isang mahusay na na-configure na Unix system, hindi bihira ang mga pang-araw-araw na pag-crash, ngunit kapag nangyari ang mga ito, ipinapayong magkaroon ng dump infrastructure, tulad ng Kdump, LKCD, o iba pang mga solusyon na nagbibigay-daan sa iyong makuha ang memorya ng system. Gayunpaman, mahalagang timbangin ang diagnostic value ng dump laban sa panganib na naglalaman ito ng lubos na sensitibong data.
Isa sa mga pinakakomprehensibo at malawakang ginagamit na kagamitan para sa ganitong uri ng pagsusuri sa Linux ay ang crash , na unang binuo ng Red Hat. Ang utility na ito ay naging halos isang de facto na pamantayan para sa pagsusuri ng mga kernel dumps at para rin sa pagsusuri ng mga tumatakbong sistema.
Maaaring gumana ang pag-crash laban sa live memory ng system sa pamamagitan ng /dev/mem o, sa Red Hat at mga derivative distribution, gamit ang partikular na device /dev/crashGayunpaman, karaniwang kasanayan na pakainin ang tool ng isang dump file na nabuo ng mga mekanismo tulad ng Kdump, makedumpfile, Diskdump o mga dumps na partikular sa arkitektura tulad ng s390/s390x o xendump sa mga virtualized na kapaligiran.
Ang papel ng pag-crash at ang kahalagahan ng vmlinux sa Linux
Ang crash utility ay nilikha, sa bahagi, upang malampasan ang mga limitasyon ng paggamit direkta sa gdb /proc/kcoreBukod sa iba pang mga bagay, maaaring limitado ang access sa pseudo-image ng memorya na iyon, at, bilang karagdagan, ang ilang opsyon sa compilation ng kernel ay nagpapahirap sa wastong pagbibigay-kahulugan sa mga panloob na istruktura kung ang mayroon lamang tayo ay ang naka-compress na executable binary.
Para gumana nang tama ang crash, dalawang pangunahing elemento ang kinakailangan: isang na-compile na vmlinux file na may mga debugging symbol (karaniwan ay may mga flag tulad ng -g) at ang kernel dump mismo. Ang kombinasyong ito ay nagbibigay-daan sa tool na i-map ang mga memory address sa mga function, istruktura, at linya ng code.
Mahalagang makilala ang pagitan vmlinux at vmlinuzSa karamihan ng mga sistema, tanging ang vmlinux lamang ang nakikita, na isang naka-compress at bootable na bersyon ng kernel. Ang pag-crash ay nangangailangan ng simbolikong na-decompress na vmlinux; kung wala ito, kapag sinusubukang mag-load ng dump o /dev/mem Makakaranas tayo ng mga error na ganito hindi mahanap ang na-boot na kernel — pakilagay ang argumento ng namelist.
Bagama't posibleng manu-manong i-extract ang vmlinuz, hindi laging diretso ang proseso, at sa pagsasagawa, kadalasan ay mas maginhawang i-recompile ang kernel upang makuha ang parehong vmlinux at vmlinuz nang sabay-sabay. Sa mga seryosong kapaligiran ng administrasyon, mainam na kasanayan na magpanatili ng hiwalay na vmlinuz package para sa bawat naka-deploy na bersyon ng kernel partikular para sa mga sitwasyong ito.
Kapag natugunan na ang mga kinakailangan, ang pagpapatakbo ng crash laban sa isang dump ay medyo simple: tinutukoy mo ang naaangkop na vmlinux at dump file, at magbubukas ang tool ng isang interactive session kung saan maaari mong tuklasin ang mga istruktura ng kernel, ilista ang mga proseso, tingnan ang mga call stack, at kunin ang forensic na impormasyon . Ang mga gustong mas malalim na magsaliksik ay maaaring sumangguni sa espesyal na dokumentasyon, tulad ng kilalang crash technical whitepaper.
Mga Limitasyon ng /dev/mem at mga unang pamamaraan sa Linux
Bago gumamit ng mga partikular na tool, maraming administrador ang may kasaysayang sumusubok na makakuha ng memory dump. pagbabasa nang direkta mula sa aparato /dev/memTila simple lang ang pamamaraang ito: gumamit ng tool tulad ng memdump (na naglalaglag ng device na iyon sa STDOUT) o pull from dd if=/dev/mem of=volcado.mem.
Gayunpaman, ang mga modernong kernel ay nag-aalok ng mga opsyon sa compilation tulad ng CONFIG_STRICT_DEVMEMna lubhang naglilimita sa pag-access mula sa espasyo ng gumagamit patungo sa /dev/memAng karaniwang resulta ay ang pagputol ng pagbasa pagkatapos ng isang maliit na bloke (hal., 1 MB) o, sa pinakamasamang kaso, ang isang bug sa interaksyong iyon ay maaaring magtapos sa isang kernel panic agad at i-restart ang makina.
Ang proteksyong ito ay may perpektong kahulugan mula sa pananaw ng seguridad, ngunit pinipilit tayo nitong maghanap ng iba pang mga paraan upang makakuha ng isang maaasahan at kumpletong dump nang hindi lubos na umaasa sa mga generic na device na hindi na kasing-access gaya ng dati.
Kaya naman ang kasalukuyang kalakaran ay ang umasa sa mga partikular na module o integrated crash dump infrastructure, sa halip na subukang "scrape memory" gamit ang mga tool sa user space na hindi idinisenyo upang umiral kasabay ng mga modernong patakaran sa proteksyon ng kernel.
LiME Forensics: Pagkuha ng Memorya sa Linux at Android
Isang napakalakas na alternatibo sa mundo ng forensic ay ang LiME (Linux Memory Extractor) , isang kernel module na dinisenyo nang tumpak upang makuha ang volatile memory sa isang kontroladong paraan at walang mga paghihigpit na nakakaapekto sa /dev/mem. Tumatakbo ang LiME sa kernel space, kaya mas direkta nitong maa-access ang RAM.
Ang LiME ay ipinamamahagi kasama ang source code nito at kino-compile laban sa mga header ng kernel na ginagamitAng proseso ng compilation ay bumubuo ng isang module .ko partikular sa bersyon ng kernel kung saan ito ilo-load. Kapag na-compile na, maaari natin itong beripikahin gamit ang mga tool tulad ng file upang matiyak na ang ELF module na naaayon sa aming arkitektura ay wastong nabuo.
Para magamit ang LiME, i-load lang ang module gamit ang insmod mula sa ugat at ipasa dito ang mga naaangkop na opsyon, halimbawa sa pamamagitan ng pagtukoy ng isang destinasyon ng network dump gamit ang TCP at isang raw format:
insmod lime-3.x.y.ko "path=tcp:4444 format=raw"
Kasabay nito, sa makinang tatanggap ng dump, nakikinig tayo sa na-configure na port gamit ang isang tool tulad ng ncpag-redirect ng output sa isang file:
nc <IP_origen> 4444 > volcado.mem
Pagkatapos ng ilang minuto, depende sa dami ng RAM at performance ng network, magkakaroon tayo ng file na ang laki ay tumutugma sa pisikal na memorya ng source system. Ito ay isang kumpletong RAM dump na maaari nating suriin gamit ang mga forensic tool o kahit na gamit ang mga string o iba pang utility bilang unang hakbang upang mahanap ang mga interesanteng string.
Mga process dumps at mga panganib sa pagkakalantad ng data
Ang isang buong kernel dump ay lubos na nakapagbibigay-kaalaman, ngunit maaari rin itong maging labis kapag interesado lamang tayo sa isang partikular na proseso. Sa ganitong kaso, makatuwiran na gumamit ng... mga indibidwal na dump ng proseso gamit ang mga tool tulad ng gcore sa Unix/Linux.
Ang mga per-process dumps na ito ay mas maliliit at mas madaling pamahalaan, at nagbibigay-daan sa iyong ituon ang iyong pagsusuri sa mga partikular na application tulad ng messaging client (hal., Skype) o email client (hal., Thunderbird), kung saan medyo madaling mahanap ang mga plaintext password, session token, o contact data sa pamamagitan ng paggalugad sa mga memory string.
Mula sa perspektibo ng pag-develop, ang mga core dumps na ito ay nakakatulong sa paghahanap ng mga error sa programming, memory leak, o mga hindi pare-parehong estado sa isang serbisyo. Gayunpaman, mula sa perspektibo ng seguridad, ang problema ay lumilitaw kapag ang mga dumps na ito ay regular na nabubuo at nakaimbak sa mga lokasyong maa-access ng ibang mga user , alinman sa mismong system o sa mga shared network resources.
Kung ang isang gumagamit ay nag-iiskedyul, halimbawa, ng isang gawain cron Sa pamamagitan ng pana-panahong pagkuha ng mga dumps ng mga sensitibong proseso at pag-iiwan sa mga ito sa isang direktoryong nababasa sa buong mundo, nagbubukas ang isang attacker ng isang malaking pinto sa pagkakalantad ng kritikal na impormasyon. Sa maraming senaryo ng pag-audit, ang pagsusuri sa mga file na ito ay nagbibigay-daan sa isang attacker na mabawi ang mga... mga kredensyal, listahan ng mga kontak, kasaysayan ng komunikasyon, at iba pang pribadong datos na may medyo mababang pagsisikap.
Samakatuwid, sa anumang seryosong pag-audit ng isang Unix system, ipinapayong maglaan ng ilang minuto sa pagsuri kung ang mga dumps (buo o bahagyang) ay nabubuo, kung saan sila nakaimbak, kung anong mga pahintulot ang mayroon sila, at kung mayroong anumang awtomatikong proseso na nag-iiwan ng mga kopya ng memorya na maabot ng mga hindi awtorisadong gumagamit.
Pagsusuri pagkatapos ng kamatayan ng mga dumps sa FreeBSD gamit ang kgdb
Sa mundo ng BSD, at partikular sa FreeBSD, ang pamamaraan sa pagsusuri pagkatapos ng kamatayan ay kinabibilangan ng Paganahin ang mga crash dump sa system at magkaroon ng kernel na na-compile na may mga debugging symbolIto ay kinokontrol mula sa direktoryo ng pagsasaayos ng kernel, kadalasan sa /usr/src/sys/<arq>/conf.
Sa kaukulang configuration file, maaaring paganahin ang pagbuo ng simbolo gamit ang isang linyang tulad nito:
makeoptions DEBUG=-g # Build kernel with gdb(1) debug symbols
Pagkatapos baguhin ang configuration, kailangang i-recompile ang kernel. Ang ilang object ay muling buuin (tulad ng trap.o) dahil sa pagbabago sa mga build file. Ang layunin ay makakuha ng kernel na may parehong code gaya ng code na may problema, ngunit idinaragdag ang kinakailangang impormasyon sa pag-debugMaipapayo na ihambing ang luma at bagong laki gamit ang utos size upang matiyak na walang mga hindi inaasahang pagbabago sa binary.
Kapag na-install na ang kernel na may mga simbolo, maaari na nating suriin ang mga dumps gamit ang kgdb gaya ng inilarawan sa opisyal na dokumentasyon. Hindi lahat ng simbolo ay maaaring kumpleto, at ang ilang mga function ay maaaring lumitaw nang walang mga numero ng linya o impormasyon sa argumento, ngunit sa karamihan ng mga kaso ang antas ng detalye ay sapat na upang masubaybayan ang problema.
Walang ganap na garantiya na malulutas ng pagsusuri ang lahat ng insidente, ngunit sa pagsasagawa, ang estratehiyang ito ay gumagana nang maayos sa mataas na porsyento ng mga senaryo , lalo na kapag ang mga crash dump ay sinamahan ng isang mahusay na pagsusuri ng mga kamakailang pagbabago sa sistema.
Mga pinakamahusay na kasanayan para sa pagsusuri at pagdodokumento ng mga error sa kernel
Anuman ang operating system, ang kernel dump analysis ay karaniwang nauuwi sa pagtukoy sa teknikal na dokumentasyon, mga knowledge base, mga espesyalisadong forum, o kahit na ang mismong kernel source code upang bigyang-kahulugan ang mga mensahe, error code, at hindi pamilyar na mga simbolo.
Sa Linux, malaking tulong ang umasa sa opisyal na source code tree, sa built-in na dokumentasyon, at sa mga mapagkukunan ng komunidad. Maraming mensahe ng error sa kernel ang maaaring masubaybayan pabalik sa eksaktong file kung saan sila nagmula, na nakakatulong sa pag-unawa sa konteksto kung saan na-trigger ang isang partikular na BUG() o WARN().
Sa Windows, ang dokumentasyon ng Microsoft, ang knowledge base (KB) nito, at mga teknikal na forum ay nagbibigay ng detalyadong paliwanag ng mga bugcheck code, mga rekomendasyon sa pag-troubleshoot, at mga kilalang pattern ng error . Ang pagsasama-sama ng impormasyong ito sa mga ulat mula sa !analyze -v ay ginagawang posible ang pagbuo ng isang makatwirang plano sa pagpapagaan.
Ang tunay na halaga ng isang crash dump ay lumilitaw kapag ang lahat ng impormasyong iyon ay pinag-ugnay-ugnay sa isang matibay na pag-unawa sa operating system at sa partikular na kapaligiran kung saan naganap ang pagkabigo . Saka lamang makakabuo ng mga pangmatagalang solusyon at, higit sa lahat, maiiwasan ang pag-ulit ng parehong problema sa hinaharap na may mas malubhang kahihinatnan.
Ang pagsusuri ng kernel dump ay, sa huli, isang timpla ng agham at kahusayan sa paggawa: nangangailangan ito ng mga angkop na kagamitan, paunang configuration (mga simbolo, mga opsyon sa dump, ligtas na imbakan), at maraming karanasan sa pagbabasa ng mga stack, istruktura, at mga error code. Ang pagiging dalubhasa sa mga pamamaraang ito ay nagbibigay-daan sa amin hindi lamang upang i-debug ang mga kumplikadong insidente kundi pati na rin upang lubos na mapataas ang seguridad at katatagan ng mga sistemang aming pinamamahalaan.
Talatuntunan
- 1 Ano ang isang kernel memory dump at bakit ito sulit na suriin?
- 2 Mga uri ng memory dumps sa Windows at ang kanilang kapakinabangan
- 3 I-configure at buksan ang mga memory dumps sa Windows gamit ang WinDbg at KD
- 4 Pangunahing pagsusuri ng isang kernel crash dump sa Windows
- 5 Paggamit ng WinDbg para sa mga deep kernel dumps
- 6 Mga crash dumps sa Unix at Linux: utility, mga tool at mga kinakailangan
- 7 Ang papel ng pag-crash at ang kahalagahan ng vmlinux sa Linux
- 8 Mga Limitasyon ng /dev/mem at mga unang pamamaraan sa Linux
- 9 LiME Forensics: Pagkuha ng Memorya sa Linux at Android
- 10 Mga process dumps at mga panganib sa pagkakalantad ng data
- 11 Pagsusuri pagkatapos ng kamatayan ng mga dumps sa FreeBSD gamit ang kgdb
- 12 Mga pinakamahusay na kasanayan para sa pagsusuri at pagdodokumento ng mga error sa kernel