- Sinasaid ng mga pag-atake ng DDoS ang mga network resources, server, at application, na nagdudulot ng kawalan ng kakayahang magamit at malubhang pagkalugi sa ekonomiya at reputasyon.
- May mga volumetric, state exhaustion, at application attack, na bawat isa ay nagta-target sa iba't ibang layer ng imprastraktura.
- Ang epektibong depensa ay nangangailangan ng matibay na arkitektura, patuloy na pagsubaybay, at mga solusyon laban sa DDoS sa network, cloud, at edge computing.
- Pinapabuti ng mga pinamamahalaang serbisyo at ng mga espesyalistang pangkat ng operator ang pagtuklas, pagpapagaan, at pagpapatuloy ng negosyo sa harap ng mga pag-atakeng DDoS.
Ang cybersecurity na nakatuon sa pagprotekta sa mga network laban sa mga pag-atake ng DDoS ay naging kritikal para sa anumang kumpanyang may presensya online. Hindi na lamang tayo nagsasalita tungkol sa malalaking korporasyon o kritikal na imprastraktura: anumang organisasyon na umaasa sa mga online na serbisyo nito ay maaaring maging biktima ng isang denial-of-service attack.
Ang mga pag-atakeng ito ay hindi lamang sumisira sa isang website o application, kundi maaari ring magdulot ng mga pagkalugi sa pananalapi, pinsala sa reputasyon, mga parusa sa regulasyon , at, sa maraming pagkakataon, nagsisilbing panangga para sa mas malubhang panghihimasok. Ang pag-unawa kung paano gumagana ang mga pag-atake ng denial-of-service, kung anong mga uri ang umiiral, at kung anong mga partikular na hakbang ang maaaring gawin upang mabawasan ang mga ito ay mahalaga para mapanatili ang pagpapatuloy ng negosyo.
Ano ang isang denial-of-service (DoS) attack at ano ang pagkakaiba nito sa isang DDoS attack?
Ang denial-of-service (DoS) attack ay isang sinasadyang aksyon kung saan ang isang cybercriminal ay gumagamit ng isang computer o isang limitadong hanay ng mga mapagkukunan upang madaig ang isang partikular na serbisyo, kadalasan sa pamamagitan ng pagdidirekta ng isang malaking halaga ng trapiko sa isang partikular na IP address. Simple lang ang layunin: sirain ang mga mapagkukunan ng server upang tumigil ito sa pagtugon sa mga lehitimong kahilingan.
Ang klasikong anyo ng DoS attack ay kinabibilangan ng pagpapadala ng napakaraming bilang ng mga packet (mga bloke ng data) sa target na IP address, na lumalagpas sa kapasidad ng server. Kapag ang dami ng mga kahilingan ay lumampas sa magagamit na memorya, CPU, o bandwidth, hindi na mapoproseso ng sistema ang mga lehitimong koneksyon, at ang serbisyo ay nagiging hindi magamit o napakabagal.
Isa pang karaniwang estratehiya ay ang pagtuon sa bandwidth . Sa halip na subukang ubusin ang mga panloob na mapagkukunan ng server, nilalayon ng attacker na ganap na punan ang bandwidth ng linya ng komunikasyon. Kahit na hinarangan ng firewall o mga filter ang malisyosong trapiko, naganap na ang pagsisikip ng network, at ang karanasan ng user ay lubhang naapektuhan.
Kapag ang konsepto ring iyan ay pinarami ng daan-daan, libo-libo, o kahit milyun-milyong mapagkukunan, mula sa isang DoS ay lumilipat tayo sa isang distributed denial-of-service (DDoS) attack , na mas kumplikado i-detect at pigilan, dahil ang malisyosong trapiko ay tila nagmumula sa napakaraming iba't ibang user na nakakalat sa buong mundo.
Ano ang isang DDoS attack at paano gumagana ang mga botnet?
Ang isang pag-atakeng DDoS (Distributed Denial of Service) ay binubuo ng paggamit ng maraming nakompromisong device upang maglunsad ng isang koordinadong malaking alon ng trapiko laban sa isang target: isang web server, isang API, isang DNS, isang corporate VPN, o, sa pangkalahatan, anumang serbisyong nakalantad sa Internet.
Dati nang na-infect ng attacker ang mga computer, server, IoT device, smartphone, at iba pang konektadong kagamitan para gawing botnet o zombie computer ang mga ito . Ang mga device na ito ay kinokontrol nang malayuan gamit ang malware, at sa isang paunang natukoy na sandali, inutusan ng cybercriminal ang buong network na magpadala ng napakalaking request sa target hanggang sa mapuno ito.
Sa pagsasagawa, ang pagbaha na ito ay maaaring magpakita bilang tila normal na mga kahilingan sa HTTP, mga query sa DNS, mga packet ng UDP, o mga koneksyon sa TCP . Dahil ang trapiko ay nagmumula sa libu-libong iba't ibang mga IP address at maaaring halos kapareho ng sa mga lehitimong gumagamit, ang pagkakaiba sa pagitan ng lehitimo at malisyosong aktibidad ay nagiging mas mahirap, at ang pagtuklas ay nagiging isang tunay na hamon.
Bukod pa rito, sa maraming sitwasyon, ang mga pag-atake ng DDoS ay ginagamit bilang pang-abala upang itago ang mas malubhang panghihimasok . Habang nakatuon ang IT team sa pagpapanumbalik ng serbisyo at pagpigil sa trapiko, maaaring tangkaing samantalahin ng mga umaatake ang mga kahinaan, magnakaw ng data, o gumalaw nang pahilis sa internal na network.
Samakatuwid, dapat pagsamahin ng proteksyon laban sa DDoS ang pag-iwas, maagang pagtuklas, at awtomatikong pagpapagaan , kasama ang mahusay na pagpaplano ng pagtugon sa insidente upang maiwasan ang pagkahulog sa patibong ng pagtuon lamang sa kawalan ng serbisyo.
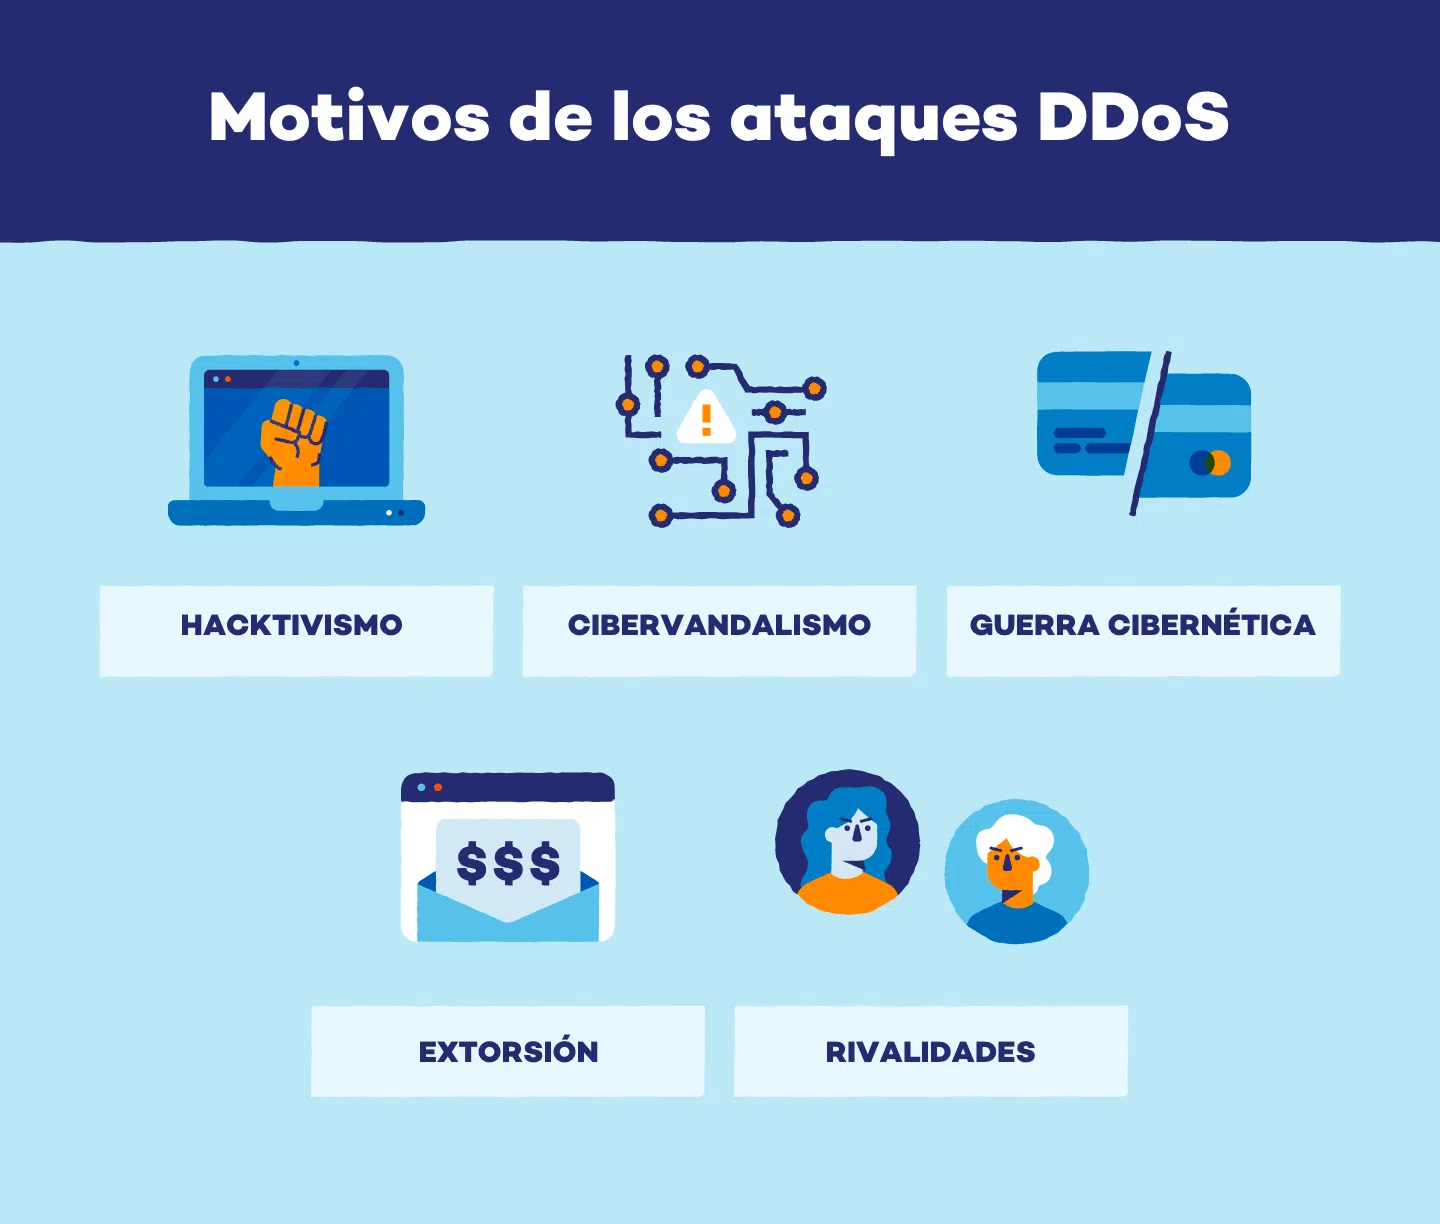
Mga karaniwang motibasyon sa likod ng mga pag-atake ng DDoS
Malayo sa pagiging walang kabuluhang mga pag-atake, ang mga insidente ng denial-of-service ay kadalasang dulot ng mga interes sa ekonomiya, ideolohiya, kompetisyon, o maging ng personal na interes . Ang pag-unawa sa dahilan ay nakakatulong upang masuri ang panganib at mas mahusay na maihanda ang mga plano sa pagtugon.
Isa sa mga pinakadirektang motibasyon ay ang pinansyal na pangingikil . Naglulunsad ang umaatake ng DDoS attack laban sa kumpanya, na nagpaparalisa sa mga online na serbisyo nito, at pagkatapos ay humihingi ng bayad (karaniwan ay sa cryptocurrency) kapalit ng pagpapahinto sa pag-atake. Sa mga negosyong lubos na umaasa sa kanilang online presence, ang bawat oras ng downtime ay maaaring magresulta sa malalaking pagkalugi, na nagpapataas ng pressure na sumuko sa blackmail.
Karaniwan din ang mga pag-atakeng inudyukan ng "personal na hustisya," na nangyayari kapag ang isang indibidwal o grupo ay nagkikimkim ng poot laban sa isang partikular na kumpanya o organisasyon. Maaaring ito ay mga hindi nasisiyahang customer, dating empleyado, o mga indibidwal na naniniwalang hindi patas ang pagkilos ng kumpanya, at ginagamit nila ang mga pag-atake ng DDoS bilang isang uri ng paghihiganti upang masira ang imahe nito sa publiko.
Sa larangan ng katarungang panlipunan o hacktivism , may ilang grupo na naglulunsad ng mga pag-atake ng DDoS bilang isang uri ng digital na protesta. Ang layunin ay upang mapataas ang kamalayan sa isang pampulitika, panlipunan, o pangkapaligiran na layunin sa pamamagitan ng pagpaparalisa sa mga website ng mga pamahalaan, media outlet, institusyong pinansyal, o mga kumpanyang nauugnay sa kontrobersyang nais nilang tuligsain.
Sa mas kritikal na antas, lumilitaw ang cyberwarfare o digital warfare , kung saan ang mga pag-atake ng DDoS ay ginagamit bilang mga kasangkapan sa loob ng mga geopolitical conflict. Dito, ang mga target ay karaniwang kritikal na imprastraktura: mga operator ng telekomunikasyon, mga kumpanya ng enerhiya, mga sistema ng transportasyon, mga pasilidad ng pangangalagang pangkalusugan, mga pampublikong administrasyon, o mga serbisyong pinansyal, na naghahangad na lumikha ng kawalang-tatag o presyon sa isang karibal na bansa.
Mayroon ding hindi patas na kompetisyon : ang ilang mga kumpanya, sa isang ganap na ilegal na paraan, ay gumagamit ng mga pag-atake ng DDoS laban sa kanilang mga karibal upang ibagsak ang kanilang mga online na tindahan, ihinto ang mga pangunahing promosyon o sirain ang persepsyon ng pagiging maaasahan ng inatake na brand.
Panghuli, may mga cybercriminal na inuudyukan ng teknikal na kadalubhasaan at reputasyon sa loob ng underground community . Hangad nilang ipakita ang kanilang mga kasanayan, ibahagi ang mga talaan ng matagumpay na pag-atake, o gamitin pa nga ang mga ito bilang isang portfolio upang kalaunan ay matanggap sa mga kompanyang may matataas na halaga para sa mga tungkulin sa red team o mga kontroladong stress test.
Tunay na epekto ng mga pag-atake ng DDoS sa mga negosyo
Ang mga kahihinatnan ng isang mahusay na naisagawang pag-atake ng DDoS ay higit pa sa isang simpleng pansamantalang pagkawala ng serbisyo. Ang epekto nito ay isinasalin sa direktang pagkalugi sa pananalapi, pinsala sa operasyon, at pangmatagalang epekto sa reputasyon at pagsunod sa mga regulasyon.
Mula sa pananaw ng ekonomiya, ang hindi pagkakaroon o pagkasira ng serbisyo ay isinasalin sa pagkawala ng mga benta (sa e-commerce, online banking, SaaS, atbp.), pagtaas ng mga balik o pagkansela, at labis na karga ng mga channel ng serbisyo sa customer, na binabaha ng mga reklamo at katanungan dahil sa pagkawala ng serbisyo.
Sa antas ng operasyon, maaaring harangan ng isang DDoS attack ang mga kritikal na internal application , makagambala sa mga collaboration tool, CRM, ERP, o mga ticketing system, na lubhang makakabawas sa produktibidad. Kung magpapatuloy ang pag-atake, hindi bihira na magdulot ito ng mga error sa mga proseso ng negosyo, pagkawala ng patuloy na transactional data, o mga paglabag sa mga service level agreement (SLA) sa mga kliyente.
Naaapektuhan din ang reputasyon ng korporasyon . Mabilis na kumakalat ang balita ng isang matagumpay na pag-atake at maaaring humantong sa pagkawala ng tiwala mula sa mga customer, kasosyo, at mamumuhunan. Ang isang seryosong insidente ay maaaring magdulot ng mga imbestigasyon sa regulasyon at magdulot ng pagdududa sa kapanahunan ng organisasyon sa cybersecurity.
Sa mga regulated na sektor, ang pagkakaroon ng serbisyo ay isa ring legal na kinakailangan . Ang mga regulasyon tulad ng GDPR, PCI-DSS, HIPAA, at, sa Espanya, ang National Security Framework (ENS) ay nangangailangan ng pagtiyak sa pagpapatuloy ng ilang serbisyo at pagprotekta sa personal na data laban sa matagal na downtime. Ang isang DDoS attack na nagpapawalang-bisa sa mga kritikal na sistema ay maaaring humantong sa mga parusa at obligasyon sa pag-abiso sa mga awtoridad.
Samakatuwid, ang pagpapagaan ng DDoS ay hindi maaaring ituring na isang opsyonal na luho, kundi bilang isang mahalagang bahagi sa loob ng pangkalahatang estratehiya ng kumpanya sa pamamahala ng peligro at pagpapatuloy ng negosyo.
Mga pangunahing uri ng pag-atake ng DDoS
Ang mga pag-atake ng DDoS ay umunlad sa dami at sopistikasyon, at ngayon ay karaniwang inuuri ang mga ito sa tatlong pangunahing kategorya: volumetric, state o resource exhaustion, at application-level . Ang bawat uri ay nagsasamantala ng iba't ibang kahinaan sa imprastraktura.
Sa mga volumetric attack , ang layunin ay punuin ang available na bandwidth ng network. Napakaraming trapiko ang nalilikha patungo sa biktima kaya't ang bandwidth ng wide area network (WAN) ay nalulula, na nagiging dahilan upang hindi ma-access ang iba pang mga serbisyo. Ang naka-target na IP address ay hindi kailangang iugnay sa isang partikular na server; kailangan lang itong iruta sa internet.
Ilan sa mga pinakakilalang halimbawa ay ang UDP Floods , na nagpapadala ng malalaking dami ng mga UDP packet nang walang inaasahang tugon, at mga DNS Reflection/Amplification attack , kung saan ginagamit ang mga bukas na DNS server upang palakasin ang trapiko patungo sa biktima. Kahit na i-drop ng mga firewall ang mga packet na ito, kung ang downstream bandwidth ay saturated, makakamit pa rin ng attacker ang kanilang layunin.
Sa mga state o resource exhaustion attack , ang target ay hindi na gaanong bandwidth, kundi ang mga kakayahan sa pagproseso ng mga stateful device: mga firewall, IPS, load balancer, o ang mga TCP server mismo. Pinapanatili ng mga device na ito ang mga connection state table, at ang bawat entry ay kumokonsumo ng memorya at mga resource.
Ang klasikong SYN Flood ay nagpapadala ng sunod-sunod na SYN packets na nagbubukas ng mga semi-established na koneksyon ngunit hindi kailanman lubusang nakukumpleto ang mga ito, pinupuno ang talahanayan hanggang sa hindi na ito makapaglaman ng anumang entry. Samantala, ang TCP Connection Flood ay maaaring gumamit ng tila lehitimong mga koneksyon ng TCP, ngunit sa bilis na mas mabilis kaysa sa kayang iproseso ng firewall, na pumuputol sa komunikasyon para sa mga serbisyo sa likod ng firewall at nakakaapekto pa sa koneksyon ng LAN-DMZ.
Panghuli, ang mga pag-atake sa antas ng aplikasyon (layer 7) ay nakatuon sa pag-ubos ng mga partikular na mapagkukunan ng isang partikular na serbisyo, tulad ng CPU, memorya, o bilang ng mga sabay-sabay na sesyon sa isang web server. Mas tahimik ang mga ito dahil maaari itong mabuo nang may medyo mababang dami ng trapiko at kadalasang nagmumula sa iisang makina.
Ang mga karaniwang halimbawa ay ang Slowloris , na nagbubukas ng maraming koneksyon sa HTTP papunta sa server at pinapanatili itong bukas sa pamamagitan ng pagpapadala ng mga hindi kumpletong header sa mahabang panahon, ang RUDY , na nagpapadala ng mga kahilingan na may napakahaba at mabagal na katawan, o ang THC-SSL , na pumipilit sa maraming muling negosasyon ng TLS/SSL na punuin ang CPU ng HTTPS server.
Ang papel ng control plane at mga connection flood attack
Sa loob ng isang modernong network, mahalagang mapag-iba ang data plane at control plane . Ang una ay responsable sa pagpapasa ng mga packet sa mataas na bilis, habang ang huli ay humahawak sa pagruruta, pamamahala ng sesyon, at mga desisyon sa protocol. Ang control plane ay, sa esensya, ang "utak" ng network device.
Ang mga connection flood attack ay partikular na idinisenyo upang madaig ang control plane at ang mga sistemang namamahala sa mga koneksyon. Sinusubukan ng attacker na magbukas ng napakaraming sabay-sabay na mga sesyon sa isang server o network device (halimbawa, gamit ang SYN floods o mga katulad na variant), nang hindi matagumpay na nakukumpleto ang mga ito.
Bagama't inilalaan ng target na sistema ang mga mapagkukunan sa pamamahala ng mga hindi kumpletong koneksyon na ito, nauubos ang memorya at paggamit ng CPU . Kalaunan, hindi na kayang tumanggap ng mga bagong lehitimong kahilingan ang device o kaya'y nagka-crash lang. Maaari itong makaapekto sa mga web server, router, switch, firewall, at load balancer, kaya ipinapayong sumangguni sa detalyadong pagsusuri ng mga kagamitan sa network.
Kapag ang control plane ay nakompromiso sa ganitong paraan, ang epekto ay hindi limitado sa iisang serbisyo lamang: maaari itong humantong sa pagkawala ng ruta, mga pagbagsak ng sesyon ng BGP, mga pagkaantala sa VPN tunnel , at, sa pangkalahatan, kawalang-tatag sa buong imprastraktura ng network. Samakatuwid, ang pagprotekta sa control plane na ito ay isang prayoridad sa loob ng anumang seryosong diskarte sa proteksyon ng DDoS.
Mga pinakamahusay na kasanayan para sa proteksyon at pagpapagaan laban sa DDoS
Ang epektibong depensa laban sa mga pag-atakeng denial-of-service ay nangangailangan ng isang patong-patong na pamamaraan , na pinagsasama ang mga hakbang sa pag-iwas, patuloy na pagsubaybay, mga partikular na teknolohiya, at isang malinaw na diskarte sa pagtugon sa insidente. Walang iisang magic bullet, ngunit mayroong isang hanay ng mga pinakamahusay na kasanayan na, kapag pinagsama nang epektibo, ay makabuluhang nagpapataas ng katatagan.
Ang unang hakbang ay ang pagkakaroon ng isang mahusay na natukoy na plano ng pagtugon sa DDoS . Dapat tukuyin ng dokumentong ito ang mga tungkulin at responsibilidad, panloob at panlabas na mga channel ng komunikasyon, mga teknikal at pamamaraan ng pagpapataas ng antas ng negosyo, at mga pamantayan para sa pagsali sa mga vendor, operator, o awtoridad kung kinakailangan.
Maipapayo na magsagawa ng regular na pagtatasa ng panganib sa imprastraktura ng network at mga kritikal na aplikasyon. Kabilang dito ang pagsusuri sa mga configuration, pagtukoy sa mga indibidwal na punto ng pagkabigo, pagsuri sa kapasidad ng link, pag-update at pag-patch ng mga sistema upang maalis ang mga kilalang kahinaan, at pagpaplano para sa mga contingency scenario.
Pinagsasama ng multi-layered security ang mga firewall, intrusion prevention system (IPS), web application firewall (WAF), access control list (ACL), rate limiting, at mga nakalaang solusyon sa pagpapagaan ng DDoS, kapwa on-premises at sa cloud. Sinasaklaw ng bawat elemento ang iba't ibang uri ng pag-atake o vector, upang kung sakaling mabigo ang isa, maaaring magsilbing backup ang isa pa.
Ang patuloy na pagsubaybay sa trapiko sa network ay mahalaga para sa pagtuklas ng mga anomalya sa totoong oras. Ang mga tool sa pagsusuri ng daloy at mga solusyon batay sa machine learning ay nagbibigay-daan sa iyong tukuyin kung ano ang bumubuo ng isang normal na pattern ng trapiko at mag-trigger ng mga alerto kapag may naobserbahang matalim na paglihis sa dami, laki ng packet, mga protocol na ginamit, o mga rate ng koneksyon.
Ang pakikipagtulungan sa mga Internet Service Provider (ISP) at mga espesyalisadong vendor ay isa pang mahalagang haligi. Maraming volumetric attack ang hindi man lang epektibong mapawi mula sa network ng customer dahil napuno na ang mga access link. Sa mga kasong ito, mahalagang maisagawa ang pagsala at paglilinis ng trapiko nang malapit hangga't maaari sa pinagmulan ng pag-atake.
Mga pamamaraan ng pagpapagaan: pagsala, paglilinis, at paglilimita sa trapiko
Pinagsasama ang mga partikular na pamamaraan sa pagpapagaan ng DDoS upang paghiwalayin ang lehitimong trapiko mula sa malisyosong trapiko nang may pinakamababang posibleng epekto sa karanasan ng gumagamit. Ang susi ay ang mabilis at tumpak na pagtugon, na iniiwasan ang parehong pagkabigo ng sistema at napakalaking maling positibo.
Una, ang advanced detection ay nakasalalay sa behavioral at protocol analysis. Ang mga behavioral pattern ay minomonitor: laki ng packet, dalas ng request, heograpikong distribusyon ng IP address, at hindi pangkaraniwang paggamit ng ilang partikular na port o protocol (TCP, UDP, ICMP). Natututo ang AI at mga machine learning-based system na makilala ang pagkakaiba sa pagitan ng mga lehitimong spike (hal., isang marketing campaign) at isang patuloy na pag-atake.
Kapag natukoy na ang pag-atake, ilalapat ang mga mekanismo ng pag-filter at pagharang ng IP . Maaaring kasama rito ang pag-blacklist sa mga address o saklaw na nauugnay sa botnet, pagharang sa mga partikular na bansa kung pinapayagan ito ng negosyo, o pagputol sa papasok na trapiko batay sa ilang partikular na pamantayan sa reputasyon ng IP.
Ang pagruruta ng trapiko patungo sa mga scrubbing center ay isa pang malawakang pamamaraan. Lahat ng trapikong nakalaan para sa biktima ay inililihis, kadalasan mula sa operator, patungo sa espesyalisadong imprastraktura na sumusuri dito sa real time, nagtatapon ng malisyosong trapiko, at nagpapasa lamang ng malinis na trapiko sa kumpanya sa pamamagitan ng mga nakalaang link o mga ligtas na tunnel.
Sa matinding mga kaso, maaaring gamitin ang mga pamamaraan ng blackholing o null routing , kung saan ang lahat ng trapiko (lehitimo at malisyoso) ay inililihis sa isang "black route" kung saan ito ay tuluyang itinatapon. Ang marahas na opsyon na ito ay maaaring maging kapaki-pakinabang para sa pagprotekta sa bahagi ng network habang pinapatatag ang natitira, o bilang huling paraan upang maiwasan ang isang pag-atake na sumira sa buong imprastraktura.
Bukod pa rito, ang paglilimita sa bilis ay nagbibigay-daan sa paghihigpit sa bilang ng mga kahilingan o koneksyon na maaaring gawin ng isang IP address, user, o network segment sa loob ng isang takdang panahon. Binabawasan nito ang kakayahan ng isang attacker na madaig ang serbisyo mula sa iisang pinagmulan at nakakatulong na mapigilan ang pagbaha ng koneksyon o mga pag-atake sa Layer 7.
Pagbabalanse ng karga, kalabisan, at arkitekturang anti-DDoS
Higit pa sa mga partikular na pamamaraan, mahalagang idisenyo ang imprastraktura na may nababanat na arkitektura . Ipinamamahagi ng load balancing ang trapiko sa maraming server o lokasyon, na pumipigil sa isang sistema na maging isang bottleneck at ginagawang mas mahirap para sa isang pag-atake na pabagsakin ang buong platform nang sabay-sabay.
Ang pagkakaroon ng mga paulit-ulit na server at link ay nagbibigay-daan para sa patuloy na serbisyo ng lehitimong trapiko kung ang isa ay apektado o kailangang ihiwalay habang isinasagawa ang mitigasyon. Kapag ang mga serbisyo ay ipinamamahagi sa iba't ibang data center o cloud provider, ang kapasidad na tumanggap ng mga pag-atake at mag-redirect ng trapiko ay lubhang tumataas. Bukod pa rito, ipinapayong magsagawa ng pagsusuri sa pagganap ng network.
Depende sa laki at pangangailangan ng kumpanya, maaaring isaalang-alang ang iba't ibang arkitektura ng Anti-DDoS . Ang isang opsyon ay ang pag-deploy ng mga solusyon sa proteksyon mula sa sariling network (ISP) ng operator, na siyang maglilinis ng trapiko bago ito ihatid sa pamamagitan ng parehong nakakontratang link ng komunikasyon. Ang isa pang alternatibo, na karaniwan kapag may mga opisina sa ilang bansa at iba't ibang Internet provider, ay ang paggamit ng mga solusyon sa cloud na lumilikha ng mga virtual point-to-point link upang makapaghatid ng malinis na trapiko.
Ang mga solusyong ito ay maaaring gumana sa on-demand mode , na nag-a-activate kapag may natukoy na atake, o sa always-on mode , na patuloy na iniinspeksyon ang lahat ng trapiko. Ang always-on mode ay nag-aalok ng halos agarang pagtuklas at pagpapagaan, kapalit ng pagtaas ng pagkonsumo ng mapagkukunan at mga gastos; binabawasan ng on-demand mode ang patuloy na gastos ngunit maaaring magdulot ng ilang segundo o minuto ng latency sa tugon.
Sa kaso ng pampublikong sektor ng Espanya at ilang kritikal na kapaligiran, karaniwan nang kinakailangan na ang mga solusyong ito ay sertipikado sa ilalim ng National Security Scheme (ENS) , na tumutukoy sa mahigpit na mga kinakailangan sa operasyon, proteksyon sa imprastraktura at pagpapatuloy ng negosyo, na sinusuri taun-taon.
Proteksyon ng DDoS batay sa edge computing at mga pinamamahalaang serbisyo
Sa mga nakaraang taon, ang mga serbisyo ng proteksyon ng DDoS batay sa edge computing ay nakakuha ng malaking impluwensya . Ang mga serbisyong ito ay umaasa sa mga pandaigdigang network ng mga ipinamamahaging punto ng presensya na nagsisilbing unang linya ng depensa, na sumisipsip at nagpapagaan ng mga pag-atake nang malapit sa kanilang pinagmulan hangga't maaari.
Kabilang sa mga pangunahing bentahe nito ay ang kakayahang mapahusay ang antas ng pagpapagaan : kaya nitong pabago-bagong pataasin ang mga mapagkukunang kailangan upang harapin ang malalaking pag-atake nang hindi kinakailangang mamuhunan ang kumpanya sa sarili nitong hardware. Ito ay lalong kapaki-pakinabang laban sa mga volumetric na pag-atake na kung hindi man ay maaaring makasagabal sa mga access link.
Ang mga provider na ito ay karaniwang mayroong pandaigdigang threat intelligence , na nangangalap ng impormasyon mula sa milyun-milyong customer at mga real-time na kaganapan. Nagbibigay-daan ito sa kanila na matukoy ang mga umuusbong na pattern ng pag-atake, harangan ang mga bagong botnet, at i-update ang kanilang mga detection system kahit bago pa maapektuhan ang isang partikular na customer.
Bukod pa rito, sa pamamagitan ng pagkakaroon ng isang distributed scrubbing center infrastructure , ang malisyosong trapiko ay nababawasan nang may mas mababang latency, dahil ang mga packet ay pinoproseso sa isang node na malapit sa kanilang pinagmulan. Binabawasan nito ang epekto sa karanasan ng user at binabawasan ang latency na idinaragdag ng proseso ng paglilinis.
Mula sa pananaw ng ekonomiya, ang proteksyon laban sa edge-based na DDoS ay nag-aalok ng mas mahusay na benepisyo sa gastos , dahil sinasamantala ng mga organisasyon ang mga economy of scale nang hindi kinakailangang bumili at magpanatili ng espesyal na hardware o magkaroon ng malalaking internal team na eksklusibong nakatuon sa DDoS.
Bilang karagdagan sa pamamaraang ito, ang mga serbisyo ng proteksyon ng DDoS na pinamamahalaan ng operator ay nagbibigay ng karagdagang halaga. Nakakakita ang operator ng telekomunikasyon ng malaking bahagi ng trapiko sa internet, na nagbibigay dito ng kakaibang pananaw upang matukoy ang mga pag-atake, mahulaan ang mga bagong kampanya, at ipatupad ang mga hakbang sa pagpapagaan nang direkta sa network nito.
Ang kahalagahan ng salik ng tao: mga pangkat ng eksperto, pagsasanay at mga drill
Bagama't mahalaga ang teknolohiya, ang isang matibay na depensa ng DDoS ay umaasa rin sa mga espesyal na kagamitan at mga tauhang mahusay ang pagsasanay . Maraming mga operator at tagapagbigay ng seguridad ang may mga operations center na nagmomonitor ng mga pag-atake 24/7, nagsusuri ng mga alarma, at nag-aayos ng mga countermeasure sa real time.
Malaki ang naitutulong ng pagkakaroon ng mga ekspertong nakatuon sa pagtukoy at pagpapagaan ng DDoS , lalo na sa mga kumplikadong pag-atake na pinagsasama ang maraming uri ng pag-atake o nagbabago ng mga taktika habang nagaganap ang insidente. Maaaring iakma ng mga pangkat na ito ang mga patakaran, pinuhin ang mga filter, at, higit sa lahat, mabawasan ang epekto sa lehitimong trapiko.
Mahalaga rin ang panloob na pagsasanay para sa mga kawani ng IT at seguridad. Hindi sapat ang pagkakaroon ng mga advanced na tool kung walang nakakaalam kung paano ito bigyang-kahulugan o gumawa ng mga desisyon kapag nauubusan na ng oras. Ang pagsasanay sa mga pangkat upang makilala ang mga maagang senyales ng babala, mabilis na makipag-ugnayan, at makipag-ugnayan sa mga panlabas na vendor ay nakakabawas sa karaniwang oras ng pagtugon.
Ang mga drills at controlled stress tests (minsan ay may tulong mula sa ibang partido) ay nagbibigay-daan para sa praktikal na pag-verify ng mga plano sa pagtugon, katatagan ng sistema, at mga bottleneck. Ang mga pagsasanay ng Red team at mga pagsubok na partikular sa DDoS ay nakakatulong na matuklasan ang mga maling configuration o hindi makatotohanang mga proseso na kung hindi man ay makikita lamang sa isang totoong pag-atake.
Panghuli, mahalagang huwag kalimutan ang pangangailangan para sa pangkalahatang kamalayan sa buong organisasyon . Dapat malaman ng mga departamento ng negosyo, serbisyo sa customer, at komunikasyon kung ano ang gagawin sakaling magkaroon ng malawakang pagkawala ng kuryente: kung paano ipaalam sa mga gumagamit, kung anong mga mensahe ang iparating, at kung paano ikoordina ang tugon upang protektahan ang imahe ng kumpanya.
Ang proteksyon ng DDoS at pangkalahatang cybersecurity ng network ay hindi malulutas gamit ang iisang kasangkapan o isang mahiwagang bala, kundi sa pamamagitan ng kombinasyon ng mga matatag na arkitektura, mga advanced na teknikal na solusyon, mga operator na may pandaigdigang kakayahang makita, mga espesyalisadong pinamamahalaang serbisyo, at mga bihasang pangkat . Sa pamamagitan lamang ng pagsasama-sama ng lahat ng mga elementong ito makatotohanang mababawasan ang panganib ng isang denial-of-service attack na nagsasapanganib sa pagpapatuloy ng negosyo at tiwala ng customer.