- Ağ trafiği analizi, performansı, güvenliği ve sorun gidermeyi iyileştirmek için paketleri ve akışları gözlemlemenizi sağlar.
- Wireshark, paketleri ayrıntılı olarak incelemek için temel bir araçken, NTA ve NetFlow akışlara göre genel bir bakış açısı sunar.
- Makine öğreniminin kullanımı, NTA'yı NDR ve XDR'ye doğru yönlendirerek karmaşık tehditlerin tespitini ve bunlara yanıt verilmesini otomatikleştiriyor.
- Bu tekniklerde uzmanlaşmak, sistem yönetimi, ağlar ve hem savunma hem de saldırı amaçlı siber güvenlik alanlarında kariyer fırsatları açar.
İş yerinde, evde veya küçük, geçici bir ofiste bile, çevrimiçi yaptığımız her şey ağ trafiğine neden olur . E-postalar, görüntülü aramalar, çevrimiçi oyunlar, bulut yedeklemeleri veya sürekli video akışı sağlayan IP kameralar; tüm bu veriler cihazlar arasında hareket eder. Bu kablolarda (veya yüksek hızlı Wi-Fi ağında ) neler olup bittiğini anlamak artık sadece ağ uzmanları için değil: saldırıları önlemek, performansı iyileştirmek ve saatlerce zaman kaybetmeden sorunları gidermek için çok önemlidir .
Ağ trafiği analizi, modern siber güvenliğin yanı sıra günlük sistem yönetiminin de temel bir bileşeni haline geldi. Wireshark gibi temel araçlardan gelişmiş NTA, NDR ve XDR çözümlerine kadar , bir ağ içinde neler olup bittiğini görmenin çok çeşitli yollarına sahibiz. Önemli olan, neyi, neden ve hangi araçla görmek istediğimizi bilmektir; böylece sadece paketlere bakmakla yetinmeyip, bu verileri bilinçli kararlar almak için kullanabiliriz: darboğazları belirlemek, bant genişliğini kimin tükettiğini tespit etmek veya yetkisiz erişimi saptamak gibi.
Ağ nedir ve ağ trafiğine ne ad veriyoruz?
Analiz konusuna geçmeden önce bazı kavramları açıklığa kavuşturmak faydalı olacaktır. Bilgisayar ağı, basitçe bilgi ve kaynakları paylaşan birbirine bağlı cihazlar kümesidir : masaüstü bilgisayarlar, dizüstü bilgisayarlar, cep telefonları, tabletler, sunucular, yönlendiriciler, anahtarlar, WiFi erişim noktaları, IP kameralar, ağ yazıcıları vb.
Tüm bu cihazlar farklı bağlantı türleri kullanarak iletişim kurar: kablolu Ethernet bağlantıları, Wi-Fi kablosuz ağları veya 4G/5G üzerinden mobil bağlantılar. Birbirlerini anlayabilmeleri için, bilginin nasıl yapılandırıldığını, nasıl gönderildiğini, nasıl alındığını ve varışının nasıl doğrulandığını tanımlayan, iyi bilinen ağ protokolleri (IP, TCP, UDP, HTTP, DNS ve güvenlikleri vb.) gibi ortak kurallara uymaları gerekir.
Her şeyin merkezinde, çalışma şeklimizi, içerik tüketimimizi ve birbirimizle bağlantı kurma biçimimizi değiştiren küresel ağ olan internet yer alıyor . Ancak bu aynı büyüme, siber saldırıların sayısını ve maliyetini de önemli ölçüde artırdı. Her sızma girişimi, her veri ihlali ve bir sisteme sızan her kötü amaçlı yazılım, ağ trafiğinde bir iz bırakır; bu nedenle analizi son derece önemlidir.
Ağ trafiğinden bahsettiğimizde, herhangi bir anda bir ağda dolaşan veri miktarını kastediyoruz . Veri tek bir büyük blok halinde değil, paket adı verilen daha küçük birimlere bölünmüş olarak hareket eder . Her paket, yararlı bilgiler (gerçek içerik) ve meta veriler taşır: kaynak, hedef, protokol, portlar, bayraklar vb. Bu meta veriler, alıcının eksiksiz bilgiyi nasıl yeniden bir araya getireceğini bilmesini sağlar.
Bu trafik genellikle iki ana yönde tanımlanır: istemciler ve sunucular arasında veya veri merkezi ile dış dünya arasında gidip gelen kuzey-güney trafiği ve veri merkezinin kendi içinde veya sunucular arasında hareket eden doğu-batı trafiği . Her iki tür de hem performans hem de güvenlik açısından önemlidir, ancak doğu-batı trafiği, bir saldırgan için özellikle caziptir çünkü avantaj elde ettikten sonra yatay olarak hareket etmek için kullandıkları trafik türüdür.
Ağ trafiği analizi nedir ve ne için kullanılır?
Ağ trafiği analizi, özünde, bir ağın davranışını anlamak, sorunları tespit etmek ve potansiyel tehditleri ortaya çıkarmak için ağ üzerinden akan verileri gözlemleme, toplama ve inceleme sürecidir . Dijital bir otoyolu izleyen yüksek bir güvenlik noktasında durmaya benzer: Sadece araba olup olmadığını değil, kimin hız yaptığını, ters yönde gittiğini veya durmaması gereken yerde durduğunu da görürsünüz.
Bu analiz, her bir paketi ayrı ayrı inceleyerek çok detaylı bir düzeyde veya iletişim akışlarını (kimin kiminle, ne kadar süreyle ve ne hacimde konuştuğunu) gözden geçirerek daha toplu bir düzeyde yapılabilir . Kullanılan araca, yaklaşıma ve amaca bağlı olarak, odak noktası performans, güvenlik veya mevzuat uyumluluğu olabilir.
Başlıca hedefleri arasında birkaç belirgin işlev öne çıkmaktadır. Bir yandan tehdit tespiti : sızmalar, komuta ve kontrol sunucusuyla iletişim kuran kötü amaçlı yazılımlar, olağandışı bağlantıları tetikleyen kimlik avı girişimleri, iç hizmetlere yetkisiz erişim vb. Orta derecede ciddi hemen hemen her saldırı trafikte iz bırakır ve analiz burada devreye girer.
Öte yandan, performans optimizasyonu da var . Bir uygulama tüm bant genişliğini tükettiğinde, bir WAN bağlantısı belirli zamanlarda doygunluğa ulaştığında veya bir hizmet görünürde hiçbir neden olmadan yavaşladığında, trafiği analiz etmek kullanım modellerini görmenizi ve harekete geçmenizi sağlar: QoS'yi yeniden yapılandırmak, yükleri dengelemek, hizmetleri taşımak, ağları bölümlere ayırmak vb.
Bu aynı zamanda mevzuata uyum ve denetim için de çok önemlidir . GDPR gibi düzenlemeler veya belirli sektörel çerçeveler, kişisel verilerin korunduğunu ve erişimin kontrol edildiğini kanıtlamayı gerektirir. Trafik kayıtları ve analiz raporları, kimin neye, ne zaman ve nereden eriştiğini göstermeye yardımcı olur.
Son olarak, vazgeçilmez bir sorun giderme aracıdır . Bir sayfa yüklenmediğinde, bir yazıcı ağdan kaybolduğunda veya bir uygulama yanıt vermeyi durdurduğunda, ağ trafiğini incelemek iletişimin tam olarak nerede kesildiğini ortaya çıkarır: DNS çözümlenmiyor olabilir, sunucu yanıt vermiyor olabilir, güvenlik duvarı bağlantıyı engelliyor olabilir veya paketler yolda kayboluyor olabilir.
Analiz edilen akışlar, paketler ve veri türleri
Veriler ağ üzerinden geçerken, tek bir büyük dosya halinde birden hareket etmez. Her biri kendi başlığına ve veri yüküne sahip daha küçük veri paketlerine bölünür ve ağ bunları en uygun yol boyunca yönlendirir. Her paket farklı yollar izleyebilir, gerektiğinde varsayılan ağ geçidinden geçebilir ve varış noktasına ulaştığında orijinal içeriği yeniden oluşturmak için tekrar birleştirilir.
Profesyonel trafik analiz araçları öncelikle iki ana bilgi türüyle çalışır. Bir yandan, NetFlow, sFlow, J-Flow veya IPFIX gibi akış verileri bulunur ; bu veriler, kimin kiminle, ne kadar süreyle, hangi protokolü kullanarak ve ne kadar trafik hacmiyle iletişim kurduğuna dair üst düzey bir özet sunar. Ham paket verilerinden daha az ayrıntılıdır, ancak çok daha ölçeklenebilir ve kalıpları ve anormallikleri belirlemek için çok kullanışlıdır.
Öte yandan, ağ üzerinden ilerlerken trafiği bit bit içeren paket yakalama kayıtları da vardır. Bu bilgiler , adli analiz, ince ayar ve karmaşık sorunların giderilmesi için paha biçilmezdir ; ancak daha fazla depolama alanı, daha fazla analiz süresi ve görülen her şeyi doğru bir şekilde yorumlamak için daha fazla teknik uzmanlık gerektirir.
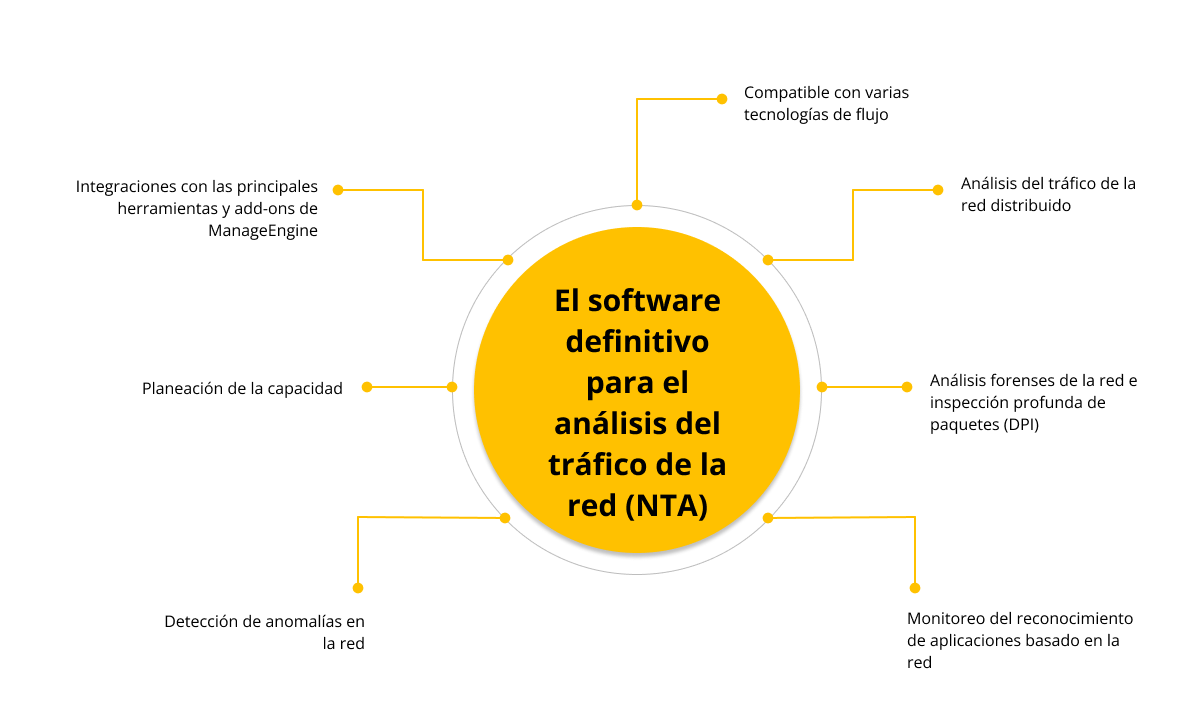
Ağ Trafik Analizi (NTA) çözümleri genellikle iki kaynağı birleştirir: sürekli, üst düzey görünürlük için akışları ve belirli olayları araştırmak veya şüpheli davranışları daha derinlemesine incelemek için yakalamaları kullanırlar . Daha sonra bu verilere davranışsal analiz algoritmaları, kurallar, imzalar ve giderek artan bir şekilde makine öğrenme teknikleri uygulanır.
Wireshark: olmazsa olmaz paket analiz aracı
Trafik analizi dünyasında her zaman karşımıza çıkan bir isim var: Wireshark . Bu, ağ protokolü analizcisi veya paket yakalayıcısıdır; kablolu veya kablosuz bir ağ arayüzünden geçen tüm paketleri gerçek zamanlı olarak yakalamanıza ve bunları OSI modeline göre katman katman ayrıştırmanıza olanak tanır.
Wireshark, Windows, macOS ve çeşitli Linux dağıtımları için kullanılabilen ücretsiz ve açık kaynaklı bir projedir . Kodunun herkes tarafından incelenebilmesi, onu hem iş hem de akademik ortamlarda yüksek düzeyde denetlenen, güvenilir ve yaygın olarak kabul gören bir araç haline getiriyor. Bugün, protokol analizi için neredeyse fiili bir standart olarak kabul ediliyor.
Cihazı ilk açtığınızda ve veri yakalamaya başladığınızda, arayüz biraz göz korkutucu olabilir: paketler, IP adresleri, portlar ve protokollerden oluşan uzun bir satır listesi sürekli olarak ekranda belirir. Ancak temel yapıyı anladığınızda ve filtreleri nasıl kullanacağınızı öğrendiğinizde, ağda gerçekten neler olup bittiğini görmek için çok güçlü bir büyüteç haline gelir.
Wireshark tarafından görüntülenen her paket , kaynak ve hedef IP adresleri, MAC adresi, kullanılan protokol, yük içeriği (şifrelenmemişse) ve yanıt süreleri gibi verileri içerir . Ek olarak, trafik türlerini ve olası sorunları farklı renklerle vurgular: standart TCP paketleri bir renkte, DNS sorguları veya UDP trafiği başka bir renkte ve hatalar, yeniden iletimler veya uyarılar için kırmızı veya siyah çizgiler kullanılır.
En büyük avantajlarından biri, yalnızca sizi ilgilendiren konulara odaklanmanızı sağlayan güçlü filtreleme sistemidir. Örneğin, yalnızca belirli bir IP adresiyle ilişkili trafiği (ip.addr == XXXX) görüntüleyebilir, yalnızca HTTP trafiğini tutabilir, belirli bir porta göre filtreleyebilir veya başlık alanlarında belirli kalıpları arayabilirsiniz. Filtreler olmadan, yakalanan veriler sadece gürültüden ibarettir; filtrelerle ise paha biçilmez bir bilgi haline gelir.
Wireshark günlük hayatınızda size nasıl yardımcı olabilir?
Wireshark, işletmelerde yaygın olarak kullanılan gelişmiş bir araç olsa da, neye bakacağını bilen ev kullanıcıları veya deneyimsiz teknisyenler de bundan faydalanabilir . Çok özel sorunlar için kullanmak için ağ mühendisi olmanıza gerek yok.
Örneğin, hız testleri her şeyin yolunda olduğunu gösterse bile çevrimiçi oyunlarınızda ağ gecikmesi veya bağlantı kopmaları yaşıyorsanız , Wireshark ile paket kayıplarının olup olmadığını, çok fazla yeniden iletimin gerçekleşip gerçekleşmediğini, yanıtların geç gelip gelmediğini veya oyun oynarken başka bir hizmetin bağlantıyı aşırı yükleyip yüklemediğini görebilirsiniz.
Bir diğer oldukça ilginç kullanım alanı ise gizliliğinizi ve IoT cihazlarınızın davranışlarını izlemektir . Evlerimizde (cep telefonları, akıllı TV'ler, kameralar, sesli asistanlar, "akıllı" prizler) sürekli internete bağlanan giderek daha fazla cihaz bulunuyor. Trafiği yakalayarak, hangi sunuculara bağlandıklarını, ne sıklıkla bağlandıklarını ve temiz veri gönderip göndermediklerini kontrol edebilirsiniz. Bir kameranın sürekli olarak başka bir ülkedeki şüpheli bir IP adresiyle iletişim kurduğunu görürseniz, bir şeyler ters gidiyor demektir.
Belirli hizmetlerle ilgili teknik sorunlarınız varsa (örneğin, görünmeyen bir yazıcı, yanıt vermeyen bir web sitesi veya çöken bir iç hizmet), Wireshark isteğin bilgisayarınızdan çıkıp çıkmadığını, hedefe ulaşıp ulaşmadığını, DNS hataları olup olmadığını veya bir güvenlik duvarının iletişimi engelleyip engellemediğini görmenizi sağlar.
Ayrıca, birçok oyun veya yayın hizmeti gibi UDP kullanan uygulamalardaki gecikmeyi analiz etmek için de çok kullanışlı bir araçtır . Trafiği gözlemleyerek, bant genişliği sorununa işaret etmeden, sırasız paketleri, paket kaybını veya aşırı yanıt sürelerini tespit edebilirsiniz: bu durum Wi-Fi parazitinden , sinyal sorunlarından veya operatörün düğümlerinden birindeki doygunluktan kaynaklanabilir.
Son olarak, ev ağlarında veya küçük ofislerde, cihazların ve yönlendirici ayarlarının ne yaptığını denetlemek için mükemmeldir : hangi sunucunun en çok trafiği oluşturduğunu, hangi uygulamaların en çok bant genişliğini kullandığını, yeni bir kameranın nasıl davrandığını görmek veya bir cep telefonunun birkaç saniyede bir harici bir sunucuya veri gönderip göndermediğini kontrol etmek gibi.
Wireshark ve siber güvenlik ve etik hackleme alanındaki rolü
Siber güvenlikte Wireshark neredeyse her yerde karşımıza çıkıyor. Savunma ekipleri onu izleme, olay incelemesi ve yapılandırma doğrulaması için kullanırken , saldırı ekipleri (sızma testi uzmanları, Kırmızı Ekipler) keşif ve kontrollü istismar için kullanıyor.
Savunma açısından bakıldığında, port taramaları, olağandışı portlara tekrarlayan bağlantılar, kötü amaçlı alan adlarına yönelik trafik veya tipik komuta ve kontrol (C2) kalıpları gibi anormal davranışların tespit edilmesini sağlar. Ağ güvenliğinde bunu bir tuzak sunucu (honeypot) ile tamamlamak , kötü amaçlı faaliyetlere dair kanıt toplamaya ve doğrulamaya yardımcı olabilir.
Ayrıca, tüm hassas trafiğin şifrelendiğini doğrulamak için de kullanılır . Veri yakalama sırasında kullanıcı adları ve şifrelerin düz metin olarak iletildiğini, TLS'siz HTTP oturumlarını veya korumasız yönetim hizmetlerini görürseniz, ciddi bir sorunla karşı karşıya olduğunuzu anlarsınız. Aynı durum, hiçbir sebep yokken aktif kalan eski protokol sürümleri (örneğin, kullanım dışı TLS) için de geçerlidir.
Etik bir hacker'ın elinde Wireshark, inanılmaz derecede güçlü bir keşif aracı haline gelir. Çevresel parmak izi alma olanağı sunar : ağ trafiğini gözlemleyerek işletim sistemlerini, aktif hizmetleri, yazılım sürümlerini ve temel ağ topolojisini belirleyebilir. Kötü yapılandırılmış, açık veya şifrelenmemiş ağlarda, kimlik bilgilerini, oturum belirteçlerini ve son derece hassas verileri bile yakalayabilir.
İleri eğitim ortamlarında, birçok saldırı güvenliği yüksek lisans programı ve kursu, Wireshark'ı tamamen pratik bir yaklaşımla öğretmektedir : saldırı trafiğini nasıl gözlemleyeceğiniz, paketlerdeki ayrıcalık yükseltmesini nasıl göreceğiniz, veri sızdırmayı nasıl tespit edeceğiniz veya hedef sistemde bir yükün başarıyla yürütülüp yürütülmediğini nasıl doğrulayacağınız gibi.
NTA, Makine Öğrenimi ve NDR ile XDR'ye Doğru Evrim
Kurumsal düzeyde trafik analizinden bahsettiğimizde, temel kavram Ağ Trafik Analizi (NTA) 'dır . Bu belirli bir araç değil, bir yaklaşımdır: görünürlüğü artırmak, tehditleri belirlemek ve olay müdahalesini kolaylaştırmak için ağ trafiğini sürekli ve otomatik olarak analiz etmek.
Geleneksel olarak, birçok izleme çözümü "X olursa, Y yap" türündeki statik kurallara dayanıyordu . Bu, belirli senaryolar için işe yaradı, ancak çok büyük sınırlamaları vardı: kurallar manuel olarak tutulmak zorundaydı, hızla eskidi, yanlış pozitif sonuçlar üretti ve yeni davranışlara veya kuruluşun süreçlerindeki değişikliklere iyi uyum sağlamadı.
İşte burada makine öğrenimi devreye giriyor . NTA'ya uygulandığında, sistemin ağın "normal" davranışını öğrenmesini ve her durum için önceden tanımlanmış özel bir kurala ihtiyaç duymadan sapmaları tespit etmesini sağlar. Bu modeller tehditleri otomatik olarak sınıflandırabilir, ilişkilendirebilir ve puanlayabilir , böylece analistleri birçok tekrarlayan görevden kurtarabilir.
Tipik bir örnek: Statik kurallar, bilinmeyen bir alana gelen trafiğin aniden artmasını şüpheli olarak işaretleyebilir. Ancak bir makine öğrenme sistemi, bu artışın şirketin yeni bir bulut hizmeti kullanmaya başlamasından kaynaklandığını ve bu nedenle bir saldırı değil, işletmenin normal bir evrimi olduğunu öğrenebilir . Bu tür bir ayrım, yanlış pozitifleri azaltır ve SOC'nin alakasız uyarılara zaman harcamasını önler.
Elbette, makine öğrenimi sihir değil. İyi eğitim verilerine, insan gözetimine ve sürekli değerlendirmelere ihtiyaç duyar . Eğer önyargılı veya eksik verilerle beslenirse, hataları düzeltmek yerine pekiştirebilir. Dahası, saldırganların kaçınma teknikleri de geliştiği için modeller sık sık güncellenmeli ve yeniden eğitilmelidir.
Ağ Tespit ve Yanıt (NDR) sistemlerinin doğal evrimi, bu sistemlerin ortaya çıkmasına yol açmıştır . NTA, trafiği gözlemlemeye ve anlamaya odaklanırken, NDR yanıt verme yeteneği ekler: bir sunucuyu izole etme, iletişimi engelleme, otomatik işlem planları oluşturma vb. Çözümler giderek artan bir şekilde, her durumda insan müdahalesini beklemeden, bir tehdit tespit edildiğinde neredeyse gerçek zamanlı olarak harekete geçmek için bu mantığı entegre etmektedir.
Bir sonraki adım, ağın ötesine geçerek uç noktalar, ağlar, bulut ortamları, uygulamalar, kimlikler ve daha fazlası gibi birden fazla kaynaktan gelen verileri birleştiren Genişletilmiş Tespit ve Müdahale (XDR) sistemidir. Tüm bu bilgileri birleşik bir platformda çapraz referanslayarak, XDR dijital altyapının kapsamlı bir görünümünü sağlar ve bulmacanın yalnızca bir parçasına bakarak anlaşılamayacak karmaşık tehditlerin tespit edilmesini ve bunlara müdahale edilmesini mümkün kılar.
NTA uygulamada: hangi verileri toplar ve ne gibi faydalar sağlar?
Modern bir kurumsal ağda, altyapı, şirket içi ortamlar, genel bulut, özel bulut, mobil cihazlar, IoT ve uzaktan çalışma gibi unsurlardan oluşan bir mozaiktir ve birçok uygulamada, dağıtılmış erişimi güvence altına almak ve optimize etmek için mesh VPN gibi çözümler kullanılır. Tüm bunları manuel olarak izlemek ve korumak pratik değildir, ancak tüm bu unsurların ortak bir noktası vardır: iletişim kurdukları ağ.
NTA çözümleri, trafiği anormallikler açısından izlemek için bu ortak noktadan yararlanır . Yönlendiricilerden ve anahtarlardan akış verileri, seçici paket yakalamaları, kullanım istatistikleri, davranışsal ölçümler ve birçok durumda tehdit istihbaratı listeleri veya diğer güvenlik sistemlerinden gelen bilgiler gibi ek girdiler toplarlar.
Bu bilgilerle, iyi bir NTA çözümü , özellikle hibrit ortamlarda giderek zorlaşan ağ görünürlüğünü artırır . Hangi cihazların bağlı olduğunu, hangi uygulamaların kullanıldığını, trafiğin segmentler arasında nasıl hareket ettiğini ve hangi bağlantıların mantıksal sınırları aştığını bilmek, riskleri tespit etmek ve güvenlik politikalarını ayarlamak için temel öneme sahiptir.
Bir diğer önemli avantaj ise erken tehdit tespitidir . Bir saldırının birçok aşaması (ilk erişim, yatay hareket, veri sızdırma, C2 ile iletişim) trafiğe yansır: olağandışı erişimler, anormal hacimler ve garip bağlantı modelleri. NTA, hasar daha da yaygınlaşmadan önce bu davranışları ortaya çıkarabilir.
Ayrıca, NTA performans sorunlarının giderilmesini kolaylaştırır . Bir sistem çöktüğünde veya aşırı yavaş çalıştığında, ayrıntılı trafik kayıtları, sorunun ağda mı, sunucuda mı, yanlış yapılandırmada mı yoksa kaynakları tüketen bir saldırıda mı olduğunu belirlemeye yardımcı olur.
Soruşturmaları desteklemedeki faydalarını da unutmamalıyız . Trafik geçmişlerini depolayarak, NTA çözümleri, bir olaydan önce, olay sırasında ve sonrasında neler olduğunu gözden geçirmek için geçmişe dönmemizi sağlar. Bu, bir saldırganın nasıl çalıştığını ve bunun tekrar yaşanmasını önlemek için hangi önlemlerin alınması gerektiğini anlamak için değerli bir bağlam sağlar.
NTA, tespit edilen tehditlere dayanarak IP adresleri, alan adları, hash değerleri veya belirli kalıplar gibi güvenlik ihlali göstergelerini (IoC) çıkarabilir ve bunları benzer saldırıları engellemek için diğer sistemlerle paylaşabilir. Ayrıca, iç politikalara (örneğin, belirli hizmetlerin yalnızca belirli kesimler tarafından kullanılmasını sağlamak) ve dış düzenlemelere uyumluluğu doğrulamaya yardımcı olur ve hassas verilere erişimin izlendiğini ve ilgili faaliyetlerin kaydedildiğini gösterir.
Trafik analiz araçları: NetFlow Analyzer'dan entegre çözümlere
Wireshark ve NTA/NDR/XDR platformlarına ek olarak, yönlendiriciler ve anahtarlar tarafından üretilen akış verilerini analiz etmeye odaklanan NetFlow Analyzer gibi özel araçlar da bulunmaktadır. Bu uygulamalar, bant genişliğini kimin, ne zaman ve hangi uygulamalarla tükettiğini göstermek için NetFlow, sFlow, J-Flow, IPFIX ve benzeri akışları alır, depolar ve işler .
Örneğin, NetFlow Analyzer, arayüz başına trafiği bir dakikaya kadar hassasiyetle izlemenize , etkileşimli grafiklerde zirveleri görselleştirmenize, gelen ve giden trafiği (hız, hacim, paket sayısı, kullanım yüzdesi) ayırt etmenize ve belirli zaman dilimleri için özel raporlar oluşturmanıza olanak tanır.
Bu raporlar operasyonel düzeyde ve yönetime net veriler sunmak için çok faydalıdır : hangi WAN bağlantılarının yetersiz olduğu, hangi ofislerin en çok kaynak tükettiği, trafiğin aylık olarak nasıl arttığı veya hangi uygulamaların en büyük payı aldığı gibi bilgiler sağlar. Arşivleme veya paylaşım için CSV veya PDF gibi formatlarda dışa aktarılabilirler.
Kurulum genellikle oldukça basittir: yazılım bir Windows veya Linux sunucusuna dağıtılır , konsola bir web tarayıcısı üzerinden erişilir, yönlendiriciler ve anahtarlar üzerinde akış dışa aktarımları yapılandırılır ve kullanım grafikleri birkaç dakika içinde oluşturulmaya başlanır. Buradan itibaren, paneller, widget'lar ve görünümler, her ekip için en alakalı olanı gösterecek şekilde özelleştirilebilir.
Ana kontrol paneli, ana trafik kaynaklarını belirlemeyi kolaylaştırır : hangi arayüzler, uygulamalar, kullanıcılar, portlar veya protokoller en fazla bant genişliğini tüketiyor. Ayrıca aylık trend raporları, ayrıntılı konuşma analizi (kimin kiminle, ne kadar süreyle ve hangi ses seviyesinde konuştuğu) ve şüpheli davranışları veya potansiyel tehditleri (hatalı TCP trafiği, olağandışı kaynak-hedef akışları, atipik TOS değerleri vb.) tespit etmek için tasarlanmış modüller sunar.
Ağ trafiği analizi alanında kariyer fırsatları ve eğitim
Paketler, akışlar, NTA ve Wireshark dünyası ilginizi çektiyse, sistem ve siber güvenlik uzmanları için son derece değerli bir beceriye bakıyorsunuz demektir. Bu sadece teknik bir merak değil; sistem yöneticisi, ağ uzmanı veya güvenlik analisti gibi roller için işin ayrılmaz bir parçasıdır.
Ağ Tabanlı Bilgisayar Sistemleri Yönetimi Yüksek Düzey Mesleki Eğitim Sertifikası (ASIR) gibi yeterliliklerde , ağ trafiği analizi müfredatın önemli bir bileşenidir. Öğrenciler yerel alan ağı yönetimi, güvenli hizmet yapılandırması, olay teşhisi ve Wireshark, Nagios, PRTG gibi profesyonel araçların yanı sıra akış izleme ve analiz platformlarının kullanımı hakkında bilgi edinirler.
Saldırı güvenliği alanında yüksek lisans gibi daha ileri eğitim programları, bir adım daha ileri giderek bu araçları etik bir saldırganın bakış açısıyla nasıl kullanacağınızı öğretir : gizli keşif, zayıf korunan hizmetlerin istismarı, yük doğrulama, veri sızdırma kanallarının tespiti vb. Amaç, ağları daha iyi savunmak için bir saldırgan gibi düşünmeyi öğrenmektir.
Bu becerilerle sistem yöneticisi, ileri düzey destek teknisyeni, ağ uzmanı, SOC analisti veya siber güvenlik danışmanı gibi rollerde çalışabilirsiniz . Buradan, savunma, olay müdahalesi veya hatta Kırmızı Ekip gibi daha uzmanlaşmış pozisyonlara geçebilirsiniz.
İster Wireshark gibi basit araçlarla ister entegre NTA/NDR çözümleriyle olsun, ağ trafiği analizine hakim olmak, altyapınızda gerçekte neler olup bittiğine dair benzersiz bir görünürlük sağlar . Bu veriler, daha bilinçli kararlar almanıza, performans sorunlarını önceden tahmin etmenize, saldırıları erken aşamalarında tespit etmenize ve bir şeyler ters gittiğinde ne olduğuna dair kanıt sunmanıza olanak tanıyarak ağınızı yalnızca veri iletim kanalı olmaktan çıkarıp sürekli bir yararlı bilgi kaynağına dönüştürür.