- Bilgisayar destekli sosyal mühendislik, teknik arızalardan ziyade insan hatalarını istismar ederek birçok siber saldırının ana yolu haline gelmiştir.
- Suçlular, aciliyet, otorite veya güven gibi psikolojik taktikleri çeşitli dijital ve fiziksel kanallarla birleştirirler.
- Çeşitli saldırı türleri mevcuttur: kimlik avı, SMS kimlik avı, sesli kimlik avı, yemleme, korkutma yazılımı, bahane uydurma, takip etme, sulama deliği saldırıları veya DNS sahtekarlığı bunlardan bazılarıdır.
- En iyi savunma, eğitim, güvenli dijital alışkanlıklar, iyi ağ oluşturma uygulamaları ve sağlam yazılım ve politikalarla desteklenen teknik korumayı bir araya getirir.
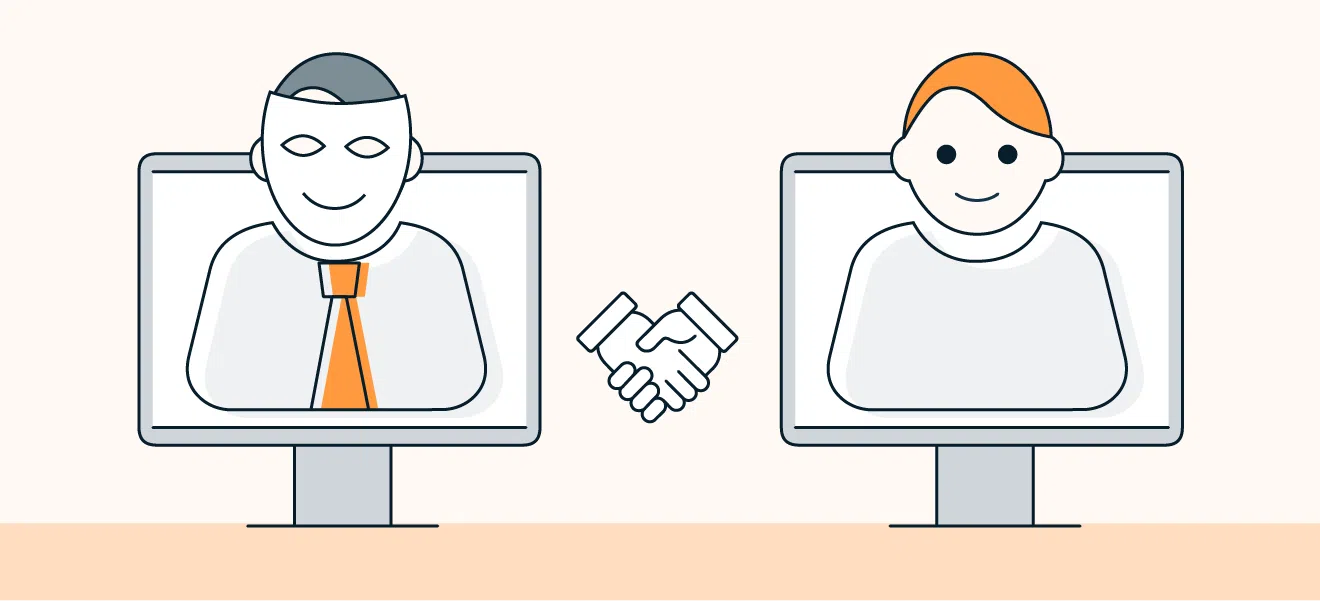
Siber sosyal mühendislik, günümüzde siber suçluların en sevdiği silahlardan biridir . Şifrelemeyi kırmak veya en gelişmiş güvenlik duvarlarını aşmak zorunda değiller: Tek gereken, birinin onlara yeterince güvenmesi ve yanlış bir yere tıklaması, kötü amaçlı bir dosyayı açması veya asla paylaşmamaları gereken verileri ifşa etmesidir.
Bu saldırganlar, özenle hazırlanmış aldatmacalar yoluyla önyargılarımızı, duygularımızı ve dikkat dağınıklığımızı istismar ederler. Basit bir e-posta , telefon görüşmesi, WhatsApp mesajı veya hatta ofise yapılan fiziksel bir ziyaretle başlayabilirler . Tüm bunların ardında, büyük ölçekli kimlik hırsızlığından bir şirkete veya kamu kuruluşuna karşı yıkıcı bir siber saldırının başlangıç noktasına kadar her şey olabilir.
Bilgisayar biliminde sosyal mühendislikten bahsettiğimizde, saldırganın bir kişiyi kendi güvenliğini veya kuruluşunun güvenliğini tehlikeye atacak eylemler gerçekleştirmeye ikna ettiği psikolojik bir manipülasyon tekniğinden bahsediyoruz . Saldırgan, yazılımda veya ağda kusur aramak yerine, "en zayıf halkaya" yani kullanıcıya odaklanır.
İş arkadaşınızdan gelmiş gibi görünen ve gizli belgeler isteyen bir e-posta, sahte bir vergi dairesinden gelen ve para cezası tehdidinde bulunan bir telefon veya sözde yabancı bir milyonerden gelen tipik absürt teklifler, klasik örneklerdir. Tüm bu vakaların ortak bir noktası var: Saldırgan güveninizi kazanıyor veya duygularınızı manipüle ediyor, böylece kapıyı açan siz oluyorsunuz.
Siber güvenlikte, sosyal mühendislik genellikle "insan korsanlığı" olarak adlandırılır çünkü doğrudan hedef, işletim sistemi veya uygulama değil, kurbanın zihnidir. Suçlular, giriş kimlik bilgilerini, kredi kartı numaralarını, banka hesap bilgilerini, kimlik bilgilerini çalarlar veya bir şirketin ağını fidye yazılımı gibi daha ciddi saldırılara açık hale getiren kötü amaçlı yazılımların çalıştırılmasını zorlarlar.
Bu yaklaşım, özellikle suçlular için cazip çünkü karmaşık teknik işlerden kaçınmayı sağlıyor : şifrelemeyi kırmak veya güvenlik duvarını aşmak yerine, insanların merakını, korkusunu veya iyi niyetini istismar ediyorlar. ISACA ve IBM gibi kuruluşlardan gelen raporlar, sosyal mühendisliğin güvenlik ihlallerinin ana nedenlerinden biri ve aynı zamanda düzeltilmesi en pahalı olanlardan biri olduğunu yıllardır gösteriyor .
İlginç bir şekilde, "sosyal mühendislik" terimi ilk olarak 1945'te filozof Karl Popper tarafından ortaya atılmış ve veri çalmak için değil, sosyal süreçleri yeniden tasarlama ve insan birlikteliğini iyileştirme olasılığına atıfta bulunmak için kullanılmıştır. Ancak siber güvenlikte, bu kavram, aynı psikolojik dinamiklerin açıkça kötü amaçlı kullanımına yönelik olarak yeniden yönlendirilmiştir.
Sosyal mühendislik saldırıları nadiren tamamen doğaçlama olur. Genellikle, etkileşim bir nebze kendiliğinden görünse bile, failin yüksek başarı olasılığına sahip olmasını sağlayan nispeten yapılandırılmış bir döngüyü takip eder.
İlk adım genellikle hazırlık veya keşif aşamasıdır . Saldırgan, hedef kişi veya grup hakkında bilgi toplar: isimler, iş unvanları, e-postalar, telefon numaraları, iş ilişkileri, ilgi alanları, sosyal medya profilleri, davranış kalıpları vb. Bazen basit bir LinkedIn araması yeterlidir; bazen ise önceki veri sızıntılarına , forumlara veya hatta bir kafede birinin şifresini yazarken omzunun üzerinden bakmak gibi yerinde gözlemlere başvururlar.
Sırada sızma aşaması var . Saldırgan iletişimi başlatır ve güven oluşturmaya başlar: bir iş arkadaşı, tedarikçi, destek teknisyeni, banka veya tanınmış bir platform gibi davranabilir. Topladığı bilgileri kullanarak hikayesini tutarlı ve tanıdık hale getirir, böylece kurbanın şüphelerini azaltır.
Kurban kendini rahat hissettiğinde veya baskı altında kaldığında, sömürü aşaması başlar . Bu aşamada istenen sonuç elde edilir: kişi kullanıcı adını ve şifresini paylaşır, aslında virüs olan sözde bir raporu indirir , sahte bir web sitesine banka bilgilerini girer veya kısıtlı bir alana fiziksel erişim izni verir.
Son olarak, geri çekilme aşaması vardır . Bilgi elde edildikten veya istenen işlem gerçekleştirildikten sonra, saldırgan ortadan kaybolur veya yer değiştirir, izlerini örtmeye ve olayın tespitini mümkün olduğunca geciktirmeye çalışır. Bazı karmaşık kampanyalarda, etkileşim haftalarca veya aylarca sürebilir; bu durum bazı romantik dolandırıcılıklarda veya güven oluşturmaya dayalı dolandırıcılıklarda görülür.
Bu saldırıların çoğu, teknik uzmanlık seviyemiz ne olursa olsun hepimizi etkileyen insan önyargılarına ve duygularına dayanmaktadır. En çok istismar edilen unsurlardan bazıları şunlardır:
Yoğun duygular . Bir durum korku, coşku, aşırı merak, öfke veya suçluluk duygusu uyandırdığında, düşünmeden önce tepki verme eğilimindeyiz . Suçlular bunu biliyor ve tam olarak bu tepkileri tetikleyen mesajlar tasarlıyorlar: "Banka hesabınız bloke edildi", "Özel bir ödül kazandınız", "Bu utanç verici fotoğraflara bakın"...
Aciliyet duygusu . "Son şans," "ücretten kaçınmak için sadece birkaç dakikanız var" veya "hesabınız bugün silinecek" gibi ifadeler, hiçbir şeyi kontrol etmeden harekete geçmenizi sağlamak için tasarlanmıştır . Para, erişim veya harika bir fırsatı kaybedeceğinizi düşünüyorsanız, iki kez düşünmeden bir bağlantıya tıklama veya bilgi verme olasılığınız çok daha yüksektir.
Güven inşa etmek . Güveninizi kazanmak başarının temelidir. Bunu yapmak için saldırganlar, yaklaşılabilir kişiler, meslektaşlar, meşru teknisyenler veya saygın kuruluşların temsilcileri gibi görünmek için ilgi alanlarınızı, dilinizi ve çevrenizi araştırırlar . Bağlam ne kadar güvenilir görünürse, soracağınız soru sayısı da o kadar az olur.
Bazı durumlarda, duygusal manipülasyona ek olarak, sosyal mühendislik çok "fiziksel" bir şekilde kullanılır; örneğin, bir şirketin mola odasında kimlik bilgilerini gözetlemek, gözetimsiz bir yazıcıdan belge toplamak veya toplantı odalarında terk edilmiş USB bellekleri aramak gibi. Burada ikna, basit bir fırsatla birleştirilir.
Saldırganlar tarafından en sık kullanılan manipülasyon prensipleri
Sosyal mühendislik, büyük ölçüde sosyal psikolojinin incelediği prensiplere dayanır. Bu etki mekanizmaları ilişkilerimize o kadar yerleşmiştir ki, çoğu zaman çok geç olana kadar farkına bile varmayız.
Karşılıklılık ilkesi, birisi bize bir iyilik yaptığında, biz de ona karşılık vermek isteyeceğimizi belirtir. Bir suçlu yardım, bilgi veya küçük bir menfaat (yararlı bir belge, geçici erişim, indirim) teklif edebilir ve daha sonra karşılığında bir şey isteyebilir: "Size bu konuda yardımcı olduğum için, verileri karşılaştırabilmem için bana tam müşteri listesini gönderebilir misiniz?"
Bu tür bir aciliyet durumunu daha önce de gördük: imkansız son tarihler, yakın tehditler veya dakikalar içinde sona eren teklifler. Kötü amaçlı bağlantılar içeren kimlik avı e-postalarında ve SMS mesajlarında çok yaygın bir taktiktir. Saldırgan, karar verme sürecini hızlandırarak kritik savunmalarınızı zayıflatır.
Bir kişi küçük, görünüşte zararsız görevleri yapmayı kabul ettiğinde ve yavaş yavaş daha hassas eylemler üstlenmesi istendiğinde, tutarlılık istismar edilir. Bir çalışan, rutin iç raporları iletmek suretiyle başlayabilir ve neredeyse farkına bile varmadan, ilk iş birliğine tutarlı kalmak istediği için ödemeleri onaylamaya veya kritik erişimleri paylaşmaya kadar gidebilir .
Saldırganın dostane görünmesi, ortak hobileri, görüşleri paylaşması veya hatta kurbanla flört etmesi durumunda, yakınlık ve güven ilkesi ortaya çıkar. Bu aşinalık güvensizliği azaltır. Yüksek değerli ortamlarda (yönetim pozisyonları, gizli bilgilere erişimi olan personel, satın alma müdürleri), bu strateji bazen cinsel şantajla birleştirilir : samimi konuşmalar veya zor durumda bırakan materyaller şantaj için kullanılır.
Otorite, her gün CEO dolandırıcılığında veya yöneticileri, kamu kurumlarını veya destek hizmetlerini taklit eden e-postalarda kendini gösterir. Bir şey talep eden kişinin rütbesi, resmi mührü veya şirket logosu varsa, çalışanın sorgusuz sualsiz itaat etme olasılığı daha yüksektir.
Son olarak, sosyal onay veya akran baskısı, yalnızca bizlerin bu talepleri aldığını düşünseydik garip görünecek istekleri kabul etmemize yol açar. Bir e-posta yazışmasında birkaç meslektaşın aynı fikirde olduğu veya "herkesin bunu yaptığı" izlenimi oluşursa, direnç önemli ölçüde azalır. Bu önyargı, dezenformasyon ve sahte haber kampanyalarında da yaygın olarak kullanılmaktadır.
Siber suçlular, kurbanlarına ulaşmak için bu psikolojik teknikleri farklı kanallar ve formatlarla birleştirirler . Birçok siber saldırı, başka bir isimle (virüs, fidye yazılımı vb.) bilinse bile, sosyal mühendisliğin bir unsurunu içerir.
Kimlik avı, muhtemelen en bilinen sosyal mühendislik biçimidir. Bankalardan, ödeme platformlarından, mesajlaşma şirketlerinden, sosyal ağlardan, devlet kurumlarından veya hatta iş arkadaşlarından gelen meşru iletişimleri taklit eden mesajlar göndermeyi içerir.
Kitlesel kimlik avı veya spam kimlik avında , az kişiselleştirme ile büyük ölçekte e-postalar veya mesajlar gönderilir ve kullanıcıların yalnızca küçük bir yüzdesinin tuzağa düşmesi umulur. Öte yandan, hedefli kimlik avı , kişilerin pozisyonu, şirketi veya faaliyetleri hakkındaki gerçek verileri kullanarak belirli bireyleri hedeflerken, balina avı ise yöneticiler, politikacılar veya ünlüler gibi yüksek profilli kişileri doğrudan hedef alır.
En klasik yöntem , sahte web sitelerine bağlantılar veya kötü amaçlı yazılım içeren ekler içeren e-posta kimlik avıdır . Ancak popüler hale gelen birçok başka varyasyon da mevcuttur:
- vishingBazen otomatik olan sesli aramalar yoluyla, arayan kişi bankadan, teknik destekten veya başka bir kurumdan olduğunu iddia eder. Amaç, kurbanın kodları, şifreleri ifşa etmesini veya işlemleri onaylamasını sağlamaktır.
- Sigara içmekTehlikeli bağlantılar veya aranacak telefon numaraları içeren kısa mesajlar (SMS veya anlık mesajlaşma). Genellikle aciliyet duygusuna hitap ederler: paketlerin alıkonulması, ödüller, hesap bloke edilmesi vb.
- Sosyal ağlarda kimlik avı (Bazen müşteri hizmetlerini taklit ettiğinde Angler kimlik avı olarak da adlandırılır): markaları, bankaları veya hatta arkadaşları taklit ederek kurbanı özel konuşmalara yönlendiren sahte profiller veya hesaplar. bilgi sızdırmak veya zararlı bağlantılar göndermek.
- Arama motorlarında kimlik avı: Banka, çevrimiçi mağaza veya resmi hizmet gibi görünen, arama motorlarında reklam veya üst sıralarda yer alan sahte siteler.
- Oturum kimlik avıİnternette gezinirken sahte giriş açılır pencereleri belirir ve gerçek web sitesine giriş yapmanızı isterken, aslında verilerinizi bir saldırgana teslim ediyorsunuz.
Yemleme veya yem saldırıları
Tuzak kurma saldırılarında, suçlu kurbanı görünüşte ücretsiz veya çok cazip bir şeyle cezbeder : premium yazılım, indirim kuponları, özel içerik, çekilişler, "mucizevi" araçlar vb. Tuzak, merak veya açgözlülük uyandırmak için tasarlanmıştır.
Tipik bir örnek , virüslü bir USB belleği otopark, kütüphane veya şirket mola odası gibi stratejik bir yere bırakmaktır . Bunu bulan herkes "içinde ne olduğunu görmek için" takmaya kalkışabilir ve bu da bilgisayarlarının veya tüm iç ağın otomatik olarak virüs bulaşmasına neden olabilir.
Bir diğer yaygın taktik ise önemli raporlar, faturalar, iş teklifleri veya hediyeler vaat eden e-posta ekleridir . Kurban dosyayı açar ve farkında olmadan saldırganların cihazın kısmi veya tam kontrolünü ele geçirmesine olanak tanıyan kötü amaçlı kodu çalıştırır.
Bahane uydurma, fiziksel ihlal ve takip mesafesini ihlal etme
Önsezi kurma, bir talebi haklı çıkarmak için ayrıntılı bir sahte senaryo oluşturmayı içerir. Saldırgan kendisini bir tedarikçi, denetçi, bakım teknisyeni veya hatta başka bir yerden bir meslektaş olarak tanıtabilir. Daha önce toplanan bilgiler sayesinde, anlattığı hikaye son derece inandırıcı görünür.
Birçok durumda bu, fiziksel izinsiz girişle birleşir . Bir suçlu, kurye şirketine ait bir yelek giyerek, teslimat notu taşıyarak ve kendinden emin bir tavır sergileyerek bir ofis binasına girebilir. Kimse gerçek kimliğini doğrulamazsa, bina içinde serbestçe dolaşabilir, ekranları inceleyebilir, belgeleri toplayabilir veya şirket bilgisayarlarına USB cihazları bağlayabilir.
Bir diğer klasik teknik ise, yetkili bir kişinin kısıtlı erişim kapısından içeri girerken onu takip etmesi ve "arkadaki kişi için kapıyı tutma" nezaketinden faydalanmasıdır. İçeri girdikten sonra, bilgi toplama veya kötü amaçlı yazılım yerleştirme fırsatı çok büyüktür.
Karşılıklı çıkar ilişkisi: "Ben sana bir şey veriyorum, sen de bana verilerini veriyorsun."
Karşılıklı çıkar ilişkisine dayalı saldırılarda, fail bilgi karşılığında somut bir fayda teklif eder . Bu, ücretli bir pazar araştırması çalışmasına katılım, ödüllü bir anket , ücretsiz teknik destek veya çok cazip bir iş teklifine erişim olabilir.
Potansiyel ödül veya "büyük fırsat"ın cazibesine kapılan kurban, rahatlar ve kişisel verilerini, kimlik bilgilerini paylaşır, hatta failin önerdiği uygulamaları yükler. Çoğu durumda, vaat edilen ödül asla gelmez : kazanan tek kişi suçludur.
Bazı kampanyalar, sosyal mühendisliği daha teknik ağ oluşturma ve kötü amaçlı yazılım teknikleriyle birleştirir . Bunun bir örneği DNS sahtekarlığı veya zehirleme saldırılarıdır. Saldırgan, ad çözümleme kayıtlarını manipüle ederek, meşru bir URL yazdığınızda tarayıcınızın kimlik bilgilerini çalmak için tasarlanmış sahte bir sayfaya yönlendirilmesini sağlar.
"Sulama deliği saldırıları" olarak adlandırılan saldırılar , sektör portalları, tedarikçi web siteleri veya uzmanlaşmış haber siteleri gibi hedef alınan kurbanların sıkça ziyaret ettiği web sitelerini hedef alır. Saldırgan, sitede bir güvenlik açığı bulur, onu ele geçirir ve özellikle sistemleri güncel olmayan ziyaretçileri hedef alan kötü amaçlı yazılım veya zararlı kod enjekte eder .
Korkutma yazılımları da yaygın bir diğer taktiktir: güvenlik araçları gibi görünen ve sahte enfeksiyonlar veya saldırılar bildiren açılır pencereler veya programlar. Korkuya kapılan kullanıcı, sözde bir çözüm için para öder veya "sistemi temizlemek" için verilerini girer; oysa gerçekte daha fazla kötü amaçlı yazılım yükler veya bilgilerini doğrudan saldırganlara teslim eder.
Daha az yaygın ama aynı derecede tehlikeli yöntemler
Daha bilinen tekniklere ek olarak, oldukça yaratıcı bazı sosyal mühendislik kampanyaları da belgelenmiştir. Örneğin, faks dolandırıcılığı (faks phishing) vakalarında, kurbanlar bankalarından gelmiş gibi görünen bir e-posta alarak bir formu yazdırmaları, kimlik bilgilerini doldurmaları ve suçluların kontrolündeki bir numaraya faks çekmeleri istenmiştir.
Japonya'da olduğu gibi, geleneksel posta yoluyla da kötü amaçlı yazılım dağıtımı vakaları yaşanmıştır ; bu vakalarda, bankanın kendisinden çalınan fiziksel adresler kullanılarak banka müşterilerine virüslü CD'ler gönderilmiştir. CD'nin bilgisayara takılmasıyla casus yazılım çalıştırılmış ve hassas bilgiler ele geçirilmiştir.
Geçmişte yaşanan birçok kötü amaçlı yazılım vakası, kullanıcıların inandırıcı mesajlarla kandırılarak meşru görünen ekleri veya bağlantıları açmaları nedeniyle başarılı olmuştur . E-posta solucanları bunun tipik bir örneğidir.
Kötü şöhretli LoveLetter solucanı (ILOVEYOU olarak da bilinir), 2000'li yılların başlarında e-posta sunucularını çökertti. Kurbanlar, romantik bir konu başlığı ve aşk mektubu olduğunu iddia eden bir ek içeren bir mesaj aldılar. Duygusal unsur o kadar etkili oldu ki, milyonlarca insan dosyayı açtı ve solucanın kendisini otomatik olarak tüm adres defterlerine iletmesine olanak sağladı.
Bir diğer örnek ise , e-posta sunucularından gelen teknik bildirimleri taklit eden mesajlar aracılığıyla yayılan Mydoom'dur . Bu mesajlar meşru sistem uyarıları gibi göründüğü için birçok kullanıcı bunlara güvendi ve ekleri açtı. Benzer bir durum , Windows güvenlik açıklarını düzeltmek için resmi bir Microsoft yaması gibi görünen ve birçok kişiyi solucanı yüklemeye kandıran Swen solucanıyla da yaşandı.
Sosyal mühendislik de keşfedilme korkusuna dayanır . Bazı Truva atları, sözde yasa dışı araçlar sunarak yayılmıştır: kredi kartı numarası oluşturucular, çevrimiçi hesap bakiyelerini şişirme hileleri veya iletişimleri gözetlemek için programlar. Dosyanın kötü amaçlı yazılım olduğu ortaya çıktığında, birçok kurban kendi etik dışı niyetlerini açığa çıkarmamak için bunu bildirmemeyi tercih eder.
Diğer senaryolarda ise saldırganlar, çevrimiçi iş portallarını kullanan iş arayanları hedef aldı. Truva atı ekleri içeren sahte iş teklifleri gönderdiler. İndirme işlemi gizli bir iş arama bağlantısıyla bağlantılı olduğundan, enfekte olan çalışanlar misillemeden korkarak olayı şirketleriyle görüşmekten kaçındılar.
Bu aldatmacalara karşı ilk savunma hattı, harekete geçmeden önce uyarı işaretlerini tanımayı öğrenmektir . Esasen, dürtülerinizi dizginlemek ve durumu sakin bir şekilde analiz etmekle ilgilidir; bu da saldırganın istediğinin tam tersidir.
Bir şeylerin "şüpheli" olduğunu hissettiğinizde kendinize birkaç soru sormak faydalı olabilir. Örneğin: Bu mesajı okuduktan veya bu aramayı yanıtladıktan sonra çok yoğun bir duygu (korku, merak, coşku) yaşıyor muyum? Duygusal durumunuzda ani bir yükseliş varsa, bu bir manipülasyonun söz konusu olabileceğinin bir işaretidir.
Bir diğer önemli nokta da gönderenin gerçekten meşru olup olmadığını kontrol etmektir . E-posta alan adlarına ( [email protected] ile [email protected] aynı değildir ), yazım hatalarına, logo kalitesine ve kısaltılmış bağlantılara veya küçük farklılıklar içeren URL'lere dikkat edin. Sosyal medya, arkadaşların veya markaların fotoğraflarını ve isimlerini kopyalayan klonlanmış hesaplarla doludur.
Ayrıca şunu da kontrol etmekte fayda var: Bu e-postayı gerçekten arkadaşım, meslektaşım veya bankam mı gönderdi ? Şüpheniz varsa, herhangi bir işlem yapmadan önce doğrudan resmi numarayı aramak veya onlarla şahsen görüşmek en iyisidir. Birçok hesap, sahibinin bilgisi olmadan ele geçirilmiş olabilir.
Web siteleri söz konusu olduğunda, şüpheli ayrıntılara dikkat etmelisiniz : garip URL'ler, çeviri hataları, düşük kaliteli resimler, güncelliğini yitirmiş logolar, normalden fazla veri isteyen formlar veya kimlik bilgileri veya bankacılık bilgilerini isteyen sayfalarda HTTPS'nin bulunmaması .
Gerçek olamayacak kadar iyi görünen her teklifi sorgulamaya değer . Mucizevi çekilişler, garantili getiri sağlayan yatırımlar, yüksek maaşlı kolay işler veya az çaba karşılığında beklenmedik ödüller genellikle saf birer tuzaktır.
Tespitin yanı sıra, bu saldırıların başarısını engelleyecek güvenlik rutinlerinin benimsenmesi de şarttır . Bu, hem günlük davranışları hem de teknik önlemleri içerir.
Güvenli iletişim ve hesap yönetimi alışkanlıkları
En etkili ipuçlarından biri, özellikle bankalara, kurumsal web sitelerine veya müşteri alanlarına ait gibi görünen e-posta, SMS veya mesajlaşma yoluyla alınan bağlantılara tıklamaktan kaçınmaktır . Bunun yerine, adresi tarayıcınıza manuel olarak yazmanız veya bir arama motoru kullanarak resmi web sitesini aramanız ve her zaman doğru alan adı olduğundan emin olmanız tercih edilir.
Çok faktörlü kimlik doğrulama (MFA), ek bir koruma katmanı sağlar: Birisi sosyal mühendislik yoluyla parolanızı çalsa bile, erişim sağlamak için yine de geçici koda, SMS'e, uygulama belirtecine veya biyometrik verilere ihtiyaç duyacaktır. E-posta, sosyal medya, çevrimiçi bankacılık ve kritik hizmetler için MFA'yı etkinleştirmek, olası kimlik bilgilerinin çalınmasının etkisini önemli ölçüde azaltır.
Her hizmet için güçlü, benzersiz şifreler kullanmak da çok önemlidir ; bu şifreler uzunluk, rakamlar, büyük ve küçük harfler ve semboller içermelidir. Düzinelerce güçlü şifreyi ezberlemek pratik olmadığından, en pratik çözüm şifreleri güvenli bir şekilde saklayan ve oluşturan bir şifre yöneticisi kullanmaktır.
Sosyal medyada, doğum tarihleri, evcil hayvan isimleri, okullar, sık ziyaret edilen yerler vb. gibi kişisel bilgilerinizi herkese açık olarak paylaşmanızı sınırlamanız önerilir . Bu bilgiler genellikle güvenlik sorularına tahmin yoluyla yanıt bulmak veya son derece kişiselleştirilmiş saldırılar tasarlamak için kullanılır.
Son olarak, tamamen çevrimiçi arkadaşlıklara karşı özellikle dikkatli olmakta fayda var . Çevrimiçi başlayan arkadaşça veya romantik bir ilişkinin, güven ve duygulara dayalı, dikkatlice planlanmış bir dolandırıcılık olduğu ortaya çıkması hiç de nadir değildir.
İyi ağ uygulamaları ve çevre koruma
Ağ düzeyinde temel kural, yabancıların ana ev veya ofis Wi-Fi ağınıza bağlanmasına izin vermemektir . Misafirlere bağlantı sağlamak istiyorsanız, ideal çözüm, sınırlı izinlere sahip ve diğer cihazlardan izole edilmiş ayrı bir misafir ağı kullanmaktır.
VPN (sanal özel ağ) kullanmak , özellikle halka açık veya güvenli olmayan ağlardan bağlanırken önemli bir koruma düzeyi sağlar. Trafik şifrelenir ve birisi verileri ele geçirse bile, gördükleri okunamaz olacaktır. Ayrıca, kullanıcının farklı hizmetler arasında izlenmesini çok daha zorlaştırır.
Genellikle gözden kaçan cihazları da unutmayın: ev yönlendiricileri, IoT cihazları, ağ yazıcıları , araç içi bilgi-eğlence sistemleri, IP kameralar vb. Bunlardan herhangi birindeki yanlış yapılandırma veya güncel olmayan yazılım, saldırgana giriş noktası ve sosyal mühendislik kampanyalarını şekillendirmek için zengin bir bilgi kaynağı sağlayabilir.
Cihaz güvenliği ve sürekli güncellemeler
Cihaz tarafında ise, temel güvenlik yazılımına (sadece temel antivirüs değil) sahip olmak çok önemlidir; bu yazılım kimlik avı, fidye yazılımı, Truva atı, casus yazılım ve diğer tehditlere karşı koruma sağlamalıdır. Bu çözümler, kötü amaçlı bağlantıları, şüpheli indirmeleri ve anormal davranışları gerçek zamanlı olarak engelleyebilir.
Halka açık veya yarı halka açık alanlarda bilgisayarları ve cep telefonlarını kilitlemeden bırakmamak çok önemlidir . Çalışma ortamlarında, sandalyenizden kalktığınızda oturumunuzu kilitlemek otomatik bir alışkanlık olmalıdır. Sadece birkaç saniyelik fiziksel erişim, bilgi çalmak veya istenmeyen yazılım yüklemek için yeterli olabilir.
Benzer şekilde, işletim sistemi, tarayıcı, ofis uygulamaları, eklentiler ve ayrıca yönlendiricilerin ve diğer bağlı cihazların donanım yazılımları da dahil olmak üzere tüm yazılımların güncel tutulması çok önemlidir . Birçok kötü amaçlı yazılım ve sosyal mühendislik kampanyası, zaten bilinen ve yamalanmış ancak kullanıcıların güncellemediği sistemlerde mevcut olan güvenlik açıklarından yararlanır.
E-posta adresleri veya alan adları için veri ihlallerini izleyen hizmetler, hesaplarınızdan herhangi birinin yakın zamanda bir ihlalde yer alıp almadığını size bildirir. Eğer öyleyse, bu verilere dayalı sosyal mühendislik saldırıları yoluyla istismar riskini azaltmak için en kısa sürede şifrelerinizi değiştirmeniz ve giriş bilgilerinizi gözden geçirmeniz önerilir.
Sosyal mühendisliğin yalnızca dijital dünyayla sınırlı olmadığını hatırlamak önemlidir. Birçok saldırı, fiziksel ve çevrimiçi teknikleri birleştirir . Bir suçlu, tanınmış bir şirketin teknisyeni gibi davranarak bir ofis kapısını çalabilir, sunucu odasına erişim sağlayabilir ve içeri girdikten sonra önceden programlanmış bir USB sürücüsü kullanarak tüm ağı tehlikeye atabilir.
Benzer şekilde, siyasi görüşleri veya oy verme kararlarını şekillendirmek için sosyal medyayı, geleneksel medyayı, mesajlaşmayı ve yüz yüze görüşmeleri birleştiren dezenformasyon kampanyaları da vardır. Bu durumlarda, büyük ölçekli manipülasyon, basit bir banka kimlik avı dolandırıcılığıyla aynı sosyal onay, otorite ve duygusal çekicilik ilkelerine dayanır, ancak binlerce veya milyonlarca insanı hedef alır.
Bu nedenle, siber güvenlik ve eleştirel düşünme eğitimi sadece teknik bir konu değil, temel bir yurttaşlık becerisidir . Çalışanlara, ailelere ve özellikle gençlere bilgiyi sorgulamayı, kaynakları doğrulamayı ve manipülasyon belirtilerini tanımayı öğretmek, bu tür kampanyaların etkisini büyük ölçüde azaltır.
Bilgisayar destekli sosyal mühendislik, makineleri kullanan insanları manipüle edebildiğinizde "makineleri hacklemenize" gerek olmadığını göstermiştir. Kimlik avı e-postalarından fiziksel saldırılara, tarihsel solucanlara ve tuzak saldırılarına kadar ortak payda, güvenimizin, korkularımızın ve önyargılarımızın sistematik olarak istismar edilmesidir. Koruyucu teknolojilere yatırım yapmak gereklidir, ancak bu yalnızca ihtiyatlı dijital alışkanlıklar, sürekli eğitim ve beklenmedik veri taleplerine veya hassas işlemlere karşı makul bir şüphecilik kültürüyle birleştiğinde gerçekten işe yarar . Bu araç ve insan yargısı karışımı, başka bir kurban olmakla aldatmayı zamanında durdurmak arasındaki farkı yaratır.
