- Bölgelere (LAN, DMZ, VLAN) ayırma ve hassas ACL'lerin kullanımı, sunucular üzerindeki saldırı yüzeyini önemli ölçüde azaltır.
- Gelişmiş güvenlik özelliklerine sahip, düzgün yapılandırılmış bir Windows Güvenlik Duvarı, her bilgisayardaki gelen ve giden trafiğin ayrıntılı kontrolünü sağlar.
- Yeni nesil güvenlik duvarları (NGFW'ler), kapsamlı ortam koruması ve yönetimi için uygulama filtreleme, IPS, VPN, URL filtreleme ve QoS'yi bir araya getirir.
- Kuralların düzenli olarak kaydedilmesi, denetlenmesi ve test edilmesi, yanlış yapılandırmaları tespit etmek ve uzun vadeli güvenliği sağlamak için çok önemlidir.
Gelişmiş sunucu güvenlik duvarı yapılandırmasında uzmanlaşmak artık sadece büyük şirketler için değil. Siber güvenliği ciddiye alan her şirket, ağı nasıl bölümlere ayıracağını, bölgeleri nasıl tanımlayacağını, ayrıntılı kurallar nasıl oluşturacağını ve her bilgisayar ve sunucudaki çevre güvenlik duvarından ve Windows güvenlik duvarından en iyi şekilde nasıl yararlanacağını anlamalıdır.
Bu kılavuz boyunca, Yeni Nesil Güvenlik Duvarlarının (NGFW) nasıl çalıştığını, bölgelerin (LAN, WAN, DMZ, VLAN) nasıl tasarlanacağını, hangi tür kuralların uygulanacağını (program, port, protokol, IP…), gelişmiş güvenlik özelliklerine sahip Windows Güvenlik Duvarından nasıl yararlanılacağını , SimpleWall gibi araçların rolünü ve tüm bu sistemin yönetilemez bir karmaşaya dönüşmemesi için hangi en iyi uygulamaların izlenmesi gerektiğini oldukça ayrıntılı bir şekilde göreceksiniz.
Sunucularda Yeni Nesil Güvenlik Duvarları: Port filtrelemeden çok daha fazlası
FortiGate NGFW gibi yeni nesil güvenlik duvarları , gelişmiş ağ özelliklerini ve derin güvenliği tek bir cihazda birleştirir. Sadece portları açıp kapatmakla kalmazlar; uygulama düzeyinde trafiği analiz eder, şifrelenmiş içeriği inceler ve karmaşık bulut, LAN, WLAN ve uzaktan erişim mimarileriyle entegre olurlar.
FortiGate örneğinde, sistemin kalbi, güvenlik politikalarını ve ağ işlevlerini birleştiren özel bir işletim sistemi olan FortiOS'tur : entegre SD-WAN, evrensel ZTNA, kablosuz ve kablolu ağlarda trafik kontrolü ve FortiManager sayesinde merkezi yönetim.
Dahası, bu cihazlar , ağ tam yük altındayken ve yüzlerce veya binlerce eş zamanlı oturum varken bile performansı düşürmeden veya enerji tüketimini artırmadan paket inceleme ve şifre çözme işlemlerini hızlandırmak için özel bir ASIC mimarisine (özel çipler) dayanmaktadır .
FortiGuard hizmetleri ile tehdit koruması güçlendiriliyor ; bu hizmetler, kötü amaçlı yazılımları, şüpheli trafiği, güvenlik açıklarını ve hedefli saldırıları tespit etmek için yapay zekayı ekleyerek, Fortinet Güvenlik Altyapısı konseptine uygun bir şekilde çalışıyor: olaylara koordineli bir şekilde yanıt vermek için ağ, uç noktalar ve bulutu kapsayan bir güvenlik altyapısı.
Sunucularda güvenlik duvarı bölgesi tasarımı ve ağ bölümlendirmesi
Yarın yokmuş gibi kurallar oluşturmadan önce, ağın bölgeleme mimarisini ve segmentasyonunu düzgün bir şekilde tasarlamanız gerekir . Ağ ne kadar düz olursa, bir saldırganın içeri girdikten sonra yatay olarak hareket etmesi o kadar kolay olur.
İlk adım , temel varlıkları ve hizmetleri belirlemektir : web sunucuları, veritabanları, dahili uygulamalar, satış noktası cihazları, VoIP PBX'ler, misafir ağları vb. Kritikliklerine ve maruz kaldıkları risklere bağlı olarak, bunlar farklı mantıksal bölgelere gruplandırılır.
Standart bir uygulama, doğrudan internete hizmet sağlayan sunucular (e-posta, VPN, web uygulamaları, halka açık portallar vb.) için bir DMZ (silahsızlandırılmış bölge) oluşturmaktır . Bu sunucular hem dış ağdan hem de daha hassas olan iç ağdan izole edilmeli ve bölgeler arasında akabilecek trafik mümkün olduğunca sınırlandırılmalıdır.
Yalnızca kuruluş içinden erişilebilen sunucular , kullanıcı ağından, yönetim ağından ve herhangi bir laboratuvar veya test ortamından ayrı , dahili sunucu bölgelerinde bulunur. Bunu pratik hale getirmek için, Katman 2'de de ayrımı sağlamak amacıyla VLAN desteğine sahip anahtarlar kullanmak yaygındır .
IPv4 ortamlarında, tüm iç ağlar özel adres aralıkları (RFC1918) kullanmalı ve internete erişmek için NAT mekanizmalarına güvenmelidir. Bu çeviri genellikle çevre güvenlik duvarında gerçekleştirilir ve bu güvenlik duvarı ayrıca her bir bölge için gelen ve giden politikaları da uygular.
Erişim kontrol listeleri (ACL'ler) ve bölgeler arası kurallar
Bölgeler tanımlanıp güvenlik duvarının arayüzlerine veya alt arayüzlerine atandıktan sonra, bu bölgeler arasında hangi trafiğin yetkilendirileceğine ve hangi trafiğin reddedileceğine karar veren kurallar olan Erişim Kontrol Listeleri (ACL'ler) devreye girer.
Buradaki fikir, her arayüz veya alt arayüz için mümkün olduğunca spesifik ve ayrıntılı bir dizi kural tanımlamaktır : kaynak IP veya alt ağ, hedef IP veya alt ağ, protokol (TCP, UDP, ICMP, vb.), ilgili portlar ve işlem (izin ver veya reddet). Kurallar ne kadar az genel olursa, güvenlik açıkları da o kadar az olur.
İyi bir uygulama, her ACL'yi örtük bir "tümünü reddet" kuralıyla bitirmektir ; bu, bir güvenlik ağı görevi görür: eğer bir paket önceki herhangi bir izin kuralıyla eşleşmiyorsa, engellenir. Buradan itibaren, gerçekten ihtiyaç duyulan akışlar için çok özel istisnalar oluşturulur.
Ayrıca, güvenlik duvarının yönetim arayüzlerine (HTTP, HTTPS, SSH vb.) genel erişimi devre dışı bırakmak ve yönetimi yalnızca çok özel iç ağlardan veya güvenli bir yönetim VPN'i aracılığıyla mümkün kılmak da tavsiye edilir .
Modern yeni nesil güvenlik duvarları (NGFW'ler), yalnızca port ve IP adresi kontrolünden daha fazlasını sunarak uygulama kontrolü , web kategorileri, IPS ve gelişmiş dosya analizi (sandboxing) gibi özelliklerden de yararlanır. Bu özellikler için zaten ödeme yaptıysanız, özellikle çevre hattını geçen kritik trafik akışları için bunları etkinleştirmek ve yapılandırmak mantıklıdır.
Sunucularda izin verici güvenlik duvarı ile kısıtlayıcı güvenlik duvarı arasındaki fark
Bir güvenlik duvarı politikası (çevre veya işletim sistemi olsun) tasarlarken en önemli noktalardan biri, izin verici mi yoksa kısıtlayıcı bir yaklaşımdan mı başlanacağına karar vermektir.
İzin verici bir güvenlik duvarında, nihai örtük kural "her şeye izin ver"dir. Yalnızca reddetme kurallarıyla açıkça tanımlananlar engellenir. Bu yaklaşım genellikle güvenilir iç ağlarda (LAN'lar) veya Windows'ta "özel ağ" olarak yapılandırılmış bilgisayarlarda kullanılır.
Kısıtlayıcı bir güvenlik duvarında ise bunun tam tersi geçerlidir: nihai kural "her şeye izin ver"dir. Yalnızca açıkça belirtilen izin kurallarına uyan trafiğe izin verilir. Bu felsefe, geniş alan ağı (WAN) arayüzünde, pfSense veya kurumsal yeni nesil güvenlik duvarları gibi güvenlik duvarlarında ve "genel ağ" olarak yapılandırılmış cihazlarda tipiktir.
Örneğin, Windows varsayılan olarak gelen bağlantılar için kısıtlayıcı bir politika (açıkça izin verilmeyen her şeyi engelleme) ve giden bağlantılar için izin verici bir politika (engellediğiniz bağlantılar dışında her şeye izin verme) kullanır. Bu, güvenlik duvarının gelişmiş ayarlarından değiştirilebilir.
Windows Güvenlik Duvarı sunucularda gerçekten ne gibi avantajlar sunabilir?
Gelişmiş güvenlik özelliklerine sahip Windows Güvenlik Duvarı, birçok insanın fark ettiğinden çok daha güçlüdür . Gelen ve giden trafiği kontrol edebilir, IP adresine, porta, protokole, hizmete, ağ arayüzüne, profil türüne (etki alanı, özel, genel) ve hatta bazı senaryolarda kullanıcıya veya gruba göre filtreleme yapabilir.
Özellikleri arasında düşük seviyeli paket filtreleme , ayrıntılı günlükler oluşturma (bu günlükler daha sonra Olay Görüntüleyici ile analiz edilebilir veya bir SIEM'e gönderilebilir), daha sıkı bir profil uygulamak için genel ağları tespit etme ve Windows Defender gibi diğer güvenlik katmanlarıyla entegrasyon yer almaktadır.
Küçük işletmeler ve birçok sunucu ortamı için, özellikle güçlü antivirüs yazılımı ve iyi yönetim uygulamalarıyla birleştirildiğinde, iyi yapılandırılmış bir NGFW fazlasıyla yeterli olabilir . Bununla birlikte, sınırlamalarının farkında olmak önemlidir: bir çevre NGFW'sinin veya özel bir IPS'nin yerini tutmaz.
Zayıf noktalar arasında, Windows güvenlik duvarının varsayılan olarak gelişmiş imzalarla derin paket incelemesi sunmaması , sistem telemetrisini doğal olarak engellememesi, bildirimlerinin yetersiz olması (yeni bağlantılar konusunda neredeyse hiç uyarı vermemesi) ve günlükleri görüntüleme yönteminin teknik bilgisi olmayan kullanıcılar için kullanıcı dostu olmaması yer almaktadır.
Gelişmiş güvenlik özelliklerine sahip Windows Güvenlik Duvarı'na erişim
Active Directory etki alanı ortamında gelişmiş güvenlik duvarı ayarlarını yönetmek için en iyi yaklaşım, Grup İlkesi Nesneleri (GPO'lar) ile çalışmaktır . Etki Alanı Yöneticileri grubuna üyelik veya GPO'lar için yetkilendirilmiş izinler gereklidir.
Politika yönetim konsolundan, Politikalar > Bilgisayar Yapılandırması > Windows Ayarları > Güvenlik Ayarları > Gelişmiş Güvenlikli Windows Güvenlik Duvarı yolunu izleyin . Burada, istemci bilgisayarlar ve etki alanına bağlı sunucular için ortak kurallar tanımlayabilirsiniz.
Tek bir sunucu veya yerel bilgisayar söz konusuysa , o cihazda yalnızca yönetici ayrıcalıklarına ihtiyacınız vardır. Konsolu açmanın en hızlı yolu, BAŞLAT'a basmak, wf.msc yazmak ve Enter tuşuna basmaktır. Bu, söz konusu bilgisayar için gelişmiş güvenlik ayarlarıyla Windows Güvenlik Duvarı konsolunu açacaktır.
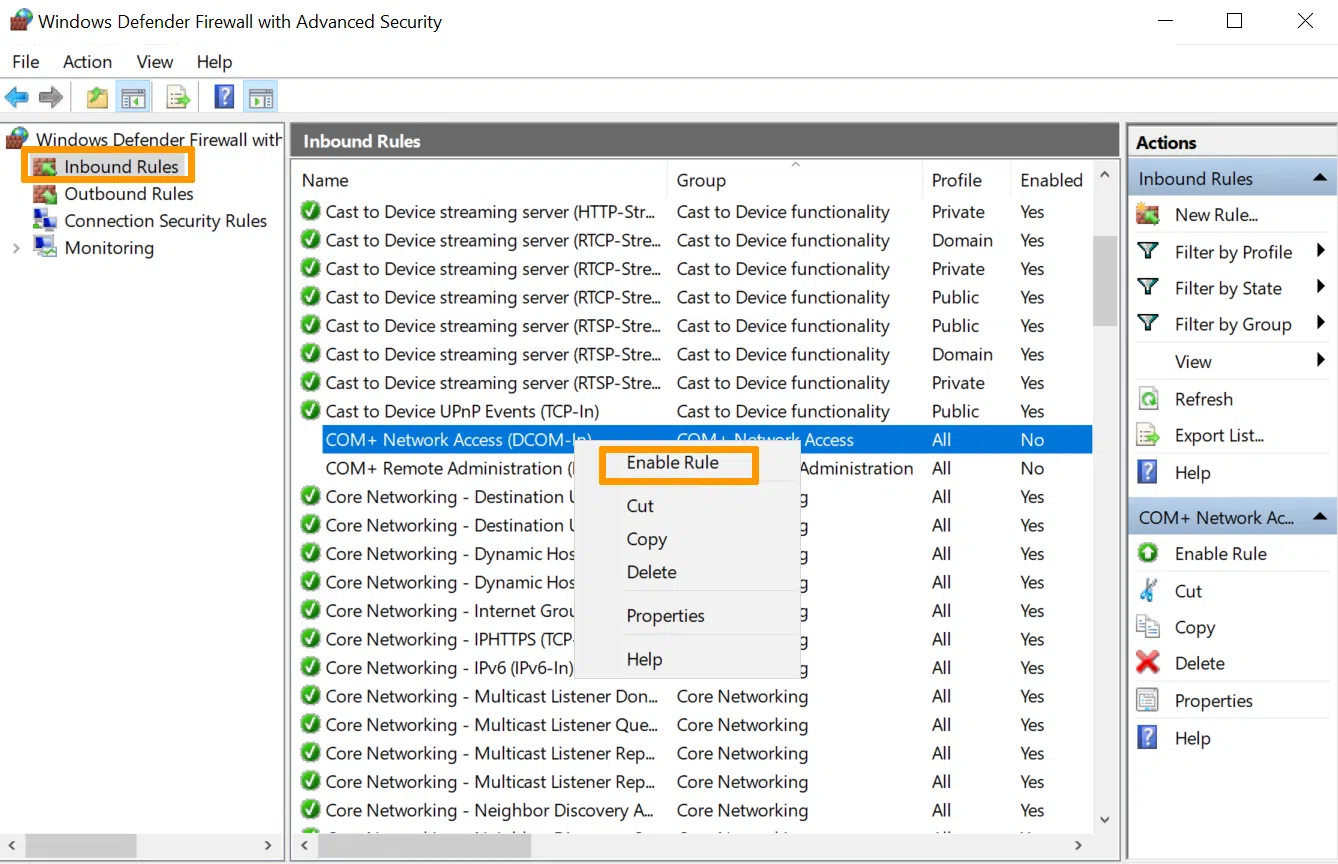
Ana ekranda gelen kurallar, giden kurallar, bağlantı güvenliği kuralları ve farklı profillerin (etki alanı, özel, genel) yapılandırması görüntülenir; ayrıca yalnızca aktif kuralların görülebildiği bir izleme alanı da bulunur.
Profiller, küresel politikalar ve varsayılan davranışlar
Güvenlik duvarı özellikleri paneli, her ağ profili (etki alanı, özel, genel) için genel seçenekleri kontrol eder . Bu seçenekler, bir ağ bağdaştırıcısı belirli bir ağ türüyle ilişkilendirildiğinde güvenlik duvarının nasıl davranacağını belirler.
Her profil için, güvenlik duvarının etkinleştirilip devre dışı bırakılacağına , herhangi bir kurala uymayan gelen bağlantıların engellenip engellenmeyeceğine veya izin verilip verilmeyeceğine ve aynı şekilde giden bağlantılar için de karar verebilirsiniz .
Ayrıca, bir programı engellediğinizde verilecek bildirimler , güvenlik duvarı günlüklerinin saklandığı konum , bu günlüklerin maksimum boyutu ve genellikle daha güvenilir kabul edilen IPsec VPN tünelleriyle korunan trafiğe uygulanan özel işlem gibi parametreleri de ayarlayabilirsiniz .
İzleme bölümü , Grup İlkesi Nesnelerinden (GPO'lar) gelenler ve yerel olarak tanımlananlar da dahil olmak üzere şu anda etkin olan tüm kuralları görüntüler. Hangi kuralların hangi parametrelerle etkin olduğunu görmek ve buradan özelliklerini açıp değiştirmek için buraya bakabilirsiniz.
Giriş ve çıkış kuralları: trafik yönlendirmesi
Windows güvenlik duvarında kurallarla çalışırken en sık yapılan hatalardan biri, trafiğin yönünü karıştırmaktır . Gelen kurallar bilgisayara gelen paketler için geçerlidir; giden kurallar ise bilgisayardan çıkan ve başka bir makineye giden paketler için geçerlidir.
Eğer amaç internetten bir sunucuya bağlantıları engellemek ise, gelen bağlantılar için kurallar oluşturulmalı veya değiştirilmelidir . Tersine, eğer amaç bir sunucu hizmetinin veya programının dışarıya bağlanmasını engellemek ise, giden bağlantılar için kurallar değiştirilmelidir.
Listedeki her giriş, kuralın etkin (yeşil onay işareti simgesi) veya devre dışı bırakılmış olup olmadığını gösterir. Devre dışı bırakılmış kurallar, tanımlanmış olsalar bile trafiği etkilemez. Birçok önceden tanımlanmış Windows kuralının mevcut olduğunu ancak ihtiyaç duyulana kadar etkin olmadığını görmek yaygındır.
Kaynak/hedef akışını ve yerel/uzak portu anlamak, karmaşık hizmetleri yapılandırırken çok sık karşılaşılan, asla uygulanmayan veya gerçekten gerekli olandan daha fazla port açan kurallar oluşturmaktan kaçınmak için temeldir.
Windows Güvenlik Duvarı'ndaki kural türleri
Windows Güvenlik Duvarı Yeni Kural Sihirbazı dört ana kategori sunar: Program, Bağlantı Noktası, Önceden Tanımlanmış ve Özel . Her biri farklı bir senaryo için tasarlanmıştır ve istediğiniz sonuca bağlı olarak dikkatlice seçim yapmalısınız.
Program kuralları belirli bir yürütülebilir dosyaya odaklanır; port kuralları TCP veya UDP port numarasına göre filtreleme yapar; önceden tanımlanmış kurallar bilinen Windows hizmetlerinin yönetimini kolaylaştırır; ve özel kurallar , birden fazla kriteri aynı anda birleştirerek çok ince ayar yapılmasına olanak tanır.
Her durumda, sihirbaz, hangi eylemi uygulamak istediğimizi (izin ver, yalnızca IPsec ile güvenli ise izin ver veya engelle) ve bu kuralın hangi ağ profillerine uygulanacağını (etki alanı, özel, genel) sorarak sona erer. Son olarak, daha sonra kolayca tanımlanabilmesi için bir ad ve açıklama atanır.
Kritik sunucularda, kuralları düzgün bir şekilde belgelemek, hangi hizmeti koruduğunu ve neden var olduğunu belirtmek için zaman ayırmak önemlidir ; böylece gelecekteki denetimlerde veya değişikliklerde yararlılığı konusunda hiçbir şüphe kalmaz.
Program bazında kurallar: belirli hizmetlerin ince ayarı
Program tipi kurallar, bir uygulamanın kullandığı tüm portları ezberlemeye gerek kalmadan trafiğini kontrol etmenin kullanışlı bir yoludur. Hem gelen hem de giden trafiğe uygulanabilirler.
Kurulum sihirbazında, "Bu program yolu" seçeneğini seçin ve yürütülebilir dosya yolunu belirtin . Program farklı bilgisayarlarda farklı konumlara yüklenmiş olsa bile kuralın doğru şekilde uygulanmasını sağlamak için ortam değişkenlerini kullanabilirsiniz.
svchost.exe veya diğer çoklu hizmet kapsayıcıları içinde hizmet barındıran sunucularda , kuralı yalnızca belirli hizmetlere uygulamak için hizmeti kısa adıyla seçerek özelleştirebilirsiniz. Bu, örneğin aynı işlem içindeki belirli bir RPC hizmetinin trafiğini ayırt etmenizi sağlar.
Bir program kuralını, Protokoller ve Bağlantı Noktaları sekmesindeki kısıtlamalarla birleştirerek , uygulamanın hangi bağlantı noktalarından dinleyebileceğini veya kullanabileceğini açıkça belirtmek şiddetle tavsiye edilir. Farklı bir bağlantı noktası açmaya çalışırsa, güvenlik duvarı bunu engelleyecektir.
Port kuralları: klasik TCP/UDP filtreleme
Port tipi kurallar, yerel veya uzak port numarasına ve protokole (esas olarak TCP veya UDP) bağlı olarak trafiğe izin vermenize veya engellemenize olanak tanır. Hem gelen hem de giden trafik kuralları için kullanılabilirler.
Örneğin, TCP 21 portunu açmak için tipik bir gelen kuralında , TCP'yi seçer, "belirli yerel portları" belirtir ve 21 girersiniz. Virgülle ayrılmış birden fazla port (örneğin, 21,20,22) veya 5000-5100 gibi aralıklar belirtebilir, hatta aynı kuralda tek tek portları ve aralıkları karıştırabilirsiniz.
Ardından, uygulanacak eylemi (izin ver, güvenliyse izin ver, engelle) ve profilleri belirliyorsunuz. Bu, belirli programların ayrıntılarına girmeden bazı standart hizmetleri (HTTP, HTTPS, RDP vb.) açmanın basit bir yoludur.
Giden kurallar söz konusu olduğunda , sunucunun bağlanmaya çalıştığı hedef port olduğu için uzak portu belirtmek en yaygın yöntemdir. Tipik bir kullanım örneği, şüpheli portlara giden tüm trafiği engellemek veya belirli uygulamaların yalnızca çok özel portlar üzerinden iletişim kurmasını kısıtlamak olabilir.
Önceden tanımlanmış ve özelleştirilmiş kurallar
Önceden tanımlanmış kurallar, yaygın Windows hizmetleri (Dosya ve Yazıcı Paylaşımı, Uzaktan Masaüstü vb.) için hazır yapılandırmaları gruplandırır . Sadece hizmeti seçin, izin verilip verilmeyeceğini belirtin, profilleri seçin ve işlem tamam.
Bu seçenek, her durumda hangi portları ve protokolleri kullandığını araştırmak zorunda kalmadan dahili bir hizmeti hızlıca etkinleştirmek veya kısıtlamak istediğinizde kullanışlıdır. Sistem, arka planda bu hizmeti kapsayan çeşitli özel kurallar oluşturur.
Özel kurallar en kapsamlı olanlardır ve en fazla kontrolü sunarlar. Tüm parametreleri belirlemenize olanak tanırlar: program (veya tüm programlar), hizmet türü, IP protokolü (TCP, UDP, ICMPv4, ICMPv6, GRE, IPv6-Route vb. listesiyle), yerel ve uzak portların kombinasyonu, kaynak ve hedef IP adresleri (aralıklar ve alt ağlar dahil) ve ek koşullar.
ICMPv4 veya ICMPv6 gibi protokollerde, tüm ICMP mesaj türlerine mi yoksa yalnızca belirli türlere mi (yankı isteği, yankı yanıtı, süre aşımı vb.) izin verileceğini seçebilirsiniz . Hatta genel listede yer almayan belirli türleri ve kodları bile tanımlayabilirsiniz.
Ayrıca, kapsam bölümünde IP adreslerini tanımlarken, sihirbaz, bu kuralı hem yerel hem de uzaktan hangi cihazların kullanabileceğini daha da kısıtlamak için tüm aralıkları veya alt ağları (örneğin, 192.168.10.0/24) eklemenize olanak tanır.
Sunuculardaki ICMP gelen kuralları
Bir sunucuya ICMP trafiğine izin verilip verilmemesi stratejik bir karardır. Gelen bir ICMP kuralı, sunucunun pinglere ve belirli ağ tanılama mesajlarına yanıt vermesini sağlar; bu, yönetim için çok faydalıdır, ancak aynı zamanda bir saldırgana da bilgi sağlayabilir.
Windows Güvenlik Duvarı'nda gelen bir ICMP kuralı oluşturmak için Gelişmiş Konsol'u açın, Gelen Kurallar'a gidin ve yeni bir özel kural oluşturun. Programlar bölümünde genellikle "Tüm Programlar"ı seçersiniz.
Protokol ekranında, kullanılan ağ yığınına bağlı olarak ICMPv4 veya ICMPv6'yı seçin . Hem IPv4 hem de IPv6 ile çalışıyorsanız, her biri için bir kural oluşturmanız gerekecektir. Özelleştirme seçeneği, izin vermek istediğiniz belirli ICMP türlerini (yalnızca yankı isteği/yankı yanıtı veya daha geniş bir küme) seçmenize olanak tanır.
Ardından, kapsam (hangi IP adreslerine ping atılabileceği), işlem (genellikle bağlantıya izin verme) ve kuralın geçerli olacağı ağ profilleri tanımlanır. Son olarak, kolay tanımlama için kurala açıklayıcı bir ad atanır.
Gelen ve giden hizmet veya program kuralları
Bazı senaryolarda, belirli bir hizmetin ihtiyaç duyduğu herhangi bir porttan gelen trafiği dinlemesine izin vermek isteyebilirsiniz veya tam tersi: bir programın herhangi bir port üzerinden dış dünyayla iletişim kurmasını engellemek isteyebilirsiniz.
Gelen kısım için özel bir kural oluşturulur, "Bu program yolu" seçilir ve hizmet yürütülebilir dosyası belirtilir. Daha sonra, hizmetin kısa adını seçerek kuralın yalnızca bu yürütülebilir dosya içinde barındırılan hizmetlere uygulanması sağlanacak şekilde özelleştirilebilir.
Hatta `sc sidtype <ServiceName> <UNRESTRICTED|RESTRICTED>` komutuyla servisin SID türünü ayarlama seçeneği de mevcut . Bu, söz konusu servisin güvenlik duvarı kuralları içinde nasıl kullanılabileceğini belirler. Bunu RESTRICTED olarak değiştirmek, servisin başlatılmasını engelleyebilir, bu nedenle bunu dikkatli yapın ve yalnızca bu tür bir korumaya ihtiyaç duyulduğunda uygulayın.
Giden trafik için süreç benzerdir ancak bir giden kuralı oluşturmayı içerir . Bu programın internete erişimini tamamen engellemek istiyorsanız, yürütülebilir dosyanın yolunu tanımlarsınız, eylemi "Bağlantıyı engelle" olarak ayarlarsınız ve kısıtlamak istediğiniz profilleri seçersiniz.
RPC ve dinamik portlar için özel yapılandırmalar
Uzaktan Prosedür Çağrıları (RPC) kullanan hizmetler, sistemin çalışma zamanında atadığı dinamik portları kullandıkları için özellikle hassas olabilirler. Bu trafiğin Windows güvenlik duvarından kontrollü bir şekilde geçmesine izin vermek için genellikle iki özel kural oluşturmak gerekir.
İlk kural, %systemroot%\system32\svchost.exe konumunda bulunan RPC Uç Nokta Eşleyici Hizmetini hedef alır . Kural, RpcSs hizmetine uygulanacak şekilde özelleştirilmiştir, protokol olarak TCP ayarlanmıştır ve yerel port için "RPC Uç Nokta Eşleyici" seçeneği seçilmiştir.
İkinci kural , izin vermek istediğimiz RPC özellikli ağ hizmeti için oluşturulur ; bu kural, hizmeti barındıran yürütülebilir dosyanın yolunu belirtir ve onu bu belirli hizmetle ilişkilendirir. Bu durumda, yerel port için "RPC Dinamik Portları" seçilir.
Her iki kuralda da kapsam (izin verilen IP adresleri), işlem (bağlantıya izin ver) ve profiller ayarlanır. Bu sayede, yalnızca bu koşulları karşılayan cihazlar ve hizmetler RPC port yönlendirmesinden yararlanabilir.
Windows güvenlik duvarlarının kayıt altına alınması, denetlenmesi ve sorun giderme işlemleri
Bir şey düzgün çalışmadığında, güvenlik duvarı günlükleri ve denetim olayları ilk bilgi kaynağıdır . İhtiyaç duymadan önce günlük toplama işleminin doğru şekilde yapılandırılması iyi bir fikirdir.
Güvenlik duvarı özelliklerinde, her profil sekmesinin altında, günlük dosya yolunu , maksimum boyutu (KB cinsinden) ve düşen paketlerin, başarılı bağlantıların veya her ikisinin de kaydedilip kaydedilmeyeceğini özelleştirebilirsiniz. Sunucu ortamlarında, net bir genel bakış için genellikle her ikisinin de kaydedilmesi iyi bir fikirdir.
Öte yandan, auditpol.exe komut satırı aracı , politika değişiklikleri gibi belirli denetim alt kategorilerini etkinleştirmenize olanak tanır; böylece sistem, güvenlik duvarı veya IPsec politikaları değiştirildiğinde ayrıntılı olaylar oluşturur.
Bir sorunu araştırırken, `netstat -ano > netstat.txt` komutuyla ağ durumunu ve `tasklist > tasklist.txt` komutuyla işlem listesini kaydetmek faydalı olur . `tasklist` dosyasındaki işlem kimliklerini (PID'ler) `netstat` dosyasındaki aktif bağlantılarla karşılaştırarak, hangi programın belirli bir portu kullandığını belirleyebilirsiniz.
Karmaşık senaryolarda Microsoft, Windows Filtreleme Motoru'nun (WFP) gelişmiş izlerini toplamak için TSS.ps1 gibi komut dosyaları sağlar ; bu izler daha sonra bir ZIP dosyasına paketlenir ve analiz edilebilir veya teknik desteğe gönderilebilir.
Harici araçlar: SimpleWall ve üçüncü taraf güvenlik duvarları
Windows'un yerleşik güvenlik duvarı iyi çalışıyor, ancak bir uygulamanın internete ilk kez erişmeye çalıştığında daha sezgisel bir arayüz ve net bildirimler genellikle eksik kalıyor . İşte bu noktada üçüncü taraf çözümler devreye giriyor.
Windows için hafif, açık kaynaklı seçeneklerden biri olan SimpleWall , Windows Filtreleme Platformu'nu (WFP) kullanır ancak Windows Güvenlik Duvarı'nı doğrudan değiştirmez. Bunun yerine, hangi uygulamaların erişime sahip olacağını kontrol etmek için WFP aracılığıyla kendi kurallarını oluşturur.
Özellikleri arasında basit bir kural düzenleyici , Windows telemetrisini ve casusluğu engellemek için dahili listeler, engellenen paket günlükleri, IPv6 uyumluluğu ve sistem hizmetleri ile Microsoft Store uygulamaları için destek yer almaktadır.
SimpleWall, kalıcı veya geçici kurallar (yeniden başlatmanın ardından kaybolan) oluşturmanıza, filtreleri global olarak etkinleştirmenize ve programları izin verilen, engellenen veya sessizce engellenen olarak sınıflandırmanıza olanak tanır. Ancak, kurallarınızın geçerli olması için SimpleWall'ın arka planda çalışıyor olması gerekir.
SimpleWall'ın ötesinde, bazı kullanıcılar daha fazla özelliğe sahip ticari güvenlik duvarlarını tercih ediyor : derin paket incelemesi, önceden yapılandırılmış izleme önleme listeleri, sanal alan oluşturma, davranış analizi, gelişmiş grafiksel kontrol panelleri ve giden trafiğe daha iyi görünürlük. Bu ürünlerin çoğu Windows Güvenlik Duvarı ile entegre olur veya kısmen onun yerini alır.
Sunucularda güvenlik duvarı kullanmanın performansı, avantajları ve dezavantajları
Çevre veya işletim sistemi düzeyinde olsun, güvenlik duvarı kullanmak, her ağ paketinin bir veya daha fazla kurala göre analiz edilmesi nedeniyle küçük bir performans kaybına neden olur. Bu durum, çok sınırlı veya çok eski donanıma sahip sistemlerde fark edilebilir olabilir. Bu etkiyi azaltmak için Linux sunucu optimizasyon kılavuzunu inceleyin.
Ancak, ilk savunma hattına sahip olmanın avantajı çok büyüktür: dış saldırılara karşı savunmasızlığı azaltır, hangi uygulamaların dışarıdan bağlanabileceğini kontrol eder, denetim için faydalı kayıtlar oluşturur ve güvenilir bir ağda mı yoksa halka açık bir ağda mı olduğunuza bağlı olarak koruma seviyesini uyarlar.
Performans üzerindeki etkisinin yanı sıra, başlıca dezavantajları bakımın karmaşıklığı (özellikle deneyimsiz kullanıcılar için) ve yanlış güvenlik hissidir: bir güvenlik duvarı, iyi bir antivirüs programının, sistem güncellemelerinin veya elbette yöneticinin sağduyusunun yerini alamaz.
Dahası, doğru kural yönetimi zaman alır: fiilen kullanımda olan kuralları gözden geçirmek, eski kuralları kaldırmak, değişiklikleri belgelemek ve hızlı testler veya geçici istisnalar yapılırken istemeden açık bırakılan boşlukların olmadığından emin olmak gerekir.
Sunucularda güvenlik duvarı güvenliği için gelişmiş en iyi uygulamalar
Ciddi bir sunucu ortamında, birkaç kural koyup işi unutmak yeterli değildir. Kontrolü sağlamaya ve uzun vadeli riskleri azaltmaya yardımcı olan bir dizi en iyi uygulama vardır.
İlk olarak, en az ayrıcalık ilkesini (PoLP) hem kullanıcılara hem de kurallara uygulayın . "Herhangi bir IP adresinden her şeye izin ver" gibi genel kurallardan kaçının ve bunun yerine belirli IP adreslerine veya alt ağlara, belirli portlara ve bilinen uygulamalara özel kurallar tanımlayın.
Bir diğer önemli nokta ise güvenlik duvarını ve bileşenlerini her zaman güncel tutmaktır . Bu, işletim sistemi yamalarının, fiziksel güvenlik duvarı bellenim güncellemelerinin, IPS imzalarının ve satıcı tarafından yayınlanan tüm güncellemelerin uygulanmasını içerir; tercihen bunlar önce bir test ortamında test edilmelidir.
Son olarak, etkili izleme ve kayıt tutma sistemlerinin devreye alınması çok önemlidir : kayıtları bir SIEM'e gönderin, şüpheli kalıplar için uyarılar tanımlayın (örneğin, aynı IP adresinden gelen çok sayıda paketin engellenmesi) ve raporları sadece "her ihtimale karşı" toplamak yerine periyodik olarak inceleyin.
Mantıksal katmanın yanı sıra, güvenlik duvarının fiziksel güvenliği de önemlidir: kapalı raflardaki ekipmanlar, teknik odaya kısıtlı erişim ve bir değişiklikten sonra bir sorun oluşması durumunda hızlı geri dönüşe olanak tanıyan yapılandırma yedeklemeleri.
Ek katmanlar: URL filtreleme, VPN, IPS, QoS ve uygulama kontrolü
Çoğu modern NGFW, temel paket filtreleme ve IP/port kurallarını tamamlayan gelişmiş özellikleri etkinleştirmenize olanak tanır.
URL filtreleme, web sitelerini kategorilere (kötü amaçlı yazılım, sosyal ağlar, yetişkin içeriği, P2P indirmeleri vb.) göre sınıflandırmanıza ve uygunsuz veya tehlikeli kabul edilenleri engellemenize olanak tanır ; bu da hem güvenliği güçlendirmeye hem de kabul edilebilir kullanım politikalarını uygulamaya yardımcı olur.
VPN'ler , ister site-to - site ister uzaktan erişim olsun, ofisler ve uzaktaki kullanıcılar arasındaki trafiği şifrelemek için IPsec veya SSL/TLS gibi protokollere dayanır. Güvenlik duvarları genellikle VPN sonlandırmasını entegre eder ve şifrelenmiş trafiğe de ağın geri kalanına uyguladığı aynı kontrol politikalarını uygular.
Saldırı Önleme Sistemi (IPS), bilinen saldırı kalıplarını veya olağandışı davranışları aramak için trafiği gerçek zamanlı olarak inceler ve sistem veya uygulama güvenlik açıklarından yararlanmaya çalışan bağlantıları otomatik olarak engelleyebilir.
Uygulama denetimi, basit port denetimine kıyasla çok daha fazla görünürlük sağlar : Skype, Dropbox, oyun uygulamaları vb. gibi belirli uygulamaların standart veya şifreli portlar kullansalar bile hangilerinin izin verileceğini veya engelleneceğini belirlemenize olanak tanır.
Son olarak, Hizmet Kalitesi (QoS), kritik trafiği (ses, video konferans, iş uygulamaları) diğer daha az önemli akışlara göre önceliklendirmeye olanak tanıyarak, büyük bir indirme veya yedekleme işleminin son kullanıcı için ağın kullanılamaz hale gelmesine yol açmasını önler.
Sunuculardaki güvenlik duvarlarının gelişmiş yapılandırmasının , bölgelerin ve ayrıntılı kuralların tasarımından yeni nesil özelliklerin, günlük kaydının, denetimin ve SimpleWall veya özel NGFW'ler gibi araçların kullanımına kadar kapsamlı bir şekilde yönetilmesi , "aşağı yukarı idare eden" bir ağ ile saldırılara karşı gerçekten hazır, kontrolü kaybetmeden büyüyebilen ve mevcut güvenlik gereksinimlerini karşılayabilen bir altyapı arasındaki farkı yaratır.
Indeks
- 1 Sunucularda Yeni Nesil Güvenlik Duvarları: Port filtrelemeden çok daha fazlası
- 2 Sunucularda güvenlik duvarı bölgesi tasarımı ve ağ bölümlendirmesi
- 3 Erişim kontrol listeleri (ACL'ler) ve bölgeler arası kurallar
- 4 Sunucularda izin verici güvenlik duvarı ile kısıtlayıcı güvenlik duvarı arasındaki fark
- 5 Windows Güvenlik Duvarı sunucularda gerçekten ne gibi avantajlar sunabilir?
- 6 Gelişmiş güvenlik özelliklerine sahip Windows Güvenlik Duvarı'na erişim
- 7 Profiller, küresel politikalar ve varsayılan davranışlar
- 8 Giriş ve çıkış kuralları: trafik yönlendirmesi
- 9 Windows Güvenlik Duvarı'ndaki kural türleri
- 10 Program bazında kurallar: belirli hizmetlerin ince ayarı
- 11 Port kuralları: klasik TCP/UDP filtreleme
- 12 Önceden tanımlanmış ve özelleştirilmiş kurallar
- 13 Sunuculardaki ICMP gelen kuralları
- 14 Gelen ve giden hizmet veya program kuralları
- 15 RPC ve dinamik portlar için özel yapılandırmalar
- 16 Windows güvenlik duvarlarının kayıt altına alınması, denetlenmesi ve sorun giderme işlemleri
- 17 Harici araçlar: SimpleWall ve üçüncü taraf güvenlik duvarları
- 18 Sunucularda güvenlik duvarı kullanmanın performansı, avantajları ve dezavantajları
- 19 Sunucularda güvenlik duvarı güvenliği için gelişmiş en iyi uygulamalar
- 20 Ek katmanlar: URL filtreleme, VPN, IPS, QoS ve uygulama kontrolü