- WebRTC, DTLS ve SRTP ile ses ve videoyu zorunlu olarak şifreler, ancak genel güvenlik sinyalizasyona, kimlik doğrulamasına ve uygulama mimarisine bağlıdır.
- Başlıca riskler IP sızıntıları, TLS dışı sinyalleme, yanlış yapılandırılmış TURN sunucuları, zayıf erişim kontrolleri ve güncel olmayan bağımlılıklardır.
- Güvenli bir uygulama, sinyallemede TLS, sağlam kimlik doğrulama, STUN/TURN koruması, bekleme halindeki verilerin şifrelenmesi, sürekli izleme ve periyodik denetimler gerektirir.
- Tarayıcılarda, VPN'lerde ve tespit önleyici tarayıcılarda WebRTC sızıntılarını kontrol etmek, gizliliği korumak ve çoklu hesap ortamlarında hesap ilişkilendirmesini önlemek için kritik öneme sahiptir.
Gerçek zamanlı iletişim, modern işletmelerin temel bir bileşeni haline geldi: görüntülü görüşmeler, teletıp, çevrimiçi dersler, uzaktan destek ve etkileşimli yayınlar artık günlük yaşamın bir parçası. Tüm bunların merkezinde, ses, video ve verilerin ekstra bir şey yüklemeye gerek kalmadan tarayıcılar ve uygulamalar arasında doğrudan iletilmesini sağlayan WebRTC teknolojisi yer alıyor.
Ancak WebRTC'nin kullanışlı ve güçlü olması, rahatlayabileceğimiz anlamına gelmez. Dikkatli bir şekilde tasarlanıp uygulanmazsa, VPN'ler, proxy'ler veya tespit önleyici tarayıcılar kullansanız bile gerçek IP adreslerini açığa çıkarabilir, yetkisiz erişime izin verebilir veya hassas bilgileri sızdırabilir. Bu nedenle WebRTC'deki güvenlik kontrolleri isteğe bağlı bir eklenti değil, ciddi bir mimarinin temel bileşenidir.
WebRTC nedir ve neden tasarım gereği güvenli kabul edilir?
WebRTC (Web Gerçek Zamanlı İletişim), web tarayıcısından veya mobil uygulamadan doğrudan gerçek zamanlı iletişimi sağlayan bir dizi açık standart, API ve protokoldür . Bununla, eklentilere, alışılmadık uzantılara veya ayrı masaüstü programlarına ihtiyaç duymadan görüntülü görüşme yapabilir, ekranınızı paylaşabilir, dosya gönderebilir veya sohbet edebilirsiniz.
Felsefeleri açık: mümkün olduğunca eşler arası (P2P) iletişim . Bu, tarayıcıların doğrudan birbirine bağlanması, gecikmeyi ve sunucu kaynak tüketimini azaltması anlamına gelir. Bunun çalışması için SDP, ICE ve STUN/TURN sunucuları gibi protokoller devreye girer ve NAT'lar ve güvenlik duvarları engel teşkil etse bile bağlantı yollarını keşfetmeye yardımcı olur.
WebRTC'nin en büyük güçlü yönlerinden biri, güvenliğin standardın içine yerleştirilmiş olmasıdır . Modern tarayıcılar, kamera ve mikrofona erişmek için güvenli bağlamların (HTTPS) kullanılmasını gerektirir ve tarayıcı güvenliği , medya akışlarının kazara bile olsa "düz metin" olarak iletilmesini engeller.
Pratikte WebRTC, uzaktan çalışma platformları, çevrimiçi eğitim, teletıp, bulut oyunları, teknik destek ve gömülü video içeren SaaS uygulamaları için temel oluşturmuştur . Google Meet, Jitsi, birçok yayın çözümü ve çok sayıda dahili video konferans aracı gibi hizmetler arka planda bu teknolojiye dayanmaktadır.
WebRTC'ye entegre edilmiş şifreleme katmanları ve koruma mekanizmaları.
WebRTC güvenlik kontrollerinin ilk ayağı, iletişimlerin zorunlu olarak şifrelenmesidir. Modern tarayıcılarda standart bir "şifresiz" mod bulunmadığından , tüm ses ve video güvenli bir şekilde iletilir.
WebRTC, güvenlik dünyasında iyi bilinen çeşitli unsurlara dayanmaktadır:
- DTLS (Datagram Taşıma Katmanı Güvenliği)Bu, UDP üzerinden güvenli anahtar alışverişini yönetir; bir nevi "veri paketlerinin TLS'si" gibidir. Uç noktalar, daha sonra akışı güvence altına almak için kullanılan anahtarları müzakere eder.
- SRTP (Güvenli Gerçek Zamanlı Taşıma Protokolü)DTLS tarafından kararlaştırılan anahtarları kullanarak ses ve video trafiğini şifreler ve doğrular, böylece gizliliği ve bütünlüğü garanti eder.
- TLS Sinyalizasyon ve kontrol API katmanında, oturumların müzakere edilmesi için HTTPS veya WSS kullanıldığında.
Bu kombinasyon sayesinde, paketleri ele geçiren bir saldırgan yalnızca şifrelenmiş ve işe yaramaz veriler görecektir . Ayrıca, bütünlük mekanizmaları, hiç kimsenin tespit edilmeden akışı değiştirmesini engeller.
Sağlık veya finans gibi daha zorlu ortamlarda, birçok kuruluş bir adım daha ileri giderek uçtan uca şifreleme (E2EE) uygulamaktadır . Bu modelde, aracı sunucuların (örneğin, bir medya sunucusu) bile şifresi çözülmüş içeriğe erişimi yoktur: yalnızca katılımcıların cihazları nihai anahtarları bilir.
Dahası, tarayıcı yerel cihazların koruyucusu gibi davranıyor. Kameraya, mikrofona veya ekrana erişmeden önce kullanıcının açıkça izin vermesi gerekiyor ve bu izni ayarlar aracılığıyla istediği zaman geri alabiliyor. Hiçbir geliştirici bu iletişim kutusunu atlayamaz.
Tüm bunlar, WebRTC'yi taşıma açısından "varsayılan olarak güvenli" bir teknoloji haline getiriyor . Sorun, protokolün ötesine baktığımızda ve gerçek dünya uygulamalarının nasıl entegre edildiğini analiz ettiğimizde ortaya çıkıyor.
WebRTC uygulamalarındaki özel güvenlik riskleri
İletimin şifrelenmiş olması, tüm sistemin hatasız olduğu anlamına gelmez. WebRTC'deki güvenlik sorunlarının çoğu , standardın kendisinde değil, uygulama, altyapı ve uygulama mantığında ortaya çıkar .
Aklınızda bulundurmanız gereken en yaygın riskler şunlardır:
IP adresi sızıntıları (WebRTC sızıntıları)
En hassas konulardan biri IP gizliliğidir. WebRTC'nin ICE süreci, genel IP adresini döndüren STUN sunucularını kullanarak en iyi P2P rotasını bulmak için tüm olası cihaz adreslerini keşfetmeye çalışır; böylece ağ trafiği analizi sızıntıları tespit etmeye yardımcı olabilir.
Birkaç satır JavaScript koduyla, bir web sitesi RTCPeerConnection oluşturabilir ve bu "ICE adaylarına" erişebilir. Tarayıcı güçlendirilmemişse veya VPN WebRTC'yi iyi yönetmiyorsa, kullanıcının gerçek IP adresi bir proxy, VPN veya tespit önleyici tarayıcının arkasında bile sızdırılabilir.
Bu sorun, özellikle birden fazla hesabı yöneten, trafik arbitrajı yapan veya birbirine bağlanmaması gereken izole profillerle çalışanlar için çok ciddidir . Sızdırılan tek bir ofis IP adresi, bir platformun teorik olarak ayrı olan düzinelerce hesabı birbirine bağlaması için yeterli olabilir.
Dahası, IPv6 adresleri daha da tehlikelidir : genellikle cihaz başına benzersizdirler ve zaman içinde daha kalıcıdırlar, bu da parmak izi oluşturmayı ve uzun vadeli izlemeyi kolaylaştırır.
Güvenli olmayan sinyal kanalları
WebRTC, medyanın nasıl gönderileceğini tanımlar, ancak sinyalizasyon için kullanılacak protokolü belirtmez . Bu, genellikle WebSockets, HTTP/REST, MQTT veya diğer seçenekleri tercih eden geliştiriciye bırakılmıştır.
Eğer bu katman TLS (HTTPS veya WSS) ve düzgün bir kimlik doğrulama ile korunmuyorsa, birinin oturum görüşmesini ele geçirmesi veya manipüle etmesi nispeten kolaydır ve bu da şu risklere yol açar:
- Meta verilerin ele geçirilmesi oturumlar ve kimlik bilgileri.
- Kimlik taklit etme veya oturum ele geçirme Ortadaki adam saldırıları yoluyla.
- Fonların yetkisiz üçüncü şahıslara aktarılması.
Yanlış yapılandırılmış STUN/TURN sunucuları
ICE altyapısı, bağlantıyı kolaylaştırmak için STUN/TURN sunucularına dayanır. Bir TURN sunucusu güçlü kimlik doğrulama veya kullanım sınırları olmadan bırakıldığında , herkesin altyapınızın pahasına trafik göndermek için kullanabileceği bir "açık röle" haline gelebilir.
Bu durum yalnızca güvenlik ve kötüye kullanım riski oluşturmakla kalmaz, aynı zamanda maliyet sorununa da yol açar ve ağ topolojinizi açığa çıkarır . Kurumsal ağlarda güvenlik önlemlerinin uygulanması bu riski azaltır. TURN'ün yanlış yapılandırılması, aceleyle devreye alınan WebRTC sistemlerinde en sık görülen arızalardan biridir.
Zayıf uygulama düzeyinde erişim kontrolleri
Ses ve video şifrelenmiş olsa bile, herhangi biri sadece URL'yi bilerek bir odaya girebiliyorsa , zayıf nokta uygulamanın mantığı olmaya devam eder; çok kullanıcılı ortamlardaki güvenlik politikaları bunu hafifletmeye yardımcı olur. Sağlam kimlik doğrulama, oturum kontrolü ve rol yönetimi olmadan, yetkisiz kullanıcılar şunları yapabilir:
- Özel toplantılara veya ücretli web seminerlerine sızmak.
- Daha önce depolanmış hassas kayıtlara erişim.
- İzin verilmeyen odalarda istenmeyen içerik yayınlamak.
Uygulamaların , numaralandırma saldırılarını ve yasa dışı erişimi kolaylaştıran, öngörülebilir veya kalıcı oturum tanımlayıcılarına dayanması çok yaygındır.
Güncelliğini yitirmiş bağımlılıklar ve genişleyen saldırı yüzeyi
Tipik bir WebRTC dağıtımı yalnızca tarayıcıdan ibaret değildir. Sinyal sunucuları, üçüncü taraf kütüphaneler, SDK'lar, işletim sistemleri ve genellikle işlevselliğini genişleten medya sunucuları da içerir. Bu bileşenlerden herhangi biri yamalanmazsa, bir güvenlik açığı haline gelir. Kütüphane hatalarının izlenmesi kritik önem taşır.
Pratikte güvenlik açıklarının büyük bir kısmının istismar edilmesinin nedeni, tarayıcıların, WebRTC kütüphanelerinin, sistemlerin veya arka uç bağımlılıklarının makul bir hızda güncellenmemesidir .
Uygulama ve altyapı düzeyinde güvenliğin rolü
WebRTC, medyayı şifrelemede harika bir iş çıkarırken, ona kimin erişebileceğine, her kullanıcının neler yapabileceğine veya verilerin uzun vadede nasıl yönetileceğine karar vermez . Tüm bunlar, uygulamanın ve onu çevreleyen mimarinin sorumluluğundadır.
Sinyal kanalını güçlendirin
İlk adım, sinyalleşmeyi hassas bir kanal olarak ele almaktır. Her zaman HTTPS veya WSS kullanılmalı , sertifikalar düzgün bir şekilde yönetilmeli, HSTS gibi politikalar uygulanmalı ve güvensiz protokoller veya eski şifreleme yöntemleri devre dışı bırakılmalıdır.
Şifrelemeye ek olarak, sinyallemede güçlü kimlik doğrulama , oturum sahtekarlığını, belirteç hırsızlığını veya kontrol mesajlarının manipülasyonunu önlemek için çok önemlidir.
Kimlik, izinler ve sona erme yönetimi
Herhangi birinin bir oturumdan "faydalanmasını" önlemek için, WebRTC eylemlerini iyi doğrulanmış bir kimliğe bağlamak ve yazılım geliştirme sırasında güvenlik önlemleri uygulamak çok önemlidir . Bazı yaygın en iyi uygulamalar şunlardır:
- kullanma Kısa geçerlilik sürelerine sahip imzalı tokenlar (örneğin, JWT) Yayın yapmak veya yayınları oynatmak.
- İle entegrasyon OAuth 2.0, kurumsal SSO veya kurumsal kimlik sistemleri profesyonel ortamlarda.
- uygulamak 2FA veya MFA Yönetim panelleri veya yüksek riskli odalar gibi kritik alanlara erişim için.
- Modelleri rol tabanlı erişim denetimi (RBAC) İzleyiciler, konuşmacılar, moderatörler, doktorlar, öğretmenler vb. arasında ayrım yapmak.
Oturum sona erme sürecini iyi yönetmek de aynı derecede önemlidir : kalıcı token'lar, süresi dolmayan URL'ler veya yeniden kullanılabilir tanımlayıcılar sorunlara davetiye çıkarır.
TURN sunucusu ve arka uç koruması
TURN sunucuları ve diğer arka uç bileşenleri kritik altyapı olarak ele alınmalıdır; güvenilir barındırma seçimi ve dinamik kimlik bilgilerinin yönetimi, savunma için çok önemlidir. Bazı makul minimum önlemler şunlardır:
- TURN'de dinamik ve geçici kimlik bilgileri, statik kullanıcı adları/şifrelerden kaçınmayı sağlar.
- Sunucuya kimlerin erişebileceğini kısıtlamak için IP beyaz listeleri veya ağ bölümlendirmesi kullanılır.
- Kötüye kullanımı önlemek ve DDoS saldırılarını azaltmak için hız sınırlaması ve bant genişliği kotaları.
- Anormal kalıpları tespit etmek amacıyla TURN kayıtları, sinyalizasyon ve medya sunucuları sürekli olarak izlenmektedir.
Daha gelişmiş mimarilerde Sıfır Güven yaklaşımı benimsenir : hiçbir şey ve hiç kimse sadece "içeride" olduğu için güvenilir kabul edilmez; bunun yerine her istek, en az ayrıcalık ilkesine göre doğrulanır, kaydedilir ve kısıtlanır.
Mevzuat uyumluluğu, denetim ve veri işleme
Kişisel verilerin söz konusu olduğu durumlarda (ve video görüşmelerinde, teletıp uygulamalarında veya çevrimiçi derslerde her zaman söz konusudur), hukuki boyut, tamamen teknik boyut kadar önemlidir . Avrupa'daki GDPR veya ABD'deki HIPAA gibi düzenlemeler çok özel gereksinimler getirmektedir.
Düzenlemeye tabi sektörlere yönelik bir WebRTC uygulaması, en azından şu özellikleri entegre etmelidir: günlük kaydı analizi
- Denetlenebilir kayıtlar Oturumların bilgileri: Kim bağlandı, nereden, ne kadar süreyle.
- Onay yönetimi Kayıtlar, veri işleme ve sonraki kullanımlar konusunda açık ve belgelenmiş bilgiler.
- Dinlenme halinde şifreleme Kayıtlar, meta veriler ve paylaşılan dosyalar için.
- Saklama ve otomatik silme politikaları Yasal süre sınırlarına ve işletme ihtiyaçlarına uygun.
WebRTC tabanlı bir platformun güvenliğini sağlamaya yönelik temel en iyi uygulamalar
Sağlam bir WebRTC çözümü tasarlamak, halihazırda dahil edilmiş olan "şifrelemeyi etkinleştirmekten" çok daha fazlasını gerektirir. Güvenlik, ilk mimari aşamasından itibaren dikkate alınmalı ve tüm ürün yaşam döngüsü boyunca sürdürülmelidir.
1. Sinyalleşmeyi her zaman TLS ile koruyun ve sertifikaları doğru şekilde yapılandırın.
Oturum müzakeresi ve SDP teklif/yanıt alışverişi her zaman HTTPS veya WSS üzerinden yapılmalıdır . Düz HTTP kullanımı, "geçici" olarak veya test ortamlarında bile, daha sonra üretime yayılabilecek saldırılara kapı açar.
TLS kullanımına ek olarak, özel anahtarların ve sertifikaların güvenli bir şekilde yönetilmesi , yenilenmelerinin otomatikleştirilmesi ve eski şifreleme paketleri gibi güvensiz yapılandırmalardan kaçınılması da çok önemlidir .
2. Sağlam kimlik doğrulama ve erişim kontrolü uygulayın.
Her hassas işlem (bir odaya katılma, canlı yayın başlatma, kayıt indirme) korunmalıdır. Kısa süreli token'lar, uygun yerlerde çok faktörlü kimlik doğrulama (MFA) ve iyi tanımlanmış roller minimum gereksinimlerin bir parçasıdır.
Kritik uygulamalarda, web kancaları gibi sistemler kullanarak arka uçta her bağlantı veya yayınlama girişimini doğrulamak faydalı olabilir : medya sunucusu arka uca sorgu gönderir ve arka uç, kullanıcının gerçekten ne istediğini yapıp yapamayacağına karar verir (örneğin, aktif bir aboneliği olup olmadığı veya belirlenmiş konuşmacı olup olmadığı).
3. STUN ve TURN ayarlarını dikkatlice yapılandırın.
Bağlantı en kritik unsurlardan biridir. "Açık" TURN sunucularından her ne pahasına olursa olsun kaçınmak şarttır. İdeal olarak, geçici kimlik bilgileri kullanın, mümkün olduğunca IP kısıtlamaları uygulayın ve kötüye kullanımı veya anormallikleri tespit etmek için kullanımı sürekli olarak izleyin .
VPN veya proxy kullanıyorsanız ve gizliliğiniz konusunda endişeleriniz varsa, ICE çözünürlüğünün farklı tarayıcılarla nasıl davrandığını test etmeniz ve sızıntıları en aza indirmek için hem istemci hem de sunucu ayarlarını düzenlemeniz önerilir.
Çok basit gibi görünse de sıklıkla ihmal ediliyor. Tarayıcılardaki WebRTC motorları , işletim sistemleri, medya sunucuları ve üçüncü taraf kütüphaneler gibi sürekli güvenlik yamaları alıyor.
Profesyonel ortamlarda, bilinen güvenlik açıklarının aylarca birikmesini önlemek için planlı güncelleme prosedürleri, regresyon testleri ve mümkün olduğunca otomasyon kullanılması tavsiye edilir.
5. Kayıtları ve depolanan verileri şifreleyin.
Görüşme devam ederken, iletim şifrelenir. Ancak veri kaydetmeye veya depolamaya başladığınız anda, depolama sırasında şifreleme devreye girer . Şifrelenmiş diskler, HSM'ler veya KMS hizmetleri tarafından yönetilen anahtarlar ve bu kayıtlara çok sıkı erişim kontrolü kullanmak şarttır.
Ayrıca, artık gerekli olmayan veya saklanması yasal olarak gerekçelendirilmemiş içeriklerin güvenli bir şekilde silinmesi için net saklama süreleri ve otomatik süreçler tanımlanması tavsiye edilir .
6. İzleme, anormallikleri tespit etme ve denetleme
İlk kurulum işin sonu değildir. Üretim aşamasındaki bir WebRTC platformunun gerçek zamanlı izlenmesi gerekir : TURN kullanım metrikleri, tekrarlayan ICE hataları, şüpheli bant genişliği artışları, başarısız erişim girişimleri, bağlantı modellerindeki değişiklikler vb.
Günlük izlemenin yanı sıra, periyodik denetimler planlamak da faydalı olacaktır : sızma testleri, güvenliğe odaklı kod incelemeleri, ağ yapılandırma analizi ve sunucular ile panellerdeki etkin izinlerin doğrulanması.
Sunucu tarafının ötesinde, en can sıkıcı sorunlardan biri , özellikle VPN'ler, ev tipi proxy'ler veya çoklu hesap senaryolarında tespit önleyici tarayıcılar kullanılırken WebRTC üzerinden IP sızıntısıdır .
WebRTC'de IP sızıntıları aslında nasıl meydana geliyor?
Bir sayfa RTCPeerConnection oluşturduğunda, tarayıcı ICE sürecini başlatır: ağ adaylarını toplar, STUN sunucularını sorgular ve genel ve özel adresleri keşfeder . Bu veriler daha sonra uzak uç noktayla… veya onu okuyan kötü amaçlı komut dosyasıyla paylaşılır.
Tarayıcıya ve yapılandırmaya bağlı olarak, WebRTC şunları gösterebilir:
- Yalnızca yerel IP adresleri (192.168.xx, 10.xxx…), daha az etkili ancak parmak izi alma açısından faydalı.
- VPN veya proxy'nin IP adresi, çoğu durumda arzu edilen davranış olacaktır.
- İnternet servis sağlayıcısının gerçek genel IP adresi ve, etkinleştirilmişse, cihaza atanan IPv6 adresi.
Bu nedenle, birçok hesabı yöneten veya kimlikleri birbirinden ayırması gereken herkes için WebRTC'yi kontrol etmek, iyi bir proxy sağlayıcısı seçmek kadar önemlidir . Gerçek IP adresi yan tarafta görünürse, kusursuz bir parmak izi bozulur.
Yapılandırmanızda WebRTC sızıntısı olup olmadığını kontrol edin.
Lekeleri körü körüne uygulamadan önce ölçüm yapılması tavsiye edilir. Maruziyetinizi kontrol etmenin etkili bir yolu şöyledir:
- VPN'inize bağlanın veya tespit önleyici tarayıcınızda proxy'yi yapılandırın ve tipik bir "IP adresim nedir" hizmetinde görünür IP adresinin ne olması gerektiğini kontrol edin.
- Belirli WebRTC test sayfalarını ziyaret edin ve aday bölümünde hangi adreslerin gösterildiğini inceleyin.
- Beklenen IP adresini WebRTC'de listelenenlerle karşılaştırın.Eğer farklı bir genel IP adresi görüyorsanız, örneğin internet servis sağlayıcınızın IP adresi veya beklenmedik bir IPv6 adresi, bir ağ sızıntınız var demektir.
Davranış önemli ölçüde değişebileceğinden, bu testlerin farklı tarayıcılarda (Chrome, Firefox, Edge, Safari) ve her büyük güncellemeden veya VPN/proxy sağlayıcısı değişikliğinden sonra tekrarlanması önerilir .
Tarayıcıya bağlı olarak, hareket alanınız az ya da çok değişebilir:
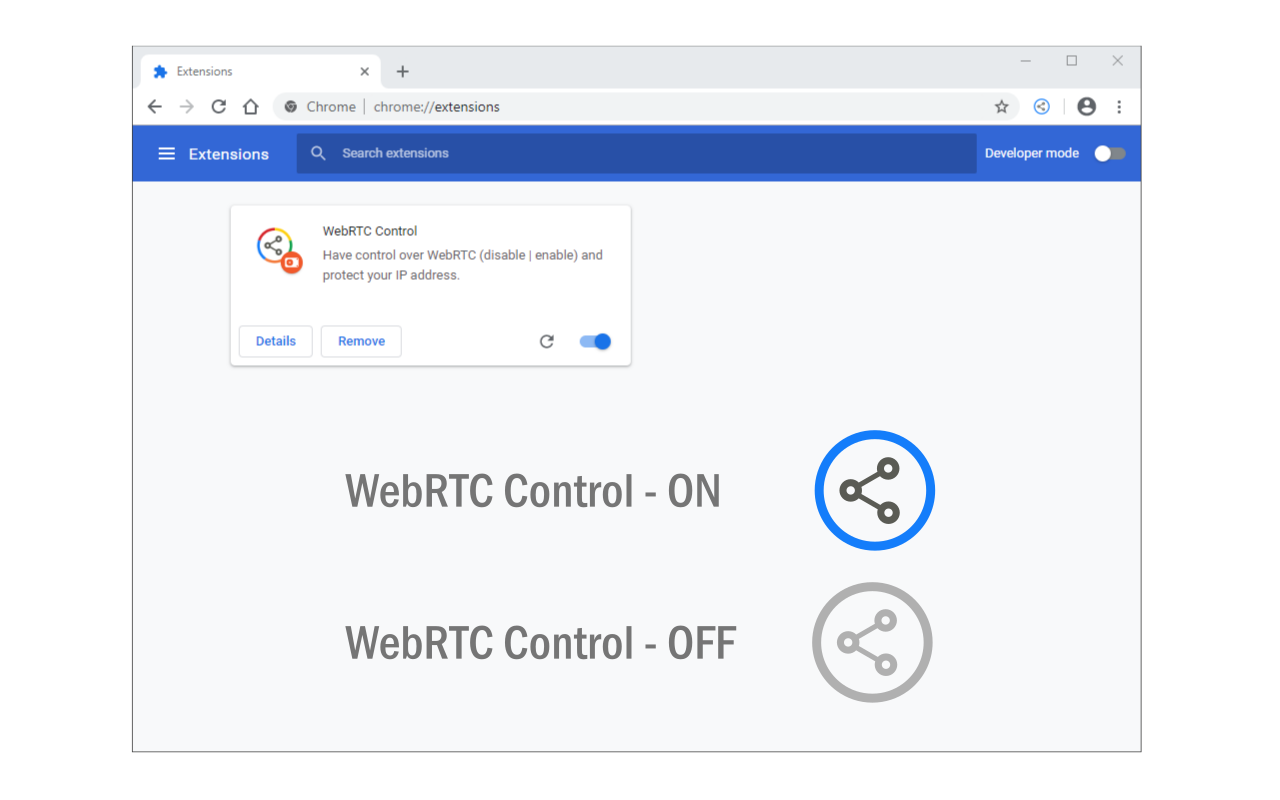
- Chromium tabanlı tarayıcılar (Chrome, Edge, Brave, Opera…)WebRTC'yi tamamen devre dışı bırakmanıza yerel olarak izin vermiyorlar. Genellikle kullanılan yöntem, IP maruziyetini sınırlayan veya güvenilir siteler dışında WebRTC'yi engelleyen uzantılar kullanmaktır.
- FirefoxEn yüksek düzeyde ayrıntılı kontrol imkanı sunar. Bunun aracılığıyla about: config Media.peerconnection.enabled özelliğini devre dışı bırakabilir veya WebRTC'nin yalnızca proxy adresini kullanmasını zorlayabilirsiniz. Ayrıca, site bazında WebRTC'yi etkinleştiren veya devre dışı bırakan uzantılar da kullanabilirsiniz.
- Safari (macOS ve iOS)WebRTC varsayılan olarak etkinleştirilmiştir ve kontrol sınırlıdır. Apple bazı önlemler alsa da, her ayarı ince ayar yapmanız gereken yüksek riskli görevler için ideal bir tarayıcı değildir.
WebRTC'nin iş akışının bir parçası olduğu ticari ortamlarda (örneğin, belirli bir reklam platformunun video doğrulaması gerektirdiği durumlarda), WebRTC'yi tamamen engellemek genellikle iyi bir fikir değildir . Gerçek IP adreslerini filtrelemeden işlevselliği koruyan "yalnızca proxy" modlarını veya yapılandırmalarını kullanmak daha iyidir.
İşletim sistemi ve güvenlik duvarı düzeyinde güçlendirme
Daha uç senaryolar için, bazı ekipler macOS'ta pf, Linux'ta iptables/nftables veya Windows'ta Windows Defender Güvenlik Duvarı kullanarak UDP trafiğini ve belirli port aralıklarını güvenlik duvarı düzeyinde engellemeyi veya filtrelemeyi tercih eder.
Bu yaklaşım ek bir savunma katmanı sağlar, ancak meşru hizmetleri (video görüşmeleri, çevrimiçi oyunlar, VoIP, DNS vb.) aksatabileceği için dikkatli kullanılmalıdır. Kuralları belgelemek, yapılandırmayı yedeklemek ve değişiklikleri toplu olarak uygulamadan önce makinelerin yönetilebilir durumda kaldığını doğrulamak her zaman tavsiye edilir .
Tespit edilmeyi önleyen tarayıcılar farklı parmak izlerini simüle edebilir: grafik donanımı, yazı tipleri, saat dilimi, dil, çözünürlükler vb. Ancak WebRTC, aynı gerçek IP adresinin tüm bu profillerin arkasına sızmasına izin verirse, platformlar bunları birbirine bağlamak için çok güvenilir bir ipucuna sahip olur.
Bu tür bir çözüm için ideal yapılandırma şunları içerir:
- Her bir profile atama yapın. farklı bir proxy veya IP adresiTercihen konut veya mobil.
- WebRTC davranışını yapılandırın devre dışı bırakılmış modda veya "yalnızca proxy"Hedef uygulamanın ihtiyaçlarına bağlı olarak.
- Her bir temsili profili kullanıma almadan önce WebRTC sızıntı testlerini gerçekleştirin.
- kurmak Video görüşmelerine ne zaman izin verildiğine dair net iç politikalar ve hangi profillerde kısıtlamaların sıkılaştırılması gerektiği.
Ajanslar, pazarlama ekipleri, arbitraj veya pazar yerlerindeki büyük katalog yönetimi için bu tür bir disiplin, istikrarlı bir şekilde faaliyet göstermek veya büyük hesap blokajlarıyla boğuşmak arasındaki farkı yaratır.
Genel olarak, WebRTC güvenlik kontrolleri, standardın yerleşik özelliklerinden (şifreleme, tarayıcı izinleri, verimli P2P) yararlanmayı ve bunları sağlam bir mimari ve en iyi uygulamalarla sarmayı içerir: güvenli sinyalizasyon, iyi tasarlanmış kimlik doğrulama ve roller, korumalı STUN/TURN sunucuları, bekleme halindeki verilerin şifrelenmesi, sürekli izleme ve gelişmiş gizlilik söz konusu olduğunda, tarayıcılarda, VPN'lerde ve tespit önleyici tarayıcılarda IP sızıntılarının ve WebRTC davranışının kapsamlı kontrolü. Teknolojinin güçlü ve zayıf yönlerini anlayarak, kurumsal ve düzenlemeye tabi ortamlarda bile hızlı, ölçeklenebilir ve her şeyden önce güvenilir gerçek zamanlı iletişim platformları dağıtmak tamamen mümkündür.