- Defender gerçek zamanlı koruma sağlar ve hızlı, kapsamlı, özelleştirilmiş ve çevrimdışı incelemelere olanak tanır.
- Explorer'dan yapılan spot taramalar ve joker karakterler ve ortam değişkenleri ile yapılan dışlamalar.
- MSRT ve Safety Scanner, güncellenmiş manuel analizlerle tespiti tamamlar.
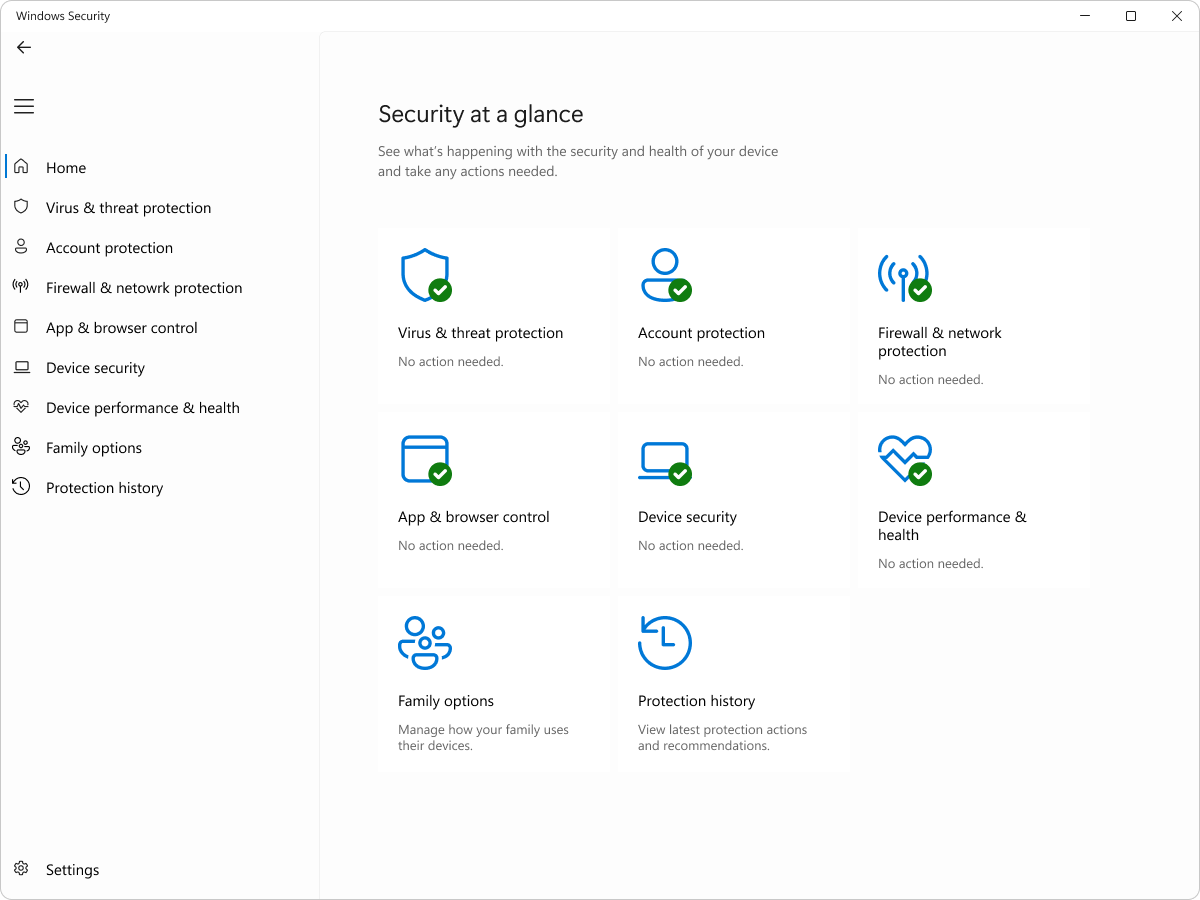
Windows 11 kullanıyorsanız, virüsleri uzak tutmak için zaten yerleşik bir yardımcınız var: Microsoft Defender Antivirus . Bu sistem arka planda izleme yapar ve gerektiğinde tehditleri bulmak ve etkisiz hale getirmek için tam taramalar yapmanıza olanak tanır. Herhangi bir sorun yaşamadan kötü amaçlı yazılımları tespit etmek ve kaldırmak için bununla (ve diğer Microsoft araçlarıyla) neler yapabileceğinizi inceleyelim.
Bu kılavuzda, Windows Defender ile bilgisayarınızı nasıl tarayacağınız, Explorer'dan nokta taramaları nasıl çalıştıracağınız, ne zaman tarama yapmanın faydalı olduğu , joker karakterler ve ortam değişkenleriyle dışlamalar nasıl oluşturacağınız ve korumanızı MSRT ("mrt" komutuyla erişilebilen araç) ve Microsoft Safety Scanner (msert.exe) ile nasıl destekleyeceğiniz konusunda adım adım talimatlar ve pratik ipuçları bulacaksınız. Ayrıca, sorunları önlemek için güvenlik önerileri ve sorun devam ederse ne yapılması gerektiği hakkında bilgiler de sunuyoruz.
Güvenlik kontrolünden ne zaman geçmeniz önerilir?
Bazı durumlarda işi sağlama almak ve manuel kontrol yapmak en iyisidir. Bir enfeksiyondan şüpheleniyorsanız veya daha önce yaşanan bir sorunun ortadan kalktığını doğrulamak istiyorsanız, isteğe bağlı bir tarama çalıştırmak iyi bir fikirdir . Defender, tarama tamamlandığında herhangi bir şey bulursa ve ne yapmanız gerektiğini size bildirecektir.
Bilgisayarınızda bir sorun olduğuna dair bazı tipik işaretler açıktır: sistem normalden daha yavaş çalışıyor , pil normalden daha hızlı tükeniyor veya veri kullanımınız görünürde hiçbir neden olmadan aniden artıyor. Bu belirtiler genellikle arka planda bilinmeyen bir işlemin kaynakları tükettiğini gösterir.
Potansiyel kötü amaçlı yazılımların yaygın göstergeleri
-
Performans aniden düşüyor, uygulamalar beklenenden daha uzun sürede açılıyor veya daha sık çöküyor.
-
Günlük kullanım alışkanlıklarınızda herhangi bir değişiklik olmasa bile, pil ömrü eskisine kıyasla önemli ölçüde azaldı .
-
Özellikle yeni bir şey yüklemediyseniz ve yoğun indirme işlemleri yapmıyorsanız , beklenmedik veri tüketimi yaşanabilir.
Diğer ipuçları arasında sürekli açılan pencereler, alışılmadık tarayıcı yönlendirmeleri , kendi kendine değişen ayarlar veya yüklediğinizi hatırlamadığınız programlar yer alır. En ufak bir şüphe durumunda sisteminizi inceleyin.
Bilgisayarınızı Windows Güvenliği (Microsoft Defender) ile tarayın
Windows 11 , dilediğiniz zaman tarama yapmanıza olanak tanıyan Windows Güvenlik uygulamasını içerir . Microsoft'un antivirüs programı arka planda otomatik olarak çalışarak açtığınız veya indirdiğiniz dosyaları ve işlemleri izler , ancak daha kapsamlı taramaları ne zaman çalıştıracağınıza siz karar verirsiniz.
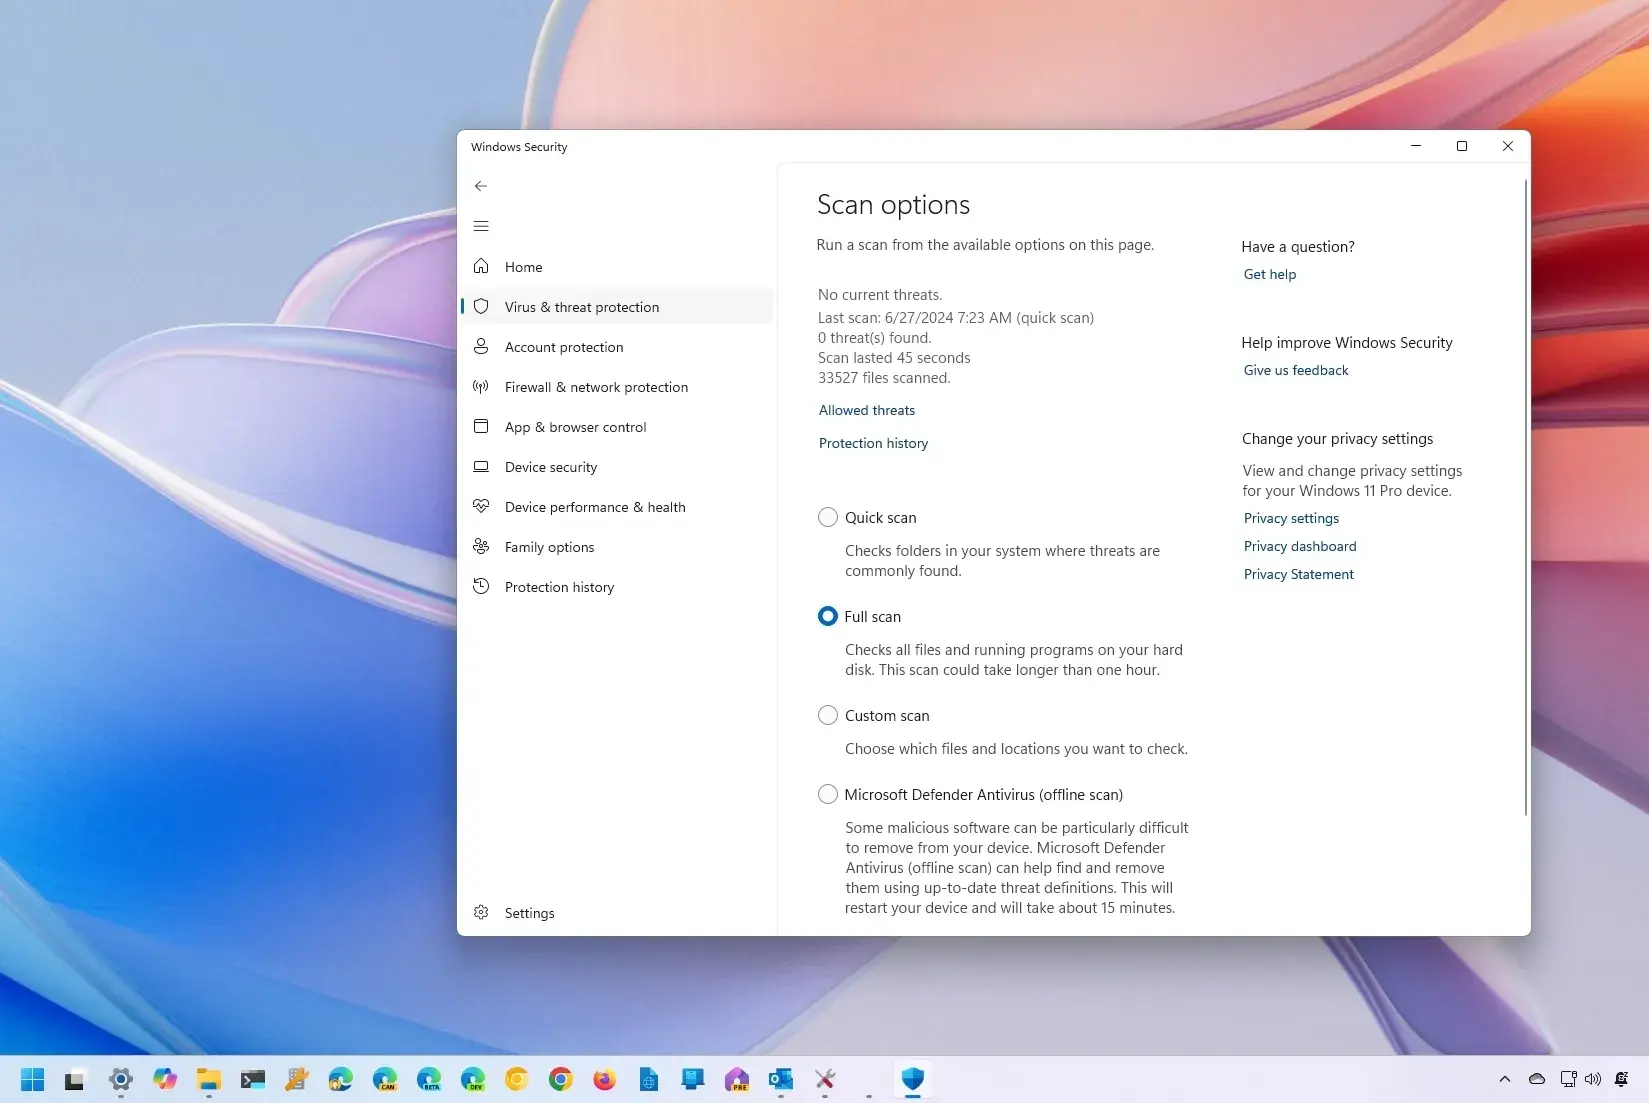
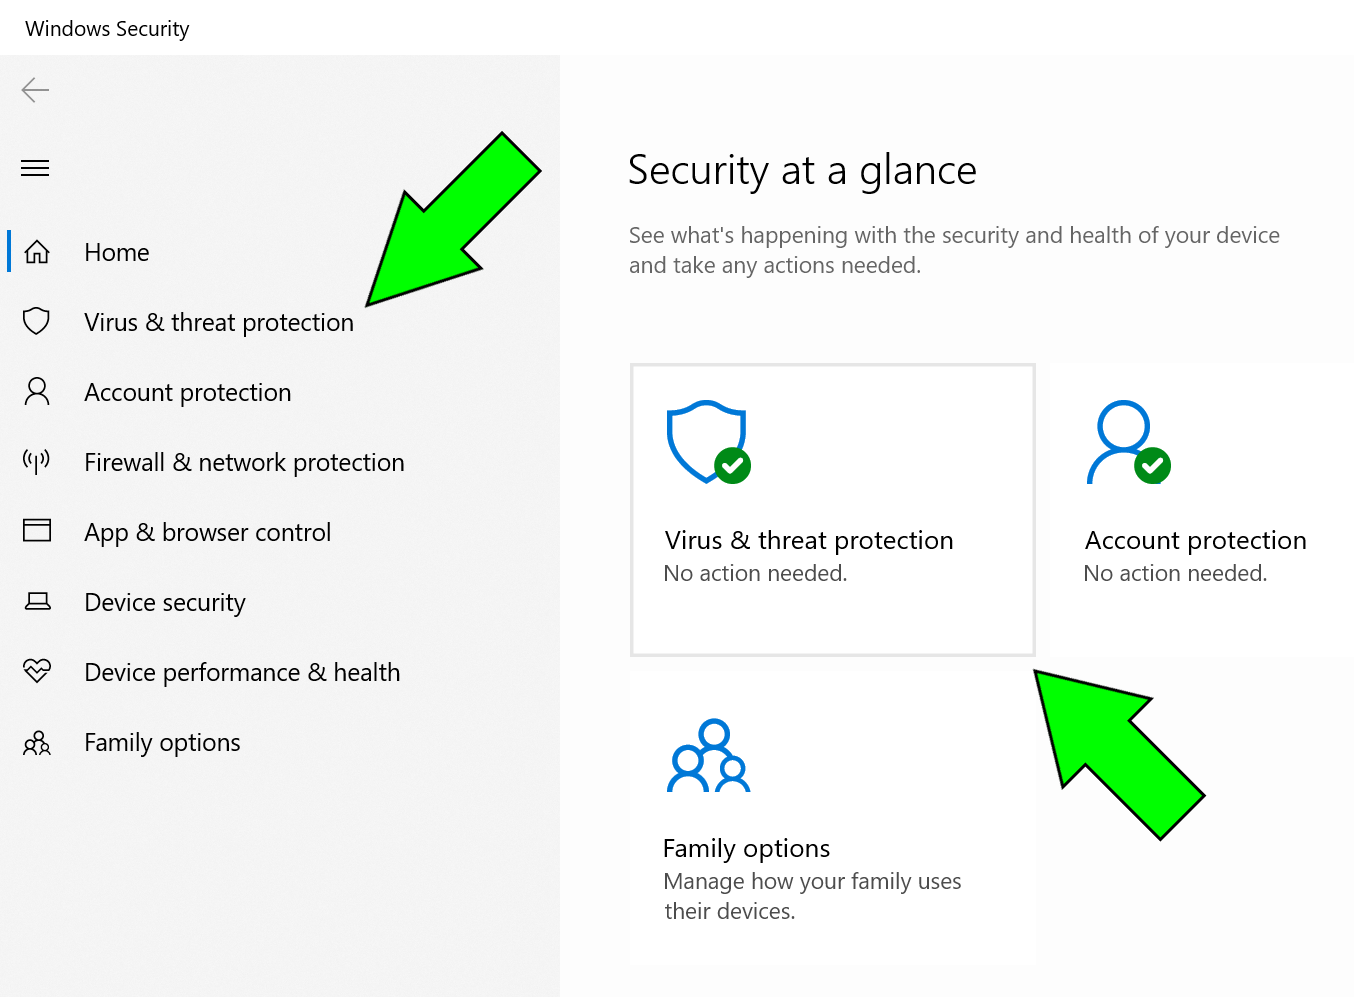
Konsolu açmak için Ayarlar > Gizlilik ve güvenlik > Windows Güvenliği'ne gidin ve "Windows Güvenliği'ni aç" seçeneğine dokunun. Ardından, "Virüs ve tehdit koruması"na gidin ve nasıl devam edeceğinizi seçmek için "Tarama seçenekleri"ne dokunun. Mevcut taramalar arasında Hızlı, Tam, Özel ve Microsoft Defender Antivirus'ün Çevrimdışı modu bulunur.
Hızlı tarama en savunmasız alanları kontrol eder; tam tarama sistemin her köşesini iyice inceler; özel tarama ile ise belirli klasörleri veya sürücüleri seçebilirsiniz. Çevrimdışı tarama, bilgisayarı yeniden başlatır ve Windows yüklenmeden önce analiz yapar ; bu, UEFI önyükleme kitleri gibi normal başlatma sırasında gizlenen inatçı tehditlere karşı çok kullanışlı bir seçenektir.
"Şimdi Tara"ya dokunduğunuzda, Defender dosyalarınızı analiz edecek ve şüpheli bir şey tespit edip etmediğini size gösterecektir. Bir enfeksiyon bulursa, etkilenen öğeleri karantinaya alabilir veya silebilirsiniz ; her bulgu için net öneriler sunulur. Herhangi bir şey bulamazsa, bunu hemen göreceksiniz.
Korumanın etkin olduğunu doğrulamak için Windows Güvenlik uygulamasını açın ve "Virüs ve tehdit koruması" bölümüne gidin. "Beni kim koruyor?" bölümünde, antivirüs yazılımınızı kontrol etmek için "Sağlayıcıları yönet" seçeneğine tıklayın. Gerçek zamanlı korumayı açmanız gerekiyorsa, "Virüs ve tehdit koruması ayarları" > "Ayarları yönet" bölümüne gidin ve Gerçek zamanlı korumayı Açık olarak değiştirin.
Dosyaları ve klasörleri Explorer'dan analiz edin
Bazen tüm sistemi taramak yerine, endişe yaratan belirli bir öğeyi taramak isteyebilirsiniz. Bu durumda, Dosya Gezgini'nden herhangi bir dosya veya klasöre sağ tıklayıp "Daha fazla seçenek göster" ve ardından "Microsoft Defender ile tara " seçeneklerini belirleyebilirsiniz. Bu, bir eklentinin, indirme dosyasının veya belirli bir klasörün temiz olup olmadığını hızlı bir şekilde doğrulamanın bir yoludur.
İşlem tamamlandığında sonuçları göreceksiniz. Herhangi bir tehdit tespit edilirse, uygulama sizi zaman kaybetmeden tehdidi yönetebileceğiniz tarama seçenekleri sayfasına yönlendirecektir . Herhangi bir tehdit bulunmazsa, bu unsurun bilinen bir risk oluşturmadığından emin olabilirsiniz.
Microsoft Defender'daki hariç tutmalar: Ne zaman ve nasıl yapılandırılır?
Bazı gelişmiş senaryolarda, antivirüs yazılımınızın belirli bir dosyayı, klasörü veya işlemi gerçek zamanlı olarak izlemesini istemeyebilirsiniz. Örneğin, geliştirme ortamlarında veya güvenli olduğunu bildiğiniz ancak yanlış pozitif sonuçlar üreten araçlarla çalışırken. Bu durumlarda, her zaman dikkatli bir şekilde ve yalnızca kesinlikle gerekli olduğunda istisnalar oluşturabilirsiniz.
Lütfen bu istisnaların Microsoft Defender Antivirus'ün gerçek zamanlı taramasını etkilediğini unutmayın. Defender'ın kendisinden veya üçüncü taraf bir kötü amaçlı yazılım önleme çözümünden gelen planlanmış taramalar, bu öğeler diğer ürünlerde de hariç tutulmadığı sürece yine de bu öğeleri tarayabilir .
Hariç tutmaları eklemek veya kaldırmak için Windows Güvenliği > Virüs ve tehdit koruması > Ayarları yönet (Virüs ve tehdit koruması ayarları altında) bölümüne gidin ve Hariç tutmaları ekle veya kaldır seçeneğine tıklayın. Hariç tutmak istediğiniz şeye bağlı olarak dört türden birini seçebilirsiniz .
-
Dosya : Gerçek zamanlı olarak kontrol edilmesini istemediğiniz belirli bir dosyayı hariç tutar.
-
Klasör : Bir klasörü ve içindeki tüm dosyaları, alt klasörlerindeki dosyalar da dahil olmak üzere hariç tutar.
-
Dosya türü: tüm uzantıları hariç tutar. Örneğin, şöyle bir desen kullanmak
*sthariç tutacak.test,.past,.investve "st" ile biten herhangi bir uzantı. -
İşlem : Bu işlemle açılan tüm dosyalar gerçek zamanlı analizden hariç tutulur. Not: Bu dosyalar, dosya veya klasör olarak da hariç tutulmadıkları takdirde, manuel veya planlanmış taramalarda yine de analiz edilebilir.
Tek bir hariç tutmayla birden fazla durumu kapsamak için joker karakterler kullanabilirsiniz. Yıldız işareti (*) herhangi bir sayıda karakterin yerini alır. Pratik örnekler:
-
İşlemde:
C:\\MyProcess\\*bulunan tüm süreçleri gerçekleştirecektirC:\\MyProcessve alt klasörleri gerçek zamanlı analizden hariç tutulur. -
İsme göre işlemlerde:
prueba.*Bu, uzantıları ne olursa olsun, adı "test" olan herhangi bir işlem tarafından açılan dosyaları hariç tutar.
Ayrıca, rotaları esnek bir şekilde tanımlamak için ortam değişkenlerini kullanmak da mümkündür. Örneğin, %PROGRAMDATA%\\CustomLogFiles\\test.exe sağlayacaktır o belirli yol üzerinden açılan dosyalar Bunlar gerçek zamanlı analizden hariç tutulacaktır. Başka yollara ihtiyacınız varsa, Windows belgelerindeki kullanılabilir ortam değişkenleri listesine bakın.
Hariç tutmaları kaldırmak da aynı derecede kolaydır: "Hariç tutma ekle veya kaldır" bölümüne geri dönün, ihtiyacınız olmayanını seçin ve değişikliği geri almak için "Kaldır" düğmesine dokunun . Korumanızda gereksiz boşluklar oluşmasını önlemek için hariç tutmalarınızı düzenli olarak gözden geçirmeyi unutmayın.
MSRT (mrt): Kötü amaçlı yazılımları kaldırmak için kullanılan klasik araç
Windows, Defender'a ek olarak, yıllardır birçok kişinin gözden kaçırdığı bir araç daha içeriyor: Microsoft Yazılım Kaldırma Aracı (MSRT). Antivirüs yazılımının yerini almıyor veya gerçek zamanlı tarama yapmıyor, ancak bazı rootkit'ler de dahil olmak üzere belirli yaygın kötü amaçlı yazılım ailelerini çok basit bir manuel tarama ile tespit edip kaldırabiliyor .
Çalıştırmak için Windows tuşu + R tuşlarına aynı anda basarak "Çalıştır" iletişim kutusunu açın. mrt ve Tamam ile onaylayın. Windows yönetici izni isteyecektir; Evet'e tıklayın. Microsoft Kötü Amaçlı Yazılım Temizleme Aracı penceresini, kısa bir giriş ve düğmeyle birlikte göreceksiniz. Başlamak için bir sonraki adım.
Tarama türünü seçin: hızlı, tam veya özel (sonuncusu belirli yolları kontrol etmenizi sağlar). Tarama, disklerinizin boyutuna ve dosya sayısına bağlı olarak birkaç dakikadan bir saatten fazla sürebilir . İşlem tamamlandığında, MSRT bir şey bulup bulmadığını size bildirecek ve bulduysa, silme seçeneği sunacaktır.
MSRT, Defender'ın birçok seçeneği karşısında bunaldığınızda veya geleneksel bir manuel tarama arıyorsanız kullanışlıdır . Ancak, kapsamının yaygın tehditler için tasarlandığını ve daha kapsamlı bir tarama için Defender'ın yerleşik taramalarını, çevrimdışı modu da dahil olmak üzere kullanmanın en iyisi olduğunu unutmayın.
Microsoft Güvenlik Tarayıcısı (msert.exe): Güncellenmiş isteğe bağlı tarama
Dikkat etmeniz gereken bir diğer resmi araç ise Microsoft Safety Scanner'dır. Bu taşınabilir yürütülebilir dosyayı indirip istediğiniz zaman çalıştırabilirsiniz. Amacı, Windows bilgisayarlardan kötü amaçlı yazılımları taramak ve kaldırmak, ayrıca tespit edilen tehditlerin neden olduğu değişiklikleri geri almaya çalışmaktır . Bir şeyin gözden kaçtığından şüphelendiğinizde ikinci bir görüş olarak idealdir ve diğer bakım araçları ve yöntemlerini tamamlar.
Dikkat edilmesi gereken birkaç önemli nokta var: Safety Scanner'ın tanımları sık sık güncellenir ve araç indirildikten 10 gün sonra geçerliliğini yitirir . Bundan sonra tekrar kullanmak isterseniz, en son sürümü indirip tekrar çalıştırarak en güncel güvenlik bilgilerine sahip olduğundan emin olun.
Safety Scanner yüklenmiyor veya Başlat menüsünde veya masaüstünde görünmüyor. Dosyayı hatırlayabileceğiniz bir yere kaydedin (genellikle, msert.exe) ve sınavı başlatmak için açın. Hızlı, tam veya kişiselleştirilmiş sınavlardan birini seçebilirsiniz.Ve sonunda ekranda bir özet göreceksiniz.
Algılamaların tüm ayrıntılarını görmek istiyorsanız, aracın bıraktığı günlüğü kontrol edin %SYSTEMROOT%\\debug\\msert.log"Kaldırmak" için, basitçe yürütülebilir dosyayı sil Artık ihtiyacınız kalmadığında. Unutmayın: Antivirüs programınızın yerini almaz ve gerçek zamanlı koruma için Microsoft Defender'ı etkin tutmanız önerilir.
Windows 11'de kötü amaçlı yazılımları önlemeye yönelik en iyi uygulamalar
Hiçbir test, önlemenin yerini tutamaz. Saldırı yüzeyini ne kadar azaltırsanız, kötü amaçlı yazılımların içeri girme şansı o kadar azalır. Windows 11, sağduyuyla birleştiğinde güvenlikte önemli bir ilerlemeyi temsil eden çeşitli özellikler ve ayarlarla birlikte gelir.
-
Windows'unuzu ve uygulamalarınızı güncel tutun : Ayarlar > Windows Güncellemesi'ne gidin ve "Güncellemeleri kontrol et" seçeneğine dokunun. Bu yamalar genellikle istismar edilebilir güvenlik açıklarını gideren güvenlik düzeltmeleri içerir.
-
Yazılım indirmeyi yalnızca güvenilir kaynaklardan yapın : ideal olarak, üreticinin web sitesinden veya Microsoft Mağazasından. Resmi olmayan web sitelerinden veya ücretli yazılımların yasa dışı sürümlerinden kaçının; bunlar genellikle istenmeyen ek ürünlerle birlikte gelir.
-
Tüm profillerde güvenlik duvarını etkinleştirin : Windows Güvenliği > “Güvenlik Duvarı ve Ağ Koruması” bölümüne gidin ve Etki Alanı, Özel ve Genel ağları inceleyin. Yetkisiz erişimi engellemek için her birinde güvenlik duvarını etkinleştirin. Güvenlik duvarını yönetmek için ücretsiz bir program da kullanabilirsiniz.
-
Güçlü, benzersiz şifreler kullanın ve mümkün olduğunca çok faktörlü kimlik doğrulamayı etkinleştirin. Şifre yöneticisi, güvenliğinizden ödün vermeden hayatınızı kolaylaştırabilir.
-
Önemli dosyalarınızın düzenli yedeklerini harici bir sürücüye veya buluta kaydedin. Ciddi bir olay durumunda verilerinizi kurtarabileceğiniz için memnun olacaksınız.
-
E-postalardaki ekler ve bağlantılar konusunda dikkatli olun : göndereni doğrulayın, aciliyet hissi uyandıran mesajlara karşı temkinli olun ve almayı beklemediğiniz yürütülebilir dosyaları açmaktan kaçının.
Belirli bir dosyanın sorunun kaynağı olduğundan şüpheleniyorsanız, dosyayı silin ve Geri Dönüşüm Kutusu'nu boşaltın . Dosyayı silemiyorsanız, Windows'ta silinemeyen dosyaları nasıl sileceğinize bakın.
Önerilen taramalar ve tespitlere nasıl yanıt verileceği
Sorun ciddi görünüyorsa, Defender ile tam tarama yapıp ardından çevrimdışı tarama çalıştırmak faydalı olacaktır . Bu mod, sistemi yeniden başlatır ve servisler ile sürücüler yüklenmeden önce tarama yapar, bu da kötü amaçlı yazılımların gizlenmesini zorlaştırır.
Microsoft Defender kötü amaçlı yazılım tespit ederse, çeşitli işlemler önerir: en yaygın olanları dosyayı karantinaya almak veya silmektir. Dosyayı karantinaya almak, kalıcı olarak silmeden riski ortadan kaldırır ve yanlış pozitif bir tespit olması durumunda dosyayı geri yüklemenize olanak tanır. Dosyaya ihtiyacınız yoksa, silme işlemine devam edin.
Hariç tutma ayarları yapılandırdıysanız, bunların yalnızca gerçek zamanlı taramalar için geçerli olduğunu unutmayın . Manuel veya planlanmış bir tarama, bu öğeler o tarama türünde veya yüklediğiniz başka bir kötü amaçlı yazılım önleme ürününde de hariç tutulmadığı sürece, hariç tutulan öğeleri yine de kontrol edebilir.
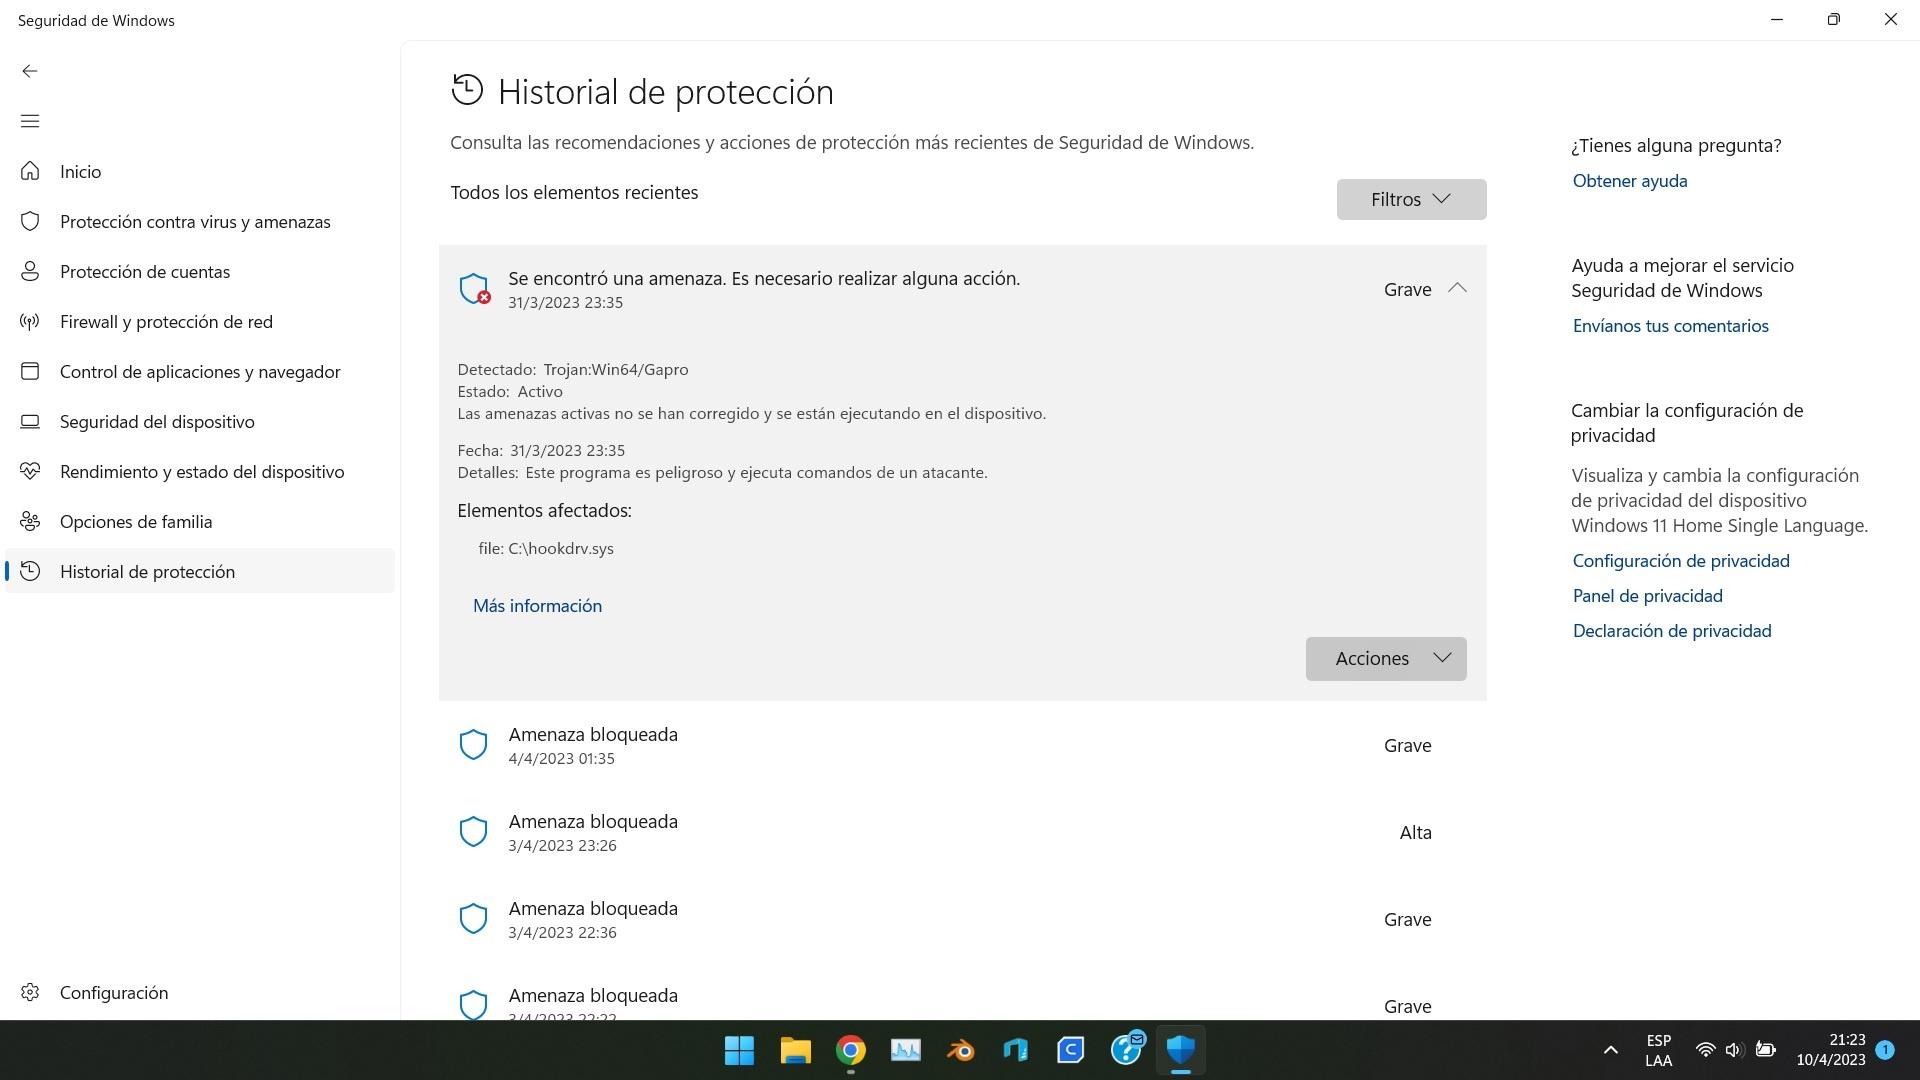
İşlem tamamlandığında, hangi eylemlerin ne zaman gerçekleştirildiğini görmek için Windows Güvenlik uygulamasındaki ("Virüs ve tehdit koruması" altında) koruma geçmişini kontrol edin . Bu kayıt, olayın kapsamını anlamanıza yardımcı olacaktır.
Kötü amaçlı yazılım devam ederse: gelişmiş adımlar
Tarama işlemlerine rağmen sistemin düzgün çalışmadığı inatçı durumlar olabilir. Bu durumlarda, birkaç katmanı birleştirin: Defender'ın çevrimdışı taramasını çalıştırın, MSRT'yi kullanın ve güncel tanımlar için yakın zamanda indirilen Microsoft Safety Scanner'a güvenin. Bu stratejiyle birçok enfeksiyon ortadan kaldırılır.
Başka hiçbir çözüm işe yaramazsa, son çare olarak Windows'u temiz bir şekilde yeniden yüklemeyi düşünün. Bu adımı atmadan önce, önemli dosyalarınızı harici bir sürücüye veya buluta kopyalayın. Yardıma ihtiyacınız olursa, belirli soruları çözmek için resmi belgelere, topluluk forumlarına ve üreticinizin desteğine başvurun.
Daha fazla kaynak ve öğrenme
Microsoft, kötü amaçlı yazılımların sistemlere nasıl sızdığını, hangi taktikleri kullandığını ( kimlik avı , aldatıcı indirmeler, güvenlik açıklarından yararlanma) ve riski nasıl azaltacağınızı anlamanıza yardımcı olacak kaynaklar sunmaktadır. Koruma alışkanlıklarınızı güçlendirmek ve yeni araçlar kullanıma sunulduğunda bunlar hakkında bilgi edinmek için Microsoft Güvenlik yardım ve öğrenme bölümlerini inceleyin .
Unutmayın ki güvenlik, bir düğmeye basıp işi bitirmekle kalmaz; sürekli devam eden bir süreçtir. Sisteminizi güncel tutun, Windows 11'in yerleşik özelliklerini kullanın, düzenli taramalar yapın ve bilinmeyen kaynaklardan yazılım yüklemeyi en aza indirin.
Yukarıdakilerin hepsini göz önünde bulundurduğunuzda, sağlıklı bir Windows 11 sistemini sürdürmek bir baş ağrısı olmamalıdır: Defender gerçek zamanlı koruma sağlar , Explorer dosyaları anında kontrol etmenize olanak tanır, istisnalar gerektiğinde ince ayarlı kontrol sağlar ve MSRT ile Safety Scanner, bir şeylerin ters gittiğini düşündüğünüzde hızlı bir ikinci görüş sunar. Ayrıca sisteminizi güncel tutar, güvenlik duvarını etkinleştirir ve dosya indirirken ve açarken dikkatli olursanız, bilgisayarınız virüslere ve diğer dijital tehditlere karşı çok daha iyi korunacaktır.