- Всесвітній день пароля відзначається у перший четвер травня, щоб підвищити обізнаність про безпеку паролів.
- Довгі, унікальні та складні паролі значно знижують ризик несанкціонованого доступу та витоку даних.
- Менеджери паролів та двофакторна автентифікація є ключовими інструментами для посилення цифрового захисту.
- Бізнесу та користувачам слід періодично переглядати свої звички та політики використання паролів, щоб адаптуватися до нових загроз.
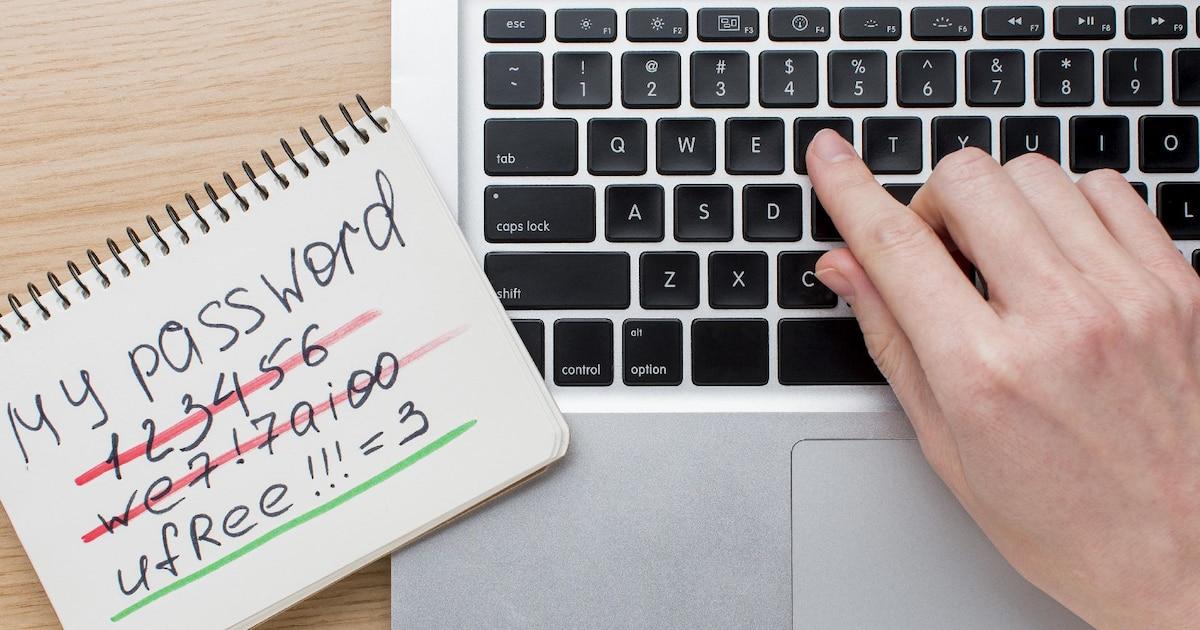
Всесвітній день паролів став важливим нагадуванням про те, що ми часто не помічаємо: паролі, які ми використовуємо щодня, є бар'єром, що відділяє наше цифрове життя від кіберзлочинців. Кожен вхід до електронної пошти, онлайн-банкінгу, соціальних мереж чи робочих платформ значною мірою залежить від того, наскільки добре (чи погано) ми керуємо своїми паролями.
Хоча це може здатися технічною чи нудною темою, реальність така, що простий слабкий пароль може відкрити двері до фінансового шахрайства , крадіжки особистих даних або витоку конфіденційних особистих та професійних даних. Саме тому цей день, який відзначається кожного першого четверга травня, служить ідеальним приводом переглянути наші звички, покращити наші паролі та дізнатися про інструменти, які спрощують життя без шкоди для безпеки.
Що таке Всесвітній день пароля і коли його відзначають?
Всесвітній день паролів відзначається у перший четвер травня, і його метою є підвищення обізнаності користувачів про важливість використання надійних та добре керованих паролів. Це не просто чергова дата в календарі: він прагне заохотити мільйони людей використати цей день для перегляду своїх паролів, зміни їх за необхідності та впровадження належних практик управління паролями.
Цього дня державні органи, технологічні компанії та асоціації користувачів зазвичай запускають кампанії, посібники та нагадування, закликаючи всіх перевіряти статус своїх облікових даних для входу. Вони наголошують на важливості не використовувати паролі повторно, ускладнювати їх та активувати додаткові рівні захисту, такі як двоетапна автентифікація.
Вибір першого четверга травня не випадковий. Метою було знайти пору року, відносно вільну від інших важливих подій, які могли б відволікти увагу від меседжу про кібербезпеку. Таким чином, основна увага залишається на захисті даних та зменшенні ризику порушень безпеки.
На практиці цей день став регулярним нагадуванням для компаній та громадян переглянути свої політики та звички цифрової безпеки, виявити слабкі місця та адаптуватися до середовища, де кібератаки стають дедалі складнішими та частішими.
Походження та історія Всесвітнього дня паролів
Походження цього дня сягає корінням у роботу дослідника безпеки Марка Бернетта . У 2005 році він опублікував книгу «Ідеальні паролі», де закликав користувачів створювати сильні, унікальні та важкопередбачувані паролі, а також відкрито запропонував ідею присвятити окремий день підвищенню обізнаності про важливість паролів.
Бернетт наголосив, що більшість людей схильні використовувати дуже передбачувані паролі , повторно використовувати їх у різних сервісах і ніколи не змінювати їх, що значно полегшує роботу кіберзлочинців. Його пропозиція щодо «Дня паролів» була спрямована саме на те, щоб позбутися цієї звички, заохочуючи людей переглядати та оновлювати свої паролі принаймні раз на рік.
Роками пізніше, у 2013 році, компанія Intel Security підхопила цю ідею та офіційно оформила захід. Вони оголосили перший четвер травня Всесвітнім днем паролів, маючи намір перетворити його на глобальну кампанію з підвищення обізнаності. Відтоді ця дата стає дедалі більш поширеною у всьому світі.
Цю ініціативу швидко підхопили організації з кібербезпеки , спеціалізовані веб-сайти та великі цифрові платформи. Багато з них використовують цей день для запуску рекомендацій, інструментів перевірки паролів та нагадувань про активацію двофакторної автентифікації.
Згідно з даними, зібраними статистичними порталами, такими як Statista, понад 60% користувачів Інтернету кажуть, що вони змінювали свої паролі в певний момент як прямий наслідок інформаційних кампаній, пов’язаних з цим днем. Ця цифра відображає реальний вплив, який добре спланований захід може мати на звички цифрової безпеки.
Такі джерела, як National Today, підкреслюють, що цей день відіграв ключову роль у підвищенні обізнаності про необхідність регулярного оновлення паролів та уникнення очевидних комбінацій або тих, що ґрунтуються на персональних даних. Багато експертів погоджуються, що створення Всесвітнього дня пароля стало поворотним моментом у підході до кібербезпеки з точки зору кінцевого користувача.
Чому паролі такі важливі для вашої цифрової безпеки
Паролі виступають першою лінією захисту від несанкціонованого доступу до наших облікових записів. Будь-який сервіс, у який ви входите — електронна пошта, соціальні мережі, банківські послуги, охорона здоров’я, корпоративні платформи — залежить від того, чи є цей пароль достатньо надійним, щоб витримати атаки.
Від таких організацій, як Агентство з кібербезпеки та безпеки інфраструктури США, до Національного інституту кібербезпеки Іспанії, повідомлення одне й те саме: слабкі або повторно використані паролі є причиною значної частини витоків даних. У таких чутливих секторах, як охорона здоров'я та фінанси, дослідження, опубліковані у провідних журналах, показують, що майже 80% порушень виникають через крадіжку або витік облікових даних.
Щоб краще зрозуміти це, багато експертів порівнюють ситуацію з фізичним світом: використання простого пароля або його повторне використання в кількох сервісах — це як замкнути вхідні двері, але залишити ключ у замку. На перший погляд, все здається безпечним, але достатньо невеликого недогляду, щоб будь-хто міг увійти без особливих проблем.
Навіть попри неодноразові попередження, такі комбінації, як «123456» або «password», продовжують з’являтися у списках найпоширеніших паролів у світі . Це надзвичайно прості для вгадування паролі, які можна виявити майже миттєво за допомогою атак методом перебору або простих автоматизованих тестів найпоширеніших.
Крім того, тенденція повторного використання одного й того ж пароля в кількох сервісах посилює проблему: якщо на одному веб-сайті стався витік даних, і цей пароль збігається з тим, який ви використовуєте для електронної пошти, соціальних мереж або онлайн-банкінгу, зловмисник може об’єднати доступи та завдати набагато більшої шкоди.
Як створювати безпечні та прості в управлінні паролі
Створення надійних паролів – це не неможливий подвиг; справа радше у прийнятті кількох простих звичок та їх дотриманні. Існують основні рекомендації, які допоможуть вам створити справді надійний пароль, не зводячи себе з розуму, намагаючись його запам’ятати.
Одним з ключових моментів є довжина пароля . Рекомендується, щоб він був щонайменше 10 символів, а в багатьох випадках навіть довший. Чим довший пароль, тим більша кількість можливих комбінацій і тим важче автоматизованій програмі зламати його за допомогою грубої сили.
Також важливо поєднувати великі та малі літери, цифри та спеціальні символи . Таке поєднання збільшує складність ключа. Поширений метод передбачає заміну деяких літер схожими цифрами, наприклад, використання 3 замість E, 4 замість A, 1 замість I або 0 замість O. Однак, краще уникати надто передбачуваних шаблонів, які всі знають.
Ще одна важлива порада – уникайте очевидної особистої інформації у ваших паролях. Дати народження, номери посвідчень особи, імена дітей або партнерів, адреси та номери телефонів – це інформація, яка може бути відносно відкритою або легко вгаданою. Натомість менш очевидні особисті спогади, якими ви зазвичай не ділитеся, можуть слугувати основою для створення довшої та безпечнішої парольної фрази.
Не менш важливо уникати комбінацій клавіш або впорядкованих чисел, таких як «123456», «000000» або «qwerty». Хоча їх легко запам’ятати, саме вони є першими комбінаціями, які намагаються використовувати зловмисники, саме тому, що мільйони користувачів продовжують їх використовувати.
Експерти зазвичай рекомендують регулярно змінювати паролі . Гарною рекомендацією є кожні три-чотири місяці, хоча також має сенс змінювати їх, коли є ознаки можливого витоку даних або коли служба рекомендує це після інциденту безпеки.
Зрештою, важливо не записувати паролі на папері та не залишати їх у видимих нотатках, незахищених документах чи легкодоступних місцях. Хоча це може здаватися нешкідливим, це дуже простий спосіб отримати ваші паролі з мінімальними зусиллями.
Менеджери паролів: союзники, щоб не збожеволіти
Одна з найбільших проблем використання складних та унікальних паролів полягає в тому, що практично неможливо запам'ятати їх усі, якщо керувати ними вручну. Саме тут і стають на допомогу менеджери паролів — інструменти, розроблені саме для того, щоб спростити те, що інакше було б хаосом.
Менеджер паролів — це програма (локальна або хмарна), яка автоматично генерує, зберігає та заповнює ваші паролі. Вам потрібно запам’ятати лише один надійний головний пароль, який надає вам доступ до решти. Звідти менеджер може створювати довгі та складні випадкові комбінації для кожної служби, не потребуючи від вас їх запам’ятовування.
Багато посібників з найкращих практик, як-от розроблені Telefónica Tech у своєму десятипунктному посібнику з безпечного користування Інтернетом, підкреслюють корисність менеджерів паролів. Вони мінімізують ризик повторного використання паролів, сприяють регулярній зміні паролів і не дозволяють вам вдаватися до простих шаблонів лише для зручності.
Крім того, ці програми зазвичай містять функції для перевірки на наявність витоку ваших паролів у публічні бази даних після порушення безпеки. Якщо вони виявляють проблему, вони сповіщають вас, щоб ви могли якомога швидше змінити свій пароль, тим самим зменшуючи вікно вразливості.
Правильно налаштований менеджер паролів стає центральним елементом вашої цифрової безпеки , особливо якщо ви користуєтеся багатьма різними сервісами або працюєте в середовищах, де обробляються конфіденційні дані, наприклад, у компаніях у сфері охорони здоров'я, фінансів чи адміністрації.
Двоетапна автентифікація: додатковий рівень, який має вирішальне значення
Поряд із надійними паролями, двофакторна автентифікація (або двофакторна аутентифікація, 2FA) стала одним із найефективніших заходів захисту облікових записів. Ідея проста: окрім пароля, для входу вам потрібен другий елемент підтвердження.
Цей другий фактор може надходити через SMS, електронну пошту або спеціальні програми автентифікації, які генерують тимчасові коди. Щоразу, коли ви намагаєтеся увійти з нового пристрою або періодично, вас просять ввести цей додатковий код, що надзвичайно ускладнює отримання доступу, навіть якщо хтось отримав ваш пароль.
Міжнародні організації та установи, такі як Національний інститут кібербезпеки Іспанії, вважають цей додатковий рівень майже незамінним для критично важливих послуг: основної електронної пошти, банківських операцій, професійних мереж та корпоративних платформ. Багато компаній вже включили цю опцію за замовчуванням або навіть вимагають її від своїх співробітників.
Головна перевага двофакторної автентифікації полягає в тому, що вона значно зменшує вплив потенційного порушення пароля. Зловмиснику, який вкрав ваш пароль, все одно знадобиться доступ до вашого мобільного телефону, електронної пошти або програми автентифікації, щоб завершити процес, що зазвичай набагато складніше отримати.
Паралельно з цим, біометричні методи, такі як розпізнавання відбитків пальців та обличчя, також набули популярності та використовуються як додатковий метод розблокування на пристроях та в додатках. Хоча вони не повністю замінюють паролі, вони посилюють перевірку особи та роблять безпечний доступ зручнішим.
Найкращі практики та поширені помилки під час використання паролів
Незважаючи на численні кампанії та поради, кілька поширених звичок щодо поганих паролів все ще існують. Їх виявлення – це перший крок до їх виправлення та зменшення ризиків у нашому повсякденному цифровому житті.
Одна з найпоширеніших помилок — це повторне використання одного й того ж пароля на кількох сервісах. Якщо на одній платформі стався витік пароля, і цей пароль стався, зловмисник може спробувати його на інших відомих сайтах (електронна пошта, соціальні мережі, банківські послуги) та помножити потенційну шкоду.
Ще однією поширеною помилкою є довіра до підозрілих електронних листів або повідомлень , які просять вас оновити пароль за посиланнями, що містяться в самому повідомленні. Цей метод типовий для фішингових атак: вони видають себе за банки, соціальні мережі або відомі компанії, щоб обманом змусити вас ввести свої облікові дані на підробленому веб-сайті.
Також небезпечно зберігати паролі в незахищених документах на комп’ютері, мобільному телефоні чи хмарних сервісах, а також записувати їх на фізичних нотатках на столі, в планувальниках, на стікерах, прикріплених до монітора, чи в подібних місцях. Будь-хто, хто має до них час від часу доступ, може сфотографувати або скопіювати їх непомітно для вас.
З огляду на ці вразливості, експерти рекомендують регулярно перевіряти активність вашого облікового запису , по можливості вмикати сповіщення про вхід з нових пристроїв та негайно змінювати будь-які паролі, якщо ви виявите підозрілий доступ або отримаєте сповіщення про витік даних від сервісу.
Крім того, бажано не ділитися паролями з ким завгодно, навіть з близькими друзями чи родиною. Навіть за умови довіри, спільне використання паролів збільшує ризик зберігання паролів у небезпечних місцях або повторного використання в інших сервісах. Якщо третій стороні потрібен тимчасовий доступ, найкращим рішенням є створення спеціальних облікових даних або використання функцій безпечного спільного доступу, коли платформа це дозволяє.
Важливість паролів у компаніях
У корпоративному світі управління паролями – це набагато більше, ніж просто рекомендація: це критично важливий елемент кібербезпеки підприємства . Один скомпрометований обліковий запис може призвести до несанкціонованого доступу до внутрішніх мереж, витоку даних клієнтів, необхідності захисту особистої інформації , перебоїв у наданні послуг або навіть фінансового шантажу.
Компанії повинні встановити чіткі правила щодо створення та використання паролів, включаючи вимоги до складності, періодичні зміни та заборону повторного використання паролів у різних внутрішніх системах. Загальноприйнятою практикою є вимога до співробітників створювати паролі певної довжини та з різноманітними символами.
Не менш важливим є забезпечення постійного навчання персоналу передовим практикам кібербезпеки . Недостатньо просто запровадити технічні стандарти, якщо користувачі не розуміють ризиків фішингу, використання незахищених особистих пристроїв або обміну обліковими даними з колегами, щоб «швидше виконувати завдання».
Компанії, що спеціалізуються на технологіях та послугах кібербезпеки, такі як NexTReT та інші в цьому секторі, часто наголошують на важливості формування культури цифрової безпеки . Це передбачає поєднання технічних рішень — корпоративних менеджерів облікових даних, багатофакторної автентифікації, моніторингу доступу — з внутрішніми кампаніями з підвищення обізнаності та регулярними переглядами політик.
У багатьох організаціях використання корпоративних менеджерів паролів та централізованих систем ідентифікації дозволяє безпечніше призначати, скасовувати та перевіряти доступ. Це зменшує ризик того, що колишні співробітники збережуть активні облікові дані або неконтрольовано обміняються паролями.
Зі зростанням популярності віддаленої роботи та широким використанням хмарних сервісів, надійні паролі та двофакторна автентифікація для корпоративних інструментів стали необхідними. Периметр компанії – це вже не лише офіс: будь-яке віддалене підключення може стати точкою входу для зловмисника, якщо воно не захищене належним чином.
Зрештою, як у особистому, так і в професійному середовищі, належне управління паролями має вирішальне значення між вразливою інфраструктурою та відносно добре захищеним середовищем. Використання Всесвітнього дня паролів для перегляду цих політик – ідеальна можливість підвищити рівень безпеки без необхідності значних інвестицій.
Кожен перший четвер травня нагадує нам, що хоча керування паролями може здаватися рутинним або виснажливим, зусилля того варті . Використання довгих, унікальних і складних паролів, менеджерів паролів, увімкнення двофакторної автентифікації та пильність щодо фішингу – це прості кроки, які значно знижують ймовірність кібератаки. Зміна кількох звичок сьогодні може позбавити нас багатьох проблем у нашому цифровому майбутньому.

Індекс
- 1 Що таке Всесвітній день пароля і коли його відзначають?
- 2 Походження та історія Всесвітнього дня паролів
- 3 Чому паролі такі важливі для вашої цифрової безпеки
- 4 Як створювати безпечні та прості в управлінні паролі
- 5 Менеджери паролів: союзники, щоб не збожеволіти
- 6 Двоетапна автентифікація: додатковий рівень, який має вирішальне значення
- 7 Найкращі практики та поширені помилки під час використання паролів
- 8 Важливість паролів у компаніях