- Вразливості – це технічні або людські недоліки, які дозволяють здійснювати атаки на конфіденційність, цілісність та доступність.
- Існує кілька типів: програмні, мережеві, конфігураційні, людський фактор, хмарні та ланцюгові збої, а також технічні збої, такі як ін'єкції, XSS або переповнення буфера.
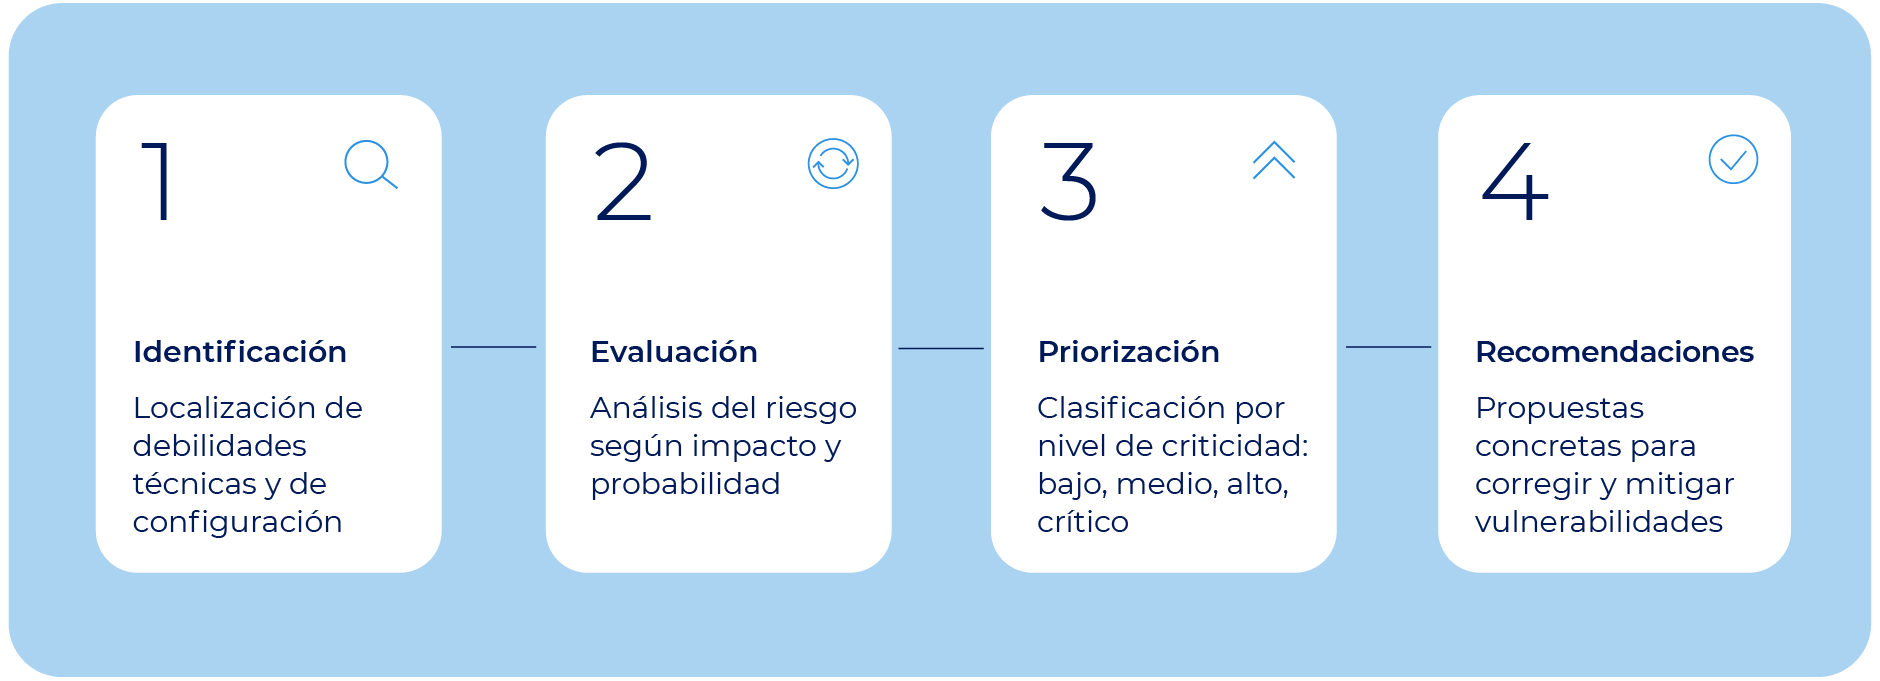
- Оцінка CVSS та бізнес-контекст є ключовими для визначення пріоритетів уразливостей, які слід виправити в першу чергу.
- Ефективне управління поєднує постійне встановлення виправлень, аудити, навчання, контроль доступу та автоматизоване реагування.
Вразливості безпеки є відправною точкою більшості кіберінцидентів. Це не сама атака, а радше отвір, який дозволяє загрозі проникнути, поширитися та зрештою завдати реальної шкоди системам, мережам і даним. Розуміння того, як вони класифікуються, як вони виглядають та як ними керують, є ключовим для будь-якої компанії, яка хоче серйозно ставитися до свого цифрового захисту.
У повсякденному житті одна технічна або людська помилка може вивести з ладу критично важливий сервіс за лічені хвилини: від неправильно налаштованого сервера до натискання співробітником фішингового посилання. Ось чому так багато говорять про управління вразливостями , патчі, CVE, CVSS та експлойти. У цій статті ми впорядкуємо всі ці частини: визначення, типи вразливостей, реальні приклади, методи експлуатації та те, як визначити пріоритети того, що виправляти в першу чергу, коли все здається терміновим.
Що таке вразливість безпеки та чому вона така важлива?
Коли ми говоримо про вразливість, ми маємо на увазі недолік, помилку або неправильну конфігурацію в інформаційній системі (сервери, програми, мережі, пристрої тощо), які зловмисник може використати для порушення безпеки. Ця компрометація може вплинути на конфіденційність ( крадіжка даних), цілісність ( несанкціонована модифікація) або доступність (збій або перебої в роботі сервісу).
Вразливість може виникати через недоліки проектування, помилки впровадження, незахищені конфігурації або навіть недосконалі операційні процеси (наприклад, нездатність скасувати доступ для співробітників, які звільняються). Загроза – це дія, яка використовує цю вразливість: програма-вимагач, атака типу «відмова в обслуговуванні», масова крадіжка облікових даних тощо. Без відомої вразливості зловмиснику було б набагато складніше знайти його раніше за вас.
Багато звітів з безпеки, особливо в Латинській Америці, показують, що вразливості, яким понад десять років, продовжують використовуватись просто тому, що їх ніколи не виправляли або недооцінювали. Це виявляє фундаментальну проблему: брак оновлень, поганий контроль поверхні атаки та недостатню обізнаність на всіх рівнях організації.
Ось чому роль експертів з кібербезпеки є настільки важливою. Їхнє завдання полягає у виявленні цих слабких місць, оцінці їхнього реального впливу, визначенні пріоритетів, впровадженні заходів щодо їх пом'якшення та моніторингу, щоб гарантувати, що вони не з'являться знову. Для цього вони використовують автоматизовані сканери , перевірки конфігурації, тестування на проникнення та постійний аналіз загроз.
Існує два основних способи виявлення вразливості: за допомогою проактивного тестування безпеки (аудити, тестування на проникнення, сканування) або через її використання зловмисниками . Якщо відбувається другий сценарій, ми вже говоримо не просто про вразливість, а про інцидент або порушення безпеки. Ось чому раннє виявлення та превентивні заходи є такими важливими.
Ключові концепції у світі вразливостей
Щоб легко орієнтуватися в класифікації вразливостей безпеки , корисно опанувати низку термінів, що зустрічаються в технічних звітах, повідомленнях виробників та новинах про кібератаки.
Вразливість : це сама слабкість. Це може бути помилка коду, неправильна конфігурація або поєднання обох. Сама по собі вона не є атакою, але є потенційною точкою входу для кіберзлочинця.
Патч : це оновлення або виправлення, випущене постачальником для усунення певної вразливості . Воно може включати зміну бібліотек, налаштування перевірки вхідних даних, посилення контролю доступу тощо. Це найпряміше рішення, але також те, яке найчастіше відкладається в багатьох організаціях.
Експлойт — це практичний спосіб скористатися вразливістю . Це може бути скрипт, спеціально створений файл, командний рядок або набір автоматизованих кроків. Він перетворює теорію (вразливість) на реальну атаку.
Корисне навантаження : це «корисний шкідливий код», який виконується після використання вразливості. Це може бути програма-вимагач, викрадач даних, тихі бекдори або будь-яке інше шкідливе програмне забезпечення. Експлойт відкриває двері; корисне навантаження входить і виконує брудну роботу.
Підтвердження концепції (POC) : це підтвердження концепції, яке демонструє, що вразливість можна використати, зазвичай для дослідницьких або аудиторських цілей . Воно не обов'язково має бути зловмисним; воно використовується для перевірки існування недоліку та вимірювання його впливу без заподіяння шкоди виробничому процесу.
Нульовий день : це вразливість, невідома виробнику, і для якої немає виправлень . Якщо зловмисник виявить її раніше за всіх, він може використати її без будь-яких сигнатур виявлення чи спеціальних рішень, що робить її одним із найнебезпечніших сценаріїв.
CVE (загальні вразливості та експозиції) : це стандартний ідентифікатор, що призначається кожній загальнодоступній вразливості. CVE, така як CVE-2026-6785, дозволяє ідентифікувати конкретну вразливість за допомогою унікального коду, що полегшує відстеження та координацію між виробниками та командами безпеки.
CWE (Перелік поширених слабких місць) : Замість того, щоб зосереджуватися на окремих випадках, він класифікує шаблони слабких місць (переповнення буфера, недостатня валідація, помилки автентифікації тощо). Це допомагає розробникам зрозуміти, яких типів помилок слід уникати на етапі проектування.
CVSS (Загальна система оцінювання вразливостей) : це найпоширеніша система для оцінювання серйозності вразливості від 0 до 10. Вона враховує, як вона експлуатується, чи потрібна автентифікація, вплив на конфіденційність, цілісність та доступність, а також часові та екологічні фактори. Такі приклади, як Log4Shell (CVE-2021-44228), досягають балів 10, що вказує на максимальну критичність.
Загальна класифікація вразливостей кібербезпеки
Практичний спосіб упорядкування вразливостей полягає в тому, щоб подивитися, де вони з'являються та на що впливають . Звідти їх зазвичай групують у кілька широких категорій, що допомагає визначити пріоритети та розподілити обов'язки в організації.
Вразливості мережі : вони впливають на комунікаційну інфраструктуру : непотрібні відкриті порти, слабкі правила брандмауера, погано захищені VPN, відсутність сегментації мережі, незашифрований трафік тощо. У гібридних та віддалених середовищах вони стають більш критичними через збільшення поверхні атаки.
Вразливості конфігурації та системи : це недоліки, які з'являються, коли система розгортається з незахищеними параметрами , обліковими даними за замовчуванням, службами, які не повинні бути активними, або без належного контролю доступу. Вони залежать не від самого коду, а від того, як налаштована та підтримується інфраструктура.
Людські вразливості : також відомі як людський фактор . Вони виникають через небезпечну поведінку: використання слабких або повторно використаних паролів, обмін обліковими даними електронною поштою, завантаження файлів із сумнівних джерел, потрапляння на фішингові або вішингові шахрайства тощо. Їх важко усунути, оскільки вони більше пов'язані з психологією та культурою, ніж з технологіями.
Вразливості хмарних сервісів : вони виникають у хмарних середовищах через погані конфігурації сховищ (загальнодоступні кошики), незахищені API, надмірні дозволи на ідентифікаційні дані або відсутність постійного моніторингу. Швидкість, з якою змінюються хмарні сервіси, призводить до втрати контролю над вашим рівнем безпеки.
Вразливості третіх сторін та ланцюгів поставок : вони виникають через інструменти, бібліотеки, постачальників або партнерів, які мають доступ до конфіденційних систем або даних. Збій в одному з цих каналів може бути шлюзом до компрометації набагато більших компаній, як це спостерігається у гучних інцидентах.
Найчастіші технічні типи вразливостей
Окрім загальних категорій, важливо розуміти технічні типи вразливостей , які часто з'являються під час аудитів та реальних атак. Багато з них включені до топ-10 OWASP та зазвичай зустрічаються у світових звітах.
Переповнення буфера : це трапляється, коли програма записує більше даних, ніж може поміститися в зарезервованій області пам'яті. Коли цей простір перевищено, інші області пам'яті перезаписуються, що може дозволити виконання довільного коду з правами доступу вразливого процесу.
Умова змагання : це трапляється, коли результат операції залежить від порядку виконання кількох процесів або потоків, які звертаються до спільного ресурсу. Якщо зловмисник маніпулює цим порядком, він може спричинити неочікувану поведінку, таку як подвійне виконання дії або обхід елементів керування.
Помилки форматування рядків : це помилки, що виникають внаслідок прийняття невалідованих рядків форматування (наприклад, у C, такі функції, як printf). Зловмисник може впроваджувати специфікатори форматування для читання або запису пам'яті без авторизації.
Погана перевірка вхідних даних : коли дані від користувачів, форм, заголовків або параметрів URL-адрес не перевірені належним чином, це відкриває шлях для таких атак, як SQL-ін'єкції, LDAP-ін'єкції, XPath, XSS або командні ін'єкції . Це поширена першопричина багатьох критичних вразливостей.
SQL-ін'єкція : це передбачає вставку шкідливого SQL-коду туди, де очікується звичайний текст (наприклад, у формі входу). Якщо програма безпосередньо об'єднує ці вхідні дані в запит, зловмисник може читати, змінювати або видаляти дані та навіть отримувати контроль над базою даних.
CSRF (Підробка міжсайтових запитів) : змушує автентифікованого користувача виконувати небажані дії в легітимній програмі, зазвичай натискаючи на посилання або завантажуючи сторінку з прихованим запитом. Це використовує довіру сайту до сеансу користувача.
Обхід каталогів : це включає маніпулювання шляхами до файлів за допомогою послідовностей, таких як ../, для доступу до файлів поза каталогом, дозволеним програмою (наприклад, /etc/passwd у Linux). Без належної перевірки шляху може бути прочитана конфіденційна інформація або навіть код може бути виконаний, якщо скрипти змінено.
Впровадження команд : це відбувається, коли програма виконує команди операційної системи, використовуючи надані користувачем дані, без їх очищення. Зловмисник може впровадити додаткові команди для видалення файлів, вилучення інформації або відкриття віддалених каналів.
Небезпечна десеріалізація відбувається, коли програма приймає серіалізовані дані (об'єкти, структури) та десеріалізує їх без перевірки їхнього походження чи вмісту. Маніпульований об'єкт може спричинити виконання коду під час процесу реконструкції.
Жорстко закодовані облікові дані : облікові дані, токени або ключі, вбудовані безпосередньо у вихідний код або бінарні файли. Якщо зловмисник отримає доступ до репозиторію або декомпілює програму, він може виявити ці облікові дані та використати їх для переходу на інші системи.
IDOR (небезпечне пряме посилання на об'єкт) : це трапляється, коли програма дозволяє доступ до ресурсів, просто змінюючи ідентифікатор (наприклад, числовий ідентифікатор в URL-адресі), не перевіряючи, чи має користувач дозвіл. Це типовий випадок перегляду чужих даних шляхом зміни числа в URL-адресі.
Помилки керування ресурсами : це охоплюють ситуації, коли програма не може належним чином керувати використанням пам'яті, процесора, сховища або одночасних процесів. Це сприяє виснаженню ресурсів та атакам типу «відмова в обслуговуванні» , наприклад, через необмежену кількість запитів до API без обмеження швидкості.
Помилки конфігурації включають відкриті адміністративні панелі без належної автентифікації, публічні хмарні контейнери, непотрібні активні служби, доступні для перегляду каталоги та кінцеві точки налагодження, доступні з Інтернету. Добре спроектована інфраструктура може стати повністю небезпечною через одне неправильне налаштування.
Проблеми з дозволами та контролем доступу , також відомі як порушений контроль доступу, виникають, коли користувачі можуть виконувати дії, які вони не повинні виконувати, через погано визначені ролі, недостатню перевірку серверної частини або API, які не перевіряють, хто робить запит. Це поширене джерело ескалації привілеїв.
Витік інформації : це трапляється, коли системи або програми розкривають конфіденційні дані в повідомленнях про помилки, заголовках, шляхах, журналах або HTTP-відповідях . Іноді це не пряма атака, але ця інформація допомагає зловмиснику зіставити систему, виявити версії або знайти інші вразливості.
Погане керування сеансами : це включає неправильно згенеровані токени, сеанси, термін дії яких не закінчується, неправильне закриття сеансу або незахищене зберігання облікових даних у файлах cookie. Такі проблеми полегшують зловмисникам захопити сеанси та використовувати легітимні облікові записи.
Реальні приклади вразливостей та ураженого програмного забезпечення
Каталог CVE щороку зростає десятками тисяч нових записів. Деякі вразливості здобули сумнозвісність завдяки своєму глобальному впливу та допомагають проілюструвати, що може статися, коли організація не вчасно встановлює виправлення або недооцінює рекомендації щодо безпеки.
Нещодавнім прикладом є CVE-2026-6785 , вразливість безпеки пам'яті в різних версіях Firefox та Thunderbird. Хоча технічні деталі складні, суть зрозуміла: існували помилки, які могли призвести до пошкодження пам'яті та виконання довільного коду . Виправлення було випущено в пізніших версіях (Firefox 150, оновлені версії ESR тощо), але будь-яка система, яка не оновлюється вчасно, залишається вразливою.
Інші відомі випадки включають вразливості з оцінкою CVSS 10 , такі як Heartbleed (OpenSSL), BlueKeep, Shellshock, EternalBlue та вищезгадана Log4Shell. Усі вони дозволяли віддалене виконання коду або доступ до надзвичайно конфіденційної інформації та використовувалися в масованих кампаніях зі шкідливим програмним забезпеченням та програмами-вимагачами.
Прикладами часто атакованого програмного забезпечення є Adobe Flash (зараз застарілий, але історично страждає від недоліків виконання коду), Microsoft Windows (з численними вразливостями привілеїв та RCE протягом багатьох років), сервери Apache , бази даних Oracle , Adobe Acrobat Reader , Java та PHP , всі з великою історією експлойтів, від переповнення буфера до ін'єкцій та міжсайтового скриптингу.
Деякі конкретні вразливості пов'язані з відомими атаками. Наприклад, CVE-2017-0199 , вразливість віддаленого виконання коду в Microsoft Office, була використана такими сімействами програм-вимагачів, як Ryuk, Emotet та Dridex, використовуючи шкідливі документи, які на перший погляд здавалися нешкідливими.
Також трапляються випадки, коли витоки інструментів кібершпигунства виявляють раніше невідомі вразливості. У 2016 році група The Shadow Brokers опублікувала набір експлойтів, нібито викрадених у АНБ, які виявили критичні недоліки в операційних системах, програмах та брандмауерах. Ці інструменти пізніше були повторно використані в таких інцидентах, як програма-вимагач WannaCry, яка використовувала вразливість EternalBlue для швидкого поширення.
Як використовуються вразливості: поширені методи
Після виявлення вразливості зловмиснику потрібна техніка для її перетворення в ефективний доступ . Звідти вони можуть розгортати шкідливе програмне забезпечення, переміщатися по мережі або витягувати дані. Деякі з найбільш релевантних методів експлуатації перелічені нижче.
Віддалене виконання коду (RCE) : це «святий Грааль» для багатьох зловмисників, оскільки він дозволяє їм виконувати віддалений код на системі жертви без фізичного доступу. Багато ланцюжків експлойтів спеціально розроблені для досягнення цієї можливості, як це було у випадку з Log4Shell або певними вразливостями у відкритих сервісах.
LFI/RFI (локальна/віддалена включаність файлів) : уразливості включення файлів можуть призвести до завантаження та виконання локальних або віддалених файлів, контрольованих зловмисником . LFI отримує доступ до файлів на самому сервері (наприклад, журнали з введеним кодом), тоді як RFI включає контент, розміщений на зовнішньому сервері, що дозволяє пряме виконання коду.
Збільшення привілеїв : Навіть якщо початковий доступ здійснюється з обмеженим обліковим записом, звичайною метою є збільшення привілеїв (користувач до адміністратора, звичайний користувач до root тощо). Цього можна досягти через помилки операційної системи, неправильні конфігурації служб або певні вразливості, такі як PwnKit (CVE-2021-4034) у системах Linux.
Розпилення купи : вдосконалена техніка, яка передбачає заповнення динамічної пам'яті (купи) шаблонами, що містять корисне навантаження, завдяки чому, коли експлойт перенаправляє виконання в невизначену область пам'яті, ймовірність його "потрапляння" в шкідливий код збільшується. Вона широко використовувалася в експлойтах, спрямованих на старі браузери.
Програмування, орієнтоване на повернення (ROP) : стратегія обходу захистів, таких як DEP/NX. Замість впровадження нового коду, зловмисник повторно використовує невеликі фрагменти легітимного коду («гаджети»), присутні у двійкових файлах або бібліотеках, об’єднуючи їх разом з операторами повернення для створення шкідливої логіки. Це один із найнадійніших методів у сценаріях, де активні сучасні засоби захисту.
Оцінка та визначення пріоритетів: як вирішити, яку вразливість атакувати першою
У типовому сценарії сканування або аудит може призвести до звіту з десятками або навіть сотнями вразливостей, позначених як серйозні, середні або низькі. Ця загальна класифікація корисна в першому наближенні, але вона не підходить для прийняття бізнес-рішень, особливо коли є стислі терміни для переходу на виробничий процес.
Для уточнення цієї пріоритезації використовується CVSS та його метрики . "Базова" частина CVSS аналізує такі елементи, як вектор доступу (локальний, суміжної мережі або віддалений), складність атаки, чи потрібна автентифікація, а також вплив на конфіденційність, цілісність та доступність. Чим віддаленіша та простіша атака, і чим більший вплив, тим вищий бал.
Тимчасові показники включають такі фактори, як наявність публічних експлойтів, доступність патчів та достовірність інформації про вразливості. З іншого боку, показники навколишнього середовища враховують конкретний контекст кожної організації: кількість уражених систем, вимоги до внутрішньої безпеки та потенційну побічні збитки (фінансові, юридичні, репутаційні).
На практиці, вразливість з високим балом, яка призводить до відмови в обслуговуванні лише в некритичній системі, може бути тимчасово прийнятною, тоді як «середня» вразливість, яка розкриває дані, захищені нормативними актами, може бути неприйнятною. Ключовим є зіставлення технічного балу з критичністю активу та регуляторним контекстом.
Окрім CVSS, багато організацій використовують системи управління ризиками , що включають такі показники, як EPSS (ймовірність експлуатації), критичність активів, чи вони доступні в Інтернеті, чи є лише внутрішніми, а також чи існують компенсуючі засоби контролю (WAF, сегментація, моніторинг тощо). Мета проста: мати чіткий список того, що потрібно виправити зараз, що потрібно терміново пом'якшити та що можна запланувати на середньострокову перспективу.
Найкращі практики для зменшення та управління вразливостями
Жодна організація не може усунути всі вразливості, але вона може суттєво зменшити їхню вразливість, впровадивши низку основних заходів у поєднанні з процесами постійного вдосконалення.
Перш за все, важлива надійна програма управління виправленнями : комплексна інвентаризація активів, моніторинг рекомендацій щодо безпеки від постачальників, швидке тестування в передпродакційних середовищах та гнучке розгортання оновлень у продакшені. Це допомагає скоротити ризики потрапляння відомих вразливостей.
Також вкрай важливо проводити регулярні аудити та оцінки , як автоматизовані (сканери вразливостей), так і ручні (тестування на проникнення, огляди конфігурацій). Ці дії дозволяють виявляти недоліки проектування, застарілі конфігурації, непотрібні відкриті сервіси та людські помилки, які не виявили б під час простого сканування.
Навчання та обізнаність персоналу є ще одним важливим елементом. Людський фактор залишається слабкою ланкою в багатьох ланцюгах атак. Постійні навчальні програми, навчання з фішингу, чіткі політики паролів, багатофакторна автентифікація та протоколи звітності про інциденти допомагають зменшити цей ризик.
З технічної точки зору, доцільно посилити контроль доступу (принцип найменших привілеїв, RBAC/ABAC, періодичний перегляд дозволів), сегментувати мережі для обмеження горизонтального переміщення, захистити інтерфейси управління за допомогою VPN або IP-фільтрації, а також відключити служби та тестові середовища у виробничому середовищі.
Зрештою, передові інструменти та платформи автоматизації реагування на вразливості можуть суттєво вплинути на організації з великими обсягами активів. Рішення, які об’єднують результати різних сканерів, нормалізують дані, збагачують їх інформацією про загрози та автоматизують робочі процеси встановлення виправлень або генерування заявок, допомагають скоротити середній час вирішення проблем і запобігти пропуску критичних вразливостей серед сотень незначних сповіщень.
Зрештою, управління вразливостями виходить далеко за рамки простого періодичного сканування. Воно вимагає розуміння того, що таке вразливість, як вона класифікується, де вона з'являється (код, мережа, хмара, люди, треті сторони), які методи експлуатації використовуються та як розумно розставляти пріоритети на основі фактичного ризику для бізнесу. Організації, які інтегрують усе це у свою культуру та щоденні процеси, зрештою краще протистоять дедалі складнішому та мінливому ландшафту загроз.
