- Електронна пошта є основним вектором атаки, тому безпека має базуватися на кількох технічних та організаційних рівнях.
- Аутентифікація домену, штучний інтелект для виявлення загроз та багатофакторна автентифікація (MFA), стійка до фішингу, є важливими основами будь-якого рішення.
- Безперервне навчання перетворює користувачів на активного захисту від фішингу та інших методів соціальної інженерії.
- Чіткі політики, архівування, аудити та централізоване управління забезпечують послідовний та стабільний захист електронної пошти з часом.
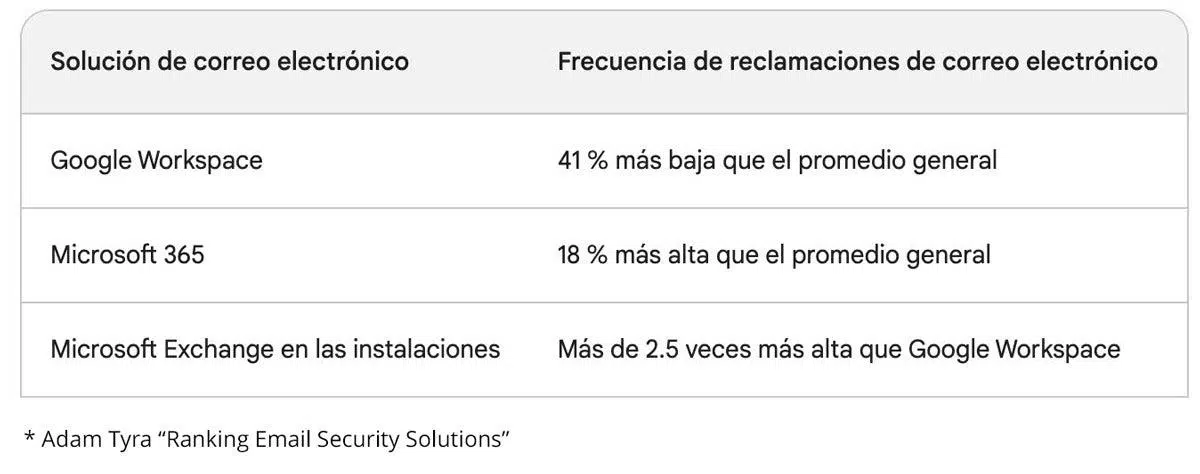
Електронна пошта залишається найпоширенішим каналом зв'язку в бізнесі , але вона також є улюбленою точкою входу для кіберзлочинців. Фішинг, шкідливе програмне забезпечення, фінансове шахрайство, крадіжка облікових даних та витоки даних часто починаються зі звичайного електронного листа, який хтось відкриває, не замислюючись. Ось чому знання того, як розпізнати шахрайські електронні листи, є надзвичайно важливим.
Якщо ваша організація покладається виключно на базові фільтри постачальників електронної пошти та підхід «бути обережним», ви граєтеся з вогнем. Сьогодні вам потрібне рішення для безпеки електронної пошти, яке поєднує передові технології, чіткі процеси та постійне навчання ваших користувачів. У наступних розділах ви побачите детальний огляд існуючих загроз, найкращих практик, що застосовуються лідерами галузі, та конкретних технологій, які вам слід впровадити для захисту вашої електронної пошти.
Чому електронна пошта є критично важливою ціллю
Електронна пошта не просто зручна; це прямий канал зв'язку з вашими співробітниками. Це робить її бажаним вектором атаки для кампаній соціальної інженерії , де слабкою ланкою є не система, а окрема людина. Замість того, щоб зламувати брандмауер або використовувати складну вразливість, зловмисникам просто потрібно переконати когось клацнути там, де не слід, або поділитися конфіденційною інформацією.
Соціальна інженерія спирається на психологічні тактики, такі як терміновість, авторитетність та довіра : електронні листи, які виглядають так, ніби надходять від вашого банку, постачальника, вашого начальника або навіть офіційного агентства. Мета полягає в тому, щоб обманом змусити вас виконати небезпечні дії: завантаження шкідливих вкладень, введення облікових даних на підробленому веб-сайті, схвалення шахрайського платежу або надсилання конфіденційних документів третій стороні.
Наслідки виходять далеко за рамки кількох заражених комп’ютерів. Атака такого роду може призвести до витоків даних вартістю мільйони, репутаційної шкоди, регуляторних санкцій (наприклад, за порушення GDPR або галузевих стандартів, таких як HIPAA) та прямого впливу на безперервність бізнесу.
Крім того, електронна пошта тісно інтегрована з рештою інфраструктури: рішеннями для співпраці, календарями, інструментами управління документами, хмарними додатками… Якщо зловмисник отримує контроль над обліковим записом електронної пошти, він зазвичай отримує доступ до значної частини цифрової екосистеми вашої компанії.
Що ще гірше, багато організацій досі використовують електронну пошту для зберігання або обміну надзвичайно конфіденційною інформацією : фінансовими даними, контрактами, файлами клієнтів, обліковими даними, податковими документами тощо. Усе це робить електронну пошту пріоритетною ціллю.
Як змінився ландшафт загроз електронною поштою
Ера типових банальних повідомлень на кшталт «нігерійського принца» закінчилася. Сьогодні кіберзлочинці використовують мовні моделі та генеративний штучний інтелект , щоб писати бездоганні електронні листи, без помилок та дивацтв, з професійним, але дружнім тоном та персоналізованими для кожного одержувача.
Така персоналізація робить фішинг набагато правдоподібнішим. Маючи загальнодоступні дані (соціальні мережі, корпоративні веб-сайти, попередні витоки, новини галузі тощо) та вже скомпрометовані облікові записи, зловмисники можуть ідеально імітувати стиль спілкування реальної людини , проникаючи в легітимні листи або продовжуючи поточні розмови.
В результаті межа між легітимним і шкідливим контентом стає дедалі розмитішою . Традиційні фільтри, засновані виключно на сигнатурах або простих шаблонах, недостатні проти динамічних кампаній, які постійно змінюють посилання, домени та методи.
Цифри підтверджують цю реальність: середня вартість витоку даних вже становить близько мільйонів доларів навіть у компаніях з менш ніж 500 співробітниками , а атаки на компрометацію бізнес-електронної пошти (BEC) накопичують втрати в кілька мільярдів доларів на рік у всьому світі, згідно з провідними звітами з кібербезпеки.
Паралельно, у даркнеті поширюються фішингові комплекти «все в одному», які інтегрують атаки типу «зловмисник посередині» (AiTM) , можливість красти облікові дані та токени сеансу за допомогою MFA, шаблони сторінок, майже ідентичні реальним, та автоматизовані механізми для обходу традиційних фільтрів.
Найпоширеніші загрози в електронній пошті
Розуміння основних загроз – це перший крок у розробці ефективного рішення для безпеки електронної пошти. Найкритичніші загрози детально описані нижче, а також як вони працюють та їхній потенційний вплив.
Масовий фішинг залишається найчастішою загрозою. Зазвичай це кампанії, що надсилаються багатьом користувачам без суттєвої персоналізації, які видають себе за відомі бренди чи послуги. Зазвичай вони містять посилання на фальшиві веб-сайти або заражені вкладення. Типові наслідки включають крадіжку паролів, встановлення шкідливого програмного забезпечення, викрадення облікового запису та несанкціонований доступ до внутрішніх систем.
«Квишинг» або фішинг за допомогою QR-кодів . Замість видимого посилання електронний лист містить QR-код. Ми так звикли сканувати QR-коди для всього, що втрачаємо пильність. Додаткова хитрість полягає в тому, що його часто сканують за допомогою особистого мобільного телефону, який менш захищений, ніж робочий комп’ютер , що переносить атаку на пристрій з меншою кількістю корпоративних контролів.
Фішинг за допомогою копій та BEC . Це дуже складні, цілеспрямовані атаки, під час яких зловмисник видає себе за певну особу: керівника, довіреного постачальника, стратегічного партнера тощо. Початковий електронний лист не завжди містить посилання чи вкладення; натомість він зазвичай містить ретельно розроблену розмову, спрямовану на маніпулювання жертвою. Зазвичай метою є отримання грошових переказів, податкової інформації (наприклад, форми W-2 у деяких країнах), покупок подарункових карток або змін банківських реквізитів для платежів постачальникам.
Шкідливе програмне забезпечення розповсюджується електронною поштою . Електронна пошта залишається одним з основних засобів доставки програм-вимагачів , троянів та інших типів шкідливих програм. Зазвичай це робиться через, здавалося б, нешкідливі вкладення (документи Office, PDF-файли, стиснуті файли) або посилання, що ведуть до шкідливих завантажень. Після запуску шкідливе програмне забезпечення може шифрувати ваші дані, поширюватися по мережі або викрадати конфіденційну інформацію.
Атаки типу «зловмисник посередині» (AiTM) . За цього підходу зловмисник позиціонує себе між користувачем та легітимним сервісом. За допомогою фішингового посилання він перенаправляє вас на сторінку, яка клонує справжній екран входу. Коли ви вводите свої облікові дані, шкідлива система фактично надсилає їх постачальнику, запитує код MFA, якщо він доступний, і повторно використовує все в режимі реального часу. В результаті зловмисник отримує дійсні сеанси навіть на облікових записах, захищених традиційною MFA.
Спам та небажана пошта . Хоча іноді спам просто дратує, він споживає ресурси, заповнює поштові скриньки та часто слугує засобом для поширення шкідливих посилань або вкладень. Крім того, великий обсяг спаму може приховувати цілеспрямовані атаки серед цього шуму.
Ключові технічні рекомендації: автентифікація, фільтрація та шифрування
Сучасне рішення для безпеки електронної пошти повинно спиратися на кілька рівнів взаємопідсилювальних технологій. Антивірусного програмного забезпечення чи простого спам-фільтра недостатньо. Вам потрібна автентифікація відправника, надійний контроль доступу, розширена перевірка вмісту та захист даних.
Вкрай важливо налаштувати SPF, DKIM та DMARC не лише на вашому основному домені, але й на піддоменах, тестових доменах та застарілих доменах, які залишаються під вашим контролем. Зловмисники люблять перепрофілювати занедбані домени. Спеціалізовані інструменти керування DMARC спрощують це завдання та автоматизують значну частину моніторингу.
Щодо фільтрації загроз, простого аналізу чорних списків та відомих сигнатур шкідливих програм більше недостатньо. Ваше рішення для електронної пошти повинно інтегрувати виявлення загроз зі штучним інтелектом та машинним навчанням , здатними оцінювати численні сигнали повідомлення (текст, метадані, репутацію відправника, моделі поведінки тощо), щоб визначити, чи є електронний лист легітимним, спамом чи шкідливим.
Для вкладень наполегливо рекомендується використовувати середовище «пісочниці» , яке відкриває кожен файл контрольованим чином і спостерігає за його поведінкою. Це дозволяє виявляти спроби експлуатації або підозрілу активність, навіть у випадках загроз «нульового дня», для яких досі немає відомих сигнатур.
Покладання на користувачів, які пам’ятатимуть про ручне ввімкнення шифрування, – це шлях до катастрофи. В ідеалі шифрування має бути автоматизованим на основі політик , які виявляють конфіденційні шаблони (IBAN, номери соціального страхування, ідентифікаційні номери платників податків тощо) та прозоро застосовують шифрування за потреби.
Посилення доступу: паролі, багатофакторна автентифікація та захист облікових записів
Значний відсоток інцидентів безпеки електронної пошти трапляється через те, що хтось отримав дійсні облікові дані. Тому гарне рішення має посилити як надійність пароля, так і додаткові механізми автентифікації.
Сучасні правила рекомендують використовувати довгі, непередбачувані та унікальні парольні фрази для кожної служби , а не короткі, але символьно-символьні комбінації. Щоб зробити це можливим у великих масштабах, використання менеджера паролів підприємства , який безпечно генерує, зберігає та синхронізує облікові дані, є майже необхідним.
Виходячи з цього, багатофакторна автентифікація (MFA) є практично обов'язковою. Однак не всі методи MFA пропонують однаковий рівень захисту. SMS-коди або голосові дзвінки можуть бути перехоплені, повторно використані в атаках AITM або маніпульовані за допомогою методів «втоми MFA» (бомбардування користувача запитами, доки він не прийме один з них через виснаження).
Тому рекомендується впроваджувати стійкі до фішингу багатофакторні автентифікації (MFA) , такі як ключі безпеки на основі FIDO (USB, NFC), облікові дані платформи, такі як Windows Hello for Business, еквівалентні рішення на macOS або ключі доступу, пов’язані зі смартфоном. Ці методи не працюють на підроблених веб-сайтах: пристрій перевіряє справжній домен перед автентифікацією, тому їх не можна повторно використовувати на шахрайських сайтах.
Також важливо налаштувати політики доступу для блокування слабкіших методів автентифікації . Багато сучасних фішингових комплектів можуть примусово перейти на менш безпечні фактори, якщо вони залишаються ввімкненими. Наявність ключів доступу марна, якщо ви продовжуєте приймати SMS як універсальну альтернативу.
Зрештою, не слід ігнорувати ризик, пов’язаний зі службою підтримки або службою допомоги . Існують групи зловмисників, які спеціалізуються на викликах до служби технічної підтримки, видаванні себе за співробітників, які втратили свій мобільний телефон або ноутбук, та обманом змушують їх скинути свої облікові дані або вимкнути багатофакторну автентифікацію. Політика безпеки повинна включати суворі процедури перевірки особи для будь-яких змін облікових даних.
Навчання та підвищення обізнаності: перетворення користувачів на брандмауери
Жодне рішення для захисту електронної пошти не є безпомилковим. Завжди будуть повідомлення, які прослизнуть крізь фільтри та потраплять до поштової скриньки. У цей момент вашою останньою лінією захисту є люди. Ось чому так важливо працювати над підвищенням обізнаності з питань кібербезпеки та забезпечувати постійне навчання.
Загальні навчальні курси, що проводяться раз на рік, малокорисні. Найкраще працюють динамічні програми підвищення обізнаності про фішинг , які регулярно надсилають співробітникам симуляції. Якщо хтось потрапляє на симуляцію, він отримує короткий, специфічний та контекстуалізований тренінг на місці.
Такий підхід зміцнює пам’ять і допомагає користувачам засвоїти такі тривожні сигнали, як: підозрілі посилання, запити на конфіденційні дані, невиправдана терміновість, зміни банківського рахунку без підтвердження або неочікувані вкладення. Мета полягає в тому, щоб вони розвинули здоровий скептицизм і навчилися повідомляти про все, що здається підозрілим.
Крім того, деякі рішення на основі штучного інтелекту дозволяють адаптувати рівні навчання до кожного користувача : ті, хто робить більше помилок, отримують більше симуляцій та контенту, тоді як ті, хто демонструє хороші звички, отримують менше роботи. Це максимізує вплив, не перевантажуючи персонал.
Важливо пам’ятати, що якщо ви змусите своїх співробітників повідомляти про більше підозрілих електронних листів, робоче навантаження команди безпеки може різко зрости. Саме тут стають у пригоді такі інструменти, як аналітики електронної пошти на базі штучного інтелекту , здатні автоматично переглядати повідомлені електронні листи, класифікувати їх та визначати пріоритетність тих, які дійсно небезпечні.
Навчання також має охоплювати основні рекомендації для кінцевих користувачів, такі як: вибір надійних паролів, невикористання їх повторно, не поширення, не завантаження програмного забезпечення із сумнівних джерел, постійна перевірка справжньої адреси відправників, наведення курсора на посилання перед натисканням, обережність із запитами на оплату або фінансову інформацію та постійне використання офіційних каналів зв’язку, коли щось здається підозрілим.
Керування середовищем, пристроями та безперервністю електронної пошти
Окрім самих електронних листів, комплексне рішення для безпеки електронної пошти має враховувати екосистему, де вони використовуються: пристрої, програми, інші канали співпраці та доступність самого поштового сервісу.
По-перше, важливо оновлювати все ваше програмне забезпечення : операційну систему, браузер, поштовий клієнт, офісні програми та будь-які інші компоненти, що взаємодіють з повідомленнями. Оновлення зазвичай містять виправлення безпеки для вразливостей, які зловмисники широко використовують.
По-друге, рекомендується регулярно перевіряти встановлені програми та розширення браузера , видаляючи ті, що є непотрібними або не мають чіткої перевірки. Кожна зайва програма є потенційною точкою входу, особливо на пристроях, які обробляють конфіденційні дані.
Зростання використання віддаленої роботи та мобільних пристроїв означає, що безпека електронної пошти на смартфонах, планшетах та ноутбуках поза офісом має бути пріоритетом . Політики керування мобільними пристроями (MDM) повинні передбачати шифрування пристроїв, автоматичне блокування, віддалене стирання даних у разі втрати або крадіжки та підключення лише до захищених мереж.
Підключення до електронної пошти з незахищених публічних мереж Wi-Fi (у кафе, аеропортах, готелях) створює додатковий ризик, оскільки ці середовища легше використовувати для перехоплення трафіку або створення несанкціонованих точок доступу. Надійна корпоративна політика повинна обмежувати або захищати ці типи з’єднань за допомогою VPN та додаткових засобів контролю доступу.
Щодо безперервності бізнесу, електронна пошта настільки важлива, що будь-який тривалий збій може паралізувати роботу компанії. Тому багато організацій обирають рішення, які забезпечують постійно доступні екстрені поштові скриньки . Якщо основна платформа (наприклад, SaaS-рішення, такі як Microsoft 365 ) виходить з ладу, ці поштові скриньки автоматично активуються, щоб персонал міг продовжувати надсилати та отримувати повідомлення.
Зрештою, необхідно враховувати дотримання вимог та збереження доказів. Автоматична та захищена від несанкціонованого доступу служба архівування дозволяє зберігати електронні листи протягом періоду, встановленого нормативними актами, гарантує їхню цілісність та робить їх доступними для аудитів або розслідувань, навіть якщо вони видалені або змінені в поштових скриньках користувачів.
Політики безпеки електронної пошти, аудит та управління
Одних лише технологій недостатньо. Зріле рішення для безпеки електронної пошти має бути підкріплене чіткими політиками, чітко визначеними процесами та регулярними переглядами, щоб забезпечити послідовне застосування всього.
Політика використання електронної пошти повинна визначати, як дані обробляються, поширюються та зберігаються в цьому каналі: який тип інформації можна надсилати, коли потрібне шифрування, як керуються вкладеннями, що заборонено (наприклад, надсилання паролів або банківських реквізитів без захисту) та яка процедура повідомлення про інциденти або підозрілі електронні листи.
Важливо, щоб ця політика була простою для розуміння, легкодоступною та частиною процесу адаптації нових співробітників. Крім того, її слід регулярно переглядати та повідомляти про будь-які відповідні зміни, просячи співробітників підтвердити свою згоду.
Політики мають бути узгоджені з чинним законодавством про конфіденційність та захист даних , як загальним (наприклад, GDPR у Європі), так і галузевим. Це включає такі аспекти, як терміни зберігання електронної пошти, обмеження щодо надсилання персональних даних, вимоги до шифрування, зобов'язання щодо повідомлення про порушення та контроль над сторонніми постачальниками.
У великих організаціях або тих, що мають кілька середовищ Microsoft 365 (через злиття, поглинання, дочірні компанії тощо), управління може стати складним. У таких випадках інструменти адміністрування кількох клієнтських систем є безцінними , дозволяючи вам швидко переглядати конфігурацію безпеки кожного середовища, порівнювати її з корпоративними шаблонами та централізовано виправляти будь-які відхилення.
Постачальники керованих послуг (MSP), які керують інфраструктурою кількох малих та середніх підприємств, також отримують вигоду від цього єдиного огляду, оскільки це спрощує підтримку узгоджених політик безпеки електронної пошти для десятків або сотень різних клієнтів.
Разом усі ці елементи — автентифікація домену, розширений аналіз на основі штучного інтелекту, стійка до фішингу багатофакторна автентифікація, автоматичне шифрування, постійне навчання, контроль пристроїв, архівування відповідності та чіткі політики — складають багаторівневу стратегію безпеки електронної пошти . Такий підхід значно знижує ймовірність успішної атаки електронною поштою та мінімізує наслідки, коли вдається обійти захист.
