- Ключові відмінності між статичною та динамічною адресацією для оптимізації мережі.
- Критичні переваги в безпеці, хостингу серверів та віддаленому доступі для підприємств.
- Методології ручного налаштування та розширені інструменти управління IPAM.
- Стратегії зменшення ризиків безпеки та уникнення конфліктів адрес у мережі.
Коли ми заглиблюємося у світ мереж, цілком нормально мати питання про те, що таке IP-адреса та для чого вона використовується в Інтернеті. По суті, IP-адреса діє як цифровий номерний знак , дозволяючи будь-якому пристрою, від сервера великої компанії до офісного принтера, знаходити інших та спілкуватися з ними, не гублячись.
Залежно від того, як ці адреси призначені, можна говорити про динамічні або статичні конфігурації. У той час як перші періодично змінюються, другі залишаються фіксованими, що є фундаментальним принципом для тих, кому потрібне стабільне та передбачуване підключення для критично важливих послуг.

Що таке статична IP-адреса і чим вона відрізняється від динамічної?
Простіше кажучи, статична IP-адреса – це адреса, яка призначається вручну та не змінюється з часом, якщо хтось не змінить її в налаштуваннях. Вона ідеально підходить для пристроїв, які повинні бути доступними в будь-який час, таких як маршрутизатори або веб-сервери. На відміну від цього, динамічна IP-адреса керується протоколом DHCP, який «орендує» доступні адреси, що періодично змінюються , що робить її набагато зручнішою для домашніх користувачів мобільних телефонів або ноутбуків.
- Статична IP-адреса: Ручне, постійне налаштування вимагає адміністративного обслуговування та зазвичай тягне за собою додаткові витрати, якщо воно є публічним.
- Динамічна IP-адреса: Автоматичне, ротаційне, легко масштабоване та, як правило, безкоштовне розміщення в межах пакету провайдера.
Переваги вибору фіксованої адресації
Наявність стабільної цифрової ідентичності пропонує очевидні переваги, особливо в професійному середовищі. Наприклад, менеджерам веб-сайтів необхідно прив’язувати свої домени до статичної IP-адреси, оскільки це підвищує ефективність DNS та полегшує відвідувачам пошук сайту без помилок. Крім того, для тих, хто працює з VoIP або відеодзвінками, стабільність фіксованої IP-адреси зменшує затримку та запобігає надокучливим перебоям під час спілкування.

Щодо віддаленої роботи, статичні IP-адреси є ключовими для впровадження білого списку або списку дозволених адрес . Це дозволяє команді безпеки компанії налаштувати брандмауер таким чином, щоб він дозволяв підключення лише з певних IP-адрес, блокуючи будь-яких зловмисників. Вони також значно полегшують віддалений доступ через VPN або віртуальні робочі столи, оскільки сервер завжди точно знає, де знайти пристрій співробітника.
Як налаштувати та керувати цими адресами на практиці
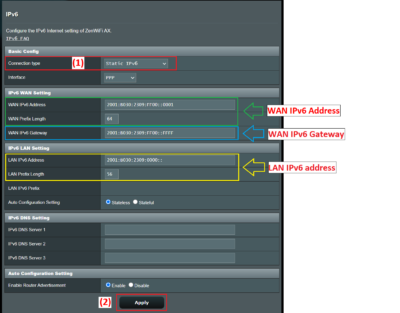
Якщо ви хочете налаштувати статичну IP-адресу, процес залежить від вашого середовища. Для локальної мережі спочатку потрібно вибрати адресу в підмережі, яка не використовується DHCP-сервером, щоб запобігти спробам двох комп’ютерів використовувати одну й ту саму IP-адресу. Потім потрібно вручну ввести таку інформацію на своєму комп’ютері: IP-адресу, маску підмережі, шлюз за замовчуванням і DNS-сервери.
Залежно від операційної системи, кроки різняться: у Windows це робиться через властивості мережевого адаптера; у Linux це зазвичай робиться шляхом зміни файлу інтерфейсів або за допомогою команд, таких як nmcli; а в macOS це керується через мережеві налаштування. На рівні підприємства найкраще запросити статичну публічну IP-адресу у свого інтернет-провайдера (ISP), хоча це часто передбачає щомісячну плату. Якщо ви не знаєте, з чого почати, ви можете дізнатися, як знайти IP-адресу свого маршрутизатора та налаштувати її.
Ризики, виклики та як не збожеволіти від управління
Не все так гладко; ручне керування статичними IP-адресами може стати справжнім головним болем, якщо мережа значно зростає. Найпоширенішим ризиком є конфлікт IP-адрес , який виникає, коли два пристрої використовують одну й ту саму адресу, що призводить до втрати з'єднання обома. Крім того, з точки зору безпеки, статична IP-адреса є більш помітною мішенню для хакерів, оскільки зловмисник знає, що сервер завжди буде в одному й тому ж місці.
Щоб уникнути цих проблем, існують інструменти IPAM (керування IP-адресами), які дозволяють централізувати керування всім адресним простором. Ці рішення дозволяють сканувати мережу в режимі реального часу, відстежувати, хто використовує кожну IP-адресу, та керувати супермережами для оптимізації простору. Розумною альтернативою є використання резервування DHCP : сервер завжди призначає ту саму IP-адресу певній MAC-адресі, поєднуючи стабільність статичної IP-адреси з легкістю керування динамічною, таким чином уникаючи проблем у спільних IP- та DNS-мережах.
Розширені заходи безпеки та найкращі практики
Щоб забезпечити надійну мережу, простого призначення IP-адрес недостатньо. Вкрай важливо запровадити суворі правила брандмауера та, якщо можливо, пов’язати IP-адресу з MAC-адресою пристрою . Таким чином, навіть якщо хтось спробує підробити IP-адресу, система може заблокувати доступ, якщо обладнання не збігається. У високоорганізованих середовищах рекомендується вести детальний та актуальний облік усіх призначень IP-адрес, щоб запобігти дублюванню.
Впровадження систем сповіщень також є надзвичайно важливим. Існують інструменти, які повідомляють адміністратора про зміну стану IP-адреси або про спробу підключення пристрою до статичної IP-адреси без попереднього схвалення . Це особливо корисно в мережах Інтернету речей, де групи пристроїв можуть бути схвалені за допомогою їхнього OUI (оригінального ідентифікатора користувача) для оптимізації розгортання без шкоди для контролю.