- Сегментація мережі на добре сплановані та ізольовані віртуальні локальні мережі (VLAN) значно зменшує вплив інцидентів безпеки.
- Функції другого рівня, такі як DHCP Snooping, динамічна перевірка ARP та безпека портів, є ключовими проти інсайдерських атак.
- ACL, фільтрація DNS та інспекція рівнів 3 та 4 посилюють контроль трафіку між VLAN та до Інтернету.
- Поєднання безпечного управління, аудитів та навчання персоналу забезпечує безпеку віртуальних локальних мереж (VLAN) у довгостроковій перспективі.
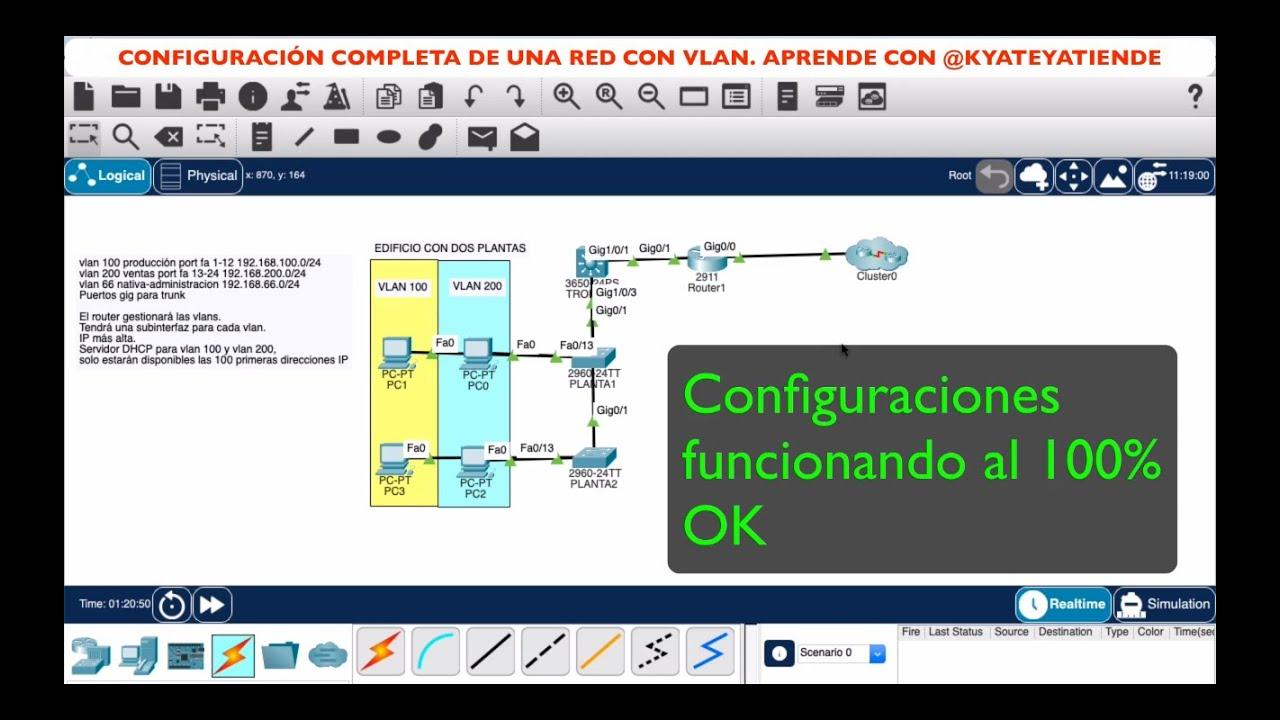
У будь-якій досить серйозній корпоративній мережі віртуальні локальні мережі (VLAN) вже не є розкішшю, а необхідністю. Розділення трафіку за відділами, службами та рівнями критичності є фундаментальним для запобігання переростанню одного інциденту в глобальну проблему, яка паралізує половину організації. Але простого створення VLAN недостатньо: якщо вони не спроектовані та не захищені належним чином, вони відкривають шлях для дуже небезпечних атак.
Тому, коли ми говоримо про розширену конфігурацію та безпеку VLAN, ми говоримо не лише про призначення ідентифікаторів та портів. Ми говоримо про планування, логічну сегментацію, контроль доступу, безперервний моніторинг та використання спеціальних функцій комутатора, таких як DHCP Snooping, Dynamic ARP Inspection та Port Security, на додаток до політик рівня 3 та рівня 4. Ми розглянемо все спокійно, але з практичним та досить «реальним» підходом.
Планування VLAN та організація мережі
Перш ніж торкнутися жодної команди на комутаторі, важливо подумати про те, як буде структурована мережа. Гарне планування VLAN починається з чіткого визначення областей, відділів або секцій компанії, які потребують логічної ізоляції: відділ кадрів, фінанси, розробка, гостьові VLAN , пристрої Інтернету речей тощо.
Ідея полягає в тому, що інцидент в одній частині мережі не повинен безпосередньо впливати на решту. Якщо машина в гостьовій VLAN скомпрометована, вона не повинна мати змоги легко дістатися до облікової VLAN або критично важливих серверів . Це вимагає створення окремих VLAN та визначення з самого початку, який трафік може проходити між ними та з якими обмеженнями.
Окрім розділення між відділами, зазвичай рекомендується резервувати окрему VLAN керування для адміністрування комутаторів, маршрутизаторів та інших мережевих пристроїв. Хоча ця VLAN керування ще не створена в довідкових матеріалах, варто запланувати її, щоб запобігти керуванню конфігурацією з однієї й тієї ж мережі користувача, що створює явний ризик.
Ще одним ключовим аспектом планування є забезпечення належної ізоляції та захисту кожної віртуальної локальної мережі за допомогою додаткових механізмів: списків контролю доступу (ACL), внутрішніх брандмауерів , контролю доступу на основі ролей та узгоджених політик безпеки. Йдеться не лише про сегментацію, а й про точний контроль того, який тип трафіку дозволено між сегментами.
Зрештою, хороша організація передбачає документування того, які VLAN призначені яким портам, які пристрої підключені до кожної VLAN та які правила зв'язку застосовуються між ними. Ця документація є безцінною під час розслідування інциденту або розширення інфраструктури.
Постійний моніторинг та нагляд за дорожнім рухом
Після визначення та налаштування VLAN робота не закінчується. Постійний моніторинг активності в кожному сегменті є важливим. Якщо поведінка мережі не контролюється, атаки можуть залишатися непоміченими занадто довго.
Для досягнення цієї мети рекомендується використовувати інструменти аналізу трафіку в режимі реального часу , які можуть виявляти аномалії, підозрілі закономірності та незвичайні сплески в певних VLAN. Це включає рішення для моніторингу мережі, системи виявлення вторгнень (IDS/IPS) та платформи аналізу журналів.
Крім того, важливо мати чітко визначений план реагування на інциденти : що робити, якщо у VLAN виявлено аномальний трафік, як ізолювати порт, як заблокувати діапазон IP-адрес або як швидко скасувати доступ. Виявлення атаки мало що дає, якщо організація не знає, як негайно реагувати.
Так само важливо контролювати зміни конфігурації комутаторів і маршрутизаторів. Використання інструментів керування конфігурацією та відстеження змін допомагає забезпечити узгодженість правил безпеки та запобігання тому, щоб ніхто (випадково чи зловмисно) не змінював політику безслідно.
Коротше кажучи, VLAN – це не те, що ви налаштовуєте та забуваєте: вони потребують моніторингу в режимі реального часу, сповіщень та регулярних перевірок, щоб забезпечити їхнє подальше виконання функції стримування та захисту.
Політики доступу на основі ролей та внутрішній контроль
Сегментацію VLAN слід доповнювати політиками керування доступом на основі ролей (RBAC). Це означає, що кожен користувач або група отримує дуже чіткий набір дозволів та привілеїв, адаптованих до їхньої ролі в організації, без зайвого доступу.
Наприклад, співробітникам відділу кадрів не потрібен доступ до серверів розробки, а команді розробників не потрібен доступ до бази даних нарахування заробітної плати. Визначення цих меж та їх забезпечення за допомогою ACL, внутрішніх брандмауерів або засобів керування автентифікацією VLAN значно зменшує поверхню атаки.
Також важливо обмежити доступ до конфіденційної інформації на основі ролей, навіть в межах однієї VLAN. Хоча вони використовують один сегмент, не всі користувачі повинні мати однаковий рівень видимості або можливості взаємодіяти з мережевими ресурсами та системами.
Ці політики доступу не обмежуються лише логічним рівнем: вони мають бути синхронізовані з корпоративними каталогами (такими як AD/LDAP), політиками брандмауера та механізмами автентифікації дротових і бездротових мереж . Таким чином, членство в групі або ролі автоматично визначає, до якої VLAN призначено користувача та що він може в ній робити.
Поєднання гарного визначення ролей із добре розробленими віртуальними локальними мережами (VLAN) призводить до набагато надійнішої моделі з найменшими привілеями, що ускладнює для зловмисника, який скомпрометує обліковий запис, переміщення по мережі без зустрічі з перешкодами.
Оновлення безпеки та керування пристроями
Добре продумана архітектура марна, якщо допоміжне обладнання має багато вразливостей. Комутатори, маршрутизатори та брандмауери, що керують віртуальними локальними мережами (VLAN), потребують постійного оновлення патчів та оновлень безпеки , оскільки вони часто стають мішенню для певних експлойтів.
Бажано встановити регулярний процес перегляду бюлетенів виробника, планування періодів технічного обслуговування та встановлення оновлень прошивки та програмного забезпечення. Невизначений термін відкладення цих завдань залишає відомі вразливості відкритими для відносно легкого використання.
З боку управління рекомендується вимкнути незахищені протоколи управління (такі як Telnet або незашифрований HTTP) та використовувати безпечні методи віддаленого доступу, такі як SSH та HTTPS, для консолі управління. Крім того, VLAN управління має бути доступною лише з авторизованих пристроїв.
Моніторинг конфігурації також є ключовим. Зберігання резервних копій, контроль за тим, хто вносить зміни, та порівняння версій дозволяють виявляти несанкціоновані зміни або помилки конфігурації , які можуть послабити безпеку VLAN.
Зрештою, інтеграція мережевих пристроїв у централізовані системи реєстрації (наприклад, SIEM) допомагає корелювати події, що полегшує виявлення тенденцій та потенційних спроб атак , які впливають на кілька VLAN одночасно.
Навчання та підвищення обізнаності персоналу
Найсучасніші механізми захисту периметра малокорисні, якщо людський фактор дає збій на кожному рівні. Вкрай важливо, щоб персонал був навчений найкращим практикам мережевої безпеки , особливо щодо щоденного використання корпоративних ресурсів.
Бажано навчити співробітників, як виявляти та повідомляти про потенційні спроби фішингу, як не підключати невідомі або особисті пристрої до мережевих портів компанії без дозволу, а також як дотримуватися внутрішніх політик щодо використання інфраструктури.
Також слід зосередитися на створенні та управлінні надійними паролями , використанні багатофакторної автентифікації, коли це можливо, та важливості не передавати облікові дані колегам або не використовувати ключі повторно в кількох сервісах.
Підвищення обізнаності передбачає пояснення, зрозумілою та доступною мовою, чому існують віртуальні локальні мережі (VLAN) та чому доступ до деяких елементів обмежений. Коли користувачі розуміють, що це робиться для захисту даних компанії (а в багатьох випадках і їхньої особистої інформації), вони схильні до більшої співпраці, ніж якби обмеження просто встановлювалися без контексту.
Підсумовуючи, безпека VLAN — це не лише відповідальність ІТ-відділу; вона вимагає щоденної участі та відданості всього персоналу для зменшення ймовірності інцидентів, спричинених людською помилкою.
Аутентифікація та контроль доступу до мережі (802.1X та NAC)
Ключовим кроком у посиленні безпеки у середовищах VLAN є впровадження надійної системи автентифікації для пристроїв і користувачів перед наданням їм доступу до мережі. Саме тут на допомогу приходить стандарт 802.1X, який широко використовується в дротових та корпоративних мережах Wi-Fi.
У стандарті 802.1X порт комутатора діє як «гейткіпер» і не пропускає повний трафік, доки підключений пристрій успішно не пройде автентифікацію на центральному сервері автентифікації (зазвичай RADIUS або TACACS+). Залежно від облікових даних, може бути призначена певна VLAN або застосовані певні політики.
Ця модель зазвичай доповнюється рішеннями Network Access Control (NAC) , які перевіряють не лише ім'я користувача та пароль, але й стан пристрою: чи є на ньому антивірусне програмне забезпечення, чи воно оновлене, чи відповідає він певним вимогам безпеки тощо. Пристрої, які не проходять перевірки, можуть бути відправлені до карантинної VLAN.
Перевага такого підходу полягає в тому, що він значно зменшує ймовірність того, що зловмисник підключить пристрій до невикористаного порту комутатора та отримає доступ без зайвих слів. Навіть якщо їм вдасться фізично підключитися, їм доведеться подолати політики автентифікації та NAC, перш ніж вони зможуть зв'язатися з рештою мережі.
Впровадження 802.1X та NAC додає певної складності та вимагає гарного планування, але це один із найефективніших способів контролю над тим, хто фактично входить у кожну VLAN, та запобігання проникненню неавторизованих пристроїв у критичні сегменти.
Захист 2-го рівня: часті атаки та контрзаходи
Більшість атак на локальні мережі (LAN) спрямовані на другий рівень моделі OSI, використовуючи поширене припущення, що все «в межах LAN» є надійним. Ніщо не може бути далі від істини: існує широкий спектр методів маніпулювання трафіком між хостами в межах однієї VLAN.
Ці атаки включають підробку MAC-адрес, переповнення таблиць комутації, підробку ARP, використання неавторизованих DHCP-серверів та введення шкідливого трафіку, розроблене для використання вразливостей у кінцевих користувачах або мережевих пристроях.
Щоб зменшити ці ризики, виробники комутаторів впровадили спеціальні функції. Ключовим елементом є контроль доступу до мережі (NAC), про який ми вже згадували, і який обмежує доступ до пристроїв, що не відповідають визначеним політикам . Але також існують спеціальні механізми для запобігання дуже поширеним атакам.
Одним із найпотужніших інструментів є DHCP Snooping, який дозволяє вирішувати, які порти вважаються надійними для надсилання DHCP-відповідей. Це запобігає підключенню зловмисника до фальшивого DHCP-сервера та призначенню користувачам шкідливих IP-адрес і мережевих параметрів .
Ще одним фундаментальним компонентом на другому рівні є динамічна перевірка ARP (DAI), яка перевіряє відповіді ARP, порівнюючи їх з базою даних, згенерованою DHCP-відстеженням або статичними таблицями. Це зменшує можливість підміни ARP та атак типу «man-in-the-middle» в межах однієї VLAN.
DHCP Snooping: забезпечення розподілу IP-адрес
Атаки з підміною DHCP передбачають розгортання фальшивого DHCP-сервера, який реагує швидше, ніж легітимний сервер, надаючи підроблені IP-адреси та шлюзи. В результаті мережеві пристрої можуть надсилати свій трафік куди завгодно зловмиснику, з усіма можливими наслідками.
Щоб запобігти цьому, на комутаторі ввімкнено функцію DHCP Snooping , яка примусово визначає, які порти є "довіреними" для надсилання DHCP-відповідей, а які - "недовіреними". Зазвичай порт до DHCP-сервера або брандмауера, що діє як сервер, позначається як довірений, а порти до користувачів залишаються недовіреними.
У практичному прикладі для VLAN 20 типова конфігурація комутатора Cisco включатиме щось на кшталт увімкнення DHCP Snooping глобально, а потім на відповідній VLAN, позначення інтерфейсу до DHCP-сервера як довіреного порту та обмеження швидкості DHCP-повідомлень на користувацьких портах:
Switch(config)# IP dhcp snooping
Switch(config)# ip DHCP snooping vlan 20
Інтерфейс перемикача (конфігурація)# Gi0/0
Switch(config-if)# IP dhcp snooping trust
Діапазон інтерфейсу перемикача (конфігурація)# Gi1/0 – 3
Switch(config-if-range)# обмеження швидкості відстеження IP DHCP 10
За такої конфігурації лише довірений порт може надсилати коректні відповіді DHCP , а швидкість трафіку DHCP на портах користувачів також обмежена для зменшення ризику перевантаження або аномальної поведінки.
Після ввімкнення DHCP Snooping комутатор підтримує базу даних посилань IP-MAC-портів, яка потім використовуватиметься як орієнтир для інших функцій безпеки, таких як динамічна перевірка ARP, тим самим підвищуючи цілісність адресної інформації в мережі.
Динамічна перевірка ARP (DAI): захист від підміни ARP
ARP-спуфінг – це класична атака в локальних мережах: зловмисник надсилає фальшиві ARP-відповіді, пов'язуючи свою MAC-адресу з IP-адресою шлюзу або іншого пристрою, таким чином перехоплюючи , перенаправляючи або змінюючи трафік між жертвами в межах однієї VLAN.
Динамічна перевірка ARP (DAI) вступає в дію саме для того, щоб зупинити цю техніку в її витоку. Коли DAI увімкнено у VLAN, комутатор перехоплює ARP-пакети та перевіряє їх у базі даних IP-MAC-адрес , отриманій за допомогою DHCP-відстеження або статичних конфігурацій.
У випадку VLAN 20, активацію DAI можна виконати за допомогою набору команд, подібних до:
Перемикач (конфігурація)# IP ARP перевірка VLAN 20
Інтерфейс перемикача (конфігурація)# Gi0/0
Switch(config-if)# перевірка довіри IP ARP
Порт, позначений як довірений, зазвичай є тим, що підключається до DHCP-сервера або шлюзу, тоді як решта портів користувачів вважаються недовіреними, і їхні ARP-повідомлення детально перевіряються. Будь-який ARP-пакет, який не відповідає базі даних DHCP Snooping або налаштованим правилам, блокується.
Це значно ускладнює атаки підміни ARP, оскільки комутатор не прийматиме довільно сфабриковані зіставлення IP-MAC. Такий захист особливо цінний у середовищах з багатьма користувачами, де один скомпрометований пристрій може спробувати шпигувати або маніпулювати трафіком інших.
Безпека 3-го та 4-го рівнів: ACL, фільтрація та DPI
Віртуальні локальні мережі ( VLAN) забезпечують сегментацію другого рівня, але для повного контролю трафіку, який може проходити між ними, необхідні заходи на вищих рівнях, особливо на третьому (IP) та четвертому (TCP/UDP) . Списки контролю доступу (ACL) є основним інструментом для цього.
Використовуючи списки контролю доступу (ACL), налаштовані на маршрутизаторах, комутаторах 3-го рівня або брандмауерах, ви можете дуже детально визначити, які VLAN можуть з ким взаємодіяти, які протоколи дозволені, з яких IP-адрес і на яких портах. Це дозволяє ізолювати чутливі мережі, обмежувати сервіси та зменшувати латеральні переміщення потенційних зловмисників.
Окрім ACL, багато пристроїв безпеки включають фільтрацію пакетів та глибоку перевірку пакетів (DPI) , які аналізують вміст і поведінку трафіку для виявлення шкідливих шаблонів, навіть під час використання стандартних портів або методів ухилення.
Наприклад, ви можете визначити спеціальні ACL для DNS, HTTP або будь-якого іншого критичного протоколу, дозволяючи трафік лише до довірених серверів і блокуючи всі інші. Це особливо корисно для зменшення впливу підміни DNS або маніпулювання відповідями від неавторизованих джерел.
Разом, рівень безпеки 3 та 4 виступає в ролі другої лінії захисту, яка посилює ізоляцію VLAN та гарантує, що трафік між ними та до Інтернету відповідає політикам безпеки організації.
Фільтрація DNS-трафіку за допомогою певних ACL
Одним із найнебезпечніших векторів атаки в сучасних мережах є маніпуляції з DNS, оскільки вони дозволяють зловмисникам перенаправляти користувачів на фальшиві веб-сайти, навіть якщо URL-адреса виглядає легітимною. Щоб зменшити цей ризик у VLAN, можна створити ACL для фільтрації DNS-трафіку та дозволу відповідей лише від певних, довірених серверів.
Уявімо, що в мережі з VLAN 20 ми хочемо дозволити DNS-відповіді лише з авторизованих серверів , наприклад, публічних DNS-серверів Google та Cloudflare, визначених у брандмауері pfSense: 8.8.8.8 та 1.1.1.1. ACL може виглядати приблизно так:
Switch(config)# список доступу до IP розширений DNS_FILTER
Switch(config-ext-nacl)# дозвіл udp хост 8.8.8.8 будь-який рівень 53
Switch(config-ext-nacl)# дозвіл udp хост 1.1.1.1 будь-який рівень 53
Switch(config-ext-nacl)# заборонити udp будь-який будь-який рівень 53
Switch(config-ext-nacl)# дозволити ip будь-який будь-який
Діапазон інтерфейсу перемикача (конфігурація)# Gi1/0 – 3
Switch(config-if-range)# ip access-group DNS_FILTER в
За такої конфігурації порти користувачів прийматимуть DNS-трафік лише з цих серверів , блокуючи відповіді від неавторизованих DNS-серверів, які можуть діяти зловмисно. Це ускладнює використання DNS-спуфінгу в межах VLAN.
Варто пам'ятати, що навіть якщо пакети фільтруються на комутаторі, гарною ідеєю є наявність узгодженої політики на брандмауері та на самому DNS-сервері або рекурсивному розв'язанні, що запобігає використанню комп'ютерами серверів поза контролем компанії для обходу обмежень.
Безпека портів: обмеження та контроль MAC-адрес
Ще одним дуже корисним механізмом посилення безпеки VLAN є Port Security. Ця функція дозволяє обмежити кількість MAC-адрес, які можуть відображатися на кожному порту комутатора, блокуючи або обмежуючи доступ, якщо виявлено неавторизовані пристрої.
У практичному сценарії можна вирішити, що кожен порт користувача у VLAN 20 дозволяє лише одну MAC-адресу, що запобігає підключенню неавторизованого комутатора або "підключенню" другого пристрою до того ж мережевого порту. Крім того, можна використовувати опцію "закріплення", щоб комутатор автоматично вивчав MAC-адресу, яку він вважає легітимною.
Типова конфігурація комутатора Cisco для портів Gi1/0 – Gi1/3 може виглядати приблизно так:
Діапазон інтерфейсу перемикача (конфігурація)# Gi1/0 – 3
Switch(config-if-range)# доступ до режиму switchport
Switch(config-if-range)# доступ до порту комутатора VLAN 20
Switch(config-if-range)# switchport безпека портів
Switch(config-if-range)# switchport port-security maximum 1
Switch(config-if-range)# switchport port-security mac-адреса sticky
Switch(config-if-range)# switchport порушення безпеки порту обмежує
Таким чином, якщо на порту, налаштованому за допомогою Port Security, виявляється нова MAC-адреса, комутатор виконує визначену дію (у цьому випадку «обмежити», щоб обмежити трафік і створити журнали подій). Це зменшує можливість фізичних спуфінг-атак або несанкціонованих підключень до внутрішньої мережі.
У поєднанні з DHCP Snooping та DAI, Port Security допомагає зробити VLAN набагато безпечнішою, особливо в середовищах, де невідомо, що користувач може підключити до вільного порту, якщо немає контролю.
Безпечне управління та регулярні аудити інфраструктури
Щоб усі ці заходи залишалися ефективними з часом, необхідна сувора модель управління та моніторингу мережевої інфраструктури. Це включає використання безпечних протоколів для віддаленого адміністрування, централізованих конфігурацій та відстеження змін.
Наполегливо рекомендується використовувати SSH для доступу до консолей комутаторів та маршрутизаторів, а також HTTPS для керування веб-інтерфейсом, коли це необхідно. Водночас бажано вимикати старіші або незахищені протоколи, які можуть розкрити облікові дані або конфігурації у вигляді звичайного тексту, якщо хтось підслуховує трафік.
Крім того, впровадження інструментів керування конфігурацією та контролю версій дозволяє підтримувати актуальну копію стану кожного пристрою, виявляти неочікувані зміни та швидко відновлювати конфігурацію у разі помилки або збою обладнання.
З іншого боку, важливо проводити регулярні оцінки та аудити безпеки: сканування вразливостей, внутрішні тести на проникнення, аналіз ризиків та детальний огляд політик VLAN. Це допомагає виявити слабкі місця, застарілі конфігурації або невідповідності, які можуть стати точками входу для атак.
Такий проактивний підхід дозволяє коригувати заходи безпеки в міру змін інфраструктури, додавання нових віртуальних локальних мереж (VLAN) або появи нових типів загроз , які раніше не були на радарі.
Поєднуючи ретельне планування VLAN, ефективну сегментацію відділів, розширені механізми другого рівня, такі як DHCP Snooping, динамічна перевірка ARP та безпека портів, разом із політиками третього та четвертого рівнів, фільтрацією DNS, безпечним керуванням пристроями та постійним моніторингом, мережа отримує значну стійкість. Результатом є середовище, де окрема атака або зараження машини не стає автоматично катастрофою, оскільки логічні бар'єри, засоби контролю доступу та інструменти перевірки обмежують вплив та сприяють ранньому виявленню, за умови підтримки навченим персоналом та чіткими процесами реагування на інциденти.