- Перетворення NAS-сховища на центральний вузол розв'язання імен для покращення стабільності локальної мережі.
- Впровадження зон переадресації та записів A для керування користувацькими доменами в домашньому та професійному середовищі.
- Подолання конфліктів SSL-сертифікатів шляхом використання дійсних доменів та належної конфігурації безпеки.
Ви, мабуть, стикалися з таким: під час створення власної домашньої лабораторії ви починаєте накопичувати пристрої та служби, які зрештою перетворюються на хаотичний безлад з IP-адрес, які важко запам'ятати. NAS чудово підходить для зберігання файлів, але якщо ви дійсно звикнете до цього, ви можете перетворити його на наріжний камінь вашої мережевої інфраструктури , залишивши позаду прості маршрутизатори, які іноді не справляються з керуванням іменами.
Коли ми делегуємо розв'язання імен більш надійній системі, ми не лише покращуємо організацію, але й досягаємо значно більшої стабільності та технічного контролю . Переміщення DNS-сервера до NAS робить мережу більш передбачуваною, зменшує затримку та дозволяє сховищу стати активним компонентом, який взаємодіє з іншими сервісами, як у хмарі, так і у віртуалізованому середовищі.
Проблема сертифікатів та локальних доменів
Дуже часто під час налаштування доступу до NAS за допомогою короткого імені, такого як «nas», браузер починає відображати дратівливі попередження про те, що сертифікат не є надійним . Це трапляється тому, що, навіть якщо ви бачите сертифікати, позначені зеленим кольором на панелі безпеки, система не розпізнає локальний домен як дійсний об’єкт. Щоб програми перестали скаржитися, недостатньо, щоб сертифікат існував; він також повинен бути пов’язаний з дійсним та розпізнаним доменом , оскільки внутрішнє ім’я не відповідає стандартам перевірки центрів сертифікації.
Щоб вирішити цю проблему, ключовим моментом є створення власного домену у вашій локальній мережі. Таким чином, ви можете видавати сертифікати, що відповідають URL-адресі, яку ви використовуєте у своєму браузері, запобігаючи тому, щоб браузер позначав з’єднання як небезпечне щоразу, коли ви намагаєтеся отримати доступ до порту 5001 або будь-якої іншої служби на вашому сервері.

Кроки для налаштування DNS-сервера на Synology
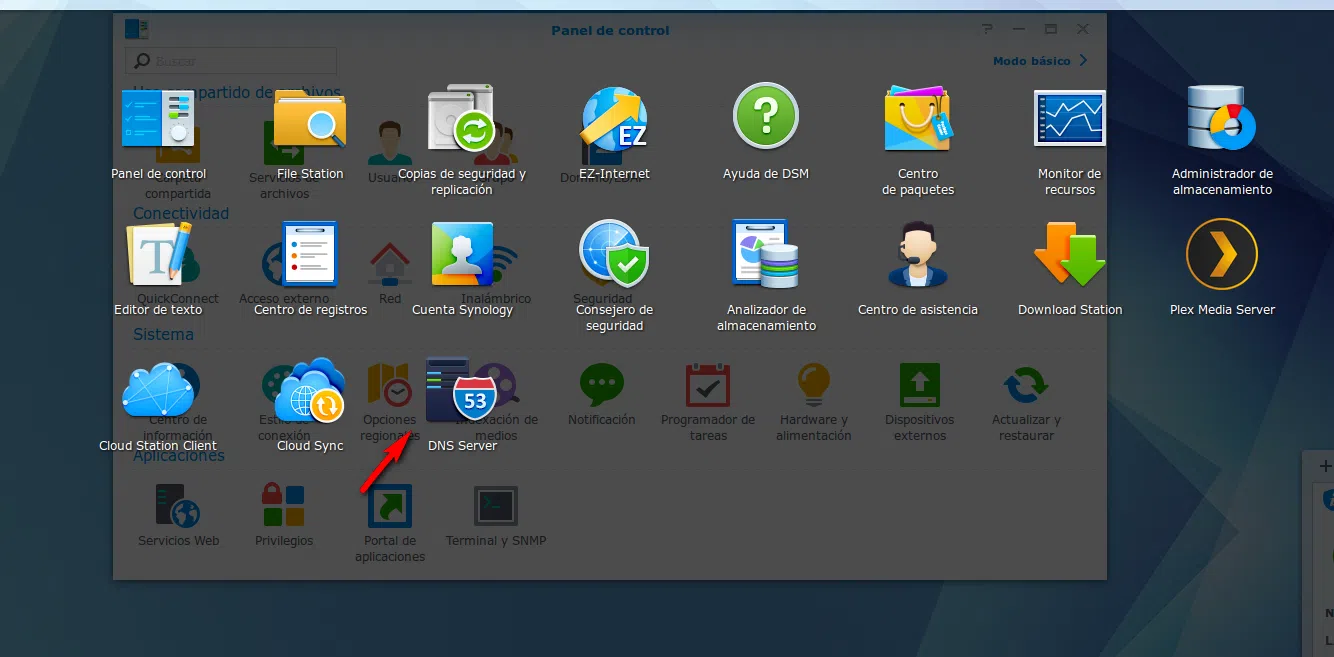
Якщо у вас є пристрій Synology, процес досить простий. Перше, що потрібно зробити, це переконатися, що для NAS налаштовано статичну IP-адресу в панелі керування мережею, щоб вона не змінювалася та не порушувала розпізнавання імен для всіх пристроїв. Після цього перейдіть до Центру пакетів та встановіть програму DNS-сервер.
Наступним кроком у цьому інструменті є створення головної зони. Тут нам потрібно вибрати тип зони переадресації , призначити їй потрібне доменне ім'я та пов'язати її з IP-адресою NAS. Щоб система могла розпізнавати імена з-за меж нашої мережі (наприклад, Google або Facebook), нам потрібно активувати служби розпізнавання та додати переадресатори, якими можуть бути найкращі DNS-сервери для використання або публічні DNS-сервери Google.
Конфігурація клієнта та реєстрація хоста
Після запуску сервера вам потрібно повідомити комп’ютерам у вашій домашній мережі, що NAS тепер є DNS-сервером. Наприклад, на клієнті Linux ви налаштовуєте статичну IP-адресу та встановлюєте адресу NAS як основний DNS-сервер. Щоб усе працювало безперебійно, вам потрібно додати записи A, які, по суті, є інструкціями, що говорять: «це ім’я відповідає цій IP-адресі».
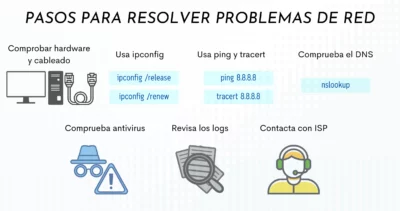
Щоб перевірити, чи все працює правильно, ми можемо скористатися командою `nslookup` у терміналі . Якщо під час запиту імені комп'ютера відповідь є правильною IP-адресою, ми знаємо, що система працює. Останнім кроком є доступ до маршрутизатора та зміна налаштувань DNS у конфігурації DHCP, щоб усі пристрої автоматично налаштовувалися після підключення до мережі.
Розширена оптимізація та професійні стрибки
Незважаючи на надійність рішення, DNS-сервер Synology має один невеликий недолік: він не реєструє IP-адреси, призначені DHCP, автоматично, що змушує нас створювати записи вручну . Для тих, хто хоче автоматизувати це, існують скрипти, які спрощують завдання, запобігаючи перетворенню управління невеликою мережею на нескінченну ручну роботу.
Якщо ми хочемо масштабувати це до рівня підприємства, логіка така ж, як і в домашній лабораторії, але в більшому масштабі. Інтеграція цих сервісів із хмарними середовищами, такими як AWS або Azure, дозволяє створити гнучку та безпечну інфраструктуру. Впровадження шарів штучного інтелекту для автоматизації мережі або використання моніторингу серверів для відстеження продуктивності перетворює управління DNS на інструмент бізнес-аналітики та кібербезпеки , запобігаючи тому, щоб неправильні конфігурації стали відкритими дверима для атак.
Повний контроль над розділенням імен через NAS дозволяє робити все: від блокування небажаних доменів до інтеграції користувацьких правил фільтрації . Зрештою, те, що починається як простий трюк, щоб уникнути введення IP-адрес у браузері, перетворюється на зрілу системну архітектуру, яка забезпечує повну передбачуваність роботи будь-якої домашньої чи бізнес-мережі.
