- Сегментація на зони (LAN, DMZ, VLAN) та використання точних ACL значно зменшують поверхню атаки на сервери.
- Правильно налаштований брандмауер Windows із розширеним захистом забезпечує детальний контроль вхідного та вихідного трафіку на кожному комп’ютері.
- NGFW поєднують фільтрацію програм, IPS, VPN, фільтрацію URL-адрес та QoS для комплексного захисту та управління середовищем.
- Регулярне ведення журналу, аудит та тестування правил є важливими для виявлення неправильних конфігурацій та підтримки довгострокової безпеки.
Опанування розширеного налаштування брандмауера сервера більше не є лише для великих корпорацій. Будь-яка компанія, яка серйозно ставиться до кібербезпеки, повинна розуміти, як сегментувати мережу, визначати зони, створювати детальні правила та отримувати максимальну віддачу як від периметрального брандмауера, так і від самого брандмауера Windows на кожному комп'ютері та сервері.
У цьому посібнику ви детально розглянете, як працюють брандмауери нового покоління (NGFW) , як розробляти зони (LAN, WAN, DMZ, VLAN), які типи правил застосовувати (програмні, портові, протокольні, IP-адресні…), як скористатися перевагами брандмауера Windows із розширеним захистом , яку роль відіграють такі інструменти, як SimpleWall, і яких найкращих практик дотримуватися, щоб вся ця система не перетворилася на некерований безлад.
Брандмауери наступного покоління на серверах: набагато більше, ніж просто фільтрація портів
Брандмауери наступного покоління, такі як FortiGate NGFW , поєднують розширені мережеві функції та глибокий захист в одному пристрої. Вони не просто відкривають або закривають порти; вони аналізують трафік на рівні додатків, перевіряють зашифрований контент та інтегруються зі складними хмарними, локальними та бездротовими мережами (LAN, WLAN) архітектурами та архітектурами віддаленого доступу.
У випадку FortiGate, серцем системи є FortiOS , специфічна операційна система, яка об'єднує політики безпеки та мережеві функції: інтегровану SD-WAN, універсальну ZTNA, контроль трафіку в бездротових та дротових мережах і централізоване управління завдяки FortiManager.
Крім того, ці пристрої використовують власну архітектуру ASIC (виділені мікросхеми) для прискорення перевірки та розшифрування пакетів без зниження продуктивності та збільшення споживання енергії, навіть коли мережа перебуває під повним навантаженням і одночасно відбуваються сотні або тисячі сеансів.
Захист від загроз посилено сервісами FortiGuard , які додають штучний інтелект для виявлення шкідливого програмного забезпечення, підозрілого трафіку, експлойтів та цілеспрямованих атак, що вписується в концепцію Fortinet Security Fabric: тканини безпеки, яка охоплює мережу, кінцеві точки та хмару для скоординованого реагування на інциденти.
Проектування зон брандмауера та сегментація мережі на серверах
Перш ніж створювати правила типу «завтра не буде», потрібно правильно спроектувати архітектуру зонування та сегментацію мережі . Чим пласкіша мережа, тим легше зловмиснику буде рухатися вбік після отримання доступу.
Перший крок — визначити ключові активи та послуги : веб-сервери, бази даних, внутрішні додатки, пристрої точок продажу, VoIP АТС, гостьові мережі тощо. Залежно від їхньої критичності та ризику, вони групуються в різні логічні зони.
Стандартною практикою є створення DMZ (демілітаризованої зони) для серверів, які надають послуги безпосередньо в Інтернеті (електронна пошта, VPN, веб-додатки, публічні портали тощо). Ці сервери повинні бути ізольовані як від зовнішньої мережі, так і від більш чутливої внутрішньої мережі, максимально обмежуючи трафік, який може проходити між зонами.
Сервери, доступ до яких можливий лише зсередини організації, розташовані у внутрішніх серверних зонах , окремо від мережі користувачів, мережі управління та будь-яких лабораторних чи тестових середовищ. Для практичного використання зазвичай використовуються комутатори з підтримкою VLAN для забезпечення розділення на рівні 2.
У середовищах IPv4 усі внутрішні мережі повинні використовувати приватні діапазони адрес (RFC1918) та покладатися на механізми NAT для доступу до Інтернету. Ця трансляція зазвичай виконується на периметральному брандмауері, який також застосовує політики вхідного та вихідного зв'язку для кожної конкретної зони.
Списки контролю доступу (ACL) та міжзонні правила
Після того, як зони визначено та призначено інтерфейсам або підінтерфейсам брандмауера, настає час для ACL (списків контролю доступу) – правил, що визначають, який трафік авторизований, а який відхилений між цими зонами.
Ідея полягає у визначенні для кожного інтерфейсу або підінтерфейсу набору правил, які є максимально конкретними та детальними : вихідна IP-адреса або підмережа, цільова IP-адреса або підмережа, протокол (TCP, UDP, ICMP тощо), задіяні порти та дія (дозволити або заборонити). Чим менш загальні правила, тим менше прогалин у безпеці буде.
Гарною практикою є завершення кожного ACL неявним правилом "заборонити все" , яке діє як запобіжник: якщо пакет не відповідає жодному попередньому правилу дозволу, він блокується. Після цього створюються дуже специфічні винятки для потоків, які насправді потрібні.
Також доцільно вимкнути публічний доступ до інтерфейсів керування брандмауером (HTTP, HTTPS, SSH тощо), дозволивши керування лише з дуже специфічних внутрішніх мереж або через безпечну VPN-мережу.
Сучасні NGFW пропонують більше, ніж просто контроль портів та IP-адрес, використовуючи контроль програм , веб-категорії, IPS та розширений аналіз файлів (пісочницю). Якщо ви вже заплатили за ці функції, має сенс увімкнути та налаштувати їх для критичних потоків трафіку, особливо тих, що перетинають периметр.
Дозвільний брандмауер проти обмежувального брандмауера на серверах
Ключовим моментом під час розробки політики брандмауера (чи то периметра, чи операційної системи) є рішення про те, чи починати з дозвільної, чи обмежувальної позиції.
У дозвільному брандмауері головним неявним правилом є «дозволити все». Блокується лише те, що явно визначено правилами заборони. Такий підхід зазвичай використовується в довірених внутрішніх мережах (LAN) або на комп’ютерах, налаштованих як «приватна мережа» у Windows.
У обмежувальному брандмауері все навпаки: головним правилом є «заборонити все». Дозволено лише трафік, який відповідає явним правилам дозволу. Ця філософія типова для інтерфейсу глобальної мережі (WAN), брандмауерів, таких як pfSense або корпоративних NGFW, а також для пристроїв, налаштованих як «загальнодоступна мережа».
Наприклад, Windows за замовчуванням використовує обмежувальну політику для вхідних з’єднань (блокування всього, що не дозволено явно) та дозвільну політику для вихідних з’єднань (дозвіл усього, крім того, що ви заблокували). Це можна налаштувати в розширених налаштуваннях брандмауера.
Що насправді може запропонувати брандмауер Windows на серверах?
Брандмауер Windows із розширеним захистом набагато потужніший, ніж багато хто усвідомлює. Він може контролювати вхідний та вихідний трафік, фільтруючи його за IP-адресою, портом, протоколом, службою, мережевим інтерфейсом, типом профілю (доменний, приватний, публічний) і навіть за користувачем або групою в деяких випадках.
Серед його можливостей – низькорівнева фільтрація пакетів , створення детальних журналів (які потім можна проаналізувати за допомогою засобу перегляду подій або надіслати до SIEM), виявлення публічних мереж для автоматичного застосування суворішого профілю та інтеграція з іншими рівнями безпеки, такими як Захисник Windows.
Для малого бізнесу та багатьох серверних середовищ добре налаштованого NGFW може бути більш ніж достатньо , особливо в поєднанні з надійним антивірусним програмним забезпеченням та належними практиками адміністрування. Однак важливо пам'ятати про його обмеження: він не замінює периметральний NGFW або виділену IPS.
До слабких сторін можна віднести те, що брандмауер Windows за замовчуванням не пропонує глибокої перевірки пакетів із розширеними сигнатурами, не блокує системну телеметрію власноруч, його сповіщення непомітні (він ледве повідомляє про нові підключення), а спосіб перегляду журналів не є зручним для користувачів, які не мають технічних знань.
Доступ до брандмауера Windows із розширеним захистом
Для керування розширеними налаштуваннями брандмауера в середовищі домену Active Directory найкращим підходом є робота з об’єктами групової політики (GPO) . Потрібне членство в групі адміністраторів домену або делеговані дозволи для GPO.
У консолі керування політиками перейдіть до розділу Політики > Конфігурація комп’ютера > Параметри Windows > Параметри безпеки > Брандмауер Windows із розширеним захистом . Там ви можете визначити загальні правила для клієнтських комп’ютерів і серверів, приєднаних до домену.
Якщо це один сервер або локальний комп’ютер , вам потрібні лише права адміністратора на цьому пристрої. Найшвидший спосіб відкрити консоль – натиснути ПУСК, ввести wf.msc і натиснути Enter. Це відкриє консоль брандмауера Windows із розширеними налаштуваннями безпеки для цього комп’ютера.
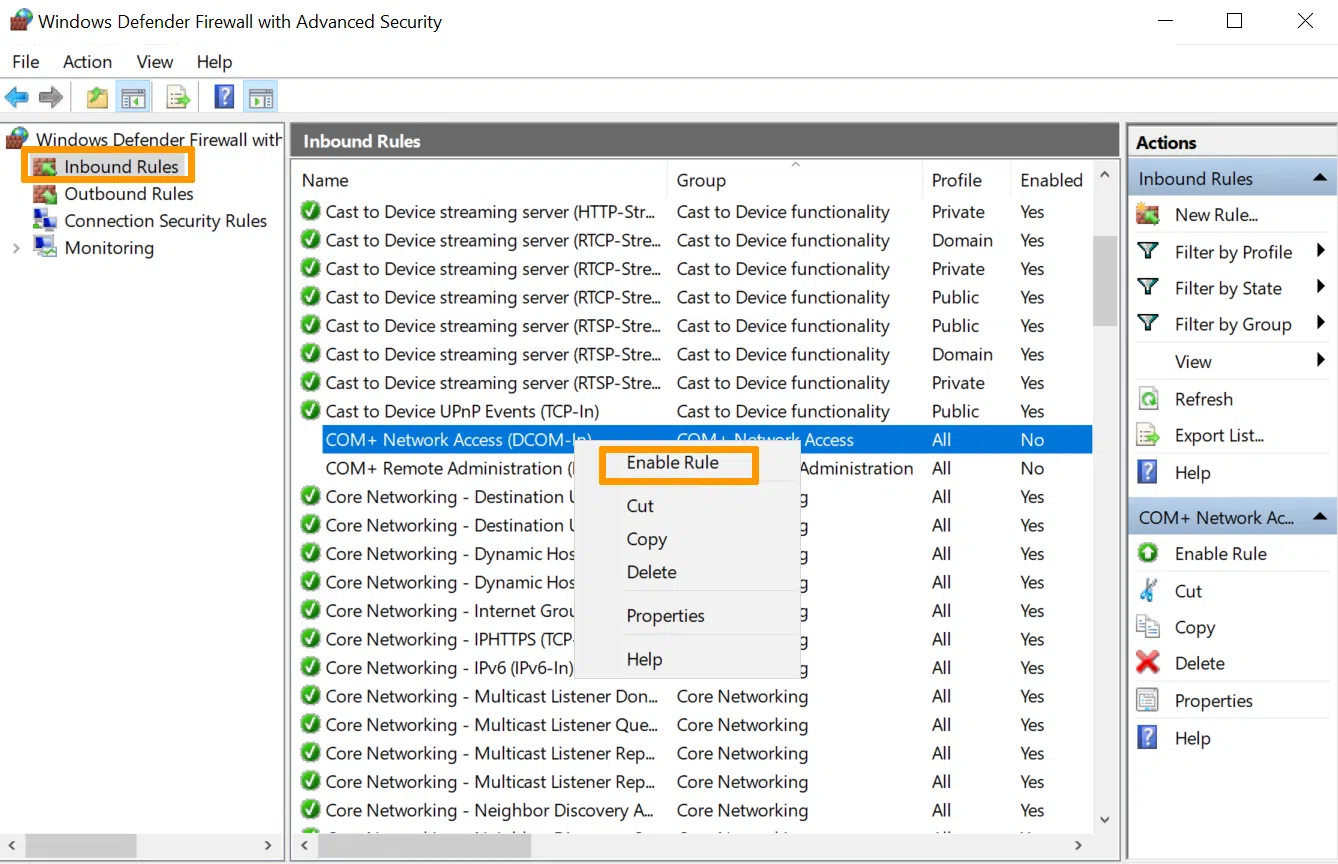
На головному екрані відображаються правила вхідного зв’язку, правила вихідного зв’язку, правила безпеки з’єднання та конфігурація різних профілів (доменний, приватний, публічний), а також область моніторингу, де відображаються лише активні правила.
Профілі, глобальні політики та поведінка за замовчуванням
Панель властивостей брандмауера контролює глобальні параметри для кожного мережевого профілю (домен, приватний, публічний). Ці параметри визначають поведінку брандмауера, коли мережевий адаптер пов’язаний із певним типом мережі.
Для кожного профілю ви можете вирішити, чи ввімкнено чи вимкнено брандмауер , чи заблоковано чи дозволено вхідні з’єднання, які не відповідають жодному правилу, і те саме стосується вихідних з’єднань.
Ви також можете налаштувати такі параметри, як сповіщення під час блокування програми , місце зберігання журналів брандмауера , максимальний розмір цих журналів та спеціальну обробку трафіку, захищеного тунелями IPsec VPN, що зазвичай вважається надійнішим.
У розділі «Моніторинг» відображаються всі активні наразі правила, включаючи правила з об’єктів групової політики (GPO) та ті, що визначені локально. Тут можна побачити, які правила насправді активні та з якими параметрами, а також відкрити та змінити їхні властивості.
Правила в'їзду та виїзду: напрямок руху
Під час роботи з правилами у брандмауері Windows однією з найпоширеніших помилок є плутанина з напрямком трафіку . Вхідні правила застосовуються до пакетів, що надходять на комп’ютер; вихідні правила застосовуються до пакетів, що залишають комп’ютер і прямують на інший комп’ютер.
Якщо метою є запобігання підключенню з Інтернету до сервера, необхідно створити або змінити правила вхідного зв'язку . І навпаки, якщо метою є запобігання підключенню служби або програми сервера до зовнішнього середовища, необхідно змінити правила вихідного зв'язку.
Кожен запис у списку вказує, чи правило ввімкнено (зелена позначка) чи вимкнено. Вимкнені правила не впливають на трафік, навіть якщо вони все ще визначені. Часто можна знайти багато попередньо визначених правил Windows, які присутні, але не активні, доки вони не знадобляться.
Розуміння потоку джерела/призначення та локального/віддаленого порту є фундаментальним, щоб уникнути створення правил, які ніколи не застосовуються або які відкриваються частіше, ніж це дійсно необхідно, що дуже поширене явище під час налаштування складних служб.
Типи правил у брандмауері Windows
Майстер створення правил брандмауера Windows пропонує чотири основні категорії: Програма, Порт, Попередньо визначені та Налаштування . Кожна з них розроблена для різних сценаріїв, і вам слід ретельно вибирати залежно від бажаного результату.
Правила програм зосереджені на певному виконуваному файлі; правила портів фільтрують за номером порту TCP або UDP; попередньо визначені правила спрощують керування відомими службами Windows; а користувацькі правила дозволяють дуже точно налаштувати їх, поєднуючи кілька критеріїв одночасно.
У всіх випадках майстер завершує роботу запитом, яку дію ми хочемо застосувати (дозволити, дозволити лише за умови захисту IPsec або заблокувати) та до яких мережевих профілів застосовуватиметься це правило (домен, приватний, публічний). Нарешті, призначається ім'я та опис , щоб його можна було легко ідентифікувати пізніше.
На критично важливих серверах варто приділити час належному документуванню правил, вказавши, яку службу вони захищають і чому існують , щоб під час майбутніх аудитів чи змін не виникало сумнівів щодо їхньої корисності.
Правила за програмою: точний контроль певних послуг
Правила програмного типу – це зручний спосіб керування трафіком програми без необхідності запам'ятовувати всі порти, які вона використовує. Їх можна застосовувати як до вхідного, так і до вихідного трафіку.
У майстрі виберіть опцію «Шлях до цієї програми» та вкажіть шлях до виконуваного файлу . Ви можете використовувати змінні середовища, щоб забезпечити правильне застосування правила, навіть якщо програма встановлена в різних місцях на різних комп’ютерах.
На серверах, що розміщують служби всередині svchost.exe або інших контейнерів з кількома службами, можна налаштувати правило так, щоб воно застосовувалося лише до певних служб, вибравши службу за її короткою назвою. Це дозволяє розрізняти, наприклад, трафік певної служби RPC в межах одного процесу.
Наполегливо рекомендується поєднувати правило програми з обмеженнями на вкладці «Протоколи та порти» , чітко вказуючи, які порти може прослуховувати або використовувати програма. Якщо програма спробує відкрити інший порт, брандмауер заблокує його.
Правила портів: класична фільтрація TCP/UDP
Правила типу порту дозволяють дозволяти або блокувати трафік на основі номера локального або віддаленого порту та протоколу (переважно TCP або UDP). Їх можна використовувати як для вхідних, так і для вихідних правил.
У типовому вхідному правилі для відкриття, наприклад, TCP-порту 21 , ви вибираєте TCP, вказуєте «певні локальні порти» та вводите 21. Ви можете вказати кілька портів, розділених комами (наприклад, 21, 20, 22) або діапазони, такі як 5000-5100, навіть змішуючи окремі порти та діапазони в одному правилі.
Далі ви вирішуєте дію (дозволити, дозволити, якщо безпечно, блокувати) та профілі, до яких вона буде застосована. Це простий спосіб відкрити певні стандартні служби (HTTP, HTTPS, RDP тощо) без вдавання в подробиці конкретних програм.
У випадку вихідних правил найчастіше вказується віддалений порт, оскільки це пункт призначення, до якого сервер намагається підключитися. Типовим варіантом використання є блокування всього вихідного трафіку на підозрілі порти або обмеження певних програм зв'язком лише через дуже певні порти.
Попередньо визначені та налаштовані правила
Попередньо визначені правила групують готові конфігурації для поширених служб Windows (спільний доступ до файлів і принтерів, віддалений робочий стіл тощо). Просто виберіть службу, вкажіть, чи дозволити її, чи заблокувати, виберіть профілі, і все готово.
Цей параметр зручний, коли потрібно швидко ввімкнути або обмежити внутрішню службу, не досліджуючи, які порти та протоколи вона використовує в кожному випадку. Система створює кілька спеціальних правил, що охоплюють цю службу.
Користувацькі правила є найповнішими та пропонують найбільший контроль. Вони дозволяють вам вказати всі параметри: програму (або всі програми), тип служби, IP-протокол (зі списком TCP, UDP, ICMPv4, ICMPv6, GRE, IPv6-Route тощо), комбінацію локальних та віддалених портів, IP-адреси джерела та призначення (включаючи діапазони та підмережі) та додаткові умови.
У протоколах, таких як ICMPv4 або ICMPv6, ви можете вибрати, чи дозволяти всі типи повідомлень ICMP , чи лише певні (ехо-запит, ехо-відповідь, перевищення часу тощо). Ви навіть можете визначити певні типи та коди, які не відображаються в загальному списку.
Також, під час визначення IP-адрес у розділі області дії, майстер дозволяє додавати цілі діапазони або підмережі (наприклад, 192.168.10.0/24), щоб ще більше обмежити пристрої, які можуть використовувати це правило, як локально, так і віддалено.
Вхідні правила ICMP на серверах
Дозволяти ICMP-трафік на сервер – це стратегічне рішення. Вхідне правило ICMP дозволяє серверу відповідати на запити ping та певні повідомлення діагностики мережі, що дуже корисно для адміністрування, але також може надати інформацію зловмиснику.
Щоб створити правило вхідного ICMP у брандмауері Windows, відкрийте розширену консоль, перейдіть до розділу Правила вхідного зв’язку та створіть нове власне правило. У розділі «Програми» зазвичай вибирається «Усі програми».
На екрані протоколу виберіть ICMPv4 або ICMPv6 залежно від використовуваного мережевого стеку. Якщо ви працюєте з IPv4 та IPv6, вам потрібно буде створити правило для кожного з них. Параметр налаштування дозволяє вибрати конкретні типи ICMP, які ви хочете дозволити (лише echo-запит/echo-відповідь або ширший набір).
Далі визначається область дії (які IP-адреси можна пінгувати), дія (зазвичай дозвіл на підключення) та мережеві профілі, де правило набуде чинності. Нарешті, правилу призначається описова назва для легкої ідентифікації.
Правила вхідних та вихідних послуг або програм
У деяких сценаріях ви хочете дозволити певній службі прослуховувати вхідний трафік на будь-якому потрібному їй порту, або навпаки: заборонити програмі зв'язок із зовнішнім світом через будь-який порт.
Для вхідної частини створюється спеціальне правило, вибирається «Шлях до цієї програми» та вказується виконуваний файл служби. Потім його можна налаштувати так, щоб правило застосовувалося лише до служб, розміщених у цьому виконуваному файлі, вибравши службу за її скороченою назвою.
Існує навіть можливість налаштувати тип SID служби за допомогою команди `sc sidtype <ServiceName> <UNRESTRICTED|RESTRICTED>`. Це визначає, як ця служба може використовуватися в правилах брандмауера. Зміна на RESTRICTED може запобігти її запуску, тому робіть це обережно та лише тоді, коли потрібен такий тип захисту.
Для вихідного трафіку процес аналогічний, але передбачає створення правила вихідного трафіку . Якщо ви хочете повністю заблокувати доступ цієї програми до Інтернету, ви визначаєте шлях до виконуваного файлу, встановлюєте дію «Блокування з’єднання» та вибираєте профілі, які потрібно обмежити.
Спеціальні конфігурації для RPC та динамічних портів
Служби, що використовують віддалені виклики процедур (RPC), можуть бути особливо чутливими, оскільки вони використовують динамічні порти, які система призначає під час виконання. Щоб контролювати цей трафік через брандмауер Windows, зазвичай необхідно створити два спеціальних правила.
Перше правило спрямоване на службу RPC Endpoint Mapper , розташовану у файлі %systemroot%\system32\svchost.exe. Правило налаштовано для застосування до служби RpcSs, протоколом встановлено TCP, а для локального порту вибрано параметр «RPC Endpoint Mapper».
Друге правило створюється для мережевої служби з увімкненим RPC, яку ми хочемо дозволити, вказуючи шлях до виконуваного файлу, на якому вона розміщена, а також пов'язуючи її з цією конкретною службою. У цьому випадку для локального порту вибрано "Динамічні порти RPC".
В обох правилах потім налаштовується область дії (дозволені IP-адреси), дія (дозволити підключення) та профілі. Таким чином, лише пристрої та служби, які відповідають цим умовам, можуть скористатися перевагами переадресації портів RPC.
Ведення журналу, аудит та усунення несправностей брандмауерів Windows
Коли щось працює не так, як має бути, журнал брандмауера та події аудиту є першим джерелом інформації . Рекомендується правильно налаштувати збір журналів, перш ніж це знадобиться.
У властивостях брандмауера, на кожній вкладці профілю, ви можете налаштувати шлях до файлу журналу , максимальний розмір у КБ та чи слід реєструвати втрачені пакети, успішні з’єднання чи обидва варіанти. У серверних середовищах зазвичай рекомендується реєструвати обидва для чіткого огляду.
З іншого боку, інструмент командного рядка auditpol.exe дозволяє вмикати певні підкатегорії аудиту, такі як зміни політик, щоб система генерувала детальні події під час зміни політик брандмауера або IPsec.
Під час дослідження проблеми корисно зафіксувати стан мережі за допомогою `netstat -ano > netstat.txt` та список процесів за допомогою `tasklist > tasklist.txt` . Зіставляючи ідентифікатори процесів (PID) у `tasklist` з активними з'єднаннями у `netstat`, можна визначити, яка програма використовує певний порт.
У складних сценаріях Microsoft надає скрипти, такі як TSS.ps1 , для збору розширених трасування механізму фільтрації Windows (WFP), які потім упаковуються в ZIP-файл і можуть бути проаналізовані або надіслані до служби технічної підтримки.
Зовнішні інструменти: SimpleWall та сторонні брандмауери
Вбудований брандмауер Windows працює добре, але часто бракує більш інтуїтивно зрозумілого інтерфейсу та чітких сповіщень, коли програма намагається вперше отримати доступ до Інтернету . Саме тут і стають у пригоді сторонні рішення.
Одним із легких варіантів із відкритим кодом для Windows є SimpleWall , який використовує платформу фільтрації Windows (WFP), але не змінює безпосередньо брандмауер Windows. Натомість він створює власні правила через WFP для контролю доступу програм.
Його функції включають простий редактор правил , внутрішні списки для блокування телеметрії та шпигунства Windows, журнали заблокованих пакетів, сумісність з IPv6 та підтримку системних служб і програм Microsoft Store.
SimpleWall дозволяє створювати постійні або тимчасові правила (які зникають після перезавантаження), активувати фільтри глобально та класифікувати програми як дозволені, заблоковані або тихо заблоковані. Однак, щоб ваші правила набули чинності, сам SimpleWall має працювати у фоновому режимі.
Окрім SimpleWall, деякі користувачі обирають комерційні брандмауери з додатковими функціями: глибока перевірка пакетів, попередньо налаштовані списки антитрасування, пісочниця, аналіз поведінки, розширені графічні панелі інструментів та краща видимість вихідного трафіку. Багато з цих продуктів інтегруються з брандмауером Windows або частково замінюють його.
Продуктивність, переваги та недоліки використання брандмауерів на серверах
Використання брандмауера, як на рівні периметра, так і на рівні операційної системи, призводить до незначного зниження продуктивності, оскільки кожен мережевий пакет аналізується на відповідність одному або кільком правилам. Це може бути помітно на системах з дуже обмеженим або дуже старим обладнанням. Перегляньте посібник з оптимізації сервера Linux, щоб зменшити будь-який вплив.
Однак перевага наявності першої лінії захисту величезна: вона зменшує ризик зовнішніх атак, контролює, які програми можуть підключатися ззовні, генерує корисні журнали для аудиту та адаптує рівень захисту залежно від того, чи перебуваєте ви в довіреній мережі, чи в публічній.
Основними недоліками, окрім впливу на продуктивність, є складність обслуговування (особливо для недосвідчених користувачів) та хибне відчуття безпеки: брандмауер не замінить хороший антивірус, оновлення системи чи, звичайно ж, здоровий глузд адміністратора.
Крім того, належне управління правилами потребує часу: перевірки того, що фактично використовується, видалення застарілих правил, документування змін та перевірки того, що під час виконання швидких тестів або тимчасових винятків випадково не залишилося відкритих лазівок.
Передові методи забезпечення безпеки брандмауера на серверах
У серйозному серверному середовищі недостатньо просто встановити кілька правил і забути про них. Існує низка найкращих практик , які допомагають підтримувати контроль і зменшувати довгострокові ризики.
Перший — застосовувати принцип найменших привілеїв (PoLP) як до користувачів, так і до правил. Уникайте загальних правил, таких як «дозволити все з будь-якої IP-адреси», і натомість визначайте правила, адаптовані до конкретних IP-адрес або підмереж, конкретних портів і відомих програм.
Ще одним ключовим фактором є постійне оновлення брандмауера та його компонентів . Це включає встановлення патчів операційної системи, оновлення прошивки фізичного брандмауера, сигнатур IPS та будь-яких оновлень, випущених постачальником, бажано спочатку протестувавши їх у тестовому середовищі.
Зрештою, важливо розгорнути ефективний моніторинг та ведення журналу : надсилати журнали до SIEM, визначати сповіщення про підозрілі закономірності (наприклад, багато пакетів, заблокованих з однієї IP-адреси) та періодично переглядати звіти, а не просто збирати їх «про всяк випадок».
Окрім логічного рівня, важлива фізична безпека брандмауера: обладнання в закритих стійках, обмежений доступ до технічного приміщення та резервні копії конфігурації, що дозволяють швидке відкату, якщо щось зламається після зміни.
Додаткові рівні: фільтрація URL-адрес, VPN, IPS, QoS та контроль програм
Більшість сучасних NGFW дозволяють вмикати розширені функції, що доповнюють базову фільтрацію пакетів та правила IP/портів.
Фільтрація URL-адрес дозволяє класифікувати веб-сайти за категоріями (шкідливе програмне забезпечення, соціальні мережі, контент для дорослих, P2P-завантаження тощо) та блокувати ті, що вважаються неналежними або небезпечними, що допомагає як посилити безпеку, так і забезпечити дотримання політик прийнятного використання.
VPN , незалежно від того, чи це мережевий доступ типу «сайт - сайт», чи віддалений доступ, використовують такі протоколи, як IPsec або SSL/TLS, для шифрування трафіку між офісами та віддаленими користувачами. Брандмауери зазвичай інтегрують VPN-термінацію та застосовують ті ж політики контролю до зашифрованого трафіку, що й до решти мережі.
Система запобігання вторгненням (IPS) перевіряє трафік у режимі реального часу, шукаючи відомі моделі атак або дивну поведінку, і може автоматично блокувати з'єднання, які намагаються використовувати вразливості системи або програм.
Контроль програм забезпечує набагато кращу видимість, ніж простий контроль портів: він дозволяє вирішувати, які конкретні програми (наприклад, Skype, Dropbox, ігрові програми тощо) дозволені або заблоковані, навіть якщо вони використовують стандартні або зашифровані порти.
Зрештою, якість обслуговування (QoS) дозволяє пріоритезувати критичний трафік (голос, відеоконференції, бізнес-додатки) над іншими менш важливими потоками, запобігаючи перетворенню масового завантаження або резервного копіювання на мережу, непридатну для використання кінцевим користувачем.
Ретельне керування розширеною конфігурацією брандмауерів на серверах , від проектування зон і детальних правил до використання функцій наступного покоління, ведення журналу, аудиту та інструментів, таких як SimpleWall або виділені NGFW, визначає різницю між мережею, яка «більш-менш справляється», та інфраструктурою, дійсно готовою протистояти атакам, розвиватися без втрати контролю та відповідати сучасним вимогам безпеки.
Індекс
- 1 Брандмауери наступного покоління на серверах: набагато більше, ніж просто фільтрація портів
- 2 Проектування зон брандмауера та сегментація мережі на серверах
- 3 Списки контролю доступу (ACL) та міжзонні правила
- 4 Дозвільний брандмауер проти обмежувального брандмауера на серверах
- 5 Що насправді може запропонувати брандмауер Windows на серверах?
- 6 Доступ до брандмауера Windows із розширеним захистом
- 7 Профілі, глобальні політики та поведінка за замовчуванням
- 8 Правила в'їзду та виїзду: напрямок руху
- 9 Типи правил у брандмауері Windows
- 10 Правила за програмою: точний контроль певних послуг
- 11 Правила портів: класична фільтрація TCP/UDP
- 12 Попередньо визначені та налаштовані правила
- 13 Вхідні правила ICMP на серверах
- 14 Правила вхідних та вихідних послуг або програм
- 15 Спеціальні конфігурації для RPC та динамічних портів
- 16 Ведення журналу, аудит та усунення несправностей брандмауерів Windows
- 17 Зовнішні інструменти: SimpleWall та сторонні брандмауери
- 18 Продуктивність, переваги та недоліки використання брандмауерів на серверах
- 19 Передові методи забезпечення безпеки брандмауера на серверах
- 20 Додаткові рівні: фільтрація URL-адрес, VPN, IPS, QoS та контроль програм