- Deepfakes là nội dung nghe nhìn được tạo ra bởi trí tuệ nhân tạo, đe dọa quyền riêng tư, danh tiếng và lòng tin của công chúng.
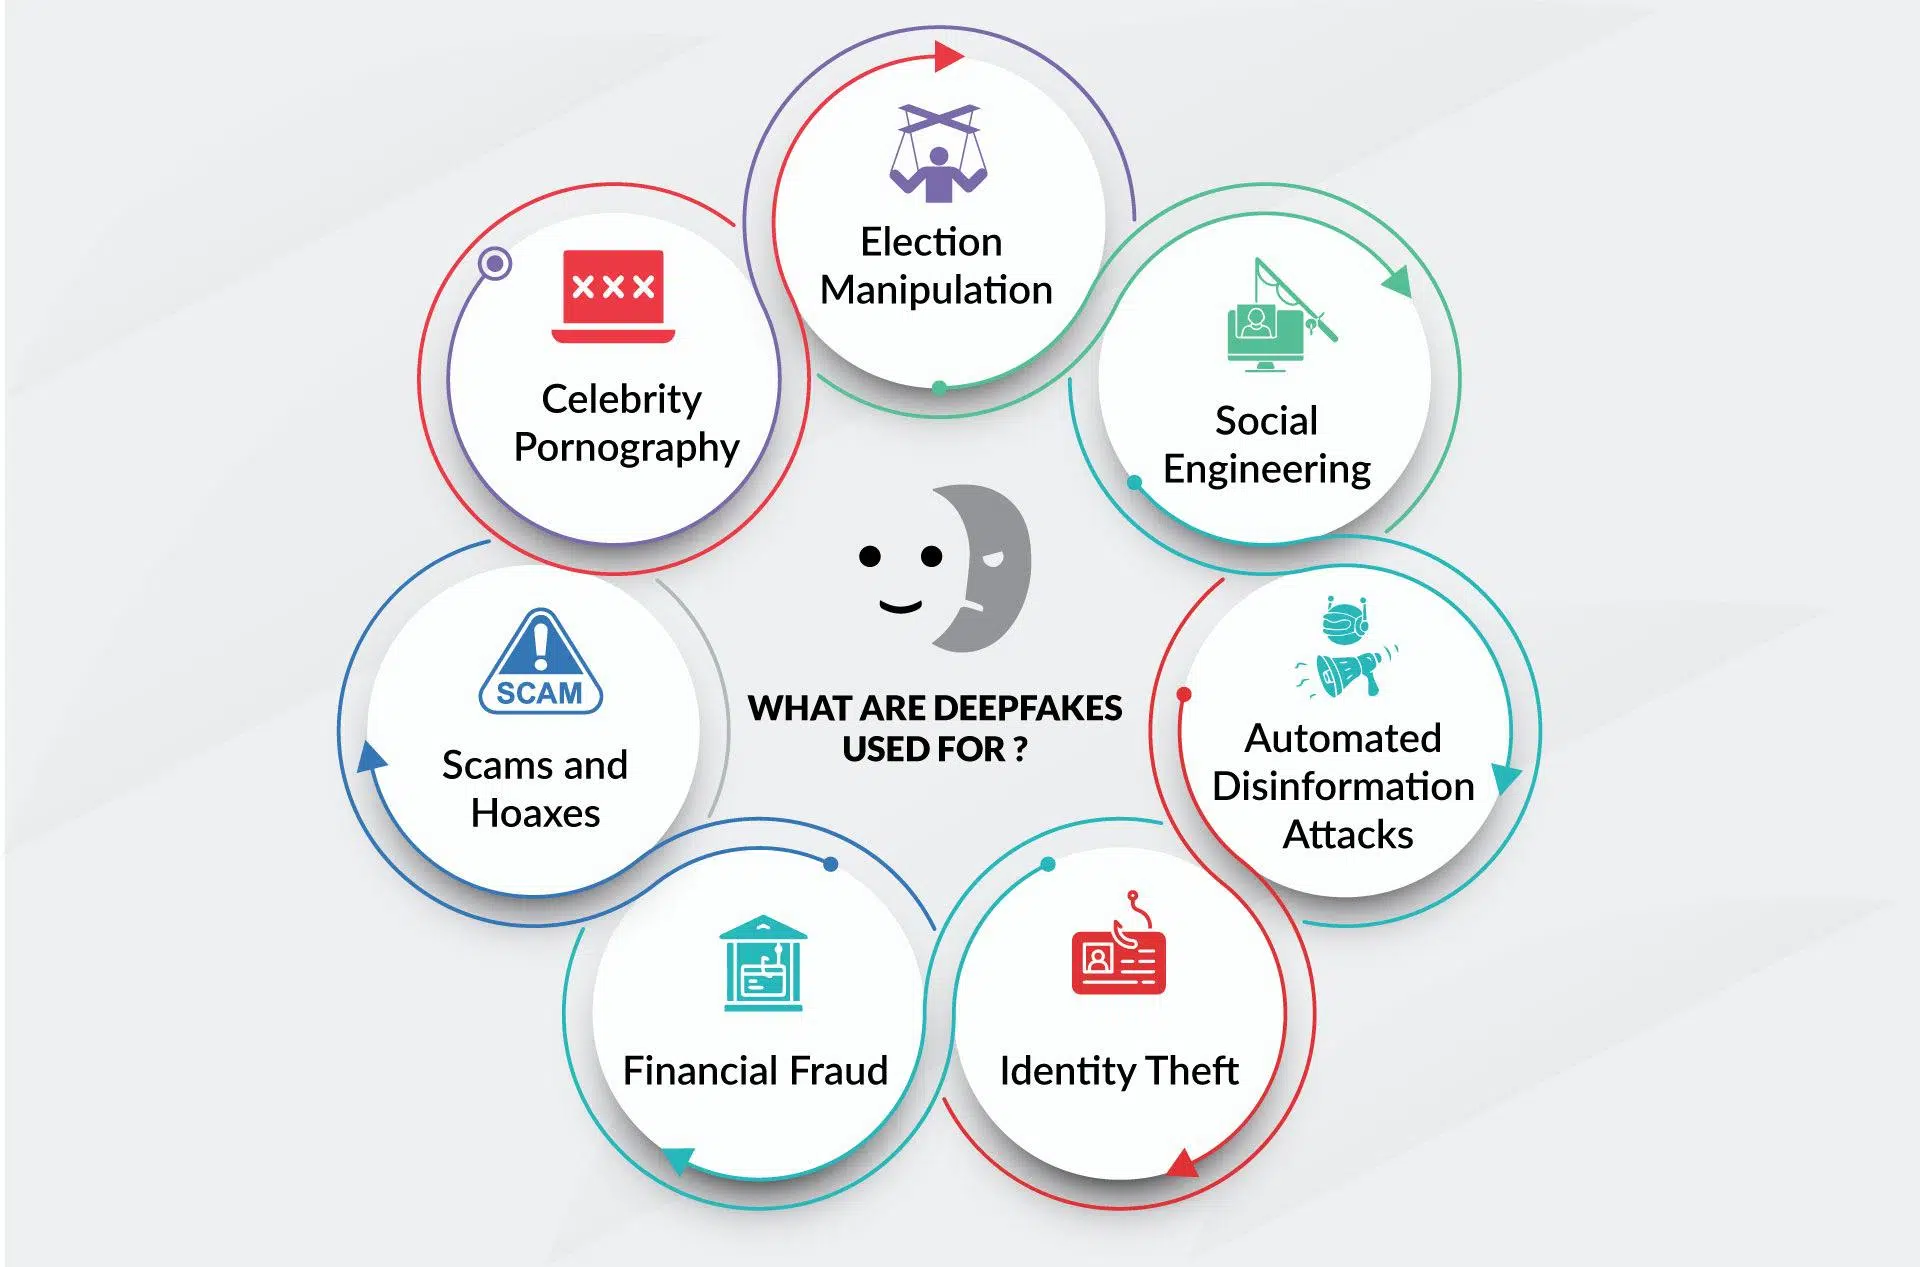
- Tác động của nó trải rộng từ quấy rối và phát tán nội dung khiêu dâm không được sự đồng ý đến gian lận doanh nghiệp và thao túng chính trị.
- Khung pháp lý của Tây Ban Nha và châu Âu đã cung cấp các công cụ để truy tố các hành vi sử dụng gây hại, mặc dù công nghệ đang phát triển rất nhanh chóng.
- Công tác phòng thủ đòi hỏi sự kết hợp giữa phát hiện kỹ thuật, các quy trình tổ chức và đào tạo về tư duy phản biện và an ninh mạng.
Deepfake đã từ một hiện tượng gây tò mò trên internet trở thành một trong những thách thức nghiêm trọng nhất của thời đại kỹ thuật số. Video, âm thanh và hình ảnh được chỉnh sửa bằng trí tuệ nhân tạo có thể khiến chúng ta thấy ai đó nói hoặc làm điều gì đó chưa từng xảy ra, với độ chân thực mà trong nhiều trường hợp, ngay cả những người có chuyên môn cũng khó lòng nhận ra. Và điều này không chỉ ảnh hưởng đến người nổi tiếng hay chính trị gia: bất cứ ai có mặt trên mạng xã hội đều có thể trở thành mục tiêu.
Hiện tượng này kết hợp ba yếu tố rất nguy hiểm: công nghệ mạnh mẽ, dễ sử dụng và phạm vi ảnh hưởng khổng lồ . Kết quả là một công thức hoàn hảo cho việc lan truyền thông tin sai lệch, gian lận tài chính, quấy rối và sự xói mòn lòng tin trên diện rộng vào những gì chúng ta thấy và nghe. Hãy cùng phân tích một cách bình tĩnh và chi tiết xem deepfake là gì, chúng được tạo ra như thế nào, những rủi ro mà chúng gây ra cho cá nhân, công ty và tổ chức là gì, luật pháp quy định ra sao và những bước thực tế nào chúng ta có thể thực hiện để tự bảo vệ mình.

Deepfake là gì và tại sao chúng lại quan trọng?
Thuật ngữ deepfake xuất phát từ sự kết hợp giữa deep learning (học sâu) và fake (giả mạo) . Nó đề cập đến bất kỳ nội dung nghe nhìn nào—video, hình ảnh hoặc âm thanh—được tạo ra hoặc chỉnh sửa bằng các thuật toán trí tuệ nhân tạo tạo sinh để trông có vẻ chân thực. Chúng ta không chỉ nói về việc sử dụng bộ lọc hoặc chỉnh sửa đơn thuần, mà là sự tái tạo hoàn chỉnh khuôn mặt, cử chỉ hoặc giọng nói sao cho bắt chước rất chính xác một người thật.
Với các công cụ dễ dàng có sẵn, thậm chí là miễn phí, người ta có thể ghép khuôn mặt của một người lên cơ thể của người khác, sao chép giọng nói của họ, hoặc tái tạo những cảnh chưa từng xảy ra . Những tiến bộ trong mạng nơ-ron và GAN (mạng đối kháng tạo sinh) đã làm tăng đáng kể mức độ chân thực, khiến việc phân biệt giữa nội dung thật và nội dung bị chỉnh sửa trở nên khó khăn hơn nhiều.
Deepfake hiện được coi là một bước tiến hóa của tin giả : trước đây, văn bản hoặc hình ảnh bị thao túng, còn giờ đây, video giả mạo hoặc bản ghi âm đáng tin cậy được tạo ra, có tác động mạnh mẽ hơn nhiều đến cảm xúc và nhận thức. Não bộ của chúng ta có xu hướng tin tưởng những gì chúng "nhìn thấy và nghe thấy" hơn là một tiêu đề đơn giản, điều này làm tăng sức thuyết phục của chúng lên nhiều lần.
Mặc dù công nghệ này đã tồn tại từ cuối những năm 90, nhưng nó trở nên nổi bật vào năm 2017 khi một người dùng Reddit bắt đầu đăng tải nội dung khiêu dâm giả mạo có hình ảnh của các nữ diễn viên nổi tiếng. Kể từ đó, việc sử dụng nó đã lan rộng mạnh mẽ, cả trong lĩnh vực giải trí và trong các bối cảnh rõ ràng là độc hại.
Cách tạo ra deepfake: khía cạnh kỹ thuật không dùng thuật ngữ chuyên ngành
Đằng sau công nghệ deepfake là các hệ thống học máy phân tích hàng ngàn hình ảnh, khung hình hoặc đoạn âm thanh . Quá trình điển hình với khuôn mặt thường gồm hai bước chính: mã hóa và giải mã. Đầu tiên, thuật toán mã hóa nghiên cứu sự tương đồng giữa hai khuôn mặt và trích xuất một tập hợp các đặc điểm chung. Sau đó, bộ giải mã tái tạo hình ảnh mục tiêu bằng cách sử dụng biểu cảm của người kia.
Trên thực tế, hai bộ giải mã riêng biệt được huấn luyện, mỗi bộ dành cho một khuôn mặt. Khi dữ liệu từ một người được đưa vào bộ giải mã của người kia , ta thu được một video trong đó chủ thể A dường như thực hiện các cử chỉ và chuyển động của chủ thể B. Nếu thực hiện đúng cách, kết quả sẽ trông giống như một bản ghi hình gốc.
Một kỹ thuật phổ biến khác là sử dụng mạng đối kháng tạo sinh (GAN) . Kỹ thuật này bao gồm hai mạng: một mạng tạo sinh, tạo ra hình ảnh hoặc video giả, và một mạng phân biệt, cố gắng phân biệt giữa ảnh giả và ảnh thật. Chúng cạnh tranh với nhau hàng nghìn lần, liên tục cải thiện cho đến khi mạng phân biệt không còn dễ dàng phát hiện ra sự giả mạo và kết quả gần giống với thực tế.
Hầu hết các video deepfake được tạo ra bằng cách cung cấp cho thuật toán một lượng lớn hình ảnh của người bị bắt chước . Càng nhiều góc độ, cử chỉ và điều kiện ánh sáng mà mô hình có được, kết quả cuối cùng càng thuyết phục. Do đó, theo truyền thống, nạn nhân thường là những người nổi tiếng trên truyền thông, mặc dù ngày nay chỉ cần một bức ảnh hoặc vài giây ghi âm giọng nói cũng đủ để tạo ra một bản sao khá tốt.
Trong trường hợp giọng nói, các hệ thống sao chép cho phép, chỉ từ vài giây ghi âm, tái tạo được âm sắc, ngữ điệu và nhịp điệu lời nói . Bằng cách kết hợp tổng hợp giọng nói với các kịch bản do AI tạo ra, có thể tạo ra đoạn âm thanh trong đó nạn nhân "nói" bất cứ điều gì mà kẻ tấn công muốn đặt vào miệng họ.
Các loại deepfake: hình ảnh, video và giọng nói.
Trong phạm vi của deepfake, chúng ta có thể phân biệt một số loại, tùy thuộc vào loại nội dung bị thao túng và kỹ thuật được sử dụng. Hai loại đã trở nên đặc biệt phổ biến: deepface và deepvoice.
Deepface là những video trong đó khuôn mặt của một người được tạo ra hoặc thay thế hoàn toàn . Sử dụng nhiều bức ảnh, hệ thống tạo ra các khuôn mặt tĩnh chân thực đến mức trông giống như chân dung thật, sau đó liên kết chúng lại với nhau theo trình tự để tạo ra một video mượt mà. Mục tiêu là khi xem, không ai có thể nghi ngờ rằng họ đang nhìn vào một hình ảnh ghép nhân tạo.
Trong khi đó, deepvoices tập trung vào việc bắt chước giọng nói . Thuật toán học các đặc điểm giọng nói của một người (tần số, ngữ điệu, khoảng dừng, từ đệm, v.v.) và sau đó có thể đọc bất kỳ văn bản nào, giả vờ như đó là giọng của người đó. Loại deepfake này đặc biệt nguy hiểm trong lĩnh vực doanh nghiệp và tài chính.
Một ví dụ điển hình xảy ra vào năm 2019: tội phạm mạng đã sao chép giọng nói của một CEO để gọi cho một giám đốc điều hành cấp cao tại công ty của ông ta và yêu cầu chuyển khoản khẩn cấp hơn 250.000 đô la. Vị giám đốc điều hành đã tuân theo vì giọng nói nghe giống hệt giọng của cấp trên mình, và sự khẩn cấp cũng rất đáng tin.
Ngoài hai loại trên, còn có deepfake lai kết hợp video, âm thanh và văn bản do AI tạo ra , sao cho toàn bộ nội dung—những gì bạn thấy và những gì bạn nghe—đều là tổng hợp nhưng mạch lạc. Khi công nghệ ngày càng hoàn thiện, ranh giới giữa các loại này đang ngày càng mờ đi.
Các mục đích sử dụng hợp pháp và ứng dụng tích cực
Mặc dù chúng ta thường liên tưởng deepfake với các vụ lừa đảo và bắt nạt trực tuyến, nhưng công nghệ này lại có những ứng dụng hoàn toàn hợp pháp và có giá trị khi được sử dụng một cách minh bạch và có sự đồng ý. Ví dụ, trong ngành công nghiệp điện ảnh, nó được sử dụng để làm trẻ hóa diễn viên, tái tạo các nhân vật đã chết hoặc lồng tiếng mà không làm mất đồng bộ chuyển động môi.
Trong lĩnh vực giáo dục, các mô hình tạo sinh cho phép điều chỉnh nội dung nghe nhìn sang nhiều ngôn ngữ khác nhau trong khi vẫn giữ nguyên cử chỉ ban đầu của người nói. Điều này giúp cải thiện khả năng hiểu, tránh cảm giác "lồng tiếng thiếu chuyên nghiệp" và tạo điều kiện thuận lợi cho việc tiếp cận toàn cầu đối với các khóa học và hội nghị.
Các ứng dụng hỗ trợ tiếp cận cũng đang được nghiên cứu, chẳng hạn như tạo ra các hình đại diện có thể phiên dịch ngôn ngữ ký hiệu theo cách cá nhân hóa, hoặc giọng nói tổng hợp được thiết kế riêng cho những người không thể nói. Với cách tiếp cận đạo đức đúng đắn, chính công nghệ đang khiến chúng ta lo ngại ngày nay có thể mở ra những cánh cửa quan trọng cho sự hòa nhập kỹ thuật số.
Thách thức lớn nhất không nằm ở bản thân công cụ, mà là ở bối cảnh, mục đích và tính minh bạch trong việc sử dụng nó. Đó là lý do tại sao các quy định gần đây của châu Âu nhấn mạnh nghĩa vụ phải dán nhãn rõ ràng cho nội dung do AI tạo ra để công chúng có thể phân biệt giữa các loại khác nhau.
Những rủi ro và mối đe dọa của deepfake đối với xã hội
Tác động tiêu cực của deepfake trải rộng từ đời sống riêng tư của cá nhân đến sự ổn định chính trị, kinh tế và xã hội . Một trong những mối nguy hiểm rõ ràng nhất là thông tin sai lệch: các video giả mạo cho thấy các nhà lãnh đạo chính trị đưa ra những tuyên bố gây tranh cãi hoặc thừa nhận những tội ác chưa từng xảy ra.
Ngay cả khi sau đó chúng bị bác bỏ, thiệt hại đã xảy ra rồi, bởi vì tác động về mặt cảm xúc của lần xem đầu tiên thường lớn hơn bất kỳ sự đính chính nào sau đó . Điều này góp phần gây chia rẽ dư luận, thúc đẩy các thuyết âm mưu và làm suy yếu niềm tin vào giới truyền thông và các thể chế dân chủ.
Một rủi ro cực kỳ nghiêm trọng khác là việc sử dụng deepfake để quấy rối, phỉ báng và xâm phạm quyền riêng tư . Việc tạo ra nội dung khiêu dâm giả mạo bằng cách sử dụng khuôn mặt của phụ nữ—đặc biệt là các chính trị gia, nhà hoạt động và nhà báo—đã trở thành một hình thức bạo lực kỹ thuật số với những hậu quả tàn khốc đối với danh tiếng, cuộc sống cá nhân và sức khỏe tinh thần của họ.
Các nghiên cứu gần đây chỉ ra rằng khoảng 2,2% số người được khảo sát trong một số công trình học thuật tự nhận mình là nạn nhân của các video deepfake riêng tư, trong khi 1,8% thừa nhận đã tạo ra hoặc phát tán loại nội dung này. Mặc dù những con số này có vẻ thấp, nhưng chúng phản ánh một xu hướng đáng lo ngại và ngày càng gia tăng.
Hơn nữa, deepfake góp phần tạo nên "khủng hoảng sự thật" : nếu bất kỳ bằng chứng nghe nhìn nào cũng có thể bị làm giả, xã hội có nguy cơ cho rằng không có gì là hoàn toàn đáng tin cậy. Đây có lẽ là tác động nguy hiểm nhất về lâu dài, bởi vì nó làm xói mòn lòng tin cơ bản cần thiết cho sự cùng tồn tại trong không gian kỹ thuật số và các cuộc tranh luận công khai có căn cứ.
Tác động đến gian lận và an ninh mạng doanh nghiệp
Trong thế giới kinh doanh, deepfake đang trở thành một công cụ tấn công cực kỳ hiệu quả đối với tội phạm mạng. Đây không phải là chuyện viễn tưởng: đã có rất nhiều trường hợp các giám đốc điều hành bị mạo danh bằng video hoặc âm thanh để ra lệnh chuyển tiền, yêu cầu dữ liệu nhạy cảm hoặc đưa ra các chỉ thị chiến lược sai lệch.
Một trong những kịch bản phổ biến nhất liên quan đến [ không rõ - có thể là "địa chỉ email" hoặc "số điện thoại"]. Ngoài email lừa đảo kinh điển, kẻ tấn công còn đính kèm video hoặc bản ghi âm giả mạo (deepfake) của Giám đốc điều hành (CEO) hoặc Giám đốc tài chính (CFO), nhằm nhấn mạnh tính cấp bách của yêu cầu. Khi nhìn thấy hoặc nghe thấy "sếp" của mình, nạn nhân sẽ mất cảnh giác và thực hiện mệnh lệnh.
Deepfake cũng được sử dụng trong các kỹ thuật xã hội tinh vi . Ví dụ, một video tưởng chừng như bình thường được gửi đến một công ty luật, trong đó một đối tác yêu cầu ký hợp đồng khẩn cấp hoặc truy cập vào một số tài liệu nhất định. Bối cảnh nghe có vẻ hợp lý, hình ảnh và giọng nói trùng khớp, và hệ thống xác minh chỉ dựa vào nhận dạng khuôn mặt.
Trong môi trường làm việc từ xa ngày càng phổ biến, tin tặc xâm nhập các cuộc gọi video bằng cách giả mạo các thành viên nhóm . Sử dụng hình đại diện do AI tạo ra, chúng tham gia các cuộc họp, yêu cầu quyền truy cập vào các hệ thống nội bộ hoặc gây áp lực để lấy thông tin mật. Việc giả mạo có thể không bị phát hiện nếu hành vi đó không quá bất thường.
Tất cả những điều này đặt ra thách thức trực tiếp đối với các hệ thống an ninh dựa trên nhận dạng khuôn mặt hoặc giọng nói. Các nghiên cứu gần đây chỉ ra rằng những điều chỉnh nhỏ về bóng, làm mờ thông minh hoặc nhiễu từ đối phương có thể làm giảm đáng kể hiệu quả của các thiết bị phát hiện sinh trắc học, cho phép khuôn mặt giả mạo vượt qua kiểm soát truy cập.
Những thách thức trong việc phát hiện: tại sao chỉ phần mềm diệt virus thôi là chưa đủ
Việc phát hiện deepfake không đơn giản như cài đặt phần mềm rồi quên đi. Các mô hình phát hiện hiện tại đang đối mặt với một vấn đề then chốt: khả năng khái quát hóa của chúng bị hạn chế . Chúng thường được huấn luyện bằng các kỹ thuật và phong cách thao túng cụ thể, và khi một thuật toán thế hệ mới xuất hiện, chúng sẽ mất đi hiệu quả.
Hơn nữa, kẻ tấn công có thể đưa vào các nhiễu loạn mang tính đối kháng được thiết kế đặc biệt để đánh lừa các thiết bị phát hiện . Nghĩa là, chúng thêm vào các nhiễu loạn mà mắt người không thể nhận biết được, nhưng lại gây nhầm lẫn cho các hệ thống pháp y và cho phép nội dung bị thao túng vượt qua các bộ lọc như thể nó là nội dung xác thực.
Thêm vào đó là thách thức về khả năng mở rộng. Các nền tảng và mạng xã hội nhận được lượng video và âm thanh khổng lồ mỗi ngày , khiến việc phân tích chuyên sâu từng nội dung gần như bất khả thi. Nhiều nền tảng buộc phải sử dụng phương pháp lấy mẫu, phân tích sơ bộ hoặc các hệ thống tự động đôi khi không hiệu quả.
Do đó, hiện tại không có "phương thuốc thần kỳ" nào chống lại deepfake. Việc phòng chống đòi hỏi sự kết hợp của nhiều kỹ thuật : phân tích siêu dữ liệu, kiểm tra các bằng chứng hình ảnh hoặc âm thanh, mạng lưới thần kinh được huấn luyện để phát hiện các mẫu tinh vi, và điều rất quan trọng là đào tạo người dùng và tư duy phản biện.
Sự phát triển vượt bậc của trí tuệ nhân tạo đòi hỏi việc cập nhật liên tục các mô hình phát hiện . Mỗi thế hệ công cụ tạo sinh mới đều cần xem xét và huấn luyện lại các hệ thống phòng thủ, tạo ra một cuộc rượt đuổi không ngừng giữa kẻ tấn công và người phòng thủ.
Khung pháp lý: Tây Ban Nha và Liên minh châu Âu ứng phó như thế nào
Về mặt pháp lý, deepfake không phải lúc nào cũng được coi là một tội phạm cụ thể, nhưng việc sử dụng chúng một cách có hại thuộc phạm vi của một số tội danh và quy định hình sự hiện hành . Tại Tây Ban Nha, Bộ luật Hình sự cung cấp nhiều hình thức bảo vệ chống lại hành vi mạo danh và xâm phạm quyền riêng tư.
Điều 197 trở đi bảo vệ quyền riêng tư và hình ảnh cá nhân, xử phạt hành vi thu thập, sử dụng hoặc phát tán hình ảnh hoặc bản ghi âm riêng tư mà không có sự đồng ý , ngay cả khi chúng đã được chỉnh sửa kỹ thuật số. Một video giả mạo nội dung tình dục được phát tán mà không được phép có thể bị coi là tội phạm xâm phạm quyền riêng tư.
Điều 401 hình sự hóa hành vi đánh cắp danh tính , có thể được áp dụng khi sử dụng deepfake để mạo danh người khác, ví dụ như để lừa dối bên thứ ba hoặc thực hiện hành vi gian lận. Các điều 208-210 điều chỉnh tội phỉ báng và vu khống, áp dụng nếu nội dung sai sự thật gây tổn hại nghiêm trọng đến danh dự hoặc uy tín của nạn nhân.
Điều 248 và 249, liên quan đến tội gian lận, đề cập đến các trường hợp sử dụng giọng nói hoặc khuôn mặt đã bị chỉnh sửa để thu lợi bất chính . Trong những trường hợp này, công nghệ deepfake là phương tiện được sử dụng để phạm tội, mặc dù nó không được phân loại là một tội danh riêng biệt.
Song song đó, Luật Hữu cơ số 3/2018 (LOPDGDD) và Quy định chung về bảo vệ dữ liệu (GDPR) bảo vệ dữ liệu cá nhân, bao gồm dữ liệu sinh trắc học như khuôn mặt và giọng nói. Việc sử dụng hình ảnh hoặc giọng nói của ai đó trong deepfake mà không có sự đồng ý của họ có thể cấu thành hành vi vi phạm nghiêm trọng luật bảo vệ dữ liệu, với các hình phạt hành chính và trách nhiệm dân sự hoặc hình sự tiềm tàng.
Luật Hữu cơ số 1/1982 về quyền danh dự, quyền riêng tư và quyền hình ảnh cá nhân cho phép nạn nhân khởi kiện dân sự đối với bất kỳ ai phát tán deepfake vi phạm nhân phẩm hoặc danh tiếng của họ , yêu cầu gỡ bỏ nội dung, bồi thường thiệt hại và các biện pháp phòng ngừa khẩn cấp để ngăn chặn việc phát tán.
Ở cấp độ châu Âu, Đạo luật về Trí tuệ Nhân tạo (Quy định của EU về Trí tuệ Nhân tạo) sẽ yêu cầu nội dung do AI tạo ra, bao gồm cả deepfake, phải được xác định rõ ràng là nội dung do AI tạo ra. Trong khi đó, Đạo luật về Dịch vụ Kỹ thuật số (DSA) buộc các nền tảng và dịch vụ kỹ thuật số phải phản hồi nhanh chóng đối với nội dung sai sự thật, phỉ báng hoặc vi phạm các quyền cơ bản.
Hơn nữa, một số chính phủ—bao gồm cả Tây Ban Nha—đã bắt đầu định nghĩa cụ thể hơn các tội phạm liên quan đến deepfake tình dục và dụ dỗ trẻ em, tăng cường bảo vệ hình sự chống lại nội dung khiêu dâm không được sự đồng ý được tạo ra bằng trí tuệ nhân tạo và việc lạm dụng trẻ vị thành niên thông qua thao túng hình ảnh và âm thanh.
Các rủi ro cụ thể đối với trẻ em, phụ nữ và các nhóm dễ bị tổn thương
Deepfake không ảnh hưởng đến mọi người như nhau. Dữ liệu cho thấy phụ nữ, trẻ vị thành niên và một số nhóm người nhất định phải chịu ảnh hưởng nặng nề hơn, đặc biệt là đối với nội dung riêng tư được chia sẻ mà không có sự đồng ý.
Các báo cáo gần đây chỉ ra rằng một phần đáng kể các video deepfake được phát hiện trực tuyến có nội dung khiêu dâm và nhắm vào phụ nữ, nhiều người trong số họ là nhân vật công chúng. Điều này dẫn đến các chiến dịch quấy rối, tống tiền và phỉ báng, với yếu tố bạo lực giới tính trên không gian mạng rất mạnh.
Một số nghiên cứu và báo cáo ước tính rằng cứ năm người trẻ ở Tây Ban Nha thì có một người cho biết đã từng có trải nghiệm nào đó liên quan đến deepfake trong thời thơ ấu hoặc tuổi thiếu niên, dù là nạn nhân trực tiếp, người chứng kiến hay người tham gia. Việc tiếp xúc sớm này làm tăng nguy cơ bình thường hóa các hành vi quấy rối và tống tiền tình dục.
Đối với ngành tội phạm học và hệ thống tư pháp, deepfake gây ra thêm một vấn đề nan giải: chúng có thể được trình bày như "bằng chứng" trong các thủ tục pháp lý , khiến các thẩm phán, công tố viên và chuyên gia khó xác định tính xác thực của các tài liệu này.
Tình hình này cũng đặt ra những vấn đề nghiêm trọng trong lĩnh vực an ninh cá nhân và an ninh mạng công cộng, vì sinh trắc học kiểm soát truy cập dựa trên khuôn mặt hoặc giọng nói có thể trở nên ngày càng không đáng tin cậy nếu các cơ chế mạnh mẽ để phát hiện nội dung giả mạo không được phát triển song song.
Ngoài những tác hại cá nhân, sự lan tràn của deepfake còn góp phần tạo ra một bầu không khí mất lòng tin rộng rãi vào thông tin kỹ thuật số . Nếu bất kỳ video hoặc âm thanh nào cũng có thể là giả mạo, thì ý nghĩ "không có gì là an toàn" sẽ hình thành, và cuối cùng, nhiều người ngừng cố gắng phân biệt giữa cái thật và cái đã bị thao túng.
Tình trạng quá tải thông tin này đặc biệt nguy hiểm vì nó mở đường cho các chiến dịch thông tin sai lệch và thao túng quy mô lớn . Các cuộc tấn công thông tin sai lệch kết hợp tin giả với video và hình ảnh giả mạo (deepfake) có thể ảnh hưởng đến các cuộc bầu cử, trưng cầu dân ý, quyết định đầu tư và quan hệ quốc tế.
Mạng xã hội đóng vai trò như một chất xúc tác cho quá trình này. Nội dung sai sự thật nhưng có sức ảnh hưởng lớn có thể lan truyền chóng mặt chỉ trong vài phút , trong khi việc xác minh và đính chính lại đến muộn hơn nhiều và có phạm vi tiếp cận ít hơn. Sự chậm trễ này rõ ràng có lợi cho những kẻ sử dụng trí tuệ nhân tạo tạo sinh (generative AI) cho mục đích xấu.
Các nền tảng lớn—Facebook, X (trước đây là Twitter), Google, v.v.—đã công bố các biện pháp nhằm hạn chế sự lan truyền của deepfake độc hại , từ việc cấm hoàn toàn đến việc gắn nhãn và hệ thống xóa bỏ nhanh chóng. Tuy nhiên, quy mô của vấn đề và tốc độ phát triển của công nghệ đồng nghĩa với việc phản ứng luôn chỉ mang tính một phần.
Nguy cơ nghiêm trọng nhất là những hiện tượng này góp phần làm xói mòn tư duy phản biện của người dân . Nếu “mọi thứ đều có thể là dối trá”, thì việc gieo rắc nghi ngờ, lan truyền các lý thuyết cực đoan và làm suy yếu lòng tin vào truyền thông, các thể chế, và thậm chí cả hệ thống dân chủ sẽ trở nên dễ dàng hơn.
Các chiến lược công nghệ và tổ chức cho quốc phòng
Đối mặt với một vấn đề phức tạp như vậy, giải pháp cần phải đa chiều. Về mặt kỹ thuật, các thuật toán phát hiện dựa trên trí tuệ nhân tạo đang được phát triển để tìm kiếm những điểm không nhất quán tinh tế trong video: lỗi đồng bộ môi, nháy mắt không tự nhiên, hiện tượng nhiễu do nén, da quá mịn hoặc các cạnh bị mờ ở vùng mặt.
Một phương pháp khác liên quan đến việc bảo vệ nội dung "tại nguồn" bằng cách chèn các hình mờ vô hình hoặc siêu dữ liệu có thể xác minh để khẳng định tính xác thực của video hoặc ảnh. Những dấu hiệu này sau đó có thể giúp phân biệt tài liệu gốc với các bản sao đã bị chỉnh sửa, miễn là có một tiêu chuẩn được chấp nhận và các công cụ để xác thực chúng.
Trong môi trường doanh nghiệp, xác thực đa yếu tố nâng cao đang ngày càng được ưa chuộng . Điều này có nghĩa là không chỉ dựa vào hình ảnh hoặc giọng nói của một người, mà còn kết hợp với các yếu tố khác: vị trí địa lý, thói quen sử dụng thông thường, xác nhận qua các kênh thay thế (SMS, ứng dụng bảo mật) hoặc mã một lần.
Cũng nên thiết lập các quy trình rõ ràng cho các giao dịch nhạy cảm , chẳng hạn như chuyển khoản ngân hàng hoặc thay đổi thông tin đăng nhập. Ví dụ, cần quy định rằng không có lệnh tài chính quan trọng nào được thực hiện chỉ qua email hoặc cuộc gọi video, mà luôn yêu cầu xác minh bổ sung thông qua một kênh khác.
Cuối cùng, đào tạo liên tục là chìa khóa. Các tổ chức tiến hành diễn tập chống lừa đảo trực tuyến và tấn công giả mạo (deepfake) —dạy nhân viên cách phát hiện các dấu hiệu tinh vi như vấn đề đồng bộ âm thanh, cử chỉ không tự nhiên hoặc hành vi bất thường—sẽ phát triển được một nền văn hóa bảo mật vững chắc hơn nhiều.
Cách phát hiện deepfake: những dấu hiệu thực tiễn trong cuộc sống hàng ngày
Từ góc nhìn của người dùng, có một số dấu hiệu có thể giúp nhận biết nội dung giả mạo, mặc dù chúng không phải lúc nào cũng mang tính quyết định. Lời khuyên đầu tiên là hãy tìm kiếm những lỗi hình ảnh rõ ràng : viền mờ quanh khuôn mặt, ánh sáng không nhất quán so với nền, chuyển động giật cục hoặc biểu cảm khuôn mặt "kỳ lạ".
Nháy mắt cũng là một chỉ báo hữu ích khác. Nhiều video deepfake vẫn thể hiện kiểu nháy mắt không tự nhiên : mắt mở quá lâu hoặc nháy mắt với nhịp điệu bất thường. Mặc dù các mô hình mới hơn đang được cải thiện ở khía cạnh này, nhưng nó vẫn là điểm yếu trong nhiều trường hợp.
Điều quan trọng nữa là phải xem xét toàn bộ cơ thể, cổ và vai của người đó. Hầu hết các thủ đoạn làm giả đều tập trung vào khuôn mặt , vì vậy phần còn lại của cơ thể có thể tố cáo sự giả mạo nếu tỷ lệ, tư thế hoặc cử chỉ không khớp với những gì được mong đợi ở người đó.
Độ dài của video cũng có thể là một manh mối khác. Việc tạo ra một deepfake dài đòi hỏi nhiều tài nguyên hơn và làm tăng khả năng xảy ra lỗi, vì vậy phần lớn nội dung bị chỉnh sửa tương đối ngắn và tập trung vào một cụm từ hoặc cảnh quay duy nhất, gây ấn tượng mạnh. Một đoạn clip rất ngắn với thông điệp gây sốc nên là một dấu hiệu đáng ngờ.
Cuối cùng, điều quan trọng là phải phân tích bối cảnh và nguồn gốc của đoạn ghi hình . Ai là người đầu tiên chia sẻ nó? Nó có xuất hiện trên các phương tiện truyền thông uy tín hay chỉ trên các tài khoản ẩn danh? Có nguồn tin độc lập nào khác xác nhận những gì bạn thấy không? Làm chậm quá trình phát lại hoặc xem video từng khung hình một có thể giúp phát hiện những thay đổi đột ngột trong phông nền, sự sắp xếp khuôn mặt hoặc bên trong miệng (lưỡi, răng) - những khu vực mà nhiều thuật toán vẫn chưa thể nhận diện được.
hiểu biết về truyền thông và văn hóa xác thực
Không có công nghệ phát hiện nào đủ hiệu quả nếu thiếu đi một cộng đồng người dân sở hữu kỹ năng tư duy phản biện và khả năng xác minh thông tin cơ bản . Các tổ chức như INCIBE và Văn phòng An ninh Người dùng Internet nhấn mạnh sự cần thiết phải cảnh giác với thông tin chúng ta nhận được, phân tích nội dung một cách chi tiết và luôn luôn xác minh thông tin đó bằng các nguồn đáng tin cậy.
Việc hình thành thói quen không chia sẻ bất cứ điều gì một cách bốc đồng , đặc biệt là những điều khơi gợi cảm xúc mạnh (sợ hãi, giận dữ, phẫn nộ), là một trong những cách phòng vệ tốt nhất chống lại sự lan truyền của deepfake và tin giả. Dành vài giây để tự hỏi bản thân, "Ai được lợi nếu mình tin vào điều này?" có thể tạo ra sự khác biệt lớn.
Đào tạo an ninh mạng, nghiên cứu trực tuyến và tình báo mạng không chỉ dành cho các chuyên gia. Hiểu cách thức hoạt động của các cuộc tấn công lừa đảo, kỹ thuật xã hội và thông tin sai lệch giúp bất cứ ai cũng giảm đáng kể nguy cơ bị tấn công, cả trong cuộc sống cá nhân và nghề nghiệp.
Đối với trẻ em và thanh thiếu niên, việc tích hợp các chủ đề này vào giáo dục kỹ năng số và cảm xúc là đặc biệt quan trọng , giải thích về những rủi ro của bắt nạt trực tuyến, tống tiền tình dục và chia sẻ hình ảnh riêng tư. Việc biết rằng một video có thể là giả mạo, nhưng hậu quả của nó có thể rất nghiêm trọng, tạo nên sự khác biệt rất lớn.
Đối với các doanh nghiệp và tổ chức, đầu tư vào các chương trình nâng cao nhận thức vượt ra ngoài những lời khuyên chung chung về an ninh mạng hiện nay là một nhu cầu chiến lược thiết yếu. Những người không hiểu về deepfake, tác động của chúng và cách ứng phó sẽ gặp bất lợi rõ rệt trong bối cảnh kỹ thuật số mới.
Tất cả các dấu hiệu đều cho thấy deepfake sẽ tiếp tục gia tăng về số lượng và độ tinh vi , ảnh hưởng đến an ninh, kinh tế, chính trị và đời sống riêng tư của hàng triệu người. Chấp nhận rằng chúng là một phần của không gian kỹ thuật số, yêu cầu các khung pháp lý rõ ràng, đầu tư vào các công nghệ phát hiện mạnh mẽ, và trên hết, nuôi dưỡng văn hóa xác minh và trách nhiệm chung là những cách tốt nhất để ngăn chặn công cụ mạnh mẽ này trở thành một vũ khí làm suy yếu hoàn toàn niềm tin trong cuộc sống trực tuyến của chúng ta.