- Lỗ hổng bảo mật nghiêm trọng trong NLTK (CVE-2026-0848) cho phép thực thi mã từ xa và ảnh hưởng đến các hệ thống trí tuệ nhân tạo và xử lý ngôn ngữ tự nhiên.
- Các lỗi thường gặp khi cài đặt và cấu hình Python (PATH, phiên bản, môi trường) gây ra lỗi khi nhập khẩu và sự cố với thư viện.
- Hệ sinh thái PyPI đã phải hứng chịu sự phát tán của hàng nghìn gói phần mềm độc hại, làm nổi bật những rủi ro trong chuỗi cung ứng phần mềm.
- Sự kết hợp giữa các biện pháp bảo mật tốt, cập nhật thư viện và quản lý phụ thuộc chặt chẽ là điều cần thiết để giảm thiểu những rủi ro này.
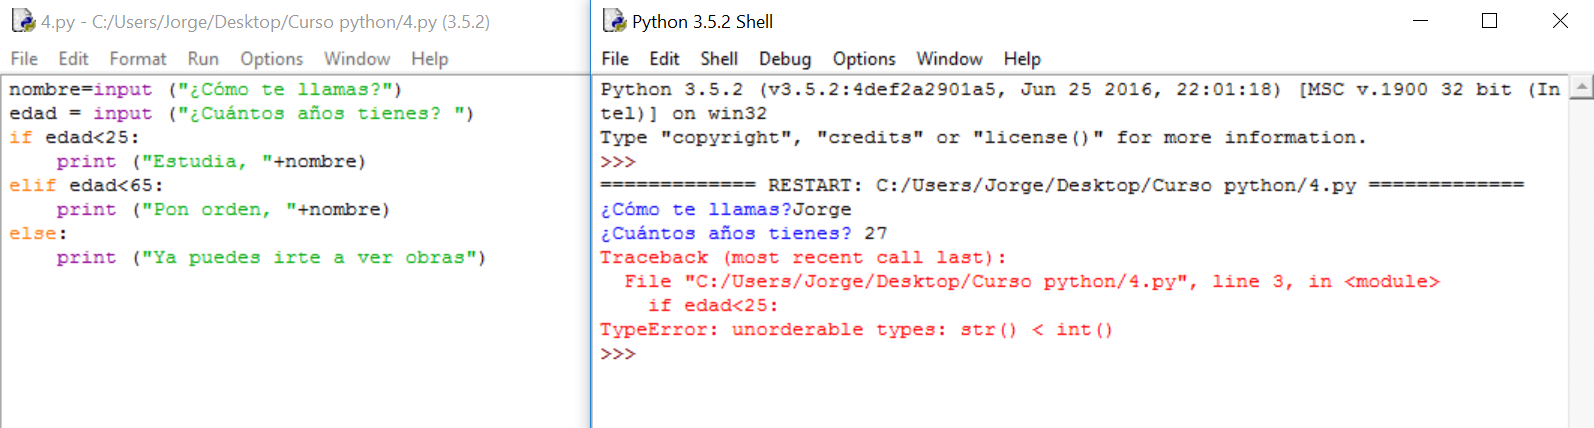
Khi nói về lỗi trong thư viện Python , chúng ta không chỉ đề cập đến một lỗi đơn lẻ làm hỏng kịch bản: trong nhiều trường hợp, nó có thể trở thành điểm yếu trực tiếp cho các cuộc tấn công, các vấn đề cài đặt khó chịu, hoặc thậm chí là một rắc rối lớn do một phụ thuộc đơn giản nhưng được viết kém. Python tiện lợi và phổ biến, điều đó có nghĩa là bất kỳ sai sót nào, dù nhỏ đến đâu, cũng có thể gây ra tác động lớn đến các dự án trí tuệ nhân tạo, xử lý ngôn ngữ tự nhiên và phát triển web.
Gần đây, nhiều trường hợp đã được phát hiện, từ các lỗ hổng nghiêm trọng liên quan đến thực thi mã từ xa đến các gói phần mềm độc hại ẩn trong chỉ mục Python chính thức, và cả những lỗi tưởng chừng như vô lý trong các thư viện tưởng chừng vô hại như bộ điều khiển độ sáng màn hình. Tất cả những điều này cho thấy việc chỉ cài đặt một thư viện phụ thuộc rồi quên đi là chưa đủ: chúng ta cần hiểu điều gì đang xảy ra bên trong, cách các thư viện được phân phối và những biện pháp tốt nhất nào có thể giúp chúng ta tránh được những vấn đề nghiêm trọng.
Lỗi nghiêm trọng trong NLTK: lỗ hổng CVE-2026-0848
Một trong những trường hợp nổi bật nhất là lỗ hổng nghiêm trọng trong thư viện NLTK , vốn nổi tiếng trong hệ sinh thái Python nhờ được sử dụng trong các tác vụ xử lý ngôn ngữ tự nhiên . Với mã định danh CVE-2026-0848 , một lỗ hổng đã được mô tả ảnh hưởng trực tiếp đến các môi trường sử dụng hệ thống phân tích văn bản, và nói chung là các ứng dụng dựa trên trí tuệ nhân tạo và xử lý ngôn ngữ tự nhiên (NLP).
Lỗ hổng này cho phép thực thi mã từ xa (RCE) , nghĩa là kẻ tấn công có thể buộc mã của chúng chạy tùy ý trên máy đang chạy NLTK. Từ góc độ an ninh mạng, đây là một trong những kịch bản nghiêm trọng nhất có thể xảy ra trong phần mềm được sử dụng rộng rãi vì nó không chỉ làm rò rỉ dữ liệu mà còn có thể giành quyền kiểm soát hiệu quả hệ thống bị xâm nhập.
Điều đáng lo ngại là NLTK vẫn là một thành phần phụ thuộc tiêu chuẩn trong vô số dự án, đặc biệt là trong bối cảnh trí tuệ nhân tạo được tích hợp vào mọi loại dịch vụ. Điều này có nghĩa là nhiều môi trường sản xuất, notebook, API và quy trình học máy có thể bị ảnh hưởng mà các nhà phát triển không hoàn toàn nhận thức được rủi ro thực sự mà lỗ hổng này gây ra.
Sự phát triển của xử lý ngôn ngữ tự nhiên đã dẫn đến việc chúng ta được bao quanh bởi các ứng dụng liên tục sử dụng văn bản: trợ lý ảo, hệ thống phân loại, phân tích ý kiến, và nhiều hơn nữa. Trong tất cả các trường hợp này, một lỗ hổng trong thư viện Python được sử dụng rộng rãi có thể trở thành yếu tố then chốt trong một cuộc tấn công chuỗi cung ứng hoặc một sự xâm phạm cơ sở hạ tầng quy mô lớn hơn.
Tóm lại, sự kết hợp nguy hiểm giữa một lỗ hổng thực thi mã từ xa (RCE) với một thư viện phổ biến như NLTK không chỉ là một vấn đề kỹ thuật; nó còn là lời nhắc nhở rằng việc tin tưởng mù quáng vào các thư viện phụ thuộc có thể phải trả giá rất cao nếu không được xử lý cẩn thận.
Điểm yếu nằm ở đâu và nó bị lợi dụng như thế nào?
Vấn đề trong CVE-2026-0848 bắt nguồn từ cách NLTK xử lý một số tài nguyên bên ngoài nhất định. Trong một số điều kiện nhất định, thư viện có thể tải các tệp mà không xác thực đúng nguồn gốc hoặc nội dung của chúng, tạo ra một lỗ hổng nguy hiểm trong luồng dữ liệu của ứng dụng.
Trên thực tế, điều này có nghĩa là một tập tin bị kẻ tấn công thao túng có thể được NLTK coi là một tài nguyên hợp pháp. Nếu ứng dụng tin tưởng các tài nguyên bên ngoài này mà không có bộ lọc bổ sung, mã độc được nhúng trong tập tin đó có thể được thực thi trực tiếp trên hệ thống tiêu thụ dữ liệu.
Tình huống này không yêu cầu thiết lập phức tạp: trong nhiều môi trường hiện tại—chẳng hạn như API, sổ tay tương tác, dịch vụ phân tích tự động hoặc các quy trình học máy—dữ liệu được thu thập và xử lý tự động. Nếu một trong những nguồn dữ liệu đó bị xâm phạm, kẻ tấn công có thể khai thác lỗ hổng này trong thư viện Python để chèn mã độc mà không cần ai phải nhấn nút hoặc thực hiện bất kỳ thao tác thủ công nào.
Hơn nữa, nhiều hệ thống này được triển khai trên các máy chủ có quyền hạn rộng và truy cập vào các tài nguyên nhạy cảm . Điều này có nghĩa là lỗ hổng RCE (Real-Time Enterprise) bị khai thác thông qua NLTK (Network Linked Key) không chỉ là mối lo ngại đơn thuần: nó có thể dẫn đến đánh cắp dữ liệu, sửa đổi mô hình, phá hoại các quy trình nội bộ hoặc cài đặt cửa hậu cho các cuộc tấn công tiếp theo.
Vấn đề cốt lõi là việc kiểm tra tính hợp lệ của tài nguyên bên ngoài thường bị bỏ qua khi làm việc với các thư viện "làm mọi thứ cho chúng ta". Nếu chúng ta cho rằng một thư viện phụ thuộc là an toàn mà không kiểm tra cách nó xử lý các tài nguyên mà chúng ta cung cấp, chúng ta có nguy cơ biến một tính năng hữu ích thành một điểm yếu lý tưởng để tấn công.
Tại sao lỗ hổng này lại quan trọng đến vậy ngày nay?
Bối cảnh xuất hiện của CVE-2026-0848 khiến tác động tiềm tàng của nó trở nên đặc biệt nhạy cảm. Việc sử dụng các thư viện xử lý ngôn ngữ tự nhiên (NLP) và trí tuệ nhân tạo đã tăng vọt, và NLTK, bất chấp sự xuất hiện của các lựa chọn thay thế hiện đại hơn, vẫn được sử dụng rộng rãi trong nhiều dự án, hướng dẫn, kho lưu trữ giáo dục và hệ thống sản xuất.
Loại lỗ hổng này tiềm ẩn một rủi ro rất cụ thể: một thư viện đáng tin cậy có thể trở thành mắt xích yếu trong một cuộc tấn công chuỗi cung ứng. Nói cách khác, kẻ tấn công có thể không nhắm mục tiêu trực tiếp vào ứng dụng của chúng ta, mà là một thành phần trung gian mà mọi người đều sử dụng và hầu như không ai để ý đến cho đến khi xảy ra sự cố.
Chúng ta đã từng thấy điều này trước đây với các hệ sinh thái khác: JavaScript và npm, Ruby và RubyGems, và tất nhiên là chính PyPI trong hệ sinh thái Python . Mô hình này lặp đi lặp lại: chúng ta càng tin tưởng vào một kho lưu trữ và càng tự động hóa việc cài đặt gói, thì nó càng trở nên hấp dẫn hơn đối với những người muốn triển khai hệ thống ở quy mô lớn.
Việc lỗ hổng NLTK cho phép thực thi mã từ xa làm tăng mức độ nghiêm trọng của nó. Chúng ta không chỉ đang nói về một lỗi "chỉ" làm rò rỉ thông tin hoặc gây ra sự cố; chúng ta đang đối phó với một phương thức có thể giành quyền kiểm soát hoàn toàn máy bị ảnh hưởng , với tất cả những hệ lụy mà điều đó gây ra trong môi trường sản xuất, cơ sở hạ tầng dữ liệu hoặc mạng lưới doanh nghiệp.
Do đó, mặc dù giải pháp trước mắt liên quan đến Cập nhật NLTK lên phiên bản đã sửa lỗi.Vấn đề cốt lõi nằm ở văn hóa bảo mật và cách chúng ta xử lý các mối phụ thuộc: kiểm toán, cách ly, hạn chế quyền truy cập và xem xét kỹ lưỡng hơn là chỉ đơn thuần là kiểm tra thông thường. pip install sự thay đổi.
Các biện pháp giảm thiểu và thực tiễn tốt nhất khi xảy ra lỗi thư viện Python
Bước đầu tiên để giảm thiểu lỗ hổng như CVE-2026-0848 khá đơn giản: cài đặt phiên bản NLTK có chứa bản vá hoặc, nếu không thể, hãy ngừng sử dụng các phiên bản bị ảnh hưởng. Cập nhật thư viện là biện pháp tối thiểu để tránh tự mình tiếp xúc với các lỗ hổng đã được ghi nhận một cách không cần thiết.
Tuy nhiên, dừng lại ở đó là chưa đủ. Những sự cố này nhấn mạnh sự cần thiết phải xem xét lại cách chúng ta xử lý các tài nguyên bên ngoài trong ứng dụng của mình. Bất cứ khi nào các tệp, mô hình, ngữ liệu hoặc bất kỳ loại dữ liệu nào khác từ bên ngoài được tải lên, điều cần thiết là phải xác thực nguồn gốc, định dạng và nội dung của chúng, giảm thiểu phạm vi hoạt động của kẻ tấn công.
Một lớp bảo vệ được khuyến nghị khác là chạy các quy trình nhạy cảm nhất trong môi trường biệt lập, chẳng hạn như container hoặc máy ảo . Nếu mã xử lý văn bản và các mô hình NLP chạy trong môi trường có quyền hạn rất hạn chế, ngay cả một cuộc tấn công thực thi mã từ xa (RCE) cũng sẽ có tác động được kiểm soát tốt hơn nhiều, mà không cần truy cập trực tiếp vào phần còn lại của cơ sở hạ tầng.
Điều này cũng giúp hạn chế nghiêm ngặt các nguồn dữ liệu hợp lệ và các kênh mà dữ liệu đến hệ thống của chúng ta. Càng rõ ràng các API, tuyến đường hoặc kho lưu trữ nào được ủy quyền, thì càng khó để một nguồn độc hại xâm nhập vào luồng dữ liệu mà không gây nghi ngờ hoặc kích hoạt cảnh báo bảo mật.
Cuối cùng, nên tích hợp các biện pháp này vào một phương pháp bảo mật toàn diện hơn trong suốt vòng đời phát triển : phân tích mã tĩnh, kiểm tra phụ thuộc, kiểm tra gói thường xuyên và giám sát các lỗ hổng đã biết trong các thư viện chúng ta sử dụng hàng ngày. Mục tiêu không phải là trở nên ám ảnh, mà là tránh hoạt động một cách mù quáng.
Các lỗi thường gặp khi làm việc với thư viện Python: trường hợp của screen_brightness_control
Không phải tất cả các vấn đề đều liên quan đến thư viện trăn Đây là những lỗ hổng bảo mật nghiêm trọng. Chúng ta thường gặp phải những lỗi nhỏ nhặt hơn nhiều, nhưng dù vậy, chúng có thể làm gián đoạn dự án hoặc khiến chúng ta lãng phí hàng giờ một cách không cần thiết. Một ví dụ đơn giản là trường hợp của thư viện. screen_brightness_controlĐược sử dụng để điều chỉnh độ sáng màn hình từ Python.
Một lập trình viên đang làm việc trên một chương trình phân tích trên máy tính của mình, sử dụng Mã Visual StudioAnh ấy tình cờ đọc được tin nhắn của Pylance: “Không thể giải quyết lệnh nhập «screen_brightness_control»” ngay trên đường thẳng import screen_brightness_control as sbcĐoạn văn này được sao chép nguyên văn từ tài liệu chính thức. Python và thư viện đều đã được cập nhật, nhưng môi trường phát triển vẫn báo rằng mô-đun này không tồn tại.
Lỗi này thường liên quan đến các vấn đề như cấu hình môi trường ảo sai , cài đặt ở các đường dẫn khác với đường dẫn được trình thông dịch sử dụng, hoặc sự khác biệt giữa phiên bản Python chạy mã và phiên bản được sử dụng để cài đặt gói. Mặc dù trường hợp cụ thể này cuối cùng đã tự giải quyết mà không ai biết điều gì đã thay đổi, nhưng rất có thể nguyên nhân là do thiết lập môi trường hoặc đường dẫn.
Khi gặp phải vấn đề như thế này, nên kiểm tra các khía cạnh cơ bản như trình thông dịch Python mà Visual Studio Code đang sử dụng và liệu gói đó đã được cài đặt đúng trong môi trường cụ thể đó hay chưa. pip show screen_brightness_controlhoặc nếu có nhiều phiên bản Python cùng tồn tại trên cùng một hệ thống.
Ngoài những câu chuyện minh họa, những lỗi này cho thấy rằng, mặc dù Python dễ học , nhưng sự tương tác giữa các IDE, môi trường ảo và trình quản lý gói có thể tạo ra những lỗi khó hiểu. Và trên hết, nhiều khi vấn đề không nằm ở mã nguồn hay thư viện, mà nằm ở cấu hình môi trường.
Các lỗi cài đặt Python thường gặp ảnh hưởng đến thư viện.
Ngay cả trước khi cài đặt thư viện, nhiều người dùng đã gặp sự cố với chính quá trình cài đặt Python , điều này sau đó ảnh hưởng đến việc sử dụng bất kỳ gói bổ sung nào. Những lỗi này đặc biệt phổ biến đối với những người mới bắt đầu lập trình và thường gặp phải những thông báo khó hiểu ngay khi mở cửa sổ dòng lệnh.
Không tìm thấy Python.exe
Một trong những lỗi phổ biến nhất trên Windows là thông báo " không tìm thấy “python.exe”" khi cố gắng chạy Python từ dòng lệnh. Điều này thường xảy ra vì hệ thống không có đường dẫn đến tệp thực thi trong biến môi trường PATH, do đó nó không biết phải tìm trình thông dịch ở đâu.
Giải pháp là thông qua Thêm thủ công đường dẫn cài đặt Python Bạn có thể chỉnh sửa các biến môi trường của hệ thống. Để làm điều này, hãy vào cài đặt nâng cao của hệ thống, mở mục "Biến môi trường", tìm biến PATH trong mục biến hệ thống và chỉnh sửa nó để bao gồm thư mục chứa tệp đó. python.exe (ví dụ: C:\\PythonXX\\(thay thế “XX” bằng phiên bản tương ứng).
Sau khi lưu các thay đổi, điều quan trọng là phải đóng và mở lại cửa sổ dòng lệnh để giá trị PATH mới có hiệu lực. Từ đó trở đi, hệ thống sẽ có thể tìm thấy tệp thực thi Python khi lệnh tương ứng được thực thi.
Thông báo lỗi khó hiểu trong quá trình cài đặt
Một vấn đề phổ biến khác là các thông báo lỗi không rõ ràng xuất hiện trong quá trình cài đặt Python hoặc khi cố gắng cấu hình một số thành phần nhất định. Đôi khi những lỗi này là do phụ thuộc vào hệ điều hành, đôi khi là do thiếu quyền truy cập hoặc xung đột với các phiên bản trước đó chưa được gỡ cài đặt đúng cách.
Khi lỗi không rõ ràng, cách khôn ngoan nhất là tham khảo tài liệu chính thức của Python , nơi bao gồm nhiều trường hợp phổ biến, các câu hỏi thường gặp và các giải pháp từng bước. Việc trực tiếp tìm kiếm trên diễn đàn mà không xem xét thông tin này trước có thể làm phức tạp thêm quá trình chẩn đoán.
Điều quan trọng nữa là phải xác minh rằng bạn đang tải xuống trình cài đặt chính xác từ trang web chính thức của Python chứ không phải từ các nguồn bên thứ ba, vì việc sử dụng trình cài đặt không chính thức có thể dẫn đến các vấn đề về khả năng tương thích, các phiên bản lạ hoặc thậm chí là rủi ro bảo mật.
Phiên bản Python không phù hợp
Thường thì, khi làm theo hướng dẫn hoặc thực hiện một dự án cụ thể, người ta yêu cầu một phiên bản Python nhất định , nhưng vô tình lại cài đặt một phiên bản khác. Điều này có thể dẫn đến sự không tương thích với một số thư viện hoặc tập lệnh sử dụng các hàm hoặc cú pháp được thêm vào hoặc loại bỏ giữa các phiên bản.
Để giảm thiểu những vấn đề này, đó là một ý tưởng hay. Hãy chỉ định phiên bản chính xác. Bạn muốn sử dụng lệnh này khi tạo môi trường hoặc chạy lệnh. Ví dụ, nếu bạn cần làm việc với Python 3.8, bạn có thể tạo môi trường ảo bằng lệnh tương tự như sau: python3.8 -m venv mi_entornoNhờ đó, các thư viện được cài đặt và chạy trên phiên bản chính xác.
Trong môi trường có nhiều phiên bản cùng tồn tại (ví dụ: Python 3.8 và 3.11), điều quan trọng là phải xác định rõ phiên bản nhị phân nào đang được sử dụng tại bất kỳ thời điểm nào, cho dù thông qua bí danh, trình quản lý phiên bản hay các công cụ dành riêng cho bản phân phối đang sử dụng.
Đường dẫn được cấu hình không chính xác
Việc cấu hình chính xác đường dẫn (PATH) không chỉ ảnh hưởng đến tệp thực thi Python chính mà còn ảnh hưởng đến cách hệ thống định vị các tập lệnh, công cụ bổ trợ và các tệp nhị phân được cài đặt cùng với các thư viện.
Nếu biến môi trường PATH bị sửa đổi một cách bất cẩn hoặc Python được cài đặt ở những vị trí không thông thường mà không cập nhật biến này, các vấn đề khó hiểu có thể phát sinh: các lệnh ngừng hoạt động, thư viện "biến mất" hoặc các tập lệnh chạy với các phiên bản khác với phiên bản mong đợi.
Để kiểm tra đường dẫn đang hoạt động, trong Windows bạn có thể khởi chạy một công cụ. echo %PATH% Từ dòng lệnh, hãy kiểm tra xem thư mục cài đặt Python có được bao gồm hay không. Trên các hệ thống khác, chẳng hạn như Linux hoặc macOS, hãy sử dụng... echo $PATHViệc điều chỉnh các đường dẫn này một cách nhất quán là điều cần thiết để đảm bảo Python và các thư viện của nó hoạt động đúng như mong muốn.
Trong môi trường chuyên nghiệp, việc dựa vào môi trường ảo và các công cụ quản lý phiên bản để cô lập các phụ thuộc và không phụ thuộc quá nhiều vào cấu hình hệ thống toàn cục cũng thường được khuyến khích .
Các gói phần mềm độc hại trong PyPI và các cuộc tấn công chuỗi cung ứng
Ngoài các lỗi cài đặt và các lỗ hổng riêng lẻ, còn có một vấn đề cơ bản ảnh hưởng đến toàn bộ hệ sinh thái: niềm tin vào các trình quản lý gói như PyPI, npm và RubyGems. Python cũng không ngoại lệ, và trong những năm gần đây, hàng nghìn gói độc hại đã được thêm vào chỉ mục chính thức.
Trong một sự cố cụ thể, Python Package Index (PyPI) đã buộc phải gỡ bỏ khoảng 3.653 gói phần mềm độc hại ngay sau khi phát hiện ra lỗ hổng bảo mật liên quan đến chúng. Các gói này bao gồm các phiên bản trái phép của các thư viện như CuPy và các dự án hợp pháp khác đã bị sao chép hoặc giả mạo.
Vấn đề bắt nguồn từ thực tế là nhiều nhà phát triển sử dụng PyPI như một nguồn trực tiếp để tích hợp các thư viện bên thứ ba vào dự án của họ, thường mà không kiểm tra kỹ lưỡng mã nguồn trước khi nhập. Hệ thống này phụ thuộc rất nhiều vào sự tin tưởng đối với các tác giả thư viện và chính kho lưu trữ, và sự tin tưởng này có thể bị các đối tượng xấu lợi dụng.
Loại tấn công này thường dựa vào các kỹ thuật như sau: đánh máyViệc này bao gồm việc tải lên các gói có tên rất giống với tên của các thư viện phổ biến, lợi dụng các lỗi chính tả hoặc nhầm lẫn trong tên. Nếu nhà phát triển gõ sai mã định danh trong... pip installBạn có thể vô tình cài đặt một phiên bản bị lỗi mà không hề hay biết.
Trong số các gói phần mềm độc hại được phát hiện trong chiến dịch đó, có những gói đã được tìm thấy. các phiên bản giả mạo của CupyNhư cupy-cuda112 (CuPy cho CUDA 11.2), được tải lên vào ngày 25 tháng 2 năm 2021 và bị gỡ bỏ vào ngày hôm sau nhờ chính sách phản hồi được thiết lập trong PEP 541. Trong trường hợp này, một trong những người quản lý dự án chính thức, Kenichi Maehashi, đã báo động khi phát hiện ra vấn đề.
Động cơ và hậu quả thực tế của những cuộc tấn công này
Điều thú vị về vụ việc đó là tài khoản chịu trách nhiệm tải lên các gói hàng đáng ngờ đã sử dụng tên "RemindSupplyChainRisks" , cho thấy mục tiêu có thể là nhằm thu hút sự chú ý đến các rủi ro bảo mật trong chuỗi phát triển hơn là thực hiện một cuộc tấn công gây thiệt hại quy mô lớn.
Một số bình luận trên các gói phần mềm này thậm chí còn bao gồm lời cảnh báo rằng mục đích là để nâng cao nhận thức về rủi ro cao khi tin tưởng mù quáng vào chuỗi cung ứng phần mềm. Tuy nhiên, ý định thực sự vẫn chưa hoàn toàn rõ ràng, một phần vì tác giả vẫn ẩn danh và để lại địa chỉ email không hoạt động.
Ee W. Durbin III, giám đốc cơ sở hạ tầng của Python Software Foundation, bày tỏ một số nghi ngờ về tính hữu ích của việc đình chỉ tài khoản vi phạm, lưu ý rằng việc tạo một hồ sơ mới và tiếp tục tải lên các gói phần mềm dưới một danh tính khác là rất dễ dàng. Điều này làm nổi bật một trong những thách thức lớn của các kho lưu trữ công cộng: sự kiểm soát hạn chế đối với việc ai được phép xuất bản cái gì.
Hành vi của chính mã độc hại bên trong gói phần mềm. cupy-cuda112 Nó cũng không đặc biệt tinh vi: về cơ bản là vậy. Đã gửi yêu cầu GET tới một địa chỉ IP ở Tokyo (101.32.99.28) bao gồm cả tên gói tin. Nó không thực hiện các hành động phá hoại hoặc triển khai các phần mềm độc hại phức tạp hơn, điều này củng cố giả thuyết rằng đây có thể chỉ là một "bằng chứng về khả năng thực hiện" hơn là một cuộc tấn công hoàn toàn độc hại.
Tuy nhiên, việc ai đó có thể tải lên hàng ngàn gói phần mềm cùng một lúc, việc người dùng hợp pháp có thể tải xuống các gói này và mã nguồn có thể được thực thi trên hệ thống của họ cho thấy rõ ràng bề mặt tấn công của hệ sinh thái Python rất rộng. Và bất kỳ sai sót nào, dù là trong thiết kế, giám sát hay văn hóa bảo mật, đều có thể gây ra hậu quả nghiêm trọng.
Những bài học thực tiễn dành cho các nhà phát triển và đội ngũ kỹ thuật.
Cả những lỗ hổng nghiêm trọng như CVE-2026-0848 trong NLTK, cũng như các gói phần mềm độc hại được phát hiện trên PyPI hoặc các lỗi cài đặt tưởng chừng như vô hại, đều chỉ ra cùng một điều: chỉ biết lập trình Python thôi là chưa đủ , bạn còn phải hiểu cách mã nguồn được phân phối, cách cài đặt các thư viện phụ thuộc và những hệ quả của mỗi quyết định thiết kế.
Đối với bất kỳ nhóm nào làm việc chuyên nghiệp với Python, việc thiết lập các chính sách quản lý phụ thuộc rõ ràng là rất quan trọng : xem xét những thư viện nào được phép sử dụng, kiểm tra nguồn gốc của chúng, giám sát các lỗ hổng đã biết và tránh tích hợp các gói từ các tác giả không rõ danh tính mà không có sự kiểm tra mã nguồn tối thiểu.
Việc tích hợp bảo mật vào vòng đời phát triển phần mềm cũng rất cần thiết : từ giai đoạn thiết kế đến triển khai, bao gồm kiểm thử tự động để phát hiện các phiên bản không an toàn, phân tích thành phần phần mềm (SCA) và đánh giá định kỳ môi trường thực thi.
Ở cấp độ cá nhân, việc dành thời gian để hiểu kỹ cách hoạt động của pip, môi trường ảo và biến môi trường là rất đáng giá . Nền tảng này giúp giảm đáng kể khả năng gặp phải các lỗi khó chịu như lỗi nhập khẩu không được giải quyết, xung đột phiên bản hoặc cài đặt ảo mà không ai có thể xác định được.
Trong bối cảnh Python được sử dụng cho mọi thứ, từ các đoạn mã cá nhân nhỏ đến các hệ thống AI quan trọng, các hệ thống phụ trợ sản xuất và các công cụ phân tích kinh doanh, việc cho rằng các thư viện "chỉ cần hoạt động" mà không xem xét đến vấn đề bảo mật ngày càng trở thành một điều xa xỉ mà chúng ta không thể chấp nhận được. Một cách tiếp cận cẩn thận và có ý thức hơn trong việc cài đặt, cập nhật và kiểm tra các thư viện phụ thuộc có thể tạo nên sự khác biệt giữa một môi trường mạnh mẽ và một hệ thống đầy rẫy các lỗ hổng bảo mật mà không ai biết đến.

Áp dụng tư duy này không chỉ giúp tránh các lỗ hổng bảo mật hoặc phần mềm độc hại, mà còn cải thiện chất lượng tổng thể của các dự án: ít lỗi lạ hơn, ít thời gian lãng phí vào việc cài đặt bị hỏng hơn, và tự tin hơn rằng mã chạy trên máy chủ của chúng ta thực hiện chính xác những gì nó được cho là phải làm, và không hơn không kém.