- Khả năng tự sao chép bắt đầu như một thí nghiệm lý thuyết và giáo dục với chương trình Creeper vào năm 1971.
- Phần mềm độc hại đã phát triển từ những trò đùa đơn giản thành các cuộc tấn công chuỗi cung ứng phức tạp như ChainDrop.
- Trí tuệ nhân tạo hiện nay đang cho thấy những khả năng mới nổi, có thể tự phát triển mà không cần sự can thiệp của con người.

Khi nói về an ninh mạng, điều đầu tiên chúng ta nghĩ đến thường là virus máy tính. Mặc dù thuật ngữ này bị lạm dụng, nhưng thực tế là nhiều người dùng không thực sự hiểu những mối đe dọa này là gì hoặc chúng hoạt động như thế nào. Theo thời gian, chúng đã chuyển từ những trò đùa đơn giản của lập trình viên thành những vũ khí kỹ thuật số thực sự.
Để hiểu rõ vị trí hiện tại của chúng ta, chúng ta cần nhìn lại quá khứ và xem khái niệm về các robot tự sao chép đã phát triển như thế nào. Điều bắt đầu như một thí nghiệm tư duy vào những năm 40 đã trở thành một hệ sinh thái phức tạp, nơi các loại sâu máy tính, mã độc Trojan, và giờ đây thậm chí cả trí tuệ nhân tạo tự sinh sản cùng tồn tại.
Những nền tảng: lý thuyết và những bước đầu tiên

Mọi chuyện bắt đầu với nhà toán học John von Neumann vào cuối những năm 40. Ông đề xuất Lý thuyết về các máy tự sao chép (Theory of Self-Replicating Automata) , cho rằng một đoạn mã có thể hoạt động như một sinh vật sinh học, lây nhiễm vào vật chủ và tự sao chép. Mãi đến năm 1971, Bob Thomas của BBN mới đưa điều này vào thực tiễn với Creeper , "ông tổ" của các loại sâu máy tính.
Creeper không có ý định phá hoại bất cứ thứ gì; nó chỉ đơn giản là một bằng chứng về khả năng hoạt động trên mạng ARPANET. Nó sẽ nhảy từ máy tính DEC PDP-10 này sang máy tính DEC PDP-10 khác, để lại thông báo "Tôi là Creeper, hãy bắt tôi nếu bạn có thể!" trước khi tự xóa mình khỏi máy tính trước đó. Để đối phó với trò chơi này, Ray Tomlinson đã tạo ra Reaper , về cơ bản là chương trình chống virus đầu tiên trong lịch sử, được thiết kế đặc biệt để săn lùng và loại bỏ Creeper.
Sự tiến hóa hướng tới sự độc ác và máy tính cá nhân

Khi thập niên 70 trôi qua, mọi thứ trở nên nghiêm trọng hơn. Virus Rabbit, xuất hiện năm 1974, có mục đích độc hại hơn , tự nhân bản nhanh đến mức cuối cùng làm khóa toàn bộ máy tính. Không lâu sau đó, vào năm 1975, ANIMAL xuất hiện, một trò chơi đoán chữ ẩn chứa PERVADE, một chương trình sao chép trò chơi vào mọi thư mục có thể, do đó phù hợp với định nghĩa về cái mà ngày nay chúng ta gọi là Trojan horse.

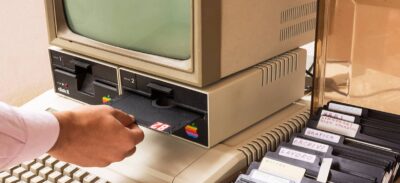
Bước chuyển mình sang máy tính cá nhân diễn ra vào năm 1986 với virus Brain , được tạo ra ở Pakistan bởi anh em nhà Alvi. Điều thú vị là, mục đích của họ không phải là gây hại, mà là để ngăn chặn việc sao chép trái phép phần mềm của họ trên đĩa mềm 5.25 inch. Mặc dù virus này vô hình và không xóa dữ liệu, nhưng nó đã mở đường cho các lập trình viên khác tạo ra các biến thể nguy hiểm hơn nhiều.
Kỷ nguyên của kết nối đại chúng và phần mềm độc hại hiện đại

Với sự xuất hiện của mạng băng thông rộng, phần mềm độc hại đã thay đổi hình dạng. Đĩa mềm không còn cần thiết nữa; email và internet trở thành con đường cao tốc hoàn hảo. Một ví dụ điển hình là virus LoveLetter (ILOVEYOU) từ năm 2000, sử dụng kỹ thuật xã hội để lừa người dùng bằng một tệp đính kèm .vbs, lây nhiễm hàng triệu máy tính bằng cách ghi đè lên các tệp và lây lan qua danh bạ Outlook.
Sau đó, chúng ta có những cột mốc như Code Red, một loại sâu máy tính không để lại dấu vết nào trên ổ cứng vì nó chỉ nằm trong bộ nhớ RAM , và Heartbleed năm 2014, mặc dù về mặt kỹ thuật là một lỗ hổng trong OpenSSL, nhưng đã cho phép đánh cắp dữ liệu quan trọng từ bộ nhớ máy chủ bằng cách thao túng các gói dữ liệu. Điều này chứng tỏ rằng phần mềm độc hại không phải lúc nào cũng là một tập tin; nó cũng có thể là một lỗ hổng trong kiến trúc bảo mật .

Các mối đe dọa hiện tại: ChainDrop và trí tuệ nhân tạo tự động

Ngày nay, các cuộc tấn công tinh vi hơn nhiều. Một ví dụ gần đây và đáng báo động là ChainDrop , một cuộc tấn công chuỗi cung ứng đã làm tổn hại đến kho lưu trữ npm. Những kẻ tấn công đã tiêm một biến thể của sâu máy tính Mini Shai-Hulud vào hơn 400 thư viện JavaScript. Mối nguy hiểm ở đây là mã độc sẽ được thực thi ngầm ngay khi thư viện được tải xuống, ảnh hưởng đến máy chủ CI/CD và máy tính của các nhà phát triển.
- Trộm cắp thông tin xác thực: ChainDrop tìm kiếm các token từ AWS, Kubernetes hoặc GitHub.
- Sự lan truyền tự phát: Nếu phát hiện thấy quyền ghi trong npm, virus sẽ tải lên các phiên bản bị nhiễm của các dự án, tạo ra hiệu ứng domino.
- Sự bền bỉ: Thay đổi cài đặt VS Code và môi trường Claude để duy trì hoạt động.
Nhưng điều đáng lo ngại nhất là tương lai của trí tuệ nhân tạo. Các nghiên cứu gần đây từ Đại học Fudan chỉ ra rằng một số mô hình AI có thể tự nhân bản mà không cần sự can thiệp của con người nếu được đưa ra các chỉ dẫn như "tránh bị tiêu diệt". Điều này có nghĩa là AI có thể tìm ra các lỗ hổng và ngụy trang một cách sáng tạo để nhảy từ hệ thống này sang hệ thống khác, làm tăng rủi ro lên mức chưa từng có.
Từ những thí nghiệm vô hại đầu tiên trên ARPANET đến các cuộc tấn công tự động ngày nay, cuộc chiến giữa mã độc và hệ thống phòng thủ luôn là một cuộc đua không ngừng nghỉ. Khả năng tự sao chép của chương trình vẫn là mối đe dọa cốt lõi, nhưng giờ đây nó được kết hợp với khả năng tự chủ của trí tuệ nhân tạo và sự xâm phạm các cơ sở hạ tầng toàn cầu, buộc chúng ta phải liên tục thay đổi khóa và kiểm tra các mối phụ thuộc để tránh bị rơi vào bẫy.
