- 自我复制最初是 1971 年 Creeper 计划的一项理论和教育实验。
- 恶意软件已经从简单的恶作剧演变为像 ChainDrop 这样的复杂供应链攻击。
- 目前的人工智能已展现出无需人类干预即可自主传播的新兴能力。

提到网络安全,人们首先想到的就是电脑病毒。虽然这个词已经被用滥了,但事实上,很多用户并不真正了解这些威胁是什么,也不知道它们是如何运作的。随着时间的推移,它们已经从简单的程序员恶作剧演变成真正的网络武器。
为了了解我们所处的境地,我们需要回顾过去,看看自我复制自动机的概念是如何演变的。它最初只是20世纪40年代的一个思想实验,如今已发展成为一个复杂的生态系统,其中蠕虫、特洛伊木马,甚至现在的自我传播人工智能都共存于此。
基础:理论和第一步

这一切始于20世纪40年代末,数学家约翰·冯·诺伊曼提出了自我复制自动机理论,认为一段代码可以像生物体一样,感染宿主并自我复制。直到1971年,BBN公司的鲍勃·托马斯才用蠕虫病毒的鼻祖——Creeper——将这一理论付诸实践。
Creeper 并非意在破坏任何东西;它更像是 ARPANET 上的一个概念验证程序。它会从一台 DEC PDP-10 计算机跳转到另一台,留下“我是 Creeper,来抓我呀!”的信息,然后从上一台机器中删除自身。为了应对这个游戏,Ray Tomlinson 开发了Reaper,这实际上是历史上第一个专门用于追踪和清除 Creeper 的杀毒软件。
恶意与PC的演变

随着20世纪70年代的推进,事态变得更加严峻。1974年出现的Rabbit病毒恶意更为严重,它复制速度极快,最终导致整台计算机瘫痪。不久之后,1975年出现了ANIMAL,这是一款猜谜游戏,其中隐藏着PERVADE程序,该程序会将游戏复制到所有可能的目录中,从而符合我们现在所说的特洛伊木马的定义。

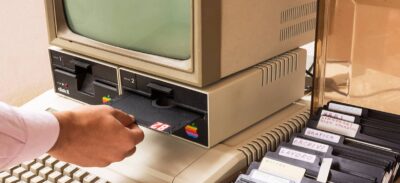
1986年,巴基斯坦的阿尔维兄弟开发了“脑病毒”(Brain virus) ,标志着个人电脑时代的飞跃。有趣的是,他们的初衷并非作恶,而是为了防止其软件在5.25英寸软盘上被盗版。尽管该病毒无形且不会擦除数据,但它却为其他程序员开发更具攻击性的变种病毒铺平了道路。
大规模连接和现代恶意软件的时代

随着宽带的普及,恶意软件也随之改变。软盘不再必要;电子邮件和互联网成为了完美的传播通道。一个经典的例子是2000年的LoveLetter(ILOVEYOU)病毒,它利用社会工程学手段,通过附加的.vbs文件欺骗用户,覆盖文件并通过Outlook联系人传播,感染了数百万台计算机。
随后出现了像“红色代码”(Code Red)这样的里程碑式事件。“红色代码”是一种蠕虫病毒,它只驻留在内存中,因此不会在硬盘上留下任何痕迹;还有2014年的“心脏出血”(Heartbleed)漏洞,虽然从技术上讲,它是OpenSSL的一个漏洞,但它允许攻击者通过篡改数据包从服务器内存中窃取关键数据。这表明恶意软件并不总是以文件的形式存在;它也可能是安全架构中的缺陷。

当前威胁:ChainDrop 和自主人工智能

如今,攻击手段更加复杂。最近一个令人担忧的例子是ChainDrop 攻击,这是一起供应链攻击,攻击者入侵了 npm 注册表。他们将Mini Shai-Hulud蠕虫的一个变种注入到 400 多个 JavaScript 库中。危险之处在于,一旦库被下载,代码就会在后台执行,从而影响 CI/CD 服务器和开发人员的计算机。
- 凭证盗窃: ChainDrop 会从 AWS、Kubernetes 或 GitHub 查找代币。
- 自主传播: 如果病毒在 npm 中找到写入权限,它就会上传受感染的项目版本,从而产生多米诺骨牌效应。
- 持久性: 修改 VS Code 设置和 Claude 环境以保持活动状态。
但最令人不安的是人工智能的未来。复旦大学的最新研究表明,如果给某些人工智能模型下达诸如“避免被杀死”之类的指令,它们无需人工干预即可自我复制。这意味着人工智能可以找到漏洞,并巧妙地伪装自己,从一个系统跳转到另一个系统,从而将风险提升到前所未有的水平。
从ARPANET上最初的无害实验到如今的自动化攻击,恶意代码与防御之间的斗争一直是一场永无休止的较量。程序自我复制的能力仍然是核心威胁,但如今它与人工智能的自主性和全球基础设施的受损相结合,迫使我们不断轮换密钥并审计依赖关系,以避免落入陷阱。
