- 双重身份验证在密码验证的基础上增加了第二道验证工序,即使攻击者知道您的凭据,也很难劫持帐户。
- 有多种双因素身份验证方法(短信、身份验证应用程序、推送通知、物理密钥、生物识别和访问密钥),安全性和便利性各不相同。
- 在电子邮件帐户、社交媒体、即时通讯、云存储和网上购物中启用两步验证,可以大幅降低身份盗窃的风险。
- 为了最大限度地发挥双因素身份验证的作用,建议结合使用安全的方法,只选择受信任的设备,并且永远不要与第三方共享验证码。
双重身份验证(也称两步验证或 2FA)已成为保障账户安全必不可少的安全措施之一。随着数据泄露、密码盗窃和网络钓鱼攻击的日益增多,继续仅依赖单一密钥无异于玩火。
该系统为您的账户增加了一层额外的保护:除了密码之外,该服务还要求您提供只有您本人才能拥有或生成的第二重验证因素。这可以是临时验证码、手机通知、指纹、实体钥匙,甚至是无密码访问密钥。激活该系统比想象中要简单得多,而且它能大幅降低您的账户被盗用的风险。
双重认证究竟是什么?

双重身份验证,也称为双因素身份验证(2FA),是一种需要两种不同证据才能登录的系统:一种是您知道的信息(例如您的密码或 PIN 码),另一种是您拥有的或自身拥有的物品(例如手机、安全密钥、指纹、面部识别等)。结合这两种因素,即使攻击者已经获取了您的密码,也很难再获得访问权限。
实际上,流程通常是这样的:首先,您像往常一样输入用户名和密码。然后,在授予您访问权限之前,服务会要求您完成第二步验证,例如一次性密码 (OTP)、您必须批准的推送通知、生物识别验证或使用安全密钥。如果没有完成第二步验证,您将无法访问。
第二个安全因素通常基于只有您才能访问的信息:您的个人手机、特定应用程序、USB/NFC密钥,甚至是您的身体特征(指纹或面部识别)。这样,即使有人在暗网论坛上购买或猜中了您的密码,或者通过暴力破解攻击,他们仍然无法获得访问权限,因为他们缺少第二个关键信息。
这就是为什么强烈建议对敏感账户启用双重身份验证的原因:电子邮件、社交媒体、即时通讯平台、云存储服务、网上银行、存储支付数据的商店和市场,或者任何包含您不想让敏感信息四处流传的服务。
其理念是,即使其中一个验证因素(最常见的是密码)被泄露,仍然需要另一个验证因素才能完成登录。这种双重安全屏障大大降低了启用双因素认证用户的账户被盗用的可能性。
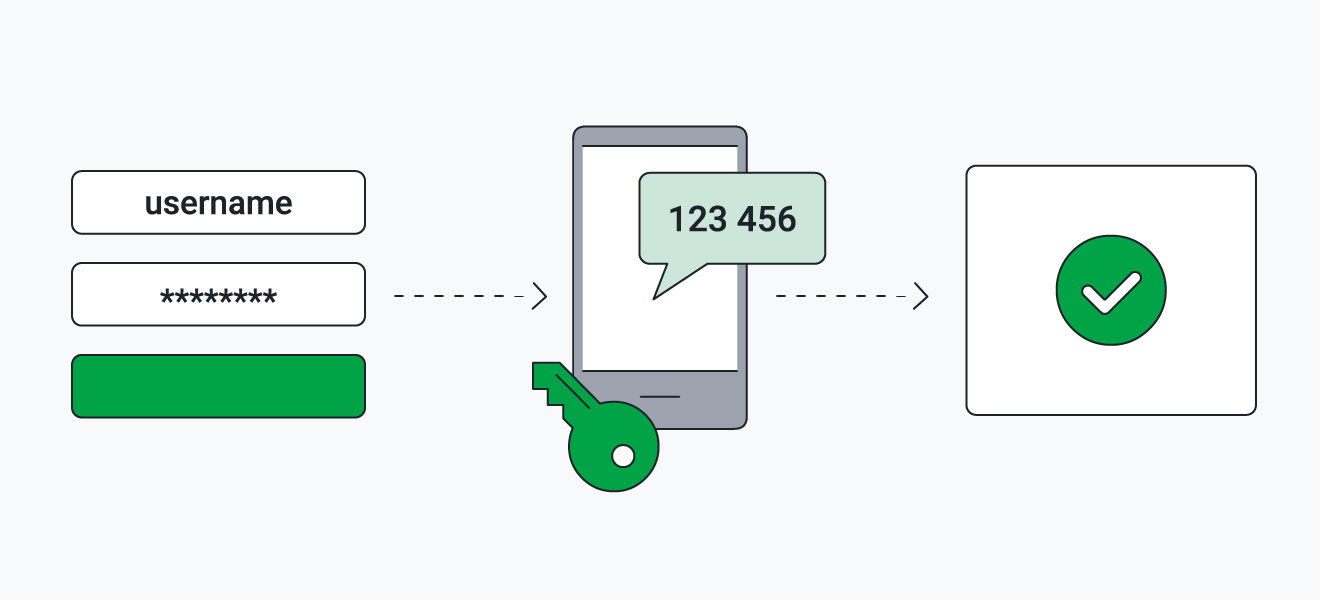
两步验证在实践中的运作方式
在 Google、Microsoft 或其他平台等服务上启用两步验证后,登录流程会略有变化,以在不增加复杂性的前提下提升安全性。根据您的设置,系统可能会根据登录上下文要求您提供不同类型的第二步验证信息。
例如,对于 Google 帐户,启用该功能后,您可以使用密码加第二步验证登录,也可以直接使用密钥登录。如果您使用与您的手机或电脑兼容的密钥,则无需输入密码,因为设备本身会通过您的解锁方式(PIN 码、指纹、面部识别等)验证您的身份。
需要注意的是,使用访问密钥登录时,设备本身以及您的生物识别信息或PIN码将取代传统的密码和PIN码组合。这些密钥无法被记录、意外转发或通过电话共享,因为它们仅存在于您注册的设备上。
如果您选择继续使用密码,该服务稍后会要求您提供第二重验证因素。例如,谷歌和微软会根据您的设备、位置或常用登录方式,随时选择最合适的验证方法。这意味着他们可能会在您的手机上显示通知、要求您输入临时验证码,或者要求您使用实体安全密钥。
此外,许多系统采用自适应身份验证:如果检测到异常登录(例如新设备、不同国家/地区、不常用的应用等),则会加强验证流程。例如,当您从未知笔记本电脑登录、访问高风险应用或从非公司管理的设备连接时,系统可能始终要求进行二次验证。
最常用的两步验证方法
完成第二步身份验证有多种方法,但并非所有方法都能提供相同的安全性和便捷性。理想情况下,您应该熟悉所有可用选项,以便选择最适合您以及您想要保护的帐户类型的方法。
最常见的验证方式之一是短信验证。输入用户名和密码后,服务会向您的手机发送一条包含六位验证码的短信,您需要在登录界面输入该验证码。这种方式快捷方便,无需安装任何额外的应用程序,几乎任何人都可以使用,但它有两个主要缺点:您必须分享您的手机号码,而且容易受到诸如SIM卡交换之类的攻击。
语音来电验证系统与之非常相似,它会通过拨打您预先设置的号码来发送验证码。当您无法接收短信时,这种方式非常有效,但它也存在同样的风险:如果有人设法克隆了您的号码,他们也可以接到这些来电。
另一种经典方法是电子邮件验证。输入密码后,服务提供商会向您的邮箱发送验证码或临时链接。这种方法使用方便,但存在一个明显的缺陷:如果有人能访问您的邮箱,他们也能获取所有发送到该邮箱的验证码。此外,如果您在同一设备上登录,这种方法的安全性远不如表面看起来那么高。
有些服务仍然使用安全问题作为第二重验证因素:在输入密码后,它们会询问你之前设置过的一些信息(例如你第一所学校的名称、出生城市等等)。问题在于,如果问题过于简单,或者你身边的人知道答案,这种方法就变得不可靠。因此,现在它被认为不是作为主要安全措施的好选择。
推送通知和身份验证应用程序
最便捷、最安全的方法之一是使用移动设备上的推送通知。像谷歌或微软这样的平台会向您的手机发送提醒:您只需点击“是”即可批准登录,如果不是您本人登录,则点击“否”。推送通知通常还会显示一些详细信息,例如用于访问帐户的设备,在某些情况下还会显示大致位置。
该系统有两个明显的优势。首先,点击通知比复制六位数的验证码要方便得多。其次,由于验证是与设备和您的帐户关联,而不仅仅是与手机号码关联,因此它更不容易受到依赖手机号码的攻击(例如 SIM 卡克隆、短信转发等)。
企业通常会在这些通知之外增加额外的验证措施,例如要求输入设备 PIN 码或指纹,以防止未经授权的用户仅仅通过拿起你未锁定的手机就进行访问。在企业环境中,Microsoft Entra 解决方案或类似工具允许设置上下文相关的规则,从而在不给用户带来过多不便的情况下增强安全性。
与此同时,我们还有各种验证码生成器应用,例如Google Authenticator、Microsoft Authenticator、Authy、Duo 等等。这些应用会生成基于时间的一次性密码 (OTP),这些密码每隔几秒钟就会更改一次,而且无需移动网络覆盖或数据连接即可工作。
使用这些应用时,您通常会在激活双重验证 (2FA) 时扫描服务提供的二维码。之后,应用会开始生成验证码,您每次登录时都需要输入这些验证码。强烈推荐使用此方案,因为验证码直接在您的设备上生成,不会通过移动网络传输,因此远程窃取验证码的难度大大增加。
访问密钥、安全密钥和生物识别技术
近年来,密码密钥作为一种现代且安全的替代方案,逐渐取代了传统的密码,并广受欢迎。用户无需记住密码,只需通过指纹、面部识别或设备 PIN 码进行身份验证即可登录。系统会生成一对加密密钥:一个存储在服务器上,另一个存储在用户设备上,只有在用户授予访问权限时才会将它们组合起来。
这些访问密钥可以在您的手机、电脑甚至硬件安全密钥上创建。其优势在于,您无需担心密码输入错误、在多个地方重复使用,或被冒充技术支持人员的诈骗分子获取。它们是目前抵御网络钓鱼攻击最有效的安全措施之一。
与此相关的还有硬件安全密钥,这是一种小型物理设备(通常支持 USB、NFC 或蓝牙),在提示时,您可以将其连接到手机、平板电脑或计算机,或将其靠近这些设备。它们的工作原理类似于家门钥匙:没有它,就无法访问任何内容。大型公司和高级用户使用它们来保护特别敏感的账户。
生物识别技术作为第二重身份验证因素也发挥着关键作用。许多手机和笔记本电脑已经支持指纹或面部识别登录,而像 Windows Hello 这样的解决方案则将这种身份验证方式集成到操作系统本身。这样,您可以将您知道的信息(密码)与您自身的特征(指纹、面部)结合起来,从而提高安全性。
这些方法与现代访问策略相结合,使组织能够最大限度地减少遭受身份盗窃攻击的风险,促进无密码访问,并保持相对无缝的用户体验,即使在用户更换设备或需要恢复帐户时也是如此。
其他方法:短信、二维码、备用码等等
虽然并非完美无缺,但通过短信或语音电话发送验证码仍然是一种有效的选择,尤其适合那些不太习惯使用特定应用程序的用户。系统会向您设置的手机号码发送一个六位数的验证码;您只需输入该验证码即可验证您的身份。
然而,务必记住,如果有人获取了您的号码,通过短信或电话发送的验证码可能会被拦截。诸如 SIM 卡交换(SIM 卡克隆)或呼叫转移之类的攻击可以将这些消息和呼叫重定向到攻击者控制的设备。因此,虽然与完全没有保护措施相比,它们提供了一定的安全性,但如果您可以使用更可靠的替代方案,它们就不是理想的选择。
谷歌等平台使用的另一种系统是二维码验证。在某些情况下,电脑屏幕上会显示一个二维码,您需要使用手机扫描该二维码,并按照屏幕上的说明验证您的身份或手机号码。由于信息交换直接在您的设备和服务器之间进行,无需依赖短信,因此该过程能够有效抵御基于号码的攻击。
大多数服务还会提供备份或恢复代码。这些代码是您启用双重验证时生成的字符串,如果您无法访问手机或主要验证方式,可以使用这些代码。务必将它们存储在安全的地方(不要存储在您常用的、容易泄露信息的电子邮件帐户中),并且永远不要与任何人分享。一些高级安全程序甚至不允许您下载这些代码,以防止泄露。
最后,还有一些平台和应用集成了自身的内部代码生成器。例如,在 Facebook 应用内,您可以启用一项功能,以便在新设备上登录时生成临时代码。这个概念与专用身份验证应用非常相似,但仅限于特定服务。
启用两步身份验证:常规步骤
每项服务都有自己的菜单和命名方式,但您几乎总是会遵循一系列通用步骤。理解基本逻辑可以帮助您避免迷路,即使选项名称略有不同。
首先,登录您想要保护的帐户(电子邮件、社交网络、即时通讯应用、云存储、游戏平台、在线商店等)。使用您常用的用户名和密码,从可信设备登录。
接下来,前往安全或帐户设置部分。这些设置通常被称为“安全”、“隐私和安全”、“登录和安全”或“帐户”。例如,对于 Google 帐户,它会显示在主控制面板中;而对于许多社交网络,您可以在应用设置中找到它。
在该部分中,查找名为“两步验证”、“双因素身份验证”、“登录安全”或类似名称的选项。点击该选项即可激活或启用此功能。此时,服务很可能会要求您重新输入密码,以确认是您本人在更改设置。
下一步是选择您要使用的第二因素类型:短信、通话、身份验证器应用程序、实体钥匙、推送通知、生物识别等。一些服务允许您同时配置多种方法(例如,代码应用程序 + 短信作为备用),这样即使您丢失了设备,也不会束手无策。
设置向导完成后,平台通常会要求您测试登录或通过输入您选择的方式收到的验证码来确认设置。许多服务还提供下载或保存备用验证码的选项,您应该将其记录下来或存储在可靠的密码管理器中,以备不时之需。
激活常用服务和日常账户
虽然不同平台的具体操作步骤略有不同,但其核心思想是在您数字生活中所有重要的账户上启用双因素身份验证 (2FA) 。这包括操作系统和主账户,以及您日常用于沟通或工作的各项服务。
在个人设置中,建议您在Microsoft、iOS、Android 或 Mac 帐户上启用两步验证,因为这对于文件同步、备份、应用购买和访问云服务等功能至关重要。此外,在您的社交媒体帐户(例如 Facebook、Instagram、Twitter、TikTok、LinkedIn、Twitch 等)上启用两步验证也至关重要,因为帐户被盗会造成很大的麻烦。
别忘了检查你的电子邮件服务(Gmail、Outlook、Yahoo、企业邮箱等)和即时通讯应用,例如 WhatsApp、Telegram 或 Signal。许多平台的设置中都已包含两步验证选项,有些平台还会在你登录新设备时通过短信发送额外的安全验证码或验证码。
云存储服务(例如 Google Drive、OneDrive、iCloud、Dropbox 等)也是启用双因素身份验证 (2FA) 的理想选择,因为它们通常存储敏感文档、个人照片、其他设备的备份以及工作文件。同样的情况也适用于在线购物平台和市场,因为这些平台和市场会存储支付方式和收货地址等信息。
最后,在线游戏平台(例如 Steam、PlayStation Network、Xbox、Nintendo、PC 游戏服务等)通常也支持双因素身份验证。虽然有时会被忽视,但保护这些账户可以防止游戏库、数字购买内容甚至相关个人数据的丢失。
双重身份验证的安全性、风险和局限性
双因素认证在减少账户盗窃方面的有效性已得到充分证实。多家大型科技公司发布的研究表明,绝大多数被盗账户在遭受攻击时均未启用任何形式的双因素认证。
例如,谷歌指出,双重验证是遏制账户劫持最有效的措施之一,而微软则报告称,近99%的被盗账户都未启用双重验证。换句话说,启用此功能就能大幅缩小攻击面。
然而,这并非万无一失的灵丹妙药。恶意软件和社交工程技术的存在,旨在窃取或欺骗您完成第二步操作:从能立即捕获验证码的网络钓鱼页面,到冒充您的银行、移动运营商或技术支持服务的自动语音电话(语音机器人),诱骗您说出刚刚收到的验证码。
因此,一条黄金法则非常明确:永远不要与任何人分享你的验证码。无论是通过电话、电子邮件、WhatsApp 还是社交媒体私信,都不要分享。大型公司不会打电话向你索要你收到的六位数验证码,如果有人这样做,他们很可能是想盗用你的账户。
需要注意的是,如果您的手机被盗且处于解锁状态,他人可能批准推送通知、查看身份验证应用中的验证码或读取包含一次性密码的短信,风险会大大增加。因此,务必妥善保管设备上的安全解锁码,启用自动屏幕锁定功能,并且如果可能,最好能够在手机被盗时远程擦除数据。
可信设备、恢复和访问连续性
为了避免每次登录自己的电脑或移动设备时都进行繁琐的操作,大多数服务都允许您将某些设备标记为受信任设备。通常,当您输入第二重验证信息时,会看到一个方框,上面写着类似“在此设备上不再询问”或“记住这台电脑”的内容。
启用此选项意味着,在该特定设备上,您无需每次登录都输入第二重验证码,至少暂时如此,或者直到您清除 Cookie、全局注销或更改关键设置为止。但是,您应该仅在您不与任何人共享且由您自行控制的设备(例如您的个人手机、笔记本电脑、台式电脑)上勾选此复选框。
在商业领域,安全团队通常会制定相应的策略,即使设备丢失或用户忘记了主要访问方式,也能提供恢复选项:例如备用方法、备份代码、安全账户重置等等。其目的是在不禁用双因素身份验证和避免不必要的风险的情况下,保持用户连接。
就您个人而言,最明智的做法是,当服务允许时,始终配置多种验证方法(例如,使用身份验证器应用程序作为主要方法,短信或安全密钥作为备用方法),并将恢复代码保存在安全的地方,例如可靠的密码管理器或受保护的纸质文档中。
归根结底,关键在于找到便利性和安全性之间的平衡:在所有重要账户上使用双重验证,选择最安全的可用方法(身份验证应用程序、访问密钥、安全密钥),并准备好恢复选项,这样即使手机丢失或更换,您也不会被锁定。
在您的主要帐户上采用双重身份验证,结合访问密钥、代码应用程序和推送通知等现代方法以及基本最佳实践(不共享代码、保护您的设备、保留备份),可以让您在抵御大多数常见攻击方面处于更安全的位置;虽然不能消除所有风险,但确实会让您的帐户对攻击者的吸引力大大降低,也更容易成为攻击目标。