- Mullvad 提供加密的公共 DNS(DoH/DoT),并具有多个屏蔽配置文件。
- 该服务的设计初衷是主要在不使用 VPN 的情况下使用,并且与是否为客户无关。
- 黑名单的选择过程是透明的,旨在最大限度地减少误报。
- 性能取决于每个 ISP 的任播路由,西班牙境内没有服务器。
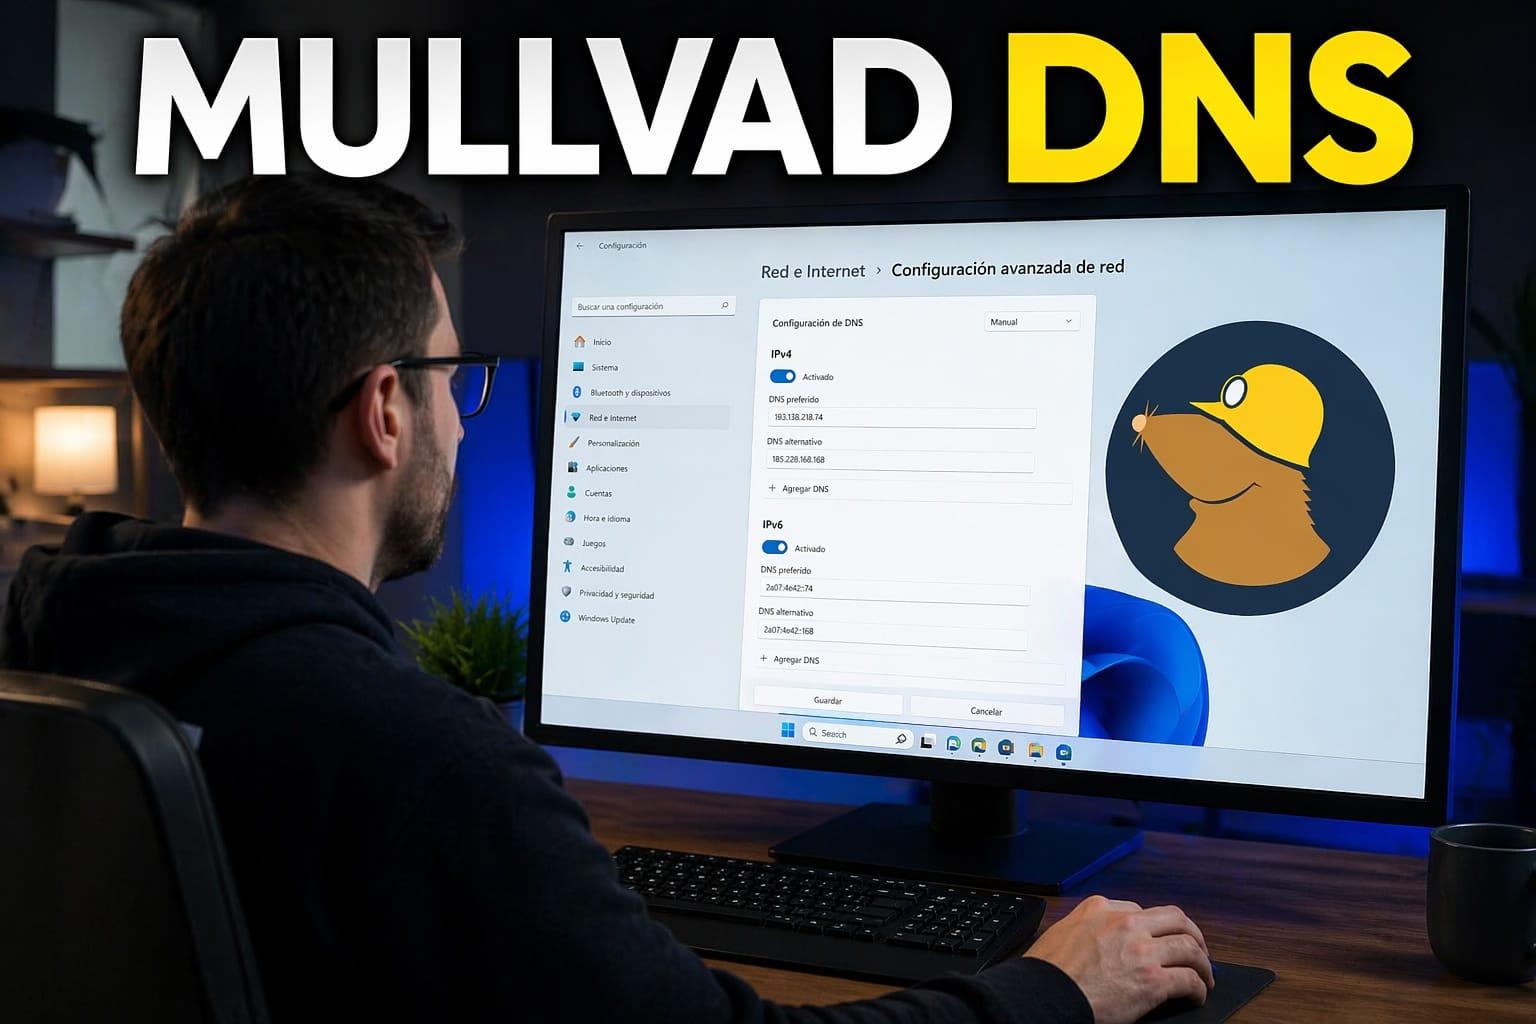
如果您来到这里是想知道在手机或 Mac 上安装 Mullvad DNS 配置文件是否真的会更改 DNS 提供商,那么您并不孤单。许多人注意到,安装配置文件后,他们的网络设置仍然显示 1.1.1.1 之类的服务器或 ISP 的 DNS 服务器,这让他们觉得出了问题。实际上,这里有个陷阱:iOS、macOS 和许多浏览器在多个层级管理 DNS,而传统的“系统 DNS”界面并不总是能准确反映后台发生的情况。
此外,Mullvad提供的并非普通的DNS服务,而是一项公共加密DNS服务(DoH和DoT),即使您不是他们的VPN客户也可以使用,并带有隐私过滤功能。这引发了许多合理的问题:他们能否使用其他公司的DNS服务器提供HTTPS DNS服务?如果我连接了VPN会发生什么?速度会下降吗?如何确保我使用的是他们的服务器而不是我的ISP的服务器?
Mullvad 的加密公共 DNS 是什么?它有什么用途?
Mullvad 的公共 DNS 服务是一个可通过 DNS over HTTPS (DoH) 和 DNS over TLS (DoT) 访问的 DNS 解析器。该设备不会通过 UDP/TCP 53 以明文形式发送裸 DNS 请求,而是与 Mullvad 的服务器建立加密连接(HTTPS 或 TLS),所有查询都封装在该连接中。
主要目标是防止第三方(例如互联网服务提供商、公共 Wi-Fi 网络等)在您未连接 Mullvad VPN 时监视您访问的域名。启用 VPN 后,您的 DNS 查询已经通过加密隧道传输到 VPN 服务器内部的解析器,因此使用 DoH/DoT 带来的额外好处通常微乎其微,甚至在延迟方面还会适得其反。
值得一提的是,这项服务是公开且免费的,无需 Mullvad VPN 帐户。只要设备支持 DoH 或 DoT,您就可以在浏览器、移动设备、计算机甚至系统级别使用它。
为了辅助初始解析,Mullvad在 53 端口(UDP/TCP)上维护了一个功能非常有限的 DNS 解析器,仅解析类似 dns.mullvad.net、adblock.dns.mullvad.net 等域名。其目的是让客户端在使用 DoH/DoT 之前发现加密解析器的 IP 地址;其他查询不会通过此通道以未加密的方式进行传输。
Mullvad DNS 隐私和安全功能
除了加密本身之外,Mullvad 的公共 DNS 服务还包含几项额外的用户隐私保护措施,如果您想要的不仅仅是简单的 DNS 服务器更改,那么这些措施就值得了解。
一方面,它支持通过不同的配置文件进行可配置的内容拦截。根据您使用的 DNS 主机名,您可以拦截广告、追踪器、恶意域名、成人网站、赌博网站和社交媒体。这是一种相当有效的 DNS 层过滤方式,无需在每台设备上手动安装列表。
他们还采用了QNAME 信息压缩技术,Mullvad 的服务器可以通过这项技术最大限度地减少解析过程中与其他 DNS 服务器共享的信息。这意味着参与解析链的权威服务器看到的关于原始查询的数据更少,从而降低了您的浏览活动信息泄露的风险。
关于可用性,Mullvad 使用任播服务:分布在不同位置的多台机器会广播相同的 DNS IP 地址,互联网路由会将您的请求转发到网络拓扑中“最近”的服务器。如果最近的服务器宕机,流量会自动重定向到下一个服务器,而无需您更改任何配置。
需要注意的是,他们不使用 ECS(扩展 DNS 客户端子网),也没有位于西班牙的 DNS 服务器。这意味着对于严重依赖地理位置的服务(例如 CDN),某些解析可能会将您定向到 Mullvad DNS 服务器附近的节点,而不是西班牙的节点。实际上,在某些情况下,这可能会导致几毫秒的额外延迟。
Mullvad DNS 中可用的阻止配置文件和主机名
您可以通过更改在 DoH 或 DoT 中配置的 DNS 主机名来选择所需的过滤类型。每个名称都指向不同的配置文件,具有不同的阻止级别:
- dns.mullvad.net纯净分辨率,无广告拦截、追踪器或其他任何干扰。未过滤的DNS。
- adblock.dns.mullvad.net:屏蔽广告和基本追踪功能。
- base.dns.mullvad.net广告 + 追踪器 + 恶意软件域名。
- extended.dns.mullvad.net:以上所有功能外加社交媒体屏蔽。
- family.dns.mullvad.net:广告、追踪器、恶意软件和成人内容,以及其他面向家庭用户的类别。
- all.dns.mullvad.net完整套装,包括广告拦截器、跟踪保护、恶意软件保护、成人内容保护、赌博保护和社交媒体保护。
关于IP 地址和 DoH/DoT 集成,Mullvad 为每种选项发布了 IPv4/IPv6 地址对,以及相应的端口(DoH 为 443,DoT 为 853)。需要注意的是,这些 IP 地址不能用作通过 UDP/TCP 端口 53 的标准 DNS 服务器;它们仅供能够理解加密协议的解析器使用。
例如,对于“基本”选项(阻止广告、跟踪器和恶意软件),您可以找到关联的地址,例如 194.242.2.4 (IPv4) 和 2a07:e340::4 (IPv6),以及 DoH 查询 URL https://base.dns.mullvad.net/dns-query和 DoT 的 TLS 端口 853。
需要注意的是,Mullvad 并不提供仅拦截恶意软件的配置文件。其最低套餐包含恶意域名防护,同时也包含广告和追踪器拦截功能。如果您需要专门的恶意软件过滤器,则需要寻找其他服务,或者使用自定义解析器来优化过滤。
关于透明度,Mullvad 在其 GitHub 代码库中详细说明了每个配置文件所包含的屏蔽列表。他们使用 OISD、AdGuard、Hagezi 和 UrlHaus 等广为人知的恶意软件检测源,并针对特定生态系统(例如 Alexa、Apple、Windows、Samsung 等)使用专门的屏蔽列表来屏蔽追踪器。他们的理念很明确:使用少量精心挑选的屏蔽列表,以避免大量误报。
性能、任播和行为取决于您的运营商
从实际角度来看,Mullvad 的 DNS 服务服务器网络不如一些大型服务商那样庞大,但它在大多数欧洲网络连接下仍然表现相当不错。不过,实际体验很大程度上取决于您的互联网服务提供商。
由于该服务采用任播模式且不支持 ECS,运营商使用 BGP 协议来决定将流量发送到哪个 Mullvad 实例。例如,在西班牙的测试中,一些 ISP 将请求路由到欧洲服务器(延迟约为 30-40 毫秒),而另一些请求则最终经过美国的节点,导致延迟增加到 100 毫秒以上。
在这种情况下,您可以 ping Mullvad DNS 的 IP 地址,以检查它们是否从欧洲或美国为您提供服务。如果响应时间持续超过 100 毫秒,则很可能是您的 ISP 将请求路由到欧洲以外的地区。对于大多数用途而言,这不会造成太大问题,但如果您追求尽可能低的延迟,则需要考虑这一点。
这种现象意味着并非所有互联网服务提供商 (ISP) 都同样适合使用 Mullvad DNS。一些提供商能很好地将请求路由到欧洲,而另一些则最终会将查询发送到大西洋彼岸。这本身并非服务故障,而是任播路由以及各公司互连策略的结果。
虽然这听起来像是一个很大的限制,但对于一般的网页浏览、视频流媒体播放和在线办公任务来说,这些延迟很少会造成严重问题。只有当你对延迟特别敏感(例如玩竞技性很强的在线游戏)或者你的网络连接速度本身就很慢时,才会感受到明显的延迟影响。
根据您使用的浏览器,您可以直接在客户端配置 DNS over HTTPS,而无需修改操作系统的 DNS 设置。这对于理解为什么您在网络设置中仍然看到 1.1.1.1 或路由器的 DNS 服务器至关重要:即使系统仍然显示其他服务器,浏览器也可能将所有 DoH 查询发送到 Mullvad。
Mullvad 浏览器基于 Firefox,注重隐私保护,默认使用 Mullvad 的加密 DNS,且不启用任何过滤功能。官方建议仅在未连接 Mullvad VPN 时使用此加密 DNS,因为在 VPN 隧道激活的情况下,DNS 请求会在 VPN 服务器上解析,而使用 DoH(DoH 加密)会增加延迟。
在 Mullvad 浏览器(以及桌面版 Firefox)中,您可以进入“隐私和安全”设置,启用“安全 DNS”并选择最高保护级别。然后,在提供商选项中,选择“自定义”,并粘贴 Mullvad 提供的 DoH URL 之一,例如:
- https://dns.mullvad.net/dns-query
- https://adblock.dns.mullvad.net/dns-query
- https://base.dns.mullvad.net/dns-query
- https://extended.dns.mullvad.net/dns-query
- https://family.dns.mullvad.net/dns-query
- https://all.dns.mullvad.net/dns-query
在Chrome、Brave 和 Edge 浏览器中,操作步骤类似:在隐私/安全设置中,启用“安全 DNS”,选择自定义 DNS 提供商,然后添加上述 URL 之一。浏览器有时需要一些时间来验证新服务器,因此您可能会看到“请验证此提供商是否有效”的提示信息;请稍等片刻后重试。
需要注意的是:如果您的浏览器使用其自身的域名荣誉 (DoH) 客户端,它可以忽略操作系统的 DNS 设置。这意味着,即使您计算机的网络偏好设置显示的是 Cloudflare、Google DNS 或路由器的 DNS 服务器,浏览器的流量实际上也可能通过 Mullvad 进行路由。如果您在 macOS/iOS 上安装了 Mullvad DNS 配置,但同时又启用了浏览器的内置 DoH 功能并将其指向不同的服务器,则很可能就会出现这种情况。
在 Android、iOS、Windows、macOS 和 Linux 上使用 Mullvad DNS
如果您希望将 Mullvad 的 DNS 应用于整个系统(而不仅仅是浏览器),则可以使用各种现代平台提供的私有 DNS 选项或配置文件。
在Android 9 及更高版本中,您可以在网络设置中找到“私有 DNS”选项。选择“私有 DNS 提供商”并输入 Mullvad 的主机名之一(例如 dns.mullvad.net、adblock.dns.mullvad.net、base.dns.mullvad.net 等),所有系统 DNS 流量都将尝试通过 DoT 协议解析到该服务器。如果 Android 检测到过高的延迟或连接失败,它将禁用此私有 DNS,这可能会导致在复杂网络环境下出现错误。
在苹果生态系统(包括最新的 iOS、iPadOS 和 macOS)中,Mullvad为 DoH 和 DoT 提供了特定的配置文件。这些配置文件可以从其 GitHub 代码库下载,通过“设置/系统”安装,之后整个系统即可使用这些加密的 DNS 服务器。问题就出在这里:在“网络”部分的传统 DNS 面板中,可能仍然会显示旧版服务器(例如 1.1.1.1),但实际的流量是通过配置文件路由的。
使用苹果产品时需要注意两个限制:
- 如果您激活 iCloud 私人中继即使您安装了 Mullvad 配置文件,您的部分或全部 DNS 查询仍可能发送到 Apple 服务器。
- 在 macOS 13 及更早版本中, 最好不要同时安装多个DNS配置文件。因为管理多个账号可能会出现问题。
Windows 11系统内置了对基于域的 DNS (DoH) 的系统级支持。您可以编辑网络接口(Wi-Fi 或以太网)的 DNS 设置,将 Mullvad 的 IPv4/IPv6 地址分配给所需的配置文件,然后选择“DNS over HTTPS(手动模板)”选项,并指定相应的 URL(例如,https://base.dns.mullvad.net/dns-query)。如果您在同一台计算机上同时使用 Wi-Fi 和以太网,建议配置这两个适配器,或确保它们互不干扰。
在Linux(Ubuntu、Fedora 及其衍生发行版)上,最简洁的方法是使用 systemd-resolved。配置 resolved.conf 文件,将 Mullvad 的 IP 地址用作全局 DNS 服务器,启用 DNSOverTLS=yes(如果遇到问题,可以启用 opportunistic),并将 /etc/resolv.conf 指向 systemd-resolved 的配置。重启服务后,运行 resolvectl status 命令应该会显示 Mullvad 是当前的 DNS 服务器。
如何检查您是否正在使用 Mullvad 的 DNS
服务设置完成后,通常需要确保没有DNS 泄漏或查询经过其他服务器。Mullvad 在其官方网站上提供了一个非常简单的页面来解决这个问题。
您可以通过浏览器访问https://mullvad.net/check。如果配置正确,DNS 部分将显示“无 DNS 泄漏”,展开详细信息后,您会看到所使用的服务器的主机名中包含“dns”,例如 se-mma-dns-001.mullvad.net。这证明查询已到达 Mullvad 的基础架构。
如果同一页面上出现了属于您的运营商、Google、Cloudflare 或其他提供商的解析器,则表示您的设备或浏览器仍然将部分或全部查询发送到 Mullvad 之外。在这种情况下,请检查您的浏览器是否启用了指向其他服务的域名开销 (DoH)、启用了“使用 SOCKS v5 时代理 DNS”选项的 SOCKS 5 代理(通常在 Firefox 中使用 Mullvad 代理时会启用此功能),或其他中间层。
另需注意的是,当您连接到 Mullvad 的 VPN 时,该应用程序会将您的 DNS 请求路由到您所连接的 VPN 服务器的解析器。同时使用加密的公共 DNS 可能没有必要,甚至会导致延迟或解析问题,因此官方建议仅在不使用 VPN 时才使用公共 DNS。
内容屏蔽:工作原理及预期效果
Mullvad DNS 的内容屏蔽机制相对简单但有效。当您查询一个出现在所选屏蔽列表中的域名时,解析器会直接返回“域名不存在”(NXDOMAIN)。浏览器会将此解释为该域名没有 IP 地址,因此不会加载相关内容。
这样一来,无需在每台设备上安装扩展程序,即可屏蔽大量广告、追踪器、恶意域名、成人网站、赌博网站和社交媒体平台。然而,DNS 级别的屏蔽存在结构性局限性:例如,它无法有效过滤来自同一域名下投放广告和主要内容的平台(例如 YouTube)的广告。
因此,Mullvad 甚至建议将其DNS 与uBlock Origin 等浏览器内容拦截器结合使用,而 uBlock Origin 实际上已预装在 Mullvad 浏览器中。DNS 作为第一道防线,可显著减少整体干扰,而扩展程序则可在浏览器内部对过滤进行微调。
Mullvad 的方法之所以有优势,是因为它精心挑选了黑名单。他们不会为了添加黑名单而随意添加几十个,而是选择可靠的来源,最大限度地减少误报。这使得它在保护性和兼容性之间取得了相当合理的平衡,无论是家庭用户还是专业用户都能轻松应对。
从技术角度来看,如果您想深入了解,Mullvad 的 GitHub 代码库会详细展示每个配置文件(广告拦截、基础、扩展、家庭、全部)中使用的列表,以及每个列表的原始来源。这使您可以评估是否存在任何列表可能与您的需求相冲突(例如,如果您使用非常小众的服务,这些服务经常会被错误地列入某些激进的广告拦截系统中)。
最终,Mullvad 的公共 DNS 服务已成为那些希望增强隐私、减少垃圾邮件,同时又不想依赖科技巨头或 ISP 默认 DNS 服务器的用户的极具吸引力的选择。它并非完美无缺——在西班牙没有 DNS 服务器,不支持 ECS,不提供“仅恶意软件”配置文件,而且其性能高度依赖于各个 ISP 的路由——但作为回报,它提供了透明的过滤、端到端的查询加密,以及与该品牌隐私理念相符的方法。