- 热补丁允许将 Windows 11 中的许多安全补丁直接应用到内存中,从而大大减少所需的重启次数。
- 该功能仅限于使用 Intune 和 Windows Autopatch 管理的 Windows 11 企业版 24H2 及相关版本,主要面向企业环境。
- 该模型结合了季度重大更新和每月“热”重启及补丁,不会中断工作。
- 虽然企业正在利用这项技术,但家庭用户仍然依赖传统的重启和手动管理 Windows 更新。
对许多用户来说,在 Windows 系统中看到“重启以安装更新”的提示几乎等同于工作或休闲时间被打断。多年来,我们一直忍受着这种流程:补丁程序发布,下载完成,电脑运行速度略微变慢,然后迟早都得重启。Windows 8 和 Windows 10 加剧了这种令人不堪重负的感觉,尽管 Windows 11 对这一流程进行了改进,但根本问题依然存在……至少对部分用户而言是如此。
微软决定对Windows 11系统进行重大改进,使其无需频繁重启即可更新。这项名为热补丁或热更新的技术,承诺将大量安全补丁直接应用到正在运行的系统中。然而,需要注意的是:并非所有用户都能立即享受到这项技术,而且在某些情况下,重启仍然不可避免。
Windows 11 中的热补丁是什么?它为什么如此重要?
热补丁是 Windows 11 的一种新型更新模式,它允许在无需立即重启系统的情况下安装某些安全补丁。系统不会等待下次启动来替换关键文件,而是会“即时”修改内存中的代码,因此修复程序安装后即可立即开始保护计算机。管理员可以使用Sysinternals 等工具来监控此过程。
此前,每次累积安全更新都需要重启系统才能将更改应用到关键操作系统组件。在家庭环境中,我们通常每天或几乎每天都会关机,因此补丁最终会在夜间关机时安装。但在企业环境中,计算机可能连续运行数周,或者系统必须通过计划关机才能关闭,这种做法就造成了诸多麻烦。
微软的热补丁策略很明确:在不牺牲漏洞修复速度的前提下,大幅减少停机时间。系统下载补丁并将其应用到内存中,计算机即可立即受到保护,但可能仍需重启才能巩固重大更改或安装较大的功能更新。
从安全角度来看,这意味着已知漏洞不会因为无人重启电脑而数天甚至数周都无法修复,补丁会立即生效。在管理大量计算机的环境中,这种差异对于预防安全事件至关重要,并且通常会辅以用于部署和监控更新的高级自动化功能。
Windows 11 中的热补丁工作原理
Windows 11 热补丁背后的理念不仅仅是加快安装速度,而是彻底重组更新计划。微软解释说,该系统遵循高度结构化的季度周期,主要面向使用 Windows 11 企业版的企业和组织。
实际上,系统更新周期包含两种类型:一种是需要重启的季度大更新,另一种是无需关机即可发布的月度“热补丁”。换句话说,重启并非完全消失,而是大幅减少次数,并且仅在必要时才需要重启。
在每年的1月、4月、7月和10月,Windows 11 会安装一次全面的安全更新,其中包含累积性修复和常规改进。此更新是更新周期的“基线”,需要重启系统。此后,在每个季度的接下来的两个月中,后续的安全更新将通过热补丁分发,通常情况下无需重启即可应用。
这意味着,用户无需像以前那样几乎每月都重启系统来完成安全补丁的安装,强制重启的次数减少到每年大约四次。剩余的补丁程序会被加载到内存中,修复检测到的漏洞,用户几乎感觉不到任何异常,只会觉得系统在后台默默运行。
另一方面,主要功能更新和版本变更(例如,从一个 Windows 11 主要版本升级到另一个主要版本)遵循单独的计划,并且仍然需要相应的重启。目前,热补丁主要侧重于影响系统核心的安全性和用户体验优化补丁。
无需重启电脑即可更新 Windows 11 的实用优势
热补丁系统具有几个明显的优势,这也解释了它为何会引起IT管理员和安全专业人员的广泛关注。首先,它能立即提升系统防护能力:补丁安装后,系统会立即开始使用内存中已修正的代码。
这与微软的常规“周二补丁日”安排一致,因此安全更新频率保持不变,但无需在应用更新后立即强制重启。在拥有数十台甚至数百台电脑的办公室中,是否需要关闭所有电脑的工作或允许他们继续正常工作之间的区别至关重要。
另一个显著优势是减少了最终用户感受到的中断。通过将必要的重启次数限制在每年几次,避免了常见的“立即重启或今晚重启”的烦人提示、匆忙保存文档以及在系统决定开始更新之前与时间赛跑的感觉。
此外,微软还改进了补丁分发技术。热补丁包使用的二进制文件更少,并且经过优化,能够消耗更少的资源,从而缩短下载和安装时间。对于运行着多个应用程序或硬件配置有限的计算机来说,更新包体积更小无疑是件好事。
总而言之,从技术和组织角度来看,热补丁能够提高系统安全性,减少停机时间,并降低更新过程中对性能的影响。然而,正如我们将看到的,它并非只有优点:在使用对象和使用方式方面存在一些重要的限制。
Windows 11 中哪些用户可以使用热补丁?需要满足哪些条件?
虽然热补丁更新对所有PC用户来说听起来都很棒,但微软决定最初将热补丁功能限制在企业和教育领域。换句话说,目前大多数使用Windows 11家庭版的家庭用户以及很大一部分使用Windows 11专业版的用户都无法享受到这项功能。
要使用此模型,设备必须运行 Windows 11 企业版 24H2 或更高版本,或同等版本,例如教育版(Windows 11 教育版 A3、A5)和某些 Windows 365 企业版方案。此外,这些设备必须通过Microsoft Intune进行管理,并且实际上需要集成到 Windows 自动修补平台中。
Autopatch 是微软的一项服务,旨在自动化和集中管理组织中的更新。在该服务中,热补丁作为高质量更新策略的一部分启用。事实上,在由 Intune 管理的较新配置中,热补丁默认已启用,以简化 IT 管理员的工作。
硬件方面,采用 Intel 和 AMD 处理器的 x86 系统已正式支持热插拔。基于 ARM 的设备目前仍处于公开预览阶段,因此其支持不如传统机器全面稳定。此外,更新后还需密切关注可能出现的软件和驱动程序冲突。
这意味着,截至目前,家用电脑上安装了 Windows 11 家庭版的用户无法启用热补丁,无论他们的电脑多么新或性能多么强大。即使是许多 Windows 11 专业版系统,除非它们处于使用 Intune 并拥有相应企业许可证的托管环境中,否则至少在短期内也无法使用此功能。
Windows 自动修补程序和 Intune:企业的关键组件
热补丁部署与Windows 自动补丁和 Microsoft Intune 的集中管理紧密相关。它并非在任何企业级 PC 上“自动”激活的功能;相反,它通过特定的更新策略进行控制。
在公司中,IT 部门会在 Intune 中配置质量更新策略,以定义补丁的应用方式和时间。之后,该服务会分析受管计算机,检查它们是否满足要求(版本、内部版本号、处理器、许可证等),并在兼容的系统上启用热补丁流程。
这与许多组织的实际情况相符,每次重启都涉及协调服务、用户、日程安排和维护窗口。借助 Autopatch,您可以非常精细地控制哪些设备组接收哪种类型的补丁以及何时接收,从而最大限度地减少对关键服务的中断。
此外,微软决定在 Intune 中创建的新质量更新策略中默认启用热补丁功能。这避免了管理员手动调整数十个选项,并鼓励组织以较少的技术阻力采用这种更新方法。
然而,尽管许多公司已经可以使用此功能,但并非所有类型的更新都会通过此“实时”渠道进行。影响系统深层的重大季度更新、版本变更和补丁仍然需要计划内重启。
Windows 11 中的日历和热补丁可用性
微软一直在逐步引入这项技术。Windows 11 热补丁的概念在 2024 年初开始公开讨论,并在 Insider Channel 预览版 26058 中首次进行了测试。即使在最初阶段,安全更新的安装速度也明显更快,而且无需重启系统。
该公司计划将其更广泛地集成到Windows 11 企业版 24H2 及更高版本中,并依赖于先前的基础更新,该更新已为这种新的“实时”补丁模式做好了系统准备。此基础更新作为常规安全补丁的一部分分发,安装后,计算机即可接收每月的热补丁。
该公司已确认,热补丁将继续沿用我们之前讨论的季度发布模式,将强制系统重启集中在每年四次。此后,基于内存的修复程序将每月发布一次,不会对用户造成任何明显的干扰。
展望未来几个月,微软的目标是在已全面部署 Autopatch 和 Intune 的环境中,将热补丁作为高质量安全更新的标准做法。然而,该公司也承认,目前尚未就其在 Windows 11 家庭版或专业版中的广泛推广发布做出任何正式声明。
如果这套系统在大型企业和教育机构中运行良好,那么它之后推广到家庭用户也并不奇怪,就像其他一些最初在企业环境中推出的技术一样。但就目前而言,在家使用 Windows 11 的用户仍会像以往一样频繁地看到“重启以安装更新”的提示。
这对Windows 11家庭用户意味着什么?
对于普通用户而言,情况基本保持不变。如果您使用的是 Windows 11 家庭版或 Windows 11 专业版电脑,且该电脑不属于 Intune 管理的企业环境,您将继续像以前一样接收更新:Windows 更新会下载补丁程序,进行准备,并提示您重新启动以完成该过程。
Windows 10 和 Windows 11 现在确实允许用户安排更新的下载和安装时间,这样就不会在开会或玩游戏时被突然的更新打断。这项几年前推出的功能彻底解决了系统突然重启、用户被迫中断更新的难题。
此外,当微软发布新的安全补丁时,通知区域会出现一个图标,提示即将重启。在此期间,由于部分资源需要分配给后台准备更新,计算机运行速度可能会略微变慢。这并非理想之选,但至少用户可以选择停止操作并等待重启完成。
在家庭版系统推出热补丁之前,最佳策略仍然是充分利用 Windows 更新的计划和管理选项,避免无限期地推迟重启,如果是工作电脑,则应将更新窗口安排在负载较低的时段。如果在更新后出现问题,了解如何安全地修复 Windows 11将很有帮助。
总之,此次在企业中的首次部署为未来家庭更新奠定了基础:一种更加透明的模式,中断更少,更接近于其他已经使用“实时”补丁多年的系统。
Linux、0Patch 和其他热补丁先例
虽然热补丁的概念在 Windows 世界中引起了相当大的轰动,但动态应用补丁的想法其实并不新鲜。事实上,Linux 生态系统已经拥有所谓的“实时补丁”技术十多年了,并且自 2015 年发布的 4.0 版本以来,它一直是内核的一部分。
在 Linux 系统中,该系统允许您在系统运行时修改内核函数,无需重启服务器即可将存在漏洞的版本替换为修复后的版本。这在专业环境中尤其有用,例如数据中心、云服务或关键任务系统,因为在这些环境中,停机成本会非常高昂。
关键区别在于,虽然Linux也主要面向专业环境,但只要发行版支持,任何用户都可以在Linux上启用和使用这些实时补丁,即使是在家用电脑上。用户无需加入企业网络或拥有特定的企业许可证,许多人指出,微软在这方面本可以更加慷慨。
在 Windows 生态系统内部,早已存在一款名为 0Patch 的商业解决方案,其方法与当前的补丁程序类似。该工具允许将微补丁直接应用于 RAM,无需重启系统即可修复漏洞和缺陷,即使是在不再受官方支持的旧版 Windows 和 Office 上也能正常工作。
例如,0Patch 可用于在微软认定为过时的系统中维持一定的安全级别,其服务采用付费订阅模式,每年费用约为 25 美元。对于需要在迁移到更现代平台之前争取时间的企业或管理员来说,这是一个相对实惠的价格。
所有这些都表明,热补丁是一项成熟且经过验证的技术,微软的热补丁愿景也符合减少重启次数和最大限度缩短服务停机时间的更广泛趋势。许多人认为,争议之处在于,热补丁最初仅面向相对有限的用户群体开放。
在 Windows 11 和 Windows 10 中配置和管理更新
虽然热补丁在企业环境中越来越普及,但用户和管理员仍然依赖传统的更新配置工具。在专业环境中,这通常涉及控制部署哪个版本的 Windows 以及何时允许升级到更新的版本。
微软提供了多种设置功能更新目标版本的方法。可以通过组策略、Microsoft Intune 中的功能更新配置文件或与 Windows Update for Business 关联的 Windows 客户端更新计划 (CSP) 来实现。关键在于告诉系统“我希望保持在当前特定版本”,并防止过早升级。
一种非常直接的方法,尤其是在个人电脑或小型环境中,是直接在 Windows 注册表中定义这些首选项。例如,可以在相应的 WindowsUpdate 分支下创建 TargetReleaseVersion、TargetReleaseVersionInfo 或 ProductVersion 等条目,以在特定时间段内锁定特定版本的 Windows 11。
以管理员权限在命令提示符下,您可以使用`reg add`命令添加这些注册表项,该命令会告诉系统您要更新到哪个版本(例如 21H2、22H2 等)。更新完成后,建议删除这些注册表项,以免长期停留在最终将不再受支持的版本上。如果您需要启动到安全模式进行故障排除,该选项仍然有效。
另需注意的是,如果设备已加入 Windows 预览体验计划,则可能会收到包含重大更改的预览版本,这些版本会在正式版发布前提供给公众。如果您不再希望参与此计划,则必须依次进入“设置”>“更新和安全”>“Windows 预览体验计划”取消注册,并根据您所在的预览体验频道选择停止接收预览版本的选项。
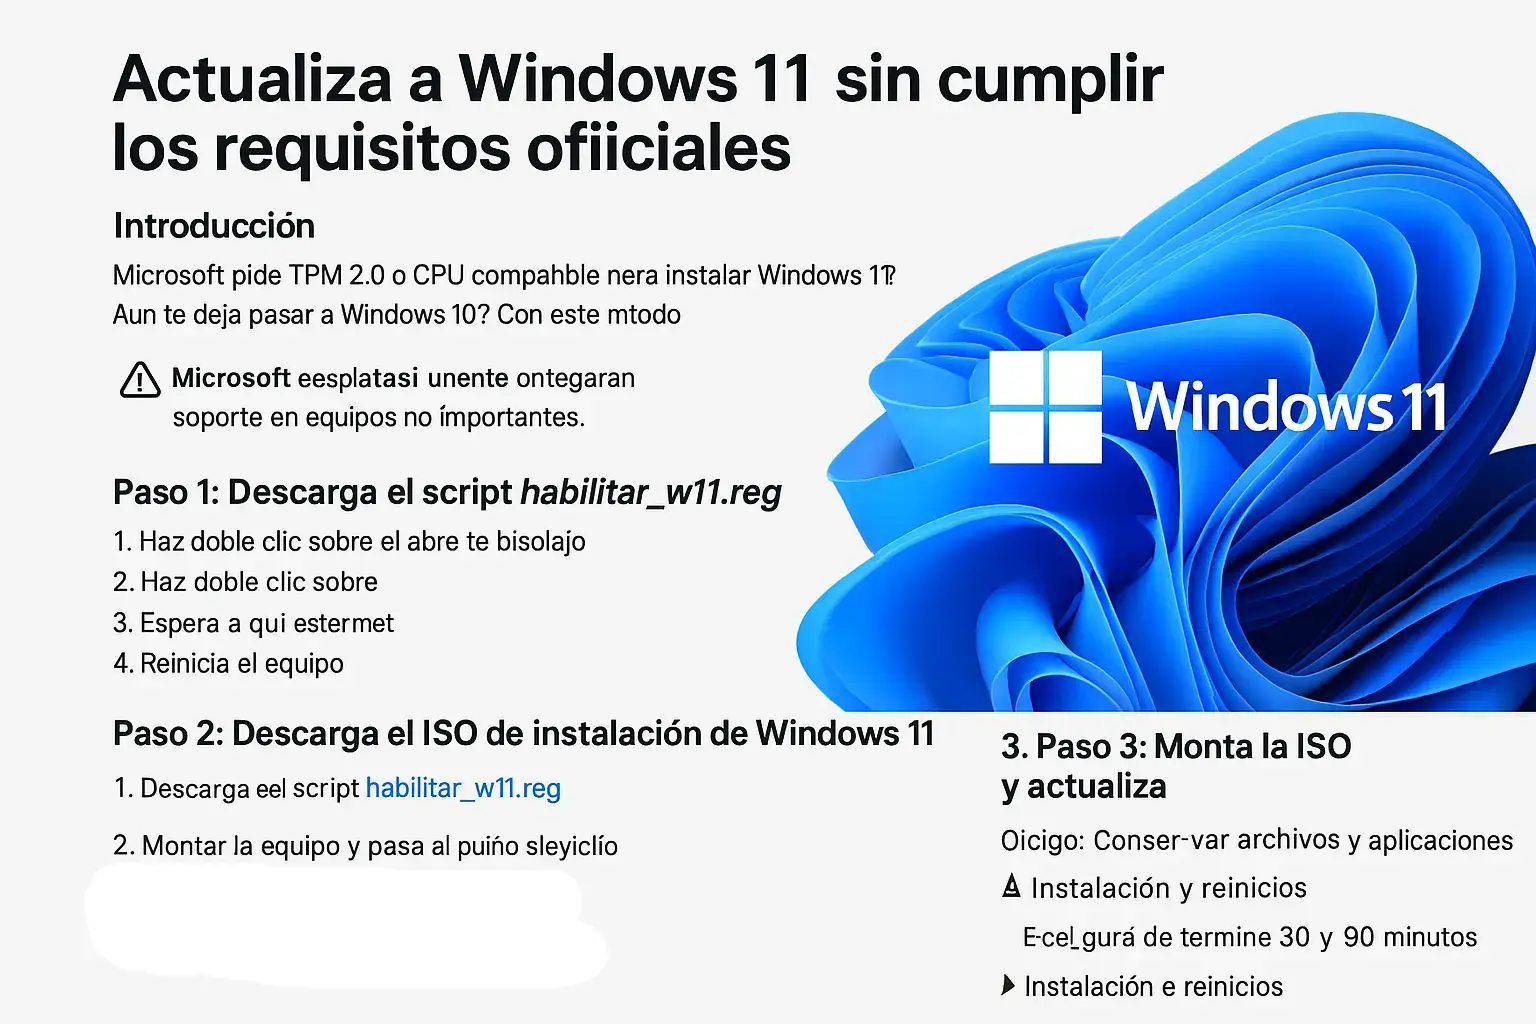
在不支持的计算机上无需格式化即可升级到 Windows 11
另一个与 Windows 更新相关的常见场景是,用户希望从 Windows 10 升级到 Windows 11,但并不满足所有官方要求。微软要求标准安装需要 TPM 2.0、安全启动和受支持的 CPU,但在某些情况下,微软也认可一种无需格式化即可升级的方法。
此方法需要使用Windows 11 安装向导或官方 ISO 镜像,并结合对注册表的少量修改来放宽兼容性检查。在继续操作之前,务必备份重要文件,因为微软不建议在关键环境中使用此配置,并且无法完全保证未来的支持。
该过程通常包含三个主要步骤:首先,准备必要的注册表项(例如,使用 .reg 文件自动创建);其次,从微软官方网站下载所需 64 位版本的 Windows 11 ISO 文件;最后,挂载 ISO 文件并运行 setup.exe,选择保留您的文件和应用。您还可以参考我们的指南,了解在不同情况下如何升级到 Windows 11。
安装过程中,向导会警告设备不符合硬件要求,但由于应用了注册表项,因此允许您继续。计算机将重启数次,完成后,用户的系统将更新到 Windows 11,而无需格式化驱动器,原则上可以保留激活信息和个人数据。
更新完成后,建议删除强制使用目标版本的特定注册表项,并在 Windows 更新中验证一切是否正常运行。尽管这些计算机实际上仍会继续接收安全和功能更新,但微软保留在未来停止向其提供更新的权利。
就持续维护而言,最好还是运行 Windows 更新直到所有补丁都安装完毕,在“设置”>“系统”>“激活”中检查激活状态,并创建一个还原点,以防以后需要撤销任何问题更改。
这种情况造成了一种奇特的局面:有些系统即使未完全满足要求也能升级到 Windows 11,但同时却无法享受企业级热补丁服务。而另一方面,拥有企业版许可证的公司则可以享受非常高级的热补丁服务,但前提是硬件和管理权限受到严格控制。

微软在 Windows 11 热补丁方面的进展清晰地表明,未来系统更新将更加透明,对所有用户的干扰也将更小。目前,最大的受益者是使用企业版、Intune 和自动补丁的企业用户,热补丁更新已将重启次数减少到每年几次。而其他用户,则只能通过计划更新选项、注册表项锁定版本以及在不完全兼容的机器上安装 Windows 11 的技巧来应对传统的重启,并期待这种内存内补丁模式最终也能惠及家庭用户。