- 世界密碼日定於每年五月的第一個星期四,旨在提高人們對密碼安全的認識。
- 長而獨特的複雜密碼可以大幅降低未經授權的存取和資料外洩的風險。
- 密碼管理器和雙重身份驗證是加強數位保護的關鍵工具。
- 企業和使用者應定期檢視其密碼使用習慣和策略,以適應新的威脅。
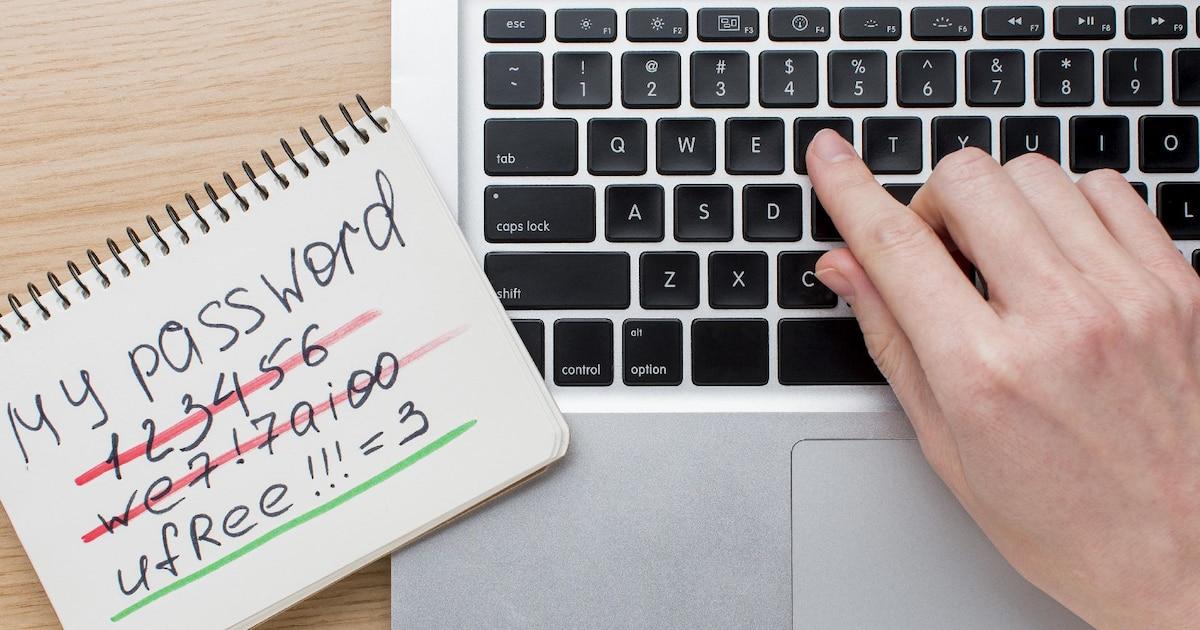
世界密碼日已成為一個重要的提醒,提醒我們一個經常被忽視的問題:我們每天使用的密碼是我們數位生活與網路犯罪分子之間的屏障。每一次登入電子郵件、網路銀行、社群媒體或工作平台,在很大程度上都取決於我們如何管理密碼。
雖然這聽起來可能是個技術性或枯燥的話題,但事實上,一個簡單的弱密碼可能會打開通往金融詐騙、身分盜竊或高度敏感的個人和職業資料外洩的大門。因此,每年五月的第一個星期四是“密碼安全日”,它為我們提供了一個絕佳的機會,讓我們反思自己的習慣,改進密碼,並了解那些既能簡化生活又不損害安全性的工具。
世界密碼日是什麼?它何時慶祝?
世界密碼日定於每年五月的第一個星期四,旨在提高使用者對使用強密碼和妥善管理密碼重要性的認識。這不僅僅是日曆上的一個日期:它旨在鼓勵數百萬人利用這一天檢查自己的密碼,必要時進行更改,並養成良好的密碼管理習慣。
在這一天,公共機構、科技公司和使用者協會通常會發起宣傳活動、發布指南和提醒,敦促所有人檢查其登入憑證的狀態。他們強調不要重複使用密碼、增加密碼複雜性以及啟用額外的安全性保護措施(例如雙重驗證)的重要性。
選擇五月的第一個星期四並非偶然。目的是為了找到一年中相對平靜的時期,避開其他可能分散人們對網路安全資訊關注的重大事件。這樣,活動的重點就能始終放在資料保護和降低安全漏洞風險。
實際上,這一天已成為企業和公民定期審查其數位安全策略和習慣、發現漏洞並適應網路攻擊日益複雜和頻繁的環境的提醒。
世界密碼日的起源與歷史
這一天的起源可以追溯到安全研究員馬克·伯內特的工作。 2005年,他出版了《完美密碼》一書,鼓勵用戶創建強大、獨特且難以預測的密碼,並公開提議設立一個專門的日子來提高人們對密碼重要性的認識。
伯內特強調,大多數人傾向於使用非常容易預測的密碼,在不同的服務中重複使用相同的密碼,並且從不更改,這使得網路犯罪分子更容易得手。他提議設立“密碼日”,正是為了打破這種習慣,鼓勵人們至少每年檢查並更新一次密碼。
多年後的2013年,英特爾安全部門採納了這個理念,並將之正式化。他們宣布每年五月的第一個星期四為世界密碼日,旨在將其打造成為一項全球性的宣傳活動。自此,世界密碼日已在全球逐漸確立。
網路安全組織、專業網站和主要數位平台迅速回應了這項倡議。許多機構和平台都利用這一天發佈建議、密碼檢查工具和提醒,鼓勵使用者啟用雙重認證。
根據Statista等統計入口網站收集的數據,超過60%的網路使用者表示,曾因與此相關的安全意識宣傳活動而更改過密碼。這一數字反映了精心策劃的活動對網路安全習慣的實際影響。
《今日國家報》等媒體強調,世界密碼日對於提高人們定期更新密碼、避免使用顯而易見的組合或包含個人資訊的密碼的意識至關重要。許多專家一致認為,世界密碼日的設立標誌著網路安全理念從終端用戶角度發生了轉變。
為什麼密碼對您的數位安全如此重要
密碼是防止他人未經授權存取我們帳戶的第一道防線。您登入的任何服務——電子郵件、社群媒體、銀行、醫療保健、企業平台——都依賴足夠強大的密碼來抵禦攻擊。
從美國網路安全和基礎設施安全局到西班牙國家網路安全研究所等機構,各方傳遞的訊息都一致:弱密碼或重複使用的密碼是造成大量資料外洩的罪魁禍首。在醫療保健和金融等敏感行業,發表在頂級期刊上的研究表明,近80%的資料外洩源自於憑證被盜或外洩。
為了更好地理解這一點,許多專家將這種情況比作現實世界:使用簡單的密碼或在多個服務中重複使用同一個密碼,就像鎖上大門卻把鑰匙留在鎖孔裡一樣。乍一看,一切似乎都很安全,但只要稍有疏忽,任何人都能輕易進入。
即便如此,儘管警告不斷,像「123456」或「password」這樣的密碼組合仍然出現在全球最常用密碼清單中。這些密碼極易被猜到,幾乎可以透過暴力破解攻擊或對最常用密碼進行簡單的自動化測試立即破解。
此外,在多個服務中重複使用相同密碼的傾向加劇了這個問題:如果某個網站發生資料洩露,而該密碼又與您用於電子郵件、社交媒體或網路銀行的密碼相同,那麼攻擊者就可以將這些訪問串聯起來,造成更大的損害。
如何建立安全且易於管理的密碼
建立強密碼並非難事,關鍵在於養成幾個簡單的習慣並堅持下去。有一些基本準則可以幫助你創建真正強大的密碼,而無需為此費盡心思去記住它。
密碼長度是關鍵因素之一。建議密碼至少為 10 個字符,在許多情況下甚至更長。密碼越長,可能的組合就越多,自動程式使用暴力破解就越難破解。
將大小寫字母、數字和特殊符號結合起來也至關重要。這種組合增加了密鑰的複雜性。一個常見的技巧是用一些看起來相似的數字替換某些字母,例如用 3 代替 E,用 4 代替 A,用 1 代替 I,或用 0 代替 O。但是,最好避免使用人人都知道的過於容易預測的模式。
另一個重要的技巧是避免在密碼中使用明顯的個人資訊。生日、身分證號碼、子女或伴侶的姓名、地址和電話號碼等資訊都比較容易外洩或被猜到。相反,一些你平常不常與人分享的、不太常見的個人記憶可以作為創建更長、更安全的密碼的基礎。
同樣重要的是避免使用鍵盤序列或有序數字,例如“123456”、“000000”或“qwerty”。雖然這些組合容易記憶,但攻擊者往往會先嘗試它們,正是因為數百萬用戶仍在繼續使用它們。
專家通常建議定期更改密碼。一個比較好的做法是每三到四個月更改一次,但如果出現資料外洩的跡象,或者在發生安全事件後,服務提供者建議更改密碼,也應該及時更改。
最後,請記住不要將密碼寫在紙上,也不要將其留在顯眼的便條、未加密的文件或容易拿到的地方。雖然這看似無害,但實際上卻能讓別人輕易地取得你的密碼。
密碼管理器:避免崩潰的得力助手
使用複雜且獨特的密碼最大的問題之一是,如果手動管理,幾乎不可能記住所有密碼。密碼管理器就派上用場了——這類工具的設計初衷正是為了簡化原本混亂的密碼管理。
密碼管理器是一款應用程式(本地或雲端),它可以自動產生、儲存和填充您的密碼。您只需記住一個強主密碼,即可存取其他所有服務。密碼管理器可以為每個服務產生長而複雜的隨機密碼組合,而無需您記憶。
許多最佳實踐指南,例如西班牙電信公司(Telefónica Tech)在其十點安全上網指南中提出的建議,都強調了密碼管理器的實用性。密碼管理器可以最大限度地降低重複使用密碼的風險,方便使用者定期更改密碼,並防止使用者僅為了方便而使用簡單的密碼模式。
此外,這些程式通常包含一些功能,可以在發生安全漏洞後檢查您的密碼是否已洩漏到公共資料庫中。如果偵測到問題,它們會發出警報,以便您盡快更改密碼,從而縮短安全漏洞暴露的時間。
如果配置得當,密碼管理器將成為您數位安全的核心支柱,尤其是在您使用許多不同的服務或在處理敏感資料的環境中工作時,例如醫療保健、金融或行政部門的公司。
雙重認證:額外的一層保障,帶來巨大差異
除了強密碼之外,雙重驗證(或雙重驗證,2FA)已成為保護帳戶最有效的措施之一。其原理很簡單:除了密碼之外,您還需要第二個驗證資訊才能登入。
第二重驗證因素可以透過簡訊、電子郵件或特定的身份驗證應用程式來獲取,這些應用程式會產生臨時驗證碼。每次您嘗試從新裝置登入時,或定期登入時,系統都會要求您輸入此附加驗證碼,這使得即使有人獲得了您的密碼,也很難存取您的帳戶。
西班牙國家網路安全研究所等國際組織和機構認為,對於關鍵服務(例如主要電子郵件、銀行服務、專業網路和企業平台)而言,這額外的安全層幾乎不可或缺。許多公司已經預設啟用此功能,甚至要求員工必須啟用。
雙重驗證的主要優點在於它能大幅降低密碼外洩帶來的影響。即使攻擊者竊取了您的密碼,仍然需要存取您的手機、電子郵件或身份驗證器應用程式才能完成驗證過程,而這通常更難實現。
同時,指紋辨識和臉部辨識等生物辨識技術也日益普及,被用作設備和應用程式的輔助解鎖方式。雖然它們不能完全取代密碼,但它們加強了身份驗證,使安全存取更加便捷。
使用密碼的最佳實務和常見錯誤
儘管開展了許多宣傳活動並提供了許多建議,但一些普遍存在的錯誤密碼習慣仍然存在。識別這些錯誤密碼是糾正它們、降低日常數位生活風險的第一步。
最常見的錯誤之一就是在多個服務中使用同一個密碼。如果某個平台發生安全漏洞,密碼洩露,攻擊者就可以嘗試在其他已知網站(例如電子郵件、社群媒體、銀行)上使用該密碼,從而倍增潛在的損失。
另一個常見的錯誤是輕信可疑的電子郵件或訊息,這些郵件或訊息會要求您透過郵件中包含的連結更新密碼。這種方法是網路釣魚攻擊的典型特徵:攻擊者冒充銀行、社群網路或知名公司,誘騙您在虛假網站上輸入您的登入憑證。
將密碼儲存在電腦、手機或雲端服務中未加密的文件中也很危險,同樣,將密碼寫在辦公桌上的紙質便籤、記事本、貼在顯示器上的便籤紙或其他類似地方也是不可取的。任何偶爾能接觸到這些資訊的人都可以在你不知情的情況下拍照或複製它們。
鑑於這些漏洞,專家建議定期檢查您的帳戶活動,盡可能啟用新裝置的登入提醒,並在偵測到可疑存取或收到服務的資料外洩通知時立即變更任何密碼。
此外,建議不要與任何人分享密碼,即使是至親好友也不行。即使彼此信任,分享密碼也會增加密碼儲存在不安全位置或在其他服務中重複使用的風險。如果第三方需要臨時存取權限,最佳解決方案是產生專用憑證,或在平台允許的情況下使用安全共享功能。
密碼在公司中的重要性
在企業界,密碼管理遠不止是一項建議:它是企業網路安全的關鍵支柱。一個帳戶被盜用可能導致未經授權存取內部網路、客戶資料外洩、個人資訊保護需求、服務中斷,甚至遭受經濟勒索。
公司必須制定明確的密碼建立和使用政策,包括密碼複雜度要求、定期更改以及禁止在不同的內部系統中重複使用密碼。通常的做法是要求員工建立一定長度且包含多種字元的密碼。
同樣重要的是,要為員工提供持續的網路安全最佳實踐培訓。如果使用者不了解網路釣魚、使用不安全的個人設備或為了「更快完成工作」而與同事共享憑證的風險,僅僅強制執行技術標準是不夠的。
專注於技術和網路安全服務的公司,例如NexTReT等,通常強調建構數位安全文化的重要性。這包括將技術解決方案(例如企業憑證管理器、多因素身份驗證和存取監控)與內部安全意識宣傳活動和定期政策審查相結合。
在許多組織中,使用企業級密碼管理器和集中式身分識別系統可以更安全地指派、撤銷和稽核存取權限。這降低了離職員工保留有效憑證或密碼不受控制共享的風險。
隨著遠距辦公的興起和雲端服務的廣泛應用,企業工具的強密碼和雙重身份驗證變得至關重要。公司的安全邊界不再局限於辦公室:任何遠端連接,如果安全措施不到位,都可能成為攻擊者的入口。
歸根究底,無論在個人生活或工作環境中,妥善的密碼管理都至關重要,它決定著基礎設施的脆弱性,以及其相對安全的防護環境。值此世界密碼日之際,回顧這些策略是一個絕佳的機會,無需大量投資即可提升安全等級。
每年五月的第一個星期四都會提醒我們,雖然管理密碼看似例行公事或繁瑣,但絕對值得。採用長而獨特的複雜密碼,使用密碼管理器,啟用雙重驗證,並時刻警惕網路釣魚,這些簡單的步驟就能大大降低遭受網路攻擊的風險。今天改變一些習慣,就能在未來的數位生活中避免許多麻煩。
