- 雙重身分驗證在密碼驗證的基礎上增加了第二道驗證工序,即使攻擊者知道您的憑證,也很難劫持帳戶。
- 有多種雙重認證方法(簡訊、身份驗證應用程式、推播通知、實體金鑰、生物識別和存取金鑰),安全性和便利性各不相同。
- 在電子郵件帳戶、社群媒體、即時通訊、雲端儲存和線上購物中啟用兩步驟驗證,可以大幅降低身分盜竊的風險。
- 為了最大限度地發揮雙重認證的作用,建議結合使用安全的方法,只選擇受信任的設備,並且永遠不要與第三方共享驗證碼。
雙重身分驗證(也稱為兩步驟驗證或 2FA)已成為保障帳戶安全必不可少的安全措施之一。隨著資料外洩、密碼竊取和網路釣魚攻擊的日益增多,繼續僅依賴單一密鑰無異於玩火。
該系統為您的帳戶增加了一層額外的保護:除了密碼之外,該服務還要求您提供只有您本人才能擁有或產生的第二重驗證因素。這可以是臨時驗證碼、手機通知、指紋、實體鑰匙,甚至是無密碼存取金鑰。啟動該系統比想像中簡單得多,而且它能大幅降低您的帳戶被盜用的風險。
雙重認證究竟是什麼?

雙重身分驗證,也稱為雙重認證(2FA),是一種需要兩種不同證據才能登入的系統:一種是您知道的資訊(例如您的密碼或 PIN 碼),另一種是您擁有的或自身擁有的物品(例如手機、安全金鑰、指紋、臉部辨識等)。結合這兩個因素,即使攻擊者已經取得了您的密碼,也很難再獲得存取權限。
實際上,流程通常是這樣的:首先,您像往常一樣輸入使用者名稱和密碼。然後,在授予您存取權限之前,服務會要求您完成第二步驟驗證,例如一次性密碼 (OTP)、您必須批准的推播通知、生物辨識驗證或使用安全金鑰。如果沒有完成第二步驗證,您將無法存取。
第二個安全因素通常是基於只有您才能存取的資訊:您的個人手機、特定應用程式、USB/NFC金鑰,甚至是您的身體特徵(指紋或臉部辨識)。這樣,即使有人在暗網論壇上購買或猜中了您的密碼,或者透過暴力破解攻擊,他們仍然無法獲得存取權限,因為他們缺少第二個關鍵資訊。
這就是為什麼強烈建議對敏感帳戶啟用雙重身份驗證的原因:電子郵件、社交媒體、即時通訊平台、雲端儲存服務、網路銀行、儲存支付資料的商店和市場,或任何包含您不想讓敏感資訊四處流傳的服務。
其理念是,即使其中一個驗證因素(最常見的是密碼)被洩露,仍然需要另一個驗證因素才能完成登入。這種雙重安全屏障大大降低了啟用雙重認證使用者的帳戶被盜用的可能性。
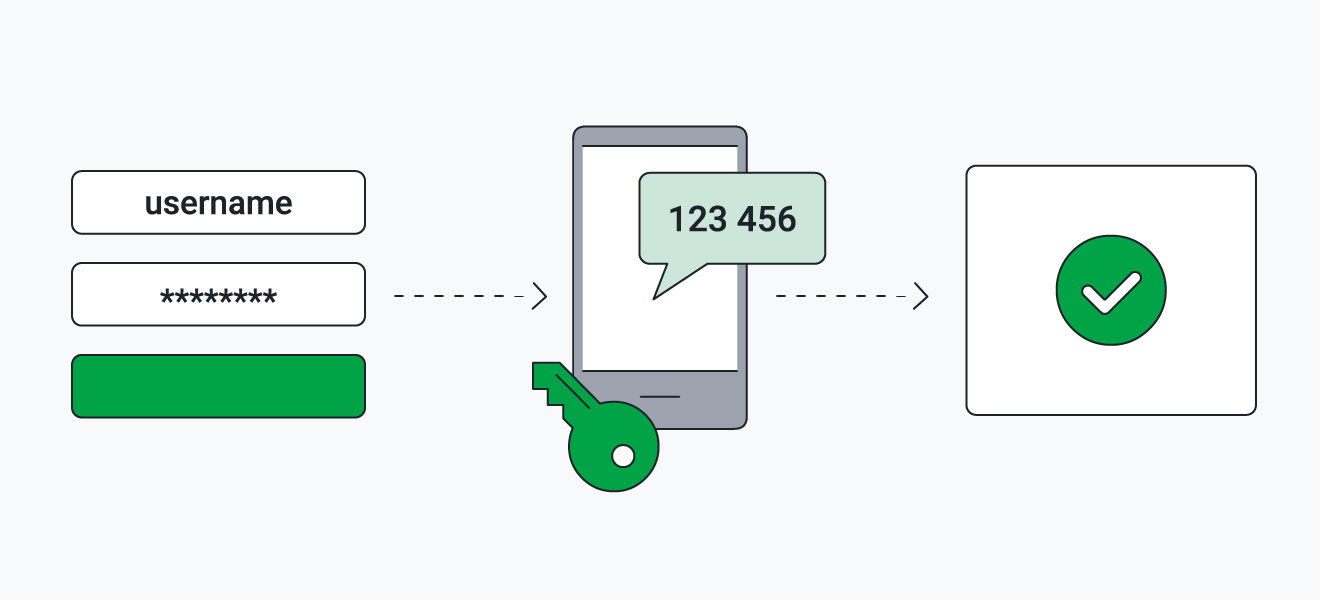
兩步驟驗證在實務上的運作方式
在 Google、Microsoft 或其他平台等服務上啟用兩步驟驗證後,登入流程會略有變化,以在不增加複雜性的前提下提升安全性。根據您的設置,系統可能會根據登入上下文要求您提供不同類型的第二步驗證資訊。
例如,對於 Google 帳戶,啟用該功能後,您可以使用密碼加第二步驟驗證登錄,也可以直接使用金鑰登入。如果您使用與您的手機或電腦相容的金鑰,則無需輸入密碼,因為裝置本身會透過您的解鎖方式(PIN 碼、指紋、臉部辨識等)驗證您的身分。
需要注意的是,使用存取金鑰登入時,裝置本身以及您的生物辨識資訊或PIN碼將取代傳統的密碼和PIN碼組合。這些金鑰無法被記錄、意外轉發或透過電話共享,因為它們僅存在於您註冊的裝置上。
如果您選擇繼續使用密碼,服務稍後會要求您提供第二重驗證因素。例如,Google和微軟會根據您的裝置、位置或常用登入方式,隨時選擇最適合的驗證方法。這意味著他們可能會在您的手機上顯示通知、要求您輸入臨時驗證碼,或要求您使用實體安全金鑰。
此外,許多系統採用自適應身分驗證:如果偵測到異常登入(例如新裝置、不同國家/地區、不常用的應用程式等),則會加強驗證流程。例如,當您從未知筆記型電腦登入、存取高風險應用或從非公司管理的裝置連線時,系統可能始終要求進行二次驗證。
最常用的兩步驟驗證方法
完成第二步驟身份驗證有多種方法,但並非所有方法都能提供相同的安全性和便利性。理想情況下,您應該熟悉所有可用選項,以便選擇最適合您以及您想要保護的帳戶類型的方法。
最常見的驗證方式之一是簡訊驗證。輸入使用者名稱和密碼後,服務會向您的手機發送一條包含六位驗證碼的短信,您需要在登入介面輸入該驗證碼。這種方式快速方便,無需安裝任何額外的應用程序,幾乎任何人都可以使用,但它有兩個主要缺點:您必須分享您的手機號碼,而且容易受到諸如SIM卡交換之類的攻擊。
語音來電驗證系統與之非常相似,它會透過撥打您預先設定的號碼來發送驗證碼。當您無法接收簡訊時,這種方式非常有效,但它也存在同樣的風險:如果有人設法克隆了您的號碼,他們也可以接到這些來電。
另一種經典方法是電子郵件驗證。輸入密碼後,服務提供者會傳送驗證碼或臨時連結到您的信箱。這種方法使用方便,但有一個明顯的缺陷:如果有人能存取您的郵箱,他們也能取得所有發送到該郵箱的驗證碼。此外,如果您在同一裝置上登錄,這種方法的安全性遠不如表面看起來那麼高。
有些服務仍然使用安全問題作為第二重驗證因素:在輸入密碼後,它們會詢問你之前設定過的一些資訊(例如你第一所學校的名稱、出生城市等等)。問題在於,如果問題太簡單,或是你身邊的人知道答案,這種方法就變得不可靠。因此,現在它被認為不是作為主要安全措施的好選擇。
推播通知和身份驗證應用程式
最便捷、最安全的方法之一是使用行動裝置上的推播通知。像Google或微軟這樣的平台會向您的手機發送提醒:您只需點擊「是」即可批准登錄,如果不是您本人登錄,請點擊「否」。推播通知通常也會顯示一些詳細訊息,例如用於存取帳戶的設備,在某些情況下也會顯示大致位置。
該系統有兩個明顯的優勢。首先,點擊通知比複製六位數的驗證碼方便得多。其次,由於驗證是與裝置和您的帳戶關聯,而不僅僅是與手機號碼關聯,因此它更不容易受到依賴手機號碼的攻擊(例如 SIM 卡克隆、簡訊轉發等)。
企業通常會在這些通知之外增加額外的驗證措施,例如要求輸入設備 PIN 碼或指紋,以防止未經授權的用戶僅僅通過拿起你未鎖定的手機就進行訪問。在企業環境中,Microsoft Entra 解決方案或類似工具可設定上下文相關的規則,從而在不給使用者帶來過多不便的情況下增強安全性。
同時,我們也有各種驗證碼產生器應用,例如Google Authenticator、Microsoft Authenticator、Authy、Duo 等等。這些應用程式會產生基於時間的一次性密碼 (OTP),這些密碼每隔幾秒鐘就會更改一次,而且無需行動網路覆蓋或資料連接即可運作。
使用這些應用程式時,您通常會在啟動雙重驗證 (2FA) 時掃描服務提供的二維碼。之後,應用程式會開始產生驗證碼,您每次登入時都需要輸入這些驗證碼。強烈建議使用此方案,因為驗證碼直接在您的裝置上生成,不會透過行動網路傳輸,因此遠端竊取驗證碼的難度大大增加。
存取密鑰、安全密鑰和生物識別技術
近年來,密碼金鑰作為一種現代且安全的替代方案,逐漸取代了傳統的密碼,並廣受歡迎。使用者無需記住密碼,只需透過指紋、臉部辨識或裝置 PIN 碼進行身份驗證即可登入。系統會產生一對加密金鑰:一個儲存在伺服器上,另一個儲存在使用者裝置上,只有在使用者授予存取權限時才會將它們組合起來。
這些存取金鑰可以在您的手機、電腦甚至硬體安全金鑰上建立。其優點在於,您無需擔心密碼輸入錯誤、在多個地方重複使用,或被冒充技術支援人員的詐騙分子獲取。它們是目前抵禦網路釣魚攻擊最有效的安全措施之一。
與此相關的還有硬體安全金鑰,這是一種小型實體裝置(通常支援 USB、NFC 或藍牙),在提示時,您可以將其連接到手機、平板電腦或計算機,或將其靠近這些裝置。它們的工作原理類似於家門鑰匙:沒有它,就無法訪問任何內容。大型公司和高級用戶使用它們來保護特別敏感的帳戶。
生物辨識技術作為第二重身份驗證因素也發揮關鍵作用。許多手機和筆記型電腦已經支援指紋或臉部辨識登錄,而像 Windows Hello 這樣的解決方案則將這種身份驗證方式整合到作業系統本身。這樣,您可以將您知道的資訊(密碼)與您自身的特徵(指紋、臉部)結合起來,從而提高安全性。
這些方法與現代訪問策略相結合,使組織能夠最大限度地減少遭受身份盜竊攻擊的風險,促進無密碼訪問,並保持相對無縫的用戶體驗,即使在用戶更換設備或需要恢復帳戶時也是如此。
其他方法:簡訊、二維碼、備用碼等等
雖然並非完美無缺,但透過簡訊或語音電話發送驗證碼仍然是一種有效的選擇,尤其適合那些不太習慣使用特定應用程式的用戶。系統會傳送一個六位數的驗證碼給您設定的手機號碼;您只需輸入該驗證碼即可驗證您的身分。
然而,務必記住,如果有人獲取了您的號碼,透過簡訊或電話發送的驗證碼可能會被攔截。諸如 SIM 卡交換(SIM 卡克隆)或呼叫轉移之類的攻擊可以將這些訊息和呼叫重定向到攻擊者控制的裝置。因此,雖然與完全沒有保護措施相比,它們提供了一定的安全性,但如果您可以使用更可靠的替代方案,它們就不是理想的選擇。
谷歌等平台使用的另一種系統是二維碼驗證。在某些情況下,電腦螢幕上會顯示一個二維碼,您需要使用手機掃描該二維碼,並按照螢幕上的指示驗證您的身分或手機號碼。由於資訊交換直接在您的設備和伺服器之間進行,無需依賴短信,因此該過程能夠有效抵禦基於號碼的攻擊。
大多數服務也會提供備份或還原代碼。這些代碼是您啟用雙重驗證時產生的字串,如果您無法存取手機或主要驗證方式,可以使用這些代碼。請務必將它們儲存在安全的地方(不要儲存在您常用的、容易洩露資訊的電子郵件帳戶中),並且永遠不要與任何人分享。一些高級安全程式甚至不允許您下載這些程式碼,以防止洩漏。
最後,還有一些平台和應用程式整合了自身的內部程式碼產生器。例如,在 Facebook 應用程式內,您可以啟用一項功能,以便在新裝置上登入時產生臨時代碼。這個概念與專用身分驗證應用程式非常相似,但僅限於特定服務。
啟用兩步驟身份驗證:常規步驟
每項服務都有自己的選單和命名方式,但您幾乎總是會遵循一系列通用步驟。理解基本邏輯可以幫助您避免迷路,即使選項名稱略有不同。
首先,登入您想要保護的帳戶(電子郵件、社群網路、即時通訊應用程式、雲端儲存、遊戲平台、線上商店等)。使用您常用的使用者名稱和密碼,從可信任裝置登入。
接下來,前往安全性或帳戶設定部分。這些設定通常被稱為「安全性」、「隱私和安全性」、「登入和安全性」或「帳戶」。例如,對於 Google 帳戶,它會顯示在主控制面板中;而對於許多社交網絡,您可以在應用程式設定中找到它。
在該部分中,尋找名為「兩步驟驗證」、「雙重認證」、「登入安全性」或類似名稱的選項。點擊該選項即可啟動或啟用此功能。此時,服務很可能會要求您重新輸入密碼,以確認是您本人正在更改設定。
下一步是選擇您要使用的第二因素類型:簡訊、通話、身份驗證器應用程式、實體鑰匙、推播通知、生物識別等。有些服務允許您同時配置多種方法(例如,代碼應用程式 + 簡訊作為備用),這樣即使您丟失了設備,也不會束手無策。
設定精靈完成後,平台通常會要求您測試登入或輸入您選擇的方式收到的驗證碼來確認設定。許多服務還提供下載或保存備用驗證碼的選項,您應該將其記錄下來或儲存在可靠的密碼管理器中,以備不時之需。
啟動常用服務和日常帳戶
雖然不同平台的特定操作步驟略有不同,但其核心思想是在您數位生活中所有重要的帳戶上啟用雙重認證 (2FA) 。這包括作業系統和主帳戶,以及您日常用於溝通或工作的各項服務。
在個人設定中,建議您在Microsoft、iOS、Android 或 Mac 帳戶上啟用兩步驟驗證,因為這對於檔案同步、備份、應用程式購買和存取雲端服務等功能至關重要。此外,在您的社群媒體帳號(例如 Facebook、Instagram、Twitter、TikTok、LinkedIn、Twitch 等)上啟用兩步驟驗證也至關重要,因為帳號被盜會造成很大的麻煩。
別忘了檢查你的電子郵件服務(Gmail、Outlook、Yahoo、企業郵箱等)和即時通訊應用,例如 WhatsApp、Telegram 或 Signal。許多平台的設定中都已包含兩步驟驗證選項,有些平台還會在你登入新裝置時透過簡訊發送額外的安全驗證碼或驗證碼。
雲端儲存服務(例如 Google Drive、OneDrive、iCloud、Dropbox 等)也是啟用雙重認證 (2FA) 的理想選擇,因為它們通常儲存敏感文件、個人照片、其他裝置的備份以及工作文件。同樣的情況也適用於線上購物平台和市場,因為這些平台和市場會儲存支付方式和收貨地址等資訊。
最後,線上遊戲平台(例如 Steam、PlayStation Network、Xbox、Nintendo、PC 遊戲服務等)通常也支援雙重認證。雖然有時會被忽視,但保護這些帳戶可以防止遊戲庫、數位購買內容甚至相關個人資料的遺失。
雙重身分驗證的安全性、風險和局限性
雙因素認證在減少帳戶盜竊方面的有效性已得到充分證實。多家大型科技公司發布的研究表明,絕大多數被盜帳戶在遭受攻擊時均未啟用任何形式的雙重認證。
例如,Google指出,雙重驗證是遏制帳戶劫持最有效的措施之一,而微軟則報告稱,近99%的被盜帳戶都未啟用雙重驗證。換句話說,啟用此功能就能大幅縮小攻擊面。
然而,這並非萬無一失的靈丹妙藥。惡意軟體和社交工程技術的存在,旨在竊取或欺騙您完成第二步操作:從能立即捕獲驗證碼的網路釣魚頁面,到冒充您的銀行、行動電信業者或技術支援服務的自動語音電話(語音機器人),誘騙您說出剛剛收到的驗證碼。
因此,一條黃金法則非常明確:永遠不要與任何人分享你的驗證碼。無論是透過電話、電子郵件、WhatsApp 或社群媒體私訊,都不要分享。大型公司不會打電話向你索取你收到的六位數驗證碼,如果有人這樣做,他們很可能是想盜用你的帳戶。
需要注意的是,如果您的手機被盜且處於解鎖狀態,他人可能批准推送通知、查看身份驗證應用程式中的驗證碼或讀取包含一次性密碼的短信,風險會大大增加。因此,務必妥善保管設備上的安全解鎖碼,啟用自動螢幕鎖定功能,如果可能,最好能夠在手機被盜時遠端清除資料。
可信任設備、恢復和存取連續性
為了避免每次登入自己的電腦或行動裝置時都進行繁瑣的操作,大多數服務都允許您將某些裝置標記為受信任裝置。通常,當您輸入第二重驗證資訊時,會看到一個方框,上面寫著類似「在此裝置上不再詢問」或「記住這台電腦」的內容。
啟用此選項意味著,在該特定裝置上,您無需每次登入都輸入第二重驗證碼,至少暫時如此,或直到您清除 Cookie、全域登出或變更關鍵設定為止。但是,您應該僅在您不與任何人共享且由您自行控制的裝置(例如您的個人手機、筆記型電腦、桌上型電腦)上勾選此複選框。
在商業領域,安全團隊通常會制定相應的策略,即使設備遺失或用戶忘記了主要存取方式,也能提供恢復選項:例如備用方法、備份代碼、安全帳戶重置等等。其目的是在不停用雙重認證和避免不必要的風險的情況下,保持用戶連線。
就您個人而言,最明智的做法是,當服務允許時,請始終配置多種驗證方法(例如,使用身份驗證器應用程式作為主要方法,簡訊或安全金鑰作為備用方法),並將恢復程式碼保存在安全的地方,例如可靠的密碼管理器或受保護的紙本文件中。
歸根結底,關鍵在於找到便利性和安全性之間的平衡:在所有重要帳戶上使用雙重驗證,選擇最安全的可用方法(身份驗證應用程式、存取密鑰、安全密鑰),並準備好恢復選項,這樣即使手機丟失或更換,您也不會被鎖定。
在您的主要帳戶上採用雙重身份驗證,結合訪問密鑰、代碼應用程式和推送通知等現代方法以及基本最佳實踐(不共享代碼、保護您的設備、保留備份),可以讓您在抵禦大多數常見攻擊方面處於更安全的位置;雖然不能消除所有風險,但確實會讓您的帳戶對攻擊者的吸引力大大降低,也更容易成為攻擊目標。