- 對加密協定進行全面分析,並偵測關鍵漏洞,例如主動式 WPS。
- 實現用於設備發現和流量分析的開源技術工具。
- 用於網路分段和遷移到 WPA3 標準的專業安全方法。

談到家庭或辦公室安全,我們通常認為只要設定一個中等複雜度的密碼就足以保障安全。然而,事實是,無線網路是所有數位基礎設施中最薄弱的環節之一,這使得它們成為企圖竊取敏感資料而不留痕蹟的人的首選入口。
網路審計是對網路連線進行全面檢查,以便在惡意攻擊者利用漏洞和錯誤配置之前將其發現。這不僅僅關乎速度,更重要的是確保您的資料完整性免受字典攻擊和未經授權的入侵。

WiFi 安全審計究竟包含哪些內容?
簡而言之,網路安全審計是一個系統性的過程,用於評估您的網路是否安全,是否存在可能允許第三方入侵的漏洞。全面的網路安全審計不僅僅是測試密鑰;它還包括分析六個基本層面,以確保不存在資料外洩或未經授權的存取。
首先,執行網路發現掃描,定位所有存取點,並偵測任何未經授權的存取點(臭名昭著的非法存取點),這些存取點可能是有人未經許可安裝的。然後,分析加密情況,查看是否使用了過時的協議,例如如今很容易被破解的 WEP。
檢查路由器配置也至關重要,確保韌體是最新版本,並且沒有預設的管理員憑證(例如常見的 admin/admin)。如果您使用的是Fritz!Box 設備,可以參考其設定指南來最佳化硬體。

最後,繪製覆蓋範圍圖,查看訊號是否擴散到建築物外太遠,並清點連接的設備,以偵測未知設備或異常流量。
技術工具庫:必備工具
對於嚴肅的網路分析工作,簡單的測速應用遠遠不夠。你需要專業的軟體來查看整個網路環境。 Aircrack -ng套件是這方面的最佳選擇,它可以捕獲握手包並分析資料包,但它需要一塊支援監聽模式的網卡,最好是 Linux 系統。
如果您想進行即時網路流量分析, Wireshark是理想的工具。它允許您解封裝封包並檢測未加密的通信,例如 HTTP 或 FTP 協議,這些協議對攻擊者來說簡直是寶庫。

對於設備發現,Nmap是標準工具。透過簡單的掃描,您可以找出哪些裝置處於活動狀態、它們開放了哪些連接埠以及它們運行的作業系統,有助於縮小攻擊面。
對於那些喜歡 Windows 或需要更直覺介面的用戶來說,可以選擇Acrylic WiFi,它對於分析頻道和設備非常有用;或者選擇 NetSpot,它是創建熱圖和檢測辦公室盲區或乾擾的明星工具。
還有一些完整的發行版,例如Kali Linux 或 Wifislax,它們預先安裝了整個工具庫,大大簡化了執行滲透測試的任務,而無需單獨安裝每個軟體。
有效審計的循序漸進方法
如果你想走專業道路,可以以OWISAM方法論為基礎開展工作,該方法論將流程劃分為清晰的階段。第一階段是被動偵察,即掃描無線電波,查看哪些網路可見,它們的SSID、頻道以及使用的加密類型。
一旦確定目標,我們便開始進行協議驗證。安全等級依序為 WEP(完全無法破解)、WPA 和 WPA2,以及WPA3。 WPA3 是最強大的標準,這得益於其 SAE(同時認證同等設備)協議,該協議可以有效防止傳統的字典攻擊。

關鍵步驟是檢查WPS(Wi-Fi保護設定)是否啟用。許多路由器預設啟用此功能,但這存在嚴重的安全漏洞,攻擊者可以在幾秒鐘內透過暴力破解取得PIN碼。如果偵測到WPS已啟用,最好立即在路由器設定中將其停用。
接下來,進行流量分析和設備清單建立。如果發現不應存在的設備,則應引起警惕。整個流程最終應產生一份詳細報告,該報告按嚴重程度(嚴重、高、中或低)對漏洞進行分類,並提出包含具體截止日期的行動計劃。
常見漏洞及其修復方法
實際上,我們經常會遇到弱密碼或使用公司名稱的密碼,這種密碼只需幾分鐘就能透過字典攻擊破解。解決方法是使用至少 12 個字元的密碼,並結合大寫字母、數字和符號。您也可以查看如何管理行動裝置上儲存的 Wi-Fi 密碼,以確保其強度足夠。
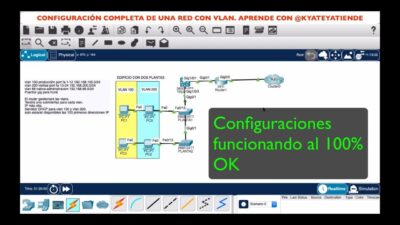
另一個關鍵缺陷是訪客網路未進行隔離,這使得任何訪客都能存取公司的內部伺服器。只有實施正確的VLAN配置和網路安全措施,才能避免這種風險。
使用包含敏感資訊的 SSID(例如「WiFi_Company_Accounting」)是另一個常見的錯誤,因為它會直接告訴攻擊者哪個網路最值得攻擊。理想情況下,應該使用不會洩露任何組織資訊的通用名稱。
為了降低日常風險,尤其對於那些在咖啡館或飯店等公共場所使用公共 Wi-Fi 網路遠端辦公的人員而言,建議使用具備 AES-256 加密功能的企業級 VPN。這樣即使 Wi-Fi 網路本身有安全隱患,也能確保通訊通道始終受到全面保護。
維護無線網路安全性需要在以下幾個方面取得平衡:使用 Nmap 和 Aircrack-ng 等掃描工具、遷移到 WPA3 等現代標準,以及持續維護,包括停用 WPS 和更新韌體安全軟體。定期執行這些檢查可以將脆弱的環境轉變為能夠抵禦大多數常見入侵嘗試的強大基礎設施。