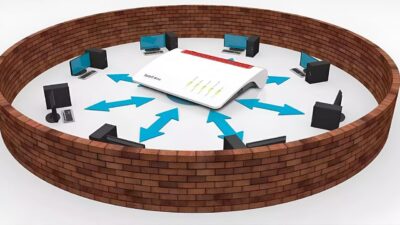
- تؤدي هجمات DDoS إلى إغراق موارد الشبكة والخوادم والتطبيقات، مما يتسبب في عدم التوافر وخسائر اقتصادية وسمعية جسيمة.
- هناك هجمات حجمية، وهجمات استنزاف الحالة، وهجمات التطبيقات، وكل منها يستهدف طبقات مختلفة من البنية التحتية.
- يتطلب الدفاع الفعال بنية مرنة، ومراقبة مستمرة، وحلولاً لمكافحة هجمات DDoS عبر الشبكة والحوسبة السحابية والحوسبة الطرفية.
- تعمل الخدمات المُدارة وفرق المشغل المتخصصة على تحسين الكشف والتخفيف واستمرارية الأعمال في مواجهة هجمات DDoS.
أصبح الأمن السيبراني، الذي يركز على حماية الشبكات من هجمات الحرمان من الخدمة الموزعة (DDoS)، أمراً بالغ الأهمية لأي شركة لها وجود على الإنترنت. لم يعد الأمر مقتصراً على الشركات الكبرى أو البنية التحتية الحيوية فحسب، بل إن أي مؤسسة تعتمد على خدماتها الإلكترونية معرضة لخطر هجمات الحرمان من الخدمة.
لا تقتصر هذه الهجمات على تعطيل المواقع الإلكترونية أو التطبيقات فحسب، بل قد تتسبب أيضًا في خسائر مالية، وتشويه السمعة، وعقوبات تنظيمية ، وفي كثير من الأحيان، تُستخدم كغطاء لاختراقات أكثر خطورة. لذا، يُعد فهم آلية عمل هجمات حجب الخدمة، وأنواعها، والتدابير المحددة التي يمكن اتخاذها للتخفيف من آثارها، أمرًا بالغ الأهمية لضمان استمرارية الأعمال.
ما هو هجوم حجب الخدمة (DoS) وما الذي يميزه عن هجوم DDoS؟
هجوم حجب الخدمة (DoS) هو عملٌ مُتعمّد يقوم فيه مجرم إلكتروني باستخدام جهاز كمبيوتر واحد أو مجموعة محدودة جدًا من الموارد لإغراق خدمة مُحدّدة، وذلك عادةً عن طريق توجيه كمية كبيرة من البيانات إلى عنوان IP مُحدّد. الهدف بسيط: تعطيل موارد الخادم بحيث يتوقف عن الاستجابة للطلبات المشروعة.
يتمثل الشكل الكلاسيكي لهجوم حجب الخدمة (DoS) في إرسال عدد هائل من الحزم (كتل البيانات) إلى عنوان IP المستهدف، متجاوزًا بذلك قدرة الخادم. عندما يتجاوز حجم الطلبات الذاكرة أو وحدة المعالجة المركزية أو عرض النطاق الترددي المتاح، يعجز النظام عن معالجة الاتصالات المشروعة، فتصبح الخدمة غير قابلة للاستخدام أو بطيئة للغاية.
تتمثل إحدى الاستراتيجيات الشائعة الأخرى في التركيز على عرض النطاق الترددي . فبدلاً من محاولة استنزاف موارد الخادم الداخلية، يسعى المهاجم إلى ملء عرض النطاق الترددي لخط الاتصال بالكامل. وحتى لو قام جدار الحماية أو المرشحات بحظر حركة المرور الضارة، فإن ازدحام الشبكة يكون قد حدث بالفعل، مما يؤثر سلبًا على تجربة المستخدم.
عندما يتم ضرب نفس المفهوم بمئات أو آلاف أو حتى ملايين المصادر، فإننا ننتقل من هجوم حجب الخدمة (DoS) إلى هجوم حجب الخدمة الموزع (DDoS) ، وهو أمر أكثر تعقيدًا بكثير في اكتشافه واحتوائه، لأن حركة المرور الضارة تبدو وكأنها تأتي من عدد كبير من المستخدمين المختلفين المنتشرين في جميع أنحاء العالم.
ما هو هجوم DDoS وكيف تعمل شبكات الروبوتات؟
يتكون هجوم DDoS (الهجوم الموزع للحرمان من الخدمة) من استخدام أجهزة متعددة مخترقة لإطلاق موجة كبيرة من حركة المرور المنسقة ضد هدف معين: خادم ويب، أو واجهة برمجة تطبيقات، أو نظام أسماء النطاقات، أو شبكة VPN للشركات، أو بشكل عام، أي خدمة مكشوفة للإنترنت.
سبق للمهاجم أن أصاب أجهزة الكمبيوتر والخوادم وأجهزة إنترنت الأشياء والهواتف الذكية وغيرها من المعدات المتصلة بالإنترنت لتحويلها إلى شبكات بوت أو أجهزة كمبيوتر مخترقة . يتم التحكم في هذه الأجهزة عن بُعد باستخدام برامج خبيثة، وفي لحظة محددة مسبقًا، يأمر المجرم الإلكتروني الشبكة بأكملها بإرسال طلبات هائلة إلى الهدف حتى يتم إغراقها.
عمليًا، قد يظهر هذا الفيضان على شكل طلبات HTTP عادية ظاهريًا، أو استعلامات DNS، أو حزم UDP، أو اتصالات TCP . ولأن حركة البيانات تنشأ من آلاف عناوين IP المختلفة، وقد تشبه إلى حد كبير حركة بيانات المستخدمين الشرعيين، يصبح التمييز بين النشاط المشروع والنشاط الضار أكثر صعوبة، ويصبح اكتشافه تحديًا حقيقيًا.
علاوة على ذلك، في كثير من الحالات، تُستخدم هجمات الحرمان من الخدمة الموزعة (DDoS) كتمويه لإخفاء اختراقات أكثر خطورة . فبينما يركز فريق تكنولوجيا المعلومات على استعادة الخدمة واحتواء حركة البيانات، قد يحاول المهاجمون استغلال الثغرات الأمنية، أو سرقة البيانات، أو التسلل عبر الشبكة الداخلية.
لذلك، يجب أن تجمع حماية DDoS بين الوقاية والكشف المبكر والتخفيف الآلي ، إلى جانب التخطيط الجيد للاستجابة للحوادث لتجنب الوقوع في فخ التركيز فقط على عدم توفر الخدمة.
الدوافع الشائعة وراء هجمات DDoS
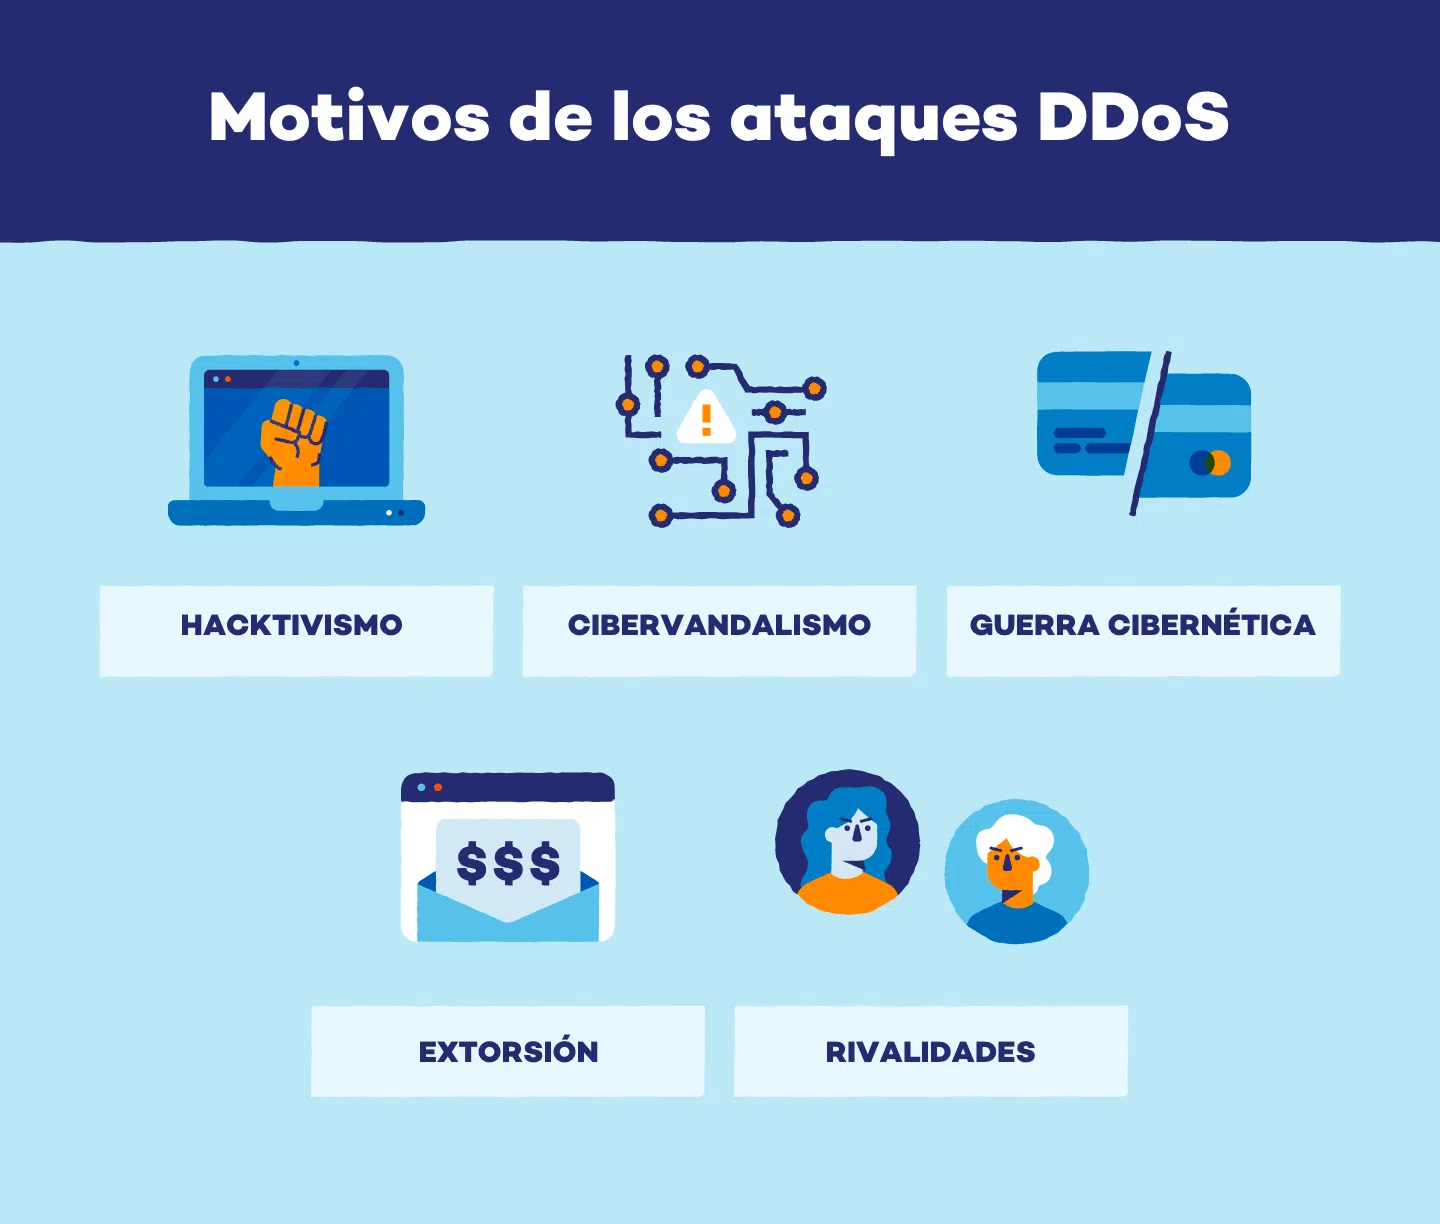
بعيدًا عن كونها هجمات عبثية، غالبًا ما تكون حوادث حجب الخدمة مدفوعة بمصالح اقتصادية أو أيديولوجية أو تنافسية أو حتى شخصية . إن فهم الأسباب يساعد على تقييم المخاطر وإعداد خطط استجابة أفضل.
يُعدّ الابتزاز المالي أحد أبرز الدوافع المباشرة . إذ يشنّ المهاجم هجومًا إلكترونيًا (DDoS) على الشركة، مُعطّلاً خدماتها الإلكترونية، ثم يطالب بدفع فدية (عادةً بالعملات الرقمية) مقابل إيقاف الهجوم. وفي الشركات التي تعتمد بشكل كبير على وجودها الإلكتروني، قد تُؤدي كل ساعة من التوقف إلى خسائر فادحة، مما يزيد الضغط عليها للاستجابة للابتزاز.
تُعدّ الهجمات بدافع "العدالة الشخصية" شائعة أيضاً ، وتحدث عندما يكنّ فرد أو جماعة ضغينة تجاه شركة أو مؤسسة معينة. قد يكون هؤلاء عملاء ساخطين، أو موظفين سابقين، أو أفراداً يعتقدون أن الشركة قد تصرفت بشكل غير عادل، فيستخدمون هجمات الحرمان من الخدمة الموزعة (DDoS) كوسيلة للانتقام وتشويه صورتها العامة.
في مجال العدالة الاجتماعية أو القرصنة الإلكترونية ، تشن بعض الجماعات هجمات حجب الخدمة الموزعة (DDoS) كشكل من أشكال الاحتجاج الرقمي. والهدف من ذلك هو زيادة الوعي بقضية سياسية أو اجتماعية أو بيئية عن طريق تعطيل مواقع الحكومات أو وسائل الإعلام أو المؤسسات المالية أو الشركات المرتبطة بالقضية التي يرغبون في إدانتها.
على مستوى أكثر خطورة، تبرز الحرب السيبرانية أو الحرب الرقمية ، حيث تُستخدم هجمات الحرمان من الخدمة الموزعة (DDoS) كأدوات في الصراعات الجيوسياسية. وعادةً ما تكون الأهداف في هذه الحالة بنى تحتية حيوية: شركات الاتصالات، وشركات الطاقة، وأنظمة النقل، ومرافق الرعاية الصحية، والإدارات العامة، أو الخدمات المالية، وذلك بهدف إحداث زعزعة للاستقرار أو ممارسة ضغط على دولة منافسة.
كما أن المنافسة غير العادلة موجودة أيضاً: تلجأ بعض الشركات، بطريقة غير قانونية تماماً، إلى هجمات DDoS ضد منافسيها لإيقاف متاجرهم الإلكترونية، أو إيقاف العروض الترويجية الرئيسية، أو الإضرار بتصور موثوقية العلامة التجارية المستهدفة.
وأخيرًا، هناك مجرمون إلكترونيون مدفوعون بالخبرة التقنية والسمعة في أوساط المجرمين الإلكترونيين . يسعون إلى إظهار مهاراتهم، ومشاركة سجلات الهجمات الناجحة، أو حتى استخدامها كملفات تعريفية ليتم توظيفهم لاحقًا من قبل شركات ذات ثروات طائلة في أدوار فرق الاختراق أو اختبارات الضغط الخاضعة للرقابة.
التأثير الحقيقي لهجمات DDoS على الشركات
إن عواقب هجوم DDoS المُنفذ ببراعة تتجاوز بكثير مجرد انقطاع مؤقت للخدمة. إذ يمتد تأثيره إلى خسائر مالية مباشرة، وأضرار جانبية تشغيلية، وآثار طويلة الأمد على السمعة والامتثال التنظيمي.
من وجهة نظر اقتصادية، فإن عدم توفر الخدمة أو تدهورها يترجم إلى خسارة في المبيعات (في التجارة الإلكترونية، والخدمات المصرفية عبر الإنترنت، والبرمجيات كخدمة، وما إلى ذلك)، وزيادة في عمليات الإرجاع أو الإلغاء، وإرهاق قنوات خدمة العملاء، التي تغمرها الشكاوى والاستفسارات بسبب الانقطاع.
على الصعيد التشغيلي، يمكن لهجوم DDoS أن يعطل التطبيقات الداخلية الحيوية ، ويعطل أدوات التعاون، وأنظمة إدارة علاقات العملاء (CRM)، وأنظمة تخطيط موارد المؤسسات (ERP)، وأنظمة إدارة التذاكر، مما يقلل الإنتاجية بشكل كبير. وإذا استمر الهجوم، فمن الشائع أن يتسبب في أخطاء في العمليات التجارية، أو فقدان بيانات المعاملات الجارية، أو الإخلال باتفاقيات مستوى الخدمة (SLAs) مع العملاء.
كما تتأثر سمعة الشركات سلبًا. إذ ينتشر خبر الهجوم الناجح بسرعة، ما قد يؤدي إلى فقدان ثقة العملاء والشركاء والمستثمرين. وقد يتسبب حادث خطير واحد في فتح تحقيقات تنظيمية، ويشكك في مدى نضج الأمن السيبراني للمؤسسة.
في القطاعات الخاضعة للتنظيم، يُعدّ توافر الخدمة شرطًا قانونيًا . وتُلزم لوائح مثل اللائحة العامة لحماية البيانات (GDPR) ومعيار أمان بيانات صناعة بطاقات الدفع (PCI-DSS) وقانون قابلية نقل التأمين الصحي والمساءلة (HIPAA)، وفي إسبانيا، الإطار الوطني للأمن (ENS)، بضمان استمرارية بعض الخدمات وحماية البيانات الشخصية من الانقطاعات المطوّلة. وقد يؤدي هجوم الحرمان من الخدمة الموزّع (DDoS) الذي يُعطّل الأنظمة الحيوية إلى فرض عقوبات وإلزام السلطات بالإبلاغ.
لذلك، لا يمكن اعتبار تخفيف هجمات DDoS ترفاً اختيارياً، بل عنصراً أساسياً ضمن استراتيجية إدارة المخاطر واستمرارية الأعمال الشاملة للشركة .
الأنواع الرئيسية لهجمات DDoS
تطورت هجمات DDoS من حيث الحجم والتعقيد، وهي تُصنف اليوم عمومًا إلى ثلاث فئات رئيسية: هجمات الحجم، وهجمات استنزاف الموارد، وهجمات مستوى التطبيق . يستغل كل نوع منها نقاط ضعف مختلفة في البنية التحتية.
في الهجمات الحجمية ، يتمثل الهدف في استنزاف عرض النطاق الترددي المتاح للشبكة. يتم توليد كمية هائلة من البيانات باتجاه الضحية، مما يؤدي إلى إرهاق عرض النطاق الترددي للشبكة الواسعة (WAN)، وبالتالي تعطيل الخدمات الأخرى. لا يشترط أن يكون عنوان IP المستهدف مرتبطًا بخادم محدد، بل يكفي توجيهه عبر الإنترنت.
من أبرز الأمثلة على ذلك هجمات إغراق UDP ، التي تُرسل كميات هائلة من حزم UDP دون أي استجابة متوقعة، وهجمات انعكاس/تضخيم DNS ، حيث تُستخدم خوادم DNS مفتوحة لتضخيم حركة البيانات باتجاه الضحية. حتى لو قامت جدران الحماية بحظر هذه الحزم، فإذا كان عرض النطاق الترددي المتاح في اتجاه التنزيل مُشبعًا، فسيكون المهاجم قد حقق هدفه.
في هجمات استنزاف الحالة أو الموارد ، لم يعد الهدف هو عرض النطاق الترددي فحسب، بل قدرات المعالجة للأجهزة التي تحتفظ بحالة الاتصال: جدران الحماية، وأنظمة منع الاختراق، وموازنات الأحمال، أو خوادم TCP نفسها. تحتفظ هذه الأجهزة بجداول حالة الاتصال، ويستهلك كل إدخال فيها ذاكرة وموارد.
يُرسل هجوم SYN Flood الكلاسيكي وابلًا من حزم SYN التي تفتح اتصالات شبه مُنشأة، لكنها لا تُكملها أبدًا، مما يُؤدي إلى امتلاء جدول الاتصالات حتى يمتلئ. في المقابل، يُمكن لهجوم TCP Connection Flood استخدام اتصالات TCP تبدو شرعية، ولكن بمعدل أسرع من قدرة جدار الحماية على معالجتها، مما يُؤدي إلى قطع الاتصال عن الخدمات الموجودة خلف جدار الحماية، بل ويؤثر على اتصال الشبكة المحلية (LAN) بمنطقة DMZ.
أخيرًا، تركز هجمات مستوى التطبيق (الطبقة 7) على استنزاف موارد محددة لخدمة معينة، مثل وحدة المعالجة المركزية أو الذاكرة أو عدد الجلسات المتزامنة على خادم الويب. وتتميز هذه الهجمات بأنها أقل وضوحًا نظرًا لإمكانية توليدها بأحجام حركة مرور منخفضة نسبيًا، وغالبًا ما تنشأ من جهاز واحد.
ومن الأمثلة النموذجية Slowloris ، الذي يفتح العديد من اتصالات HTTP بالخادم ويبقيها مفتوحة عن طريق إرسال رؤوس غير مكتملة لفترات طويلة، و RUDY ، الذي يرسل طلبات ذات أجسام طويلة وبطيئة للغاية، أو THC-SSL ، الذي يجبر على إعادة التفاوض على TLS/SSL عدة مرات لإشباع وحدة المعالجة المركزية لخادم HTTPS.
دور مستوى التحكم وهجمات الفيضانات على الاتصال
في الشبكات الحديثة، من الضروري التمييز بين مستوى البيانات ومستوى التحكم . يتولى مستوى البيانات مسؤولية توجيه الحزم بسرعة عالية، بينما يتولى مستوى التحكم توجيه البيانات وإدارة الجلسات واتخاذ قرارات البروتوكول. يُعد مستوى التحكم، في جوهره، بمثابة "عقل" جهاز الشبكة.
صُممت هجمات إغراق الاتصالات خصيصًا لإغراق مستوى التحكم والأنظمة التي تُدير الاتصالات. يحاول المهاجم فتح عدد هائل من الجلسات المتزامنة مع خادم أو جهاز شبكة (على سبيل المثال، باستخدام هجمات إغراق SYN أو ما شابهها)، دون إتمامها بنجاح.
بينما يُخصص النظام المستهدف موارد لإدارة هذه الاتصالات غير المكتملة، ينخفض استخدام الذاكرة ووحدة المعالجة المركزية . وفي النهاية، يعجز الجهاز عن قبول طلبات جديدة مشروعة أو يتعطل ببساطة. قد يؤثر هذا على خوادم الويب، وأجهزة التوجيه، والمحولات، وجدران الحماية، وموازنات الأحمال، لذا يُنصح بالاطلاع على تحليلات تفصيلية لمعدات الشبكة.
عندما يتم اختراق مستوى التحكم بهذه الطريقة، لا يقتصر التأثير على خدمة واحدة فحسب، بل قد يؤدي إلى فقدان المسارات، وانقطاع جلسات بروتوكول بوابة الحدود (BGP)، وتعطل أنفاق الشبكة الافتراضية الخاصة (VPN) ، وبشكل عام، إلى عدم استقرار البنية التحتية للشبكة بأكملها. لذلك، تُعد حماية مستوى التحكم هذا أولوية قصوى ضمن أي استراتيجية جادة للحماية من هجمات الحرمان من الخدمة الموزعة (DDoS).
أفضل الممارسات للحماية والتخفيف من آثار هجمات الحرمان من الخدمة الموزعة (DDoS)
يتطلب الدفاع الفعال ضد هجمات حجب الخدمة نهجًا متعدد الطبقات ، يجمع بين التدابير الوقائية والمراقبة المستمرة والتقنيات المتخصصة واستراتيجية واضحة للاستجابة للحوادث. لا يوجد حل سحري واحد، ولكن هناك مجموعة من أفضل الممارسات التي، عند دمجها بفعالية، تزيد من القدرة على الصمود بشكل ملحوظ.
تتمثل الخطوة الأولى في وضع خطة استجابة واضحة لهجمات الحرمان من الخدمة الموزعة (DDoS) . يجب أن تحدد هذه الوثيقة الأدوار والمسؤوليات، وقنوات الاتصال الداخلية والخارجية، وإجراءات التصعيد الفني والتجاري، ومعايير إشراك الموردين أو المشغلين أو السلطات عند الضرورة.
يُنصح بإجراء تقييمات دورية للمخاطر المتعلقة بالبنية التحتية للشبكة والتطبيقات الحيوية. ويشمل ذلك مراجعة التكوينات، وتحديد نقاط الضعف الفردية، والتحقق من سعة الروابط، وتحديث الأنظمة وتصحيحها لمعالجة الثغرات الأمنية المعروفة، والتخطيط لسيناريوهات الطوارئ.
يجمع نظام الأمان متعدد الطبقات بين جدران الحماية، وأنظمة منع الاختراق (IPS)، وجدران حماية تطبيقات الويب (WAFs)، وقوائم التحكم في الوصول (ACLs)، وتحديد معدل نقل البيانات، وحلول مخصصة للتخفيف من هجمات DDoS، سواءً في مراكز البيانات المحلية أو السحابية. يغطي كل عنصر نوعًا مختلفًا من الهجمات أو أساليبها، بحيث إذا فشل أحدها، يمكن لعنصر آخر أن يعمل كنسخة احتياطية.
يُعدّ رصد حركة مرور الشبكة بشكل مستمر أمرًا بالغ الأهمية لاكتشاف أي خلل في الوقت الفعلي. وتتيح لك أدوات تحليل التدفق والحلول القائمة على التعلم الآلي تحديد نمط حركة المرور الطبيعي، وإطلاق تنبيهات عند ملاحظة انحرافات حادة في حجم البيانات، أو حجم الحزم، أو البروتوكولات المستخدمة، أو معدلات الاتصال.
يُعد التعاون مع مزودي خدمات الإنترنت والبائعين المتخصصين ركيزة أساسية أخرى. لا يمكن حتى التخفيف من حدة العديد من الهجمات واسعة النطاق بشكل فعال من شبكة العميل، لأن روابط الوصول تكون قد أُثقلت بالفعل. في هذه الحالات، من الضروري إجراء تصفية وتنظيف حركة البيانات في أقرب مكان ممكن من مصدر الهجوم.
أساليب التخفيف: الترشيح والتنظيف والحد من حركة المرور
تُستخدم تقنيات مُحددة للتخفيف من هجمات DDoS لفصل حركة البيانات المشروعة عن حركة البيانات الضارة بأقل تأثير ممكن على تجربة المستخدم. يكمن السر في الاستجابة السريعة والدقيقة، وتجنب أعطال النظام والإنذارات الكاذبة الكثيرة.
أولاً، يعتمد الكشف المتقدم على تحليل السلوك والبروتوكولات. تتم مراقبة أنماط السلوك: حجم الحزمة، وتكرار الطلبات، والتوزيع الجغرافي لعناوين IP، والاستخدام غير المعتاد لمنافذ أو بروتوكولات معينة (TCP، UDP، ICMP). تتعلم الأنظمة القائمة على الذكاء الاصطناعي والتعلم الآلي التمييز بين الارتفاعات المشروعة (مثل حملة تسويقية) والهجوم الجاري.
بمجرد تحديد الهجوم، يتم تطبيق آليات تصفية وحظر عناوين IP . وقد يشمل ذلك إدراج عناوين أو نطاقات مرتبطة بشبكة الروبوتات في القائمة السوداء، أو حظر دول محددة إذا سمحت الشركة بذلك، أو قطع حركة المرور الواردة بناءً على معايير معينة لسمعة عناوين IP.
يُعد توجيه حركة البيانات إلى مراكز التنظيف أسلوبًا شائعًا آخر. حيث يتم تحويل جميع حركة البيانات المتجهة إلى الضحية، عادةً من المشغل، إلى بنية تحتية متخصصة تقوم بتحليلها في الوقت الفعلي، وتتخلص من حركة البيانات الضارة، وتعيد توجيه حركة البيانات النظيفة فقط إلى الشركة عبر روابط مخصصة أو أنفاق آمنة.
في الحالات القصوى، يمكن استخدام تقنيات الحجب أو التوجيه الصفري ، حيث يتم تحويل جميع حركة البيانات (المشروعة والضارة) إلى "مسار أسود" يتم فيه تجاهلها تمامًا. يُعد هذا الخيار الجذري مفيدًا لحماية جزء من الشبكة مع ضمان استقرار الجزء المتبقي، أو كحل أخير لمنع هجوم من تعطيل البنية التحتية بأكملها.
بالإضافة إلى ذلك، يسمح تحديد معدل نقل البيانات بتقييد عدد الطلبات أو الاتصالات التي يمكن لعنوان IP واحد أو مستخدم واحد أو جزء من الشبكة إجراؤها خلال فترة زمنية محددة. وهذا يقلل من قدرة المهاجم على إغراق الخدمة من مصدر واحد، ويساعد في احتواء هجمات فيضان الاتصالات أو هجمات الطبقة السابعة.
موازنة الأحمال، والتكرار، وبنية الحماية من هجمات DDoS
إلى جانب التقنيات المحددة، من المهم تصميم البنية التحتية بهيكل مرن . يعمل موازنة الأحمال على توزيع حركة البيانات عبر خوادم أو مواقع متعددة، مما يمنع نظامًا واحدًا من أن يصبح نقطة اختناق ويجعل من الصعب على أي هجوم تعطيل المنصة بأكملها دفعة واحدة.
يُتيح وجود خوادم وروابط احتياطية استمرار خدمة حركة البيانات المشروعة في حال تأثر أحدها أو الحاجة إلى عزله أثناء إجراءات التخفيف. وعندما تُوزّع الخدمات على مراكز بيانات أو مزودي خدمات سحابية مختلفين، تزداد القدرة على استيعاب الهجمات وإعادة توجيه حركة البيانات بشكل ملحوظ. علاوة على ذلك، يُنصح بإجراء تحليل لأداء الشبكة.
بحسب حجم الشركة واحتياجاتها، يمكن النظر في بنى مختلفة لمكافحة هجمات DDoS . أحد الخيارات هو نشر حلول حماية من شبكة المشغل (مزود خدمة الإنترنت)، والتي تقوم بتنظيف البيانات قبل إرسالها عبر نفس رابط الاتصال المتعاقد عليه. بديل آخر، شائع جدًا عند وجود مكاتب في عدة دول ومزودي خدمة إنترنت مختلفين، هو استخدام حلول سحابية تُنشئ روابط افتراضية من نقطة إلى نقطة لتوصيل بيانات نظيفة.
يمكن لهذه الحلول العمل إما بنظام التشغيل عند الطلب ، حيث يتم تفعيلها عند اكتشاف هجوم، أو بنظام التشغيل الدائم ، حيث تقوم بفحص جميع البيانات بشكل مستمر. يوفر نظام التشغيل الدائم اكتشافًا فوريًا تقريبًا للهجمات وتخفيف آثارها، ولكنه يزيد من استهلاك الموارد والتكاليف؛ بينما يقلل نظام التشغيل عند الطلب من التكاليف المستمرة، ولكنه قد يُضيف بضع ثوانٍ أو دقائق من التأخير في الاستجابة.
في حالة القطاع العام الإسباني وبعض البيئات الحرجة، من الشائع اشتراط أن يتم اعتماد هذه الحلول بموجب مخطط الأمن القومي (ENS) ، الذي يحدد متطلبات صارمة بشأن التشغيل وحماية البنية التحتية واستمرارية الأعمال، والتي تتم مراجعتها سنويًا.
حماية من هجمات DDoS تعتمد على الحوسبة الطرفية والخدمات المُدارة
في السنوات الأخيرة، اكتسبت خدمات الحماية من هجمات الحرمان من الخدمة الموزعة (DDoS) القائمة على الحوسبة الطرفية زخماً كبيراً . وتعتمد هذه الخدمات على شبكات عالمية من نقاط التواجد الموزعة التي تعمل كخط دفاع أول، حيث تمتص الهجمات وتخفف من آثارها بالقرب من مصدرها قدر الإمكان.
من أهم مزاياها قدرتها على التخفيف من المخاطر بشكل قابل للتوسع : إذ يمكنها زيادة الموارد اللازمة للتعامل مع الهجمات واسعة النطاق بشكل ديناميكي دون أن تضطر الشركة إلى الاستثمار في أجهزتها الخاصة. وهذا مفيد بشكل خاص ضد الهجمات الضخمة التي قد تُرهق روابط الوصول.
يمتلك هؤلاء المزودون عادةً معلومات استخباراتية عالمية حول التهديدات ، حيث يجمعون المعلومات من ملايين العملاء والأحداث في الوقت الفعلي. وهذا يُمكّنهم من تحديد أنماط الهجمات الناشئة، وحظر شبكات الروبوتات الجديدة، وتحديث أنظمة الكشف الخاصة بهم حتى قبل أن يتأثر عميل معين.
بالإضافة إلى ذلك، يساهم وجود بنية تحتية موزعة لمركز تنظيف البيانات في الحد من حركة البيانات الضارة وتقليل زمن الاستجابة، حيث تتم معالجة الحزم في عقدة قريبة من نقطة منشئها. وهذا يقلل من تأثير ذلك على تجربة المستخدم ويخفض زمن الاستجابة الناتج عن عملية التنظيف.
من وجهة نظر اقتصادية، توفر الحماية من هجمات DDoS القائمة على الحافة فائدة أفضل من حيث التكلفة ، لأن المؤسسات تستفيد من وفورات الحجم دون الحاجة إلى اقتناء وصيانة أجهزة متخصصة أو وجود فرق داخلية كبيرة مخصصة حصريًا لهجمات DDoS.
إضافةً إلى هذا النهج، توفر خدمات الحماية من هجمات الحرمان من الخدمة الموزعة (DDoS) التي يديرها مشغلو الاتصالات طبقةً إضافية من القيمة. إذ يطلع مشغل الاتصالات على جزء كبير من حركة مرور الإنترنت، مما يمنحه رؤيةً فريدةً لاكتشاف الهجمات، وتوقع الحملات الجديدة، وتنفيذ تدابير التخفيف مباشرةً على شبكته.
قيمة العنصر البشري: فرق الخبراء والتدريب والتمارين
مع أن التكنولوجيا ضرورية، إلا أن الدفاع القوي ضد هجمات الحرمان من الخدمة الموزعة (DDoS) يعتمد أيضاً على معدات متخصصة وكوادر مدربة تدريباً عالياً . يمتلك العديد من مشغلي ومزودي خدمات الأمن مراكز عمليات تراقب الهجمات على مدار الساعة، وتحلل الإنذارات، وتُعدّل التدابير المضادة في الوقت الفعلي.
يُحدث وجود خبراء متخصصين في كشف هجمات الحرمان من الخدمة الموزعة (DDoS) والتخفيف من آثارها فرقًا كبيرًا، لا سيما في الهجمات المعقدة التي تجمع بين عدة أساليب أو تُغير تكتيكاتها أثناء وقوعها. تستطيع هذه الفرق تعديل القواعد، وتحسين المرشحات، والأهم من ذلك، تقليل تأثيرها على حركة البيانات المشروعة.
يُعدّ التدريب الداخلي لموظفي تقنية المعلومات والأمن أمرًا بالغ الأهمية. فامتلاك أدوات متطورة لا يكفي إن لم يكن أحدٌ يعرف كيفية تفسيرها أو اتخاذ القرارات في الوقت الحرج. لذا، فإن تدريب الفرق على التعرّف على مؤشرات الإنذار المبكر، والتصعيد السريع، والتنسيق مع الموردين الخارجيين، يُقلّل من متوسط وقت الاستجابة.
تتيح التدريبات واختبارات الضغط المُحكمة (أحيانًا بمساعدة جهات خارجية) التحقق العملي من خطط الاستجابة، ومرونة النظام، ومواطن الاختناق. وتساعد تمارين الفريق الأحمر والاختبارات الخاصة بهجمات الحرمان من الخدمة الموزعة (DDoS) في الكشف عن الأخطاء في التكوين أو العمليات غير الواقعية التي لا تتضح إلا في حالة وقوع هجوم حقيقي.
وأخيرًا، من المهم عدم إغفال الحاجة إلى التوعية العامة في جميع أنحاء المؤسسة . يجب أن تعرف أقسام الأعمال وخدمة العملاء والاتصالات ما يجب فعله في حالة حدوث انقطاع واسع النطاق: كيفية إبلاغ المستخدمين، والرسائل التي يجب إيصالها، وكيفية تنسيق الاستجابة لحماية صورة الشركة.
لا يمكن حلّ مشكلة الحماية من هجمات الحرمان من الخدمة الموزعة (DDoS) والأمن السيبراني للشبكات بشكل عام باستخدام أداة واحدة أو حل سحري، بل يتطلب الأمر مزيجًا من البنى التحتية المرنة، والحلول التقنية المتقدمة، ومشغلي الشبكات ذوي الرؤية العالمية، والخدمات المُدارة المتخصصة، والفرق الماهرة . فقط من خلال الجمع بين كل هذه العناصر يمكن تقليل خطر هجمات الحرمان من الخدمة التي تُهدد استمرارية الأعمال وثقة العملاء بشكل فعلي.