- تتيح لك الأنابيب في نظام لينكس ربط العمليات معًا عن طريق توصيل stdout و stdin، مع دعم النواة وأدوات مثل tee و xargs و cpio للتدفقات المعقدة.
- يعتمد خط أنابيب التكامل المستمر/التسليم المستمر الفعال في نظام لينكس على تصميم جيد للمراحل، واستخدام مكثف لذاكرة التخزين المؤقت، والقطع الأثرية غير القابلة للتغيير، والاختبار المتوازي.
- يُعد تحسين خادم Linux (وحدة المعالجة المركزية، وذاكرة الوصول العشوائي، والإدخال/الإخراج، وDocker) ومنفذي Jenkins أو GitHub Actions أو GitLab Runner أمرًا أساسيًا لتقليل الأوقات.
- إن دمج الأمن والمراقبة والتحكم في التكاليف في خط الأنابيب يضمن عمليات نشر موثوقة وقابلة للتتبع ومستدامة في بيئات الإنتاج.
تحسين خطوط الأنابيب في لينكس الأمر لا يقتصر فقط على ربط الأوامر بالرمز |وراء كل ذلك يكمن عالم كامل من تحسين الأداءيُحدث تصميم سير العمل، والتكامل المستمر/التسليم المستمر (CI/CD)، والأمان، وضبط نظام التشغيل فرقًا شاسعًا بين خط أنابيب بطيء وغير مستقر، وخط أنابيب سريع وموثوق واقتصادي الصيانة. إذا كنت تعمل مع خوادم لينكس، سواءً لأتمتة المهام في سطر الأوامر أو لتشغيل خطوط أنابيب التكامل المستمر، فإن فهم هذه التفاصيل يوفر عليك الكثير من الوقت والجهد.
سنجمع في هذه المقالة بين منظورين متكاملين: من جهة، الاستخدام الكلاسيكي للأنابيب في سطر أوامر لينكس (الأنابيب، عمليات إعادة التوجيه، أوامر مثل tee, xargs o cpio) ؛ من ناحية أخرى ، فإن تحسين خط أنابيب التكامل المستمر/التسليم المستمر على خوادم لينكسيشمل ذلك التخزين المؤقت، وموازاة الاختبارات، وضبط Docker، وأمن سلسلة التوريد، ومقاييس سير العمل المتقدمة. كل ذلك مُشروح باللغة الإسبانية (من إسبانيا)، مع أمثلة واضحة ومنهج عملي للغاية.
ما هو خط الأنابيب وكيف تتناسب الأنابيب مع نظام لينكس؟
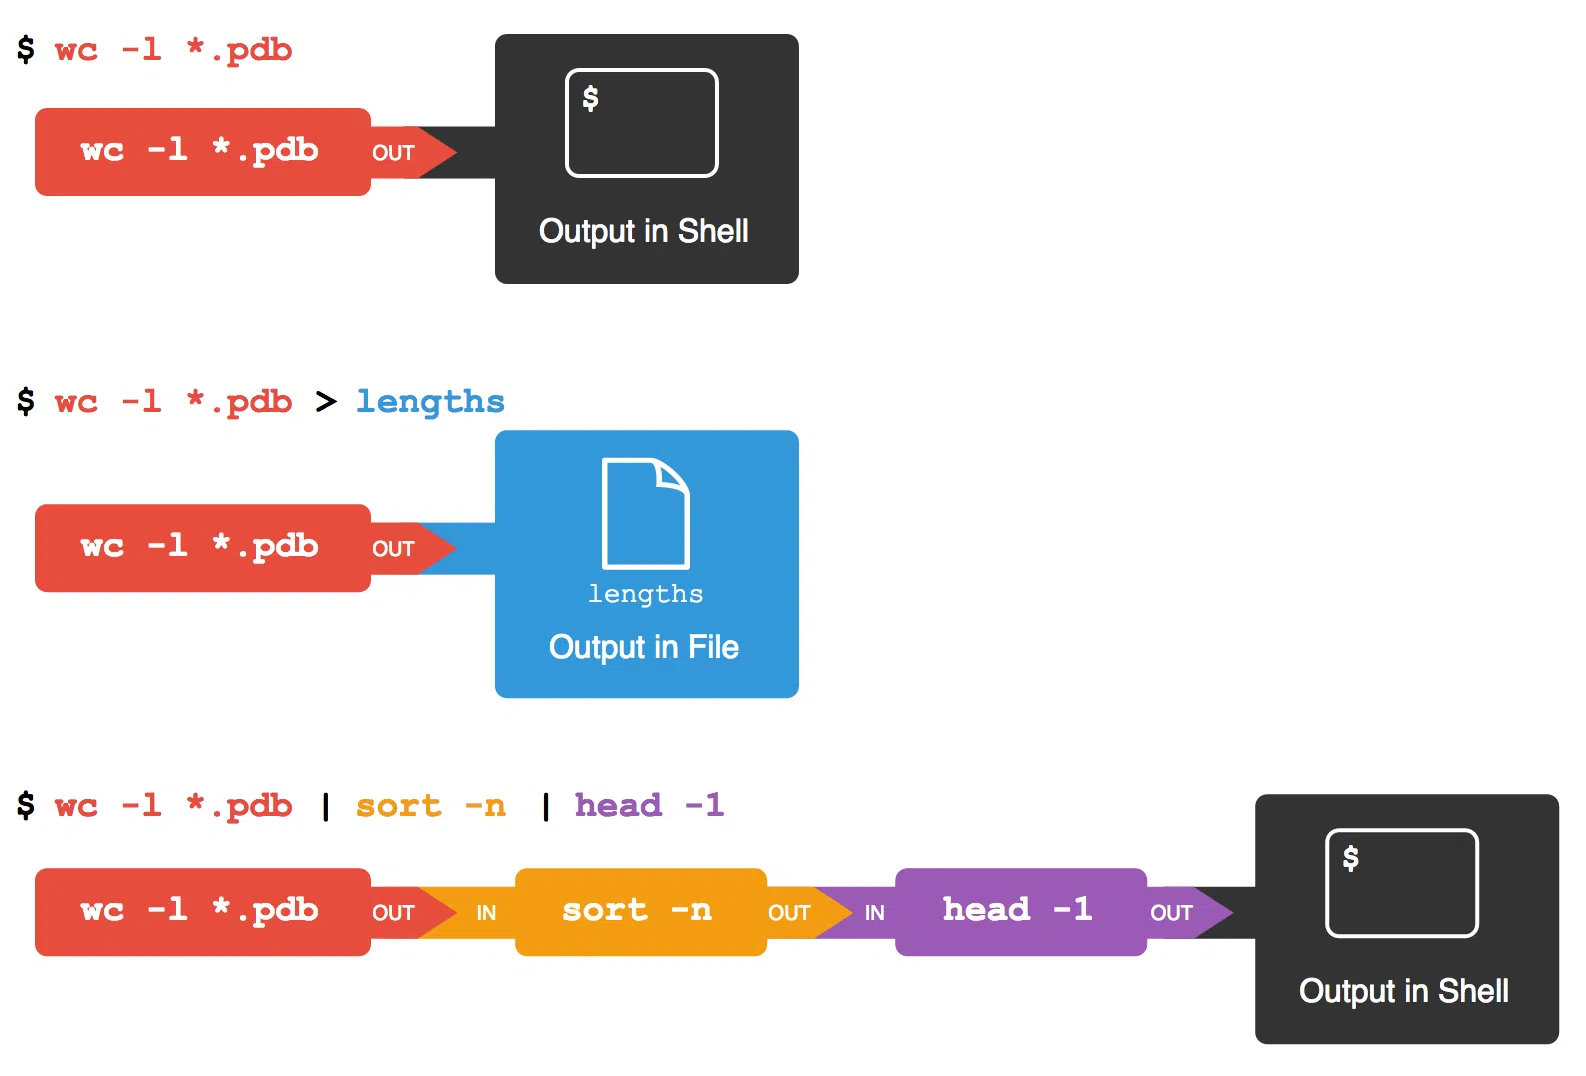
مصطلح "خط الأنابيب" مشتق من فكرة الأنبوب : وهو تدفق البيانات الذي ينتقل من نقطة إلى أخرى. في مجال الحوسبة، وتحديدًا في نظام لينكس، يُعدّ الأنبوب آلية تسمح بتحويل المخرجات القياسية لعملية ما إلى مدخلات قياسية لعملية أخرى. بعبارة أخرى، تُغذّى مخرجات أمر ما تلقائيًا إلى الأمر التالي دون المرور عبر ملفات وسيطة.
في الأنظمة الشبيهة بنظام يونكس، يوجد نوعان رئيسيان من الأنابيب . النوع الأول هو الأنابيب المجهولة أو غير المسماة ، والتي لا يمكن استخدامها إلا بين العمليات ذات الصلة الوثيقة (مثل العملية الأب والعملية الابنة). أما النوع الثاني فهو الأنابيب المسماة ، والمعروفة أيضًا باسم FIFO (الأول في الأول خارجًا)، والتي تسمح بالاتصال بين العمليات غير المرتبطة ارتباطًا مباشرًا، والتي قد تكون موجودة على أجهزة مختلفة متصلة بالشبكة.
توفر الأنابيب المجهولة عادةً اتصالاً أحادي الاتجاه : حيث يقوم أحد العمليات بالكتابة والآخر بالقراءة. في المقابل، تسمح الأنابيب المسماة بالاتصال ثنائي الاتجاه إذا صُممت على هذا النحو، على سبيل المثال، عن طريق فتح قائمة الانتظار (FIFO) في وضع القراءة/الكتابة من كلا الطرفين. وتُستخدم على نطاق واسع لتنسيق عمليات الخلفية أو البرامج النصية أو الخدمات التي تحتاج إلى تبادل البيانات فيما بينها دون حدوث حظر.
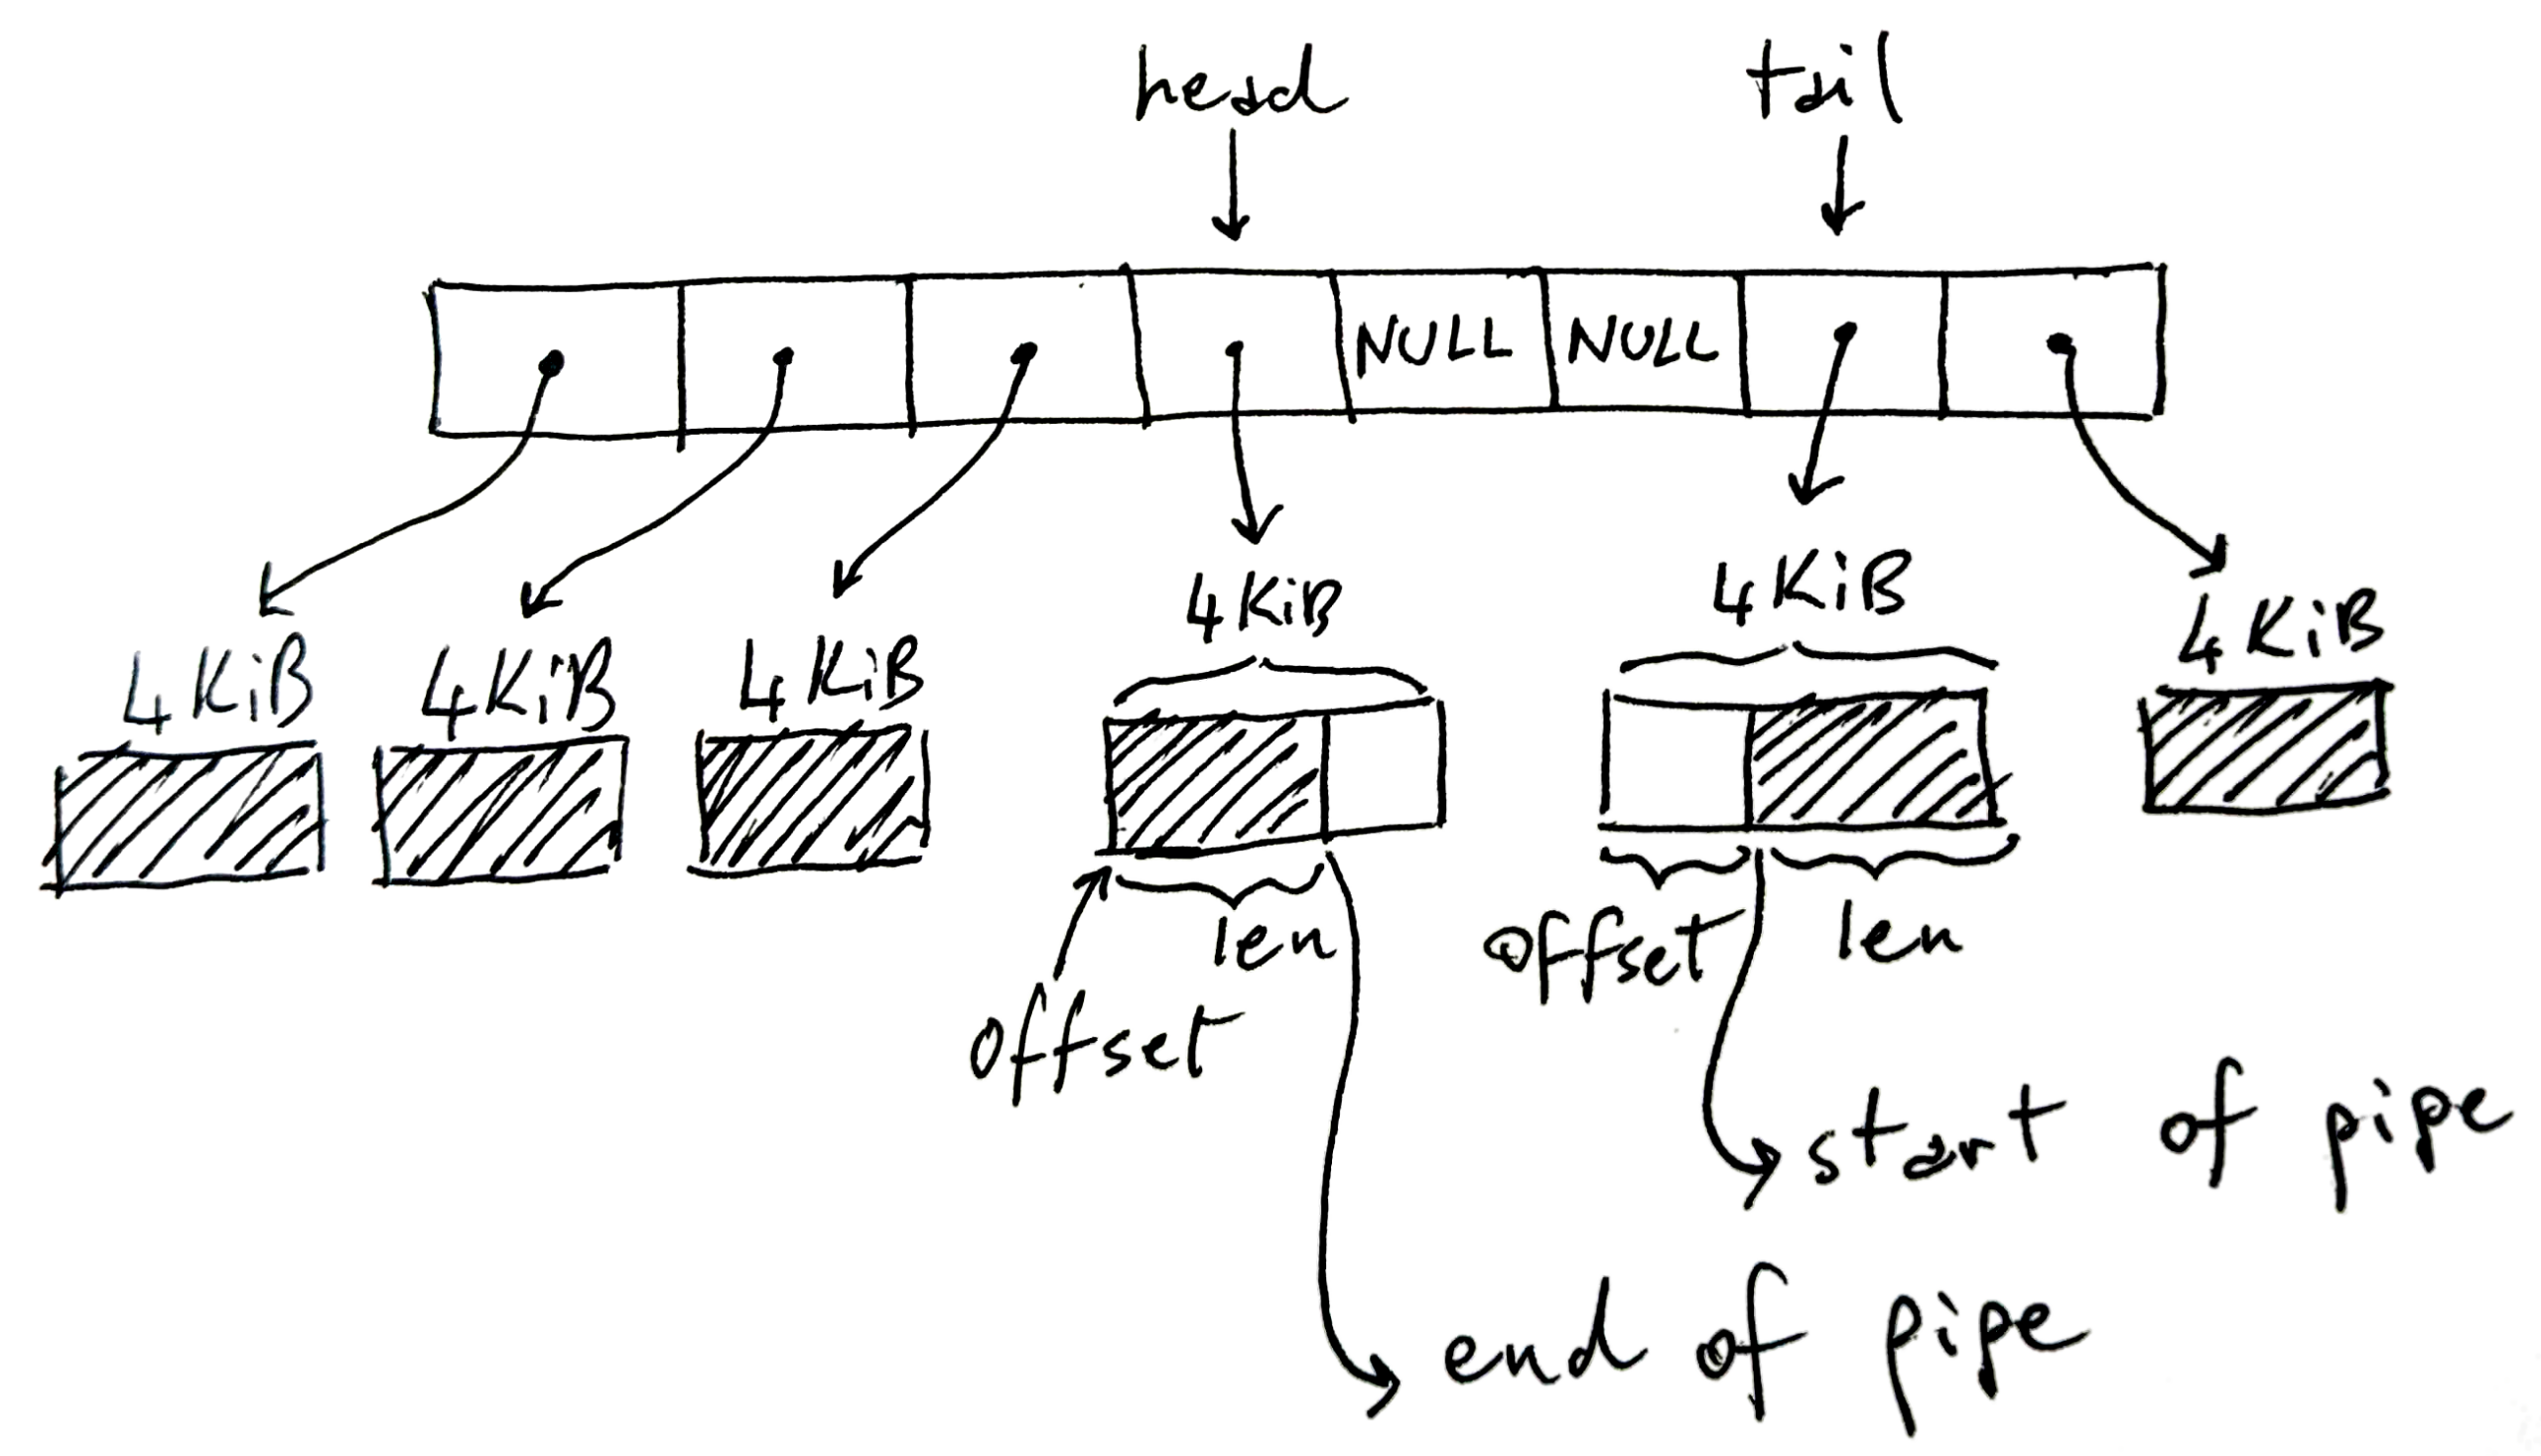
على مستوى التنفيذ، يكمن دعم خطوط الأنابيب في نواة لينكسليس في سطر الأوامر. يقوم مترجم الأوامر (bash، zsh، إلخ) ببساطة بإنشاء مسار الأوامر من خلال استدعاءات النظام مثل pipe() y fork()أعد توجيه مُعرّفات الملفات ثم شغّل كل برنامج. أما جوهر كيفية حظر العمليات، وكيفية إدارة المخزن المؤقت، وكيفية نقل البيانات بين المُنتِج والمُستهلِك، فيتم التعامل معه بواسطة نواة النظام.
فهم المدخلات والمخرجات القياسية وتدفق البيانات
للعمل بفعالية مع خطوط الأنابيب، من الضروري فهم ماهية stdin وstdout وstderr . هذه ليست مفاهيم مجردة: تبدأ كل عملية في لينكس بثلاثة واصفات ملفات مفتوحة، تشير إلى موارد محددة يديرها النواة.
يمكن اعتبار stdin (الواصف 0) وstdout (الواصف 1) بمثابة تدفقات بايت متصلة بشيء ما: قد يكون طرفية، أو ملفًا، أو مقبس شبكة، أو قناة. فهي ليست مجرد مخازن مؤقتة؛ بل هي مراجع لكائنات نواة النظام ( بنى من نوع ملف ) مرتبطة بدورها بعقد البيانات، أو المقابس، أو بنى القنوات الداخلية.
لكل عملية خصائصها المميزة، بحيث كل أمر في سلسلة الأوامر يعرض مدخلاته ومخرجاته القياسية بشكل مستقل. على سطر مثل ls | grep txt | wc -l، و ls اكتب في أنبوب، grep يقرأ من أنبوب ويكتب إلى آخر، و wc اقرأ من الأخير. بالنسبة للمستخدم، يظهر كسلسلة نصية واحدة، ولكن داخليًا هي مخازن مؤقتة متعددة متصلة بالنواةحيث تتوقف كل عملية وتستأنف عملها بناءً على المساحة أو البيانات المتاحة.
عندما تُنتج العملية الأولى البيانات أسرع من استهلاكها من قِبل العملية الثانية، يمتلئ مخزن البيانات المؤقت. عند هذه النقطة، تعود عمليات الكتابة اللاحقة، مما يُعيق عملية الإرسال حتى تنتهي عملية الاستهلاك... اقرأ معلومات كافية ويوفر مساحة تخزين. هذا يمنع تراكم البيانات بشكل مفرط؛ فلا تتراكم البيانات إلى ما لا نهاية إلا إذا استخدمت عمليات إدخال/إخراج غير متزامنة أو إشارات خاصة. على سبيل المثال، في حالة مثل dd if=/dev/sda | gzip -9و gzip ينضغط ببطء أكبر، dd إنه مجبر على الانتظار.
إن آلية الضغط الخلفي هذه تجعل خطوط الأنابيب مستقرة تمامًا حتى عندما يكون هناك اختلالات في الأداء بين المراحل، وهو أمر ينعكس أيضًا في تصميم خطوط أنابيب CI/CD ، حيث تصبح المراحل البطيئة هي عنق الزجاجة الذي يجب قياسه وتحسينه.
الاستخدام العملي للأنابيب في طرفية لينكس
في الاستخدام اليومي، تُستخدم الأنابيب لربط الأوامر في سطر واحد وتحويل البيانات خطوة بخطوة. فبدلاً من تشغيل أمر، ثم معاينة الناتج، ثم نسخه، ثم لصقه في أمر آخر، يمكنك إنشاء "مصانع بيانات" صغيرة ومرنة للغاية باستخدام النصوص العادية.
ومن الأمثلة الشائعة في بيئات يونكس دمج الأمر fortuneوالذي يعرض اقتباسات عشوائية، مع cowsayوالتي تطبع بقرة "ناطقة". باستخدام أنبوب، يصبح رحيل فورتشن رسالة كوسايكل ذلك بأمر واحد. إنه مثال طريف، ولكنه يوضح تماماً فكرة ربط الأدوات البسيطة بمهام أكثر تعقيداً.
ومن الطرق الكلاسيكية الأخرى إرسال نتيجة ls a wc لحساب الأسطر والكلمات والأحرف. شيء من هذا القبيل ls | wc يُتيح لك هذا البرنامج معرفة عدد العناصر المُدرجة بسرعة. والجميل فيه أنك لست بحاجة إلى برنامج واحد للقيام بكل شيء، بل... أنت تبتكر حلولاً باستخدام أدوات صغيرة ومصممة بشكل جيد..
ومن الشائع أيضاً ربطها معاً. cat, sort y more (أو برنامج تصفح آخر) لفرز ملف نصي ثم تصفحه صفحةً صفحة. باستخدام الأنابيب، ينتقل المحتوى من أمر إلى آخر دون حفظه في ملفات مؤقتة، مما يبسط كتابة البرامج النصية والمهام الإدارية بشكل كبير.
في الحالات العملية مثل معالجة قوائم الطلاب ودرجاتهم في ملفات منفصلة، يمكنك استخدام paste لدمج الأعمدة، cut لتحديد الحقول التي تهمك فقط، واستخدام الأنابيب المتسلسلة لتصفية أو فرز أو تحويل كل شيء في سطر واحد من سطر الأوامر. هذا النمط من تقسيم مشكلة كبيرة إلى أوامر بسيطة باستخدام الأنابيب إنها جوهر فلسفة يونكس.
أوامر متقدمة لتحقيق أقصى استفادة من الأنابيب: tee و xargs و cpio
عندما تبدأ في أتمتة الأمور بشكل كامل في نظام لينكس، تصبح الأنابيب أكثر قوة بفضل بعض الأدوات الرئيسية. ومن بينها: tee, xargs y cpioوالتي تُكمل تدفق البيانات القياسي بشكل جيد للغاية.
القيادة tee يعمل هذا البرنامج كوصلة على شكل حرف "T" في أنبوب الماء: فهو يقرأ من المدخلات القياسية، ويكتب إلى المخرجات القياسية، وينسخ نفس المخرجات إلى ملف واحد أو أكثر. إنه مثالي عندما تريد اعرض الناتج على الشاشة، وفي الوقت نفسه، احفظه. لمراجعته لاحقاً أو معالجته في مرحلة أخرى. مع خيار -a يضيف البيانات إلى نهاية الملف بدلاً من الكتابة فوقها.
على سبيل المثال، يمكنك فرز قائمة باستخدام sortأرسل النتيجة إلى tee لتخزينها في سجل، وفي الوقت نفسه، تمريرها إلى more لتقسيمها إلى صفحات. بهذه الطريقة، في مسار واحد، يمكنك فرز البيانات وحفظها على القرص وعرضها بسهولة دون تكرار عملية الفرز.
القيادة xargs يُعدّ هذا عنصرًا أساسيًا آخر في نظام الأنابيب. تتمثل وظيفته في استقبال البيانات الواردة عبر المدخلات القياسية (عادةً ما تكون قائمة من العناصر) وتحويلها إلى وسائط لأمر آخر. وهو مفيد بشكل خاص عندما يتعطل برنامج ما بسبب استقباله عددًا كبيرًا جدًا من الوسائط في وقت واحد، أو عندما تريد... قسّم العمل إلى دفعات مع الخيار -n، مما يحد من عدد الوسائط التي يتم تمريرها لكل عملية تنفيذ.
على سبيل المثال ، مع ls | xargs -n 4 تقوم بتقسيم قائمة الملفات إلى مجموعات من أربعة، ثم تنفيذ الأمر المستهدف (افتراضيًا). echo(أو الذي تحدده) عدة مرات. بهذه الطريقة يمكنك إنشاء مسارات مثل "معاينة ما سأحذفه" من خلال الجمع ls, xargs y echo rm قبل بدء عملية المسح الفعلية.
توخ الحذر عند التعامل مع المدخلات المعقدة: المسارات التي تحتوي على مسافات أو أحرف خاصة يمكن أن يؤدي ذلك إلى تعطيل السلوك الافتراضي لـ xargsفي تلك الحالات، يُستخدم عادةً بالاشتراك مع find والخيار -print0، الذي يفصل العناصر بحرف فارغ، بالإضافة إلى xargs -0 بحيث يستخدم كلا الطرفين نفس الفاصل القوي.
وأخيرا، cpio وهو أمر أقل شهرة من tarلكنها تتميز بمرونة فائقة في التعامل مع تدفقات الملفات عبر الأنابيب. على عكس برنامج tar، فقد صُممت من الصفر للعمل مع عمليات إعادة التوجيه والأنابيبيستقبل قائمة بالملفات عبر الإدخال القياسي (عادةً ما يتم إنشاؤها باستخدام find) وينتج أو يستهلك ملفات من نوع "حزمة" بدون ضغطها الخاص، والتي يمكنك بعد ذلك ضغطها باستخدام gzip أو مشابه.
الأنماط الرئيسية لـ cpio السماح بإنشاء الملفات (-oنسخ شجرة الدليل (-p) أو استخراج المحتوى (-i(يُشار إليها غالبًا باسم "النسخ"). خيارات مثل -u للكتابة فوق الملف، -m للحفاظ على الطوابع الزمنية أو -d إن إعادة إنشاء بنية الدليل تجعل ذلك ممكناً للتحكم بالتفصيل فيما يتم نسخه وكيفية ذلك، وهو مفيد بشكل خاص في النصوص المعقدة حيث tar يقصر.
تصميم وتحسين خطوط أنابيب التكامل المستمر/التسليم المستمر على خوادم لينكس
إلى جانب سطر الأوامر التقليدي، أصبح مفهوم خط الأنابيب أساسيًا في عالم التكامل المستمر والتسليم المستمر (CI/CD) . على خادم لينكس، يُعد خط أنابيب CI/CD سلسلةً مؤتمتةً من الخطوات: جلب التعليمات البرمجية، وتثبيت التبعيات، والتجميع، وتشغيل الاختبارات، وتغليف العناصر، والنشر.
يُعدّ نظام لينكس مناسبًا جدًا لهذا الغرض، نظرًا لما يتميز به من سرعة واستقرار وبيئة متكاملة من أدوات الأتمتة . وتعتمد منصات مثل جينكينز، وجيت هاب أكشنز، وجيت لاب سي آي على مُنفِّذات لينكس (أجهزة فعلية، أو أجهزة افتراضية، أو حاويات) لتشغيل مسارات العمل باستمرار.
لا يقتصر تحسين هذه العمليات على جعلها "تعمل" فحسب، بل يعني جعلها تعمل بأقل قدر ممكن من التعقيدات. وهذا يعني تقليل أوقات استخراج الملفات، والحد من عمليات تثبيت التبعيات المتكررة، وتحسين صور Docker لتجنب عمليات إعادة البناء غير الضرورية، وإعادة استخدام العناصر المُنشأة مسبقًا، والحفاظ على أمان البيئة وقابليتها للمراقبة.
من الممارسات الجيدة الأساسية هيكلة خط الأنابيب إلى مراحل محددة جيدًا: البناء، والاختبار، والنشر . من الناحية المثالية، يجب عليك التجميع مرة واحدة فقط، وإنشاء عنصر (ثنائي، حزمة، صورة Docker) يتم اختباره بالتوازي في متغيرات مختلفة (على سبيل المثال، إصدارات لغات مختلفة)، ثم نشر نفس العنصر إلى بيئات الاختبار والإنتاج دون إعادة التجميع.
إن العمل مع العناصر غير القابلة للتغيير المخزنة في المستودعات (S3، Nexus، Artifactory، سجلات الحاويات، أو الحزم المضمنة في GitLab/GitHub) يبسط عملية التدقيق، ويسمح بالتراجع السريع عن الإصدارات، ويقلل من احتمالية "أنه يعمل على جهازي ولكنه لا يعمل في بيئة الإنتاج".
المتطلبات الأساسية: التوزيع، ومستخدم التكامل المستمر، وتأمين الخادم
قبل الخوض في تحسينات دقيقة للغاية، من المهم إنشاء بنية تحتية مستقرة على خادم لينكس الذي سيعمل كمنفذ لعمليات التكامل المستمر/التسليم المستمر (CI/CD). يبدأ ذلك باختيار توزيعة لينكس وتحديد الحد الأدنى من إعدادات الأمان.
عادةً ما يكون النهج الأمثل هو توحيد توزيعة طويلة الأمد أو مستقرة يكون الفريق على دراية بها، مثل Ubuntu LTS أو Debian Stable أو بدائل مخصصة للمؤسسات مثل AlmaLinux أو Rocky Linux. يضمن استخدام نفس الإصدار لجميع البرامج التشغيلية تجنب السلوك غير المتوقع الناتج عن اختلاف المكتبات أو النواة بين المهام.
توصية أخرى هي تهيئة مستخدم مخصص لـ CI، بدون صلاحيات الجذر، مع تقييد استخدام sudo بشكل كبير ليقتصر على الأوامر الأساسية فقط (على سبيل المثال، systemctl o docker (إذا كان ذلك ضرورياً حقاً). يجب على هذا المستخدم المصادقة باستخدام مفاتيح SSH، وذلك للوصول إلى الخادم والتفاعل مع مستودعات Git أو الأجهزة البعيدة الأخرى.
على مستوى النظام، يُنصح بصيانة الخادم تم تحديثه وتعزيزه بشكل طفيفيشمل ذلك تطبيق التحديثات الأمنية، وتكوين جدار حماية مقيد (على سبيل المثال، باستخدام UFW: رفض جميع حركة المرور الواردة باستثناء الضرورية منها والسماح بحركة المرور الصادرة)، وتمكين أدوات مثل fail2ban لإيقاف هجمات القوة الغاشمة على SSH وتعديل بعض معلمات الشبكة والنواة عبر sysctl لتحسين الموثوقية والأداء.
فعلى سبيل المثال، من الشائع رفع الحد الأقصى لـ inotify لمنع أنظمة البناء التي تراقب العديد من الملفات من استنفاد الموارد، وضبط المعلمة vm.swappiness لجعل النواة أكثر تحفظًا عند استخدام التبديل، وهو أمر ذو أهمية خاصة عندما تستهلك مهام التكامل المستمر الكثير من الذاكرة في وقت واحد.
التخزين المؤقت، وDocker، والتوازي: عوامل تحسين الأداء في التكامل المستمر/التسليم المستمر
إذا نظرت إلى كيفية استغلال الوقت فعليًا في مسار عمل متوسط، ستلاحظ أن جزءًا كبيرًا منه يُهدر في تثبيت التبعيات وإعادة بناء صور Docker . وعادةً ما يكون معالجة هذه المشكلة أكثر فعالية من تحسين كود الاختبار ببضع أجزاء من الثانية.
تتمثل الخطوة الأولى في تخزين التبعيات مؤقتًا . تستخدم معظم أدوات إدارة التبعيات (مثل pip وnpm وMaven وGradle ووحدات Go وغيرها) مجلدات تخزين مؤقت محلية. على خادم Linux دائم، يمكنك مشاركة هذه المجلدات بين المهام أو ربطها بوحدة تخزين دائمة. بهذه الطريقة، لا يحتاج كل تنفيذ إلى إعادة تحميل نصف بيانات الإنترنت.
بالنسبة لـ Docker، قم بالتمكين BuildKit وهيكلة جيدة Dockerfile يمثل هذا نقطة تحول. فوضع تثبيت التبعيات مباشرةً بعد نسخ ملف المتطلبات، وقبل بقية الكود، يضمن إعادة استخدام الطبقات طالما بقيت إصدارات تلك التبعيات دون تغيير. علاوة على ذلك، يمكن إعداد ذاكرات تخزين مؤقتة خاصة بـ pip و npm، وما إلى ذلك، ضمن عملية البناء نفسها.
الرافعة الرئيسية الثانية هي تنفيذ الاختبارات بالتوازيتدعم العديد من الأطر البرمجية التزامن بشكل أصلي: pytest مع -n autoأدوات جافا مثل Surefire و Jest في جافا سكريبت --maxWorkersإلخ. إن تقسيم المجموعة حسب الوحدات أو المجلدات أو حتى حسب الوقت المقدر وتوزيعها بالتساوي بين العديد من العاملين يسمح بتقليل مدة مرحلة الاختبار من 2 إلى 5 مرات دون تغيير أي خط عمل.
أخيرًا، هناك مسألة الملفات والتوزيع . فبدلًا من إعادة تجميع نفس الصورة لبيئات الاختبار والتحضير والإنتاج، يتمثل النهج الأمثل في بناء الملف مرة واحدة، وحفظ النتيجة في مستودع، ووضع علامة عليها وفقًا لبيئة التوزيع. هذا يقلل من استهلاك وحدة المعالجة المركزية، ويتجنب التناقضات، ويسرّع بشكل ملحوظ عمليات التطوير الطويلة.
تحسين أداء Jenkins و GitHub Actions و GitLab Runner على نظام Linux
لكل نظام تكامل مستمر خصائصه المميزة، لكنها جميعًا تستفيد من نفس الأفكار الأساسية عند تشغيلها على نظام لينكس. يكمن السر عادةً في استخدام مُنفذات مؤقتة ونظيفة ، والحفاظ على ذاكرة تخزين مؤقتة دائمة ذات حجم مناسب، والتحكم في التزامن.
في جينكينز، من الممارسات الشائعة استخدام عوامل مؤقتة وخفيفة الوزن (مثل حاويات دوكر أو وحدات pods في Kubernetes أو حلول تنسيق الحاويات الأخرى ) لتشغيل المهام، مع الحفاظ على بساطة العقدة الرئيسية قدر الإمكان. يمكن تهيئة هذه العوامل كخدمات systemd على خوادم لينكس، حيث تُسجّل في وحدة التحكم وتبدأ تلقائيًا عند تشغيل الجهاز.
بالنسبة لـ GitHub Actions التي تستخدم مشغلات مستضافة ذاتيًا، يُنصح بنشرها في أجهزة افتراضية تعمل بنظام لينكس مزودة بمحركات أقراص صلبة سريعةلإنشاء مجلد تخزين مؤقت كبير مخصص للإجراءات (تبعيات اللغة، وذاكرة التخزين المؤقت للبناء، وما إلى ذلك)، قلل عدد المهام المتزامنة لتجنب إرهاق وحدة المعالجة المركزية والقرص. استفد من ميزة التخزين المؤقت الرسمية باستخدام مسارات مثل: ~/.cache/pip, ~/.npm o ~/.m2 يُحدث ذلك فرقاً كبيراً في الوقت.
في GitLab Runner، يعتمد اختيارك بين مُنفِّذ الأوامر الطرفية وDocker على التوازن المطلوب بين الأداء والعزل. يتميز مُنفِّذ الأوامر الطرفية بسرعته لأنه يعمل مباشرةً على المضيف، بينما يوفر مُنفِّذ Docker بيئات نظيفة وقابلة للتكرار. كما يمكنك تهيئة التخزين المؤقت المشترك (محليًا أو على S3) وضبط الحد الأقصى لعدد المهام المتزامنة للاستفادة من إمكانيات الجهاز دون إرهاقه.
في جميع هذه الحالات، يُعدّ وجود وحدات تخزين مشتركة لتخزين التبعيات مؤقتًا، مع منع ازدحام مساحات العمل بين عمليات البناء، أمرًا بالغ الأهمية. تعمل الأجهزة أو الحاويات المؤقتة، التي تُنشأ وتُحذف مع كل مسار أو مجموعة مسارات، على تقليل مشاكل "كان يعمل بالأمس، لكنه لا يعمل اليوم" الناتجة عن بقايا عمليات البناء السابقة بشكل كبير.
أداء خادم لينكس: وحدة المعالجة المركزية، والذاكرة، والإدخال/الإخراج، وDocker
مهما بلغت كفاءة برامجك النصية، إذا لم يكن حجم خادم لينكس الذي يُشغّل خط الأنابيب مناسبًا، فستواجه طوابير انتظار لا تنتهي ومهامًا بطيئة. يُعدّ التكوين النموذجي والمعقول لجهاز متوسط المدى هو 4-8 وحدات معالجة مركزية افتراضية و8-16 جيجابايت من ذاكرة الوصول العشوائي ، مع وحدة تخزين SSD (يُفضّل أن تكون NVMe) ومساحة تبديل (2-4 جيجابايت) للتعامل مع ذروة الأحمال دون إيقاف العمليات بشكل متكرر.
نظام الملفات مهم أيضاً. استخدم ext4 أو XFS مع خيار noatime في وحدات التخزين التي تقوم فيها بتجميع أو كتابة السجلات، قلل من عمليات الإدخال/الإخراج غير الضرورية. بالإضافة إلى ذلك، قم بتثبيت tmpfs للملفات المؤقتة أو العناصر قصيرة العمر (على سبيل المثال، /mnt/ci-tmp) يسرع العمليات المكثفة ويمنع القرص من الامتلاء بالملفات المتبقية بين المهام.
فيما يتعلق بـ Docker، فإن نظافة البرامج الخدمية أمر بالغ الأهمية. يساعد حذف الصور ووحدات التخزين غير المستخدمة بشكل آمن ومنتظم، مع الحفاظ على الصور الأساسية النشطة، على مساحة القرص للتحكم وأوقات بدء التشغيل. أوامر مثل docker system prune بفضل مرشحات الوقت المناسبة، تسمح هذه التقنية بالتنظيف دون إثقال كاهل الموارد المستخدمة مؤخرًا.
إذا كان نظام التكامل المستمر (CI) لديك يعتمد بشكل كبير على الحاويات، يمكنك أيضًا استخدام سجلات معكوسة لتجنب التنزيل المستمر من الإنترنت، واستخدام BuildKit للتزامن والتخزين المؤقت للطبقات، وحتى تكوين مجموعات وحدات المعالجة المركزية (CPU sets) أو عقد مخصصة لأكثر المنفذين تطلبًا للموارد، مما يمنع التداخل بين أحمال العمل المتجاورة. علاوة على ذلك، يساعدك فهم البنية الدقيقة لوحدة المعالجة المركزية على تحديد حجم الموارد بشكل أفضل لأحمال عمل التكامل المستمر المكثفة.
الأمن في خط الإنتاج (DevSecOps) وعمليات النشر على نظام لينكس
إنّ خط الأنابيب السريع غير الآمن بمثابة قنبلة موقوتة. لذا، أصبح دمج الأمن في خط الأنابيب نفسه ، بالإضافة إلى أمن حاويات Docker، معيارًا أساسيًا في أي استراتيجية DevSecOps، ويوفر نظام Linux العديد من الأدوات لتحقيق ذلك.
أول ما يجب فعله هو التعامل مع الأسرار وبيانات الاعتماد بأقصى درجات الحذر . لا ينبغي أبدًا أن تُخزَّن في الشيفرة البرمجية أو في ملفات التكوين ذات الإصدارات. بدلاً من ذلك، تُخزَّن في أدوات إدارة الأسرار (مثل متغيرات GitLab المُقنّعة، وأسرار GitHub المُشفَّرة، وHashiCorp Vault، وما إلى ذلك) ويتم إدخالها فقط أثناء تنفيذ المهمة التي تتطلبها، باستخدام رموز مميزة قصيرة الأجل كلما أمكن ذلك.
تُعدّ عملية إنشاء قوائم مكونات البرمجيات (SBOMs) وتوقيع الملفات البرمجية طبقةً أخرى مهمة. تتيح لك أدوات مثل Syft أو CycloneDX سرد جميع المكونات التي تُشكّل صورةً أو ملفًا تنفيذيًا، بينما تضمن حلول التوقيع القابلة للتحقق مثل Cosign أو غيرها من حلول التوقيع الموثوقة نشر الملفات البرمجية التي اجتازت مراحل المعالجة وتم التحقق منها فقط.
فيما يتعلق بالشبكة والوصول، يُنصح بفصل شبكات التكامل المستمر عن شبكات الإنتاج ، وتطبيق جدران حماية صارمة، ومراجعة سجلات التنفيذ، وتغيير بيانات الاعتماد بانتظام. عند استخدام SSH، يُفضل استخدام الشهادات أو المفاتيح ذات تواريخ انتهاء الصلاحية بدلاً من كلمات المرور الثابتة.
عند النشر على نظام لينكس، تُقلل استراتيجيات مثل النشر التدريجي (Blue/Green) والتحديث المتدرج (rolling) والتحديث التجريبي (canary) بشكل كبير من تأثير أخطاء النشر. كما أن تشغيل التطبيق كخدمة systemd، ووضع خادم Nginx أو HAProxy أمامه، والتحكم في حركة البيانات بين الإصدارات من خلال فحوصات السلامة، يُتيح لك تحقيق وقت توقف شبه معدوم أثناء التحديثات.
على سبيل المثال، عند إعادة تحميل Nginx وإعادة تشغيل الخدمات باستخدام systemd باستخدام إشارات الإيقاف الناعم (مثل SIGTERMمع أوقات انتظار معقولة، يمكنك استنزاف الاتصالات النشطة قبل توقف العملية، مما يحافظ على تجربة المستخدم سليمة أثناء تبديل الإصدارات في الخلفية.
إمكانية المراقبة، والمقاييس، والتكاليف في خطوط أنابيب لينكس
بمجرد تشغيل خطوط المعالجة، تتمثل الخطوة التالية في قياس أدائها وفهم كيفية استغلال الوقت والموارد . لا يكفي معرفة ما إذا كانت عملية سير العمل ناجحة أم فاشلة؛ بل يجب مراقبة مدة كل مرحلة، ووقت الانتظار، ومعدل النجاح، وتكرار النشر، ومعدل الوصول إلى ذاكرة التخزين المؤقت، وما إلى ذلك.
من الشائع تصدير مقاييس النظام باستخدام node_exporterقم بتوحيد السجلات باستخدام حلول مثل ELK أو Loki، وعرض كل شيء في لوحات معلومات Grafana. بهذه الطريقة يمكنك اكتشاف، على سبيل المثال، ما إذا كانت مرحلة الاختبار قد زادت مدتها بنسبة 30٪ في الأسبوع الماضي أو ما إذا كانت المهام تقضي وقتًا طويلاً في انتظار منفذ متاح؛ مراقبة حركة مرور الشبكة تُكمّل الأدوات مفتوحة المصدر هذه الرؤية.
من الممكن أيضاً تجهيز خط الأنابيب نفسه، على سبيل المثال في GitHub Actions أو GitLab CI، لـ لقياس عدد عمليات التنفيذ الناجحة، ومدة كل عملية، والحالة العامة، بشكل برمجيبرنامج نصي يستدعي واجهة برمجة التطبيقات الخاصة بالمزود، ويحسب إجمالي عدد مرات التشغيل، وعدد مرات التشغيل الناجحة، وعدد مرات التشغيل الفاشلة، ونسبة النجاح، ومتوسط المدة، ويحفظ كل شيء في ملف JSON (مثل pipeline-metrics.json) يتيح لك دمج هذه المقاييس في التقارير أو لوحات المعلومات.
باستخدام هذه المعلومات، يمكنك اتخاذ قرارات بشأن حجم وعدد عمليات التشغيل : ففي بعض الأحيان، يكون من الأفضل استخدام عدد أكبر من عمليات التشغيل الصغيرة بدلاً من عدد قليل من العمليات الكبيرة جدًا لتقليل أوقات الانتظار. وتساعد خاصية التوسع التلقائي - على سبيل المثال، التوسع التلقائي السحابي أو مجموعات عقد Kubernetes الديناميكية - على استيعاب ذروة النشاط خلال النهار وتقليل الموارد غير المستغلة ليلاً.
لا تعمل هذه الممارسات على تحسين تجربة الفريق فحسب، بل تساعد أيضًا في ضبط تكاليف البنية التحتية من خلال التحكم في وحدة المعالجة المركزية والذاكرة، وخاصة استهلاك التخزين، والذي يميل إلى الارتفاع بشكل كبير مع الصور وذاكرة التخزين المؤقت إذا لم يتم تنظيفها بانتظام وعلى أساس مخطط له.
يُتيح إتقان كلٍ من أوامر سطر الأوامر التقليدية وخطوط أنابيب التكامل المستمر/التسليم المستمر الحديثة في لينكس مزيجًا قويًا: إذ يُمكنك أتمتة كل شيء بدءًا من مهام تصفية النصوص البسيطة وصولًا إلى خطوط أنابيب البناء والاختبار والنشر المعقدة والآمنة والسريعة والقابلة للصيانة. كما يُتيح لك فهم كيفية تدفق المعلومات بين العمليات، وكيفية تخزين التبعيات مؤقتًا، وكيفية ضبط الخوادم، وكيفية دمج المقاييس والأمان، بناء سير عمل قابل للتوسع مع فريقك ومشاريعك دون أن يُصبح عائقًا دائمًا.
