- UEFI е съвременният заместител на BIOS, с повече сигурност, поддръжка на големи дискове и по-добър интерфейс.
- BIOS+MBR и UEFI+GPT са почти неразделни двойки и смесването на режими обикновено води до неуспешно зареждане на системата.
- Secure Boot принадлежи към UEFI и ограничава кои системи могат да се стартират, подобрявайки сигурността, ако е правилно конфигурирана.
- Ключово е да знаете дали вашият Windows използва BIOS или UEFI, преди да надстроите хардуер, да преинсталирате или клонирате дискове.
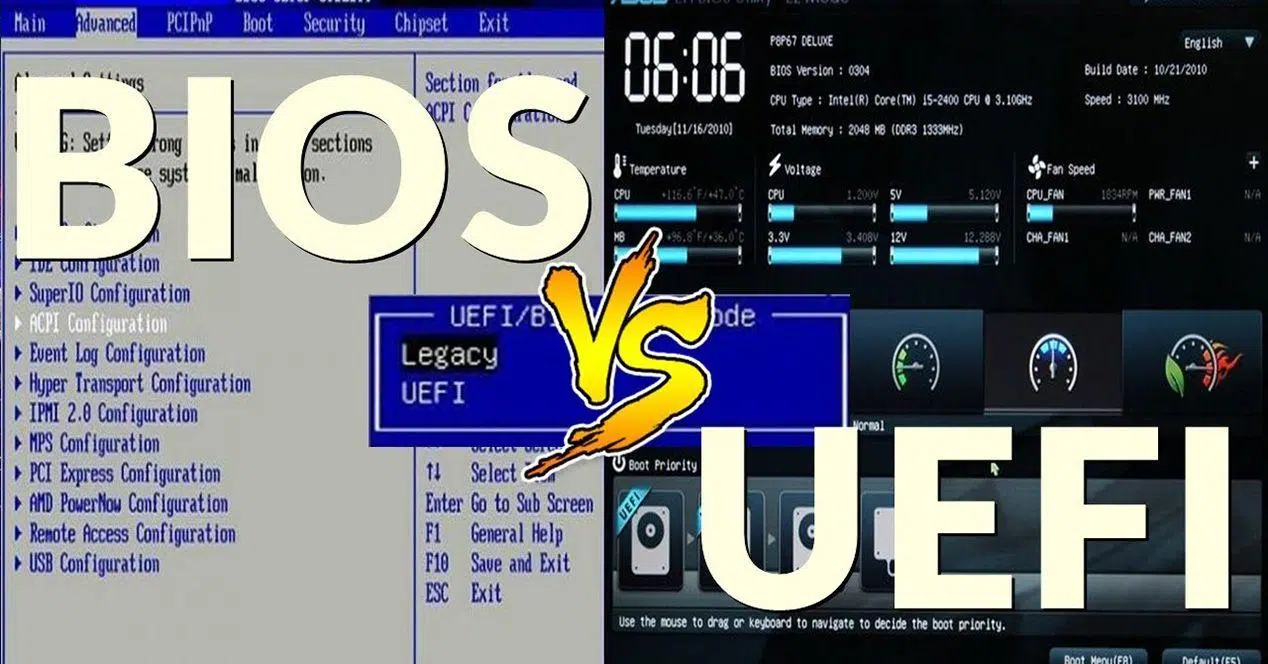
Когато включим компютъра си и всичко сякаш стартира по магия, всъщност във фонов режим работи много ниско ниво програма. Този първоначален „мозък“ може да бъде класически BIOS или неговият съвременен заместител, UEFI . И двата често небрежно се наричат BIOS, но не са едно и също нещо и е важно да се прави разлика между тях, ако искате да избегнете изненади при инсталиране на операционни системи или смяна на твърди дискове.
UEFI се появи, за да замени BIOS, който използваме от края на 70-те години на миналия век. Той изпълнява същата основна функция – инициализиране на хардуера и зареждане на операционната система – но добавя много подобрения: графичен интерфейс, подобрена сигурност, поддръжка на много големи дискове и по-гъвкаво управление на дяловете . Начинът, по който компютърът ви се зарежда, обаче определя кои операционни системи можете да инсталирате и как трябва да разделите диска , така че си струва да го разберете внимателно.
Какво представляват фърмуерът, BIOS-ът и UEFI-то?
Преди да се впуснем в сравнения, е полезно да изясним една основна концепция: както BIOS, така и UEFI са фърмуер . Това е програма, съхранявана в специална памет на дънната платка, която директно контролира електронните схеми на компютъра , преди операционната система да поеме контрола.
Този фърмуер се стартира веднага щом се натисне бутонът за захранване. Той инициализира и проверява RAM паметта, процесора, графичната карта, твърдите дискове и основните периферни устройства . След като се увери, че всичко е наред, той локализира кое устройство трябва да се стартира (твърд диск, USB, мрежа и др.) и зарежда операционната система оттам.
Какво е BIOS (основна входно/изходна система)
Класическият BIOS се появява през 70-те и 80-те години на миналия век, а акронимът му означава Basic Input/Output System (Основна входно/изходна система) . В продължение на десетилетия той е стандартът за зареждане на почти всички съвместими компютри . Кодът на BIOS работи с 16 бита и е проектиран за много ограничен хардуер в сравнение с днешните стандарти.
Когато включите компютър с традиционен BIOS, първото нещо, което се случва, е POST (Power-On Self Test): BIOS изпълнява серия от проверки на хардуера, като проверява паметта, дисковете, процесора, вентилаторите, температурите и т.н. Ако всичко е правилно, той преглежда таблицата с дялове в стил MBR, идентифицира сектора за зареждане на диска и го изпълнява, за да зареди операционната система.
Конфигурационният интерфейс на традиционния BIOS е лесно разпознаваем: син или черен фонов екран, външен вид, подобен на MS-DOS, и навигация само с помощта на клавиатурата . От това меню можете да промените реда на зареждане , да активирате или деактивирате устройства, да регулирате профилите на захранването или да променяте параметрите на процесора и паметта.
В продължение на много години това беше повече от достатъчно, но BIOS не успя да отговори на очакванията с появата на много големи твърди дискове, разширени 64-битови системи и нови изисквания за сигурност . Тук се намесва UEFI.
Какво е UEFI (Унифициран разширяем интерфейс за фърмуер)?
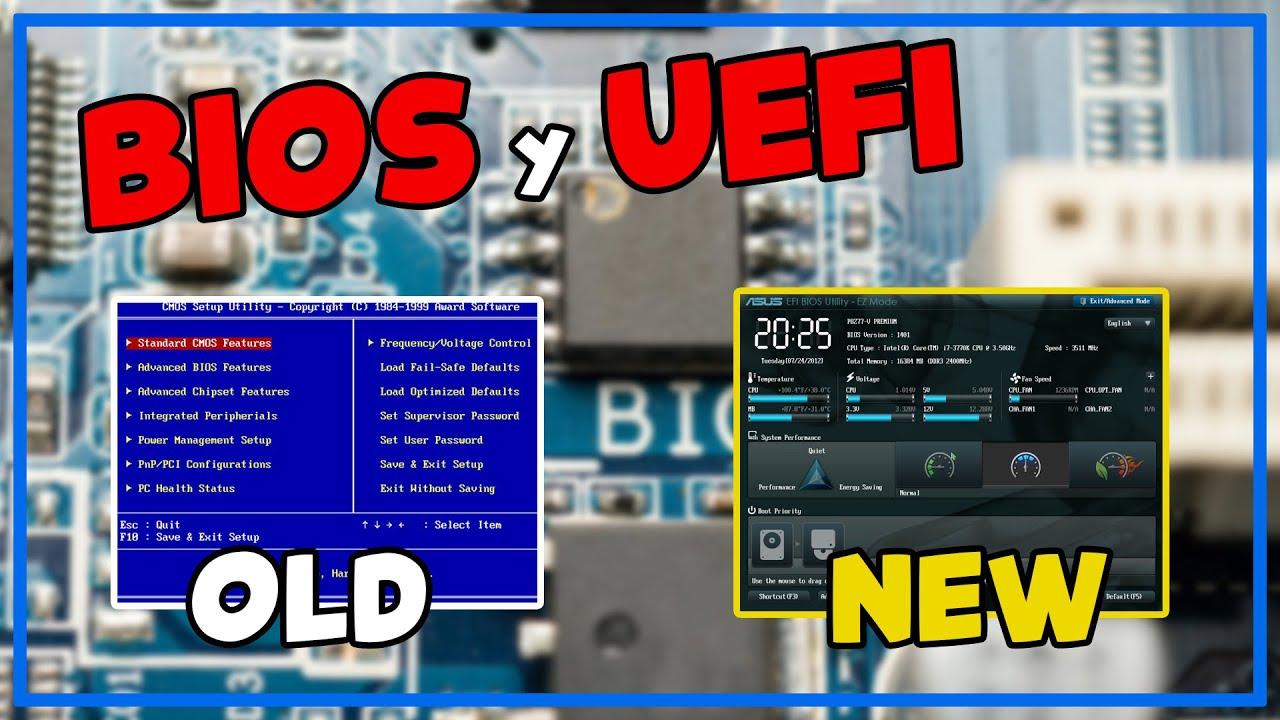
UEFI е директната еволюция на BIOS, а акронимът му означава Unified Extensible Firmware Interface (Унифициран разширяем интерфейс на фърмуера) . Той произхожда като стандарт, първоначално разработен от Intel и формализиран от UEFI Forum през 2002 г. , като в разработването му участват компании като AMD, Apple, Dell, Lenovo и Microsoft, както и много други.
Целта на UEFI е ясна: да замени BIOS, като осигури много по-гъвкава и сигурна среда, способна да работи със съвременен хардуер . Фърмуерът на UEFI е написан на C, работи на 32 или 64 бита и може да се съхранява във всяка енергонезависима памет, не само в типичния класически CMOS чип.
На практика UEFI изпълнява същите основни функции като BIOS : инициализира хардуера, проверява дали всичко работи правилно, идентифицира устройството за зареждане и стартира операционната система. Разликата е, че добавя слой от допълнителни услуги: собствен мениджър за зареждане, вградена мрежова поддръжка, възможност за зареждане на помощни програми на трети страни, защитено зареждане, поддръжка за GPT дялове на дискове и много други.
Визуално промяната е очевидна. UEFI интерфейсите обикновено предлагат графични менюта с икони, поддръжка на мишка, множество езици и дори анимации и звук . Някои дънни платки дори ви позволяват да преглеждате информация в реално време за температури, напрежения и криви на вентилаторите или да интегрирате малки диагностични инструменти.
Видими разлики между BIOS и UEFI
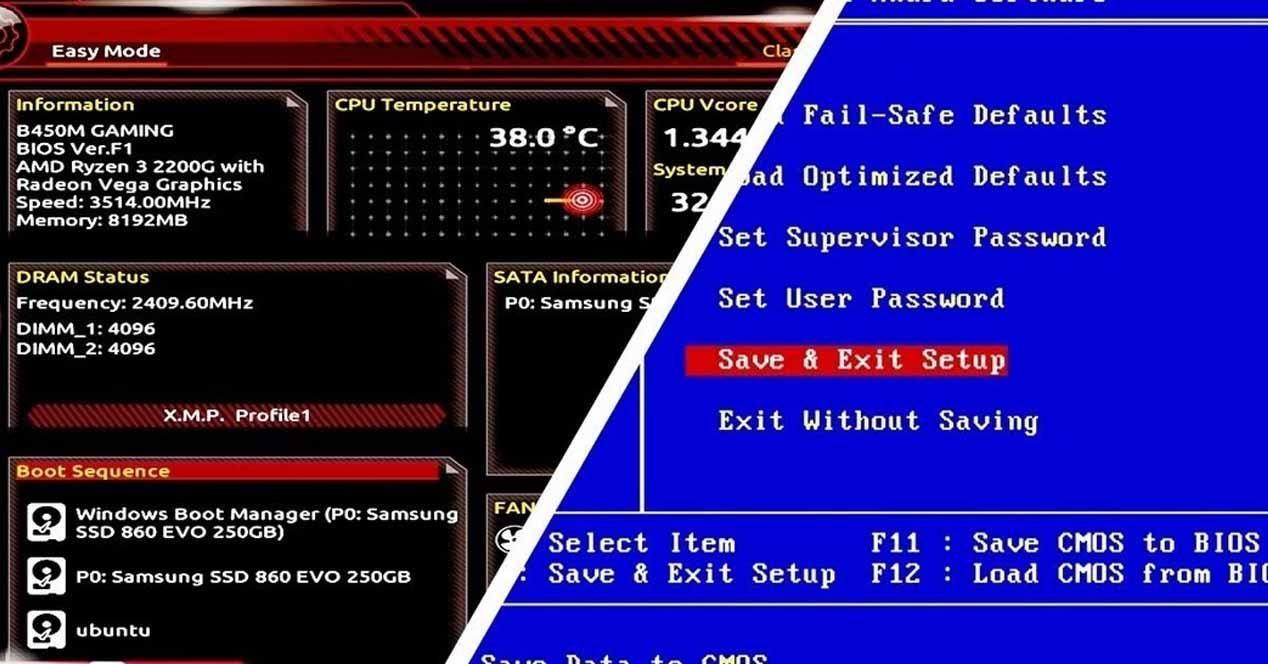
Ако сте забелязали, че „влизате в BIOS“ само с натискане на клавиш при стартиране, може да ви се струва, че всичко е едно и също, но между класическия BIOS и UEFI фърмуера има доста дълбоки разлики , както в това, което виждате, така и в това, което се случва отдолу.
Най-очевидната разлика е външният вид. Традиционният BIOS представлява спартанска, текстово-базирана среда, контролирана единствено с клавиатура . UEFI, от друга страна, предлага графичен интерфейс, много подобен на този на лека операционна система, с поддръжка на мишка и в много случаи с „основни“ екрани за начинаещи потребители и „разширени“ екрани за тези, които искат по-прецизен контрол.
Друга ключова разлика е свързаността. UEFI може самостоятелно да се свързва с интернет, за да актуализира фърмуера или да осъществява достъп до мрежови услуги, дори без да зарежда операционната система. Това отваря вратата към помощни програми за отдалечена поддръжка на компютри, които дори не зареждат Windows или Linux.
От гледна точка на кода, BIOS е ограничен до 16 бита, докато UEFI работи директно с 32 или 64 бита . Това му позволява да обработва повече памет, повече устройства паралелно и по-бързо време за зареждане, намалявайки времето от натискане на бутона за захранване до показване на работния плот.
За крайния потребител, друга много практична промяна е, че UEFI включва собствен мениджър за зареждане, способен да обработва множество операционни системи и няколко записа за зареждане , без да разчита на старата твърда MBR схема. Това е комбинирано с използването на GPT дялове, което ще обсъдим подробно по-късно.
Основни предимства на UEFI режима пред BIOS
Освен естетиката, UEFI предлага редица технически предимства, които обясняват защо производителите масово са преминали към него. На повечето съвременни компютри, ако можете да избирате между UEFI и legacy BIOS, очевидно ще искате да използвате UEFI , освен в специфични сценарии.
Едно от ключовите подобрения е зачитането на потребителското време: времето за зареждане обикновено е много по-бързо . UEFI може да инициализира множество устройства едновременно, благодарение на модерната си архитектура, тъй като работи с 32/64 бита с повече налично адресно пространство. Това е особено забележимо в системи с много дискове или контролери.
Друго ключово предимство е поддръжката на място за съхранение. UEFI работи безпроблемно с дискове с GPT дялове , което ви позволява да използвате устройства с размер над 2 TB и да създавате до 128 основни дяла на един диск, без да е необходимо да използвате разширени дялове или други заобиколни решения.
В областта на сигурността, UEFI въвежда добре познатата функция Secure Boot . Тази функция криптографски валидира кода, който се изпълнява по време на стартиране, и блокира зареждането на неподписани или подправени системи, намалявайки риска от буткитове и зловреден софтуер, които действат, преди операционната система да може да се защити.
Не бива да забравяме и разширяемостта. UEFI е модулен и може да се разширява с драйвери и приложения на трети страни : помощни програми за овърклок, диагностични инструменти, малки медийни плейъри или вградени мрежови клиенти. Освен това, като е възможно да се свързват драйвери директно с фърмуера, операционната система е освободена от зареждането на определени драйвери , което може да опрости работата ѝ и да подобри цялостната производителност.
И накрая, по отношение на поддръжката, UEFI поддържа дистанционно управление и мрежов достъп на много професионални платформи, така че техник може да се намеси на сървър или компютър, дори ако операционната система е повредена или основният диск е повреден.
Често срещани ограничения и проблеми на UEFI
С всичко гореизброено може да изглежда, че UEFI е перфектен, но никоя система не е безпогрешна. UEFI може също да причини главоболия , особено ако смесвате режими или работите с по-стари операционни системи.
Като начало, UEFI е силно насочен към 64-битови системи . Въпреки че съществуват специфични реализации за 32-битови системи, на практика е обичайно съвременните компютри да имат проблеми или просто да не могат да стартират по-стари 32-битови системи, особено когато дискът е форматиран като GPT и е активирано Secure Boot.
От гледна точка на сигурността е важно да се изясни нещо: макар UEFI със Secure Boot да подобрява защитата, тя не е абсолютна . Съществуват специфични заплахи за фърмуера на UEFI – като например някои устойчиви троянски коне – които се инсталират на толкова ниско ниво, че оцеляват след форматиране, преинсталиране и дори подмяна на твърд диск, защото се намират на самата дънна платка.
Друг източник на проблеми възниква, когато конфигурациите за зареждане се загубят или случайно променят . Едно просто нулиране на UEFI (с помощта на бутон, джъмпер или батерия) може да върне дънната платка към фабричните настройки, променяйки режима на зареждане (UEFI/Legacy) и предотвратявайки стартирането на Windows, дори ако данните са непокътнати.
И накрая, съвместимостта с много стар хардуер понякога изисква активиране на legacy режим (CSM) , което може да доведе до конфликт с GPT дискове или съвременни системи, които очакват да се зареждат в чист UEFI. Накратко, това предлага мощност, но и повече променливи за управление.
Secure Boot: какво е това и как се вписва във всичко това
Secure Boot заслужава отделен раздел, защото повдига много въпроси. Това не е функция на Windows сама по себе си, а по-скоро компонент на стандарта UEFI, от който съвременните системи – Windows 8 и по-нови версии, както и много от последните Linux дистрибуции – знаят как да се възползват.
Идеята зад Secure Boot е сравнително проста: по време на зареждане, фърмуерът изпълнява само код, който е подписан и валидиран с помощта на надеждни криптографски ключове . Това включва зареждащия механизъм на операционната система и, в някои случаи, опционални драйвери, които се зареждат преди операционната система.
Ако нещо се опита да се стартира, без да е подписано с разпознат ключ, UEFI просто не му предоставя контрол . Това затруднява атакуващия да зареди алтернативна операционна система от USB, за да прочете вашия диск без разрешение, или злонамерен софтуер да промени зареждащия механизъм, за да се изпълнява преди антивирусния софтуер.
Този механизъм предизвика противоречия при първата си поява, тъй като първоначално изключваше много системи, различни от Windows, и по-стари Linux дистрибуции . Поради това съвременните дънни платки често включват режим на съвместимост със стари версии (CSM/Legacy) и опция за деактивиране на Secure Boot, което позволява инсталирането на системи, които не са проектирани за UEFI.
В момента повечето от добре познатите 64-битови Linux дистрибуции вече поддържат Secure Boot , така че могат да съществуват едновременно с Windows 10/11 в UEFI режим, без да е необходимо да го деактивират, стига конфигурацията на ключа на фърмуера да го позволява.
MBR и GPT дялове: защо са важни за BIOS и UEFI
Когато обсъждаме BIOS и UEFI, е невъзможно да не споменем как е организирана информацията на диска. Таблицата на дяловете определя как физическият диск е разделен на използваеми дялове и тук влизат в действие две ключови схеми: MBR и GPT.
В класическите компютри BIOS работи с дискове, които използват таблицата на дяловете MBR (Master Boot Record) . Този формат възниква през 80-те години на миналия век, когато говоренето за многотерабайтови дискове е било научна фантастика. MBR се съхранява в първите сектори на диска и съдържа, наред с други неща, кода за зареждане и описанията на дяловете.
MBR има няколко важни ограничения: позволява само до 4 основни дяла (или 3 основни и един разширен дял с вътрешни логически устройства) и всеки дял не може да надвишава 2 TB . Освен това, чрез централизиране на информацията на едно място, ако MBR се повреди, може да загубите достъп до всички дялове.
С UEFI идва GPT (GUID Partition Table). GPT е проектиран именно за преодоляване на ограниченията на MBR . Той ви позволява да дефинирате до 128 първични дяла на един диск, всеки с размер, който теоретично може да достигне стотици терабайти.
Друга ключова разлика е устойчивостта: GPT съхранява множество излишни копия на таблицата на дяловете на диска , така че повредата на първите няколко сектора не означава непременно загуба на цялата структура. Това улеснява възстановяването в случай на грешки.
На практика обичайните двойки са BIOS+MBR и UEFI+GPT . Компютър, който се стартира в чист UEFI, обикновено очаква системният диск да бъде форматиран като GPT, със съответния му EFI дял за зареждане . За разлика от това, зареждането в legacy BIOS режим обикновено работи на дискове с MBR.
Кога има смисъл да се използват дялове и да се премине от MBR към GPT (и обратно)
Работата с дялове не е просто технически въпрос; тя пряко влияе върху начина, по който организирате данните си и какви операционни системи можете да инсталирате . Има няколко сценария, при които модифицирането на таблицата на дяловете е почти задължително.
Един типичен пример е мултибутирането. Ако искате да имате няколко операционни системи на един и същ компютър – например Windows и Linux – е необходимо всяка от тях да има свой собствен ясно дефиниран дял (или набор от дялове) и схемата за разделяне трябва да е съвместима с режима на зареждане, който използвате.
Друг често срещан сценарий е, когато вече имате създадени дялове и трябва да ги преоразмерите, изтриете или преместите, за да освободите място за нова операционна система или дял с данни. В този случай едно грешно преместване може да доведе до загуба на данни, така че е най-добре да действате с изключително внимание, да имате резервно копие и за предпочитане да използвате специализиран софтуер.
Също така е обичайно да се работи с дялове, когато искате да клонирате инсталацията на операционната си система на друг диск, за да можете да я възстановите точно както е била в случай на бедствие. В тези случаи типът дялове (MBR/GPT) и режимът на зареждане (BIOS/UEFI) трябва да съвпадат между изходния и целевия диск, за да се избегне система, която не се зарежда. За тези процеси е обичайно да се консултирате с ръководства за правилно клониране на инсталацията.
Промяната от MBR към GPT – или обратно – е възможна, но има една уловка. В много случаи това включва изтриване на съдържанието на диска , освен ако не използвате специфични инструменти, които позволяват конвертиране в движение. Освен това, не можете да „горещо конвертирате“ диска, от който стартирате Windows, без да следвате специфични и донякъде деликатни процедури; ето защо съществуват ръководства за безопасното му извършване.
Съвместимост на операционната система с BIOS/UEFI и MBR/GPT
Фърмуерът, режимът на разделяне и съвместимостта на операционните системи са малко загадка, която си струва да се разбере. Не всички системи могат да се стартират в UEFI, не всички поддържат GPT и не всички работят добре със Secure Boot.
Започвайки с Windows, XP и по-ранните версии, те разбират само BIOS и MBR . Те не могат да стартират в UEFI режим или да бъдат инсталирани на GPT диск като основна операционна система. Windows Vista въведе предварителна поддръжка на UEFI, но едва с Windows 7 и особено с Windows 8 тази поддръжка се утвърди.
В съвременни среди, 64-битовият Windows от Vista нататък може да работи с GPT дискове , а от Windows 8 нататък, инсталацията на UEFI със системен дял EFI е препоръчителният сценарий. Всъщност, сертифицираните компютри с текущи версии на Windows обикновено идват от фабриката с активиран UEFI, активирано Secure Boot и диск, разделен на GPT.
Що се отнася до Linux, настоящите 64-битови дистрибуции обикновено поддържат както UEFI, така и GPT , а в много случаи дори Secure Boot. Въпреки това, много стари дистрибуции или 32-битови версии може да изискват деактивиране на Secure Boot и дори принудително активиране на legacy BIOS режим.
Важен детайл е, че не е добра идея да инсталирате операционната система в един режим на зареждане и след това да превключите в друг . Ако инсталирате Windows в BIOS режим на MBR дял и след това активирате чист UEFI без CSM, компютърът вероятно няма да се стартира. Обратното също е вярно: инсталация на Windows в UEFI на GPT дял няма да се стартира в режим Legacy, ако просто деактивирате UEFI и Secure Boot.
Как да разберете дали вашият компютър използва BIOS или UEFI
Ако не сте сигурни коя операционна система използва компютърът ви, няма нужда да отваряте кутията или да гадаете. Windows включва няколко лесни начина да проверите дали използвате Legacy BIOS или UEFI , както и дали дискът ви е форматиран като MBR или GPT.
Един от най-бързите начини е чрез инструмента „Системна информация“. От менюто „Старт“ можете да търсите „Системна информация“ или да стартирате msinfo32В основното резюме ще видите поле, наречено „BIOS режим“.
Ако в това поле се появи „Legacy“ или подобно, Windows се зарежда в режим Legacy BIOS . Ако е показано „UEFI“, това означава, че системата е инсталирана и конфигурирана да използва UEFI фърмуер, вероятно с GPT диск и EFI дял за зареждане.
Друг полезен начин е „Управление на дискове“. отваря diskmgmt.msc и проверете диска, на който е инсталиран Windows.Ако видите малък дял "EFI System" във FAT32 формат, заедно с друг дял, запазен за Microsoft, и основния NTFS дял, това означава, че имате инсталация в UEFI режим на GPT.
Ако обаче виждате само един или два основни NTFS дяла и никакви EFI дялове, най-вероятно Windows е инсталиран в BIOS/MBR . За да потвърдите това, можете да използвате инструменти за разделяне на дялове или командния ред на Windows.
Има дори „криминалистичен“ метод, базиран на лог файла на инсталацията. В папката C:\Windows\Panther файлът е запазен setupact.log с подробности за средата за зареждане, открита по време на инсталацията. Като филтрирате този файл по низа „Detected boot environment“ (Открита среда за зареждане), ще видите дали системата е била инсталирана в BIOS или EFI среда.
Как да получите достъп до UEFI или BIOS от Windows
Достъпът до фърмуера вече не е просто въпрос на натискане на F2 или Delete при стартиране, особено на компютри, които се стартират много бързо. Windows 10 и 11 предлагат директни пътища за влизане в настройките на UEFI, без да е необходима нинджа-подобна реакция.
Най-„чистият“ начин е през настройките на Windows. Отидете на Старт → Настройки → Актуализиране и защита → Възстановяване . В секцията „Разширено стартиране“ ще намерите бутон „Рестартиране сега“, който ви отвежда до специално меню за зареждане.
След рестартиране ще видите няколко опции. Изберете „Отстраняване на неизправности“ → „Разширени опции“ → „Настройки на фърмуера на UEFI“ и докоснете „Рестартиране“. Устройството ще се стартира директно от екрана с настройки на фърмуера, където можете да промените параметрите за зареждане, да активирате или деактивирате Secure Boot и други.
Има много удобен пряк път: задръжте клавиша Shift, докато кликвате върху „Рестартиране “, независимо дали от менюто „Старт“, екрана за вход или дори познатите Ctrl+Alt+Delete. Това ви отвежда директно до менюто „Разширено стартиране“ без никакви затруднения.
Ако предпочитате да използвате командния ред, това също е възможно. Отворете командния ред с администраторски права и изпълнете shutdown.exe /r /oWindows ще ви предупреди, че ще се рестартира, за да влезе в разширените опции, откъдето можете да получите достъп и до UEFI.
За тези, които често правят тези корекции, Можете дори да създадете пряк път на работния плот, който се изпълнява shutdown /r /fw /t 1С двойно щракване върху него, системата се рестартира и отива директно към настройките на фърмуера, без да преминава през други менюта.
Нулиране на настройките на UEFI, когато нещо се обърка
Промяната на настройките на UEFI, без да се знае точно какво прави всяка настройка, може да доведе до това компютърът да не се стартира. Ако това се случи, винаги можете да възстановите конфигурацията до фабричните настройки , обикновено чрез един от тези три метода.
Някои производители включват физически бутон за нулиране на UEFI на дънната платка или дори е достъпен от външната страна на корпуса. Задържането му за няколко секунди, докато компютърът е изключен и изваден от контакта, обикновено е достатъчно, за да изчистите персонализираните настройки.
Друга класическа възможност е да се поиграе с джъмпера на дънната платка. Чрез временна промяна на позицията на джъмпера, използван за изтриване на конфигурацията (подробности за която можете да намерите в ръководството на дънната платка) и оставяне на компютъра без захранване за няколко секунди, UEFI губи съхранените настройки и се връща към състоянието си по подразбиране.
Най-"старомодният" метод е да се извади CMOS батерията от дънната платка. При изключен компютър, извадете CMOS батерията за около 10-15 секунди и след това я поставете обратно. Това обикновено е достатъчно време, за да може фърмуерът да забрави предишната конфигурация.
Във всеки от трите случая е добре предварително да запишете или снимате конфигурацията, ако все още имате достъп до нея, за да можете да върнете всичко обратно в първоначалното си състояние, след като проблемът бъде решен.
UEFI Ъпгрейд: Кога си струва?
С толкова голям акцент върху актуализациите на операционната система и драйверите, естествено е да се запитаме дали UEFI също трябва да се актуализира често . Краткият отговор е: само когато има основателна причина.
Като цяло, актуализирането на UEFI не е необходимо, ако компютърът ви работи правилно и нямате проблеми със съвместимостта или сериозни неизправности. Съвременните дънни платки са много по-добри в сравнение с по-старите версии на BIOS, но неуспешната актуализация на фърмуера все още представлява значителен риск.
Може да има смисъл да обмислите надстройка, когато производителят пусне версия, която коригира специфични грешки, които срещате , подобрява съвместимостта с нови процесори или памет или отстранява значителни уязвимости в сигурността.
За да разберете коя версия на фърмуера имате, можете да проверите полето „Версия и дата на BIOS“ в инструмента „Системна информация“ . След това я сравнете с най-новата версия, налична на уебсайта на производителя на вашата дънна платка или лаптоп.
Ако обаче компютърът ви започне да работи неправилно след смяна на компоненти – например след надграждане на RAM паметта или инсталиране на много мощна графична карта – проблемът може да се дължи на физическа несъвместимост или ограничения на дънната платка , а не непременно на версията на UEFI. Препоръчително е да изключите тези възможности, преди да опитате актуализация на фърмуера.
Разбирането на цялата тази рамка от BIOS, UEFI, Secure Boot, MBR и GPT не е просто техническо любопитство; то ви дава инструментите, за да решите как да инсталирате системите си, как да организирате дисковете си и какво да докоснете (или не), когато нещо спре да се стартира , което ви поставя много по-близо до профила на техник, способен да опитоми всеки компютър, който попадне в ръцете му.
