- Defender осигурява защита в реално време и позволява бързи, всеобхватни, персонализирани и офлайн проверки.
- Точкови сканирания от Explorer и изключения със заместващи символи и променливи на средата.
- MSRT и Safety Scanner допълват откриването с актуализирани ръчни анализи.
Ако използвате Windows 11, вече имате вграден съюзник за предпазване от вируси: Microsoft Defender Antivirus . Тази система наблюдава във фонов режим и, когато е необходимо, ви позволява да извършвате пълни сканирания, за да локализирате и неутрализирате заплахи. Нека разгледаме всичко, което можете да направите с нея (и други инструменти на Microsoft), за да откривате и премахвате злонамерен софтуер без никакви проблеми.
В това ръководство ще намерите подробни инструкции и практични съвети как да сканирате компютъра си с Windows Defender, как да стартирате сканиране на място от Explorer, кога си струва да стартирате сканиране , как да създавате изключения със заместващи символи и променливи на средата и как да допълните защитата си с MSRT (инструментът, достъпен с „mrt“) и Microsoft Safety Scanner (msert.exe). Включваме и препоръки за сигурност за предотвратяване на проблеми и какво да правите, ако проблемът продължава.
Кога е препоръчително да се направи проверка за сигурност?
Има моменти, когато е най-добре да играете на сигурно и да извършите ръчна проверка. Ако подозирате инфекция или искате да проверите дали предишна опасност е отшумяла, е добре да извършите сканиране при поискване . Defender ще ви информира след завършване, ако открие нещо и какви действия да предприемете.
Някои типични признаци, че нещо не е наред с компютъра ви, са ясни: системата работи по-бавно от обикновено , батерията се изтощава по-бързо от нормалното или потреблението на данни се увеличава без видима причина. Тези симптоми обикновено показват, че неизвестен процес изразходва ресурси във фонов режим.
Често срещани индикатори за потенциален зловреден софтуер
-
Производителността внезапно спада, като приложенията се отварят по-бавно или се сриват по-често от очакваното.
-
Батерията издържа значително по-малко от преди, дори без промени в ежедневната ви употреба.
-
Неочаквана консумация на данни, особено ако не сте инсталирали нищо ново и не извършвате интензивни изтегляния.
Други улики включват постоянни изскачащи прозорци, необичайни пренасочвания на браузъра , настройки, които се променят сами, или програми, които не си спомняте да сте инсталирали. При най-малкото съмнение, проверете системата си.
Сканирайте компютъра си със защитата в Windows (Microsoft Defender)
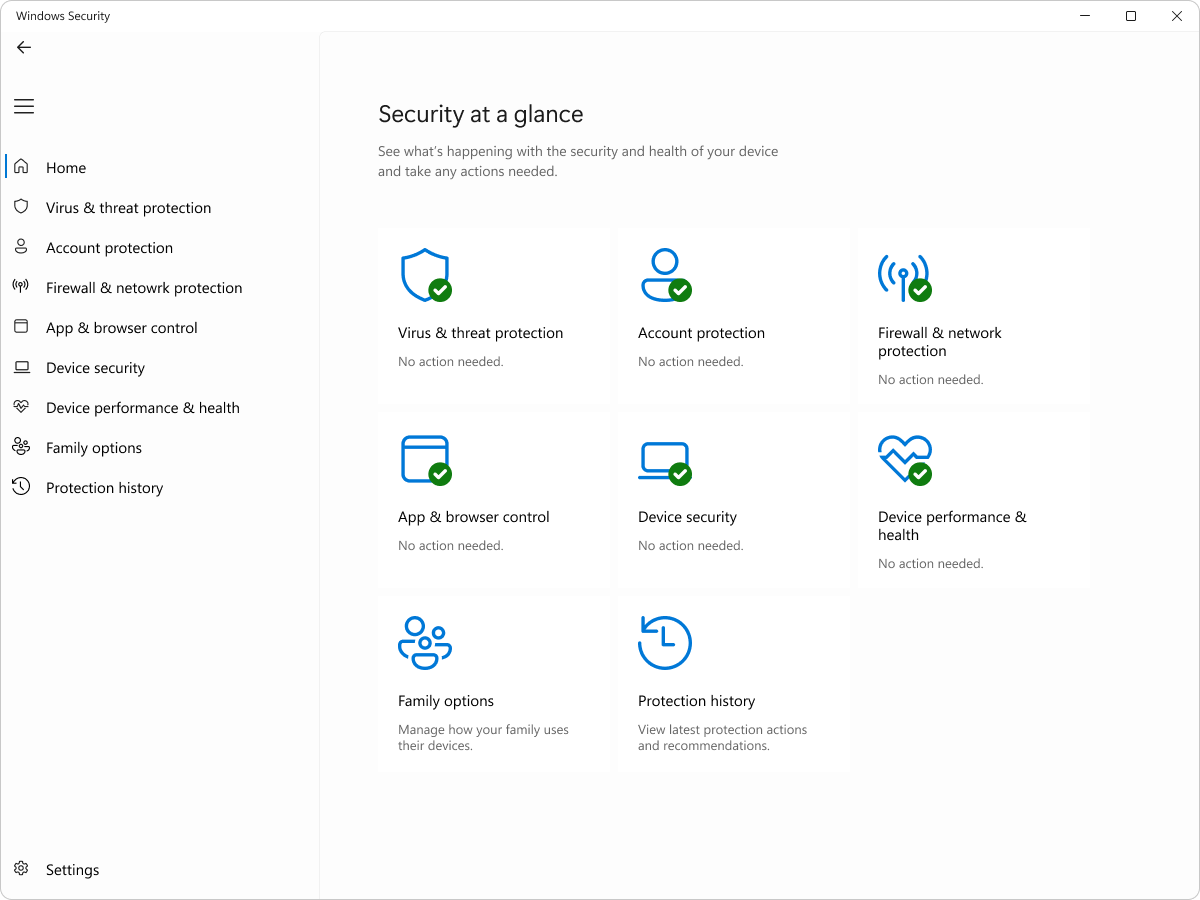
Windows 11 включва приложението Windows Security , което ви позволява да стартирате сканирания по всяко време. Антивирусната програма на Microsoft работи автоматично във фонов режим, като наблюдава файловете и процесите, които отваряте или изтегляте , но вие решавате кога да стартирате по-задълбочени сканирания.
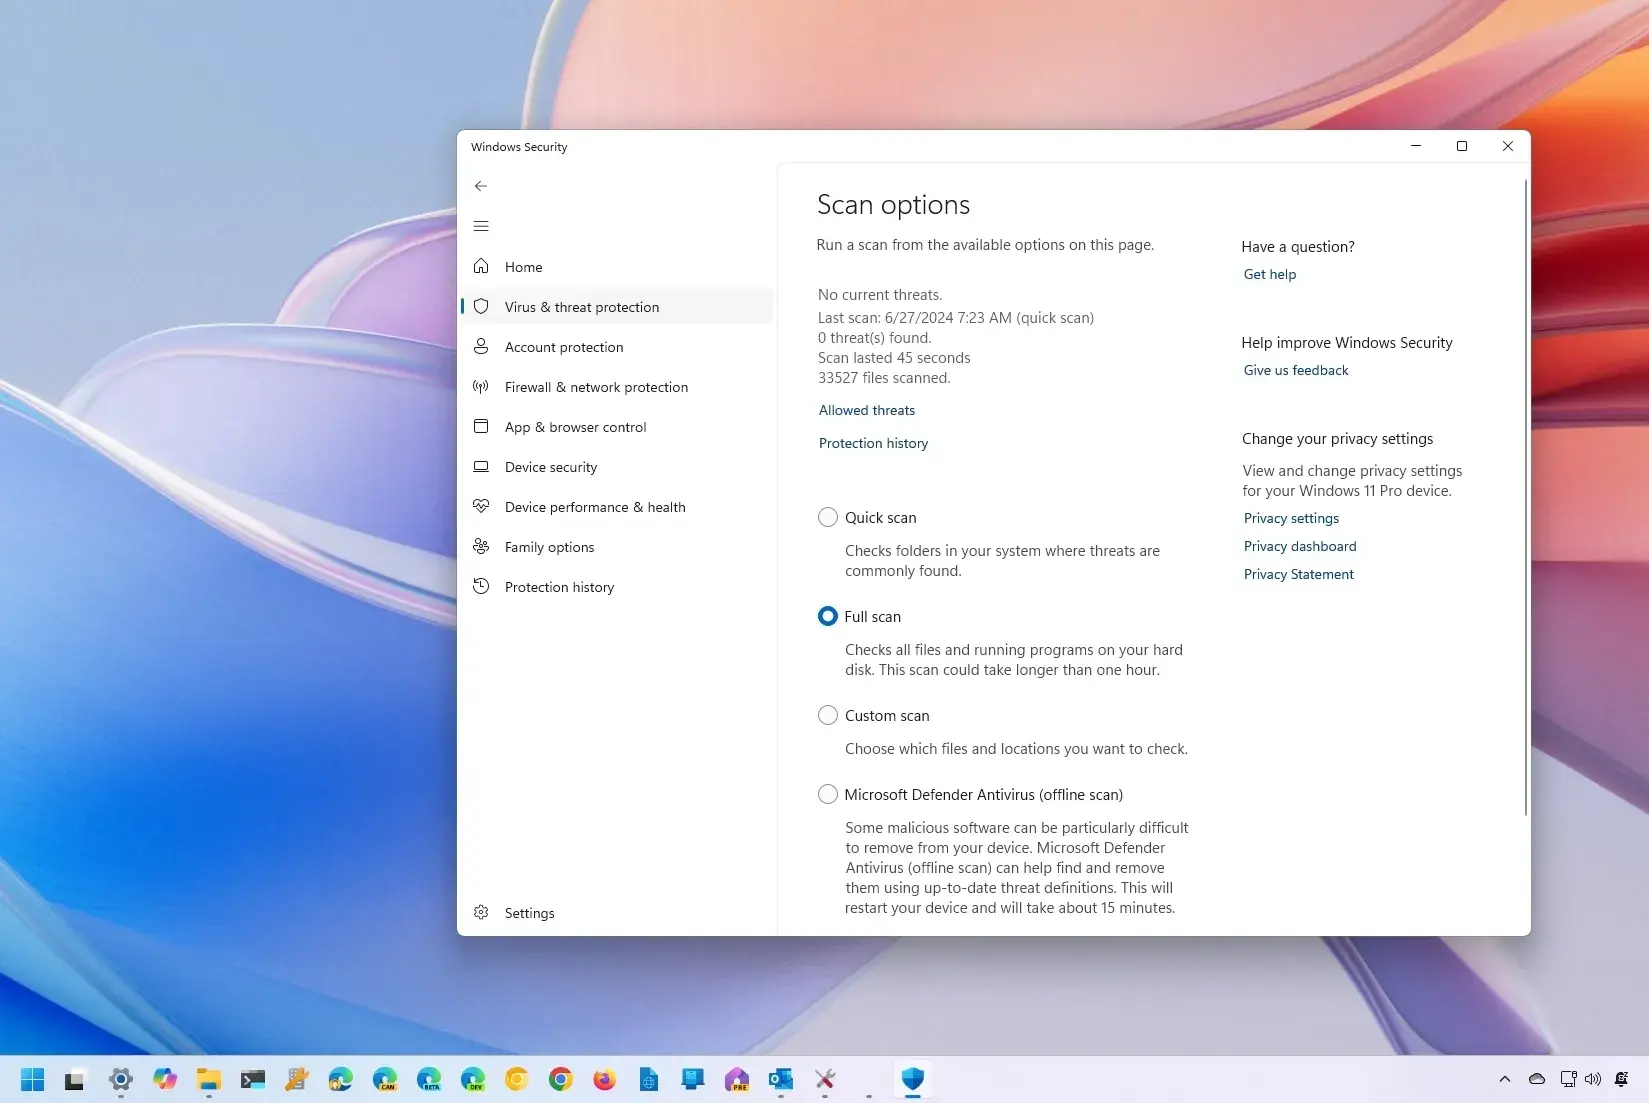
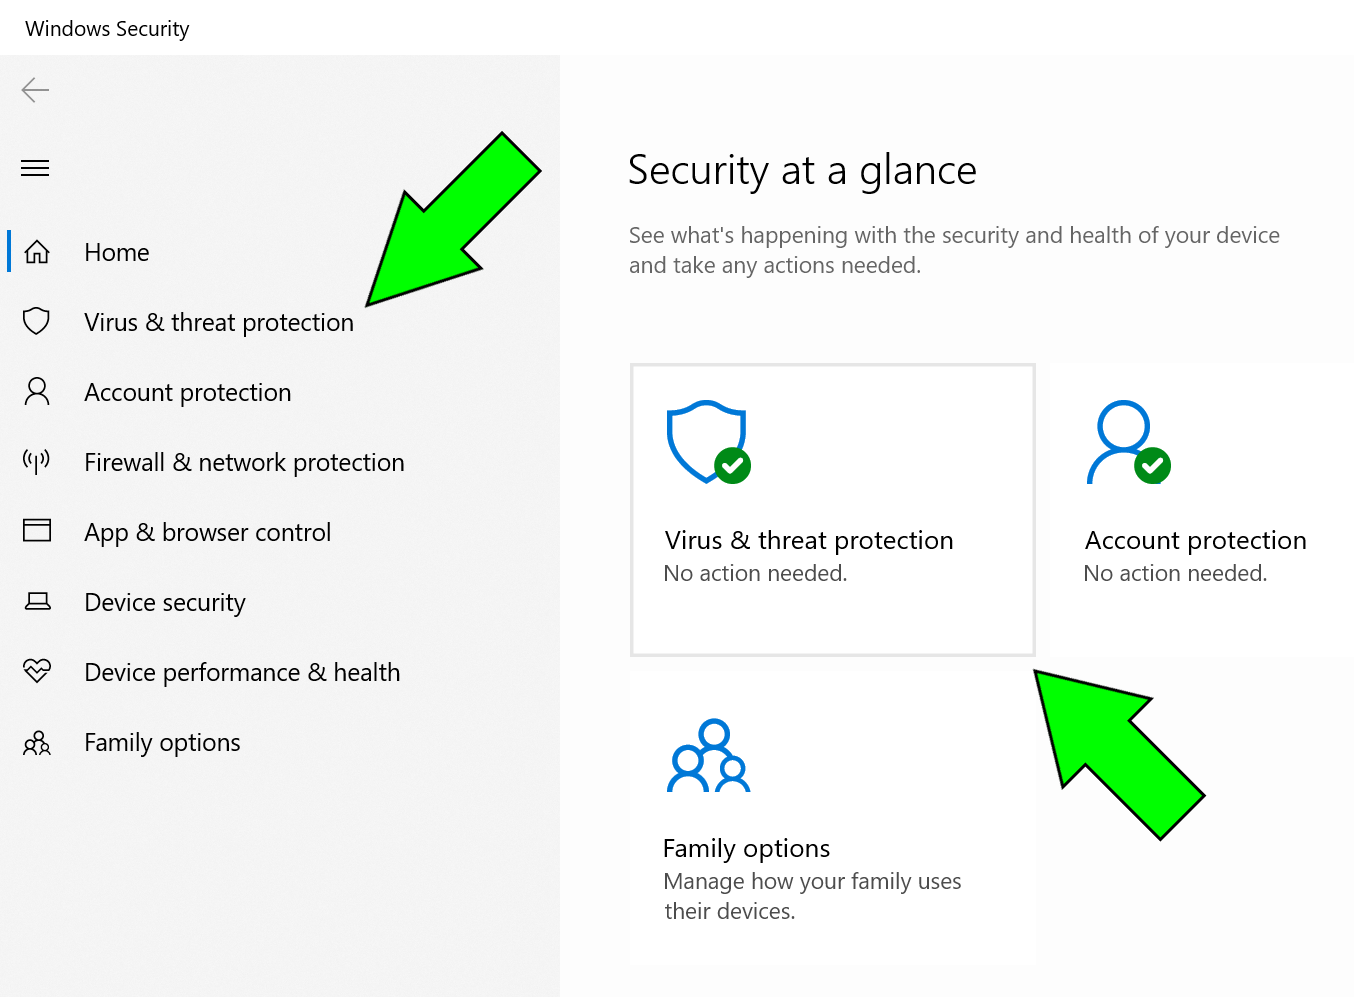
За да отворите конзолата, отидете в Настройки > Поверителност и сигурност > Защита на Windows и докоснете „Отваряне на защитата на Windows“. След това отидете на „Защита от вируси и заплахи“ и докоснете „Опции за сканиране“, за да изберете как да продължите. Наличните сканирания включват Бързо, Пълно, Персонализирано и офлайн режим на Microsoft Defender Antivirus .
Бързото сканиране проверява най-уязвимите области; пълното сканиране щателно изследва всеки ъгъл на системата; а при персонализираното сканиране избирате конкретни папки или устройства. Офлайн сканирането рестартира компютъра и анализира преди зареждане на Windows , което е много полезна опция срещу упорити заплахи, които се крият по време на нормално стартиране, като например UEFI bootkits.
Когато докоснете „Сканирай сега“, Defender ще анализира файловете ви и ще ви покаже дали открива нещо подозрително. Ако открие инфекция, можете да поставите под карантина или да изтриете засегнатите елементи , с ясни препоръки за всяко откритие. Ако не открие нищо, ще видите това веднага.
За да потвърдите, че защитата е активна, отворете приложението „Защита в Windows“ и отидете на „Защита от вируси и заплахи“. В секцията „Кой ме защитава?“ щракнете върху „Управление на доставчици“, за да проверите антивирусния си софтуер. Ако е необходимо да включите защитата в реално време, отидете на „Настройки за защита от вируси и заплахи“ > „Управление на настройките“ и променете защитата в реално време на Включено.
Анализирайте файлове и папки от Explorer
Понякога не искате да сканирате цялата система, а по-скоро конкретен елемент, който поражда безпокойство. В този случай от File Explorer можете да щракнете с десния бутон върху произволен файл или папка и да изберете „Покажи още опции“, последвано от „Сканиране с Microsoft Defender “. Това е бърз начин да проверите дали прикачен файл, файл за изтегляне или конкретна папка са чисти.
Когато приключи, ще видите резултатите. Ако открие нещо, приложението ще ви отведе до страницата с опции за сканиране, за да управлявате заплахата, без да губите време . Ако нищо не бъде намерено, можете да бъдете сигурни, че този елемент не представлява известни рискове.
Изключения в Microsoft Defender: Кога и как да ги конфигурирате
В някои напреднали сценарии може да не искате вашият антивирусен софтуер да следи конкретен файл, папка или процес в реално време. Например в среди за разработка или с инструменти, за които знаете, че са безопасни, но генерират фалшиви положителни резултати. В тези случаи можете да създавате изключения, винаги с повишено внимание и само когато е строго необходимо.
Моля, обърнете внимание, че тези изключения засягат сканирането в реално време на Microsoft Defender Antivirus. Планираните сканирания, независимо дали от самия Defender или от решение за борба с злонамерения софтуер на трета страна, все още могат да сканират за тези елементи, освен ако не са изключени и в тези други продукти.
За да добавите или премахнете изключения, отидете на Защита на Windows > Защита от вируси и заплахи > Управление на настройките (под Настройки за защита от вируси и заплахи) и щракнете върху Добавяне или премахване на изключения. Можете да избирате от четири типа в зависимост от това какво трябва да изключите.
-
Файл : Изключва конкретен файл, който не искате да се проверява в реално време.
-
Папка : изключва папка и цялото ѝ съдържание, включително файловете в нейните подпапки.
-
Тип на файла: изключва цели разширения. Например, използвайки шаблон като
*stще изключи.test,.past,.investи всяко разширение, което завършва на „st“. -
Процес : Всеки файл, отворен от този процес, се изключва от анализ в реално време. Забележка: Тези файлове все още могат да бъдат анализирани при ръчни или планирани сканирания, ако не са изключени и като файл или папка.
Можете да използвате заместващи символи, за да обхванете множество случаи с едно изключение. Звездичка (*) замества произволен брой знаци. Практически примери:
-
В процес:
C:\\MyProcess\\*ще направи всички процеси, разположени вC:\\MyProcessи неговите подпапки са изключени от анализа в реално време. -
В процеси по име:
prueba.*Това изключва файловете, отворени от всеки процес, чието име е „test“, независимо от тяхното разширение.
Освен това е възможно да се използват променливи на средата за гъвкаво дефиниране на маршрути. Например, изключение, което използва %PROGRAMDATA%\\CustomLogFiles\\test.exe ще позволи файловете, отворени през този конкретен път Те ще бъдат изключени от анализа в реално време. Проверете списъка с налични променливи на средата в документацията на Windows, ако имате нужда от други пътища.
Премахването на изключения е също толкова лесно: върнете се към „Добавяне или премахване на изключения“, изберете това, което не ви е необходимо, и докоснете „Премахване“, за да отмените промяната . Не забравяйте периодично да преглеждате изключенията си, за да избегнете ненужни пропуски в защитата си.
MSRT (mrt): класическият инструмент за премахване на зловреден софтуер
В допълнение към Defender, Windows от години включва инструмент, който мнозина пренебрегват: Microsoft Software Removal Tool (MSRT). Той не замества антивирусния софтуер, нито извършва сканиране в реално време, но може да открива и премахва определени често срещани семейства злонамерен софтуер , включително някои руткитове , с много просто ръчно сканиране.
За да го стартирате, натиснете едновременно клавиша Windows + R, за да отворите диалоговия прозорец „Изпълнение“. Въведете mrt и потвърдете с OK. Windows ще поиска разрешение от администратор; щракнете върху Да. Ще видите прозореца на инструмента за премахване на зловреден софтуер на Microsoft с кратко въведение и бутона Следващо за начало.
Изберете типа на сканирането: бързо, пълно или персонализирано (последното ви позволява да проверявате конкретни пътища). Сканирането може да отнеме от няколко минути до повече от час, в зависимост от размера на вашите дискове и броя на файловете . Когато приключи, MSRT ще ви каже дали е намерил нещо и ако е така, ще ви предложи опцията да го изтриете.
MSRT е полезен, ако сте объркани от многото опции на Defender или ако търсите традиционно ръчно сканиране . Имайте предвид обаче, че обхватът му е предназначен за често срещани заплахи и за по-задълбочено сканиране е най-добре да използвате вградените сканирания на Defender, включително офлайн режима му.
Скенер за безопасност на Microsoft (msert.exe): Актуализирано сканиране при поискване
Друг официален инструмент, който си струва да следите, е Microsoft Safety Scanner, преносим изпълним файл, който можете да изтеглите и стартирате, когато е необходимо. Целта му е да сканира и премахва злонамерен софтуер от компютри с Windows и да се опита да отмени промените, причинени от идентифицирани заплахи . Той е идеален като второ мнение, когато подозирате, че нещо се е промъкнало, и допълва други инструменти и трикове за поддръжка.
Има няколко ключови момента, които трябва да се имат предвид: Дефинициите на Safety Scanner се актуализират често и инструментът изтича 10 дни след изтеглянето . Ако искате да го използвате отново след това, изтеглете най-новата версия и я стартирайте отново, за да се уверите, че разполага с най-актуалната информация за сигурността.
Safety Scanner не се инсталира и не се показва в менюто „Старт“ или на работния плот. Запазете файла някъде, където ще го запомните (обикновено, msert.exe) и го отворете, за да започнете изпита. Можете да избирате между бързи, пълни или персонализирани изпити.И накрая ще видите резюме на екрана.
Ако искате да видите пълните подробности за откритията, проверете лога, който инструментът оставя в %SYSTEMROOT%\\debug\\msert.logЗа да го „деинсталирате“, просто изтриване на изпълнимия файл когато вече не ви е нужен. Не забравяйте: той не замества антивирусната ви програма и за защита в реално време се препоръчва да поддържате Microsoft Defender активиран.
Най-добри практики за предотвратяване на злонамерен софтуер в Windows 11
Никой тест не може да замести превенцията. Колкото повече намалявате повърхността за атака, толкова по-малък е шансът злонамереният софтуер да проникне. Windows 11 се предлага с няколко функции и настройки, които, съчетани със здравия разум, представляват значителен скок напред в сигурността.
-
Поддържайте Windows и приложенията си актуални : Отидете в Настройки > Windows Update и докоснете „Проверка за актуализации“. Тези корекции често включват корекции на сигурността, които отстраняват уязвимости, които могат да бъдат използвани.
-
Изтегляйте софтуер само от надеждни източници : в идеалния случай от уебсайта на производителя или от Microsoft Store. Избягвайте неофициални уебсайтове или незаконни версии на платен софтуер, които често се предлагат с нежелани пакетни продукти.
-
Активирайте защитната стена на всички профили : Отидете на Защита на Windows > „Защита на защитната стена и мрежата“ и прегледайте мрежите Домейн, Частни и Публични. Активирайте защитната стена на всяка от тях, за да блокирате неоторизиран достъп. Можете също да използвате безплатна програма за управление на защитната стена.
-
Използвайте силни, уникални пароли и активирайте многофакторно удостоверяване, когато е възможно. Мениджърът на пароли може да улесни живота ви, без да жертва сигурността.
-
Правете редовно резервни копия на важните си файлове, било то на външен диск или в облака. В случай на сериозен инцидент, ще се радвате, че можете да възстановите данните си.
-
Бъдете внимателни с прикачените файлове и връзките в имейлите : проверете подателя, внимавайте със съобщения, които се преструват на спешни, и избягвайте да отваряте изпълними файлове, които не сте очаквали да получите.
Ако подозирате, че конкретен файл е източникът на проблема, изтрийте го и изпразнете кошчето . Ако не можете да го изтриете, вижте как да изтриете файлове, които не могат да бъдат изтрити в Windows.
Препоръчителни сканирания и как да реагирате на открития
Когато проблемът изглежда сериозен, си струва да се извърши пълно сканиране с Defender, последвано от офлайн сканиране . Този режим рестартира системата и сканира преди зареждане на услуги и драйвери, което затруднява скриването на зловредния софтуер.
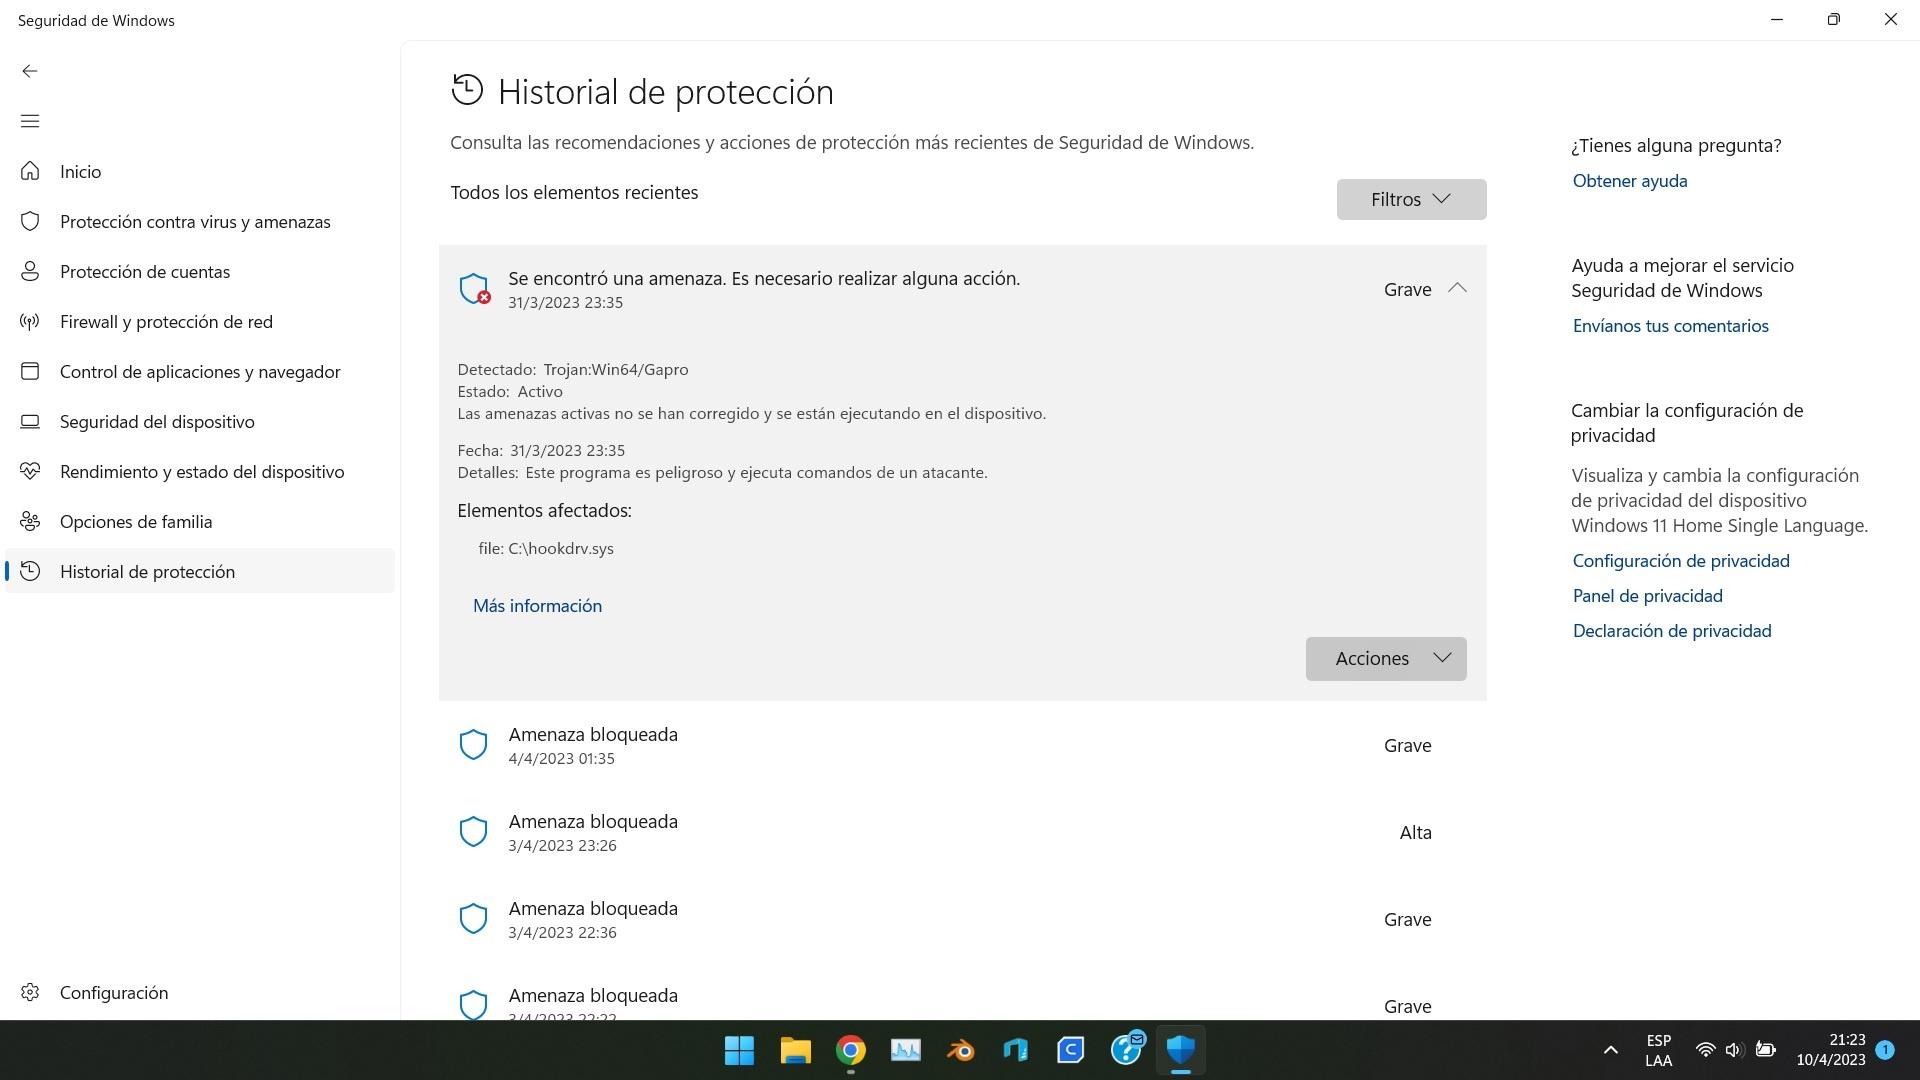
Ако Microsoft Defender открие злонамерен софтуер, той ще предложи действия: най-често срещаните са поставяне под карантина или изтриване на файла. Поставянето под карантина неутрализира риска, без да го изтрива окончателно , което ви позволява да го възстановите, ако е бил фалшиво положителен резултат. Ако не ви е необходим файлът, продължете с изтриването.
Ако сте конфигурирали изключения, не забравяйте, че те се отнасят само за сканирания в реално време . Ръчно или планирано сканиране може все пак да проверява за изключени елементи, освен ако те не са изключени и в този тип сканиране или в друг инсталиран от вас антивирусен продукт.
Когато приключите, проверете историята на защитата в приложението „Защита на Windows“ (под „Защита от вируси и заплахи“), за да видите какви действия са били предприети и кога . Този запис ще ви помогне да разберете обхвата на инцидента.
Ако зловредният софтуер продължава: допълнителни стъпки
Има упорити ситуации, в които въпреки сканиранията, системата продължава да се държи неправилно. В тези случаи комбинирайте няколко слоя: стартирайте офлайн сканирането на Defender, използвайте MSRT и разчитайте на наскоро изтеглен Microsoft Safety Scanner за актуални дефиниции. Много инфекции се премахват с тази стратегия.
Ако нищо друго не помогне, помислете за чисто преинсталиране на Windows като последна мярка. Преди да предприемете тази стъпка, копирайте важните си файлове на външно устройство или в облака. А ако имате нужда от помощ, консултирайте се с официалната документация, форумите на общността и поддръжката на производителя, за да разрешите конкретни въпроси.
Повече ресурси и обучение
Самата Microsoft предлага ресурси, които да ви помогнат да разберете как злонамереният софтуер прониква в системите, какви тактики използва ( фишинг , измамни изтегляния, експлойти) и как да намалите риска. Разгледайте разделите за помощ и обучение за защита на Microsoft, за да подобрите навиците си за защита и да научите за нови инструменти, когато станат достъпни.
Не забравяйте, че сигурността не е бутон, който щраквате и това е всичко; това е непрекъснат процес. Поддържайте системата си актуализирана, използвайте вградените функции на Windows 11, извършвайте редовни сканирания и минимизирайте инсталирането на софтуер от неизвестни източници.
Имайки предвид всичко гореизброено, поддържането на здрава система Windows 11 не би трябвало да е главоболие: Defender осигурява защита в реално време , Explorer ви позволява да проверявате файлове в движение, изключенията ви дават прецизен контрол, когато имате нужда от него, а MSRT и Safety Scanner предлагат бързо второ мнение, когато нещо изглежда нередно. Ако също така поддържате системата си актуализирана, активирате защитната стена и внимавате при изтегляне и отваряне на файлове, компютърът ви ще бъде много по-добре защитен от вируси и други цифрови заплахи.