- DDoS атаките претоварват мрежовите ресурси, сървърите и приложенията, причинявайки недостъпност и сериозни икономически и репутационни загуби.
- Съществуват обемни атаки, атаки за изчерпване на състоянието и атаки за приложения, всяка от които е насочена към различни слоеве на инфраструктурата.
- Ефективната защита изисква устойчива архитектура, непрекъснато наблюдение и анти-DDoS решения в мрежа, облак и периферни изчисления.
- Управляваните услуги и специализираните екипи на оператора подобряват откриването, смекчаването и осигуряването на непрекъснатост на бизнеса в условията на DDoS атаки.
Киберсигурността, фокусирана върху защитата на мрежите от DDoS атаки, се е превърнала в критично важна за всяка компания с онлайн присъствие. Вече не говорим само за големи корпорации или критична инфраструктура: всяка организация, която разчита на своите онлайн услуги, може да стане жертва на атака тип „отказ от услуга“.
Тези атаки не само свалят уебсайт или приложение, но могат да причинят и финансови загуби, щети по репутацията, регулаторни санкции и в много случаи служат като прикритие за по-сериозни прониквания. Разбирането как работят атаките тип „отказ от услуга“, какви видове съществуват и какви специфични мерки могат да се предприемат за смекчаването им е от съществено значение за поддържане на непрекъснатостта на бизнеса.
Какво е атака тип „отказ от услуга“ (DoS) и каква е разликата между нея и DDoS атака?
Атака тип „отказ от услуга“ (DoS) е умишлено действие, при което киберпрестъпник използва един компютър или много ограничен набор от ресурси, за да претовари определена услуга, обикновено чрез насочване на голямо количество трафик към конкретен IP адрес. Целта е проста: да се сринат ресурсите на сървъра, така че той да спре да отговаря на легитимни заявки.
Класическата форма на DoS атака включва изпращане на огромен брой пакети (блокове данни) към целевия IP адрес, надвишаващи капацитета на сървъра. Когато обемът на заявките надвиши наличната памет, процесор или честотна лента, системата вече не може да обработва легитимни връзки и услугата става неизползваема или изключително бавна.
Друга често срещана стратегия е фокусирането върху честотната лента . Вместо да се опитва да изчерпи вътрешните ресурси на сървъра, атакуващият се стреми да запълни напълно честотната лента на комуникационната линия. Дори ако защитната стена или филтрите блокират злонамерен трафик, вече е възникнало претоварване на мрежата и потребителското изживяване е сериозно засегнато.
Когато същата концепция се умножи по стотици, хиляди или дори милиони източници, преминаваме от DoS към разпределена атака тип „отказ от услуга“ (DDoS) , която е много по-сложна за откриване и ограничаване, защото злонамереният трафик изглежда идва от множество различни потребители, разпръснати по целия свят.
Какво е DDoS атака и как функционират ботнет мрежите?
DDoS (Разпределен отказ от услуга) атака се състои в използването на множество компрометирани устройства за стартиране на координирана голяма вълна от трафик срещу цел: уеб сървър, API, DNS, корпоративна VPN или като цяло всяка услуга, изложена на интернет.
Атакуващият вече е заразявал компютри, сървъри, IoT устройства, смартфони и друго свързано оборудване, за да ги превърне в ботнети или зомби компютри . Тези устройства се управляват дистанционно с помощта на злонамерен софтуер и в предварително определен момент киберпрестъпникът нарежда на цялата мрежа да изпраща масивни заявки към целта, докато тя не бъде претоварена.
На практика това наводнение може да се прояви като привидно нормални HTTP заявки, DNS заявки, UDP пакети или TCP връзки . Тъй като трафикът произхожда от хиляди различни IP адреси и може да наподобява много този на легитимни потребители, разграничаването между легитимна и злонамерена дейност става много по-трудно, а откриването се превръща в истинско предизвикателство.
Освен това, в много сценарии, DDoS атаките се използват като разсейване, за да се прикрият по-сериозни прониквания . Докато ИТ екипът се фокусира върху възстановяването на услугата и ограничаването на трафика, нападателите могат да се опитат да използват уязвимости, да откраднат данни или да се придвижат странично през вътрешната мрежа.
Следователно, защитата от DDoS трябва да комбинира превенция, ранно откриване и автоматизирано смекчаване , заедно с добро планиране на реакцията при инциденти, за да се избегне попадане в капана на фокусиране единствено върху недостъпността на услугата.
Често срещани мотиви зад DDoS атаките
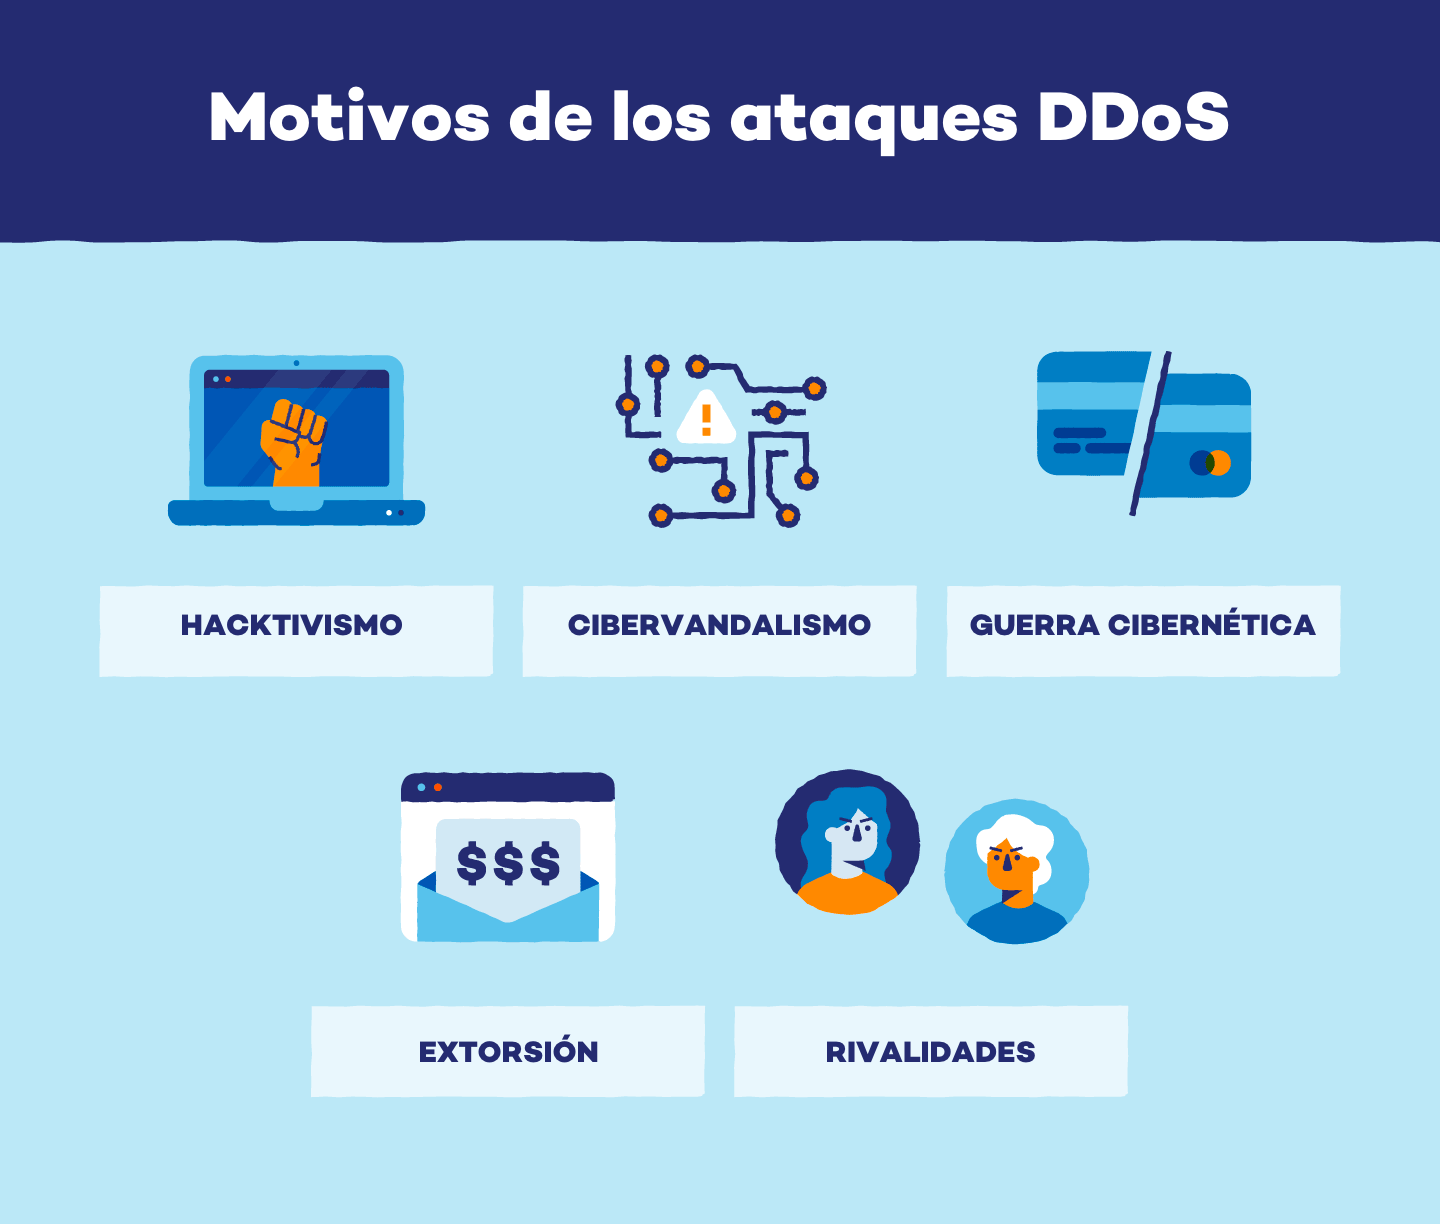
Далеч от това да са безсмислени атаки, инцидентите с отказ на услуга често са провокирани от икономически, идеологически, конкурентни или дори лични интереси . Разбирането на причините помага за оценка на риска и по-добра подготовка на планове за реагиране.
Една от най-директните мотивации е финансовото изнудване . Нападателят стартира DDoS атака срещу компанията, парализирайки нейните онлайн услуги, и след това изисква плащане (обикновено в криптовалута) в замяна на спирането на атаката. В бизнеси, силно зависими от онлайн присъствието си, всеки час престой може да доведе до значителни загуби, увеличавайки натиска да се поддадат на изнудването.
Атаките, мотивирани от „лична справедливост“, също са често срещани , възникващи, когато дадено лице или група таят враждебност към конкретна компания или организация. Това могат да бъдат недоволни клиенти, бивши служители или лица, които смятат, че компанията е действала несправедливо и използват DDoS атаки като форма на отмъщение, за да навредят на публичния ѝ имидж.
В сферата на социалната справедливост или хактивизма , определени групи извършват DDoS атаки като форма на дигитален протест. Целта е да се повиши осведомеността за политическа, социална или екологична кауза чрез парализиране на уебсайтовете на правителства, медии, финансови институции или компании, свързани с противоречията, които те искат да осъдят.
На по-критично ниво се появява кибервойна или дигитална война , при която DDoS атаките се използват като инструменти в рамките на геополитически конфликти. Тук целите обикновено са критична инфраструктура: телекомуникационни оператори, енергийни компании, транспортни системи, здравни заведения, публични администрации или финансови услуги, целящи да генерират нестабилност или натиск върху съперничеща държава.
Налице е и нелоялна конкуренция : някои компании, по напълно незаконен начин, прибягват до DDoS атаки срещу своите конкуренти, за да свалят онлайн магазините им, да спрат ключови промоции или да навредят на възприятието за надеждност на атакуваната марка.
И накрая, има киберпрестъпници, мотивирани от техническа експертиза и репутация в подземната общност . Те се стремят да демонстрират уменията си, да споделят записи на успешни атаки или дори да ги използват като портфолио, за да бъдат наети по-късно от компании с висока нетна стойност за роли в червени екипи или контролирани стрес тестове.
Реалното въздействие на DDoS атаките върху бизнеса
Последиците от добре изпълнената DDoS атака далеч надхвърлят простото временно прекъсване. Нейното въздействие се изразява в преки финансови загуби, оперативни странични щети и дългосрочни ефекти върху репутацията и спазването на регулаторните изисквания.
От икономическа гледна точка, недостъпността или влошаването на услугата води до загуба на продажби (в електронната търговия, онлайн банкирането, SaaS и др.), увеличен брой връщания или анулирания и претоварване на каналите за обслужване на клиенти, които са залети от оплаквания и запитвания поради прекъсването.
На оперативно ниво, DDoS атаката може да блокира критични вътрешни приложения , да наруши работата на инструменти за сътрудничество, CRM, ERP или системи за издаване на билети, драстично намалявайки производителността. Ако атаката продължи, не е необичайно тя да причини грешки в бизнес процесите, загуба на текущи транзакционни данни или нарушения на споразуменията за ниво на обслужване (SLA) с клиентите.
Корпоративната репутация също страда. Новината за успешна атака се разпространява бързо и може да доведе до загуба на доверие от страна на клиенти, партньори и инвеститори. Един-единствен сериозен инцидент може да предизвика регулаторни разследвания и да постави под въпрос зрелостта на организацията в областта на киберсигурността.
В регулираните сектори, наличието на услуги е и законово изискване . Регламенти като GDPR, PCI-DSS, HIPAA и, в Испания, Националната рамка за сигурност (ENS), изискват осигуряване на непрекъснатост на определени услуги и защита на личните данни от продължителен престой. DDoS атака, която деактивира критични системи, може да доведе до санкции и задължения за уведомяване на властите.
Следователно, смекчаването на DDoS атаките не може да се разглежда като опционален лукс, а като ключов елемент от цялостната стратегия на компанията за управление на риска и осигуряване на непрекъснатост на бизнеса.
Основни видове DDoS атаки
DDoS атаките са се развили по обем и сложност и днес те обикновено се класифицират в три основни категории: обемни, изчерпване на състоянието или ресурсите и на ниво приложение . Всеки тип използва различни слабости в инфраструктурата.
При обемните атаки целта е да се насити наличната мрежова честотна лента. Към жертвата се генерира толкова много трафик, че честотната лента на WAN (глобалната мрежа) се претоварва, което прави други услуги недостъпни. Целевият IP адрес не е необходимо да бъде свързан с конкретен сървър; той просто трябва да бъде маршрутизиран в интернет.
Някои от най-известните примери са UDP Floods , които изпращат големи количества UDP пакети без очакван отговор, и DNS Reflection/Amplification атаки , при които отворени DNS сървъри се използват за усилване на трафика към жертвата. Дори ако защитните стени изхвърлят тези пакети, ако честотната лента надолу по веригата е наситена, нападателят ще е постигнал целта си.
При атаки, целящи изчерпване на състояния или ресурси , целта вече не е толкова честотната лента, а по-скоро възможностите за обработка на устройства, поддържащи състоянието: защитни стени, IPS, балансьори на натоварването или самите TCP сървъри. Тези устройства поддържат таблици със състоянието на връзката и всеки запис консумира памет и ресурси.
Класическият SYN Flood изпраща порой от SYN пакети, които отварят полуустановени връзки, но никога не ги завършват напълно, запълвайки таблицата, докато не може да побере повече записи. Междувременно, TCP Connection Flood може да използва привидно легитимни TCP връзки, но със скорост, по-бърза от тази, която защитната стена може да ги обработи, прекъсвайки комуникацията за услугите зад защитната стена и дори засягайки LAN-DMZ свързаността.
И накрая, атаките на ниво приложение (слой 7) се фокусират върху изчерпване на специфични ресурси на дадена услуга, като например процесор, памет или броя на едновременните сесии на уеб сървър. Те са склонни да бъдат по-тихи, защото могат да бъдат генерирани с относително ниски обеми на трафик и често произхождат от една машина.
Типични примери са Slowloris , който отваря много HTTP връзки към сървъра и ги поддържа отворени, като изпраща непълни заглавки за дълги периоди, RUDY , който изпраща заявки с много дълги и бавни тела, или THC-SSL , който принуждава множество TLS/SSL предоговаряния, за да насити процесора на HTTPS сървъра.
Ролята на контролната равнина и атаките от типа „connection flood“
В рамките на една съвременна мрежа е изключително важно да се прави разлика между равнината на данните и контролната равнина . Първата е отговорна за препращането на пакети с висока скорост, докато втората обработва маршрутизацията, управлението на сесиите и решенията, свързани с протокола. Контролната равнина е по същество „мозъкът“ на мрежовото устройство.
Атаките с претоварване на връзките са специално разработени, за да претоварят контролната равнина и системите, които управляват връзките. Атакуващият се опитва да отвори огромен брой едновременни сесии към сървър или мрежово устройство (например, използвайки SYN претоварвания или подобни варианти), без да ги завърши успешно.
Докато целевата система отделя ресурси за управление на тези непълни връзки, паметта и използването на процесор се изчерпват . В крайна сметка устройството вече не може да приема нови легитимни заявки или просто се срива. Това може да повлияе на уеб сървъри, рутери, комутатори, защитни стени и балансьори на натоварването, така че е препоръчително да се консултирате с подробни анализи на мрежово оборудване.
Когато контролната равнина е компрометирана по този начин, въздействието не се ограничава до една единствена услуга: може да доведе до загуба на маршрут, прекъсвания на BGP сесии, прекъсвания на VPN тунели и като цяло до нестабилност в цялата мрежова инфраструктура. Следователно, защитата на тази контролна равнина е приоритет във всяка сериозна стратегия за DDoS защита.
Най-добри практики за защита и смекчаване на последиците от DDoS
Ефективната защита срещу атаки от типа „отказ от услуга“ изисква многопластов подход , комбиниращ превантивни мерки, непрекъснато наблюдение, специфични технологии и ясна стратегия за реагиране при инциденти. Няма едно единствено магическо решение, но има набор от най-добри практики, които, когато се комбинират ефективно, значително повишават устойчивостта.
Първата стъпка е да имате добре дефиниран план за реагиране при DDoS атаки . Този документ трябва да уточнява ролите и отговорностите, вътрешните и външните комуникационни канали, техническите и бизнес процедурите за ескалация, както и критериите за включване на доставчици, оператори или власти, ако е необходимо.
Препоръчително е да се провеждат редовни оценки на риска на мрежовата инфраструктура и критичните приложения. Това включва преглед на конфигурациите, идентифициране на единични точки на отказ, проверка на капацитета на връзката, актуализиране и инсталиране на корекции на системи за елиминиране на известни уязвимости и планиране на сценарии за непредвидени ситуации.
Многослойната сигурност комбинира защитни стени, системи за предотвратяване на прониквания (IPS), защитни стени за уеб приложения (WAF), списъци за контрол на достъпа (ACL), ограничаване на скоростта и специализирани решения за смекчаване на DDoS атаки, както локално, така и в облака. Всеки елемент покрива различен тип атака или вектор, така че ако един се провали, друг може да действа като резервен вариант.
Непрекъснатото наблюдение на мрежовия трафик е от съществено значение за откриване на аномалии в реално време. Инструментите за анализ на потока и решенията, базирани на машинно обучение, ви позволяват да определите какво представлява нормален модел на трафик и да задействате предупреждения, когато се наблюдават резки отклонения в обема, размера на пакетите, използваните протоколи или скоростта на свързване.
Сътрудничеството с доставчици на интернет услуги (ISP) и специализирани доставчици е друг ключов стълб. Много обемни атаки не могат да бъдат ефективно смекчени дори от мрежата на клиента, защото връзките за достъп вече са претоварени. В тези случаи е от съществено значение филтрирането и почистването на трафика да се извършват възможно най-близо до източника на атаката.
Техники за смекчаване: филтриране, почистване и ограничаване на трафика
Специфични техники за смекчаване на DDoS атаки се комбинират, за да се отдели легитимният трафик от злонамерения с възможно най-малко въздействие върху потребителското изживяване. Ключът е да се реагира бързо и точно, като се избягват както системни повреди, така и масивни фалшиви положителни резултати.
Първо, усъвършенстваното откриване разчита на поведенчески и протоколен анализ. Следят се поведенчески модели: размер на пакетите, честота на заявките, географско разпределение на IP адресите и необичайна употреба на определени портове или протоколи (TCP, UDP, ICMP). Системите, базирани на изкуствен интелект и машинно обучение, се научават да различават легитимни пикове (напр. маркетингова кампания) от текуща атака.
След като атаката бъде идентифицирана, се прилагат механизми за филтриране и блокиране на IP адреси . Това може да включва поставяне в черен списък на адреси или диапазони, свързани с ботнета, блокиране на конкретни държави, ако бизнесът го позволява, или прекъсване на входящия трафик въз основа на определени критерии за репутация на IP адресите.
Пренасочването на трафика към центрове за пречистване е друга широко разпространена техника. Целият трафик, предназначен за жертвата, се пренасочва, обикновено от оператора, към специализирана инфраструктура, която го анализира в реално време, отхвърля злонамерения трафик и препраща само чист трафик към компанията чрез специални връзки или защитени тунели.
В екстремни случаи могат да се използват техники за blackholing или null routing , при които целият трафик (легитимен и злонамерен) се пренасочва към „черен маршрут“, където се отхвърля напълно. Тази драстична опция може да бъде полезна за защита на част от мрежата, като същевременно се стабилизира останалата част, или като последна мярка за предотвратяване на атака, която може да срине цялата инфраструктура.
Освен това, ограничаването на скоростта позволява ограничаване на броя заявки или връзки, които един IP адрес, потребител или мрежов сегмент може да направи в рамките на даден период от време. Това намалява способността на нападателя да претовари услугата от един източник и помага за ограничаване на претоварването на връзки или атаки от ниво 7.
Балансиране на натоварването, резервиране и анти-DDoS архитектура
Освен специфичните техники, важно е инфраструктурата да се проектира с устойчива архитектура . Балансирането на натоварването разпределя трафика между множество сървъри или местоположения, предотвратявайки превръщането на една система в пречка и затруднявайки атаката да срине цялата платформа наведнъж.
Наличието на резервни сървъри и връзки позволява продължаване на обслужването на легитимен трафик, ако някой е засегнат или трябва да бъде изолиран по време на смекчаването на риска. Когато услугите са разпределени в различни центрове за данни или доставчици на облачни услуги, капацитетът за абсорбиране на атаки и пренасочване на трафик се увеличава значително. Освен това е препоръчително да се извърши анализ на мрежовата производителност.
В зависимост от размера и нуждите на компанията, могат да се разгледат различни Anti-DDoS архитектури . Един от вариантите е внедряването на решения за защита от собствената мрежа на оператора (ISP), които ще почистват трафика, преди да го доставят по същата договорена комуникационна връзка. Друга алтернатива, много често срещана, когато има офиси в няколко държави и различни интернет доставчици, е използването на облачни решения, които създават виртуални връзки от точка до точка, за да доставят чист трафик.
Тези решения могат да работят в режим „при поискване“ , активирайки се при откриване на атака, или в режим „винаги включен“ , постоянно проверявайки целия трафик. Режимът „винаги включен“ предлага практически мигновено откриване и смекчаване на последиците, но с цената на увеличена консумация на ресурси и разходи; режимът „при поискване“ намалява текущите разходи, но може да въведе няколко секунди или минути забавяне в отговора.
В случая с испанския публичен сектор и някои критични среди е обичайно да се изисква тези решения да бъдат сертифицирани по Националната схема за сигурност (ENS) , която определя строги изисквания за експлоатация, защита на инфраструктурата и непрекъснатост на бизнеса, които се преразглеждат ежегодно.
DDoS защита, базирана на периферни изчисления и управлявани услуги
През последните години услугите за DDoS защита, базирани на периферни изчисления, набраха значителна популярност . Тези услуги разчитат на глобални мрежи от разпределени точки на присъствие, които действат като първа линия на защита, абсорбирайки и смекчавайки атаките възможно най-близо до източника им.
Сред основните му предимства е мащабируемата му способност за смекчаване на рисковете : тя може динамично да увеличава ресурсите, необходими за справяне с масивни атаки, без компанията да се налага да инвестира в собствен хардуер. Това е особено полезно срещу обемни атаки, които иначе биха претоварили връзките за достъп.
Тези доставчици обикновено разполагат с глобална информация за заплахите , събирайки информация от милиони клиенти и събития в реално време. Това им позволява да идентифицират нововъзникващи модели на атаки, да блокират нови ботнет мрежи и да актуализират системите си за откриване, дори преди да бъде засегнат конкретен клиент.
Освен това, чрез наличието на разпределена инфраструктура на центъра за почистване , злонамереният трафик се смекчава с по-ниска латентност, тъй като пакетите се обработват във възел, близо до точката им на произход. Това минимизира въздействието върху потребителското изживяване и намалява латентността, добавена от процеса на почистване.
От икономическа гледна точка, защитата от DDoS атаки на периферни мрежи предлага по-добро съотношение цена-качество , тъй като организациите се възползват от икономии от мащаба, без да е необходимо да придобиват и поддържат специализиран хардуер или да имат големи вътрешни екипи, посветени изключително на DDoS атаки.
В допълнение към този подход, услугите за защита от DDoS атаки, управлявани от оператора, осигуряват допълнително ниво на стойност. Телекомуникационният оператор вижда значителна част от интернет трафика, което му дава уникална перспектива за откриване на атаки, предвиждане на нови кампании и прилагане на мерки за смекчаване директно в мрежата си.
Стойността на човешкия фактор: експертни екипи, обучения и учения
Въпреки че технологиите са от съществено значение, една стабилна DDoS защита разчита и на специализирано оборудване и добре обучен персонал . Много оператори и доставчици на услуги за сигурност имат оперативни центрове, които наблюдават атаките 24/7, анализират аларми и коригират контрамерки в реално време.
Наличието на експерти, посветени на откриването и смекчаването на DDoS атаки, е от решаващо значение, особено при сложни атаки, които комбинират множество вектори или променят тактиките по време на инцидента. Тези екипи могат да адаптират правилата, да усъвършенстват филтрите и най-вече да сведат до минимум въздействието върху легитимния трафик.
Вътрешното обучение на ИТ и охранителния персонал също е от ключово значение. Наличието на усъвършенствани инструменти не е достатъчно, ако никой не знае как да ги интерпретира или да взема решения, когато времето изтича. Обучението на екипите да разпознават ранни предупредителни знаци, да ескалират бързо и да се координират с външни доставчици намалява средното време за реакция.
Ученията и контролираните стрес тестове (понякога с помощта на трета страна) позволяват практическа проверка на плановете за реагиране, устойчивостта на системата и пречките. Ученията с „червени екипи“ и специфичните за DDoS тестове помагат за разкриване на неправилни конфигурации или нереалистични процеси, които иначе биха станали очевидни само при реална атака.
И накрая, важно е да не забравяме необходимостта от обща осведоменост в цялата организация . Бизнес отделите, обслужването на клиенти и комуникациите трябва да знаят какво да правят в случай на широко разпространено прекъсване: как да информират потребителите, какви съобщения да предадат и как да координират реакцията, за да защитят имиджа на компанията.
DDoS защитата и цялостната киберсигурност на мрежата не могат да бъдат решени с един-единствен инструмент или магическо решение, а по-скоро с комбинация от устойчиви архитектури, усъвършенствани технически решения, оператори с глобална видимост, специализирани управлявани услуги и квалифицирани екипи . Само чрез комбиниране на всички тези елементи може да се намали реално рискът от атака тип „отказ от услуга“, която да застраши непрекъснатостта на бизнеса и доверието на клиентите.