- Els atacs DDoS saturen recursos de xarxa, servidors i aplicacions, provocant indisponibilitat i greus pèrdues econòmiques i reputacionals.
- Hi ha atacs volumètrics, d'esgotament d'estat i d'aplicació, cadascun dirigit a diferents capes de la infraestructura.
- Una defensa eficaç requereix arquitectura resilient, monitorització contínua i solucions Anti-DDoS en xarxa, núvol i edge computing.
- Els serveis gestionats i els equips especialistes de l'operador milloren la detecció, la mitigació i la continuïtat de negoci davant DDoS.
La ciberseguretat orientada a la protecció de xarxes davant d'atacs DDoS s'ha convertit en una peça crítica per a qualsevol empresa amb presència a Internet. Ja no parlem només de grans corporacions o infraestructures crítiques: qualsevol organització que depengui dels seus serveis en línia pot ser víctima d'un intent de denegació de servei.
Aquests atacs no només llencen una web o una aplicació, sinó que poden provocar pèrdues econòmiques, danys reputacionals, sancions regulatòries i, en molts casos, servir com a cortina de fum per a intrusions més greus. Entendre com funcionen els atacs de denegació de servei, quins tipus existeixen i quines mesures concretes es poden aplicar per mitigar-los és bàsic per mantenir la continuïtat de negoci.
Què és un atac de denegació de servei (DoS) i què ho diferencia d'un DDoS
Un atac de denegació de servei (DoS) és una acció deliberada en què un ciberdelinqüent utilitza un únic equip o un conjunt molt limitat de recursos per saturar un servei concret, normalment dirigint una gran quantitat de trànsit a una adreça IP específica. L'objectiu és senzill: col·lapsar els recursos del servidor perquè deixi de respondre les peticions legítimes.
La forma clàssica datac DoS consisteix a enviar una quantitat massiva de paquets (blocs de dades) a la IP objectiu, superant la capacitat que el servidor pot gestionar. Quan el volum de sol·licituds excedeix la memòria, la CPU o l'amplada de banda disponibles, el sistema deixa de poder processar connexions legítimes i el servei queda inutilitzable o extremadament lent.
Una altra estratègia habitual és focalitzar-se en l' amplada de banda de la connexió . En lloc d'esgotar els recursos interns del servidor, es busca ocupar completament la capacitat de la línia de comunicacions. Tot i que el tallafocs o els filtres descarten el trànsit maliciós, la congestió de la xarxa ja s'ha produït i l'experiència dels usuaris es veu greument afectada.
Quan aquest mateix concepte es multiplica per centenars, milers o fins i tot milions d'orígens, passem d'un DoS a un atac de denegació de servei distribuïda (DDoS) molt més complex de detectar i contenir, perquè el trànsit maliciós sembla provenir de multitud d'usuaris diferents escampats per tot el món.
Què és un atac DDoS i com operen les botnets
Un atac DDoS (Distributed Denial of Service) consisteix a fer servir múltiples dispositius compromesos per llançar de manera coordinada una gran onada de trànsit contra un objectiu: un servidor web, una API, un DNS, una VPN corporativa o, en general, qualsevol servei exposat a Internet.
L'atacant prèviament ha infectat ordinadors, servidors, dispositius IoT, smartphones i altres equips connectats per convertir-los en botnets o equips zombi . Aquests dispositius es controlen de manera remota mitjançant codi maliciós (malware), i en el moment escollit el cibercriminal ordena a tota la xarxa llançar sol·licituds massives cap a l'objectiu fins a saturar-lo.
A la pràctica, aquesta inundació es pot materialitzar en forma de peticions HTTP, consultes DNS, paquets UDP o connexions TCP aparentment normals. Com que el trànsit procedeix de milers d'IP diferents i es pot assemblar al d'usuaris reals, resulta molt més difícil diferenciar el que és legítim del que és maliciós, i la detecció esdevé un veritable repte.
A més, en molts escenaris els atacs DDoS s'usen com a distracció per amagar intrusions més greus . Mentre que l'equip de TI se centra a recuperar el servei i contenir el trànsit, els atacants poden intentar explotar vulnerabilitats, robar dades o moure's lateralment per la xarxa interna.
La protecció davant de DDoS, per tant, ha de combinar prevenció, detecció primerenca i mitigació automatitzada , juntament amb una bona planificació de resposta a incidents per no caure en el parany de focalitzar-se únicament en la indisponibilitat del servei.
Motivacions habituals darrere dels atacs DDoS
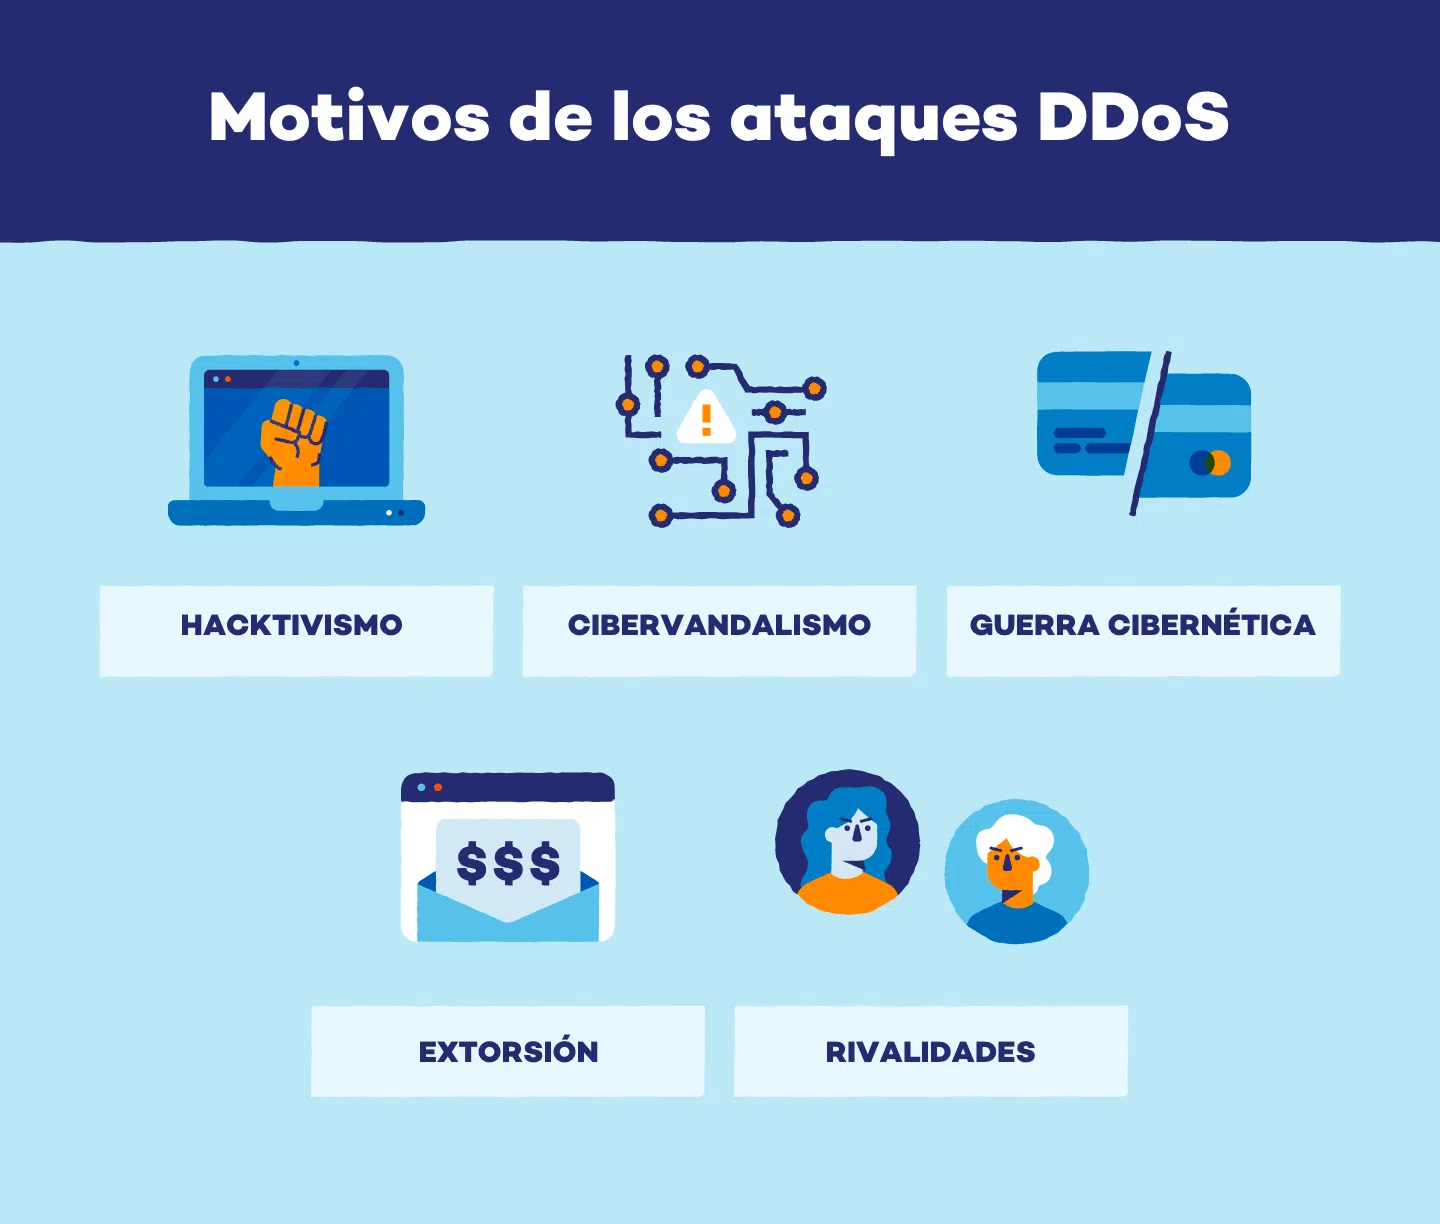
Lluny de ser atacs sense sentit, els incidents de denegació de servei solen estar impulsats per interessos econòmics, ideològics, competitius o fins i tot personals . Entendre el perquè ajuda a dimensionar el risc ia preparar millor els plans de resposta.
Una de les motivacions més directes és l' extorsió econòmica . L'atacant llança un DDoS contra l'empresa, paralitza els seus serveis en línia i, a continuació, exigeix un pagament (habitualment en criptomonedes) a canvi d'aturar l'atac. En negocis molt dependents de la seva presència digital, cada hora caiguda pot suposar pèrdues significatives, cosa que augmenta la pressió per cedir al xantatge.
També són freqüents els atacs per “justícia personal” , quan un individu o grup sent animadversió cap a una empresa o organització concreta. Es pot tractar de clients descontents, exempleats o persones que consideren que la companyia ha actuat de forma injusta, i utilitzen el DDoS com a via de venjança per fer malbé la imatge pública.
En el terreny de la justícia social o el hacktivisme , determinats col·lectius llancen atacs DDoS com a forma de protesta digital. L'objectiu és donar visibilitat a una causa política, social o mediambiental, paralitzant webs de governs, mitjans de comunicació, entitats financeres o empreses associades a la controvèrsia que volen denunciar.
En un nivell més crític apareix la cyberwarfare o guerra digital , on els atacs DDoS s'utilitzen com a eines dins de conflictes geopolítics. Aquí els blancs solen ser infraestructures crítiques: operadors de telecomunicacions, energia, sistemes de transport, sanitat, administracions públiques o serveis financers, buscant generar inestabilitat o pressió sobre un país rival.
La competència deslleial també és present: algunes empreses, de forma totalment il·legal, recorren a atacs DDoS contra els seus rivals per tombar les seves botigues en línia, frenar promocions clau o deteriorar la percepció de fiabilitat de la marca atacada.
Finalment, hi ha ciberdelinqüents motivats per la perícia tècnica i la reputació a la comunitat underground . Busquen demostrar les seves habilitats, compartir logs d'atacs amb èxit o fins i tot utilitzar-los com a carta de presentació per posteriorment ser contractats per companyies amb gran poder adquisitiu en tasques de xarxa team o proves d'estrès controlades.
Impacte real dels atacs DDoS a les empreses
Les conseqüències d'un atac DDoS ben executat van molt més enllà d'una simple aturada temporal. El seu impacte es tradueix en pèrdues econòmiques directes, danys col·laterals operatius i efectes a llarg termini sobre la reputació i el compliment normatiu.
Des del punt de vista econòmic, la indisponibilitat o degradació del servei es tradueix en pèrdua de vendes (a e-commerce, banca en línia, SaaS, etc.), augment de devolucions o cancel·lacions i sobrecàrrega dels canals d'atenció al client, que es veuen inundats de queixes i consultes per la caiguda.
En el pla operatiu, un DDoS pot bloquejar aplicacions crítiques internes , afectar eines de col·laboració, CRM, ERP o sistemes de ticketing, reduint dràsticament la productivitat. Si l'atac es prolonga, no és estrany que es generin errors en processos de negoci, pèrdues de dades transaccionals en curs o incompliments d'acords de nivell de servei (SLA) amb clients.
La reputació corporativa també se'n ressent. Les notícies sobre un atac exitós es difonen ràpidament i poden derivar en pèrdua de confiança per part de clients, socis i inversors. Un únic incident greu pot desencadenar investigacions reguladores i posar en dubte la maduresa en ciberseguretat de lorganització.
En sectors regulats, a més, la disponibilitat del servei és un requisit legal . Normatives com GDPR, PCI-DSS, HIPAA i, a Espanya, l'Esquema Nacional de Seguretat (ENS) exigeixen garantir la continuïtat de certs serveis i protegir les dades personals davant d'indisponibilitats prolongades. Un DDoS que deixi fora de joc sistemes crítics pot comportar sancions i obligacions de notificació a les autoritats.
Per tot això, la mitigació DDoS no pot veure's com un luxe opcional, sinó com una peça clau dins l'estratègia global de gestió de riscos i de continuïtat de negoci de la companyia.
Tipus principals d'atacs DDoS
Els atacs DDoS han anat evolucionant en volum i sofisticació, i avui solen classificar-se en tres grans categories: volumètrics, d'esgotament d'estat o recursos, ia nivell d'aplicació . Cada tipus aprofita debilitats diferents de la infraestructura.
En els atacs volumètrics , l'objectiu és saturar el cabal de xarxa disponible. Es genera tal quantitat de trànsit cap a la víctima que l'amplada de banda de l'accés a Internet (WAN) queda ocupada i la resta de serveis esdevenen inaccessibles. No cal que la IP atacada estigui associada a un servidor concret; només cal que estigui encaminada a Internet.
Alguns dels exemples més coneguts són l' UDP Flood , que envia grans quantitats de paquets UDP sense resposta esperada, i els atacs de DNS Reflection/Amplification , on s'utilitzen servidors DNS oberts per amplificar el trànsit cap a la víctima. Encara que els tallafocs descartin aquests paquets, si el cabal de baixada està saturat, l'atacant haurà aconseguit el seu propòsit.
En els atacs d'esgotament d'estat o recursos , la diana ja no és tant l'amplada de banda, sinó les capacitats de processament dels dispositius stateful: tallafocs, IPS, balancejadors o els servidors TCP propis. Aquests equips mantenen taules d'estat de les connexions i cada entrada consumeix memòria i recursos.
El clàssic SYN Flood envia una allau de paquets SYN que obren connexions semiestablertes però mai es completen, omplint la taula fins que no hi caben més entrades. Per la seva banda, el TCP Connection Flood pot utilitzar connexions TCP aparentment legítimes, però a un ritme superior al que el tallafoc pot processar, deixant sense comunicacions els serveis situats darrere i fins i tot afectant la connectivitat LAN-DMZ.
Finalment, els atacs d'aplicació (capa 7) se centren a esgotar recursos específics d'un servei concret, com ara la CPU, la memòria o el nombre de sessions simultànies d'un servidor web. Solen ser més silenciosos perquè es poden generar amb volums de trànsit relativament baixos i, sovint, procedeixen d'una sola màquina.
Exemples típics són Slowloris , que obre moltes connexions HTTP al servidor i les manté obertes enviant capçaleres incompletes durant llargs períodes, RUDY , que envia peticions amb cossos molt llargs i lents, o THC‑SSL , que força nombroses renegociacions TLS/SSL per saturar la CPU del servidor
El paper del control plane i els atacs de connection flood
Dins una xarxa moderna, és clau distingir entre data plane i control plane . El primer s?encarrega de reenviar paquets a tota velocitat, mentre que el segon pren les decisions d?encaminament, gestió de sessions i protocols. El control plane és, en essència, el “cervell” del dispositiu de xarxa.
Els atacs de tipus connection flood apunten precisament a saturar les capacitats del control plani i dels sistemes que gestionen les connexions. L'atacant intenta obrir un nombre massiu de sessions simultànies cap a un servidor o dispositiu de xarxa (per exemple, amb SYN Floods o variants similars), sense completar-les correctament.
Mentre el sistema objectiu dedica recursos a gestionar aquestes connexions a mitges, la memòria i la CPU es van esgotant . Arriba un moment que l'equip deixa de poder acceptar noves peticions legítimes o, directament, es bloqueja. Això pot afectar tant a servidors web com a routers, switches, tallafocs o balancejadors de càrrega, per la qual cosa és recomanable consultar anàlisis detallades d'equips per a xarxes.
Quan el control plane es veu compromès d'aquesta manera, l'impacte no es limita a un sol servei: pot provocar pèrdua de rutes, caiguda de sessions BGP, interrupció de túnels VPN i, en general, inestabilitat a tota la infraestructura de xarxa. Per això, protegir aquest pla de control és una prioritat dins de qualsevol estratègia seriosa de protecció DDoS.
Bones pràctiques de protecció i mitigació davant de DDoS
La defensa eficaç contra atacs de denegació de servei requereix un enfocament per capes , que combini mesures preventives, monitorització contínua, tecnologies específiques i una estratègia clara de resposta a incidents. No hi ha una solució màgica única, però sí un conjunt de pràctiques que, ben combinades, eleven molt el nivell de resiliència.
El primer pas és disposar d'un pla de resposta a DDoS ben definit . Aquest document ha d'especificar rols i responsabilitats, canals de comunicació interns i externs, procediments d'escalat tècnic i de negoci, així com els criteris per involucrar proveïdors, operadors o autoritats si cal.
Convé fer avaluacions de risc periòdiques sobre la infraestructura de xarxa i les aplicacions crítiques. Això implica revisar configuracions, identificar punts únics de fallada, comprovar la capacitat dels enllaços, actualitzar i pegats sistemes per eliminar vulnerabilitats conegudes i planificar escenaris de contingència.
L'anomenada seguretat multicapa combina firewalls, sistemes de prevenció d'intrusions (IPS), Web Application Firewalls (WAF), llistes de control d'accés (ACL), limitació de taxa (rate limiting) i solucions específiques de mitigació DDoS, tant on-premise com al núvol. Cada element cobreix un tipus d'atac o vector diferent, de manera que si un falla, un altre pot actuar de seguretat.
El monitoratge continu del trànsit de xarxa és essencial per detectar anomalies en temps real. Eines d'anàlisi de flux i solucions basades en aprenentatge automàtic permeten establir què es considera un patró normal de trànsit i disparar alertes quan s'observen desviacions brusques en volum, mida de paquets, protocols utilitzats o taxes de connexions.
La col·laboració amb els proveïdors de serveis d'Internet (ISP) i els proveïdors especialitzats és un altre pilar clau. Molts atacs volumètrics ni tan sols es poden mitigar de manera efectiva des de la xarxa del client, perquè la saturació ja s'ha produït als enllaços d'accés. En aquests casos, és fonamental que el filtratge i la neteja de trànsit es facin tan a prop com sigui possible de l'origen de l'atac.
Tècniques de mitigació: filtratge, neteja i limitació de trànsit
Les tècniques específiques de mitigació DDoS es combinen per separar trànsit legítim de trànsit maliciós amb el menor impacte possible sobre lexperiència dusuari. La clau és reaccionar amb rapidesa i precisió, evitant tant el col·lapse com els falsos positius massius.
En primer lloc, la detecció avançada es recolza en anàlisis conductual i de protocol. Es monitoren patrons de comportament: mida de paquets, freqüència de les peticions, distribució geogràfica de les IP, ús inusual de certs ports o protocols (TCP, UDP, ICMP). Els sistemes basats en IA i machine learning aprenen a distingir entre pics legítims (per exemple, una campanya de màrqueting) i un atac en curs.
Un cop identificat l'atac, s'apliquen mecanismes de filtratge i bloqueig d'IP . Això pot implicar incloure a llistes negres adreces o rangs associats a la botnet, bloquejar països específics si el negoci ho permet o tallar trànsit entrant segons certs criteris de reputació d'IP.
El redireccionament de trànsit a centres de neteja (scrubbing centers) és una altra tècnica molt estesa. Tot el trànsit cap a la víctima es desvia, normalment des de l'operador, cap a infraestructures especialitzades que ho analitzen en temps real, descarten el trànsit maliciós i reenvien únicament el trànsit net cap a l'empresa mitjançant enllaços dedicats o túnels segurs.
En casos extrems, es poden emprar tècniques de blackholing o null routing , on es desvia tot el trànsit (legítim i maliciós) cap a una “ruta negra” en què es descarta per complet. Aquesta opció, molt dràstica, pot ser útil per protegir una part de la xarxa mentre s'estabilitza la resta o com a darrer recurs per evitar que un atac arrossegui tota la infraestructura.
Complementàriament, la limitació de velocitat (rate limiting) permet restringir el nombre de sol·licituds o connexions que una mateixa IP, usuari o segment de xarxa pot fer en un interval de temps. Això redueix la capacitat d'un atacant de saturar el servei des del mateix origen i ajuda a contenir atacs de tipus connection flood o capa 7.
Balanceig de càrrega, redundància i arquitectura anti-DDoS
Més enllà de les tècniques puntuals, és important dissenyar la infraestructura amb una arquitectura resilient . El balanceig de càrrega reparteix el trànsit entre diversos servidors o ubicacions, cosa que evita que un únic sistema es converteixi en coll d'ampolla i dificulta que un atac enderroqui tota la plataforma de cop.
L'existència de servidors i enllaços redundants permet que, si un resulta afectat o ha de ser aïllat durant una mitigació, altres puguin continuar atenent el trànsit legítim. Quan els serveis estan distribuïts entre diferents centres de dades o proveïdors clouds, la capacitat d'absorbir atacs i reconduir el trànsit augmenta considerablement. A més convé realitzar anàlisi de rendiment de xarxes.
En funció de la mida i les necessitats de l'empresa, es poden plantejar diferents arquitectures Anti-DDoS . Una opció és desplegar solucions de protecció des de la xarxa del mateix operador (ISP), que netejarà el trànsit abans de lliurar-lo pel mateix enllaç de comunicació contractat. Una altra alternativa, molt comú quan hi ha seus a diversos països i diferents proveïdors d'Internet, és recórrer a solucions al núvol que creen enllaços virtuals punt a punt per lliurar el trànsit net.
Aquestes solucions poden funcionar en mode on-demand , activant-se quan es detecta l'atac, o en mode always-on , inspeccionant tot el trànsit de forma constant. El mode always-on ofereix detecció i mitigació pràcticament instantànies, a costa d'un consum més gran de recursos i costos; el mode on‑demand redueix el cost permanent però pot introduir alguns segons o minuts de latència a la resposta.
En el cas del sector públic espanyol i determinats entorns crítics, és habitual exigir que aquestes solucions estiguin certificades sota l' Esquema Nacional de Seguretat (ENS) que defineix requisits estrictes sobre operació, protecció d'infraestructures i continuïtat de negoci, revisables anualment.
Protecció DDoS basada en edge computing i serveis gestionats
En els darrers anys han guanyat molta força els serveis de protecció DDoS basats en edge computing . Aquests es recolzen en xarxes globals de punts de presència distribuïts que actuen com a primera línia de defensa, absorbint i mitigant els atacs el més a prop possible del seu origen.
Entre els principals avantatges destaca la capacitat de mitigació escalable : poden incrementar dinàmicament els recursos necessaris per fer front a atacs d'enorme volum sense que l'empresa hagi d'invertir en maquinari propi. Això resulta especialment útil davant d'atacs volumètrics que, altrament, saturarien els enllaços d'accés.
Aquests proveïdors solen disposar d' intel·ligència global d'amenaces , recopilant informació de milions de clients i esdeveniments en temps real. Gràcies a això poden identificar patrons d'atac emergents, bloquejar noves botnets i actualitzar els seus sistemes de detecció fins i tot abans que un client específic es vegi afectat.
Addicionalment, en tenir una infraestructura distribuïda de scrubbing centers , el trànsit maliciós es mitiga amb menor latència, ja que els paquets es tracten en un node proper al punt des del qual s'originen. Així es minimitza limpacte en lexperiència dusuari i es redueix la latència afegida pel procés de neteja.
Des del punt de vista econòmic, la protecció DDoS basada en edge ofereix un cost-benefici millor , perquè les organitzacions aprofiten economies d'escala sense necessitat d'adquirir i mantenir maquinari especialitzat ni de comptar amb grans equips interns dedicats exclusivament a DDoS.
Complementant aquesta aproximació, els serveis gestionats de protecció DDoS des de loperador aporten una capa addicional de valor. L'operador de telecomunicacions veu una part molt significativa del trànsit d'Internet, cosa que li dóna una visió privilegiada per detectar atacs, anticipar-se a noves campanyes i aplicar mesures de mitigació directament a la xarxa.
El valor del factor humà: equips experts, formació i simulacres
Encara que la tecnologia és fonamental, una defensa DDoS sòlida també depèn dequips especialitzats i personal ben format . Molts operadors i proveïdors de seguretat tenen centres d'operacions que monitoritzen atacs 24×7, analitzen alarmes i ajusten les contramesures en temps real.
Disposar d' experts dedicats a la detecció i la mitigació de DDoS marca la diferència, especialment en atacs complexos que combinen diversos vectors o canvien de tàctica durant l'incident. Aquests equips poden adaptar les regles, afinar els filtres i, sobretot, minimitzar limpacte sobre el trànsit legítim.
La formació interna del personal de TI i seguretat també és clau. No n'hi ha prou de tenir eines avançades si ningú no sap interpretar-les o prendre decisions quan el rellotge corre en contra. Capacitar els equips per reconèixer senyals primerencs, escalar ràpidament i coordinar-se amb proveïdors externs redueix el temps mitjà de resposta.
Els simulacres i les proves d'estrès controlades (de vegades amb ajuda de tercers) permeten comprovar de manera pràctica si els plans de resposta funcionen, si els sistemes aguanten i on són els colls d'ampolla. Els exercicis de xarxa team i els tests específics de DDoS ajuden a descobrir fallades de configuració o processos poc realistes que, altrament, només sortirien a la llum en un atac real.
Finalment, convé no oblidar la conscienciació general a l'organització . Departaments de negoci, atenció al client i comunicació han de saber què fer davant d'una indisponibilitat massiva: com informar els usuaris, quins missatges traslladar i com coordinar la resposta per protegir la imatge de l'empresa.
La protecció davant d'atacs DDoS i la ciberseguretat de xarxes en general no es resolen amb una única eina ni amb una configuració màgica, sinó amb una combinació d' arquitectures resilients, solucions tècniques avançades, operadors amb visibilitat global, serveis gestionats especialitzats i equips humans preparats . Només sumant totes aquestes peces es pot reduir de manera realista el risc que un atac de denegació de servei posi en perill la continuïtat del negoci i la confiança dels clients.