- WebRTC xifra obligatòriament àudio i vídeo amb DTLS i SRTP, però la seguretat global depèn de la senyalització, autenticació i arquitectura de l'aplicació.
- Els riscos principals són fuites d'IP, senyalització sense TLS, servidors TURN mal configurats, controls d'accés febles i dependències desactualitzades.
- Una implementació segura requereix TLS en senyalització, autenticació robusta, protecció de STUN/TURN, xifrat en repòs, monitoratge continu i auditories periòdiques.
- Controlar les fuites de WebRTC en navegadors, VPN i navegadors antidetecció és crític per preservar la privadesa i evitar correlació de comptes en entorns de multicompte.
La comunicació en temps real s'ha convertit en una peça clau de qualsevol negoci modern: videotrucades, telemedicina, classes en línia, suport remot o streaming interactiu formen ja part del dia a dia. Al centre de tot això hi ha WebRTC, la tecnologia que permet que so, vídeo i dades viatgin directament entre navegadors i apps sense instal·lar res extra.
Ara bé, que WebRTC sigui còmode i potent no vol dir que puguem relaxar-nos. Si no es dissenya i implementa amb cap, pot exposar IP reals, permetre accessos indeguts o filtrar informació sensible , encara que utilitzis VPNs, proxies o navegadors de tipus antidetecció. Per això els controls de seguretat a WebRTC no són un afegit opcional, sinó part del nucli de qualsevol arquitectura seriosa.
Què és WebRTC i per què es considera segur per disseny
WebRTC (Web Real-Time Communication) és un conjunt d'estàndards, API i protocols oberts que permeten comunicació en temps real directament des del navegador o una app mòbil. Gràcies a ell pots fer trucades de vídeo, compartir pantalla, enviar arxius o xatejar sense plugins, extensions rares ni programes d'escriptori a part.
La seva filosofia és clara: comunicació peer-to-peer (P2P) sempre que sigui possible . És a dir, els navegadors es connecten directament entre si, reduint latència i consum de recursos a servidors. Perquè això funcioni, entren en joc protocols com SDP, ICE i servidors STUN/TURN que ajuden a descobrir rutes de connexió encara que hi hagi NATs i tallafocs pel mig.
Un dels grans punts forts de WebRTC és que la seguretat està integrada en el mateix estàndard . Els navegadors moderns obliguen a utilitzar contextos segurs (HTTPS) per accedir a càmera i micròfon, i la seguretat al navegador impedeix que els fluxos de mitjans vagin “en clar”, ni tan sols per badada.
A la pràctica, WebRTC s'ha convertit en la base de plataformes de treball remot, educació online, telemedicina, gaming al núvol, suport tècnic i apps SaaS amb vídeo embegut . Serveis com Google Meet, Jitsi, moltes solucions de streaming i multitud d'eines de videotrucades internes estiren aquesta tecnologia en segon pla.
Capes de xifratge i mecanismes de protecció integrats a WebRTC
El primer pilar dels controls de seguretat a WebRTC és el xifratge obligatori de les comunicacions. No hi ha una manera “sense xifrar” estàndard als navegadors moderns , de manera que tot àudio i vídeo viatgen protegits.
WebRTC es recolza en diverses peces ben conegudes al món de la seguretat:
- DTLS (Datagram Transport Layer Security): s'encarrega de l'intercanvi de claus de forma segura sobre UDP, una cosa així com el “TLS dels datagrames”. Els extrems negocien claus que després es fan servir per protegir el flux.
- SRTP (Secure Real-Time Transport Protocol): utilitza les claus acordades per DTLS per xifrar i autenticar el trànsit d'àudio i vídeo, garantint confidencialitat i integritat.
- TLS a la capa de senyalització i APIs de control, quan es fan servir HTTPS o WSS per negociar les sessions.
Gràcies a aquesta combinació, un atacant que intercepti els paquets només veurà dades xifrades i inútils . A més, els mecanismes d integritat eviten que algú pugui modificar el flux sense ser detectat.
En contextos més exigents, com sanitat o finances, moltes organitzacions fan un pas més i implementen xifrat extrem a extrem (E2EE) . En aquest model, ni tan sols els servidors intermediaris (per exemple, un media server) tenen accés al contingut desxifrat: només els dispositius dels participants coneixen les claus finals.
Per si no n'hi hagués prou, el navegador actua com a guardià dels dispositius locals. Abans d'accedir a la càmera, micròfon o pantalla, l'usuari ha de concedir permís de manera explícita i pot revocar-lo quan vulgui des de la configuració. Cap desenvolupador no pot saltar-se aquesta caixa de diàleg.
Tot això converteix WebRTC en una tecnologia “segura per defecte” des del punt de vista del transport . El problema arriba quan mirem més enllà del protocol i analitzem com s'integren les aplicacions reals.
Riscos de seguretat específics en implementacions WebRTC
Que el transport estigui xifrat no vol dir que tot el sistema sigui infal·lible. La majoria de problemes de seguretat a WebRTC apareixen a la implementació, la infraestructura i la lògica de l'aplicació , no a l'estàndard en si.
Aquests són els riscos més habituals que convé tenir molt presents:
Filtració d'adreces IP (fuites de WebRTC)
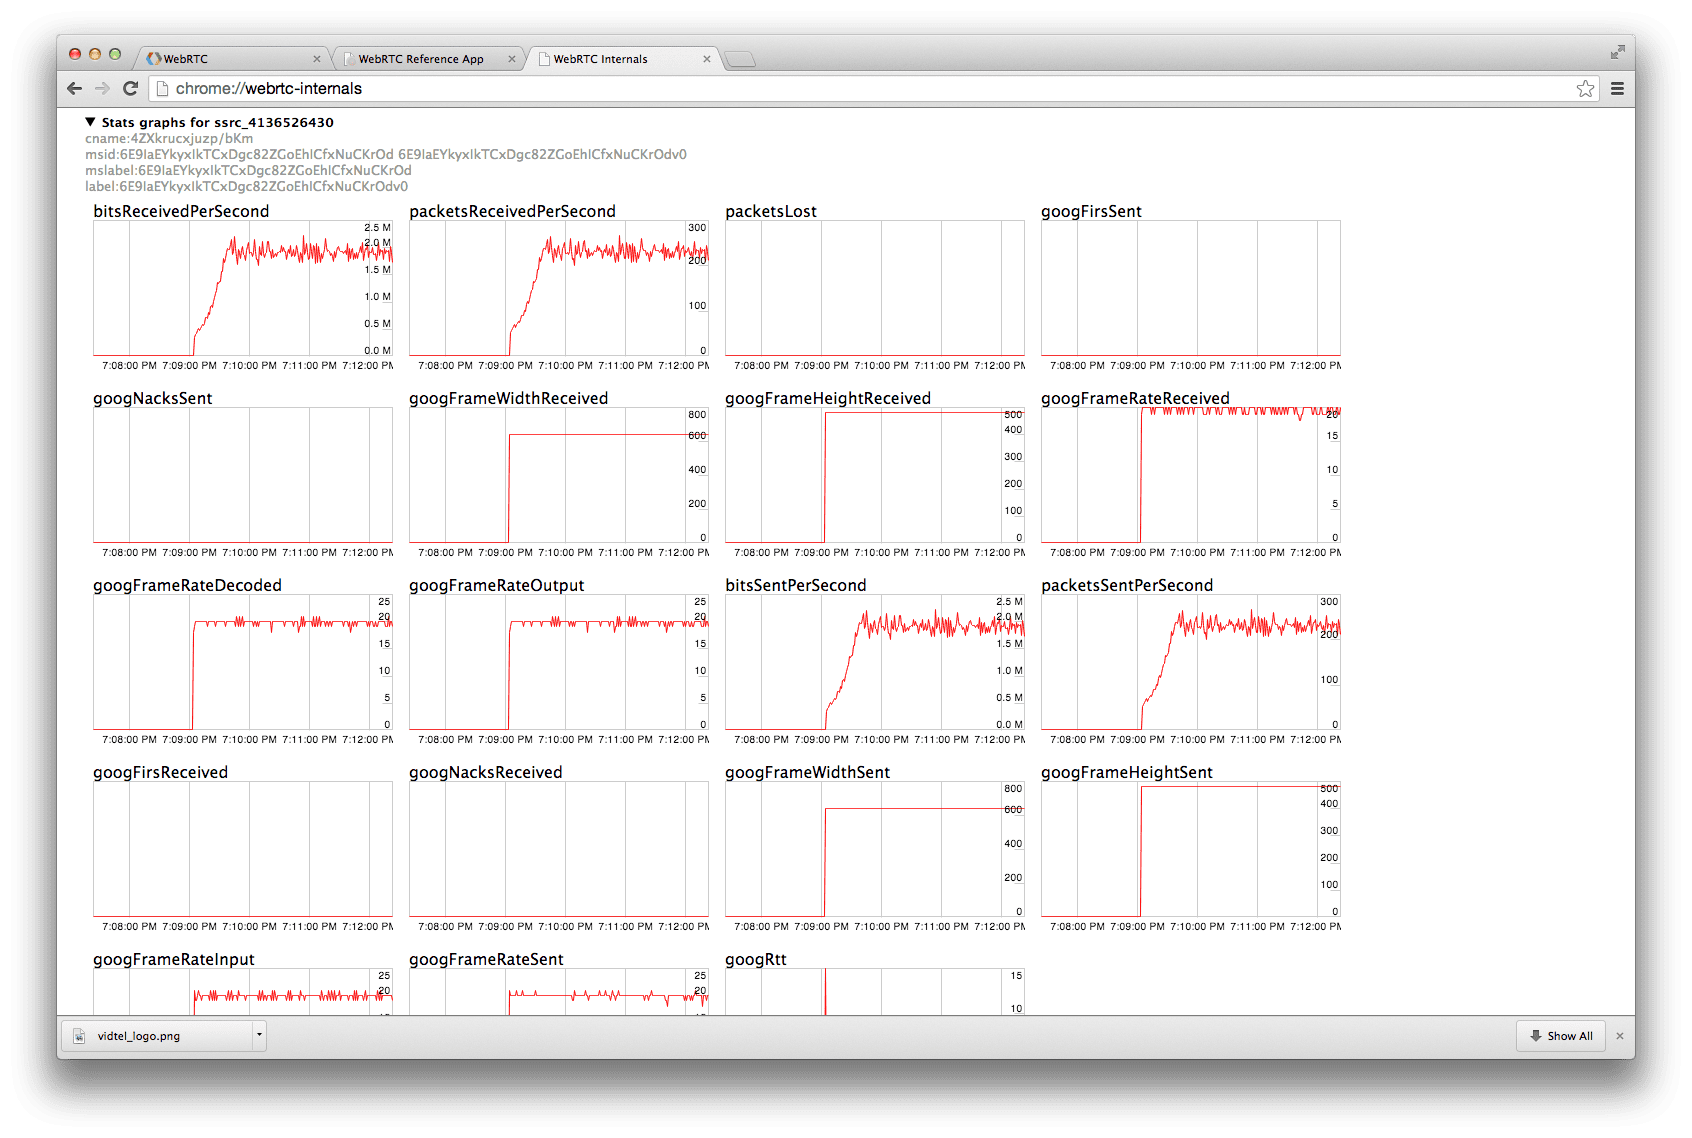
Un dels temes més delicats és la privadesa de la IP. El procés ICE de WebRTC intenta descobrir totes les adreces possibles del dispositiu per trobar la millor ruta P2P, utilitzant servidors STUN que tornen la IP pública, de manera que una anàlisi de trànsit de xarxa pot ajudar a detectar fugues.
Mitjançant unes poques línies de JavaScript, una web pot crear una RTCPeerConnection i accedir a aquests “candidats ICE”. Si el navegador no està endurit o la VPN no gestiona bé WebRTC, es pot filtrar la IP real de l'usuari fins i tot després d'un servidor intermediari, una VPN o un navegador antidetecció.
Aquest problema és especialment seriós per a qui gestiona múltiples comptes, fa arbitratge de trànsit o treballa amb perfils aïllats que no haurien de relacionar-se entre si . Una sola IP d'oficina filtrada pot ser suficient perquè una plataforma vinculi desenes de comptes teòricament separats.
A més, les adreces IPv6 són encara més perilloses : solen ser úniques per dispositiu i més persistents en el temps, facilitant el fingerprinting i el rastreig de llarg termini.
Canals de senyalització insegurs
WebRTC defineix com s'envien els mitjans, però no especifica el protocol que cal utilitzar per a la senyalització . Això queda a les mans del desenvolupador, que sol optar per websockets, HTTP/REST, MQTT o altres opcions.
Si aquesta capa no es protegeix amb TLS (HTTPS o WSS) i una autenticació decent, és relativament senzill que algú intercepti o manipuli la negociació de la sessió, obrint la porta a:
- Intercepció de metadades de sessions i credencials.
- Suplantació o segrest de sessió mitjançant atacs man-in-the-middle.
- Desviament de fluxos cap a tercers no autoritzats.
Servidors STUN/TURN mal configurats
La infraestructura ICE es recolza en servidors STUN/TURN per facilitar-ne la connectivitat. Quan un servidor TURN es deixa sense autenticació forta o sense límits d'ús , es pot transformar en un “relay obert” que qualsevol pot aprofitar per enviar trànsit a costa de la teva infraestructura.
Això no sols suposa un risc de seguretat i abús, sinó també un problema de costos i exposició de la topologia de la teva xarxa . Aplicar seguretat a les xarxes empresarials redueix el risc. Una mala configuració TURN és una de les fallades més freqüents en desplegaments WebRTC improvisats.
Controls d'accés febles a nivell d'aplicació
Encara que l'àudio i el vídeo estiguin xifrats, si qualsevol pot entrar a una sala només coneixent l'URL , la baula feble continua sent la lògica de l'aplicació; les polítiques de seguretat en entorns multiusuari ajuden a mitigar-ho. Sense autenticació robusta, control de sessions i gestió de rols, usuaris no autoritzats poden:
- Colar-se en reunions privades o webinars de pagament.
- Accedir a enregistraments sensibles ja emmagatzemats.
- Emetre contingut no desitjat a sales on no haurien de tenir permisos.
És molt habitual veure aplicacions que confien en identificadors de sessió predictibles o permanents, cosa que facilita atacs d'enumeració i accés il·legítim.
Dependències desactualitzades i superfície d'atac ampliada
Un desplegament WebRTC típic no és només el navegador. Hi ha servidors de senyalització, llibreries de tercers, SDKs, sistemes operatius i, sovint, mitja servers que amplien la funcionalitat. Si algun d'aquests components es queda sense pedaços, es converteix en una porta dentrada. Vigilar errors en llibreries és crític.
Molta explotació de vulnerabilitats a la pràctica passa simplement perquè no s'actualitzen navegadors, llibreries WebRTC, sistemes o dependències del backend a un ritme raonable.
El paper de seguretat a nivell d'aplicació i infraestructura
Encara que WebRTC faci molt bé la feina xifrant mitjans, no decideix qui entra, què pot fer cada usuari, ni com es gestionen les dades a llarg termini . Tot plegat recau en l'aplicació i l'arquitectura que l'envolta.
Enfortir el canal de senyalització
El primer pas és tractar la senyalització com a canal sensible. Heu d'anar sempre per HTTPS o WSS , amb certificats correctament gestionats, polítiques com HSTS i desactivant protocols insegurs o xifrats obsolets.
A més del xifratge, l' autenticació forta a la senyalització és clau per evitar suplantacions de sessió, robatoris de tokens o manipulació de missatges de control.
Gestió d'identitat, permisos i caducitat
Perquè ningú no pugui “aprofitar-se” d'una sessió, és imprescindible vincular les accions WebRTC a una identitat ben autenticada i aplicar seguretat en el desenvolupament de programari . Algunes bones pràctiques habituals són:
- ús de tokens signats (per exemple JWT) amb expiracions curtes per publicar o reproduir streams.
- integració amb OAuth 2.0, SSO corporatiu o sistemes didentitat dempresa en entorns professionals.
- Implementar 2FA o MFA per a accessos a àrees crítiques com a panells d'administració o sales d'alt risc.
- models de control d'accés basat en rols (RBAC) per diferenciar espectadors, ponents, moderadors, metges, professors, etc.
És igual d'important gestionar bé l'expiració de les sessions : tokens permanents, URLs sense caducitat o identificadors reutilitzables són una invitació a problemes.
Protecció de servidors TURN i backend
Els servidors TURN i la resta de components backend s'han de tractar com a infraestructura crítica; triar un hosting fiable i gestionar credencials dinàmiques és part de la defensa. Algunes mesures mínimes raonables inclouen:
- Credencials dinàmiques i temporals a TURN, evitant usuaris/contrasenyes estàtiques.
- Llistes blanques IP o segmentació de xarxa per restringir qui pot arribar al servidor.
- Rate limiting i quotes d'amplada de banda per tallar abusos i mitigar DDoS.
- Monitorització contínua de logs de TURN, senyalització i mitja servers a la recerca de patrons anòmals.
En arquitectures més avançades, s'adopta un enfocament Zero Trust : res ni ningú no s'assumeix fiable per estar “dins”, sinó que cada petició es valida, es registra i es limita segons el principi de mínim privilegi.
Compliment normatiu, auditoria i tractament de dades
Quan hi ha dades personals en joc (i en videotrucades, telemedicina o classes en línia sempre n'hi ha), la part legal pesa tant com la purament tècnica . Normatives com el RGPD a Europa o HIPAA als EUA imposen requisits molt concrets.
Una aplicació WebRTC orientada a sectors regulats hauria d'integrar, com a mínim: anàlisi de logs
- Registres auditables de sessions: qui es va connectar, des d'on, durant quant de temps.
- Gestió de consentiment clara i documentada quant a enregistraments, tractament de dades i usos posteriors.
- Xifrat en repòs per a enregistraments, metadades i fitxers compartits.
- Polítiques de retenció i esborrament automàtic alineades amb els terminis legals i les necessitats de negoci.
Bones pràctiques clau per assegurar una plataforma basada en WebRTC
Dissenyar una solució WebRTC robusta implica anar més enllà d'“activar el xifratge”, que ja ve de sèrie. Cal pensar la seguretat des de l'arquitectura inicial i mantenir-la viva al llarg de tot el cicle de vida del producte.
1. Protegir sempre la senyalització amb TLS i configurar bé els certificats
La negociació de les sessions i l'intercanvi d'ofertes/respostes SDP han de viatjar sempre per HTTPS o WSS . Utilitzar HTTP pla, encara que sigui “temporalment” o en entorns de prova, obre la porta a atacs que després es traslladen a producció.
A més d'usar TLS, és fonamental gestionar de forma segura les claus privades i els certificats , automatitzar-ne la renovació i evitar configuracions insegurs com a suites de xifratge obsoletes.
2. Implementar autenticació robusta i control d'accés
Cada acció sensible (unir-se a una sala, publicar un stream, descarregar un enregistrament) ha d'estar protegida. Tokens de curta durada, MFA quan encaix i rols ben definits són part de la base mínima.
En aplicacions crítiques, pot resultar útil validar a backend cada intent de connexió o de publicació mitjançant sistemes com webhooks: el media server consulta al teu backend, que decideix si aquest usuari realment pot fer el que demana (per exemple, si té una subscripció activa o si és el ponent designat).
3. Configurar amb cura STUN i TURN
La part de connectivitat és una de les més delicades. Convé evitar tant sí com no servidors TURN “oberts”. L'ideal són credencials temporals, restriccions d'IP quan sigui possible i monitoratge continu del consum per detectar abusos o anomalies.
Si esteu darrere d'una VPN o un proxy i us preocupa la privadesa, també és recomanable provar com es comporta la resolució ICE amb diferents navegadors i ajustar tant la configuració del client com la del servidor per minimitzar filtracions.
Sembla bàsic, però es descuida més del compte. Els motors de WebRTC als navegadors reben pegats de seguretat de forma contínua , igual que els sistemes operatius, mitja servers i llibreries de tercers.
En entorns professionals convé comptar amb procediments d'actualització programats, proves de regressió i automatització on sigui possible , de manera que no s'hi acumulin vulnerabilitats conegudes durant mesos.
5. Xifrar els enregistraments i dades emmagatzemades
Mentre la trucada està en marxa, el transport va xifrat. Però així que comences a gravar o emmagatzemar dades, entra en joc el xifratge en repòs . Usar discos xifrats, claus gestionades a HSM o serveis KMS i un control d'accessos molt fi a aquests enregistraments és imprescindible.
Al costat d'això, és recomanable definir terminis de retenció clars i automatismes per a l'esborrada assegurança de contingut que ja no sigui necessari o la conservació dels quals no estigui justificada legalment.
6. Monitoritzar, detectar anomalies i auditar
El desplegament inicial no és el final de la feina. Una plataforma WebRTC en producció necessita monitorització real : mètriques dús de TURN, errors ICE recurrents, pics dample de banda sospitosos, intents daccés fallits, canvis en els patrons de connexió, etc.
A més de la monitorització diària, val la pena planificar auditories periòdiques : pentests, revisions de codi amb focus en seguretat, anàlisi de configuració de xarxa i comprovació de permisos efectius a servidors i panells.
Més enllà del costat servidor, un dels problemes que més maldecaps dóna és la fuita d'IP a través de WebRTC , especialment quan s'usen VPNs, proxies residencials o navegadors antidetecció en escenaris de multicompte.
Com es produeixen realment les fuites d'IP a WebRTC
Quan una pàgina crea un RTCPeerConnection, el navegador arrenca el procés ICE: recopila candidats de xarxa, consulta servidors STUN i descobreix adreces públiques i privades . Aquestes dades es comparteixen amb l'extrem remot… o amb l'script maliciós que els llegiu.
Depenent del navegador i la configuració, WebRTC pot exposar:
- Només IPs locals (192.168.xx, 10.xxx…), de menor impacte però útils per a fingerprinting.
- La IP de la VPN o el servidor intermediari, que seria el comportament desitjable en molts casos.
- La IP pública real de l'ISP i, si està habilitat, l'adreça IPv6 assignada al dispositiu.
Per això, per a qui gestiona molts comptes o necessita aïllar identitats, controlar WebRTC és tan important com triar un bon proveïdor de proxy . Un fingerprint perfecte es trasllada si la IP real apareix per un lateral.
Comprovar si la teva configuració pateix fuites de WebRTC
Abans d'aplicar pegats a cegues, cal mesurar. Una manera eficaç de comprovar la teva exposició és:
- Connectar-te al teu VPN o configurar el proxy al teu navegador antidetecció i veure en un servei típic de “quina és la meva IP” quina hauria de ser la IP visible.
- Visitar pàgines específiques de test de WebRTC i revisar quines adreces mostra lapartat de candidats.
- Comparar la IP esperada amb les que apareixen a WebRTC; si veus una IP pública diferent, la del teu ISP o una IPv6 inesperada, tens una fugida.
És recomanable repetir aquestes proves en diferents navegadors (Chrome, Firefox, Edge, Safari) i després de cada gran actualització o canvi de proveïdor de VPN/proxy, perquè el comportament pot variar força.
Depenent del navegador, tens més o menys marge de maniobra:
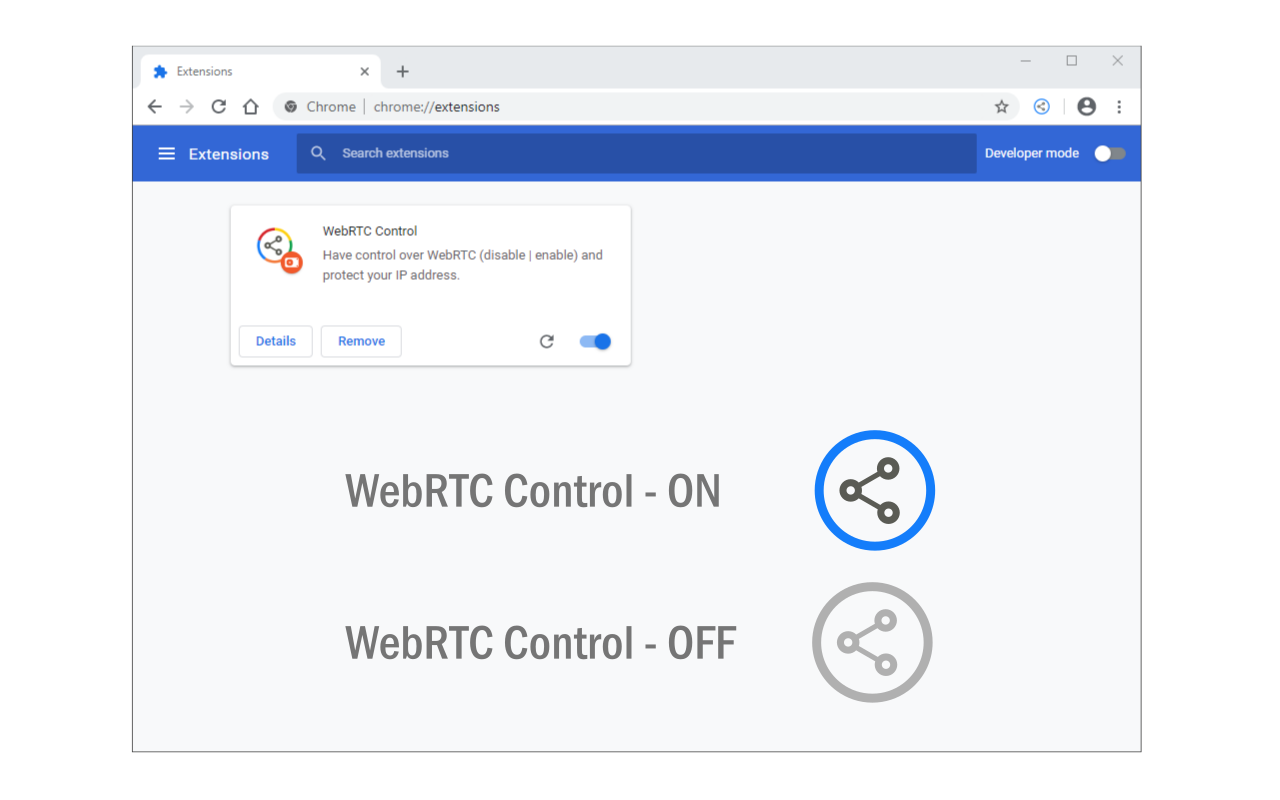
- Navegadors basats en Chromium (Chrome, Edge, Brave, Opera…): no permeten desactivar totalment WebRTC de forma nativa. El més habitual és utilitzar extensions que limitin l'exposició d'IP o bloquegin WebRTC excepte en llocs de confiança.
- Firefox: ofereix el major control granular. A través de about: config pots desactivar media.peerconnection.enabled o forçar que WebRTC utilitzi només l'adreça del servidor intermediari. També podeu utilitzar extensions que activin o desactivin WebRTC per lloc.
- Safari (macOS i iOS): WebRTC està activat per defecte i el control és limitat. Apple aplica algunes mitigacions, però no és el navegador ideal per a feines d'alt risc on necessites afinar cada ajustament.
En entorns comercials on WebRTC forma part del flux (per exemple, quan certa plataforma d'anuncis demana verificacions per vídeo), no sol ser bona idea bloquejar WebRTC a allò brut . És preferible utilitzar modes “només proxy” o configuracions que mantinguin funcionalitat però sense filtrar IPs reals.
Reforç a nivell de sistema operatiu i firewall
Per a escenaris més extrems, alguns equips opten per bloquejar o filtrar el trànsit UDP i certs rangs de ports a nivell de firewall , usant pf en macOS, iptables/nftables a Linux o Windows Defender Firewall a Windows.
Aquest enfocament afegeix una capa addicional de defensa, però cal manejar-lo amb compte perquè pot trencar serveis legítims (videotrucades, jocs en línia, VoIP, DNS…). Sempre convé documentar les regles, fer còpia de la configuració i comprovar que les màquines continuen sent administrables abans de desplegar canvis en massa.
Els navegadors antidetecció poden simular empremtes diferents: maquinari gràfic, fonts, zona horària, idioma, resolucions, etc. Però si WebRTC deixa escapar la mateixa IP real darrere de tots aquests perfils, les plataformes tenen una pista molt fiable per vincular-los.
La configuració ideal en aquest tipus de solucions passa per:
- Assignar a cada perfil un proxy o IP diferent, preferiblement residencial o mòbil.
- Configurar el comportament de WebRTC en mode desactivat o “només proxy”, segons el que necessiteu l'aplicació objectiu.
- Realitzar proves de fuites de WebRTC dins de cada perfil representatiu abans de posar-lo a treballar.
- Establir polítiques internes clares sobre quan es permet utilitzar videotrucades i en quins perfils han de romandre endurides les restriccions.
Per a agències, equips de màrqueting, arbitratge o gestió de grans catàlegs a marketplaces, aquest tipus de disciplina marca la diferència entre operar establement o viure entre bloquejos massius de comptes.
En conjunt, els controls de seguretat a WebRTC consisteixen a aprofitar el que l'estàndard ja ofereix de sèrie (xifrat, permisos del navegador, P2P eficient) i embolicar-ho en una arquitectura i unes pràctiques sòlides: senyalització segura, autenticació i rols ben pensats, servidors STUN/TURN protegits, xifrat en repòs, monitorització constant i, quan d'IP i comportament de WebRTC a navegadors, VPNs i navegadors antidetecció. Entenent bé on és forta la tecnologia i on apareixen les bretxes habituals, és perfectament possible desplegar plataformes de comunicació en temps real que siguin ràpides, escalables i, sobretot, en què puguis confiar fins i tot en entorns empresarials i regulats.