- WebRTC násilně šifruje zvuk a video pomocí DTLS a SRTP, ale celková bezpečnost závisí na signalizaci, autentizaci a architektuře aplikace.
- Hlavními riziky jsou úniky IP adres, signalizace bez TLS, špatně nakonfigurované servery TURN, slabé kontroly přístupu a zastaralé závislosti.
- Bezpečná implementace vyžaduje TLS v signalizaci, robustní ověřování, ochranu STUN/TURN, šifrování v klidovém stavu, průběžné monitorování a pravidelné audity.
- Kontrola úniků WebRTC v prohlížečích, VPN a prohlížečích s antidetekcí je zásadní pro zachování soukromí a prevenci korelace účtů v prostředích s více účty.
Komunikace v reálném čase se stala klíčovou součástí každého moderního podnikání: videohovory, telemedicína, online kurzy, vzdálená podpora a interaktivní streamování jsou nyní součástí každodenního života. Srdcem toho všeho je WebRTC, technologie, která umožňuje přenos zvuku, videa a dat přímo mezi prohlížeči a aplikacemi bez nutnosti instalace čehokoli dalšího.
Skutečnost, že WebRTC je pohodlné a výkonné, však neznamená, že se můžeme uklidnit. Pokud není pečlivě navrženo a implementováno, může odhalit skutečné IP adresy, umožnit neoprávněný přístup nebo uniknout citlivé informace , a to i v případě, že používáte VPN, proxy nebo prohlížeče s anti-detekcí. Proto nejsou bezpečnostní kontroly ve WebRTC volitelným doplňkem, ale spíše klíčovou součástí jakékoli seriózní architektury.
Co je WebRTC a proč je považován za bezpečný už od začátku?
WebRTC (Web Real-Time Communication) je sada otevřených standardů, API a protokolů , které umožňují komunikaci v reálném čase přímo z webového prohlížeče nebo mobilní aplikace. S ním můžete uskutečňovat videohovory, sdílet obrazovku, odesílat soubory nebo chatovat bez pluginů, neobvyklých rozšíření nebo samostatných desktopových programů.
Jejich filozofie je jasná: peer-to-peer (P2P) komunikace, kdykoli je to možné . To znamená, že se prohlížeče připojují přímo k sobě, čímž se snižuje latence a spotřeba serverových zdrojů. Aby to fungovalo, vstupují do hry protokoly jako SDP, ICE a STUN/TURN servery, které pomáhají objevovat cesty připojení, i když v cestě stojí NAT a firewally.
Jednou z největších silných stránek WebRTC je, že zabezpečení je zabudováno přímo v standardu . Moderní prohlížeče vyžadují pro přístup ke kameře a mikrofonu použití zabezpečených kontextů (HTTPS) a zabezpečení prohlížeče zabraňuje přenosu mediálních streamů „v prostém textu“, a to i náhodně.
V praxi se WebRTC stal základem pro platformy pro práci na dálku, online vzdělávání, telemedicínu, cloudové hry, technickou podporu a SaaS aplikace s vloženým videem . Služby jako Google Meet, Jitsi, mnoho streamovacích řešení a řada interních nástrojů pro videokonference se na tuto technologii v pozadí spoléhají.
Šifrovací vrstvy a ochranné mechanismy zabudované do WebRTC
Prvním pilířem bezpečnostních kontrol WebRTC je povinné šifrování komunikace. V moderních prohlížečích neexistuje standardní „nešifrovaný“ režim , takže veškerý zvuk a video jsou přenášeny bezpečně.
WebRTC se spoléhá na několik dobře známých prvků ve světě bezpečnosti:
- DTLS (Zabezpečení transportní vrstvy datagramů)Zajišťuje bezpečnou výměnu klíčů přes UDP, něco jako „TLS datagramů“. Koncové body vyjednávají klíče, které se pak používají k zabezpečení toku.
- SRTP (Secure Real-Time Transport Protocol): používá klíče dohodnuté společností DTLS k šifrování a ověřování audio a video provozu, čímž zaručuje důvěrnost a integritu.
- TLS ve vrstvě signalizačních a řídicích API, když se k vyjednávání relací používají HTTPS nebo WSS.
Díky této kombinaci útočník, který zachytí pakety, uvidí pouze šifrovaná a nepoužitelná data . Mechanismy integrity navíc brání komukoli v modifikaci toku dat, aniž by byl odhalen.
V náročnějších kontextech, jako je zdravotnictví nebo finance, mnoho organizací jde ještě o krok dále a implementuje end-to-end šifrování (E2EE) . V tomto modelu nemají k dešifrovanému obsahu přístup ani zprostředkující servery (například mediální server): finální klíče znají pouze zařízení účastníků.
Aby toho nebylo málo, prohlížeč funguje jako strážce lokálních zařízení. Před přístupem k fotoaparátu, mikrofonu nebo obrazovce musí uživatel výslovně udělit povolení a toto povolení může kdykoli zrušit v nastavení. Žádný vývojář nemůže toto dialogové okno obejít.
Díky tomu všemu je WebRTC z hlediska transportu „bezpečnou technologií“ . Problém nastává, když se podíváme za hranice protokolu a analyzujeme, jak jsou integrovány reálné aplikace.
Specifická bezpečnostní rizika v implementacích WebRTC
Skutečnost, že je přenos šifrován, neznamená, že celý systém je neomylný. Většina bezpečnostních problémů ve WebRTC vzniká v implementaci, infrastruktuře a aplikační logice , nikoli v samotném standardu.
Toto jsou nejčastější rizika, která byste měli mít na paměti:
Úniky IP adres (úniky WebRTC)
Jedním z nejcitlivějších problémů je soukromí IP adres. Proces ICE WebRTC se pokouší zjistit všechny možné adresy zařízení , aby našel nejlepší P2P trasu, a to pomocí serverů STUN, které vracejí veřejnou IP adresu, takže analýza síťového provozu může pomoci odhalit úniky.
Webová stránka může pomocí několika řádků JavaScriptu vytvořit RTCPeerConnection a přistupovat k těmto „kandidátům ICE“. Pokud prohlížeč není odolný nebo VPN nezvládá WebRTC dobře, může být skutečná IP adresa uživatele odhalena i za proxy, VPN nebo prohlížečem s antidetekcí.
Tento problém je obzvláště závažný pro ty, kteří spravují více účtů, provádějí arbitráž provozu nebo pracují s izolovanými profily, které by neměly být propojeny . Jedna uniklá IP adresa kanceláře může stačit k tomu, aby platforma propojila desítky teoreticky oddělených účtů.
Adresy IPv6 jsou navíc ještě nebezpečnější : obvykle jsou pro každé zařízení jedinečné a v průběhu času jsou trvalejší, což usnadňuje snímání otisků prstů a dlouhodobé sledování.
Nebezpečné signální kanály
WebRTC definuje, jak se média odesílají, ale neurčuje protokol, který se má pro signalizaci použít . To je ponecháno na vývojáři, který si obvykle vybere WebSockets, HTTP/REST, MQTT nebo jiné možnosti.
Pokud tato vrstva není chráněna protokolem TLS (HTTPS nebo WSS) a řádným ověřováním, je pro někoho relativně snadné zachytit nebo manipulovat s vyjednáváním relace, což otevírá dveře k:
- Zachycení metadat relace a pověření.
- Zosobnění nebo únos relace prostřednictvím útoků typu „man-in-the-middle“.
- Odklon finančních prostředků neoprávněným třetím stranám.
Špatně nakonfigurované servery STUN/TURN
Infrastruktura ICE se pro usnadnění konektivity spoléhá na servery STUN/TURN. Pokud je server TURN ponechán bez silné autentizace nebo omezení využití , může se stát „otevřeným relé“, které může kdokoli zneužít k odesílání provozu na úkor vaší infrastruktury.
To nejen představuje bezpečnostní riziko a riziko zneužití, ale také problém s náklady a odhaluje topologii vaší sítě . Implementace bezpečnostních opatření v podnikových sítích toto riziko snižuje. Nesprávná konfigurace TURN je jedním z nejčastějších selhání v narychlo nasazených systémech WebRTC.
Slabé kontroly přístupu na úrovni aplikace
I když je zvuk a video šifrované, pokud kdokoli může vstoupit do místnosti pouhou znalostí URL adresy , slabým článkem zůstává logika aplikace; bezpečnostní zásady v prostředí s více uživateli pomáhají tento problém zmírnit. Bez robustního ověřování, řízení relací a správy rolí mohou neoprávnění uživatelé:
- Infiltrace soukromých schůzek nebo placených webinářů.
- Přístup k již uloženým citlivým nahrávkám.
- Vysílání nežádoucího obsahu v místnostech, kde by k tomu nemělo mít povolení.
Je velmi běžné vidět aplikace, které se spoléhají na předvídatelné nebo trvalé identifikátory relací, což usnadňuje útoky typu enumerace a nelegitimní přístup.
Zastaralé závislosti a rozšířená oblast útoku
Typické nasazení WebRTC zahrnuje více než jen prohlížeč. Zahrnuje signalizační servery, knihovny třetích stran, SDK, operační systémy a často i mediální servery, které rozšiřují jeho funkčnost. Pokud některá z těchto komponent zůstane bez záplaty, stane se z ní zranitelnost. Monitorování selhání knihoven je zásadní.
V praxi dochází k velké části zneužívání zranitelností jednoduše proto, že prohlížeče, knihovny WebRTC, systémy nebo závislosti backendu nejsou aktualizovány rozumnou rychlostí.
Role zabezpečení na úrovni aplikací a infrastruktury
Přestože WebRTC odvádí skvělou práci při šifrování médií, nerozhoduje o tom, kdo k nim přistupuje, co může každý uživatel dělat ani jak jsou data dlouhodobě spravována . To vše závisí na aplikaci a její okolní architektuře.
Posílení signálního kanálu
Prvním krokem je zacházet se signalizací jako s citlivým kanálem. Měla by vždy používat HTTPS nebo WSS s řádně spravovanými certifikáty, zásadami, jako je HSTS, a deaktivací nezabezpečených protokolů nebo zastaralého šifrování.
Kromě šifrování je silná autentizace v signalizaci klíčová pro prevenci falšování relací, krádeže tokenů nebo manipulace s řídicími zprávami.
Správa identit, oprávnění a platnosti platnosti
Aby se zabránilo zneužití relace někým, je nezbytné propojit akce WebRTC s dobře ověřenou identitou a implementovat bezpečnostní opatření během vývoje softwaru . Mezi běžné osvědčené postupy patří:
- Použití podepsané tokeny (např. JWT) s krátkou dobou platnosti publikovat nebo přehrávat streamy.
- Integrace s OAuth 2.0, firemní SSO nebo podnikové systémy identity v profesionálním prostředí.
- Implementovat 2FA nebo MFA pro přístup do kritických oblastí, jako jsou administrativní panely nebo místnosti s vysokým rizikem.
- Modely řízení přístupu na základě rolí (RBAC) rozlišovat mezi diváky, řečníky, moderátory, lékaři, učiteli atd.
Stejně důležité je dobře spravovat vypršení platnosti relace : trvalé tokeny, URL adresy bez vypršení platnosti nebo opakovaně použitelné identifikátory jsou pozvánkou k problémům.
Ochrana serveru TURN a backendu
Servery TURN a další backendové komponenty by měly být považovány za kritickou infrastrukturu; výběr spolehlivého hostingu a správa dynamických přihlašovacích údajů jsou pro obranu nezbytné. Mezi rozumná minimální opatření patří:
- Dynamické a dočasné přihlašovací údaje v TURN, bez statických uživatelských jmen/hesel.
- Whitelisty IP adres nebo segmentace sítě pro omezení přístupu k serveru.
- Omezení rychlosti a kvóty šířky pásma pro omezení zneužívání a zmírnění DDoS.
- Neustálé monitorování protokolů TURN, signalizace a mediálních serverů s cílem hledat anomální vzory.
V pokročilejších architekturách se používá přístup Zero Trust : nic a nikdo se nepovažuje za důvěryhodného jen proto, že je „uvnitř“, ale každý požadavek je ověřován, zaznamenáván a omezován podle principu nejnižších privilegií.
Dodržování předpisů, audit a zpracování dat
Pokud jde o osobní údaje (a to se vždy týká videohovorů, telemedicíny nebo online kurzů), je právní aspekt stejně důležitý jako ten čistě technický . Předpisy, jako je GDPR v Evropě nebo HIPAA v USA, kladou velmi specifické požadavky.
Aplikace WebRTC zaměřená na regulovaná odvětví by měla integrovat minimálně: analýzu protokolů
- Auditovatelné záznamy relací: kdo se připojil, odkud a jak dlouho.
- Správa souhlasu jasné a zdokumentované ohledně záznamů, zpracování dat a následného použití.
- Šifrování v klidovém stavu pro nahrávky, metadata a sdílené soubory.
- Zásady uchovávání a automatického mazání v souladu se zákonnými lhůtami a obchodními potřebami.
Klíčové osvědčené postupy pro zabezpečení platformy založené na WebRTC
Návrh robustního řešení WebRTC zahrnuje více než jen „povolení šifrování“, které je již zahrnuto. Zabezpečení je třeba zohlednit již od počáteční fáze architektury a udržovat ho po celou dobu životního cyklu produktu.
1. Vždy chraňte signalizaci pomocí TLS a správně nakonfigurujte certifikáty
Vyjednávání relací a výměna nabídek/odpovědí SDP musí vždy probíhat přes HTTPS nebo WSS . Používání prostého HTTP, i když „dočasně“ nebo v testovacích prostředích, otevírá dveře útokům, které se pak mohou rozšířit do produkčního prostředí.
Kromě používání TLS je nezbytné bezpečně spravovat soukromé klíče a certifikáty , automatizovat jejich obnovu a vyhýbat se nezabezpečeným konfiguracím, jako jsou zastaralé šifrovací sady.
2. Implementujte robustní ověřování a řízení přístupu
Každá citlivá akce (připojení k místnosti, zveřejnění streamu, stažení nahrávky) musí být chráněna. Součástí minimálních požadavků jsou krátkodobé tokeny, vícefaktorová autentizace (MFA) tam, kde je to vhodné, a dobře definované role .
V kritických aplikacích může být užitečné ověřit každé připojení nebo pokus o publikování na backendu pomocí systémů, jako jsou webhooky: mediální server se dotazuje vašeho backendu, který rozhodne, zda daný uživatel skutečně může provést to, co požaduje (například zda má aktivní předplatné nebo zda je určeným řečníkem).
3. Pečlivě nakonfigurujte STUN a TURN
Konektivita je jedním z nejdůležitějších aspektů. Je nezbytné se za každou cenu vyhnout „otevřeným“ serverům TURN. V ideálním případě používejte dočasné přihlašovací údaje, omezení IP adres, pokud je to možné, a průběžné sledování používání k odhalení zneužití nebo anomálií.
Pokud se nacházíte za VPN nebo proxy a máte obavy o soukromí, je také vhodné otestovat, jak se rozlišení ICE chová v různých prohlížečích , a upravit nastavení klienta i serveru, abyste minimalizovali úniky.
Zdá se to základní, ale často se to zanedbává. WebRTC enginy v prohlížečích dostávají průběžné bezpečnostní záplaty , stejně jako operační systémy, mediální servery a knihovny třetích stran.
V profesionálním prostředí je vhodné mít naplánované aktualizační procedury, regresní testování a automatizaci , pokud je to možné, aby se známé zranitelnosti nehromadily celé měsíce.
5. Zašifrujte nahrávky a uložená data
Během hovoru je přenos šifrovaný. Jakmile ale začnete nahrávat nebo ukládat data, vstupuje do hry šifrování v klidovém stavu . Použití šifrovaných disků, klíčů spravovaných HSM nebo službami KMS a velmi přísná kontrola přístupu k těmto nahrávkám je nezbytná.
Kromě toho je vhodné definovat jasné doby uchovávání a automatizované procesy pro bezpečné smazání obsahu, který již není potřeba nebo jehož uchovávání není právně odůvodněné.
6. Monitorování, detekce anomálií a audit
Počáteční nasazení neznamená konec práce. Produkční platforma WebRTC potřebuje monitorování v reálném čase : metriky využití TURN, opakující se chyby ICE, podezřelé špičky šířky pásma, neúspěšné pokusy o přístup, změny ve vzorcích připojení atd.
Kromě denního monitorování se vyplatí plánovat pravidelné audity : pentesty, kontroly kódu se zaměřením na bezpečnost, analýzu konfigurace sítě a ověřování platných oprávnění na serverech a panelech.
Kromě serverové strany je jedním z nejproblematičtějších problémů únik IP adres přes WebRTC , zejména při použití VPN, rezidenčních proxy serverů nebo prohlížečů s anti-detekcí v situacích s více účty.
Jak dochází k únikům IP adres ve WebRTC
Když stránka vytvoří RTCPeerConnection, prohlížeč spustí proces ICE: shromáždí síťové kandidáty, dotazuje se STUN serverů a vyhledá veřejné a soukromé adresy . Tato data jsou poté sdílena se vzdáleným koncovým bodem… nebo se škodlivým skriptem, který je čte.
V závislosti na prohlížeči a konfiguraci může WebRTC zobrazovat:
- Pouze lokální IP adresy (192.168.xx, 10.xxx…), méně účinné, ale užitečné pro snímání otisků prstů.
- IP adresa VPN nebo proxy, což by v mnoha případech bylo žádoucí chování.
- Skutečná veřejná IP adresa poskytovatele internetových služeb a pokud je povolena, adresa IPv6 přiřazená zařízení.
Proto je pro každého, kdo spravuje mnoho účtů nebo potřebuje izolovat identity, ovládání WebRTC stejně důležité jako výběr dobrého poskytovatele proxy . Pokud se na straně objeví skutečná IP adresa, je perfektní otisk prstu zničen.
Zkontrolujte, zda vaše konfigurace neuniká WebRTC
Před aplikací náplastí naslepo je vhodné provést měření. Účinný způsob, jak zkontrolovat expozici, je:
- Připojte se k VPN nebo nakonfigurujte proxy v prohlížeči s antidetekcí a v typické službě „jaká je moje IP adresa“ zkontrolujte, jaká by měla být viditelná IP adresa.
- Navštivte konkrétní testovací stránky WebRTC a zkontrolujte, které adresy jsou zobrazeny v sekci kandidátů.
- Porovnejte očekávanou IP adresu s adresami uvedenými ve WebRTCPokud vidíte jinou veřejnou IP adresu, například adresu vašeho poskytovatele internetových služeb, nebo neočekávanou IPv6 adresu, máte únik dat.
Doporučuje se tyto testy opakovat v různých prohlížečích (Chrome, Firefox, Edge, Safari) a po každé větší aktualizaci nebo změně poskytovatele VPN/proxy, protože chování se může značně lišit.
V závislosti na prohlížeči máte více či méně prostoru k manévrování:
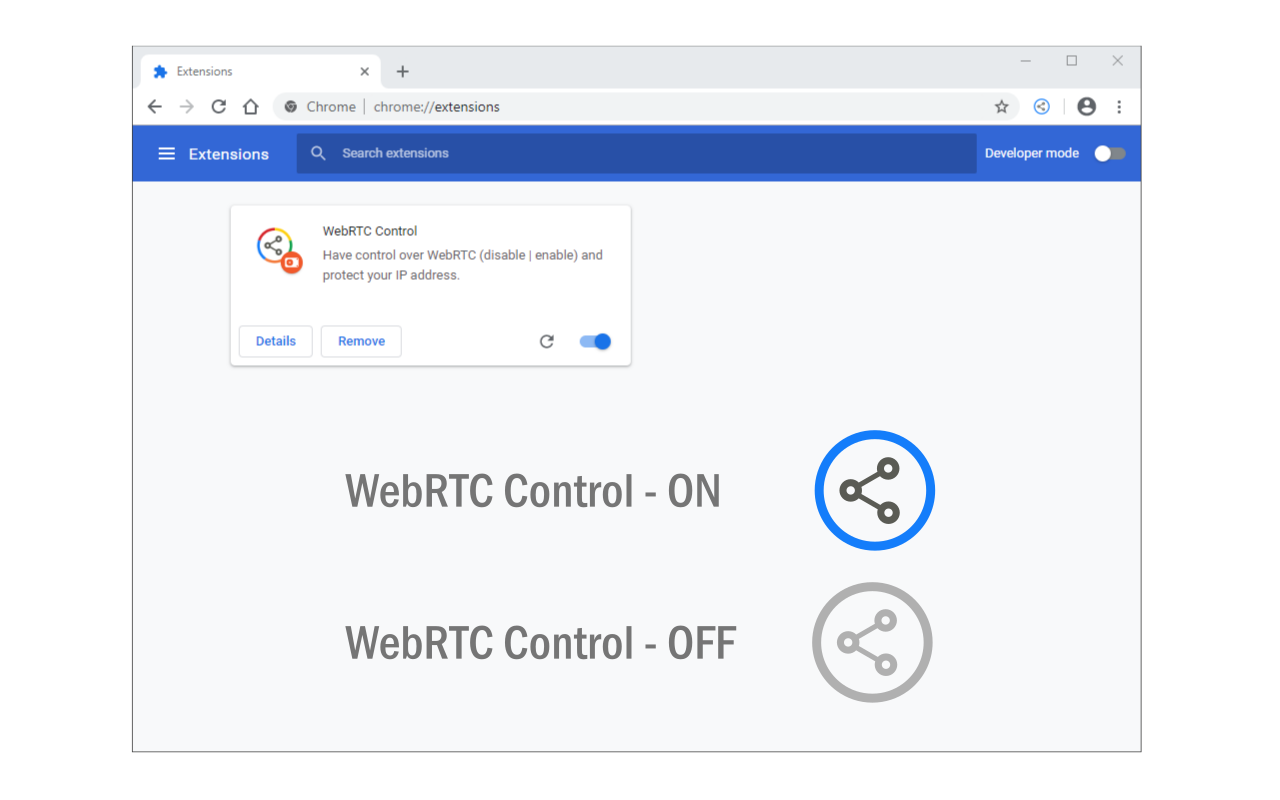
- Prohlížeče založené na Chromu (Chrome, Edge, Brave, Opera…)Neumožňují nativně zcela zakázat WebRTC. Obvyklý přístup spočívá v použití rozšíření, která omezují vystavení IP adresám nebo blokují WebRTC, s výjimkou důvěryhodných webů.
- FirefoxNabízí největší detailní kontrolu. Prostřednictvím about: config Můžete zakázat media.peerconnection.enabled nebo vynutit, aby WebRTC používalo pouze proxy adresu. Můžete také použít rozšíření, která povolují nebo zakazují WebRTC pro jednotlivé weby.
- Safari (macOS a iOS)WebRTC je ve výchozím nastavení povoleno a ovládání je omezené. Apple používá určitá zmírnění rizik, ale není to ideální prohlížeč pro vysoce rizikové úlohy, kde je třeba doladit každé nastavení.
V komerčním prostředí, kde je WebRTC součástí pracovního postupu (například když určitá reklamní platforma vyžaduje video ověření), se obecně nedoporučuje WebRTC úplně blokovat . Je vhodnější používat režimy „pouze proxy“ nebo konfigurace, které zachovávají funkčnost bez filtrování skutečných IP adres.
Posílení na úrovni operačního systému a firewallu
V extrémnějších scénářích se některé týmy rozhodnou blokovat nebo filtrovat UDP provoz a určité rozsahy portů na úrovni firewallu pomocí pf v macOS, iptables/nftables v Linuxu nebo Windows Defender Firewall ve Windows.
Tento přístup přidává další vrstvu ochrany, ale je nutné s ním zacházet opatrně, protože může narušit legitimní služby (videohovory, online hry, VoIP, DNS atd.). Vždy je vhodné zdokumentovat pravidla, zálohovat konfiguraci a ověřit, zda jsou počítače i nadále spravovatelné, než se hromadně zavedou změny.
Prohlížeče s ochranou proti detekci dokáží simulovat různé otisky prstů: grafický hardware, písma, časové pásmo, jazyk, rozlišení atd. Pokud ale WebRTC nechá za všemi těmito profily proklouznout stejnou skutečnou IP adresu, platformy mají velmi spolehlivou indicii, jak je propojit.
Ideální konfigurace pro tento typ řešení zahrnuje:
- Přiřadit ke každému profilu jiný proxy server nebo IP adresa, nejlépe obytné nebo mobilní.
- Konfigurace chování WebRTC v režimu vypnuto nebo „pouze proxy“, v závislosti na potřebách cílové aplikace.
- Před spuštěním každého reprezentativního profilu proveďte testy těsnosti WebRTC.
- Založit jasné interní zásady týkající se povolení videohovorů a ve kterých profilech by měla omezení zůstat zpřísněná.
Pro agentury, marketingové týmy, arbitráž nebo správu velkých katalogů na tržištích tento typ disciplíny rozhoduje o tom, zda budou fungovat stabilně, nebo zda budou žít uprostřed masivních bloků účtů.
Celkově vzato, bezpečnostní kontroly WebRTC zahrnují využití vestavěných funkcí standardu (šifrování, oprávnění prohlížeče, efektivní P2P) a jejich zabalení do robustní architektury a osvědčených postupů: bezpečná signalizace, dobře navržené ověřování a role, chráněné servery STUN/TURN, šifrování v klidovém stavu, nepřetržité monitorování a v případě pokročilého soukromí komplexní kontrolu úniků IP adres a chování WebRTC v prohlížečích, VPN a prohlížečích s anti-detekcí. Pochopením silných a slabých stránek technologie je zcela možné nasadit platformy pro komunikaci v reálném čase, které jsou rychlé, škálovatelné a především spolehlivé, a to i v podnikovém a regulovaném prostředí.