- UEFI je moderní náhrada za BIOS s větším zabezpečením, podporou velkých disků a lepším rozhraním.
- BIOS+MBR a UEFI+GPT jsou téměř neoddělitelné dvojice a směšování režimů obvykle způsobuje, že se systém nespustí.
- Secure Boot patří do UEFI a omezuje, které systémy se mohou spustit, čímž při správné konfiguraci zlepšuje zabezpečení.
- Před upgradem hardwaru, přeinstalací nebo klonováním disků je klíčové vědět, zda váš systém Windows používá BIOS nebo UEFI.
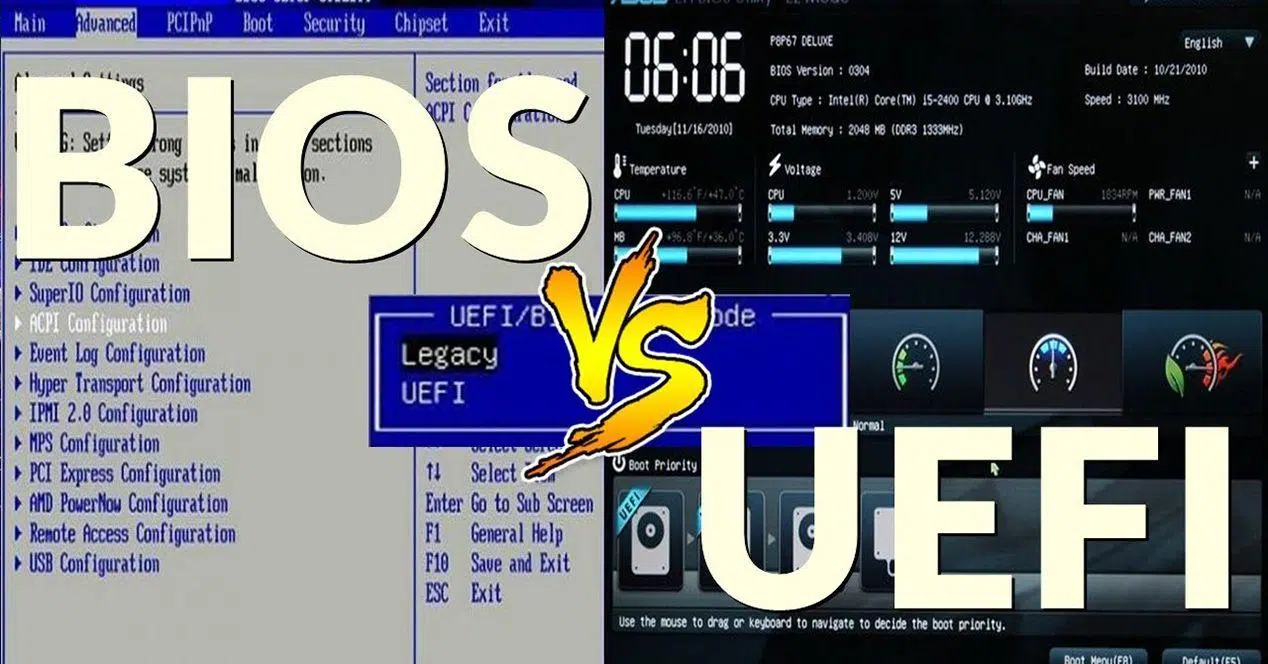
Když zapneme počítač a zdá se, že se všechno spouští jako mávnutím kouzelného proutku, ve skutečnosti na pozadí běží velmi nízkoúrovňový program. Tímto počátečním „mozkem“ může být klasický BIOS nebo jeho moderní náhrada, UEFI . Oba se často ledabyle označují jako BIOS, ale nejsou totéž a je důležité je rozlišovat, pokud se chcete vyhnout překvapením při instalaci operačních systémů nebo výměně pevných disků.
UEFI přišlo jako náhrada za BIOS, který používáme od konce 70. let. Provádí stejnou základní funkci – inicializaci hardwaru a spuštění operačního systému – ale přidává mnoho vylepšení: grafické rozhraní, vylepšené zabezpečení, podporu pro velmi velké disky a flexibilnější správu oddílů . Způsob spouštění počítače však určuje, které operační systémy můžete nainstalovat a jak byste měli disk rozdělit , takže se vyplatí mu pečlivě porozumět.
Co je firmware, BIOS a UEFI?
Než se pustíme do srovnávání, je užitečné objasnit základní koncept: BIOS i UEFI jsou firmware . Tedy program uložený ve speciální paměti na základní desce, který přímo řídí elektronické obvody počítače předtím, než jej převezme operační systém.
Tento firmware se spustí ihned po stisknutí tlačítka napájení. Inicializuje a kontroluje paměť RAM, procesor, grafickou kartu, pevné disky a základní periferie . Jakmile ověří, že je vše v pořádku, vyhledá, ze kterého zařízení by se měl systém spustit (pevný disk, USB, síť atd.) a odtud načte operační systém.
Co je BIOS (základní vstupně/výstupní systém)
Klasický BIOS se objevil v 70. a 80. letech 20. století a jeho zkratka znamená Basic Input/Output System (Basic Input/Output System) . Po celá desetiletí byl standardem pro spouštění prakticky všech kompatibilních počítačů . Kód BIOSu běží v 16 bitech a byl navržen pro velmi omezený hardware ve srovnání s dnešními standardy.
Když zapnete počítač s tradičním BIOSem, první věc, která se stane, je POST (Power-On Self Test): BIOS provede řadu kontrol hardwaru, kontroluje paměť, disky, procesor, ventilátory, teploty atd. Pokud je vše v pořádku, podívá se na tabulku oddílů ve stylu MBR, identifikuje bootovací sektor disku a spustí jej, aby načetl operační systém.
Konfigurační rozhraní tradičního systému BIOS je snadno rozpoznatelné: modré nebo černé pozadí obrazovky, vzhled podobný systému MS-DOS a navigace pouze pomocí klávesnice . Z této nabídky můžete změnit pořadí spouštění , povolit nebo zakázat zařízení, upravit profily napájení nebo upravit parametry procesoru a paměti.
Po mnoho let to bylo více než dost, ale BIOS selhal s příchodem velmi velkých pevných disků, rozšířených 64bitových systémů a nových bezpečnostních požadavků . A právě zde přichází na řadu UEFI.
Co je UEFI (Unified Extensible Firmware Interface)?
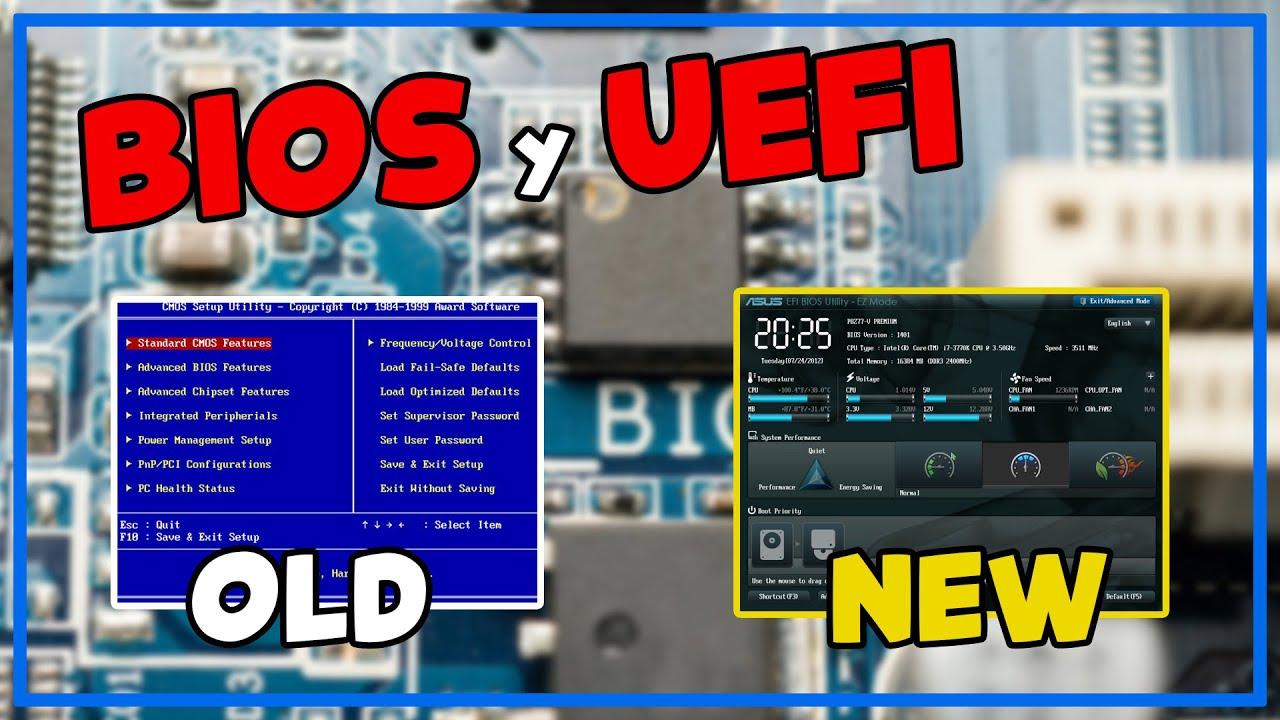
UEFI je přímým vývojem systému BIOS a jeho zkratka znamená Unified Extensible Firmware Interface (Unified Extensible Firmware Interface ). Vznikl jako standard, původně vyvinutý společností Intel a formalizovaný fórem UEFI Forum v roce 2002 , na jehož vývoji se podílely mimo jiné společnosti jako AMD, Apple, Dell, Lenovo a Microsoft.
Cíl UEFI je jasný: nahradit BIOS poskytnutím mnohem flexibilnějšího a bezpečnějšího prostředí schopného zvládat moderní hardware . Firmware UEFI je napsán v jazyce C, běží na 32 nebo 64 bitech a může být uložen v jakékoli energeticky nezávislé paměti, nejen v typickém klasickém čipu CMOS.
V praxi UEFI provádí stejné základní funkce jako BIOS : inicializuje hardware, ověřuje, zda vše funguje správně, identifikuje bootovací zařízení a spouští operační systém. Rozdíl spočívá v tom, že přidává vrstvu dalších služeb: vlastní bootovací správce, nativní podporu sítě, možnost načítání nástrojů třetích stran, zabezpečené bootování, podporu pro disky rozdělené na oddíly GPT a mnoho dalšího.
Vizuálně je změna zřejmá. Rozhraní UEFI obvykle nabízí grafické nabídky s ikonami, podporu myši, více jazyků a dokonce i animace a zvuky . Některé základní desky dokonce umožňují zobrazení informací o teplotách, napětí a křivkách ventilátorů v reálném čase nebo integrují malé diagnostické nástroje.
Viditelné rozdíly mezi BIOSem a UEFI
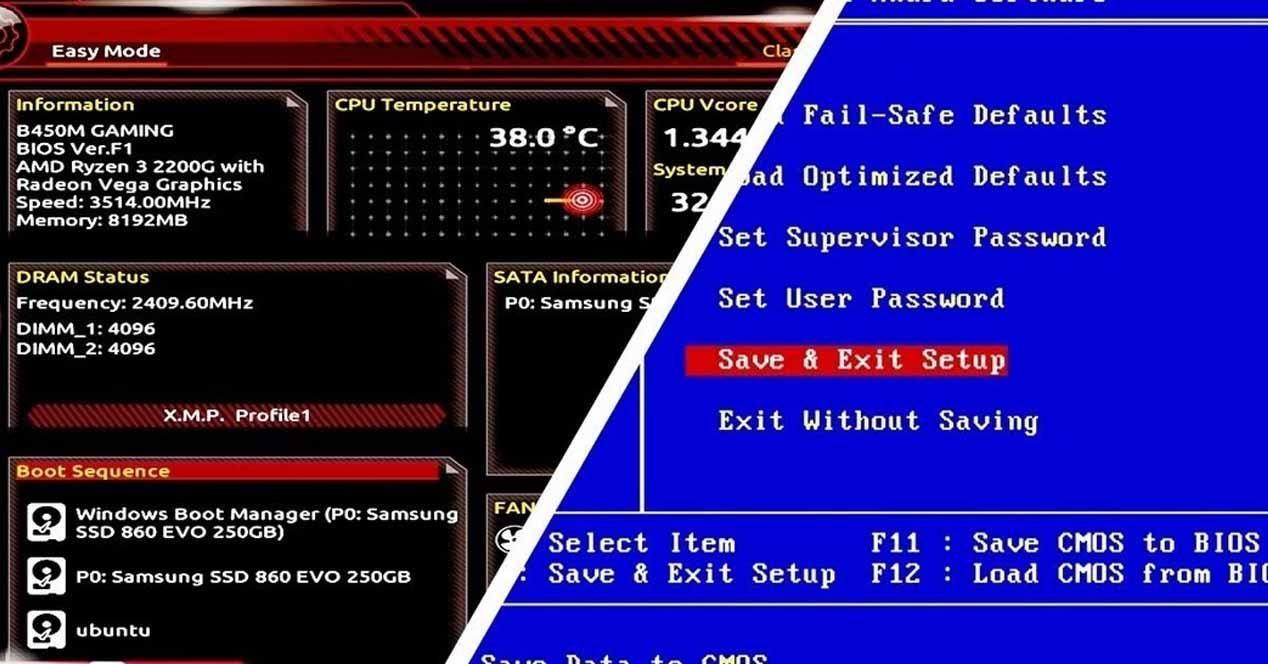
Pokud jste si všimli, že do BIOSu se „vstoupí“ pouze stisknutím klávesy při bootování, může se zdát, že je vše stejné, ale mezi klasickým BIOSem a firmwarem UEFI existují poměrně zásadní rozdíly , a to jak v tom, co vidíte, tak i v tom, co se děje pod ním.
Nejviditelnějším rozdílem je vzhled. Tradiční BIOS představuje spartánské, textové prostředí ovládané výhradně klávesnicí . UEFI naopak nabízí grafické rozhraní velmi podobné rozhraní lehkých operačních systémů s podporou myši a v mnoha případech se „základními“ obrazovkami pro začínající uživatele a „pokročilými“ obrazovkami pro ty, kteří chtějí přesnější ovládání.
Dalším klíčovým rozdílem je konektivita. UEFI se dokáže samo připojit k internetu a aktualizovat firmware nebo přistupovat k síťovým službám, a to i bez nutnosti načítání operačního systému. To otevírá dveře k nástrojům pro vzdálenou údržbu na počítačích, které ani nespouštějí Windows nebo Linux.
Z hlediska kódu je BIOS omezen na 16 bitů, zatímco UEFI pracuje přímo s 32 nebo 64 bity . To mu umožňuje zpracovat více paměti, více zařízení paralelně a rychlejší bootování, čímž se zkracuje doba od stisknutí tlačítka napájení k zobrazení plochy.
Pro koncového uživatele je další velmi praktickou změnou to, že UEFI obsahuje vlastní bootovací manažer, který je schopen zvládat více operačních systémů a několik bootovacích položek , aniž by se spoléhal na staré rigidní schéma MBR. To je kombinováno s použitím GPT oddílů, o kterých si povíme podrobněji později.
Hlavní výhody režimu UEFI oproti BIOSu
Kromě estetiky nabízí UEFI řadu technických výhod, které vysvětlují, proč výrobci k tomuto rozhraní hromadně přešli. U většiny moderních počítačů, pokud si můžete vybrat mezi UEFI a starším BIOSem, budete UEFI evidentně chtít používat , s výjimkou specifických případů.
Jedním z klíčových vylepšení je respektování uživatelského času: doba spouštění je obvykle mnohem rychlejší . UEFI dokáže inicializovat více zařízení současně díky své moderní architektuře, protože pracuje s 32/64 bity s větším dostupným adresním prostorem. To je patrné zejména u systémů s mnoha disky nebo řadiči.
Další zásadní výhodou je podpora úložiště. UEFI bezproblémově funguje s disky rozdělenými do GPT oddílů , což vám umožňuje používat disky větší než 2 TB a vytvářet až 128 primárních oddílů na jednom disku bez nutnosti rozšiřujících oddílů nebo jiných alternativních řešení.
V oblasti zabezpečení představuje UEFI známou funkci Secure Boot . Tato funkce kryptograficky ověřuje kód spouštěný během spouštění a blokuje spouštění nepodepsaných nebo zmanipulovaných systémů, čímž snižuje riziko bootkitů a malwaru, které působí dříve, než se operační systém dokáže bránit.
Neměli bychom zapomínat ani na rozšiřitelnost. UEFI je modulární a lze jej rozšířit pomocí ovladačů a aplikací třetích stran : nástrojů pro přetaktování, diagnostických nástrojů, malých přehrávačů médií nebo integrovaných síťových klientů. Navíc díky možnosti přímého propojení ovladačů s firmwarem je operační systém osvobozen od načítání určitých ovladačů , což může zjednodušit jeho práci a zlepšit celkový výkon.
A konečně, pokud jde o údržbu, UEFI podporuje vzdálenou správu a síťový přístup na mnoha profesionálních platformách, takže technik může zasáhnout na serveru nebo počítači, i když je operační systém poškozený nebo selhal hlavní disk.
Běžná omezení a problémy UEFI
Vzhledem k výše uvedenému se může zdát, že UEFI je dokonalé, ale žádný systém není neomylný. UEFI může také způsobovat bolesti hlavy , zejména pokud kombinujete různé režimy nebo pracujete se staršími operačními systémy.
Pro začátek je UEFI silně zaměřeno na 64bitové systémy . Ačkoli existují specifické implementace pro 32bitové systémy, v praxi je běžné, že moderní počítače mají problémy nebo jednoduše nejsou schopny spustit starší 32bitové systémy, zejména pokud je disk naformátován jako GPT a je povoleno Secure Boot.
Z bezpečnostního hlediska je důležité si ujasnit jednu věc: ačkoli UEFI se Secure Boot zlepšuje ochranu, není absolutní . Existují specifické hrozby pro firmware UEFI – například některé perzistentní trojské koně – které se instalují na tak nízkou vrstvu, že přežijí formátování, přeinstalaci a dokonce i výměnu pevného disku, protože se nacházejí přímo na základní desce.
Dalším zdrojem problémů je ztráta nebo nechtěná změna konfigurace bootování . Jednoduchý reset UEFI (pomocí tlačítka, propojky nebo baterie) může vrátit základní desku do továrního nastavení, změnit režim bootování (UEFI/Legacy) a zabránit spuštění systému Windows, i když jsou data neporušená.
A konečně, kompatibilita s velmi starým hardwarem někdy vyžaduje povolení legacy režimu (CSM) , což může kolidovat s GPT disky nebo moderními systémy, které očekávaly spuštění v čistém UEFI. Stručně řečeno, nabízí výkon, ale také více proměnných ke správě.
Secure Boot: co to je a jak to do toho všeho zapadá
Funkce Secure Boot si zaslouží vlastní sekci, protože vyvolává mnoho otázek. Není to funkce Windows sama o sobě, ale spíše součást standardu UEFI, kterou moderní systémy – Windows 8 a novější a mnoho nedávných linuxových distribucí – umí využít.
Myšlenka Secure Boot je relativně jednoduchá: během bootování firmware spouští pouze kód, který je podepsán a ověřen pomocí důvěryhodných kryptografických klíčů . To zahrnuje zavaděč operačního systému a v některých případech i volitelné ovladače, které se načtou před operačním systémem.
Pokud se něco pokusí spustit bez podepsání rozpoznaným klíčem, UEFI mu jednoduše neudělí kontrolu . To útočníkovi ztěžuje načtení alternativního operačního systému z USB pro čtení vašeho disku bez povolení nebo malwaru ztěžuje úpravu zavaděče tak, aby běžel před antivirovým softwarem.
Tento mechanismus vyvolal kontroverzi, když se poprvé objevil, protože zpočátku vylučoval mnoho systémů jiných než Windows a starší linuxové distribuce . Moderní základní desky proto často obsahují režim kompatibility se staršími systémy (CSM/Legacy) a možnost zakázat Secure Boot, což umožňuje instalaci systémů, které nejsou navrženy pro UEFI.
V současné době většina známých 64bitových linuxových distribucí již podporuje Secure Boot , takže mohou koexistovat s Windows 10/11 v režimu UEFI, aniž by bylo nutné jej deaktivovat, pokud to umožňuje konfigurace klíče firmwaru.
Oddíly MBR a GPT: proč jsou důležité v BIOSu a UEFI
Když mluvíme o BIOSu a UEFI, nelze nezmínit, jak jsou informace na disku uspořádány. Tabulka oddílů definuje, jak je fyzický disk rozdělen na použitelné oddíly , a zde vstupují do hry dvě klíčová schémata: MBR a GPT.
V klasických počítačích pracuje BIOS s disky, které používají tabulku oddílů MBR (Master Boot Record) . Tento formát vznikl v 80. letech 20. století, kdy bylo mluvení o víceterabajtových discích sci-fi. MBR je uložen v prvních sektorech disku a obsahuje mimo jiné bootovací kód a popisy oddílů.
MBR má několik důležitých omezení: umožňuje pouze 4 primární oddíly (nebo 3 primární a jeden rozšířený oddíl s interními logickými jednotkami) a každý oddíl nesmí překročit 2 TB . Navíc centralizací informací na jednom místě můžete v případě poškození MBR ztratit přístup ke všem oddílům.
S UEFI přichází i GPT (GUID Partition Table). GPT byla navržena právě proto, aby překonala omezení MBR . Umožňuje definovat až 128 primárních oddílů na jednom disku, přičemž každý z nich může teoreticky dosáhnout velikosti stovek terabajtů.
Dalším klíčovým rozdílem je robustnost: GPT ukládá na disku více redundantních kopií tabulky oddílů , takže poškození prvních několika sektorů nemusí nutně znamenat ztrátu celé struktury. To usnadňuje obnovu v případě chyb.
V praxi jsou obvyklé párování BIOS+MBR a UEFI+GPT . Počítač bootující v čistém UEFI obvykle očekává, že systémový disk bude naformátován jako GPT s odpovídajícím bootovacím oddílem EFI . Naproti tomu bootování v režimu staršího systému BIOS obvykle funguje na discích s MBR.
Kdy má smysl používat oddíly a přepínat z MBR na GPT (a naopak)
Práce s oddíly není jen technická záležitost; přímo ovlivňuje způsob, jakým organizujete data a jaké operační systémy můžete nainstalovat . Existuje několik scénářů, kdy je úprava tabulky oddílů téměř nezbytná.
Typickým příkladem je multibootování. Pokud chcete mít na stejném počítači několik operačních systémů – například Windows a Linux – potřebujete, aby každý z nich měl svůj vlastní jasně definovaný oddíl (nebo sadu oddílů) a schéma rozdělení musí být kompatibilní s používaným režimem spouštění.
Dalším běžným scénářem je situace, kdy již máte vytvořené oddíly a potřebujete je změnit velikost, odstranit nebo přesunout, abyste uvolnili místo pro nový operační systém nebo datový oddíl. V takovém případě může chybný přesun vést ke ztrátě dat, proto je nejlepší postupovat s maximální opatrností, mít po ruce zálohu a nejlépe používat specializovaný software.
S oddíly se také běžně pracuje, když chcete naklonovat instalaci operačního systému na jiný disk, abyste ji mohli v případě havárie obnovit přesně tak, jak byla. V těchto případech se musí typ rozdělení (MBR/GPT) a režim spouštění (BIOS/UEFI) na zdrojovém a cílovém disku shodovat, aby se zabránilo vzniku systému, který se nespustí. U těchto procesů je běžné konzultovat návody, jak instalaci správně naklonovat.
Změna z MBR na GPT – nebo naopak – je možná, ale má to jeden háček. V mnoha případech to zahrnuje vymazání obsahu disku , pokud nepoužíváte specifické nástroje, které umožňují okamžitou konverzi. Navíc nelze disk, ze kterého bootujete Windows, „za provozu“ převést bez dodržení specifických a poněkud choulostivých postupů; proto existují návody, jak to udělat bezpečně.
Kompatibilita operačního systému s BIOS/UEFI a MBR/GPT
Firmware, režim dělení a kompatibilita operačních systémů jsou trochu složitou hádankou, kterou stojí za to pochopit. Ne všechny systémy se dají spustit v UEFI, ne všechny podporují GPT a ne všechny fungují dobře se Secure Bootem.
Počínaje Windows, XP a starší verze rozumí pouze BIOSu a MBR . Nelze je spustit v režimu UEFI ani je nainstalovat na GPT disk jako primární operační systém. Windows Vista sice zavedla předběžnou podporu UEFI, ale až s Windows 7 a zejména s Windows 8 se tato podpora etablovala.
V moderním prostředí mohou 64bitové systémy Windows od Visty výše fungovat s disky GPT a od Windows 8 výše je doporučeným scénářem instalace UEFI se systémovým oddílem EFI. Certifikované počítače s aktuálními verzemi Windows obvykle dodávají z výroby s povoleným rozhraním UEFI, povoleným zabezpečeným spouštěním a diskem rozděleným na oddíly GPT.
Pokud jde o Linux, současné 64bitové distribuce obvykle podporují UEFI i GPT a v mnoha případech dokonce i Secure Boot. Velmi staré distribuce nebo 32bitové verze však mohou vyžadovat vypnutí Secure Bootu a dokonce vynucení fungování staršího režimu BIOSu.
Důležitým detailem je, že není dobrý nápad instalovat operační systém v jednom režimu spouštění a poté přepnout do jiného . Pokud nainstalujete Windows v režimu BIOS na oddíl MBR a poté povolíte čistý UEFI bez CSM, počítač se pravděpodobně nespustí. Platí i opačně: instalace Windows v režimu UEFI na oddíl GPT se nespustí v režimu Legacy, pokud jednoduše zakážete UEFI a Secure Boot.
Jak zjistit, zda váš počítač používá BIOS nebo UEFI
Pokud si nejste jisti, jaký operační systém váš počítač používá, není třeba otevírat skříň ani hádat. Systém Windows nabízí několik snadných způsobů, jak zkontrolovat, zda používáte Legacy BIOS nebo UEFI a také zda je váš disk naformátován jako MBR nebo GPT.
Jedním z nejrychlejších způsobů je pomocí nástroje „Systémové informace“. V nabídce Start můžete vyhledat „Systémové informace“ nebo spustit msinfo32V hlavním souhrnu uvidíte pole s názvem „Režim BIOSu“.
Pokud se v tomto poli zobrazí „Legacy“ nebo podobná informace, systém Windows se spouští v režimu Legacy BIOS . Pokud se zobrazí „UEFI“, znamená to, že systém je nainstalován a nakonfigurován pro použití firmwaru UEFI, pravděpodobně s diskem GPT a bootovacím oddílem EFI.
Dalším užitečným způsobem je Správa disků. Otevřeno diskmgmt.msc a zkontrolujte disk, na kterém je nainstalován systém Windows.Pokud vidíte malý oddíl „EFI System“ ve formátu FAT32 spolu s dalším oddílem vyhrazeným pro Microsoft a hlavním oddílem NTFS, díváte se na instalaci v režimu UEFI na GPT.
Pokud však vidíte pouze jeden nebo dva primární oddíly NTFS a žádné oddíly EFI, je v BIOS/MBR s největší pravděpodobností nainstalován systém Windows . K ověření můžete použít nástroje pro vytváření oddílů nebo příkazový řádek systému Windows.
Existuje dokonce i „forenzní“ metoda založená na souboru instalačního protokolu. Ve složce C:\Windows\Panther soubor je uložen setupact.log s podrobnostmi o spouštěcím prostředí zjištěném během instalace. Filtrováním tohoto souboru podle řetězce „Zjištěné spouštěcí prostředí“ zjistíte, zda byl systém nainstalován v prostředí BIOS nebo EFI.
Jak se dostat do UEFI nebo BIOSu z Windows
Přístup k firmwaru už není jen otázkou stisknutí F2 nebo Delete při spuštění, zejména na počítačích, které se bootují velmi rychle. Windows 10 a 11 nabízejí přímé cesty k nastavení UEFI bez nutnosti ninjovských reflexů.
„Nejčistší“ způsob vede přes Nastavení systému Windows. Přejděte na Start → Nastavení → Aktualizace a zabezpečení → Obnovení . V části „Upřesnit spuštění“ najdete tlačítko „Restartovat nyní“, které vás přesměruje do speciální spouštěcí nabídky.
Po restartu se zobrazí několik možností. Vyberte „Řešení problémů“ → „Pokročilé možnosti“ → „Nastavení firmwaru UEFI“ a klepněte na „Restartovat“. Zařízení se spustí přímo na obrazovce nastavení firmwaru, kde můžete změnit parametry spouštění, povolit nebo zakázat zabezpečené spouštění a další.
Existuje velmi praktická zkratka: podržte klávesu Shift a klikněte na „Restartovat “, ať už z nabídky Start, přihlašovací obrazovky nebo dokonce pomocí známé kombinace kláves Ctrl+Alt+Delete. Tím se bez problémů dostanete přímo do nabídky „Upřesnit spuštění“.
Pokud dáváte přednost použití příkazového řádku, je to také možné. Otevřete příkazový řádek s oprávněními správce a spusťte jej shutdown.exe /r /oSystém Windows vás upozorní, že se restartuje a zobrazí se vám rozšířené možnosti, odkud můžete také přistupovat k rozhraní UEFI.
Pro ty, kteří tyto úpravy provádějí často, Můžete si dokonce vytvořit zástupce na ploše, který se spustí shutdown /r /fw /t 1Dvojitým kliknutím na něj se systém restartuje a přejde přímo k nastavení firmwaru, bez nutnosti procházet dalšími nabídkami.
Resetování nastavení UEFI, když se něco pokazí
Úprava nastavení UEFI bez přesné znalosti funkce každého nastavení může vést k tomu, že se počítač nespustí. Pokud k tomu dojde, můžete vždy obnovit tovární nastavení , obvykle jednou z těchto tří metod.
Někteří výrobci mají na základní desce fyzické tlačítko UEFI Reset nebo jsou přístupná i zvenčí skříně. K vymazání uživatelských nastavení obvykle stačí jeho několik sekund podržet stisknuté, když je počítač vypnutý a odpojený od sítě.
Další klasickou možností je experimentovat s propojkou základní desky. Dočasnou změnou polohy propojky použité k vymazání konfigurace (podrobnosti naleznete v manuálu k základní desce) a ponecháním počítače na několik sekund bez napájení se UEFI ztratí uložená nastavení a vrátí se do výchozího stavu.
„Nejstarší“ metodou je vyjmout baterii CMOS ze základní desky. S odpojeným počítačem vyjměte baterii CMOS na 10–15 sekund a poté ji vyměňte. To je obvykle dostatečná doba na to, aby firmware zapomněl předchozí konfiguraci.
V kterémkoli z těchto tří případů je dobré si konfiguraci předem zapsat nebo vyfotit, pokud k ní stále máte přístup, abyste po vyřešení problému mohli vše vrátit do původního stavu.
Upgrade UEFI: Kdy se vyplatí?
Vzhledem k tolik důrazu na aktualizace operačního systému a ovladačů je přirozené se ptát, zda je také nutné často aktualizovat UEFI . Stručná odpověď zní: pouze tehdy, když k tomu existuje pádný důvod.
Obecně platí, že aktualizace UEFI není nutná, pokud váš počítač funguje správně a nemáte problémy s kompatibilitou ani závažné poruchy. Moderní základní desky jsou ve srovnání se staršími verzemi BIOSu mnohem vylepšené, ale neúspěšná aktualizace firmwaru stále představuje značné riziko.
Může být rozumné zvážit upgrade, když výrobce vydá verzi, která opravuje konkrétní chyby, se kterými se setkáváte , zlepšuje kompatibilitu s novými procesory nebo pamětí nebo řeší významné bezpečnostní zranitelnosti.
Chcete-li zjistit, jakou verzi firmwaru máte, můžete v nástroji Systémové informace zkontrolovat pole „Verze a datum systému BIOS“ . Poté ji porovnejte s nejnovější verzí dostupnou na webových stránkách výrobce základní desky nebo notebooku.
Pokud však váš počítač začne po výměně komponentů – například po upgradu paměti RAM nebo instalaci velmi výkonné grafické karty – ne vždy nutně verze UEFI – fungovat špatně . Je vhodné tyto možnosti vyloučit před pokusem o aktualizaci firmwaru.
Pochopení celého systému BIOS, UEFI, Secure Boot, MBR a GPT není jen technická zvědavost; dává vám nástroje k rozhodování o tom, jak nainstalovat systémy, jak uspořádat disky a čeho se dotknout (nebo ne), když se něco přestane bootovat , což vás mnohem více přibližuje profilu technika schopného zkrotit jakýkoli počítač, který se mu dostane do rukou.
