- DNS překládá doménová jména na IP adresy a jakékoli selhání v tomto překladu způsobuje chyby při načítání, zpomalení nebo úplnou ztrátu přístupu k webovým stránkám a službám.
- Mnoho chyb „DNS server neodpovídá“ je způsobeno špatnou konfigurací IP adresy, poškozenou mezipamětí DNS, nesprávně nakonfigurovanými routery nebo firewally, spíše než skutečným výpadkem poskytovatele.
- Nástroje jako ipconfig, nslookup, dnscmd a protokoly událostí vám umožňují přesně určit, zda je problém s klientem, routerem, DNS serverem nebo rekurzí/delegací.
- Výběr spolehlivých DNS serverů, udržování firmwaru a systémů v aktuálním stavu a monitorování sítě drasticky snižuje výskyt incidentů DNS a problémů s IP konektivitou.
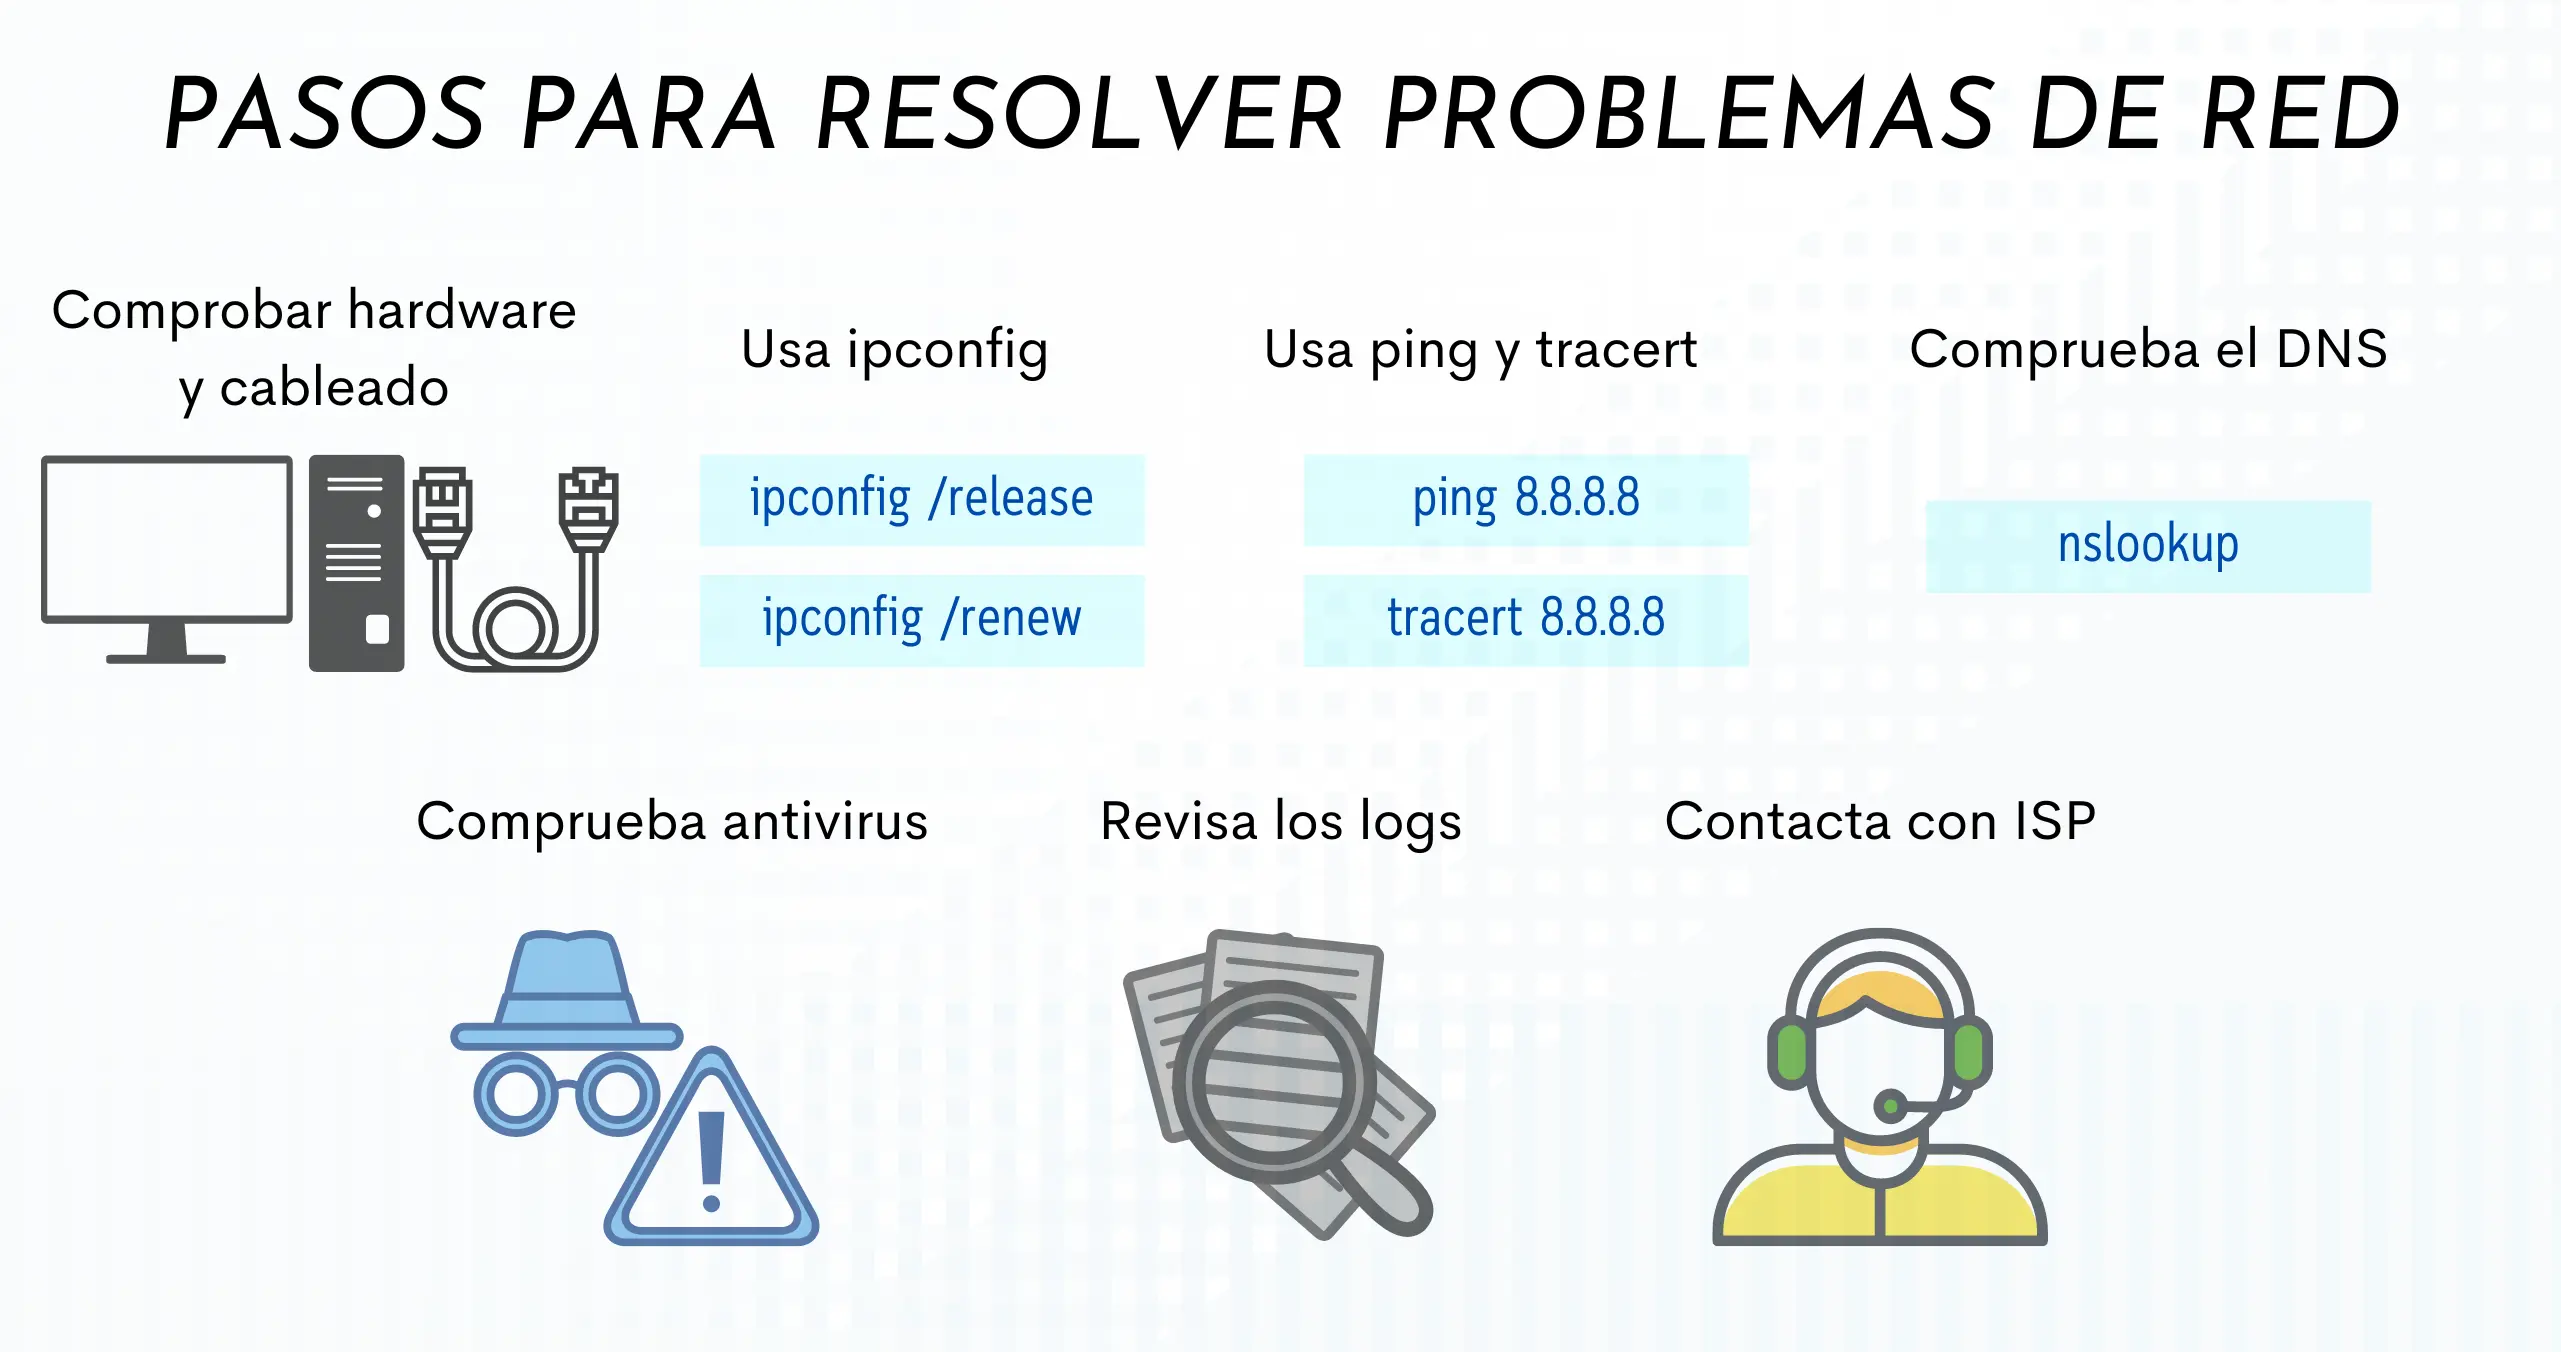
Když vše funguje správně, prohlížení internetu se jeví jako kouzlo: zadáte adresu, stisknete Enter a během několika sekund se stránka zobrazí celá. Stačí ale, aby DNS nebo IP síť začaly selhávat, a my se z kouzla dostaneme do zoufalství: webové stránky, které se nenačítají, online hry, které padá, video platformy, které zamrzají, nebo dokonce počítače v místní síti, které se už navzájem nevidí.
Záludnost spočívá v tom, že problém často nespočívá v samotném prohlížeči ani v optickém připojení, ale v drobných konfiguračních detailech, jako je nesprávná konfigurace IP adresy, DNS, routeru, modemu nebo firewallu. A aby toho nebylo málo, chybové zprávy jsou vágní: „DNS server neodpovídá“, „DNS server nenalezen“, „Chyba DNS“, „Časový limit požadavku vypršel“... V tomto článku podrobně uvidíte, co se skutečně děje, jak problém diagnostikovat pomocí profesionálních nástrojů (nslookup, ipconfig, dnscmd atd.) a co je nejdůležitější, jak doladit nastavení vaší IP sítě a DNS, aby vám nezpůsobovaly další potíže.
Co přesně je DNS a jak souvisí s IP sítí?
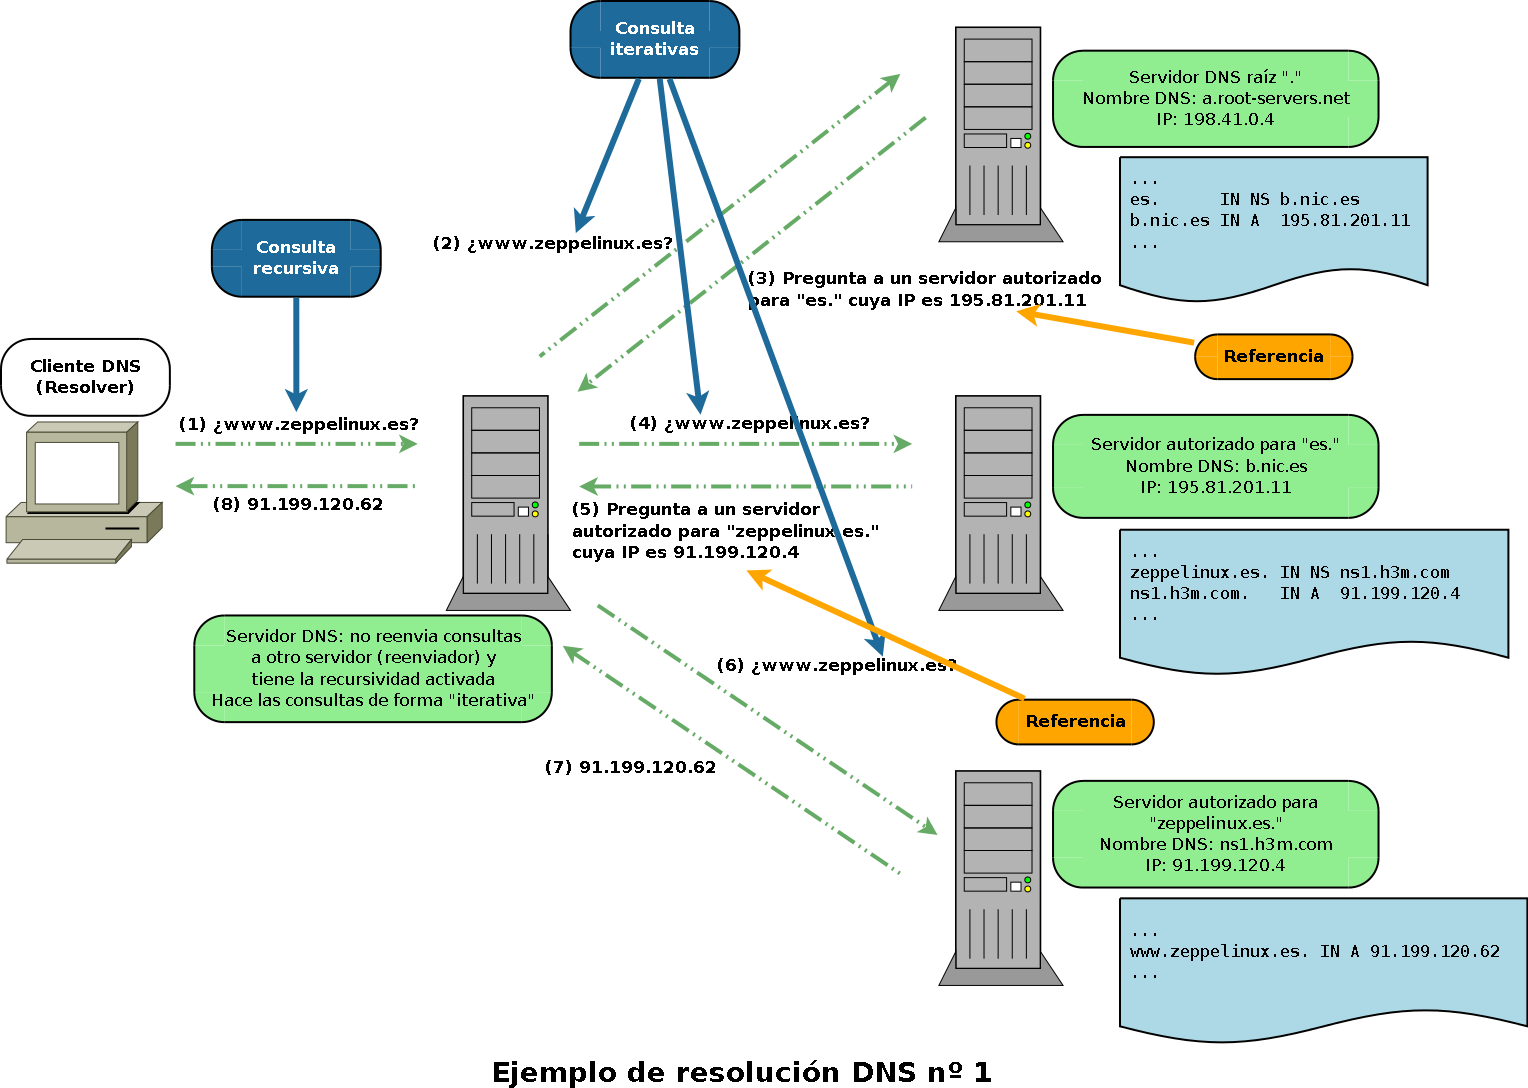
DNS (Domain Name System) je, zjednodušeně řečeno, internetový adresář. Počítače komunikují pomocí IP adres, například 192.0.2.1 nebo 172.217.4.46 , ale pro lidi je snazší zadat www.example.com nebo google.com . DNS překládá tato lidsky čitelná jména na číselné IP adresy, kterým prohlížeč a operační systém rozumí.
Když do prohlížeče zadáte URL adresu, odešle se dotaz DNS, který prohledá váš počítač, router, modem, síť poskytovatele internetových služeb a v případě potřeby i kořenové a autoritativní servery , dokud nezíská správnou IP adresu. Teprve poté začne skutečné připojení HTTP/HTTPS. Pokud se tento překlad v jakémkoli okamžiku přeruší, budete mít zdánlivě aktivní připojení (ikony sítě se zobrazí správně), ale žádné webové stránky se nenačtou, protože názvy se nerozlišují.
V lokálních nebo firemních sítích je DNS také komponentou, která umožňuje převod názvů jako app1.corp.local nebo file-server na interní IP adresy. Pokud se vyskytnou problémy s tímto interním DNS, budete mít potíže s přístupem k serverům, aplikacím, e-mailu, tiskárnám nebo sdíleným prostředkům.
Základem toho všeho je IP protokol s jeho IP adresou, maskou podsítě, bránou a DNS servery nakonfigurovanými na síťovém adaptéru nebo přiřazenými prostřednictvím DHCP. Selhání kteréhokoli z těchto parametrů může vést k chybám DNS, ztrátě připojení nebo extrémnímu zpomalení.
Typické problémy v IP sítích, které se projevují jako chyby DNS
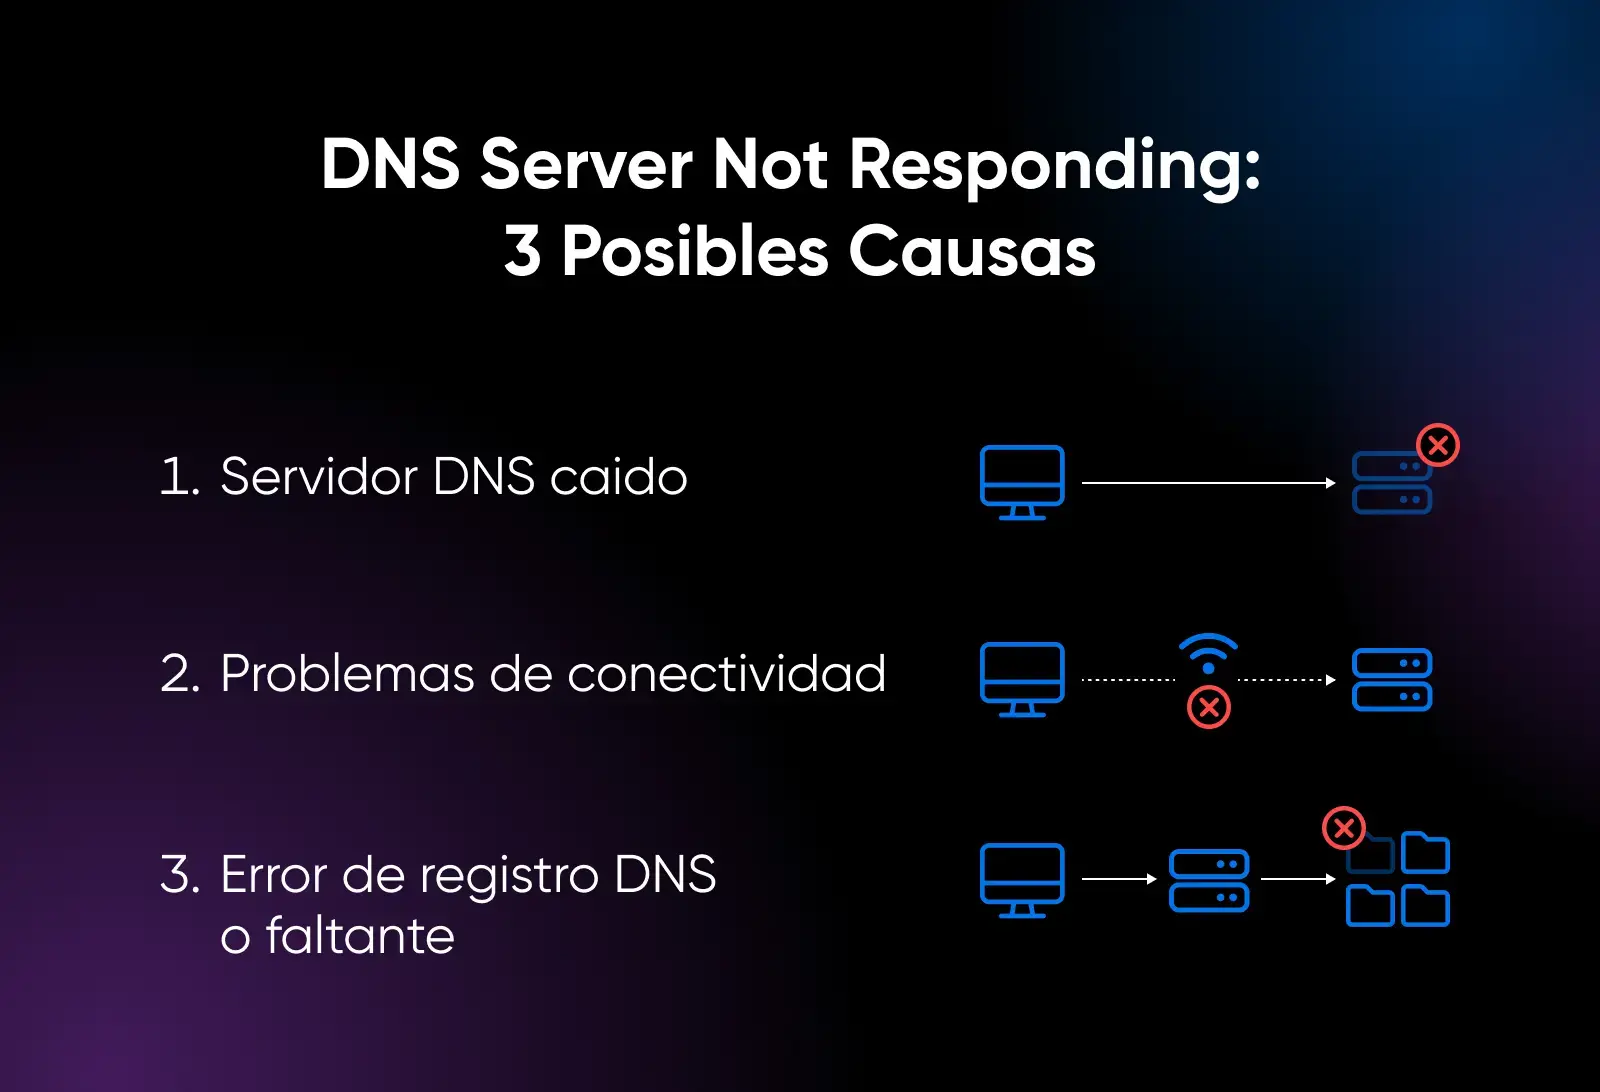
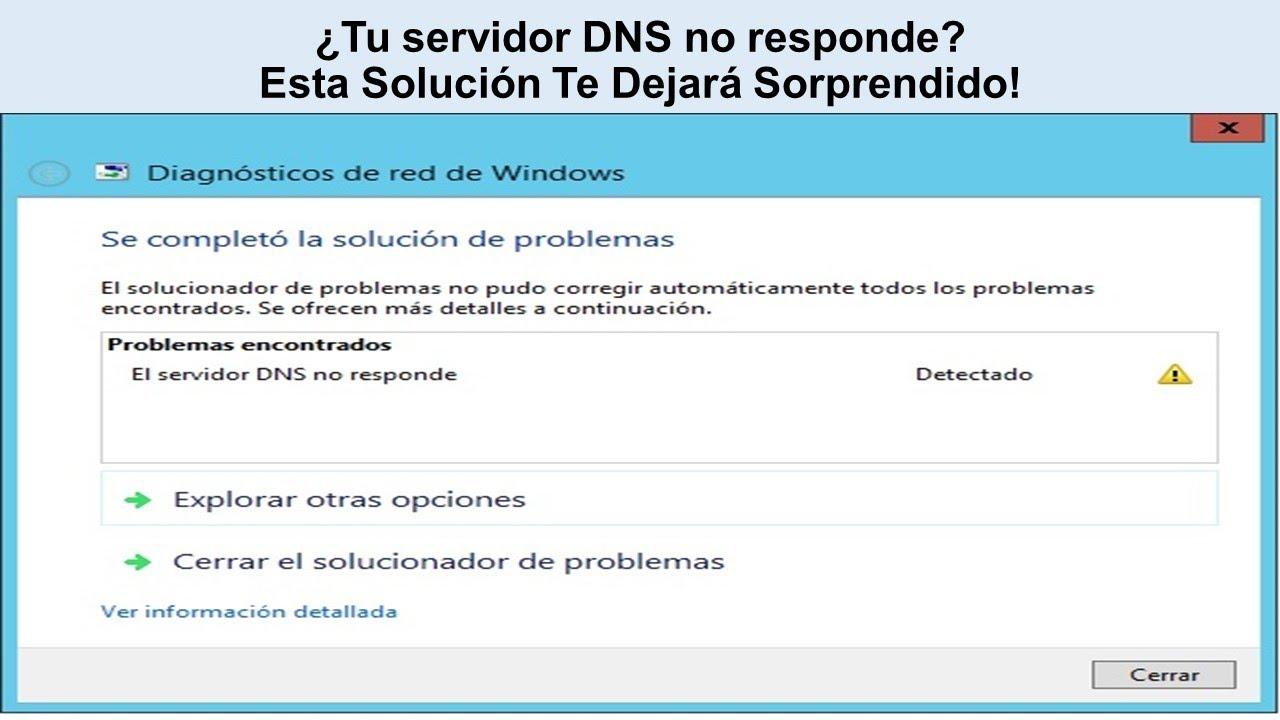
Zprávy jako „DNS server neodpovídá“, „Chyba DNS“ nebo „DNS server nenalezen“ jsou jen špičkou ledovce. Pod nimi se obvykle skrývá kombinace nesprávné konfigurace IP adresy, poškozené mezipaměti DNS, nesprávně nakonfigurovaných routerů nebo selhání samotného DNS serveru.
Velmi častým scénářem je situace, kdy si uživatel nastaví nový počítač v kabelové lokální síti a najednou zjistí, že pouze jeden počítač má přístup k internetu, Wi-Fi přestane fungovat a rychlost klesne na desetinu toho, za co platí. Na první pohled se zdá, že problém je u poskytovatele, ale při bližším zkoumání se zjistí, že existují konfliktní přiřazení IP a DNS adres , poškozené mezipaměti nebo dokonce porty blokované firewallem.
Nejčastější příznaky související s DNS a IP sítí jsou:
- Zdánlivé připojení, ale nenačítá se žádné webové stránkyIkona sítě indikuje připojení, ale stránka nereaguje nebo připojení vyprší.
- Selhávají jen některé webyNa některé webové stránky se dostanete, ale jiné vracejí chyby DNS nebo se jim nepodaří přeložit název.
- Extrémní pomalostStránky se nakonec načtou, ale každé překlady jmen jsou velmi pomalé, protože DNS server vašeho poskytovatele internetových služeb nebo váš interní server je přetížený nebo špatně nakonfigurovaný.
- Problémy s e-mailem, SaaS aplikacemi nebo VPNI když prohlížeč funguje, některé služby závisí na doménových jménech, která se nerozlišují správně.
- Zařízení lokální sítě, které „mizí“Servery nebo počítače se stanou nepřístupnými podle jména, i když stále reagují při přímém pingování IP adresy.
V serverových prostředích se příznaky stávají ještě závažnějšími: kritické výpadky služeb, selhání přenosů zón, nefunkční rekurze, poškozené delegace DNS nebo zastaralé sekundární zóny.
Základní ověření konfigurace IP a DNS na klientovi
Než začnete manipulovat s routery nebo servery, je dobré se ujistit, že nastavení IP a DNS na postiženém zařízení jsou konzistentní. Ve Windows je výchozí bod klasický:
ipconfig / all
Tento příkaz vám pro každý adaptér zobrazí nakonfigurovanou IP adresu, masku podsítě, bránu a DNS . Co je třeba zkontrolovat:
- IP adresa patří do očekávané sítě. (například 192.168.1.x, pokud je vaše lokální síť 192.168.1.0/24).
- Maska podsítě Dává to smysl (255.255.255.0 v mnoha domácích situacích).
- Brána Obvykle se jedná o IP adresu routeru (například 192.168.1.1).
- DNS server ukazoval na Je to konzistentní: váš router, lokální DNS server nebo veřejný DNS (Google 8.8.8.8, Cloudflare 1.1.1.1, OpenDNS atd.).
Pokud máte podezření na konkrétní DNS server, můžete ho otestovat přímo pomocí:
nslookup
Například:
Aplikace nslookup1 10.0.0.1
Pokud tento dotaz vrátí „Chyba serveru“, „Dotaz odmítnut“, „Časový limit požadavku vypršel“ nebo „Žádná odpověď od serveru “, víte, že s daným DNS serverem je něco v nepořádku (nebo není přístupný z vaší sítě). Pokud odpoví správnou IP adresou, problém může být v klientovi, síťové cestě nebo mezilehlém firewallu.
Na serverech Windows, které fungují jako servery DNS, je také vhodné vyprázdnit mezipaměť pro rozlišení , aby se zahodila zastaralá data:
- Příkazová konzole (administrátor): dnscmd /clearcache
- PowerShell (správce): Vymazat mezipaměť DnsServerCache
Časté příčiny chyb „DNS server neodpovídá“
Existuje řada scénářů, které se opakovaně opakují jak v domácích, tak i v profesionálních sítích. Jejich pochopení vám pomůže dostat se přímo k jádru problému, aniž byste ztráceli čas.
Poškozená nebo zastaralá mezipaměť DNS v operačním systému
Váš počítač ukládá lokální mezipaměť DNS s nejnovějšími vyhledáváními DNS, aby se urychlilo prohlížení. Pokud se tato mezipaměť poškodí nebo obsahuje zastaralé záznamy (v důsledku změn hostingu, migrací, změn zóny DNS atd.), zobrazí se vám chyby při přístupu k doménám, které na jiných zařízeních fungují správně.
Ve Windows můžete tento problém vyřešit spuštěním následujícího příkazu v příkazovém řádku s oprávněními správce:
ipconfig / flushdns
V systému macOS je typický ekvivalent:
sudo dscacheutil -flushcache; sudo killall -HUP mDNSRodpověď
Na mobilních zařízeních často stačí k vynucení vymazání síťových mezipamětí pouhý restart zařízení nebo zapnutí a vypnutí režimu v letadle .
Nesprávná konfigurace routeru nebo modemu
Váš router a modem fungují jako brána mezi vaší lokální sítí LAN a internetem . Pokud je jejich nastavení DNS nesprávné (například odkazují na server, který již neexistuje, nebo mají nesprávně definované přeposílácí servery), dojde k rozsáhlým chybám na všech zařízeních v síti.
Typické chyby konfigurace:
- Nesprávně nakonfigurované manuální DNS servery na routeru, zděděné ze starých testů.
- DHCP poskytuje interní DNS, který již není aktivní nebo které fungují pouze pro část sítě.
- Filtry nebo pravidla firewallu na routeru které blokují port 53 UDP/TCP pro určité DNS servery.
V těchto případech je dobrým výchozím bodem restart modemu a routeru (vypnout je, počkat 30–60 sekund a znovu je zapnout) a pokud problém přetrvává, zkontrolovat konfiguraci nebo dokonce obnovit tovární nastavení a znovu je nakonfigurovat od začátku.
Rušení z firewallu, antiviru nebo VPN
Brány firewall, antivirová řešení a VPN jsou navrženy k ochraně, ale příliš agresivní nastavení může vést k blokování dotazů DNS nebo k jejich směrování přes chybné tunely . To zahrnuje jak brány firewall operačních systémů, tak i pokročilá síťová bezpečnostní zařízení.
Logické kroky k ověření:
- Dočasně vypněte antivirový program a firewall (vědět, co děláte, a jen si to otestovat).
- Zavřete jakoukoli VPN Ujistěte se, že je připojeno, a zkuste prohlížet znovu.
- Na firemních firewallech zkontrolujte, zda Port 53 není filtrován ani přesměrován podivným způsobem.
Pokud po deaktivaci těchto prvků vše funguje správně, je čas zkontrolovat pravidla, výjimky a síťové profily , abyste povolili provoz DNS bez ohrožení zabezpečení.
Problémy s DNS serverem: zátěž, zóny, rekurze a delegace
Mnoho podnikových sítí má jeden nebo více autoritativních a rekurzivních DNS serverů (například Windows Server s rolí DNS), které reagují jak na interní názvy, tak na internetové dotazy. Rozsah možných incidentů je zde široký:
- DNS server nefunkční nebo služba zastavenaPokud služba DNS systému Windows není spuštěna, dotazy selžou s chybou „Žádná odpověď od serveru“. Můžete ji zkusit spustit pomocí síťový start DNS.
- Server přetížený nebo zóna pozastavenaChyby jako „Chyba serveru“ nebo „Dotaz odmítnut“ mohou znamenat, že Zóna je pozastavena nebo server dosáhl svého limituZkontrolujte protokoly událostí (Aplikace, Systém a „DNS server“) a kartu Obecné zóny.
- Nefunkční rekurzePokud server přeposílá dotazy na jiné DNS servery (záložka Přeposílání), jakékoli problémy v tomto řetězci (časové limity, nesprávná data, špatně sestavené zřetězené přeposílání) mohou způsobit chyby externího rozlišení.
- Nesprávné delegování DNSPokud je mezi nadřazenou zónou a zónou delegáta (například corp.contoso.com a sub.corp.contoso.com) nesprávně nakonfigurovaná delegace, zobrazí se při pokusu o překlad názvů z zóny delegáta chyby.
Pro diagnostiku rekurze a delegace se často používá nslookup v interaktivním režimu , který dotazuje záznamy NS a A na každé úrovni a experimentuje s povolenou nebo zakázanou rekurzí. Je to pokročilejší přístup, ale nezbytný, pokud spravujete autoritativní DNS servery.
Přenosy zón a synchronizace mezi servery
V topologiích s primárními a sekundárními DNS servery může docházet k chybám při rozlišení, protože sekundární zóna nebyla správně aktualizována. Typické příznaky:
- Sekundární server vrací zastaralá nebo nekonzistentní data ve srovnání s primárním serverem.
- Zobrazí se prohlížeč událostí chyby přenosu zóny.
- Vynucením dnscmd /zonerefresh Proces není řádně dokončen.
Proto je vhodné:
- Porovnejte sériové číslo zóny v primárním a sekundárním obvodu a ujistěte se, že primární obvod má vyšší sériové číslo.
- zkontrolovat možnosti zónového převodu (karta Přenosy zón) a potvrďte, že je sekundární úložiště autorizováno.
- Pokud existují smíšené implementace (např. Windows a BIND), zkontrolujte kompatibilitu typů registru a zda byl zakázán „rychlý přenos“, pokud jej sekundární server nepodporuje.
Praktická řešení pro případ, kdy „DNS server neodpovídá“
Zde je uspořádaný seznam akcí, které můžete provést, a to jak na klientských počítačích, tak v domácím a firemním síťovém prostředí, abyste problém metodicky vyřešili.
1. Restartujte router/modem a zařízení
Zní to jako klišé, ale správné vypnutí a restartování často vyřeší spoustu problémů se sítí. Restartování vymaže mezipaměť, obnoví relace s poskytovatelem internetových služeb a opraví drobné zablokování interních síťových zařízení.
- Úplně vypněte počítač (nebo mobilní telefony, tablety atd.).
- Odpojte router a modem (pokud se jedná o dvě samostatná zařízení).
- Počkejte alespoň 30 sekund.
- Znovu zapojte modem a router a počkejte, až se všechny kontrolky stabilizují.
- Znovu zapněte počítač a zkuste procházet.
2. Změňte své DNS servery na jiné veřejné a spolehlivé
Pokud máte podezření, že DNS servery vašeho poskytovatele nefungují správně nebo jsou přetížené, můžete si na svém počítači nebo routeru nakonfigurovat vysoce výkonné veřejné DNS servery , například:
- DNS Google: 8.8.8.8 a 8.8.4.4
- Cloudflare DNS: 1.1.1.1 a 1.0.0.1
- Nechráněný: 208.67.222.222 a 208.67.220.220
- Jiné komerční DNS (DNS server Surfshark: 194.169.169.169 atd.).
Ve Windows to můžete udělat takto:
- lis Windows + RZapíše ncpa.cpl a stiskněte Enter.
- Klikněte pravým tlačítkem myši na připojení (Ethernet nebo Wi-Fi) a vyberte vlastnosti.
- Vyberte Internetový protokol verze 4 (TCP / IPv4) a stiskněte vlastnosti.
- značka Získejte adresu IP automaticky Pokud chcete, aby router přiřadil IP adresu, vyberte Použijte následující adresy serverů DNS.
- Vyplňte pole Preferovaný server DNS y alternativu s hodnotami, které chcete použít (například 8.8.8.8 a 8.8.4.4).
- Activa Ověření konfigurace při ukončení a klikněte na OK.
3. Vymažte mezipaměť DNS a obnovte konfiguraci IP adresy (Windows)
V mnoha případech, zejména pokud připojení předtím fungovalo dobře, stačí pouhé „resetování“ síťové konfigurace zařízení pomocí několika příkazů:
- Otevřete nabídku Start, zadejte cmd, klikněte pravým tlačítkem na Příkazový řádek a vyberte Spustit jako správce.
- Zadejte následující příkazy řádek po řádku (po každém z nich stiskněte klávesu Enter):
ipconfig / flushdns
ipconfig / release
ipconfig / renew
Katalog resetování Winsocku pomocí NETSH
NETSH int ipv4 resetovat reset.log
NETSH int ipv6 resetovat reset.log
Poté restartujte počítač. Vymažete mezipaměť DNS, obnovíte pronájem DHCP a resetujete zásobník TCP/IP , což opraví spoustu podivných chyb.
Pro izolaci příčiny je velmi užitečné křížové testování :
- Pokud používáte Chrome, zkuste Firefox, Edge nebo jakýkoli jiný prohlížeč.
- Použijte jiné zařízení ve stejné síti (jiný počítač, mobil, tablet) a zkuste se přihlásit na stejné webové stránky.
- Pokud používáte Wi-Fi, připojte počítač k Ethernetový kabel přímo k routeru A v případě problémů s Wi-Fi se obraťte Jak opravit problémy s Wi-Fi na vašem počítači.
Pokud selže pouze na jednom konkrétním zařízení, problém spočívá v jeho konfiguraci, firewallu, ovladačích nebo dokonce malwaru . Pokud selže na všech zařízeních, měli byste zkontrolovat router, interní DNS server nebo dokonce svého poskytovatele internetových služeb.
5. Spusťte nástroje pro řešení problémů se sítí v operačním systému
Systémy Windows a macOS obsahují průvodce, kteří automaticky detekují a opravují mnoho selhání připojení, včetně základních problémů s DNS.
- Ve Windows: Nastavení > Síť a internet > Poradce při potížích se sítí.
- V systému macOS: Nabídka Apple > Diagnostika sítě.
Nedělají sice zázraky, ale mohou vám ušetřit čas při řešení jednoduchých problémů , jako jsou například deaktivované adaptéry, nesprávně použité síťové profily nebo nekonzistentní parametry IP adresy.
Pokročilé techniky pro diagnostiku problémů s DNS na serverech
Pokud spravujete firemní DNS server (například Windows Server s rolí DNS), nástroje se mírně změní a úroveň detailů se zvýší. V tomto případě se postupuje od jednoduchého ke složitému , stejně jako u klientů, ale s přidáním specifických testů k samotné službě DNS.
Zkontrolujte stav služby a protokoly událostí
První věc, kterou musíte udělat, je přihlásit se na server a zkontrolovat:
- Že Služba DNS běží (můžete ho spustit pomocí síťový start DNS (pokud je zadržen).
- L protokoly událostí z Aplikace, Systému a „DNS serveru“ a hledá opakované chyby zóny, přenosy nebo rekurzi.
Pokud klienti při použití příkazu nslookup přímo na daném serveru obdrží chybu „Chyba serveru“ nebo „Dotaz odmítnut“, může být zóna pozastavena nebo samotný server může být na limitu svých zdrojů (CPU, RAM, disk).
Otestujte přístupnost pomocí nslookup z klientů a serverů
Kromě testování z klientských serverů je vhodné spouštět dotazy i ze samotného DNS serveru a z dalších zprostředkujících serverů. Například:
nslookup
Pokud resolver vrátí správnou IP adresu, server funguje a problém může být v cestě mezi klientem a serverem. Pokud vrátí:
- „Chyba serveru“ nebo „Dotaz odmítnut“: pozastavená zóna, konflikt konfigurace nebo přetížený server.
- „Časový limit požadavku na server vypršel“Služba DNS zastavena, firewall blokuje port 53, nesprávně nakonfigurované rozhraní nebo server naslouchá pouze na určitých IP adresách.
V prostředích s pokročilými firewally nebo proxy zkontrolujte, zda se nepoužívá nestandardní DNS port . Nástroj nslookup standardně používá UDP 53; pokud byl port změněn, dotazy selžou, dokud neupravíte pravidla firewallu a nespustíte testy.
Diagnostika rekurzivity a delegací
Chcete-li zkontrolovat rekurzi na DNS serveru, můžete:
- Zjisti, jestli to má nakonfigurované přeposílácí servery (Karta Forwarders ve vlastnostech serveru v konzoli DNS).
- Pokud neexistují žádné přeposílácí servery, otestujte, zda server může dotazovat kořenové servery použití nslookup v interaktivním režimu a dotazování NS záznamů z kořenové zóny.
Pokud odpovědi ukazují „Časový limit požadavku vypršel“ i na kořenových serverech a návrhy kořenových serverů ukazují na správné servery, obvykle se jedná o:
- Problémy s odchozím síťovým připojením ze serveru.
- Firewall blokující odchozí DNS provoz.
- Příliš agresivní doba čekání rekurze.
Pro zajištění přerušených delegací se obvykle:
- Spusťte nslookup na postiženém serveru, zakažte rekurzi (nastavit norecurse) a spouštět NS/A dotazy proti každé úrovni hierarchie domény.
- Tento postup opakujte s každým delegátním serverem a shromážděte všechny záznamy NS a jejich adresy A.
- Zjistit, zda chybí záznam A pro NS, zda některý NS již nereaguje nebo zda existují nesrovnalosti mezi nadřazenou a delegovanou zónou.
Řešení zahrnuje opravu nebo přidání příslušných záznamů A a NS v primární zóně a zajištění toho, aby delegace odkazovala na platné a přístupné servery.
Nejlepší postupy, jak se vyhnout budoucím problémům se sítí IP a DNS
Jakmile vše opět funguje, je čas řešit příčinu problému, aby se neopakoval. Existuje řada jednoduchých osvědčených postupů , které výrazně zlepšují stabilitu.
Udržujte systémy, routery a firmware aktuální
Výrobci často opravují chyby v síťovém zásobníku, problémy s DNS, úniky paměti a zranitelnosti v aktualizacích systému a firmwaru. Nechat router a operační systém několik let neaktualizovaný si koleduje o potíže.
Doporučení:
- Aplikujte pravidelně bezpečnostní záplaty a aktualizace ve Windows, macOS nebo Linuxu.
- Zkontrolujte, zda existuje Nový firmware pro router nebo modem a aplikujte jej podle pokynů výrobce.
- Udržujte síťové ovladače přiměřeně aktuální, zejména po změnách hardwaru.
Vyberte spolehlivé DNS servery a správně nakonfigurujte firewall a antivirový software.
Pokud vám váš poskytovatel způsobuje potíže, můžete se rozhodnout pro používání spolehlivých a kvalitních veřejných DNS serverů (Google, Cloudflare, OpenDNS atd.) na routeru i zařízeních. Zároveň zkontrolujte firewall a antivirový software.
- Neblokovat DNS dotazy na portu 53 UDP/TCP.
- Povolit rozlišení pro IPv4 i IPv6 pokud to vaše síť podporuje.
- Nenuť to šifrované DNS nebo přes HTTPS experimentálně, aniž byste věděli, co děláte.
Monitorování připojení a stability DNS
Ve firmách se doporučuje implementovat nepřetržitý monitoring DNS a sítě pomocí nástrojů jako PerfOps, DigiCert DNS Trust Manager nebo jiných podobných řešení:
- Změřte časy rozlišení a detekujte neobvyklé latence.
- Sledujte dostupnost a výpadky autoritativních DNS serverů.
- Dostávejte upozornění na opakující se chyby, prudké nárůsty dotazů nebo potenciální útoky (např. DDoS na službu DNS).
V menších prostředích postačí jednoduché pravidelné kontroly: ping na známé IP adresy a domény , kontrola protokolů routeru a pokud se chyby DNS opakují, kontaktování poskytovatele internetových služeb , aby se vyloučily problémy na úrovni sítě.
Kombinace konzistentní konfigurace IP adresy, dobře zvolených DNS serverů, kontrolovaných mezipamětí, aktualizovaných zařízení a konzistentního monitorování představuje zásadní rozdíl mezi sítí, která každý týden vypadne, a sítí, která jednoduše funguje bezchybně. Pochopení toho, jak IP adresa, DNS, routery, firewally a servery interagují, vám umožní mnohem lépe diagnostikovat další chybu „DNS server neodpovídá“ během několika minut, místo abyste ztráceli hodiny zápasením s prohlížečem.
