- UEFI er den moderne erstatning for BIOS med mere sikkerhed, understøttelse af store diske og en bedre brugerflade.
- BIOS+MBR og UEFI+GPT er næsten uadskillelige par, og blanding af tilstande forårsager normalt, at systemet ikke kan starte.
- Sikker opstart tilhører UEFI og begrænser, hvilke systemer der kan opstarte, hvilket forbedrer sikkerheden, hvis den er korrekt konfigureret.
- Det er vigtigt at vide, om din Windows bruger BIOS eller UEFI, før du opgraderer hardware, geninstallerer eller kloner diske.
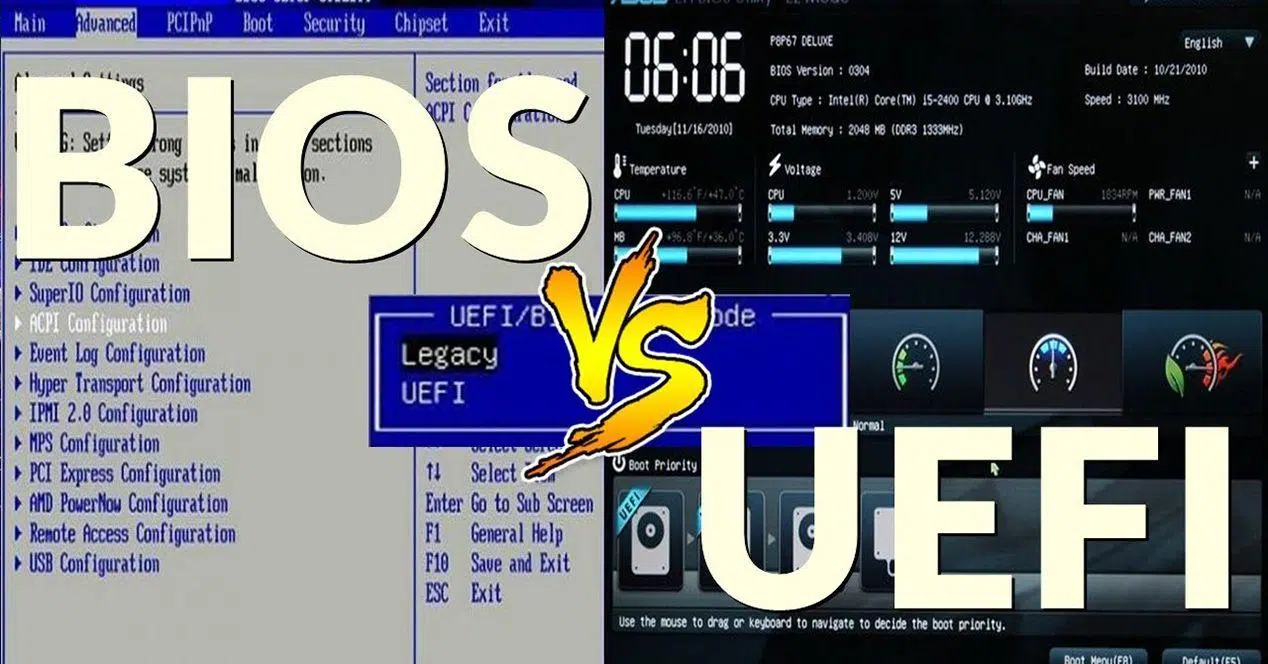
Når vi tænder vores computer, og alting starter op som ved et trylleslag, er der faktisk et meget lavniveau-program, der arbejder i baggrunden. Denne indledende "hjerne" kan være en klassisk BIOS eller dens moderne erstatning, UEFI . Begge omtales ofte tilfældigt som BIOS, men de er ikke ens, og det er vigtigt at skelne mellem dem, hvis du vil undgå overraskelser, når du installerer operativsystemer eller skifter harddiske.
UEFI er kommet for at erstatte den BIOS, vi har brugt siden slutningen af 70'erne. Den udfører den samme grundlæggende funktion – initialisering af hardwaren og opstart af operativsystemet – men tilføjer mange forbedringer: en grafisk brugerflade, forbedret sikkerhed, understøttelse af meget store diske og mere fleksibel partitionsstyring . Den måde, din computer starter på, bestemmer dog , hvilke operativsystemer du kan installere, og hvordan du skal partitionere disken , så det er værd at forstå det grundigt.
Hvad er firmware, BIOS og UEFI?
Før vi går i gang med sammenligninger, er det nyttigt at præcisere et grundlæggende koncept: både BIOS og UEFI er firmware . Det vil sige et program, der er gemt i en særlig hukommelse på bundkortet, og som direkte styrer computerens elektroniske kredsløb, før operativsystemet tager over.
Denne firmware kører, så snart tænd/sluk-knappen trykkes ned. Den initialiserer og kontrollerer RAM, processor, grafikkort, harddiske og grundlæggende periferiudstyr . Når den har bekræftet, at alt er i orden, finder den, hvilken enhed der skal starte (harddisk, USB, netværk osv.), og indlæser operativsystemet derfra.
Hvad er BIOS (Basic Input/Output System)
Den klassiske BIOS dukkede op i 70'erne og 80'erne, og dens akronym står for Basic Input/Output System . I årtier har det været bootstandarden for stort set alle kompatible pc'er . BIOS-koden kører i 16 bit og blev designet til meget begrænset hardware sammenlignet med nutidens standarder.
Når du tænder en computer med en traditionel BIOS, er det første, der sker, POST (Power-On Self Test): BIOS'en kører en række kontroller af hardwaren, herunder hukommelse, diske, CPU, blæsere, temperaturer osv. Hvis alt er korrekt, ser den på MBR-partitionstabellen, identificerer diskens boot-sektor og udfører den for at indlæse operativsystemet.
Konfigurationsgrænsefladen i en traditionel BIOS er let genkendelig: en blå eller sort baggrundsskærm, et MS-DOS-lignende udseende og navigation udelukkende ved hjælp af tastaturet . Fra denne menu kan du ændre opstartsrækkefølgen , aktivere eller deaktivere enheder, justere strømprofiler eller ændre processor- og hukommelsesparametre.
I mange år var dette mere end nok, men BIOS kom til kort med ankomsten af meget store harddiske, udvidede 64-bit systemer og nye sikkerhedskrav . Det er her, UEFI kommer ind i billedet.
Hvad er UEFI (Unified Extensible Firmware Interface)?
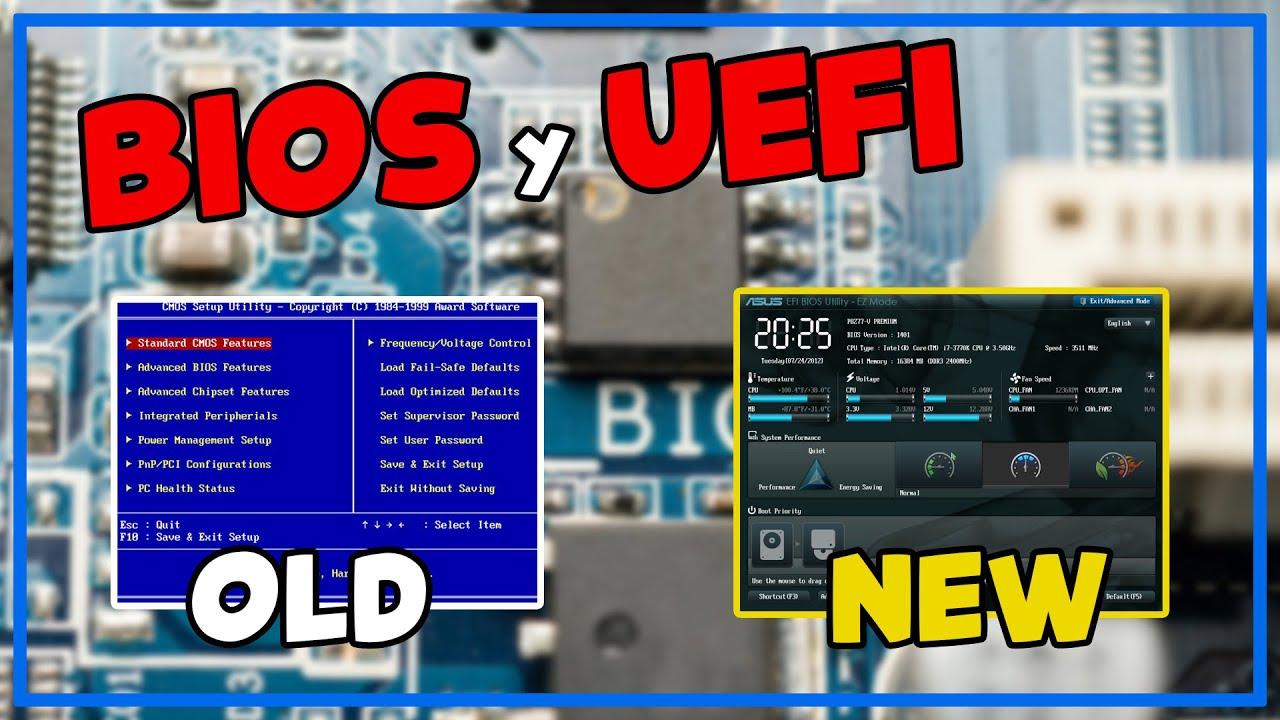
UEFI er den direkte udvikling af BIOS, og dets akronym står for Unified Extensible Firmware Interface . Den opstod som en standard, der oprindeligt blev drevet af Intel og formaliseret af UEFI Forum i 2002 , med virksomheder som AMD, Apple, Dell, Lenovo og Microsoft, blandt mange andre, involveret i dens udvikling.
Målet med UEFI er klart: at erstatte BIOS ved at tilbyde et langt mere fleksibelt og sikkert miljø, der er i stand til at håndtere moderne hardware . UEFI-firmware er skrevet i C, kører i 32 eller 64 bit og kan lagres i enhver ikke-flygtig hukommelse, ikke kun i den typiske klassiske CMOS-chip.
I praksis udfører UEFI de samme grundlæggende funktioner som BIOS : den initialiserer hardwaren, verificerer, at alt fungerer korrekt, identificerer boot-enheden og starter operativsystemet. Forskellen er, at den tilføjer et lag af ekstra tjenester: sin egen boot manager, native netværkssupport, muligheden for at indlæse tredjepartsværktøjer, sikker boot, understøttelse af GPT-partitionerede diske og meget mere.
Visuelt er ændringen tydelig. UEFI-grænseflader tilbyder typisk grafiske menuer med ikoner, museunderstøttelse, flere sprog og endda animationer og lyd . Nogle bundkort giver dig endda mulighed for at se realtidsinformation om temperaturer, spændinger og ventilatorkurver eller integrere små diagnostiske værktøjer.
Synlige forskelle mellem BIOS og UEFI
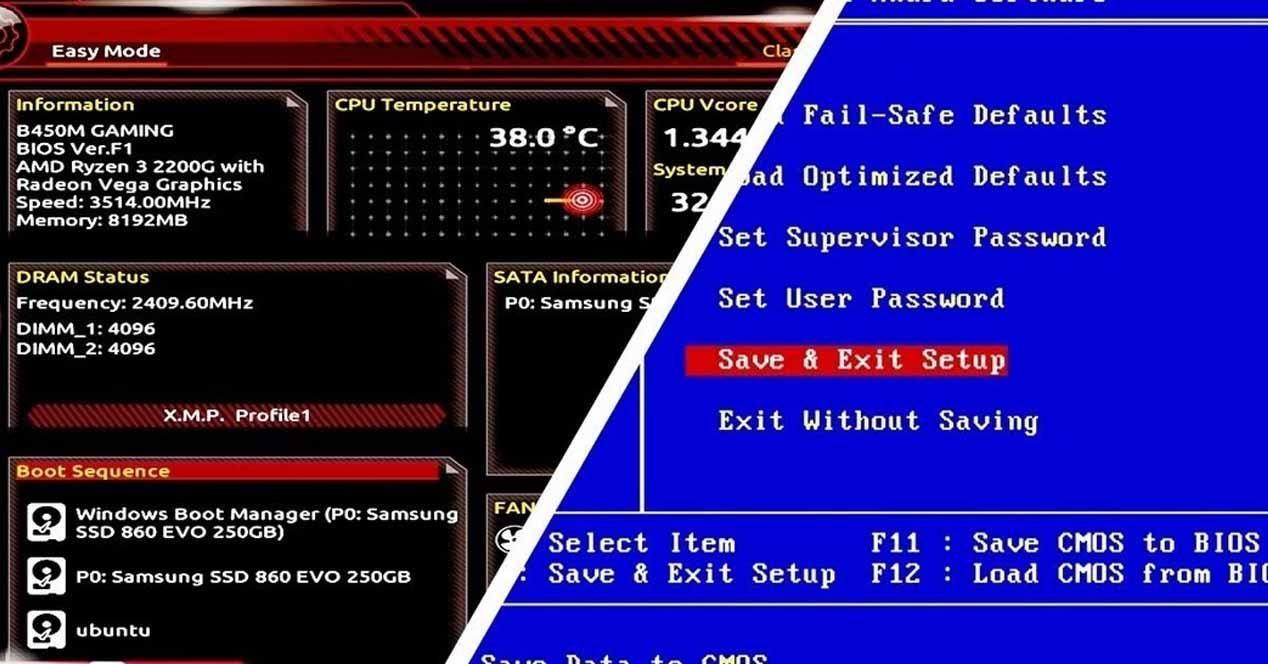
Hvis du kun har bemærket, at du "går ind i BIOS" ved at trykke på en tast, når du starter op, kan det virke som om, at alt er det samme, men mellem en klassisk BIOS og UEFI-firmware er der ret dybtgående ændringer , både i hvad du ser, og i hvad der sker nedenunder.
Den mest åbenlyse forskel er udseendet. Traditionel BIOS præsenterer et spartansk, tekstbaseret miljø, der udelukkende styres med tastaturet . UEFI tilbyder derimod en grafisk brugerflade, der minder meget om et letvægtsoperativsystem, med museunderstøttelse og i mange tilfælde med "grundlæggende" skærme til nybegyndere og "avancerede" skærme til dem, der ønsker mere præcis kontrol.
En anden vigtig forskel er tilslutningsmuligheder. UEFI kan oprette forbindelse til internettet på egen hånd for at opdatere firmware eller få adgang til netværkstjenester, selv uden at indlæse operativsystemet. Dette åbner døren for fjernvedligeholdelsesværktøjer på computere, der ikke engang starter Windows eller Linux.
Fra et kodeperspektiv er BIOS begrænset til 16 bit, mens UEFI fungerer direkte i 32 eller 64 bit . Dette gør det muligt at håndtere mere hukommelse, flere enheder parallelt og hurtigere opstartstider, hvilket reducerer tiden fra at trykke på tænd/sluk-knappen til at se skrivebordet.
For slutbrugeren er en anden meget praktisk ændring, at UEFI inkorporerer sin egen boot manager, der er i stand til at håndtere flere operativsystemer og adskillige boot-poster uden at være afhængig af det gamle rigide MBR-skema. Dette kombineres med brugen af GPT-partitioner, som vi vil diskutere i detaljer senere.
De vigtigste fordele ved UEFI-tilstand i forhold til BIOS
Ud over det æstetiske tilbyder UEFI en række tekniske fordele, der forklarer, hvorfor producenterne har skiftet i massevis. På de fleste moderne computere, hvis du kan vælge mellem UEFI og legacy BIOS, vil du helt klart foretrække at bruge UEFI , undtagen i specifikke scenarier.
En af de vigtigste forbedringer er dens respekt for brugerens tid: opstartstiderne er typisk meget hurtigere . UEFI kan initialisere flere enheder samtidigt takket være sin moderne arkitektur, da den fungerer i 32/64 bit med mere tilgængelig adresseplads. Dette er især mærkbart på systemer med mange diske eller controllere.
En anden afgørende fordel er understøttelse af lagring. UEFI fungerer problemfrit med GPT-partitionerede diske , hvilket giver dig mulighed for at bruge drev større end 2 TB og oprette op til 128 primære partitioner på en enkelt disk uden behov for udvidede partitioner eller andre løsninger.
Inden for sikkerhedsområdet introducerer UEFI den velkendte Secure Boot . Denne funktion validerer kryptografisk den kode, der kører under opstart, og blokerer opstart af usignerede eller manipulerede systemer, hvilket reducerer risikoen for bootkits og malware, der reagerer, før operativsystemet kan forsvare sig selv.
Vi bør heller ikke glemme udvidelsesmulighederne. UEFI er modulær og kan udvides med tredjepartsdrivere og -applikationer : overclocking-værktøjer, diagnosticeringsværktøjer, små medieafspillere eller indlejrede netværksklienter. Ved at kunne knytte drivere direkte til firmwaren frigøres operativsystemet desuden fra at indlæse bestemte drivere , hvilket kan forenkle dets arbejde og forbedre den samlede ydeevne.
Endelig, hvad angår vedligeholdelse, understøtter UEFI fjernadministration og netværksadgang på mange professionelle platforme, så en tekniker kan gribe ind på en server eller pc, selvom operativsystemet er i stykker, eller hoveddisken er gået i stykker.
Almindelige begrænsninger og problemer med UEFI
Med alt ovenstående i tankerne kan det virke som om, at UEFI er perfekt, men intet system er ufejlbarligt. UEFI kan også forårsage hovedpine , især hvis du blander tilstande eller arbejder med ældre operativsystemer.
Til at begynde med er UEFI stærkt rettet mod 64-bit systemer . Selvom der findes specifikke implementeringer til 32-bit systemer, er det i praksis almindeligt, at moderne computere har problemer eller simpelthen ikke kan starte ældre 32-bit systemer, især når disken er formateret som GPT, og Secure Boot er aktiveret.
Fra et sikkerhedsmæssigt synspunkt er det vigtigt at præcisere én ting: Selvom UEFI med Secure Boot forbedrer beskyttelsen, er den ikke absolut . Der er specifikke trusler mod UEFI-firmware – såsom visse vedvarende trojanske heste – der installerer sig selv på et så lavt niveau, at de overlever formatering, geninstallation og endda udskiftning af harddiske, fordi de findes på selve bundkortet.
En anden kilde til problemer opstår, når opstartskonfigurationer går tabt eller ændres ved et uheld . En simpel UEFI-nulstilling (ved hjælp af en knap, jumper eller batteri) kan nulstille bundkortet til fabriksindstillingerne, ændre opstartstilstanden (UEFI/Legacy) og forhindre Windows i at starte, selvom dataene er intakte.
Endelig kræver kompatibilitet med meget gammel hardware nogle gange aktivering af legacy-tilstand (CSM) , hvilket kan komme i konflikt med GPT-diske eller moderne systemer, der forventede at starte i ren UEFI. Kort sagt tilbyder det kraft, men også flere variabler at administrere.
Sikker opstart: hvad det er, og hvordan det passer ind i alt dette
Secure Boot fortjener sin egen sektion, fordi den rejser mange spørgsmål. Det er ikke en Windows-funktion i sig selv, men snarere en komponent i UEFI-standarden, som moderne systemer – Windows 8 og nyere, og mange nyere Linux-distributioner – ved, hvordan de skal udnytte.
Ideen bag Secure Boot er relativt simpel: Under opstart udfører firmwaren kun kode, der er signeret og valideret ved hjælp af betroede kryptografiske nøgler . Dette inkluderer operativsystemets bootloader og i nogle tilfælde valgfrie drivere, der indlæses før operativsystemet.
Hvis noget forsøger at starte uden at være signeret med en genkendt nøgle, giver UEFI det simpelthen ikke kontrol . Dette gør det vanskeligt for en angriber at indlæse et alternativt operativsystem fra USB for at læse din disk uden tilladelse, eller for malware at ændre bootloaderen til at køre før antivirussoftwaren.
Denne mekanisme skabte kontrovers, da den først dukkede op, fordi den i starten udelukkede mange ikke-Windows-systemer og ældre Linux-distributioner . Derfor inkluderer moderne bundkort ofte en ældre kompatibilitetstilstand (CSM/Legacy) og muligheden for at deaktivere Secure Boot, hvilket muliggør installation af systemer, der ikke er designet til UEFI.
I øjeblikket understøtter de fleste af de velkendte 64-bit Linux-distributioner allerede Secure Boot , så de kan sameksistere med Windows 10/11 i UEFI-tilstand uden at skulle deaktivere det, så længe firmware-nøglens konfiguration tillader det.
MBR- og GPT-partitioner: hvorfor de er vigtige med BIOS og UEFI
Når man taler om BIOS og UEFI, er det umuligt ikke at nævne, hvordan information er organiseret på disken. Partitionstabellen definerer, hvordan en fysisk disk er opdelt i brugbare partitioner , og her kommer to nøgleordninger i spil: MBR og GPT.
I klassiske pc'er arbejder BIOS med diske, der bruger MBR-partitionstabellen (Master Boot Record) . Dette format stammer fra 80'erne, hvor det var science fiction at tale om multi-terabyte-diske. MBR'en er gemt i diskens første sektorer og indeholder blandt andet boot-koden og partitionsbeskrivelserne.
MBR har flere vigtige begrænsninger: den tillader kun op til 4 primære partitioner (eller 3 primære og én udvidet partition med interne logiske drev), og hver partition må ikke overstige 2 TB . Desuden kan du miste adgang til alle partitioner, hvis MBR'en bliver beskadiget, hvis information centraliseres på ét sted.
Med UEFI følger GPT (GUID Partition Table). GPT blev designet netop til at overvinde begrænsningerne ved MBR . Det giver dig mulighed for at definere op til 128 primære partitioner på en enkelt disk, hver med størrelser, der teoretisk set kan nå hundredvis af terabyte.
En anden vigtig forskel er robusthed: GPT gemmer flere redundante kopier af partitionstabellen på tværs af disken , så beskadigelse af de første par sektorer betyder ikke nødvendigvis, at hele strukturen mistes. Dette gør gendannelse nemmere i tilfælde af fejl.
I praksis er de sædvanlige parringer BIOS+MBR og UEFI+GPT . En computer, der starter i ren UEFI, forventer typisk, at systemdisken er formateret som GPT med den tilsvarende EFI-opstartspartition . I modsætning hertil fungerer en opstart i ældre BIOS-tilstand normalt på diske med MBR.
Hvornår giver det mening at bruge partitioner og skifte fra MBR til GPT (og omvendt)
At arbejde med partitioner er ikke kun et teknisk anliggende; det påvirker direkte, hvordan du organiserer dine data, og hvilke operativsystemer du kan installere . Der er flere scenarier, hvor det er næsten obligatorisk at ændre partitionstabellen.
Et typisk eksempel er multiboot. Hvis du vil have flere operativsystemer på den samme computer – for eksempel Windows og Linux – skal hvert operativsystem have sin egen klart definerede partition (eller sæt af partitioner), og partitioneringsskemaet skal være kompatibelt med den boot-tilstand, du bruger.
Et andet almindeligt scenarie er, når du allerede har oprettet partitioner og skal ændre størrelsen på, slette eller flytte dem for at give plads til et nyt operativsystem eller en ny datapartition. Det er her, at en forkert flytning kan resultere i datatab, så det er bedst at gå frem med ekstrem forsigtighed, have en sikkerhedskopi ved hånden og helst bruge specialiseret software.
Det er også almindeligt at arbejde med partitioner, når du vil klone din operativsysteminstallation til en anden disk, så du kan gendanne den præcis som den var i tilfælde af en katastrofe. I disse tilfælde skal partitioneringstypen (MBR/GPT) og boot-tilstanden (BIOS/UEFI) stemme overens mellem kilde- og destinationsdiskene for at undgå at ende med et system, der ikke vil starte. Til disse processer er det almindeligt at konsultere vejledninger om, hvordan man kloner installationen korrekt.
Det er muligt at skifte fra MBR til GPT – eller omvendt – men der er en hage. I mange tilfælde involverer det sletning af diskens indhold , medmindre du bruger specifikke værktøjer, der muliggør konvertering undervejs. Desuden kan du ikke "hot-converte" den disk, du starter Windows fra, uden at følge specifikke og noget delikate procedurer; derfor findes der vejledninger til, hvordan man gør det sikkert.
Operativsystemkompatibilitet med BIOS/UEFI og MBR/GPT
Firmware, partitioneringstilstand og operativsystemkompatibilitet er lidt af et mysterium, der er værd at forstå. Ikke alle systemer kan boote i UEFI, ikke alle understøtter GPT, og ikke alle fungerer godt med Secure Boot.
Fra og med Windows forstår XP og tidligere versioner kun BIOS og MBR . De kan ikke starte i UEFI-tilstand eller installeres på en GPT-disk som det primære operativsystem. Windows Vista introducerede foreløbig UEFI-understøttelse, men det var med Windows 7 og især Windows 8, at understøttelsen blev etableret.
I moderne miljøer kan 64-bit Windows fra Vista og fremefter fungere med GPT-diske , og fra Windows 8 og fremefter anbefales UEFI-installation med en EFI-systempartition. Faktisk leveres certificerede computere med aktuelle Windows-versioner normalt fra fabrikken med UEFI aktiveret, Secure Boot aktiveret og disken partitioneret i GPT.
Hvad angår Linux, understøtter nuværende 64-bit distributioner typisk både UEFI og GPT , og endda Secure Boot i mange tilfælde. Meget gamle distributioner eller 32-bit versioner kan dog kræve, at Secure Boot deaktiveres og endda tvinges til at fungere på ældre BIOS-tilstand.
En vigtig detalje er, at det ikke er en god idé at installere operativsystemet i én opstartstilstand og derefter skifte til en anden . Hvis du installerer Windows i BIOS-tilstand på en MBR-partition og derefter aktiverer ren UEFI uden CSM, vil computeren sandsynligvis ikke kunne starte. Det modsatte gælder også: en Windows-installation i UEFI på en GPT-partition starter ikke i Legacy-tilstand, hvis du blot deaktiverer UEFI og Secure Boot.
Sådan kan du se, om din pc bruger BIOS eller UEFI
Hvis du er usikker på, hvilket operativsystem din computer bruger, behøver du ikke åbne kabinettet eller spille en gætteleg. Windows indeholder flere nemme måder at kontrollere, om du bruger Legacy BIOS eller UEFI , og også om din disk er formateret som MBR eller GPT.
En af de hurtigste måder er via værktøjet "Systemoplysninger". Fra Start-menuen kan du søge efter "Systemoplysninger" eller køre msinfo32I hovedoversigten vil du se et felt kaldet "BIOS-tilstand".
Hvis "Legacy" eller lignende vises i feltet, starter Windows i Legacy BIOS-tilstand . Hvis der står "UEFI", betyder det, at systemet er installeret og konfigureret til at bruge UEFI-firmware, sandsynligvis med en GPT-disk og en EFI-opstartspartition.
En anden nyttig metode er Diskhåndtering. åbner diskmgmt.msc og undersøg disken, hvor Windows er installeret.Hvis du ser en lille "EFI System"-partition i FAT32-format sammen med en anden partition reserveret til Microsoft og den primære NTFS-partition, ser du på en UEFI-tilstandsinstallation på GPT.
Hvis du derimod kun ser en eller to primære NTFS-partitioner og ingen EFI-partitioner, er Windows højst sandsynligt installeret i BIOS/MBR . For at bekræfte dette kan du bruge partitioneringsværktøjer eller Windows-kommandolinjen.
Der er endda en "retsmedicinsk" metode baseret på installationslogfilen. I mappen C:\Windows\Panther filen er gemt setupact.log med detaljer om det boot-miljø, der blev registreret under installationen. Ved at filtrere filen efter strengen "Detected boot environment", kan du se, om systemet blev installeret i et BIOS- eller EFI-miljø.
Sådan får du adgang til UEFI eller BIOS fra Windows
Adgang til firmwaren er ikke længere bare et spørgsmål om at trykke på F2 eller Delete ved opstart, især på computere, der starter meget hurtigt. Windows 10 og 11 tilbyder direkte adgang til UEFI-indstillingerne uden behov for ninja-lignende reflekser.
Den "reneste" metode er via Windows-indstillinger. Gå til Start → Indstillinger → Opdatering og sikkerhed → Gendannelse . I afsnittet "Avanceret opstart" finder du knappen "Genstart nu", der fører dig til en særlig opstartsmenu.
Efter genstart vil du se flere muligheder. Vælg "Fejlfinding" → "Avancerede indstillinger" → "UEFI Firmware-indstillinger" , og tryk på "Genstart". Enheden starter direkte til firmwareindstillingerne, hvor du kan ændre opstartsparametre, aktivere eller deaktivere sikker opstart og mere.
Der er en meget praktisk genvej: hold Shift-tasten nede, mens du klikker på "Genstart ", uanset om det er fra Start-menuen, loginskærmen eller endda den velkendte Ctrl+Alt+Delete. Dette fører dig direkte til menuen "Avanceret opstart" uden besvær.
Hvis du foretrækker at bruge kommandolinjen, er det også muligt. Åbn en kommandoprompt med administratorrettigheder og kør shutdown.exe /r /oWindows vil advare dig om, at det vil genstarte for at åbne avancerede indstillinger, hvorfra du også kan få adgang til UEFI.
For dem, der ofte foretager disse justeringer, Du kan endda oprette en skrivebordsgenvej, der kører shutdown /r /fw /t 1Ved at dobbeltklikke på den genstarter systemet og går direkte til firmwareindstillingerne uden at skulle gennemgå flere menuer.
Nulstilling af UEFI-indstillingerne, når noget går galt
Hvis du justerer UEFI-indstillingerne uden at vide præcis, hvad hver indstilling gør, kan det resultere i, at computeren ikke starter. Hvis det sker, kan du altid gendanne konfigurationen til fabriksindstillingerne , normalt ved hjælp af en af disse tre metoder.
Nogle producenter har en fysisk UEFI-nulstillingsknap på bundkortet eller endda tilgængelig fra ydersiden af kabinettet. Det er normalt nok at holde den nede i et par sekunder, mens computeren er slukket og frakoblet, for at rydde de brugerdefinerede indstillinger.
En anden klassisk mulighed er at eksperimentere med jumperen på bundkortet. Ved midlertidigt at ændre positionen på den jumper, der bruges til at slette konfigurationen (detaljer herom findes i bundkortets manual) og lade computeren være uden strøm i et par sekunder, mister UEFI de gemte indstillinger og vender tilbage til standardtilstanden.
Den mest "gammeldags" metode er at fjerne CMOS-batteriet fra bundkortet. Fjern CMOS-batteriet, mens computeren er frakoblet, i cirka 10-15 sekunder , og sæt det derefter i igen. Dette er normalt tid nok til, at firmwaren kan glemme den tidligere konfiguration.
I alle tre tilfælde er det en god idé at nedskrive eller fotografere konfigurationen på forhånd, hvis du stadig har adgang til den, så du kan sætte alt tilbage til sin oprindelige tilstand, når problemet er løst.
UEFI-opgradering: Hvornår er det det værd?
Med så meget vægt på opdateringer af operativsystemer og drivere er det naturligt at undre sig over, om UEFI også skal opdateres ofte . Det korte svar er: kun når der er en tvingende grund.
Generelt er det ikke nødvendigt at opdatere UEFI, hvis din computer fungerer korrekt , og du ikke oplever kompatibilitetsproblemer eller alvorlige funktionsfejl. Moderne bundkort er meget forbedrede sammenlignet med ældre BIOS-versioner, men en mislykket firmwareopdatering udgør stadig en betydelig risiko.
Det kan give mening at overveje en opgradering, når producenten udgiver en version, der retter specifikke fejl, du oplever , forbedrer kompatibiliteten med nye processorer eller hukommelse eller løser betydelige sikkerhedssårbarheder.
For at finde ud af, hvilken firmwareversion du har, kan du tjekke feltet "BIOS-version og dato" i systeminformationsværktøjet . Sammenlign det derefter med den seneste version, der er tilgængelig på dit bundkort- eller bærbare computerproducents websted.
Men hvis din computer begynder at fungere forkert efter udskiftning af komponenter – for eksempel efter opgradering af RAM eller installation af et meget kraftfuldt grafikkort – kan problemet skyldes fysiske inkompatibiliteter eller bundkortbegrænsninger , ikke nødvendigvis UEFI-versionen. Det anbefales at udelukke disse, før du forsøger en firmwareopdatering.
At forstå hele denne ramme af BIOS, UEFI, Secure Boot, MBR og GPT er ikke kun teknisk nysgerrighed; det giver dig værktøjerne til at beslutte, hvordan du installerer dine systemer, hvordan du organiserer dine diske, og hvad du skal røre ved (eller ikke røre ved), når noget stopper med at starte , hvilket placerer dig meget tættere på profilen af en tekniker, der er i stand til at tæmme enhver pc, de kommer i hænderne på.
