- Secure Boot ist ein Muss für die Installation oder das Upgrade auf Windows 11 und schützt Ihren PC vor dem Start.
- Bevor Sie Secure Boot aktivieren, müssen Sie unbedingt die Kompatibilität Ihres Computers überprüfen und Backups erstellen.
- Der Vorgang umfasst die Aktualisierung der Firmware, die Umstellung auf UEFI, die Konvertierung der Festplatte in GPT und die Aktivierung von Secure Boot vom BIOS/UEFI.
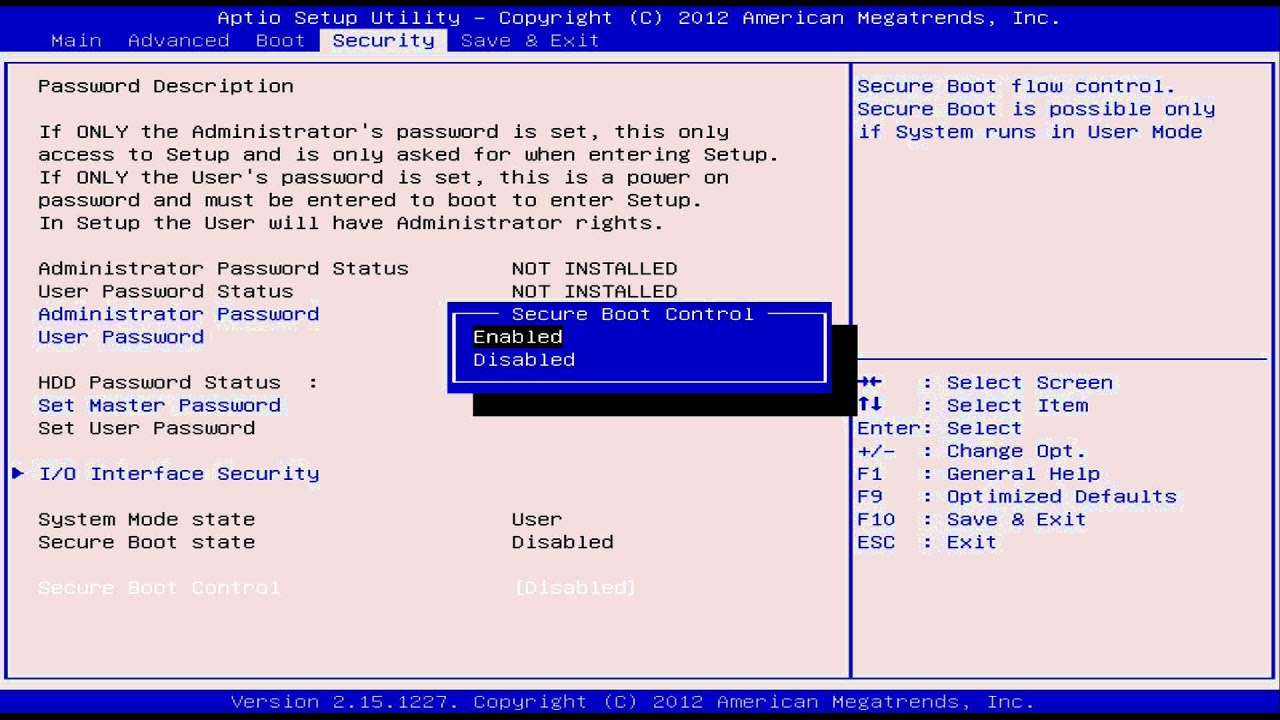
Viele Nutzer, die Windows 11 installieren oder aktualisieren möchten, stoßen auf eine wichtige Voraussetzung: die Aktivierung von Secure Boot. Diese Sicherheitsfunktion ist zwar unerlässlich, um Ihren Computer vor Bedrohungen zu schützen, kann aber verwirrend sein, wenn Sie noch nie mit den UEFI- oder BIOS-Einstellungen Ihres Computers gearbeitet haben. Sollten Sie sich in dieser Situation befinden, keine Sorge: Hier finden Sie eine vollständige Anleitung mit allem, was Sie wissen müssen, um Secure Boot in Windows 11 zu aktivieren.
Secure Boot ist ein zuverlässiger Filter, der festlegt, welche Software beim Systemstart geladen werden darf und die Ausführung von Schadcode verhindert. Die Aktivierung kann jedoch eine Überprüfung der Hardware, eine Anpassung der Firmware und vor allem ein gründliches Verständnis des Prozesses erfordern, um Fehler zu vermeiden, die den Startvorgang Ihres PCs beeinträchtigen könnten. Dieser Artikel führt Sie Schritt für Schritt durch den Prozess, beantwortet häufig gestellte Fragen und gibt Ihnen die besten Empfehlungen für eine erfolgreiche und sichere Durchführung.
Was ist Secure Boot und warum ist es in Windows 11 wichtig?
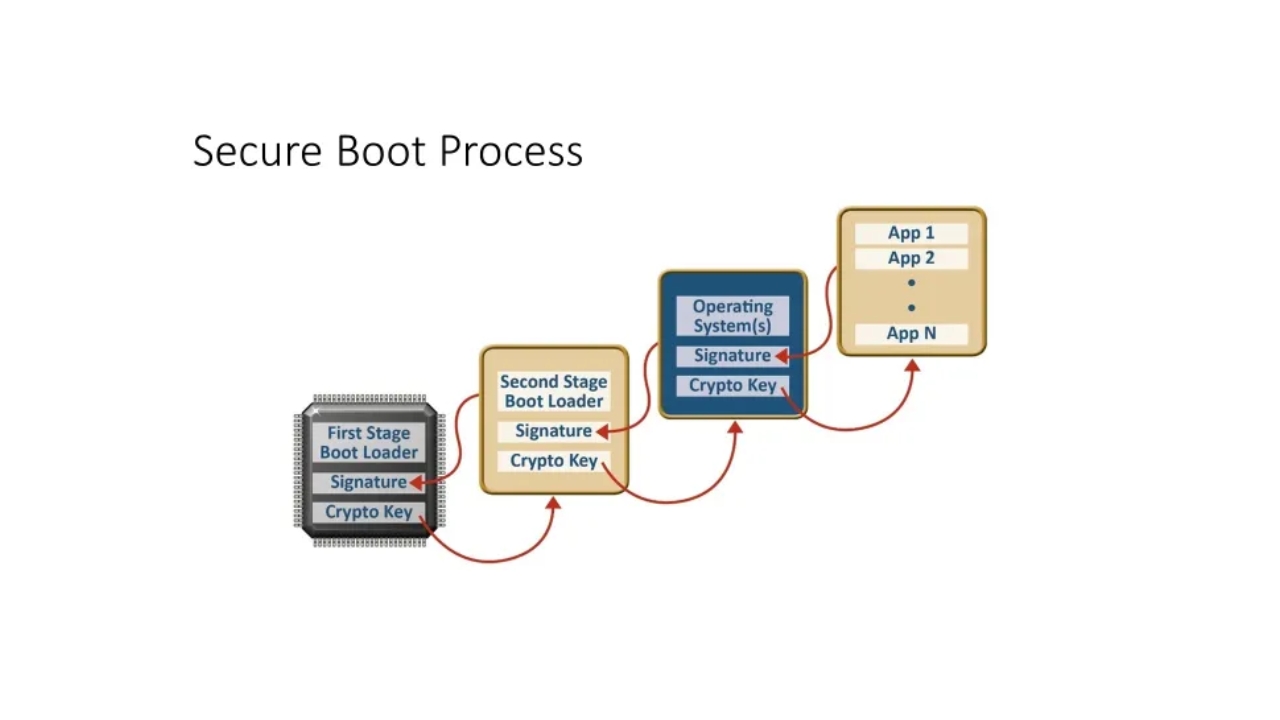
Secure Boot ist eine Funktion, die mit der UEFI-Spezifikation (Unified Extensible Firmware Interface) eingeführt wurde und das traditionelle BIOS ersetzt. Sie bietet eine wichtige Validierungsebene beim Einschalten des Computers.
Wenn Secure Boot aktiviert ist, wird sichergestellt, dass nur vom Hersteller oder Microsoft signierte und verifizierte Treiber und Betriebssysteme geladen werden . Dies verhindert Rootkit- oder Malware-Angriffe, die während des Systemstarts eingeschleust werden könnten. Unter Windows 11 muss Secure Boot (zusammen mit dem UEFI-Modus) aktiviert sein, um diese Sicherheit von Anfang an zu gewährleisten.
Empfehlungen vor der Aktivierung von Secure Boot
- Sichern Sie Ihre wichtigen Daten: Sichern Sie Ihre persönlichen Dateien, bevor Sie die Firmware-Einstellungen ändern. Fehler können dazu führen, dass das System vorübergehend nicht mehr funktioniert.
- Aktualisieren Sie die UEFI/BIOS-Firmware: : Besuchen Sie die Website Ihres Motherboard- oder Computerherstellers und laden Sie die neueste UEFI-Firmware herunter und installieren Sie sie.
- Überprüfen Sie Ihre HardwarekompatibilitätNicht alle älteren Computer unterstützen UEFI oder Secure Boot. Überprüfen Sie anhand der offiziellen technischen Informationen, ob Ihr Computer diesen Modus unterstützt.
- Notieren Sie sich die Schlüssel für den Zugriff auf die UEFI/BIOS-Einstellungen: Dies sind normalerweise Entf, F2, F10, F12 oder ESC, können aber je nach Hersteller variieren.
Unterstützt mein Computer UEFI Secure Boot?
Um herauszufinden, ob Ihr PC Secure Boot unterstützt, gibt es mehrere Möglichkeiten, dies zu überprüfen . Hier sind die praktischsten Methoden:
1. Überprüfen Sie anhand der Systeminformationen
- Presse Win + R Run öffnen.
- Schreiben msinfo32 und drücken Sie die Eingabetaste.
- Suchen Sie im sich öffnenden Fenster nach dem Feld Sicherer Startzustand in der Zusammenfassung.
- Wenn es so aussieht, Aktiviert, ist Secure Boot jetzt funktionsfähig. Wenn Sie sehen Deaktiviert o Nicht unterstützt, müssen Sie es aktivieren oder den Partitionierungsmodus und die Firmware überprüfen.
2. Verwenden Sie CMD- oder PowerShell-Befehle
- Öffnen Sie die Eingabeaufforderung (CMD) als Administrator.
- Lauf bcdedit /enum {current}.
- Suchen Sie in den angezeigten Informationen nach der Zeile "Route". Wenn dort steht winload.efi, bootet das System im UEFI-Modus. Wenn es erscheint winload.exe, der Start erfolgt traditionell (Legacy-BIOS) und Sie müssen es in UEFI konvertieren, um einen sicheren Start zu ermöglichen.
3. Überprüfen Sie die Datenträgerverwaltung
- Presse Win + R und Renn diskmgmt.msc.
- Klicken Sie mit der rechten Maustaste auf die Systemfestplatte. Wenn dort „In GPT-Festplatte konvertieren“ steht, befindet sich das System im MBR-Format (Legacy-BIOS). Wenn dort „In MBR-Festplatte konvertieren“ steht, befindet es sich bereits in einer GPT/UEFI-Partition.
4. Herstellungsdatum des Motherboards
Wenn Ihr Motherboard oder Laptop aus dem Jahr 2011 oder später stammt, ist er höchstwahrscheinlich bereits UEFI-kompatibel und unterstützt Secure Boot. Sie können das Datum wie folgt überprüfen:
- Öffnen Sie eine CMD und führen Sie systeminfo.
- Suchen Sie nach der Zeile von BIOS-Version um das Datum und die installierte Version anzuzeigen.
Wie aktiviere ich den sicheren Start Schritt für Schritt?
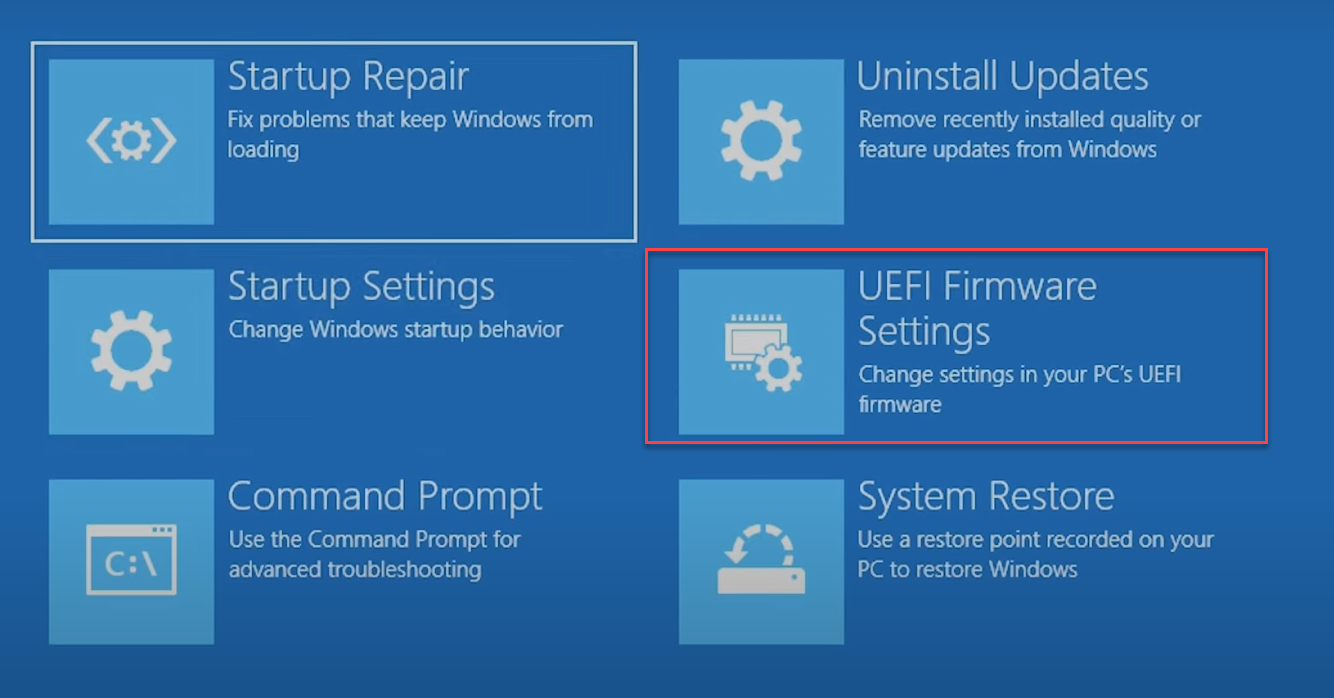
Die einzelnen Schritte können je nach Computerhersteller (Dell, HP, Lenovo, Asus, Gigabyte, MSI usw.) variieren, aber das allgemeine Vorgehen ist in der Regel sehr ähnlich.
1. Greifen Sie auf die UEFI/BIOS-Einstellungen zu
- Starten Sie Ihren Computer neu und drücken Sie, sobald er sich einschaltet, wiederholt die BIOS/UEFI-Zugriffstaste (normalerweise Entf, F2, F12, F10 oder ESC).
2. Überprüfen Sie den Startmodus
- Suchen Sie in der Konfiguration nach dem Abschnitt „Boot-Optionen“ (Boot, Boot-Optionen, Boot-Modus).
- Stellen Sie sicher, dass der Modus aktiviert ist UEFI und nicht in Legacy-BIOS o CSMWenn es sich um Legacy handelt, müssen Sie es auf UEFI umstellen, was möglicherweise eine Konvertierung der Festplatte von MBR nach GPT erfordert. Hierfür kann es hilfreich sein, die vollständige Anleitung auf MSR-Partition in Windows.
3. Ändern Sie den Partitionstyp in GPT (falls erforderlich)
Wenn Ihre Festplatte als MBR formatiert ist und Sie sie in GPT ändern müssen, um UEFI-Boot zu aktivieren und Secure Boot zu aktivieren:
- Erstellen Sie eine vollständige Sicherung Ihrer Daten.
- Verwenden Sie das Windows-Tool zur Datenträgerkonvertierung (Mbr2Gpt.exe) oder spezielle Apps. Führen Sie es als Administrator über CMD aus: mbr2gpt /konvertieren /allowfullOS.
- Starten Sie Ihren Computer neu und gehen Sie zurück zu den UEFI-Einstellungen, um den Startmodus auf UEFI einzustellen.
4. Aktivieren Sie Secure Boot
- Suchen Sie im BIOS/UEFI nach einem Abschnitt namens Stiefel, Sicherheit o Authentifizierung.
- Suchen Sie die Option SICHERES BOOTEN o Sicherer Start und ändern Sie den Wert in Nutzer der Smart‑Spaces‑App mit Google Wallet erhalten berührungslosen Mobile‑Zutritt an jedem NFC‑fähigen HID® Signo™‑Leser. o Aktiviert.
- In manchen Fällen müssen Sie zu Schlüsselverwaltung o Schlüsselverwaltung und Auswählen Installieren Sie standardmäßige Secure Boot-Schlüssel (Standardschlüssel installieren).
- Speichern Sie die Änderungen, beenden Sie das Programm (normalerweise durch Drücken von F10) und lassen Sie den Computer neu starten.
Was soll ich tun, wenn ich die Option „Sicherer Start“ nicht finden kann?
Wenn die Option „Sicherer Start“ nicht angezeigt wird, kann Folgendes vorliegen:
- Ihr Computer verfügt nicht über eine UEFI-Firmware und hat nur ein herkömmliches BIOS.
- Der CSM-Modus (Legacy System Compatibility) ist aktiviert. Sie müssen ihn deaktivieren.
- Die Systemfestplatte liegt im MBR-Format und nicht im GPT-Format vor.
Konsultieren Sie in jedem Fall das Handbuch Ihres Mainboards oder die Support-Website des Herstellers. Wenn Ihr Computer von einer bekannten Marke stammt (z. B. Dell, HP, Lenovo, Acer), suchen Sie das genaue Modell auf der offiziellen Website und befolgen Sie die spezifischen Anweisungen für Ihr Gerät.
Spezifische Schritte für Gigabyte-Motherboards (gängiges Beispiel in Spanien)
- Sichern Sie Ihre Daten, bevor Sie das BIOS berühren.
- Aktualisieren Sie das BIOS bei Bedarf (laden Sie die neueste Version von der Gigabyte-Website herunter).
- Bereiten Sie mit dem offiziellen Microsoft-Tool einen Windows 11-Installations-USB vor.
- Starten Sie neu und rufen Sie BIOS/UEFI auf (Supr o F2 beim Start).
- Zum Menü gehen Stiefel und Änderungen Boot Mode a UEFI.
- Speichern, beenden und neu starten.
- Gehen Sie zurück ins BIOS, suchen Sie nach SICHERES BOOTEN in den Menüs von Sicherheit o Stiefel und aktiviere es.
- Installieren Sie die Standardschlüssel, wenn Sie dazu aufgefordert werden.
- Speichern Sie die Änderungen und starten Sie den PC neu.
