- Kernel-Speicherabbilder erfassen den Systemzustand bei kritischen Fehlern und sind für die Fehlersuche und Sicherheitsüberprüfung unerlässlich.
- Unter Windows werden sie mit WinDbg oder KD analysiert, wobei Symbole und Befehle wie !analyze -vy .bugcheck verwendet werden, um Treiber und Fehlerursachen zu ermitteln.
- Unter Linux ermöglichen Tools wie crash, LiME und gcore das Extrahieren und Untersuchen von Kernel- und Prozessabbildern, wobei besonderes Augenmerk auf den Schutz sensibler Daten gelegt wird.
- FreeBSD und andere Unix-Systeme benötigen mit Symbolen kompilierte Kernel und die Verwendung von kgdb, wobei man sich stets auf Dokumentation und Quellcode stützt, um die Ergebnisse zu interpretieren.
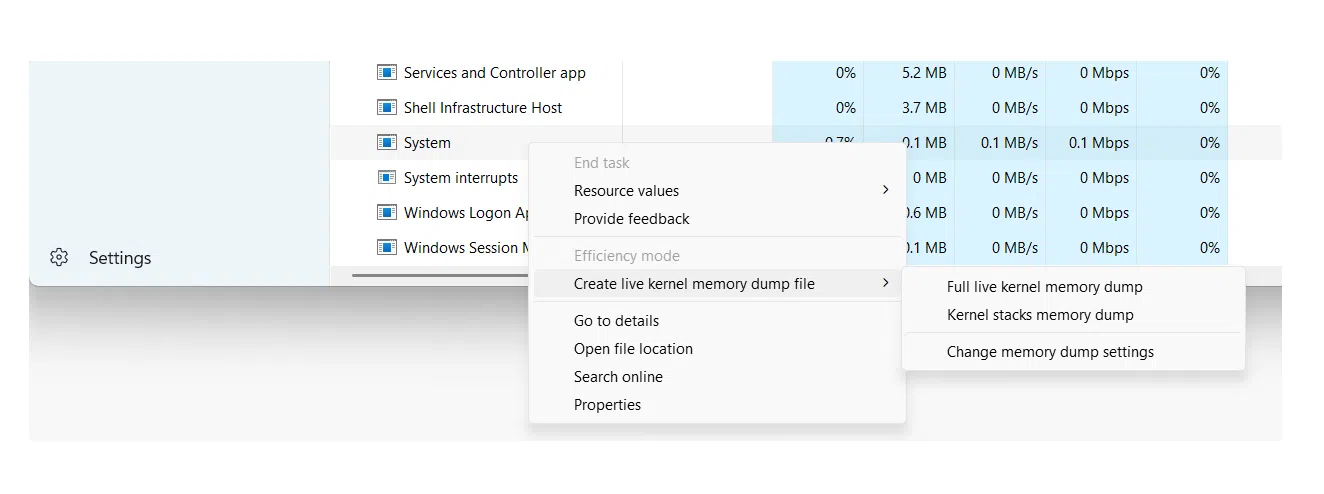
Wenn ein Betriebssystem abstürzt oder eine Panne verursacht, lässt sich die Ursache nur durch die Erstellung und Analyse eines Kernel-Speicherabbilds ermitteln . Diese Speicherabbilder erfassen den internen Zustand des Systems zum Zeitpunkt des Fehlers und sind unerlässlich für die Fehlersuche bei komplexen Problemen, die Untersuchung von Sicherheitsvorfällen und die Durchführung forensischer Analysen.
Auch wenn es zunächst nach „technischer“ klingen mag, ist die Analyse von Speicherabbildern nicht nur Kernel-Entwicklern vorbehalten. Systemadministratoren, Support-Mitarbeiter und sogar Sicherheitsprüfer können davon profitieren, wenn sie die richtigen Tools, die verschiedenen Arten von Speicherabbildern und grundlegende Interpretationstechniken kennen . Wir führen Sie anhand von Tools wie WinDbg, crash, kgdb und LiME durch all dies unter Windows, Unix/Linux und BSD.
Was ist ein Kernel-Speicherabbild und warum lohnt es sich, es zu analysieren?
Ein Kernel-Speicherabbild (oft auch Kernel-Crash-Dump oder einfach Crash-Dump genannt ) ist eine Datei, die eine vollständige oder teilweise Kopie des Speichers zum Zeitpunkt eines kritischen Systemfehlers enthält, wie beispielsweise eine Kernel-Panik in Unix/Linux oder ein Bluescreen (BSOD) in Windows.
In der Praxis speichert ein solcher Speicherabbild interne Kernelstrukturen, Aufrufstapel, Prozesskontext und geladene Treiber . Dadurch kann nach einem Fehler eine detaillierte Analyse durchgeführt werden, die der Fehlersuche in einem laufenden System sehr ähnlich ist, jedoch ohne den Druck, während des Fehlers an einem Produktivsystem arbeiten zu müssen.
Die Gründe für eine eingehende Analyse von Kernel-Dumps sind vielfältig: von der Fehlersuche bei scheinbar zufälligen Bugs und sporadischen Abstürzen bis hin zur Untersuchung, ob ein System böswillig manipuliert wurde oder ob ein Absturz Spuren sensibler Informationen auf der Festplatte hinterlassen hat.
Neben vollständigen Core-Dumps besteht die Möglichkeit, Dumps einzelner Prozesse zu erstellen (die klassischen Core-Dumps ). Diese sind sehr nützlich, wenn wir ein Problem auf eine bestimmte Anwendung eingrenzen oder die Auswirkungen auf die Vertraulichkeit eines Dienstes wie eines E-Mail- oder Messaging-Clients überprüfen möchten.
Arten von Speicherabbildern in Windows und deren Nutzen
Unter Windows kann das Betriebssystem selbst bei einem STOP-Fehler verschiedene Arten von Speicherabbildern erstellen. Jede Art enthält unterschiedlich viele Details, daher ist es entscheidend zu wissen, welche Art von Speicherabbild je nach Problem und verfügbarem Speicherplatz benötigt wird.
Eines der gebräuchlichsten Formate in Benutzerumgebungen und auf vielen Servern ist das kleiner Speicherauszug (Minidump)Es ist dasjenige, das am wenigsten Platz benötigt und sich üblicherweise in %SystemRoot%\Minidump, mit Dateien des Stils MiniMMDDYY-01.dmp.
Dieser Minidump enthält sehr spezifische, aber wichtige Informationen: den STOP-Fehlercode und seine Parameter , die Liste der zum Zeitpunkt des Fehlers geladenen Treiber, den Kontext des angehaltenen Prozessors (PRCB), die Kontexte des beteiligten Prozesses und Threads (EPROCESS- und ETHREAD-Strukturen) sowie den Kernel-Modus-Aufrufstapel dieses Threads.
Dank dieser grundlegenden Strukturen ist es oft möglich, selbst mit einem Minidump den Treiber oder das Modul zu identifizieren, das die Abstürze verursacht. Allerdings ist es nicht immer möglich, den gesamten Ablauf nachzuvollziehen, wenn der Ursprung des Problems weit entfernt von dem Thread liegt, der zum Zeitpunkt des Absturzes ausgeführt wurde, und die verfügbaren Kontextinformationen begrenzt sind.
Windows kann auch Kernel-Speicherabbilder und wesentlich größere vollständige Speicherabbilder erstellen, die Teile oder den gesamten physischen Speicher enthalten. Diese sind besonders nützlich für die Low-Level-Analyse, forensische Untersuchungen und das fortgeschrittene Debuggen von Treibern oder des Systems selbst.
Konfigurieren und Öffnen von Speicherabbildern in Windows mit WinDbg und KD
Um Systemabbilder in Windows nutzen zu können, müssen zunächst die Start- und Wiederherstellungsoptionen korrekt konfiguriert werden . In der Systemsteuerung können Sie in den erweiterten Systemeigenschaften den Typ des Abbilds auswählen, das im Fehlerfall erstellt werden soll, beispielsweise ein „Kleines Speicherabbild (256 KB)“, und den Speicherort festlegen.
Das System benötigt außerdem eine Auslagerungsdatei von mindestens einigen Megabyte auf dem Startvolume, um den Speicherabbild zu schreiben. In modernen Windows-Versionen wird bei jedem Absturz eine neue Datei erstellt, und ein Verlauf wird im konfigurierten Ordner gespeichert, sodass vergangene Vorfälle leicht nachvollzogen werden können.
Nach der Erstellung gibt es verschiedene Möglichkeiten, die Korrektheit der Speicherabbilder zu überprüfen. Ein gängiges Hilfsprogramm ist Dumpchk.exe , mit dem sich die grundlegende Integrität der Datei prüfen und zusammenfassende Informationen ausgeben lassen. Für weiterführende Analysen werden die Windows-Debugging-Tools verwendet , darunter WinDbg (grafische Oberfläche) und KD (Befehlszeilenversion).
Nach der Installation des Debugging-Pakets von der Microsoft-Website befinden sich die Tools üblicherweise in einem Ordner wie C:\Programme\Debugging Tools for Windows . Von dort aus können Sie eine Eingabeaufforderung öffnen und eine Speicherabbilddatei mit WinDbg oder KD laden , wobei Sie die Datei mit dem Parameter -z angeben.
windbg -y <RutaSimbolos> -i <RutaBinarios> -z <RutaDump>
Der Symbolpfad kann beispielsweise auf einen Symbolserver mit lokalem Caching verweisen:
srv*C:\Symbols*https://msdl.microsoft.com/download/symbols
Der binäre Pfad sieht normalerweise etwa so aus: C:\Windows\I386 oder der Ordner, in den wir die Systemprogramme kopiert haben, die der Version entsprechen, die den Speicherabbild erstellt hat. Dies ist wichtig, weil Minidumps enthalten nicht alle BinärdateienEs handelt sich lediglich um Verweise darauf, daher muss der Debugger sie finden können.
Grundlegende Analyse eines Kernel-Crash-Dumps in Windows
Sobald der Speicherabbild mit WinDbg oder KD geladen ist, ähnelt die Analyse eines Kernel-Crash-Speicherabbilds einer Post-Mortem-Debugging-Sitzung. Der erste Befehl, den fast jeder ausführt, ist `!analyze` , der eine automatische Analyse startet und einen ersten Bericht generiert.
Der Befehl !analyze -show zeigt die Fehlerprüfungscode und seine ParameterWährend !analyze -v Es erzeugt eine wesentlich detailliertere Ausgabe: verdächtiges Modul, Aufrufliste, Kontextinformationen und in vielen Fällen Vorschläge zu möglichen Ursachen oder Diagnoseschritten.
Zur Ergänzung dieser Analyse gibt der Befehl .bugcheck den Fehlercode und die zugehörigen Parameter erneut aus, die mit der Bugcheck-Code-Referenz von Microsoft verglichen werden können , um die genaue Bedeutung jedes Wertes und typische Ursachen herauszufinden.
Der Befehl lm N T (list modules) ermöglicht es Ihnen, die Liste der geladenen Module mit Pfad, Adresse und StatusDies hilft zu bestätigen, ob der durch die automatische Analyse identifizierte Treiber tatsächlich im Speicher vorhanden ist und welche Version er hat. Diese Liste ist besonders nützlich, wenn wir Treiber von Drittanbietern oder Sicherheitskomponenten vermuten, die mit dem Kernel interagieren.
Bei Bedarf lässt sich das Laden von Speicherabbildern vereinfachen, indem eine Batch-Datei erstellt wird , die den Pfad zum Speicherabbild entgegennimmt und KD oder WinDbg mit den entsprechenden Parametern startet. So genügt ein kurzer Befehl, der nur den Dateispeicherort enthält; das Skript erledigt den Rest.
Verwendung von WinDbg für detaillierte Kernel-Dumps
Für Kernelmodus-Speicherabbilder bietet WinDbg auch die Möglichkeit, mit mehreren Dateien und Sitzungen zu arbeiten. Speicherabbilder können über die Befehlszeile mit dem Parameter -z oder über die grafische Benutzeroberfläche über das Menü „Datei > Speicherabbild öffnen“ oder die Tastenkombination Strg+D geöffnet werden.
Wenn WinDbg bereits im passiven Modus geöffnet ist, wählen Sie einfach die Datei im Dialogfeld „Absturzabbild öffnen“ aus, indem Sie den Pfad angeben oder die Festplatte durchsuchen. Nach dem Laden können Sie die Sitzung in bestimmten Fällen mit dem Befehl „g“ (Go) starten oder die ersten Analysebefehle direkt ausführen.
Neben dem klassischen !analyzeEs ist ratsam, sich mit dem/der/den/dem ...s/ vertraut zu machen. Abschnitt „Referenz der Debugger-Befehle“Hier werden alle verfügbaren Befehle zum Lesen interner Strukturen, zur Untersuchung des Speichers, zur Interpretation von Stacks und vielem mehr beschrieben. Viele dieser Techniken sind sowohl auf Live-Sitzungen als auch auf Offline-Speicherabbilder anwendbar.
WinDbg ermöglicht Ihnen auch die Arbeit mit mehrere parallele SpeicherabbilderWir können mehrere -z-Parameter in der Befehlszeile hinzufügen, jeweils gefolgt von einem anderen Dateinamen, oder neue Ziele mit dem Befehl hinzufügen. .opendumpDas Debuggen mehrerer Ziele ist nützlich, um wiederkehrende Fehler oder verkettete Vorfälle zu vergleichen.
In manchen Umgebungen werden Speicherabbilder in CAB-Dateien verpackt, um Speicherplatz zu sparen oder die Übertragung zu vereinfachen. WinDbg kann eine solche Datei direkt öffnen. .cab mit einem Dump im Inneren, sowohl mit -z als auch mit .opendumpobwohl er lesen wird Es wird nur eine der gespeicherten Dateien extrahiert, die anderen Dateien werden nicht extrahiert. Das könnte in dasselbe Paket gepackt werden.
Crash-Dumps in Unix und Linux: Nutzen, Werkzeuge und Anforderungen
In Unix- und GNU/Linux-Systemen ist die Philosophie ähnlich, das Ökosystem der Werkzeuge unterscheidet sich jedoch erheblich. Die meisten Unix-ähnlichen Kernel bieten die Möglichkeit, bei einem schwerwiegenden Ereignis eine Kopie des Speichers zu speichern , die als Core-Dump oder Kernel-Crash-Dump bezeichnet wird.
Obwohl ihre Hauptanwendung weiterhin in der Kernel- und Treiberentwicklung liegt, weisen diese Speicherabbilder einen deutlichen Sicherheitsaspekt auf. Ein Absturz kann durch Programmierfehler, aber auch durch fehlgeschlagene böswillige Aktionen, Versuche zur Manipulation von Systemkomponenten oder ungeschickt ausgenutzte Race Conditions verursacht werden.
In einem gut konfigurierten Unix-System sind tägliche Abstürze selten. Treten sie jedoch auf, empfiehlt sich eine Infrastruktur zur Erstellung von Speicherabbildern, beispielsweise mit Kdump, LKCD oder anderen Lösungen , die das Erfassen des Systemspeichers ermöglichen. Dabei ist es jedoch entscheidend, den diagnostischen Nutzen des Speicherabbilds gegen das Risiko abzuwägen, dass es hochsensible Daten enthält.
Eines der umfassendsten und am weitesten verbreiteten Tools für diese Art der Analyse unter Linux ist crash , ursprünglich von Red Hat entwickelt. Dieses Dienstprogramm hat sich praktisch zum De-facto-Standard für die Untersuchung von Kernel-Dumps und die Analyse laufender Systeme entwickelt.
Ein Absturz kann sich negativ auf den Arbeitsspeicher des Systems auswirken durch /dev/mem oder, in Red Hat und abgeleiteten Distributionen, unter Verwendung des spezifischen Geräts /dev/crashDennoch ist es gängige Praxis, dem Tool eine Dump-Datei zuzuführen, die von Mechanismen wie beispielsweise … generiert wird. Kdump, machendumpfile, Diskdump oder architekturspezifische Dumps wie s390/s390x oder xendump in virtualisierten Umgebungen.
Die Rolle von Crash-Ereignissen und die Bedeutung von vmlinux in Linux
Das Crash-Utility wurde unter anderem entwickelt, um die Einschränkungen der Verwendung von gdb direkt auf /proc/kcoreUnter anderem kann der Zugriff auf dieses Pseudo-Speicherabbild eingeschränkt sein, und darüber hinaus erschweren bestimmte Kernel-Kompilierungsoptionen die korrekte Interpretation der internen Strukturen, wenn uns nur die komprimierte ausführbare Binärdatei vorliegt.
Für die korrekte Funktion von Crash sind zwei Schlüsselelemente erforderlich: eine kompilierte vmlinux-Datei mit Debug-Symbolen (üblicherweise mit Flags wie -g) und der Kernel-Dump selbst. Diese Kombination ermöglicht es dem Tool, Speicheradressen Funktionen, Strukturen und Codezeilen zuzuordnen.
Es ist wichtig, zwischen zu unterscheiden vmlinux und vmlinuzAuf den meisten Systemen ist nur vmlinux sichtbar, eine komprimierte, bootfähige Version des Kernels. Crash benötigt das symbolisch dekomprimierte vmlinux; ohne dieses schlägt das Laden eines Speicherabbilds oder /dev/mem Wir werden auf Fehler der Art stoßen Der gestartete Kernel konnte nicht gefunden werden – bitte geben Sie das Namelist-Argument ein..
Obwohl vmlinuz manuell extrahiert werden kann, ist dieser Vorgang nicht immer unkompliziert. In der Praxis ist es oft deutlich bequemer, den Kernel neu zu kompilieren, um vmlinux und vmlinuz gleichzeitig zu erhalten. In professionellen Administrationsumgebungen empfiehlt es sich, für jede eingesetzte Kernelversion ein separates vmlinuz-Paket speziell für solche Fälle bereitzuhalten.
Sobald die Voraussetzungen erfüllt sind, ist das Ausführen von crash anhand eines Dumps relativ einfach: Sie geben die entsprechende vmlinux-Version und die Dump-Datei an, und das Tool öffnet eine interaktive Sitzung, in der Sie Kernelstrukturen untersuchen, Prozesse auflisten, Aufruflisten anzeigen und forensische Informationen extrahieren können . Wer tiefer in die Materie einsteigen möchte, kann spezialisierte Dokumentationen konsultieren, beispielsweise das bekannte technische Whitepaper zu crash.
Einschränkungen von /dev/mem und erste Lösungsansätze unter Linux
Bevor Administratoren auf spezielle Tools zurückgreifen, versuchen sie in der Vergangenheit oft, einen Speicherauszug zu erhalten. Direktes Auslesen vom Gerät /dev/memDieser Ansatz schien einfach: ein Tool verwenden wie Speicherauszug (wodurch das Gerät auf STDOUT ausgegeben wird) oder von dd if=/dev/mem of=volcado.mem.
Moderne Kernel bieten jedoch Kompilierungsoptionen wie beispielsweise CONFIG_STRICT_DEVMEMdie den Zugriff vom Benutzerbereich auf /dev/memDas typische Ergebnis ist, dass der Lesevorgang nach einem kleinen Block (z. B. 1 MB) abgebrochen wird, oder im schlimmsten Fall kann ein Fehler in dieser Interaktion zu einem Fehler führen. Kernel-Panik sofortiger Neustart der Maschine.
Dieser Schutz ist aus Sicherheitsgründen absolut sinnvoll, zwingt uns aber dazu, nach anderen Wegen zu suchen, um einen zuverlässigen und vollständigen Dump zu erhalten, ohne uns ausschließlich auf generische Geräte zu verlassen, die nicht mehr so leicht zugänglich sind wie früher.
Der aktuelle Trend geht daher dahin, auf spezifische Module oder integrierte Crash-Dump-Infrastrukturen zurückzugreifen, anstatt einfach zu versuchen, den Speicher mit Benutzerbereichswerkzeugen zu "auslesen", die nicht für die Koexistenz mit modernen Kernel-Schutzrichtlinien ausgelegt sind.
LiME Forensics: Speicherextraktion unter Linux und Android
Eine sehr leistungsstarke Alternative in der forensischen Analyse ist LiME (Linux Memory Extractor) , ein Kernelmodul, das speziell dafür entwickelt wurde, flüchtigen Speicher kontrolliert und ohne die Einschränkungen von /dev/mem zu erfassen. LiME läuft im Kernel-Bereich und kann daher viel direkter auf den Arbeitsspeicher zugreifen.
LiME wird mit seinem Quellcode ausgeliefert und kompiliert gegen die Verwendete Kernel-HeaderDer Kompilierungsprozess erzeugt ein Modul .ko Es ist abhängig von der Kernelversion, in die es geladen wird. Nach der Kompilierung können wir es mit Tools wie beispielsweise überprüfen. file um sicherzustellen, dass das zu unserer Architektur passende ELF-Modul korrekt generiert wurde.
Um LiME zu verwenden, laden Sie einfach das Modul mit insmod vom Root-Benutzer aus und übergeben Sie ihm die entsprechenden Optionen, beispielsweise durch Angabe eines Netzwerk-Dump-Ziel über TCP und im Rohformat:
insmod lime-3.x.y.ko "path=tcp:4444 format=raw"
Parallel dazu lauschen wir auf dem Rechner, der den Dump empfangen soll, mit einem Tool wie dem konfigurierten Port. ncUmleitung der Ausgabe in eine Datei:
nc <IP_origen> 4444 > volcado.mem
Nach wenigen Minuten, abhängig von der RAM-Kapazität und der Netzwerkleistung, erhalten wir eine Datei, deren Größe dem physischen Speicher des Quellsystems entspricht. Dies ist ein vollständiger RAM-Dump, den wir mit forensischen Tools oder auch mit String-Tools oder anderen Hilfsprogrammen analysieren können, um interessante Zeichenketten zu finden.
Prozessdumps und Risiken der Datenoffenlegung
Ein vollständiger Kernel-Dump ist zwar äußerst informativ, kann aber auch übertrieben sein, wenn wir uns nur für einen bestimmten Prozess interessieren. In diesem Fall ist es sinnvoll, auf … zurückzugreifen. einzelne Prozessabbilder mit Werkzeugen wie gcore in Unix/Linux.
Diese pro Prozess gespeicherten Speicherabbilder sind wesentlich kleiner und besser handhabbar und ermöglichen es Ihnen, Ihre Analyse auf bestimmte Anwendungen wie einen Messaging-Client (z. B. Skype) oder einen E-Mail-Client (z. B. Thunderbird) zu konzentrieren, wo es relativ einfach ist, Klartextpasswörter, Sitzungstoken oder Kontaktdaten durch die Untersuchung von Speicherstrings zu finden.
Aus Entwicklersicht helfen diese Core-Dumps, Programmierfehler, Speicherlecks oder inkonsistente Zustände in einem Dienst zu lokalisieren. Aus Sicherheitssicht entsteht jedoch ein Problem, wenn diese Dumps regelmäßig generiert und an Orten gespeichert werden, die für andere Benutzer zugänglich sind – entweder auf dem System selbst oder auf gemeinsam genutzten Netzwerkressourcen.
Wenn ein Benutzer beispielsweise eine Aufgabe plant cron Durch das regelmäßige Erstellen von Speicherabbildern sensibler Prozesse und deren Speicherung in einem global lesbaren Verzeichnis öffnet ein Angreifer ein großes Einfallstor für die Offenlegung kritischer Informationen. In vielen Audit-Szenarien ermöglicht die Analyse dieser Dateien einem Angreifer die Wiederherstellung von Daten. Anmeldeinformationen, Kontaktlisten, Kommunikationsverläufe und andere private Daten mit relativ geringem Aufwand.
Daher ist es bei jeder ernsthaften Prüfung eines Unix-Systems ratsam, einige Minuten dafür aufzuwenden, zu überprüfen, ob Speicherabbilder (vollständig oder partiell) erstellt werden, wo diese gespeichert sind, welche Berechtigungen sie haben und ob es automatisierte Prozesse gibt, die Speicherkopien in Reichweite nicht autorisierter Benutzer hinterlassen.
Post-mortem-Analyse von Dumps in FreeBSD mit kgdb
In der BSD-Welt, und insbesondere in FreeBSD, umfasst der Ansatz zur Post-mortem-Analyse Folgendes: Aktivieren Sie die Erstellung von Absturzabbildern auf dem System und lassen Sie den Kernel mit Debug-Symbolen kompilieren.Dies wird über das Kernel-Konfigurationsverzeichnis gesteuert, üblicherweise in /usr/src/sys/<arq>/conf.
In der zugehörigen Konfigurationsdatei kann die Symbolgenerierung mit einer Zeile wie dieser aktiviert werden:
makeoptions DEBUG=-g # Build kernel with gdb(1) debug symbols
Nach der Änderung der Konfiguration muss der Kernel neu kompiliert werden. Einige Objekte werden neu generiert (z. B. trap.o) aufgrund der Änderung in den Build-Dateien. Ziel ist es, einen Kernel mit der Derselbe Code wie der, der Probleme verursacht, jedoch mit den notwendigen Debugging-Informationen.Es empfiehlt sich, die alten und neuen Größen mithilfe des Befehls zu vergleichen. size um sicherzustellen, dass es keine unerwarteten Änderungen in der Binärdatei gegeben hat.
Sobald der Kernel mit Symbolen installiert ist, können wir die Speicherabbilder mit kgdb untersuchen , wie in der offiziellen Dokumentation beschrieben. Möglicherweise sind nicht alle Symbole vollständig, und einige Funktionen erscheinen unter Umständen ohne Zeilennummern oder Argumentinformationen. In den meisten Fällen ist der Detailgrad jedoch ausreichend, um das Problem zu finden.
Es gibt keine absolute Garantie dafür, dass die Analyse alle Vorfälle aufklären wird, aber in der Praxis funktioniert diese Strategie in einem hohen Prozentsatz der Szenarien recht gut , insbesondere wenn Crash-Dumps mit einer gründlichen Überprüfung der jüngsten Systemänderungen kombiniert werden.
Bewährte Verfahren zur Analyse und Dokumentation von Kernelfehlern
Unabhängig vom Betriebssystem führt die Analyse von Kernel-Dumps in der Regel dazu, dass auf technische Dokumentationen, Wissensdatenbanken, spezialisierte Foren oder sogar den Kernel-Quellcode selbst zurückgegriffen wird , um Meldungen, Fehlercodes und unbekannte Symbole zu interpretieren.
Unter Linux ist es sehr hilfreich, sich auf den offiziellen Quellcode, die integrierte Dokumentation und Community-Ressourcen zu stützen. Viele Kernel-Fehlermeldungen lassen sich bis zu der Datei zurückverfolgen, in der sie ihren Ursprung haben. Dies hilft, den Kontext zu verstehen, in dem ein bestimmter BUG()- oder WARN()-Aufruf ausgelöst wird.
Unter Windows bieten die Microsoft-Dokumentation, die Wissensdatenbank (KB) und technische Foren detaillierte Erklärungen zu Fehlercodes, Empfehlungen zur Fehlerbehebung und bekannten Fehlermustern . Die Kombination dieser Informationen mit den Berichten von !analyze -v ermöglicht die Entwicklung eines sinnvollen Maßnahmenplans.
Der wahre Wert eines Crash-Dumps zeigt sich erst, wenn all diese Informationen mit einem fundierten Verständnis des Betriebssystems und der spezifischen Umgebung, in der der Fehler aufgetreten ist, abgeglichen werden . Nur so lassen sich nachhaltige Lösungen entwickeln und vor allem verhindern, dass dasselbe Problem in Zukunft mit schwerwiegenderen Folgen erneut auftritt.
Die Analyse von Kernel-Dumps ist letztlich eine Mischung aus Wissenschaft und Erfahrung: Sie erfordert geeignete Werkzeuge, vorherige Konfigurationen (Symbole, Dump-Optionen, sichere Speicherung) und viel Erfahrung im Lesen von Stacks, Strukturen und Fehlercodes. Die Beherrschung dieser Techniken ermöglicht es uns nicht nur, komplexe Vorfälle zu debuggen, sondern auch die Sicherheit und Ausfallsicherheit der von uns verwalteten Systeme deutlich zu erhöhen.
Index
- 1 Was ist ein Kernel-Speicherabbild und warum lohnt es sich, es zu analysieren?
- 2 Arten von Speicherabbildern in Windows und deren Nutzen
- 3 Konfigurieren und Öffnen von Speicherabbildern in Windows mit WinDbg und KD
- 4 Grundlegende Analyse eines Kernel-Crash-Dumps in Windows
- 5 Verwendung von WinDbg für detaillierte Kernel-Dumps
- 6 Crash-Dumps in Unix und Linux: Nutzen, Werkzeuge und Anforderungen
- 7 Die Rolle von Crash-Ereignissen und die Bedeutung von vmlinux in Linux
- 8 Einschränkungen von /dev/mem und erste Lösungsansätze unter Linux
- 9 LiME Forensics: Speicherextraktion unter Linux und Android
- 10 Prozessdumps und Risiken der Datenoffenlegung
- 11 Post-mortem-Analyse von Dumps in FreeBSD mit kgdb
- 12 Bewährte Verfahren zur Analyse und Dokumentation von Kernelfehlern