- Το email είναι ο κύριος φορέας επίθεσης, επομένως η ασφάλεια πρέπει να βασίζεται σε πολλαπλά τεχνικά και οργανωτικά επίπεδα.
- Η πιστοποίηση domain, η τεχνητή νοημοσύνη για την ανίχνευση απειλών και η ανθεκτική στο phishing MFA αποτελούν βασικούς πυλώνες κάθε λύσης.
- Η συνεχής εκπαίδευση μετατρέπει τους χρήστες σε ενεργό άμυνα ενάντια στο ηλεκτρονικό ψάρεμα (phishing) και άλλες τεχνικές κοινωνικής μηχανικής.
- Οι σαφείς πολιτικές, η αρχειοθέτηση, οι έλεγχοι και η κεντρική διαχείριση διασφαλίζουν ότι η προστασία του email είναι συνεπής και βιώσιμη με την πάροδο του χρόνου.
Το email παραμένει το πιο ευρέως χρησιμοποιούμενο κανάλι επικοινωνίας στις επιχειρήσεις , αλλά είναι επίσης ένα αγαπημένο σημείο εισόδου για τους κυβερνοεγκληματίες. Το ηλεκτρονικό ψάρεμα (phishing), το κακόβουλο λογισμικό, η οικονομική απάτη, η κλοπή διαπιστευτηρίων και οι παραβιάσεις δεδομένων συχνά ξεκινούν με ένα απλό email που κάποιος ανοίγει χωρίς να το σκεφτεί πολύ. Γι' αυτό είναι ζωτικής σημασίας να γνωρίζετε πώς να αναγνωρίζετε τα δόλια email.
Εάν ο οργανισμός σας βασίζεται αποκλειστικά σε βασικά φίλτρα παρόχων email και σε μια προσέγγιση "προσοχή", παίζετε με τη φωτιά. Σήμερα, χρειάζεστε μια λύση ασφάλειας email που συνδυάζει προηγμένη τεχνολογία, σαφείς διαδικασίες και συνεχή εκπαίδευση για τους χρήστες σας. Στις επόμενες ενότητες, θα δείτε μια λεπτομερή επισκόπηση των υπαρχουσών απειλών, των βέλτιστων πρακτικών που χρησιμοποιούν οι ηγέτες του κλάδου και συγκεκριμένων τεχνολογιών που πρέπει να εφαρμόσετε για να ασφαλίσετε το email σας.
Γιατί το email είναι ένας κρίσιμος στόχος
Το email δεν είναι απλώς βολικό. Είναι ένα άμεσο κανάλι επικοινωνίας με τους υπαλλήλους σας. Αυτό το καθιστά τον προτιμώμενο φορέα επίθεσης για καμπάνιες κοινωνικής μηχανικής , όπου ο αδύναμος κρίκος δεν είναι το σύστημα, αλλά το άτομο. Αντί να παραβιάσουν ένα τείχος προστασίας ή να εκμεταλλευτούν μια σύνθετη ευπάθεια, οι εισβολείς απλώς πρέπει να πείσουν κάποιον να κάνει κλικ εκεί που δεν πρέπει ή να μοιραστούν εμπιστευτικές πληροφορίες.
Η κοινωνική μηχανική βασίζεται σε ψυχολογικές τακτικές όπως το επείγον, η εξουσία και η εμπιστοσύνη : email που φαίνεται να προέρχονται από την τράπεζά σας, έναν προμηθευτή, το αφεντικό σας ή ακόμα και από μια επίσημη υπηρεσία. Στόχος είναι να σας ξεγελάσουν ώστε να εκτελέσετε μη ασφαλείς ενέργειες: λήψη κακόβουλων συνημμένων, εισαγωγή των διαπιστευτηρίων σας σε έναν ψεύτικο ιστότοπο, έγκριση μιας δόλιας πληρωμής ή αποστολή ευαίσθητων εγγράφων σε τρίτους.
Οι συνέπειες εκτείνονται πολύ πέρα από μερικούς μολυσμένους υπολογιστές. Μια επίθεση αυτού του είδους μπορεί να προκαλέσει παραβιάσεις δεδομένων που κοστίζουν εκατομμύρια, ζημιά στη φήμη, κανονιστικές κυρώσεις (για παράδειγμα, για παραβίαση του GDPR ή βιομηχανικών προτύπων όπως το HIPAA) και άμεσο αντίκτυπο στη συνέχεια της επιχείρησης.
Επιπλέον, το email είναι άρρηκτα ενσωματωμένο με την υπόλοιπη υποδομή: λύσεις συνεργασίας, ημερολόγια, εργαλεία διαχείρισης εγγράφων, εφαρμογές cloud... Εάν ένας εισβολέας αναλάβει τον έλεγχο ενός λογαριασμού email, συνήθως αποκτά πρόσβαση σε ένα μεγάλο μέρος του ψηφιακού οικοσυστήματος της εταιρείας σας.
Για να γίνουν τα πράγματα χειρότερα, πολλοί οργανισμοί εξακολουθούν να χρησιμοποιούν το email για την αποθήκευση ή την κοινοποίηση εξαιρετικά ευαίσθητων πληροφοριών : οικονομικά δεδομένα, συμβάσεις, αρχεία πελατών, διαπιστευτήρια, φορολογικά έγγραφα κ.λπ. Όλα αυτά καθιστούν το email στόχο υψηλής προτεραιότητας.
Πώς έχει αλλάξει το τοπίο των απειλών μέσω email
Η εποχή του τυπικού χαζομάρικου μηνύματος του «Νιγηριανού πρίγκιπα» έχει τελειώσει. Σήμερα, οι κυβερνοεγκληματίες χρησιμοποιούν γλωσσικά μοντέλα και δημιουργική τεχνητή νοημοσύνη για να γράφουν άψογα email, χωρίς λάθη και ιδιορρυθμίες, με επαγγελματικό αλλά φιλικό τόνο και εξατομικευμένα για κάθε παραλήπτη.
Αυτή η εξατομίκευση καθιστά το ηλεκτρονικό ψάρεμα (phishing) πολύ πιο πιστευτό. Με δημόσια διαθέσιμα δεδομένα (μέσα κοινωνικής δικτύωσης, εταιρικούς ιστότοπους, προηγούμενες διαρροές, νέα του κλάδου κ.λπ.) και ήδη παραβιασμένους λογαριασμούς, οι εισβολείς είναι σε θέση να μιμηθούν τέλεια το στυλ επικοινωνίας ενός πραγματικού ατόμου , διεισδύοντας σε νόμιμα μηνύματα ηλεκτρονικού ταχυδρομείου ή συνεχίζοντας τρέχουσες συνομιλίες.
Το αποτέλεσμα είναι ότι η διαχωριστική γραμμή μεταξύ νόμιμου και κακόβουλου περιεχομένου γίνεται ολοένα και πιο θολή . Τα παραδοσιακά φίλτρα που βασίζονται αποκλειστικά σε υπογραφές ή απλά μοτίβα δεν επαρκούν έναντι δυναμικών καμπανιών που αλλάζουν συνεχώς συνδέσμους, τομείς και τεχνικές.
Τα στοιχεία υποστηρίζουν αυτή την πραγματικότητα: το μέσο κόστος μιας παραβίασης δεδομένων ανέρχεται ήδη σε περίπου εκατομμύρια δολάρια, ακόμη και σε εταιρείες με λιγότερους από 500 υπαλλήλους , και οι επιθέσεις παραβίασης εταιρικού email (BEC) συσσωρεύουν ζημίες αρκετών δισεκατομμυρίων δολαρίων ετησίως παγκοσμίως, σύμφωνα με κορυφαίες εκθέσεις κυβερνοασφάλειας.
Παράλληλα, τα κιτ ηλεκτρονικού "ψαρέματος" (phishing) "όλα σε ένα" πολλαπλασιάζονται στο σκοτεινό διαδίκτυο, ενσωματώνοντας επιθέσεις εισβολέα στη μέση (AiTM) , τη δυνατότητα κλοπής διαπιστευτηρίων και διακριτικών περιόδου σύνδεσης με MFA, πρότυπα σελίδας σχεδόν πανομοιότυπα με τα πραγματικά και αυτοματοποιημένους μηχανισμούς για την αποφυγή των παραδοσιακών φίλτρων.
Οι πιο συνηθισμένες απειλές στο email
Η κατανόηση των κύριων απειλών είναι το πρώτο βήμα για τον σχεδιασμό μιας καλής λύσης ασφάλειας email. Οι πιο κρίσιμες απειλές περιγράφονται λεπτομερώς παρακάτω, μαζί με τον τρόπο λειτουργίας τους και τον πιθανό αντίκτυπό τους.
Το μαζικό ηλεκτρονικό ψάρεμα (phishing) παραμένει η πιο συχνή απειλή. Πρόκειται συνήθως για καμπάνιες που αποστέλλονται σε πολλούς χρήστες, χωρίς σημαντική εξατομίκευση, οι οποίες μιμούνται γνωστές μάρκες ή υπηρεσίες. Συνήθως περιλαμβάνουν συνδέσμους προς ψεύτικους ιστότοπους ή μολυσμένα συνημμένα. Οι τυπικές συνέπειες περιλαμβάνουν κλοπή κωδικού πρόσβασης, εγκατάσταση κακόβουλου λογισμικού, παραβίαση λογαριασμού και μη εξουσιοδοτημένη πρόσβαση σε εσωτερικά συστήματα.
«Quishing» ή ηλεκτρονικό ψάρεμα (phishing) χρησιμοποιώντας κωδικούς QR . Αντί για έναν ορατό σύνδεσμο, το email περιλαμβάνει έναν κωδικό QR. Έχουμε συνηθίσει τόσο πολύ να σαρώνουμε κωδικούς QR για τα πάντα που χαλαρώνουμε την άμυνά μας. Το πρόσθετο κόλπο είναι ότι συχνά σαρώνεται με ένα προσωπικό κινητό τηλέφωνο, το οποίο είναι λιγότερο προστατευμένο από έναν υπολογιστή εργασίας , μετατοπίζοντας την επίθεση σε μια συσκευή με λιγότερους εταιρικούς ελέγχους.
Spear phishing και BEC . Πρόκειται για εξαιρετικά εξελιγμένες, στοχευμένες επιθέσεις όπου ο εισβολέας μιμείται ένα συγκεκριμένο άτομο: ένα στέλεχος, έναν έμπιστο προμηθευτή, έναν στρατηγικό συνεργάτη κ.λπ. Το αρχικό email δεν περιέχει πάντα συνδέσμους ή συνημμένα. Αντίθετα, συνήθως περιλαμβάνει μια προσεκτικά σχεδιασμένη συνομιλία που έχει σχεδιαστεί για να χειραγωγήσει το θύμα. Ο συνήθης στόχος είναι η απόκτηση μεταφορών χρημάτων, φορολογικών πληροφοριών (όπως έντυπα W-2 σε ορισμένες χώρες), αγορών δωροκάρτας ή αλλαγών στα στοιχεία του τραπεζικού λογαριασμού για πληρωμές προμηθευτών.
Κακόβουλο λογισμικό που διανέμεται μέσω email . Το email παραμένει ένα από τα κύρια μέσα για την αποστολή ransomware , Trojans και άλλων τύπων κακόβουλου λογισμικού. Αυτό γίνεται συνήθως μέσω φαινομενικά ακίνδυνων συνημμένων (έγγραφα Office, PDF, συμπιεσμένα αρχεία) ή συνδέσμων που οδηγούν σε κακόβουλες λήψεις. Μόλις εκτελεστεί, το κακόβουλο λογισμικό μπορεί να κρυπτογραφήσει τα δεδομένα σας, να μετακινηθεί πλευρικά στο δίκτυο ή να υποκλέψει ευαίσθητες πληροφορίες.
Επιθέσεις εισβολέα στη μέση (AiTM) . Σε αυτήν την προσέγγιση, ο εισβολέας τοποθετείται ανάμεσα στον χρήστη και την νόμιμη υπηρεσία. Μέσω ενός συνδέσμου ηλεκτρονικού "ψαρέματος" (phishing), σας ανακατευθύνει σε μια σελίδα που κλωνοποιεί την πραγματική οθόνη σύνδεσης. Όταν εισάγετε τα διαπιστευτήριά σας, το κακόβουλο σύστημα τα στέλνει στον πάροχο, σας ζητά τον κωδικό MFA, εάν είναι διαθέσιμος, και επαναχρησιμοποιεί τα πάντα σε πραγματικό χρόνο. Το αποτέλεσμα είναι ότι ο εισβολέας αποκτά έγκυρες συνεδρίες ακόμη και σε λογαριασμούς που προστατεύονται με παραδοσιακό MFA.
Ανεπιθύμητη αλληλογραφία και ανεπιθύμητη αλληλογραφία . Ενώ μερικές φορές είναι απλώς ενοχλητικά, τα ανεπιθύμητα μηνύματα καταναλώνουν πόρους, γεμίζουν τα εισερχόμενα και συχνά χρησιμεύουν ως μέσο για κακόβουλους συνδέσμους ή συνημμένα. Επιπλέον, ένας μεγάλος όγκος ανεπιθύμητης αλληλογραφίας μπορεί να κρύβει στοχευμένες επιθέσεις ανάμεσα στον θόρυβο.
Βασικές βέλτιστες τεχνικές πρακτικές: έλεγχος ταυτότητας, φιλτράρισμα και κρυπτογράφηση
Μια σύγχρονη λύση ασφάλειας email πρέπει να βασίζεται σε πολλά επίπεδα αλληλοενισχυόμενης τεχνολογίας. Το λογισμικό προστασίας από ιούς ή ένα απλό φίλτρο ανεπιθύμητης αλληλογραφίας δεν επαρκούν. Χρειάζεστε έλεγχο ταυτότητας αποστολέα, ισχυρούς ελέγχους πρόσβασης, προηγμένο έλεγχο περιεχομένου και προστασία δεδομένων.
Είναι σημαντικό να ρυθμίσετε τα SPF, DKIM και DMARC όχι μόνο στον κύριο τομέα σας, αλλά και σε υποτομείς, δοκιμαστικούς τομείς και παλαιότερους τομείς που παραμένουν υπό τον έλεγχό σας. Οι εισβολείς λατρεύουν να επαναχρησιμοποιούν παραμελημένους τομείς. Τα εξειδικευμένα εργαλεία διαχείρισης DMARC απλοποιούν αυτήν την εργασία και αυτοματοποιούν μεγάλο μέρος της παρακολούθησης.
Όσον αφορά το φιλτράρισμα απειλών, η απλή ανάλυση μαύρων λιστών και γνωστών υπογραφών κακόβουλου λογισμικού δεν επαρκεί πλέον. Η λύση email σας θα πρέπει να ενσωματώνει την ανίχνευση απειλών με την Τεχνητή Νοημοσύνη και τη μηχανική μάθηση , ικανή να αξιολογεί πολλαπλά σήματα μηνυμάτων (κείμενο, μεταδεδομένα, φήμη αποστολέα, πρότυπα συμπεριφοράς κ.λπ.) για να προσδιορίσει εάν ένα email είναι νόμιμο, ανεπιθύμητο ή κακόβουλο.
Για τα συνημμένα, συνιστάται ιδιαίτερα η χρήση ενός περιβάλλοντος sandbox που ανοίγει κάθε αρχείο με ελεγχόμενο τρόπο και παρατηρεί τη συμπεριφορά του. Αυτό επιτρέπει την ανίχνευση προσπαθειών εκμετάλλευσης ή ύποπτης δραστηριότητας, ακόμη και σε απειλές zero-day για τις οποίες δεν υπάρχουν ακόμη γνωστές υπογραφές.
Το να βασίζεστε στους χρήστες να θυμούνται να ενεργοποιήσουν χειροκίνητα την κρυπτογράφηση είναι μια συνταγή για καταστροφή. Ιδανικά, η κρυπτογράφηση θα πρέπει να αυτοματοποιείται με βάση πολιτικές που ανιχνεύουν ευαίσθητα μοτίβα (IBAN, αριθμούς κοινωνικής ασφάλισης, φορολογικά στοιχεία κ.λπ.) και εφαρμόζουν διαφανώς την κρυπτογράφηση όταν είναι απαραίτητο.
Ενίσχυση της πρόσβασης: κωδικοί πρόσβασης, MFA και προστασία λογαριασμού
Ένα μεγάλο ποσοστό περιστατικών ασφάλειας email συμβαίνει επειδή κάποιος έχει λάβει έγκυρα διαπιστευτήρια. Επομένως, μια καλή λύση πρέπει να ενισχύει τόσο την ισχύ του κωδικού πρόσβασης όσο και τους πρόσθετους μηχανισμούς ελέγχου ταυτότητας.
Οι σύγχρονες πολιτικές συνιστούν μεγάλες, απρόβλεπτες και μοναδικές φράσεις πρόσβασης για κάθε υπηρεσία , αντί για σύντομους αλλά γεμάτους σύμβολα συνδυασμούς. Για να καταστεί αυτό εφικτό σε μεγάλη κλίμακα, η χρήση ενός διαχειριστή κωδικών πρόσβασης για επιχειρήσεις που δημιουργεί, αποθηκεύει και συγχρονίζει με ασφάλεια τα διαπιστευτήρια είναι σχεδόν απαραίτητη.
Με βάση αυτό, ο έλεγχος ταυτότητας πολλαπλών παραγόντων (MFA) είναι πρακτικά υποχρεωτικός. Ωστόσο, δεν προσφέρουν όλες οι μέθοδοι MFA το ίδιο επίπεδο προστασίας. Οι κωδικοί SMS ή οι φωνητικές κλήσεις μπορούν να υποκλαπούν, να επαναχρησιμοποιηθούν σε επιθέσεις AITM ή να χειραγωγηθούν χρησιμοποιώντας τεχνικές "κόπωσης MFA" (βομβαρδίζοντας τον χρήστη με αιτήματα μέχρι να αποδεχτεί ένα από εξάντληση).
Συνεπώς, συνιστάται η εφαρμογή MFA ανθεκτικών στο ηλεκτρονικό ψάρεμα (phishing ), όπως κλειδιά ασφαλείας που βασίζονται σε FIDO (USB, NFC), διαπιστευτήρια πλατφόρμας όπως το Windows Hello for Business, ισοδύναμες λύσεις σε macOS ή κλειδιά πρόσβασης που συνδέονται με smartphone. Αυτές οι μέθοδοι δεν λειτουργούν σε ψεύτικους ιστότοπους: η συσκευή επαληθεύει τον πραγματικό τομέα πριν από τον έλεγχο ταυτότητας, επομένως δεν μπορούν να επαναχρησιμοποιηθούν σε δόλιες τοποθεσίες.
Είναι επίσης σημαντικό να διαμορφώσετε πολιτικές πρόσβασης ώστε να αποκλείουν τις πιο αδύναμες μεθόδους ελέγχου ταυτότητας . Πολλά σύγχρονα κιτ ηλεκτρονικού "ψαρέματος" (phishing) μπορούν να επιβάλουν υποβάθμιση σε λιγότερο ασφαλείς παράγοντες, εάν αυτοί παραμείνουν ενεργοποιημένοι. Η κατοχή κλειδιών πρόσβασης είναι άχρηστη εάν συνεχίσετε να δέχεστε SMS ως καθολική εναλλακτική λύση.
Τέλος, δεν πρέπει να παραβλέπεται ο κίνδυνος που σχετίζεται με την ομάδα υποστήριξης ή helpdesk . Υπάρχουν ομάδες εισβολέων που ειδικεύονται στην κλήση της τεχνικής υποστήριξης, στην πλαστοπροσωπία υπαλλήλων που έχουν χάσει το κινητό τους τηλέφωνο ή τον φορητό υπολογιστή τους και στην εξαπάτηση τους ώστε να επαναφέρουν τα διαπιστευτήριά τους ή να απενεργοποιήσουν το MFA. Η πολιτική ασφαλείας πρέπει να περιλαμβάνει αυστηρές διαδικασίες επαλήθευσης ταυτότητας για τυχόν αλλαγές διαπιστευτηρίων.
Εκπαίδευση και ευαισθητοποίηση: μετατροπή των χρηστών σε τείχη προστασίας
Καμία λύση ασφάλειας email δεν είναι αλάνθαστη. Πάντα θα υπάρχουν κάποια μηνύματα που θα ξεγλιστρούν μέσα από τα φίλτρα και θα φτάνουν στα εισερχόμενα. Σε αυτό το σημείο, η τελευταία σας γραμμή άμυνας είναι οι άνθρωποι. Γι' αυτό είναι τόσο σημαντικό να εργάζεστε για την ευαισθητοποίηση σχετικά με την κυβερνοασφάλεια και να παρέχετε συνεχή εκπαίδευση.
Τα γενικά, ετήσια εκπαιδευτικά σεμινάρια είναι ελάχιστα χρήσιμα. Αυτό που λειτουργεί καλύτερα είναι τα δυναμικά προγράμματα ευαισθητοποίησης για το ηλεκτρονικό ψάρεμα (phishing) που στέλνουν στους υπαλλήλους τακτικές προσομοιώσεις. Εάν κάποιος πέσει θύμα μιας προσομοίωσης, λαμβάνει σύντομη, συγκεκριμένη και προσαρμοσμένη στο συγκεκριμένο πλαίσιο εκπαίδευση επί τόπου.
Αυτή η προσέγγιση ενισχύει τη μνήμη και βοηθά τους χρήστες να εσωτερικεύουν προειδοποιητικά σημάδια όπως: ύποπτους συνδέσμους, αιτήματα για ευαίσθητα δεδομένα, αδικαιολόγητη επείγουσα ανάγκη, αλλαγές τραπεζικού λογαριασμού χωρίς επιβεβαίωση ή μη αναμενόμενα συνημμένα. Στόχος είναι να αναπτύξουν έναν υγιή σκεπτικισμό και να μάθουν να αναφέρουν οτιδήποτε φαίνεται ύποπτο.
Επιπλέον, ορισμένες λύσεις που βασίζονται στην τεχνητή νοημοσύνη επιτρέπουν την προσαρμογή των επιπέδων εκπαίδευσης σε κάθε χρήστη : όσοι κάνουν περισσότερα λάθη λαμβάνουν περισσότερες προσομοιώσεις και περιεχόμενο, ενώ όσοι επιδεικνύουν καλές συνήθειες λαμβάνουν λιγότερη εργασία. Αυτό μεγιστοποιεί τον αντίκτυπο χωρίς να επιβαρύνει το προσωπικό.
Είναι σημαντικό να έχετε κατά νου ότι εάν κάνετε τους υπαλλήλους σας να αναφέρουν περισσότερα ύποπτα email, ο φόρτος εργασίας της ομάδας ασφαλείας μπορεί να εκτοξευθεί. Εδώ έρχονται στο προσκήνιο εργαλεία όπως οι αναλυτές email με τεχνητή νοημοσύνη , ικανά να εξετάζουν αυτόματα τα αναφερόμενα email, να τα ταξινομούν και να ιεραρχούν εκείνα που είναι πραγματικά επικίνδυνα.
Η εκπαίδευση θα πρέπει επίσης να καλύπτει βασικές βέλτιστες πρακτικές για τους τελικούς χρήστες, όπως: επιλογή ισχυρών κωδικών πρόσβασης, μη επαναχρησιμοποίησή τους, μη κοινοποίησή τους, μη λήψη λογισμικού από αμφίβολες πηγές, πάντα έλεγχος της πραγματικής διεύθυνσης των αποστολέων, τοποθέτηση του κέρσορα πάνω από συνδέσμους πριν κάνετε κλικ, επιφυλακτικότητα σε αιτήματα για πληρωμή ή οικονομικές πληροφορίες και πάντα χρήση επίσημων καναλιών επικοινωνίας όταν κάτι φαίνεται ύποπτο.
Διαχείριση περιβάλλοντος, συσκευές και συνέχεια email
Πέρα από τα ίδια τα email, μια ολοκληρωμένη λύση ασφάλειας email πρέπει να λαμβάνει υπόψη το οικοσύστημα στο οποίο χρησιμοποιούνται: συσκευές, εφαρμογές, άλλα κανάλια συνεργασίας και τη διαθεσιμότητα της ίδιας της υπηρεσίας email.
Καταρχάς, είναι απαραίτητο να διατηρείτε όλο το λογισμικό σας ενημερωμένο : λειτουργικό σύστημα, πρόγραμμα περιήγησης, πρόγραμμα-πελάτη ηλεκτρονικού ταχυδρομείου, εφαρμογές γραφείου και οποιαδήποτε άλλα στοιχεία που αλληλεπιδρούν με μηνύματα. Οι ενημερώσεις συνήθως περιλαμβάνουν ενημερώσεις ασφαλείας για ευπάθειες που εκμεταλλεύονται εκτενώς οι εισβολείς.
Δεύτερον, συνιστάται να ελέγχετε τακτικά τις εγκατεστημένες εφαρμογές και τις επεκτάσεις του προγράμματος περιήγησης , αφαιρώντας όσες δεν είναι απαραίτητες ή δεν έχουν επαληθευτεί σαφώς. Κάθε επιπλέον εφαρμογή αποτελεί πιθανό σημείο εισόδου, ειδικά σε συσκευές που χειρίζονται ευαίσθητα δεδομένα.
Η άνοδος της τηλεργασίας και της χρήσης κινητών συσκευών σημαίνει ότι η ασφάλεια του email σε smartphone, tablet και φορητούς υπολογιστές εκτός γραφείου πρέπει να αποτελεί προτεραιότητα . Οι πολιτικές διαχείρισης κινητών συσκευών (MDM) θα πρέπει να επιβάλλουν την κρυπτογράφηση της συσκευής, το αυτόματο κλείδωμα, την απομακρυσμένη διαγραφή σε περίπτωση απώλειας ή κλοπής και τη σύνδεση μόνο σε ασφαλή δίκτυα.
Η σύνδεση σε email από μη ασφαλή δημόσια δίκτυα Wi-Fi (σε καφετέριες, αεροδρόμια, ξενοδοχεία) ενέχει πρόσθετο κίνδυνο, καθώς αυτά τα περιβάλλοντα είναι πιο εύκολο να εκμεταλλευτούν για την υποκλοπή της κίνησης ή τη δημιουργία παραπλανητικών σημείων πρόσβασης. Μια ορθή εταιρική πολιτική θα πρέπει να περιορίζει ή να προστατεύει αυτούς τους τύπους συνδέσεων χρησιμοποιώντας VPN και πρόσθετα στοιχεία ελέγχου πρόσβασης.
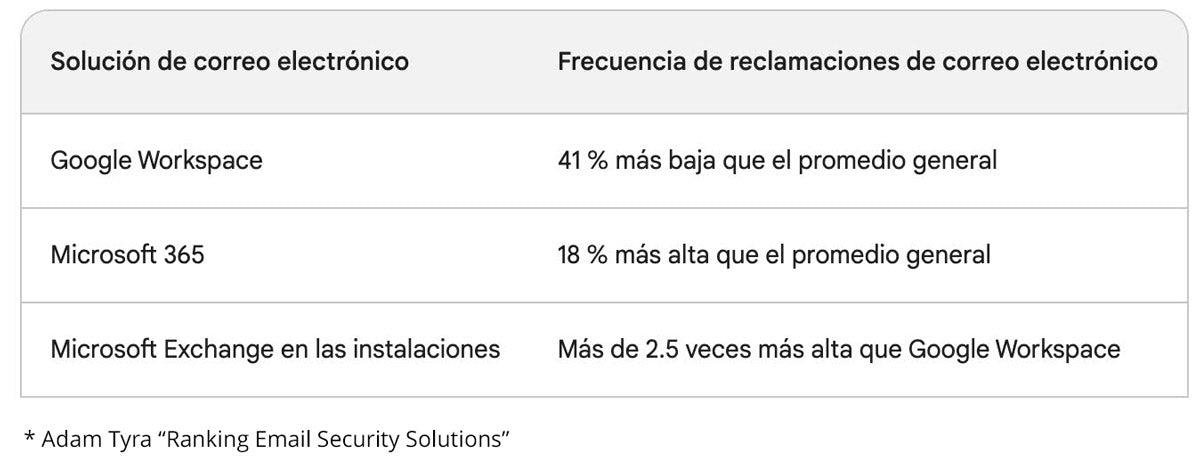
Όσον αφορά τη συνέχεια της επιχειρηματικής δραστηριότητας, το email είναι τόσο κρίσιμο που οποιαδήποτε παρατεταμένη διακοπή μπορεί να παραλύσει τις λειτουργίες μιας εταιρείας. Επομένως, πολλοί οργανισμοί επιλέγουν λύσεις που παρέχουν πάντα διαθέσιμα γραμματοκιβώτια έκτακτης ανάγκης . Εάν η κύρια πλατφόρμα (για παράδειγμα, λύσεις SaaS όπως το Microsoft 365 ) παρουσιάσει σφάλμα, αυτά τα γραμματοκιβώτια ενεργοποιούνται αυτόματα, ώστε το προσωπικό να μπορεί να συνεχίσει να στέλνει και να λαμβάνει μηνύματα.
Τέλος, πρέπει να λαμβάνεται υπόψη η συμμόρφωση και η διατήρηση αποδεικτικών στοιχείων. Μια αυτόματη και απαραβίαστη υπηρεσία αρχειοθέτησης επιτρέπει τη διατήρηση των ηλεκτρονικών μηνυμάτων για την περίοδο που απαιτείται από τους κανονισμούς, εγγυάται την ακεραιότητά τους και τα καθιστά διαθέσιμα για ελέγχους ή έρευνες, ακόμη και αν έχουν διαγραφεί ή τροποποιηθεί στα γραμματοκιβώτια των χρηστών.
Πολιτικές ασφάλειας ηλεκτρονικού ταχυδρομείου, έλεγχος και διακυβέρνηση
Η τεχνολογία από μόνη της δεν αρκεί. Μια ώριμη λύση ασφάλειας email πρέπει να υποστηρίζεται από σαφείς πολιτικές, σαφώς καθορισμένες διαδικασίες και τακτικές αξιολογήσεις, ώστε να διασφαλίζεται ότι όλα εφαρμόζονται με συνέπεια.
Η πολιτική χρήσης ηλεκτρονικού ταχυδρομείου θα πρέπει να καθορίζει τον τρόπο χειρισμού, κοινής χρήσης και αποθήκευσης των δεδομένων σε αυτό το κανάλι: τι είδους πληροφορίες μπορούν να αποσταλούν, πότε απαιτείται κρυπτογράφηση, πώς διαχειρίζονται τα συνημμένα, τι απαγορεύεται (για παράδειγμα, αποστολή κωδικών πρόσβασης ή τραπεζικών στοιχείων χωρίς προστασία) και ποια είναι η διαδικασία για την αναφορά περιστατικών ή ύποπτων μηνυμάτων ηλεκτρονικού ταχυδρομείου.
Είναι σημαντικό η παρούσα πολιτική να είναι απλή στην κατανόηση, εύκολη στην εύρεση και μέρος της διαδικασίας ένταξης των νέων υπαλλήλων. Επιπλέον, θα πρέπει να επανεξετάζεται τακτικά και να κοινοποιείται κάθε φορά που υπάρχουν σχετικές αλλαγές, ζητώντας από τους υπαλλήλους να επιβεβαιώσουν την αποδοχή τους.
Οι πολιτικές πρέπει να ευθυγραμμίζονται με τους ισχύοντες νόμους περί απορρήτου και προστασίας δεδομένων , τόσο γενικούς (όπως ο ΓΚΠΔ στην Ευρώπη) όσο και ειδικούς ανά τομέα. Αυτό περιλαμβάνει πτυχές όπως οι περίοδοι διατήρησης email, οι περιορισμοί στην αποστολή προσωπικών δεδομένων, οι απαιτήσεις κρυπτογράφησης, οι υποχρεώσεις ειδοποίησης παραβίασης και οι έλεγχοι επί τρίτων παρόχων.
Σε μεγάλους οργανισμούς ή σε οργανισμούς με πολλαπλά περιβάλλοντα Microsoft 365 (λόγω συγχωνεύσεων, εξαγορών, θυγατρικών κ.λπ.), η διαχείριση μπορεί να γίνει περίπλοκη. Σε τέτοιες περιπτώσεις, τα εργαλεία διαχείρισης πολλαπλών μισθωτών είναι ανεκτίμητα , επιτρέποντάς σας να βλέπετε τη διαμόρφωση ασφαλείας κάθε περιβάλλοντος με μια ματιά, να τη συγκρίνετε με εταιρικά πρότυπα και να διορθώνετε κεντρικά τυχόν αποκλίσεις.
Οι πάροχοι διαχειριζόμενων υπηρεσιών (MSP) που διαχειρίζονται την υποδομή πολλαπλών ΜΜΕ επωφελούνται επίσης από αυτήν την ενοποιημένη προβολή, καθώς απλοποιεί τη διατήρηση συνεπών πολιτικών ασφάλειας email σε δεκάδες ή εκατοντάδες διαφορετικούς πελάτες.
Συνολικά, όλα αυτά τα στοιχεία - έλεγχος ταυτότητας τομέα, προηγμένη ανάλυση τεχνητής νοημοσύνης, MFA ανθεκτικό στο ηλεκτρονικό ψάρεμα (phishing), αυτόματη κρυπτογράφηση, συνεχής εκπαίδευση, έλεγχος συσκευών, αρχειοθέτηση συμμόρφωσης και σαφείς πολιτικές - συνδυάζονται για να σχηματίσουν μια πολυεπίπεδη στρατηγική ασφάλειας email . Αυτή η προσέγγιση μειώνει σημαντικά την πιθανότητα μιας επιτυχημένης επίθεσης μέσω email και ελαχιστοποιεί τον αντίκτυπο όταν κάποιος καταφέρει να παρακάμψει τις άμυνες.
