- Τα τρωτά σημεία είναι τεχνικές ή ανθρώπινες αδυναμίες που επιτρέπουν επιθέσεις κατά της εμπιστευτικότητας, της ακεραιότητας και της διαθεσιμότητας.
- Υπάρχουν πολλαπλοί τύποι: λογισμικό, δίκτυο, διαμόρφωση, ανθρώπινος παράγοντας, cloud και εφοδιαστική αλυσίδα, εκτός από τεχνικές βλάβες όπως injection, XSS ή υπερχείλιση buffer.
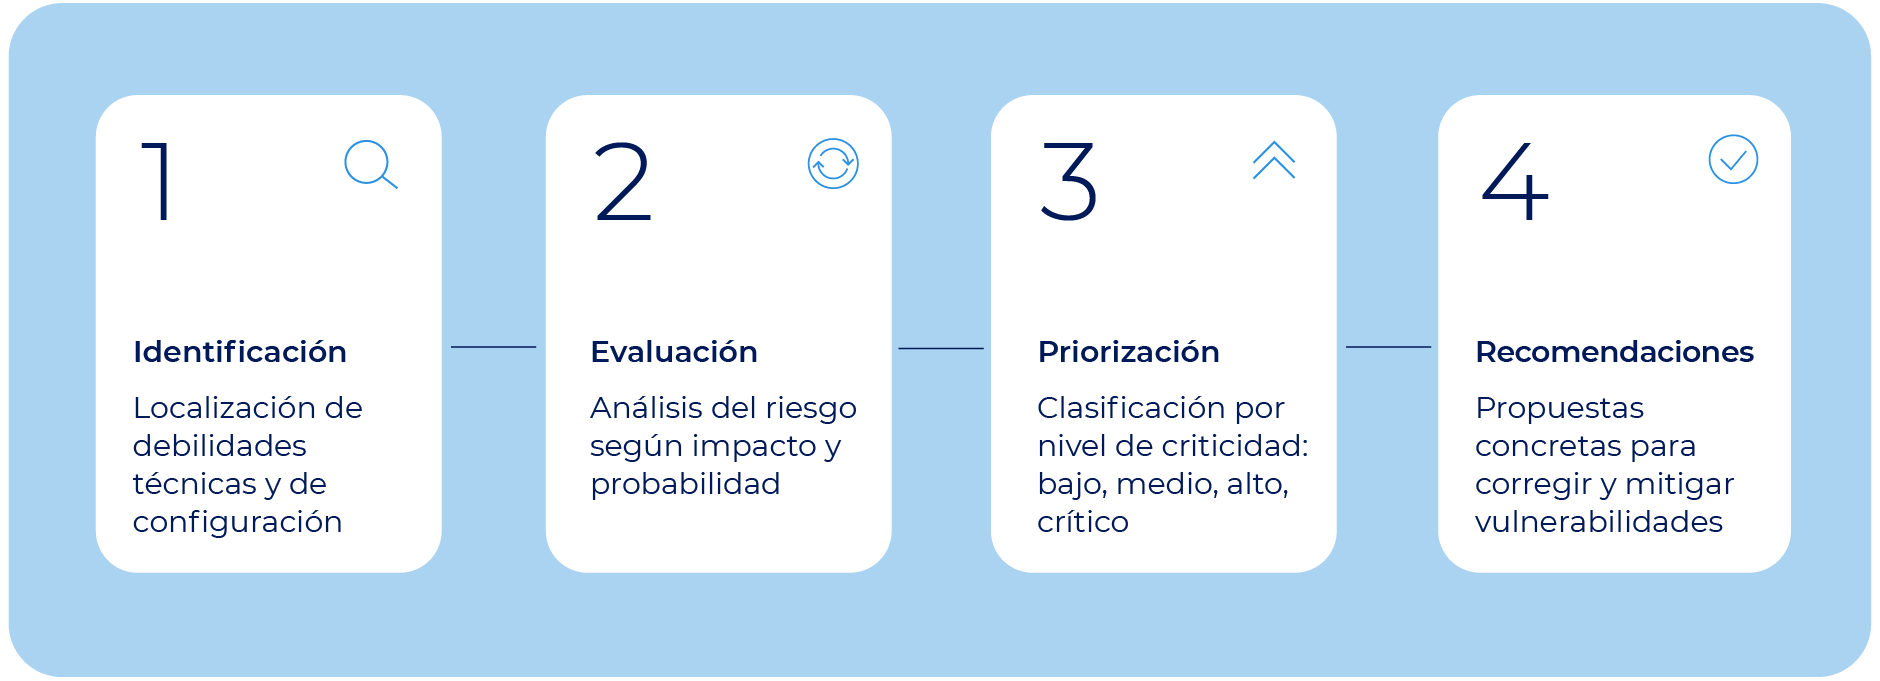
- Η αξιολόγηση του CVSS και το επιχειρηματικό πλαίσιο είναι καθοριστικής σημασίας για την ιεράρχηση των ευπαθειών που πρέπει να διορθωθούν πρώτα.
- Η αποτελεσματική διαχείριση συνδυάζει συνεχή ενημέρωση κώδικα, ελέγχους, εκπαίδευση, ελέγχους πρόσβασης και αυτοματοποιημένη απόκριση.
Τα τρωτά σημεία ασφαλείας αποτελούν το σημείο εκκίνησης για τα περισσότερα περιστατικά κυβερνοασφάλειας. Δεν αποτελούν την ίδια την επίθεση, αλλά μάλλον το άνοιγμα που επιτρέπει σε μια απειλή να εισέλθει, να εξαπλωθεί και τελικά να προκαλέσει πραγματική ζημιά σε συστήματα, δίκτυα και δεδομένα. Η κατανόηση του τρόπου με τον οποίο ταξινομούνται, πώς εμφανίζονται και πώς διαχειρίζονται είναι το κλειδί για κάθε εταιρεία που θέλει να λάβει σοβαρά υπόψη την ψηφιακή της προστασία.
Στην καθημερινή ζωή, ένα μόνο τεχνικό ή ανθρώπινο σφάλμα μπορεί να θέσει εκτός λειτουργίας μια κρίσιμη υπηρεσία μέσα σε λίγα λεπτά: από έναν λανθασμένα διαμορφωμένο διακομιστή μέχρι έναν υπάλληλο που κάνει κλικ σε έναν σύνδεσμο ηλεκτρονικού "ψαρέματος" (phishing). Γι' αυτό γίνεται τόσος λόγος για τη διαχείριση ευπαθειών , τις ενημερώσεις κώδικα (patches), τα CVE, τα CVSS και τα exploits. Σε όλο αυτό το άρθρο, θα οργανώσουμε όλα αυτά τα κομμάτια: ορισμούς, τύπους ευπαθειών, παραδείγματα από τον πραγματικό κόσμο, τεχνικές εκμετάλλευσης και πώς να ιεραρχήσουμε τι πρέπει να διορθώσουμε πρώτα όταν όλα φαίνονται επείγοντα.
Τι είναι ένα κενό ασφαλείας και γιατί είναι τόσο σημαντικό;
Όταν μιλάμε για ευπάθεια, αναφερόμαστε σε ένα ελάττωμα, σφάλμα ή λανθασμένη διαμόρφωση σε ένα σύστημα πληροφοριών (διακομιστές, εφαρμογές, δίκτυα, συσκευές κ.λπ.) που μπορεί να εκμεταλλευτεί ένας εισβολέας για να θέσει σε κίνδυνο την ασφάλεια. Αυτή η παραβίαση μπορεί να επηρεάσει την εμπιστευτικότητα ( κλοπή δεδομένων), την ακεραιότητα ( μη εξουσιοδοτημένη τροποποίηση) ή τη διαθεσιμότητα (διακοπή ή διακοπή υπηρεσίας).
Μια ευπάθεια μπορεί να προκύψει από ελαττώματα σχεδιασμού, σφάλματα υλοποίησης, μη ασφαλείς διαμορφώσεις ή ακόμα και ελλιπείς λειτουργικές διαδικασίες (για παράδειγμα, μη ανάκληση της πρόσβασης για τους αποχωρούντες υπαλλήλους). Η απειλή είναι η ενέργεια που εκμεταλλεύεται αυτήν την ευπάθεια: ransomware, επίθεση άρνησης υπηρεσίας, μαζική κλοπή διαπιστευτηρίων κ.λπ. Χωρίς μια γνωστή ευπάθεια, θα ήταν πολύ πιο δύσκολο για έναν εισβολέα, επομένως ο στόχος του είναι να τον εντοπίσει πριν το κάνετε εσείς.
Πολλές αναφορές ασφαλείας, ειδικά στη Λατινική Αμερική, δείχνουν ότι τα τρωτά σημεία που είναι άνω της δεκαετίας εξακολουθούν να γίνονται αντικείμενο εκμετάλλευσης απλώς και μόνο επειδή δεν έχουν ενημερωθεί ποτέ ή έχουν υποτιμηθεί. Αυτό αποκαλύπτει ένα θεμελιώδες πρόβλημα: την έλλειψη ενημερώσεων, τον κακό έλεγχο της επιφάνειας της επίθεσης και την ανεπαρκή επίγνωση σε όλα τα επίπεδα του οργανισμού.
Γι' αυτό ο ρόλος των ειδικών στον κυβερνοχώρο είναι τόσο κρίσιμος. Η δουλειά τους είναι να εντοπίζουν αυτές τις αδυναμίες, να μετρούν τον πραγματικό αντίκτυπό τους, να τις ιεραρχούν κατά προτεραιότητα, να εφαρμόζουν μέτρα μετριασμού και να τις παρακολουθούν για να διασφαλίσουν ότι δεν θα επανεμφανιστούν. Για να το κάνουν αυτό, χρησιμοποιούν αυτοματοποιημένους σαρωτές , αξιολογήσεις διαμόρφωσης, δοκιμές διείσδυσης και συνεχή ανάλυση απειλών.
Υπάρχουν δύο βασικοί τρόποι για να ανακαλύψετε μια ευπάθεια: μέσω προληπτικών δοκιμών ασφαλείας (έλεγχοι, δοκιμές διείσδυσης, σαρώσεις) ή μέσω της εκμετάλλευσής της από εισβολείς . Εάν συμβεί το δεύτερο σενάριο, δεν μιλάμε πλέον απλώς για μια ευπάθεια, αλλά για ένα περιστατικό ή παραβίαση ασφαλείας. Γι' αυτό η έγκαιρη ανίχνευση και οι προληπτικοί έλεγχοι είναι τόσο σημαντικοί.
Βασικές έννοιες στον κόσμο των τρωτών σημείων
Για να πλοηγηθείτε εύκολα στην ταξινόμηση των τρωτών σημείων ασφαλείας , είναι χρήσιμο να κατανοήσετε μια σειρά από όρους που εμφανίζονται σε τεχνικές αναφορές, ειδοποιήσεις κατασκευαστών και νέα για κυβερνοεπιθέσεις.
Ευπάθεια : Αυτή είναι η ίδια η αδυναμία. Μπορεί να είναι ένα ελάττωμα κώδικα, μια λανθασμένη διαμόρφωση ή ένας συνδυασμός και των δύο. Από μόνο του, δεν αποτελεί επίθεση, αλλά αποτελεί ένα πιθανό σημείο εισόδου για έναν κυβερνοεγκληματία.
Ενημέρωση : Αυτή είναι η ενημέρωση ή η επιδιόρθωση που κυκλοφορεί από τον προμηθευτή για την αντιμετώπιση μιας συγκεκριμένης ευπάθειας . Μπορεί να περιλαμβάνει αλλαγή βιβλιοθηκών, προσαρμογή επικυρώσεων εισόδου, ενίσχυση των ελέγχων πρόσβασης κ.λπ. Είναι η πιο άμεση λύση, αλλά και αυτή που αναβάλλεται συχνότερα σε πολλούς οργανισμούς.
Ένα exploit είναι ο πρακτικός τρόπος για να εκμεταλλευτείτε μια ευπάθεια . Μπορεί να είναι ένα σενάριο, ένα ειδικά κατασκευασμένο αρχείο, μια συμβολοσειρά εντολών ή ένα σύνολο αυτοματοποιημένων βημάτων. Μετατρέπει τη θεωρία (την ευπάθεια) σε μια πραγματική επίθεση.
Ωφέλιμο φορτίο : Αυτός είναι ο «χρήσιμος κακόβουλος κώδικας» που εκτελείται μετά την εκμετάλλευση της ευπάθειας. Μπορεί να είναι ransomware, κλέφτες δεδομένων, σιωπηλά backdoors ή οποιοδήποτε άλλο κακόβουλο λογισμικό. Το exploit ανοίγει την πόρτα. Το ωφέλιμο φορτίο εισέρχεται και κάνει τη βρώμικη δουλειά.
Απόδειξη Ιδέας (POC) : Πρόκειται για μια απόδειξη ιδέας που καταδεικνύει ότι μια ευπάθεια είναι εκμεταλλεύσιμη, συνήθως για ερευνητικούς ή ελεγκτικούς σκοπούς . Δεν χρειάζεται να είναι κακόβουλη. Χρησιμοποιείται για να επικυρώσει την ύπαρξη του ελαττώματος και να μετρήσει τον αντίκτυπό του χωρίς να προκαλέσει ζημιά στην παραγωγή.
Μηδενικής ημέρας : Πρόκειται για ένα θέμα ευπάθειας που δεν είναι γνωστό στον κατασκευαστή και για το οποίο δεν υπάρχει διαθέσιμη ενημέρωση κώδικα . Εάν ένας εισβολέας το ανακαλύψει πριν από οποιονδήποτε άλλον, μπορεί να το εκμεταλλευτεί χωρίς υπογραφές ανίχνευσης ή συγκεκριμένες λύσεις, καθιστώντας το ένα από τα πιο επικίνδυνα σενάρια.
CVE (Κοινές ευπάθειες και εκθέσεις) : Αυτό είναι το τυπικό αναγνωριστικό που έχει αντιστοιχιστεί σε κάθε δημόσια διαθέσιμη ευπάθεια. Ένα CVE όπως το CVE-2026-6785 επιτρέπει την αναγνώριση μιας συγκεκριμένης ευπάθειας μέσω ενός μοναδικού κωδικού, διευκολύνοντας την παρακολούθηση και τον συντονισμό μεταξύ κατασκευαστών και ομάδων ασφαλείας.
CWE (Common Weakness Enumeration) : Αντί να εστιάζει σε μεμονωμένες περιπτώσεις, κατηγοριοποιεί τα μοτίβα αδυναμιών (υπερχείλιση buffer, ανεπαρκής επικύρωση, σφάλματα ελέγχου ταυτότητας κ.λπ.). Βοηθά τους προγραμματιστές να κατανοήσουν ποιους τύπους σφαλμάτων πρέπει να αποφύγουν από το στάδιο του σχεδιασμού.
CVSS (Κοινό Σύστημα Βαθμολόγησης Ευπαθειών) : Αυτό είναι το πιο ευρέως χρησιμοποιούμενο σύστημα για τη βαθμολόγηση της σοβαρότητας μιας ευπάθειας από το 0 έως το 10. Λαμβάνει υπόψη τον τρόπο αξιοποίησής της, το εάν απαιτεί έλεγχο ταυτότητας, τον αντίκτυπο στην εμπιστευτικότητα, την ακεραιότητα και τη διαθεσιμότητα, καθώς και χρονικούς και περιβαλλοντικούς παράγοντες. Παραδείγματα όπως το Log4Shell (CVE-2021-44228) φτάνουν σε βαθμολογίες 10, υποδεικνύοντας μέγιστη κρισιμότητα.
Γενική ταξινόμηση των τρωτών σημείων στον κυβερνοχώρο
Ένας πρακτικός τρόπος οργάνωσης των ευπαθειών είναι να εξετάσουμε πού εμφανίζονται και τι επηρεάζουν . Από εκεί, συνήθως ομαδοποιούνται σε διάφορες ευρείες κατηγορίες που βοηθούν στην ιεράρχηση προτεραιοτήτων και στην ανάθεση ευθυνών εντός του οργανισμού.
Τρωτά σημεία δικτύου : Αυτά επηρεάζουν την υποδομή επικοινωνιών : περιττές ανοιχτές θύρες, χαλαροί κανόνες τείχους προστασίας, κακώς ασφαλή VPN, έλλειψη τμηματοποίησης δικτύου, μη κρυπτογραφημένη κίνηση κ.λπ. Σε υβριδικά και απομακρυσμένα περιβάλλοντα, καθίστανται πιο κρίσιμα λόγω της αυξημένης επιφάνειας επίθεσης.
Ευπάθειες στη διαμόρφωση και το σύστημα : Πρόκειται για ελαττώματα που εμφανίζονται όταν ένα σύστημα αναπτύσσεται με μη ασφαλείς παραμέτρους , προεπιλεγμένα διαπιστευτήρια, υπηρεσίες που δεν θα έπρεπε να είναι ενεργές ή χωρίς επαρκή στοιχεία ελέγχου πρόσβασης. Δεν εξαρτώνται από τον ίδιο τον κώδικα, αλλά μάλλον από τον τρόπο διαμόρφωσης και συντήρησης της υποδομής.
Ανθρώπινες ευπάθειες : γνωστές και ως ανθρώπινος παράγοντας . Αυτές προκύπτουν από μη ασφαλείς συμπεριφορές: χρήση αδύναμων ή επαναχρησιμοποιούμενων κωδικών πρόσβασης, κοινοποίηση διαπιστευτηρίων μέσω email, λήψη αρχείων από αμφίβολες πηγές, έπεφτα θύματα απάτης ηλεκτρονικού "ψαρέματος" (phishing ) ή ηλεκτρονικού "ψαρέματος" (vishing) κ.λπ. Είναι δύσκολο να εξαλειφθούν επειδή έχουν να κάνουν περισσότερο με την ψυχολογία και τον πολιτισμό παρά με την τεχνολογία.
Ευπάθειες στο cloud : Αυτές προκύπτουν σε περιβάλλοντα cloud λόγω κακών ρυθμίσεων αποθήκευσης (δημόσιοι κάδοι), μη ασφαλών API, υπερβολικών δικαιωμάτων σε ταυτότητες ή έλλειψης συνεχούς παρακολούθησης. Η ταχύτητα με την οποία αλλάζουν οι υπηρεσίες cloud καθιστά εύκολο να χάσετε την ορατότητα στην κατάσταση ασφαλείας σας.
Τρωτά σημεία τρίτων και αλυσίδας εφοδιασμού : Αυτά προέρχονται από εργαλεία, βιβλιοθήκες, προμηθευτές ή συνεργάτες που έχουν πρόσβαση σε ευαίσθητα συστήματα ή δεδομένα. Μια βλάβη σε έναν από αυτούς τους συνδέσμους μπορεί να αποτελέσει την πύλη για την έκθεση σε κίνδυνο πολύ μεγαλύτερων εταιρειών, όπως φαίνεται σε περιστατικά υψηλού προφίλ.
Οι πιο συχνοί τύποι τεχνικών ευπαθειών
Πέρα από τις γενικές κατηγορίες, είναι σημαντικό να κατανοήσουμε τους τεχνικούς τύπους ευπαθειών που εμφανίζονται συχνά σε ελέγχους και επιθέσεις στον πραγματικό κόσμο. Πολλές περιλαμβάνονται στα 10 κορυφαία του OWASP και βρίσκονται συνήθως σε παγκόσμιες αναφορές.
Υπερχείλιση buffer : Αυτό συμβαίνει όταν μια εφαρμογή γράφει περισσότερα δεδομένα από όσα μπορούν να χωρέσουν σε μια δεσμευμένη περιοχή μνήμης. Όταν ξεπεραστεί αυτός ο χώρος, άλλες περιοχές μνήμης αντικαθίστανται, γεγονός που μπορεί να επιτρέψει την εκτέλεση αυθαίρετου κώδικα με τα δικαιώματα της ευάλωτης διεργασίας.
Συνθήκη κούρσας : Αυτό συμβαίνει όταν το αποτέλεσμα μιας λειτουργίας εξαρτάται από τη σειρά εκτέλεσης πολλαπλών διεργασιών ή νημάτων που έχουν πρόσβαση σε έναν κοινόχρηστο πόρο. Εάν ένας εισβολέας χειραγωγήσει αυτήν τη σειρά, μπορεί να προκαλέσει απροσδόκητη συμπεριφορά, όπως η εκτέλεση μιας ενέργειας δύο φορές ή η παράκαμψη στοιχείων ελέγχου.
Σφάλματα συμβολοσειρών μορφοποίησης : Αυτά είναι σφάλματα που προκύπτουν από την αποδοχή μη επικυρωμένων συμβολοσειρών μορφοποίησης (για παράδειγμα, στη C, συναρτήσεις όπως η printf). Ένας εισβολέας μπορεί να εισάγει προσδιοριστές μορφοποίησης για ανάγνωση ή εγγραφή στη μνήμη χωρίς εξουσιοδότηση.
Κακή επικύρωση εισόδου : Όταν τα δεδομένα από χρήστες, φόρμες, κεφαλίδες ή παραμέτρους URL δεν επικυρώνονται σωστά, ανοίγει την πόρτα σε επιθέσεις όπως SQL injection, LDAP injection, XPath, XSS ή command injection . Είναι μια κοινή αιτία πολλών κρίσιμων ευπαθειών.
Έγχυση SQL : Αυτό περιλαμβάνει την εισαγωγή κακόβουλου κώδικα SQL όπου αναμένεται κανονικό κείμενο (για παράδειγμα, σε μια φόρμα σύνδεσης). Εάν η εφαρμογή συνδυάσει απευθείας αυτήν την εισαγωγή σε ένα ερώτημα, ο εισβολέας μπορεί να διαβάσει, να τροποποιήσει ή να διαγράψει δεδομένα , ακόμη και να αναλάβει τον έλεγχο της βάσης δεδομένων.
CSRF (Πλαστοποίηση Αιτημάτων Διαδικτυακού Τόπου) : αναγκάζει έναν χρήστη με έλεγχο ταυτότητας να εκτελέσει ανεπιθύμητες ενέργειες σε μια νόμιμη εφαρμογή, συνήθως κάνοντας κλικ σε έναν σύνδεσμο ή φορτώνοντας μια σελίδα με ένα κρυφό αίτημα. Εκμεταλλεύεται την εμπιστοσύνη του ιστότοπου στην περίοδο σύνδεσης του χρήστη.
Διέλευση καταλόγου : Αυτό περιλαμβάνει τον χειρισμό διαδρομών αρχείων χρησιμοποιώντας ακολουθίες όπως ../ για πρόσβαση σε αρχεία εκτός του καταλόγου που επιτρέπεται από την εφαρμογή (για παράδειγμα, /etc/passwd στο Linux). Χωρίς την κατάλληλη επικύρωση διαδρομής, μπορούν να διαβαστούν ευαίσθητες πληροφορίες ή ακόμα και να εκτελεστεί κώδικας εάν τροποποιηθούν τα σενάρια.
Εισαγωγή εντολών : Αυτό συμβαίνει όταν μια εφαρμογή εκτελεί εντολές του λειτουργικού συστήματος χρησιμοποιώντας δεδομένα που παρέχονται από τον χρήστη χωρίς να τα απολυμαίνει. Ο εισβολέας μπορεί να εισαγάγει πρόσθετες εντολές για να διαγράψει αρχεία, να εξαγάγει πληροφορίες ή να ανοίξει απομακρυσμένα κανάλια.
Η μη ασφαλής αποσειριοποίηση συμβαίνει όταν μια εφαρμογή δέχεται σειριοποιημένα δεδομένα (αντικείμενα, δομές) και τα αποσειριοποιεί χωρίς να επαληθεύσει την προέλευση ή το περιεχόμενό τους. Ένα χειραγωγημένο αντικείμενο μπορεί να προκαλέσει εκτέλεση κώδικα κατά τη διαδικασία ανακατασκευής.
Σκληροκωδικοποιημένα διαπιστευτήρια : διαπιστευτήρια, διακριτικά ή κλειδιά ενσωματωμένα απευθείας στον πηγαίο κώδικα ή σε δυαδικά αρχεία. Εάν ένας εισβολέας αποκτήσει πρόσβαση στο αποθετήριο ή αποσυμπιλήσει την εφαρμογή, μπορεί να ανακαλύψει αυτά τα διαπιστευτήρια και να τα χρησιμοποιήσει για να στραφεί σε άλλα συστήματα.
IDOR (Μη ασφαλής άμεση αναφορά αντικειμένου) : Αυτό συμβαίνει όταν μια εφαρμογή επιτρέπει την πρόσβαση σε πόρους απλώς αλλάζοντας ένα αναγνωριστικό (για παράδειγμα, ένα αριθμητικό αναγνωριστικό στη διεύθυνση URL) χωρίς να επαληθεύσει εάν ο χρήστης έχει άδεια. Αυτή είναι μια τυπική περίπτωση προβολής των δεδομένων κάποιου άλλου αλλάζοντας τον αριθμό στη διεύθυνση URL.
Σφάλματα διαχείρισης πόρων : Αυτά περιλαμβάνουν καταστάσεις όπου μια εφαρμογή δεν καταφέρνει να διαχειριστεί σωστά τη χρήση μνήμης, CPU, χώρου αποθήκευσης ή ταυτόχρονων διεργασιών. Αυτό διευκολύνει την εξάντληση πόρων και τις επιθέσεις άρνησης υπηρεσίας , για παράδειγμα, μέσω απεριόριστων αιτημάτων σε ένα API χωρίς περιορισμό ρυθμού.
Τα σφάλματα διαμόρφωσης περιλαμβάνουν εκτεθειμένα πάνελ διαχειριστή χωρίς σωστό έλεγχο ταυτότητας, δημόσιους κάδους cloud, περιττές ενεργές υπηρεσίες, καταλόγους με δυνατότητα καταχώρισης και τελικά σημεία εντοπισμού σφαλμάτων που είναι προσβάσιμα από το διαδίκτυο. Μια καλά σχεδιασμένη υποδομή μπορεί να καταστεί εντελώς ανασφαλής λόγω μίας μόνο εσφαλμένης ρύθμισης.
Τα προβλήματα ελέγχου δικαιωμάτων και πρόσβασης , γνωστά και ως προβληματικός έλεγχος πρόσβασης, προκύπτουν όταν οι χρήστες μπορούν να εκτελέσουν ενέργειες που δεν θα έπρεπε, είτε λόγω κακώς καθορισμένων ρόλων, ανεπαρκούς επικύρωσης backend είτε API που δεν επαληθεύουν ποιος υποβάλλει το αίτημα. Αυτά αποτελούν μια συνηθισμένη πηγή κλιμάκωσης δικαιωμάτων.
Διαρροές πληροφοριών : Αυτές συμβαίνουν όταν συστήματα ή εφαρμογές εκθέτουν ευαίσθητα δεδομένα σε μηνύματα σφάλματος, κεφαλίδες, διαδρομές, αρχεία καταγραφής ή απαντήσεις HTTP . Μερικές φορές δεν πρόκειται για άμεση επίθεση, αλλά αυτές οι πληροφορίες βοηθούν έναν εισβολέα να χαρτογραφήσει το σύστημα, να εντοπίσει εκδόσεις ή να βρει άλλα τρωτά σημεία.
Κακή διαχείριση περιόδων σύνδεσης : Αυτό περιλαμβάνει εσφαλμένα δημιουργημένα διακριτικά, περιόδους σύνδεσης που δεν λήγουν, λανθασμένο κλείσιμο περιόδου σύνδεσης ή μη ασφαλή αποθήκευση διαπιστευτηρίων σε cookies. Αυτού του είδους τα προβλήματα διευκολύνουν τους εισβολείς να καταλάβουν περιόδους σύνδεσης και να χρησιμοποιήσουν νόμιμους λογαριασμούς.
Παραδείγματα πραγματικών ευπαθειών και λογισμικού που επηρεάζεται
Ο κατάλογος CVE μεγαλώνει κάθε χρόνο με δεκάδες χιλιάδες νέες καταχωρίσεις. Ορισμένα τρωτά σημεία έχουν αποκτήσει φήμη για τον παγκόσμιο αντίκτυπό τους και βοηθούν να καταλάβουμε τι μπορεί να συμβεί όταν ένας οργανισμός δεν πραγματοποιεί έγκαιρη ενημέρωση ή υποεκτιμά μια συμβουλή ασφαλείας.
Ένα πρόσφατο παράδειγμα είναι το CVE-2026-6785 , ένα θέμα ευπάθειας ασφαλείας μνήμης σε διάφορες εκδόσεις του Firefox και του Thunderbird. Ενώ οι τεχνικές λεπτομέρειες είναι περίπλοκες, η ουσία είναι σαφής: υπήρχαν σφάλματα που θα μπορούσαν να οδηγήσουν σε καταστροφή μνήμης και αυθαίρετη εκτέλεση κώδικα . Η διόρθωση κυκλοφόρησε σε νεότερες εκδόσεις (Firefox 150, ενημερωμένες εκδόσεις ESR, κ.λπ.), αλλά οποιοδήποτε σύστημα δεν ενημερώνεται εγκαίρως παραμένει ευάλωτο.
Άλλες γνωστές περιπτώσεις περιλαμβάνουν ευπάθειες με βαθμολογία CVSS 10 , όπως τα Heartbleed (OpenSSL), BlueKeep, Shellshock, EternalBlue και το προαναφερθέν Log4Shell. Όλα αυτά επέτρεπαν την απομακρυσμένη εκτέλεση κώδικα ή την πρόσβαση σε εξαιρετικά ευαίσθητες πληροφορίες και αξιοποιούνταν σε μαζικές εκστρατείες κακόβουλου λογισμικού και ransomware.
Παραδείγματα λογισμικού που δέχεται συχνά επιθέσεις περιλαμβάνουν το Adobe Flash (που είναι πλέον παρωχημένο αλλά ιστορικά μαστίζεται από ελαττώματα εκτέλεσης κώδικα), τα Microsoft Windows (με πολλαπλά προνόμια και ευπάθειες RCE όλα αυτά τα χρόνια), τους διακομιστές Apache , τις βάσεις δεδομένων Oracle , το Adobe Acrobat Reader , την Java και την PHP , όλα με εκτεταμένο ιστορικό exploits, από υπερχειλίσεις buffer έως ενέσεις και cross-site scripting.
Ορισμένες συγκεκριμένες ευπάθειες έχουν συνδεθεί με γνωστές επιθέσεις. Για παράδειγμα, το CVE-2017-0199 , ένα σφάλμα απομακρυσμένης εκτέλεσης κώδικα στο Microsoft Office, αξιοποιήθηκε από οικογένειες ransomware όπως οι Ryuk, Emotet και Dridex, χρησιμοποιώντας κακόβουλα έγγραφα που φαίνονταν ακίνδυνα με την πρώτη ματιά.
Υπάρχουν επίσης περιπτώσεις όπου διαρροές εργαλείων κυβερνοκατασκοπείας έχουν αποκαλύψει προηγουμένως άγνωστα τρωτά σημεία. Το 2016, η ομάδα The Shadow Brokers δημοσίευσε ένα σύνολο exploits που φέρεται να έχουν κλαπεί από την NSA, αποκαλύπτοντας κρίσιμα ελαττώματα σε λειτουργικά συστήματα, εφαρμογές και τείχη προστασίας. Αυτά τα εργαλεία αργότερα επαναχρησιμοποιήθηκαν σε περιστατικά όπως το ransomware WannaCry, το οποίο εκμεταλλεύτηκε την ευπάθεια EternalBlue για να εξαπλωθεί γρήγορα.
Πώς αξιοποιούνται τα τρωτά σημεία: συνήθεις τεχνικές
Μόλις εντοπιστεί μια ευπάθεια, ένας εισβολέας χρειάζεται μια τεχνική για να τη μετατρέψει σε αποτελεσματική πρόσβαση . Από εκεί, μπορεί να αναπτύξει κακόβουλο λογισμικό, να κινηθεί πλευρικά στο δίκτυο ή να εξαγάγει δεδομένα. Μερικές από τις πιο σχετικές τεχνικές εκμετάλλευσης παρατίθενται παρακάτω.
Απομακρυσμένη Εκτέλεση Κώδικα (RCE) : Αυτό είναι το «άγιο δισκοπότηρο» για πολλούς εισβολείς, καθώς τους επιτρέπει να εκτελούν απομακρυσμένο κώδικα στο σύστημα του θύματος χωρίς φυσική πρόσβαση. Πολλές αλυσίδες εκμετάλλευσης έχουν σχεδιαστεί ειδικά για να επιτύχουν αυτήν τη δυνατότητα, όπως συνέβη με το Log4Shell ή με ορισμένα τρωτά σημεία σε εκτεθειμένες υπηρεσίες.
LFI/RFI (Τοπική/Απομακρυσμένη Συμπερίληψη Αρχείων) : Σε ευπάθειες συμπερίληψης αρχείων, μια ευάλωτη εφαρμογή μπορεί να καταλήξει να φορτώνει και να εκτελεί τοπικά ή απομακρυσμένα αρχεία που ελέγχονται από τον εισβολέα . Το LFI έχει πρόσβαση σε αρχεία στον ίδιο τον διακομιστή (για παράδειγμα, αρχεία καταγραφής με εγχυμένο κώδικα), ενώ το RFI περιλαμβάνει περιεχόμενο που φιλοξενείται σε εξωτερικό διακομιστή, επιτρέποντας την άμεση εκτέλεση κώδικα.
Κλιμάκωση δικαιωμάτων : Ακόμα και αν η αρχική πρόσβαση γίνεται με περιορισμένο λογαριασμό, ο συνήθης στόχος είναι η αύξηση των δικαιωμάτων (χρήστης σε διαχειριστή, κανονικός χρήστης σε root, κ.λπ.). Αυτό μπορεί να επιτευχθεί μέσω σφαλμάτων λειτουργικού συστήματος, λανθασμένων ρυθμίσεων υπηρεσιών ή συγκεκριμένων ευπαθειών όπως το PwnKit (CVE-2021-4034) σε συστήματα Linux.
Ψεκασμός σε σωρό : μια προηγμένη τεχνική που περιλαμβάνει την πλήρωση της δυναμικής μνήμης (σωρού) με μοτίβα που περιέχουν το ωφέλιμο φορτίο, έτσι ώστε όταν ένα exploit ανακατευθύνει την εκτέλεση σε μια μη καθορισμένη περιοχή μνήμης, η πιθανότητα να «πέσει» σε κακόβουλο κώδικα αυξάνεται. Χρησιμοποιήθηκε ευρέως σε exploits που στόχευαν παλαιότερα προγράμματα περιήγησης.
Προγραμματισμός με βάση την επιστροφή (ROP) : μια στρατηγική για την παράκαμψη προστασιών όπως το DEP/NX. Αντί να εισάγει νέο κώδικα, ο εισβολέας επαναχρησιμοποιεί μικρά τμήματα νόμιμου κώδικα ("gadgets") που υπάρχουν σε δυαδικά αρχεία ή βιβλιοθήκες, συνδέοντάς τα μαζί με εντολές επιστροφής για να δημιουργήσει κακόβουλη λογική. Είναι μια από τις πιο ισχυρές τεχνικές σε σενάρια όπου είναι ενεργά τα σύγχρονα μέτρα μετριασμού.
Αξιολόγηση και ιεράρχηση προτεραιοτήτων: πώς να αποφασίσετε ποια ευπάθεια θα επιτεθεί πρώτα
Σε ένα τυπικό σενάριο, μια σάρωση ή ένας έλεγχος μπορεί να παράγει μια αναφορά με δεκάδες ή και εκατοντάδες ευπάθειες που χαρακτηρίζονται ως σοβαρές, μεσαίες ή χαμηλές. Αυτή η γενική ταξινόμηση είναι χρήσιμη ως πρώτη προσέγγιση, αλλά δεν επαρκεί για τη λήψη επιχειρηματικών αποφάσεων, ειδικά όταν υπάρχουν αυστηρές προθεσμίες για την έναρξη παραγωγής.
Για να βελτιωθεί αυτή η ιεράρχηση προτεραιοτήτων, χρησιμοποιείται το CVSS και οι μετρήσεις του . Το "Βασικό" μέρος του CVSS αναλύει στοιχεία όπως το διάνυσμα πρόσβασης (τοπικό, παρακείμενο δίκτυο ή απομακρυσμένο), την πολυπλοκότητα της επίθεσης, το εάν απαιτείται έλεγχος ταυτότητας και τον αντίκτυπο στην εμπιστευτικότητα, την ακεραιότητα και τη διαθεσιμότητα. Όσο πιο απομακρυσμένη και απλή είναι η επίθεση και όσο μεγαλύτερος είναι ο αντίκτυπος, τόσο υψηλότερη είναι η βαθμολογία.
Οι χρονικές μετρήσεις ενσωματώνουν παράγοντες όπως η ύπαρξη δημόσιων εκμεταλλεύσεων (public exploits), η διαθεσιμότητα ενημερώσεων κώδικα (patch) και η αξιοπιστία των πληροφοριών για τα τρωτά σημεία. Από την άλλη πλευρά, οι περιβαλλοντικές μετρήσεις λαμβάνουν υπόψη το συγκεκριμένο πλαίσιο κάθε οργανισμού: τον αριθμό των επηρεαζόμενων συστημάτων, τις απαιτήσεις εσωτερικής ασφάλειας και τις πιθανές παράπλευρες ζημίες (οικονομικές, νομικές, φήμης).
Στην πράξη, μια ευπάθεια με υψηλή βαθμολογία που προκαλεί μόνο άρνηση υπηρεσίας σε ένα μη κρίσιμο σύστημα μπορεί να είναι προσωρινά αποδεκτή, ενώ μια «μέτρια» ευπάθεια που εκθέτει δεδομένα που προστατεύονται από κανονισμούς μπορεί να είναι μη αποδεκτή. Το κλειδί είναι να διασταυρωθεί η τεχνική βαθμολογία με την κρισιμότητα του περιουσιακού στοιχείου και το κανονιστικό πλαίσιο.
Εκτός από το CVSS, πολλοί οργανισμοί χρησιμοποιούν πλαίσια διαχείρισης κινδύνου που ενσωματώνουν μετρήσεις όπως το EPSS (πιθανότητα εκμετάλλευσης), την κρισιμότητα των περιουσιακών στοιχείων, το εάν εκτίθενται στο διαδίκτυο ή είναι μόνο εσωτερικά, και το εάν υπάρχουν αντισταθμιστικοί έλεγχοι (WAF, τμηματοποίηση, παρακολούθηση κ.λπ.). Ο στόχος είναι απλός: να υπάρχει μια σαφής λίστα με το τι πρέπει να διορθωθεί τώρα, τι πρέπει να μετριαστεί επειγόντως και τι μπορεί να προγραμματιστεί μεσοπρόθεσμα.
Βέλτιστες πρακτικές για τη μείωση και τη διαχείριση των τρωτών σημείων
Κανένας οργανισμός δεν μπορεί να εξαλείψει όλα τα τρωτά σημεία, αλλά μπορεί να μειώσει δραστικά την έκθεσή του εφαρμόζοντας μια σειρά βασικών μέτρων, σε συνδυασμό με διαδικασίες συνεχούς βελτίωσης.
Πρώτα και κύρια, είναι απαραίτητο ένα ισχυρό πρόγραμμα διαχείρισης ενημερώσεων κώδικα : μια ολοκληρωμένη απογραφή πόρων, παρακολούθηση των συμβουλών ασφαλείας από τους προμηθευτές, γρήγορες δοκιμές σε περιβάλλοντα πριν από την παραγωγή και ευέλικτη ανάπτυξη ενημερώσεων στην παραγωγή. Αυτό βοηθά στο κλείσιμο του παραθύρου έκθεσης σε γνωστά τρωτά σημεία.
Είναι επίσης σημαντικό να διεξάγονται τακτικοί έλεγχοι και αξιολογήσεις , τόσο αυτοματοποιημένοι (σαρωτές ευπαθειών) όσο και χειροκίνητοι (δοκιμές διείσδυσης, αξιολογήσεις διαμόρφωσης). Αυτές οι δραστηριότητες επιτρέπουν την ανίχνευση ελαττωμάτων σχεδιασμού, παλαιών διαμορφώσεων, περιττών εκτεθειμένων υπηρεσιών και ανθρώπινων σφαλμάτων που δεν θα εμφανίζονταν σε μια απλή σάρωση.
Η εκπαίδευση και η ευαισθητοποίηση του προσωπικού αποτελούν έναν ακόμη κρίσιμο πυλώνα. Ο ανθρώπινος παράγοντας παραμένει ο αδύναμος κρίκος σε πολλές αλυσίδες επιθέσεων. Τα συνεχή προγράμματα εκπαίδευσης, οι ασκήσεις ηλεκτρονικού "ψαρέματος" (phishing), οι πολιτικές σαφών κωδικών πρόσβασης, ο έλεγχος ταυτότητας πολλαπλών παραγόντων και τα πρωτόκολλα αναφοράς συμβάλλουν στη μείωση αυτού του κινδύνου.
Από τεχνικής άποψης, συνιστάται η ενίσχυση των ελέγχων πρόσβασης (αρχή των ελάχιστων προνομίων, RBAC/ABAC, περιοδική αναθεώρηση των δικαιωμάτων), η τμηματοποίηση των δικτύων για τον περιορισμό της πλευρικής κίνησης, η προστασία των διεπαφών διαχείρισης με φιλτράρισμα VPN ή IP και η απενεργοποίηση υπηρεσιών και περιβαλλόντων δοκιμών στην παραγωγή.
Τέλος, τα προηγμένα εργαλεία και οι πλατφόρμες αυτοματοποίησης απόκρισης σε ευπάθειες μπορούν να κάνουν σημαντική διαφορά σε οργανισμούς με μεγάλους όγκους περιουσιακών στοιχείων. Λύσεις που ενοποιούν τα ευρήματα από διαφορετικούς σαρωτές, ομαλοποιούν τα δεδομένα, τα εμπλουτίζουν με πληροφορίες για απειλές και αυτοματοποιούν τις ροές εργασίας ενημέρωσης κώδικα ή τη δημιουργία αιτημάτων βοηθούν στη μείωση του μέσου χρόνου επίλυσης και αποτρέπουν τη μη αναγνώριση κρίσιμων ευπαθειών μεταξύ εκατοντάδων μικρών ειδοποιήσεων.
Τελικά, η διαχείριση ευπαθειών υπερβαίνει κατά πολύ την απλή εκτέλεση σάρωσης περιστασιακά. Απαιτεί την κατανόηση του τι είναι μια ευπάθεια, πώς ταξινομείται, πού εμφανίζεται (κώδικας, δίκτυο, cloud, άτομα, τρίτα μέρη), ποιες τεχνικές εκμετάλλευσης χρησιμοποιούνται και πώς να ιεραρχείται έξυπνα με βάση τον πραγματικό κίνδυνο για την επιχείρηση. Οι οργανισμοί που ενσωματώνουν όλα αυτά στην κουλτούρα και τις καθημερινές τους διαδικασίες είναι αυτοί που τελικά αντέχουν καλύτερα ένα ολοένα και πιο περίπλοκο και εξελισσόμενο τοπίο απειλών.
