- Interlock ja Warlock ühendavad endas sotsiaalse manipuleerimise, 0-päevarünnakud ja topeltväljapressimise; käitumise tuvastamine ja segmenteerimine on võtmetähtsusega.
- Läbilõikeline ennetamine: parandused, MFA, muutumatud varukoopiad, e-posti/veebi filtreerimine ja täitmise kontroll lõpp-punktides.
- Tõhus reageering: isoleerida, tüvi tuvastada, hävitada, taastada ja tugevdada; lunaraha maksmine ei garanteeri midagi.

Lunavara domineerib jätkuvalt küberturvalisuse päevakorras ja selles maastikus paistavad silma kaks nime: Interlock ja Warlock. Mõlemad rühmitused on oma tegevust väga lühikese aja jooksul laiendanud , ajendades ettevõtteid ja organisatsioone oma kaitsemeetmeid kiiresti üle vaatama ja ennetusmeetmeid tugevdama, et minimeerida häirete, andmetega seotud rikkumiste ja rahaliste kahjude ohtu.
See pole mööduv moehullus: 2025. aasta esimesel poolel oli rünnakute arv 47% suurem kui eelmise aasta samal perioodil (3.627 vs 2.472). See kasv ei tulene ainult väljakujunenud jõukudest ; see peegeldab ka uute osalejate esiletõusu, kes on täiustanud oma taktikaid, tehnikaid ja protseduure (TTP-sid) ning lihvinud oma sotsiaalset manipuleerimist, et saada esialgne juurdepääs tõhusamalt ja väiksema müraga.
Praegune olukord: miks Interlock ja Warlock muretsevad
Interlock, Warlock ja SafePay on muutunud „uutest nimedest” mõne kuuga käegakatsutava mõjuga ohtudeks . Interlock ilmus 2024. aasta lõpus ja kogus kiiresti üle 20 sissetungi tundlikesse sektoritesse, nagu tervishoid, avalik haldus ja haridus; Warlock tekkis lunavarateenusena (RaaS) 2025. aasta märtsis ja on kogunud üle 60 ohvri; ja SafePay alustas tegevust enam kui 200 intsidendiga ainuüksi 2025. aasta esimeses kvartalis.
See dünaamilisus on käivitanud ametlikud hoiatused. CISA on koos teiste asutustega andnud välja konkreetse hoiatuse (viitega aa25-203a) Interlocki eskaleerumise kohta. Põhisõnum on selge: ründajad kiirendavad oma innovatsioonitsüklit, kasutavad ära protsessilünki ning volitusi ja haavatavusi kiirusega, mida on raske saavutada ilma kihilise ja usalduseta turvastrateegiata.
Ohvrid pole ainult suurettevõtted; see mõjutab ka VKEsid ja kriitilisi piirkondlikke üksusi. Näiteks Warlock tabab tugevalt tehnoloogia-, finants- ja telekommunikatsioonisektorit , keskendudes Ameerika Ühendriikidele, Jaapanile ja Ühendkuningriigile. SafePay seevastu näitab erilist eelistust sihtmärkidele Ameerika Ühendriikides (103 kinnitatud juhtumit, ligi 40% koguarvust) ning tegutseb ka Saksamaal, Austraalias, Ühendkuningriigis ja Ladina-Ameerikas (Mehhiko, Colombia ja Argentina).
Ühise nimetajana tasub esile tõsta kahekordset väljapressimist: ründajad krüpteerivad ja väljafiltreerivad andmeid surve maksimeerimiseks. Interlocki puhul on tegemist kõrgetasemeliste intsidentidega nagu DaVita intsident Ameerika Ühendriikides, kus lekkis 1,5 terabaiti (patsientide andmed, kliiniline teave, kasutajakontod ja finantsandmed), mis illustreerib nende kampaaniate ulatust ja mainekahju.
Teine konstant: turvasüsteemidel kulub sissetungide tuvastamiseks liiga kaua aega. Valdkonna uuringud hindavad, et intsidendid võivad jääda avastamata enam kui 250 päeva ja nende keskmine maksumus on ligi 4,99 miljonit dollarit. See kurjategijate võimalus väheneb drastiliselt, kui kombineerida kvaliteetne telemeetria, käitumise tuvastamine ja hästi läbimõeldud ohjeldamisstrateegia.
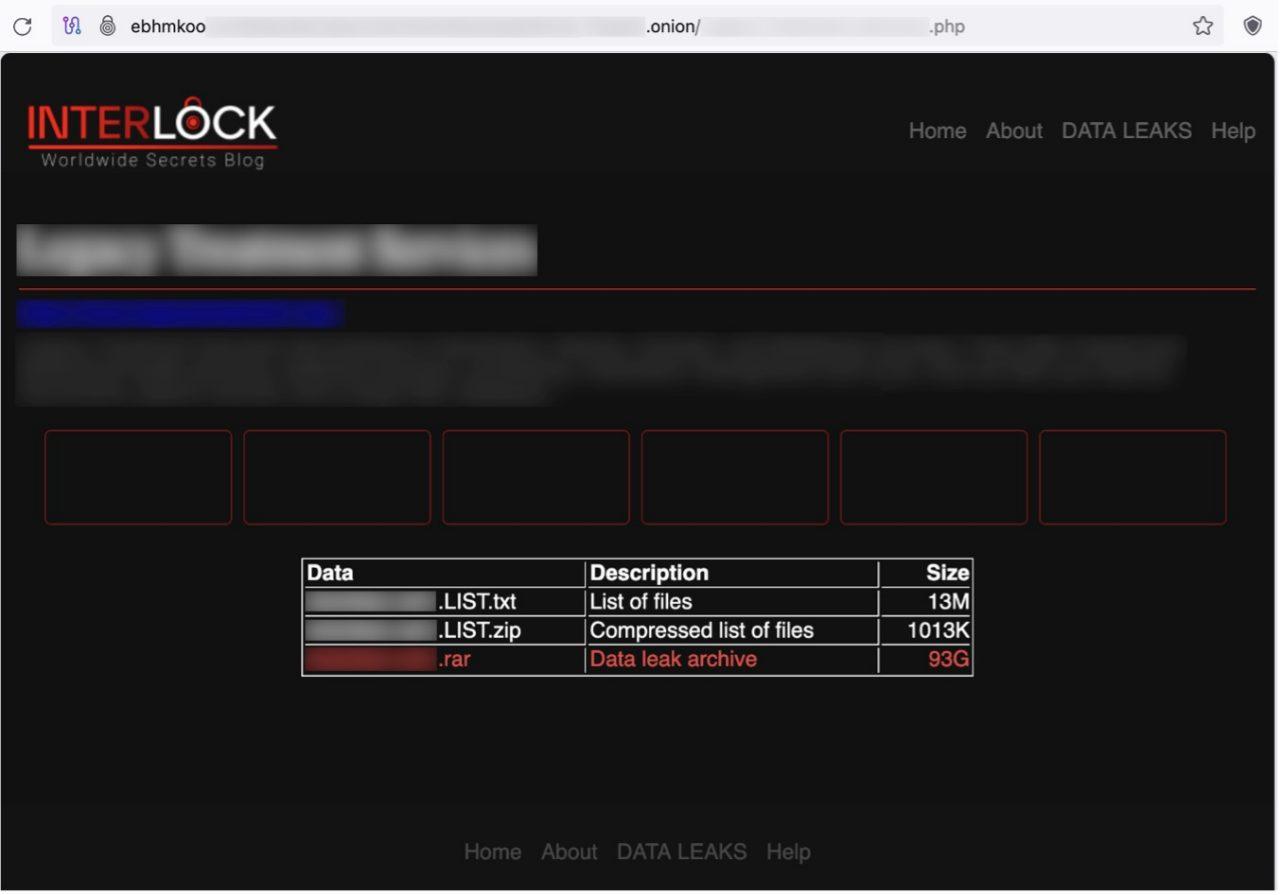
Interlock on võtnud kasutusele ebatavalised ja väga tõhusad ligipääsumeetodid. Selle tunnusjooneks on ClickFixi sotsiaalse manipuleerimise tehnika , mis meelitab ohvrit käivitama skripte, mis on maskeeritud tõrkeotsingu akendeks või võltsitud CAPTCHA-deks. Selle manöövri taga on hägustatud PowerShelli skript (Base64-kodeeringuga), mis suudab käivitada kasulikke koormusi, juurutada oma RAT-i ja algatada külgliikumise.
2025. aastal täheldati, et ClickFixi modifitseeritud varianti kasutati PHP-s RAT-i uue iteratsiooni allalaadimiseks, suurendades selle püsivust ja kaugjuhtimisvõimalusi . See agent paigutab end käivitamisel süsteemi ja ankurdab end sellega, muutes Windowsi registrivõtit "Chrome Updater", tagades selle täitmise pärast taaskäivitamist ja vähendades pealiskaudsete meetmetega eemaldamise tõenäosust.
Kui Interlock on süsteemi sisse jõudnud, kogub see tavaliselt süsteemiteavet ja volitusi , kasutades selliseid tööriistu nagu Cobalt Strike, SystemBC, oma Interlock RAT5 või NodeSnake RAT. Pole haruldane näha võtmete ja klahvivajutuste varastamiseks mõeldud utiliite (näiteks komponendid nagu "cht.exe" ja "klg.dll"), samuti teadaolevate varastajate (Lumma, Berserk) kasutamist õiguste laiendamiseks.
Andmete filtreerimiseks ühendab grupp pilve- ja traditsioonilisi kanaleid : lisaks WinSCP-le on nende tööriistakomplektis sageli kasutatavad tööriistad Azure Storage Explorer ja AzCopy. Külgmine liikumine toimub sageli RDP, AnyDeski ja PuTTY abil ning piletite jäädvustamiseks ja kõrge privileegiga kontodele juurdepääsu saamiseks on täheldatud tehnikaid nagu Kerberoasting.
Oluline erinevus on keskendumine virtuaalsete masinate krüpteerimisele, jättes esialgu füüsilised hostid või serverid välja . See muster võib areneda, kuid seda on täheldatud mitmete hiljutiste sissetungide puhul. Sarnasusi on tuvastatud ka lunavaraperekondadega nagu Rhysida, samuti on täheldatud iseärasusi selle väljapressimismeetodis: lunaraha nõue võib sisaldada unikaalset koodi ja kanali kontakti Tori kaudu, ilma et algselt nõutaks konkreetset lunaraha nõuet.
Warlock, tuntud ka kui Gold Salem või Storm-2603, kasutab lunavara-teenusena mudelit. Selle kõige silmatorkavam omadus on esialgne ligipääs Microsoft SharePointi nullpäeva haavatavuste kaudu, mis on koondatud nn ToolShelliks. Seotud CVE-de hulka kuuluvad CVE-2025-49706, CVE-2025-49704, CVE-2025-53770 ja CVE-2025-53771.
Pärast esialgset sissetungi seab rünnak prioriteediks finantsandmete, sisemiste dokumentide ning klientide või töötajate nimekirjade väljapressimise , mis kulmineerub krüpteerimise ja kahekordse väljapressimiskatsega. Mõne kuuga ületas see ohvrite arvu 60, mõjutades eriti tehnoloogia-, finantsteenuste ja telekommunikatsioonisektorit, kusjuures Ameerika Ühendriigid, Jaapan ja Ühendkuningriik olid riskihinnangutes kõrgeimal kohal.
Praktiline õppetund on lihtne: kui teie organisatsioon satub SharePointi või kriitiliste veebiteenuste ohtu, on plaastrite haldamine ja rünnakupinna tugevdamine hädavajalikud. Ohutu ala piiramine, autentimise ülevaatamine, juurdepääsu põhjalik logimine ja SharePointi anomaalse käitumise sihipärase tuvastamise rakendamine vähendab oluliselt rünnakuvektorit.
MFA rakendamine ja juurdepääsu tingimuslikuks muutmine kontekstuaalsete poliitikate (seade, asukoht, risk) abil vähendab oluliselt taktikalist eelist, mille operaatorid saavad volituste või küpsiste ohtu sattumisel. Võrgu segmenteerimine ja ranged juurdepääsuloendid vähendavad veelgi manööverdamisruumi keskkonnas.
SafePay: maht, globaalne ulatus ja sarnasused LockBit 3.0-ga
SafePay käivitati 2024. aasta teisel poolel, kuid alles 2025. aastal sai sellest üks aktiivsemaid krüpteerimisprogramme . Ainuüksi esimeses kvartalis käsitles see üle 200 intsidendi. Seda võrreldakse oma võimete ja modulaarsuse poolest sageli LockBit 3.0-ga.
Nende sihtmärgid on hajutatud üle kogu maailma, kuigi Ameerika Ühendriigid moodustavad enamiku kinnitatud ohvritest. Kõige enim kannatada saanud tööstusharud on tootmine, tehnoloogia, haridus , professionaalsed teenused ja tervishoid. Esialgne juurdepääs saavutatakse mitmel viisil, sealhulgas varastatud volituste, haavatavate kaugteenuste (VPN-ide ja sarnaste) ärakasutamise ja halvasti parandatud teadaolevate CVE-de abil.
Kui see on loodud, laiendab see kontrolli külgmise liikumise ja paroolivarguse kaudu ning rakendab kaheastmelist väljapressimisstrateegiat (lekkimine + krüpteerimine), et oma mõjuvõimu maksimeerida. Soovitus: tugevad paroolipoliitikad koos MFA-ga, ajastatud välise kokkupuute ülevaated, tugevdatud VPN-id ja mikrosegmenteerimine, et piirata levikut domeenide ja võrkude vahel.
Varajane avastamine ja ohtude otsimine: teooriast praktikasse
Kui Interlock ja Warlock midagi tõestavad, siis seda, et nähtavus on kõik. Reaalajas jälgimine SIEM-i, EDR-i ja IPS-süsteemidega koos ohtude otsimisega vähendab ooteaega ja hoiab ära sissetungi muutumise kriitiliseks intsidendiks.
Kogukond pakub MITRE ATT&CK-ga kaardistatud ja CTI-ga täiustatud reeglite kogusid, et katta Interlocki ja teiste operaatorite TTP-sid. Mitme SIEM-i, EDR-i ja andmejärve jaoks valmis tuvastusandmed koos metaandmete, viidete, ajajoonte ja triaažijuhenditega kiirendavad hüpoteeside valideerimist ja lahendamist.
Taktikalise sisu korraldamiseks on kasulik otsinguid ja reegleid sildistada terminitega nagu „Interlock Ransomware” või „aa25-203a” ning luua armatuurlaudu, mis keskenduvad põhitegevustele (nt PowerShell koos Base64-ga, kahtlased registrimuudatused käivitusvõtmetes, anomaalne RDP/AnyDeski kasutus, Kerberoasting-mustrid ja väljafiltreerimise utiliidid). Tehisintellektil põhinevad tuvastus-IDE-d aitavad muuta ohuaruanded platvormideülesteks, kaasaskantavateks päringuteks.
Ennetusmeetmed, mis tõesti muudavad
Ennetamine on esimene kaitseliin ja seda tuleb rakendada kõigis osakondades kooskõlas standardiga ISO 27001. Koolitage kõiki töötajaid andmepüüki, petlikke linke ja pahatahtlikke manuseid ära tundma , ideaaljuhul regulaarsete õppuste kaudu. Teadlikkus ei ole IT-luksus: me kõik oleme osa kaitsest ja ukse avamiseks piisab vaid ühest klõpsust.
Prioriseeritud värskenduste paigaldamine on hädavajalik. Operatsioonisüsteemid, brauserid, Java/vanad käituskeskkonnad, Microsoft Office ja kriitilised komponendid peavad olema ajakohased. Enamik kampaaniaid kasutab ära teadaolevaid või äsja avalikustatud haavatavusi, seega on järjepidev värskenduste ajakava teie parim liitlane.
Tugevdage autentimist. Kõigi tundlike kontode mitmekordne autentimine vähendab oluliselt paroolide taaskasutamist ja seansi kaaperdamist. Rakendage minimaalsete õiguste põhimõtet ning vaadake pidevalt üle administraatori õigused, teenusekontod ja pärandjuurdepääsud.
Segmenteerimine ja kontrollnimekirjad. Võrkude, domeenide ja keskkondade eraldamine minimeerib plahvatusraadiust. Isoleerige haldusserverid, kaitske andmekeskusi, jõustage ranged juurdepääsuloendid (ACL-id) ja keelake kasutamata teenused. Vajadusel viige riskantsed töökoormused konteineritesse või VDI-sse, et ulatust piirata.
Meili- ja veebiturbe. Andmepüügivastane filtreerimine ja sisuanalüüs vähendavad kasutajani jõudvat müra. Lisage DMARC-, SPF- ja DKIM-poliitikad ning liivakastilüüsid, et kontrollida manuseid ja URL-e enne edastamist.
Täitmise kontroll ja makrod. Keelake Office'is makrod vaikimisi nende jaoks, kes neid ei vaja. Rakendage rakenduste valgeid loendeid, kaustapõhiseid reegleid (nt brauseri ajutised failid) ja poliitikaid, mis piiravad, millised binaarfailid pääsevad juurde tundlikele failitüüpidele (nt ainult Word saab redigeerida .docx-faile).
Lõpp-punkti instrumenteerimine. EDR/lunavaravastane kaitse koos käitumusliku tuvastamise , kahtlase käivitamise blokeerimise ja failide tagasipööramisega. Kombineerige see piiratud PowerShelli poliitikate, skriptide blokeerimise ja AMSI auditeerimisega.
Turvaline kaugjuurdepääs. VPN-i või kaugtöölaua kasutamisel lubage mitmefaktoriline autentimine (MFA) , piirake juurdepääsu IP-aadressi/riigi järgi, vaadake üle juurdepääsumustrid ja keelake ebaturvalised tunnelid. Asendage volikirjad võimaluse korral sertifikaatidega ja auditeerige selliste tööriistade nagu AnyDesk või PuTTY kasutamist.
Tegevusjuhend, kui olete juba kihlatud
Prioriteet on leviku piiramine. Isoleerige mõjutatud seadmed ja võrgusegmendid , ühendades need võrgust lahti, et levikut aeglustada. Keelake automaatsed varundamised intsidendi ajaks, et vältida krüptimise poolt hetktõmmiste saastumist.
Tuvastage tüvi. Analüüsige lunaraha nõudvat teadet, laiendusi ja esemeid . Lunavara tuvastamise platvormid aitavad perekonda selgitada, et suunata tegutsemist ja tuvastada võimalikke tasuta dekrüpteerimisvahendeid.
Hävitage ja taastage. Tehke puhastus viirusetõrje/EDR-iga , veenduge, et poleks jäänud püsivaid probleeme, ja kui teil on terved varukoopiad, taastage teenused ja andmed vastavalt prioriteetide plaanile (äri- ja tehnilised sõltuvused).
Tehke kohtuekspertiisi analüüs. Vaadake üle logid, IOC-d, külgmised liikumisteed, kasutatud kontod ja võimalik väljavool. See mitte ainult ei sulge uksi, vaid on ka vastavuse ja sidusrühmade suhtluse seisukohalt ülioluline.
Parandage ja esitage aruandeid. Parandage, kindlustage konfiguratsioone, vahetage volitusi ja vormistage saadud õppetunnid. Teavitage oma jurisdiktsiooni ja sektori kohaseid asjakohaseid asutusi; läbipaistvus soodustab koordineeritud reageerimist.
Kas lunaraha maksmine on seda väärt?
Ametivõimud ja eksperdid soovitavad maksmist vältida. Isegi kui nõudele järele annate, ei ole dekrüpteerimise õnnestumist garanteeritud ; see võib muuta teid korduvaks sihtmärgiks ja mõnel juhul on rühmituse sanktsioonide korral õiguslikud tagajärjed. Lisaks rahastaks see tulevasi kuritegelikke tegevusi.
Alternatiiviks on tugevdada valmisolekut, et selle punktini jõudmist vältida: usaldusväärsed varukoopiad, taastamisõppused, ennetav tuvastamine ja vajadusel ekspertnõuanded. Maksmine ei ole turvastrateegia; see on lihtsalt järjekordne risk.
Abiks olevad tööriistad ja teenused
Kaitse lati tõstmiseks kaaluge lahendusi, mis hõlmavad lõpp-punkti, võrgu ja pilve katvust koos tipptasemel tulemüüridega . Lõpp-punkti kaitse, EDR ja MDR lahendused võimaldavad kiiret tuvastamist, ohjeldamist ja reageerimist, samuti koordineeritud kohtuekspertiisi ja leevendust.
Mõned müüjad pakuvad spetsiaalseid lunavarakomponente, sealhulgas käitumise tuvastamist, protsesside isoleerimist ja failide taastamist. Teised integreerivad inventuuri, paranduste installimise, õiguste kontrolli ja auditeerimise, lihtsustades haldamist ja vähendades tööriistade vahelisi lünki.
Kui teie organisatsioon vajab turupõhist võrdlusmaterjali, on olemas MITRE ATT&CK-ga seotud temaatilised keskused ja reeglite kataloogid täiustatud tuvastamiseks , mis ühilduvad erinevate SIEM/EDR/andmejärvedega ning sisaldavad tegutsemiskõlblikke CTI-sid, metaandmeid ja triaažisoovitusi. Selline sisu kiirendab kaitseoperatsioone ja hüpoteesidel põhinevat otsingut.
Poliitikad ja harjumused: toimivad „käsud” ja „mitte”
Tehke regulaarselt kontrollitavaid varukoopiaid. Tõestatud varukoopia välistab väljapressimise ja lühendab taastumisaega. Olge ennetav: kavandage oma reageerimisstrateegia juba praegu, määrake rollid ja harjutage seda lauamänguharjutustega.
Kasutage sisuanalüüsi ja filtreerimist e-kirjades ja veebis. Pahatahtlike manuste ja URL-ide blokeerimine enne, kui need kasutajani jõuavad, vähendab oluliselt riski. Hoidke kõik süsteemid ajakohasena: õigeaegsed parandused sulgevad haavatavused enne, kui keegi neid ära kasutada saab.
Koolitage oma meeskondi pettuste avastamiseks ja paroolide vastutustundlikuks haldamiseks. Ärge kunagi jagage volitusi ega isikuandmeid kontrollimata allikatega ning olge ettevaatlik kiireloomuliste nõudmiste või ebatavaliste protsesside muudatuste suhtes.
Ärge makske lunaraha ega pikendage kahju. Kui teid nakatatakse, isoleerige kiiresti, peatage automaatsed varundamised ja takistage krüpteerimisel rohkemate varade nakatumist. Eelistage hävitamist ja puhast taastamist.
Lisakontrollid, mis suurendavad turvalisust
Professionaalne värskenduste haldus. Automatiseerige värskenduste tuvastamine ja juurutamine , seades esikohale kriitilisuse ja riskid, ilma toiminguid häirimata. See hõlmab operatsioonisüsteemi, vahetarkvara, brausereid ja kolmandate osapoolte komponente.
Andmepõhine juurdepääsu kontroll. Määrake reeglid, mis blokeerivad volitamata protsesside poolt tundlike failitüüpide muutmise (näiteks lubades ainult Wordil juurde pääseda .docx-failidele). Nii ei saa pahatahtlik binaarfail isegi käivitamisel olulisi andmeid krüptida.
Tarkvarareeglid kausta ja konteksti järgi. Piirab käivitamist/lugemist/kirjutamist võtmekohtades (ajutiselt, allalaadimised) ja sisaldab erandeid, mis on loodud õigustatud töövoogude (installerid, tihendamine) häirimise vältimiseks.
Keelake makrod, kui need pole hädavajalikud. Paljud nakkusahelad kasutavad endiselt makrosid hägustatud dokumentides; nende vaikimisi blokeerimine lõikab ründaja jaoks ära traditsioonilise ja väga tulusa rünnakuvektori.
Valged nimekirjad ja konteinerid. Lubab ainult usaldusväärseid rakendusi ja isoleerib riskantsed tegevused virtualiseeritud või suletud keskkondades, piirates mõju, kui midagi kogemata käivitub.
Inimesed ja juhtimine: mõjuvõim ilma „ametliku volituseta”
Tehnoloogiast üksi ei piisa ilma usaldusväärsete otsuste ja koordineerimiseta. Turvalisuse valdkonnas sõltub edu suuresti usaldusväärsusest, usaldusest ja mõjuvõimust, mitte autoriteetsetest positsioonidest. Vastastikuste sõltuvuste kaardistamine (kes peab koostööd tegema, kes saab juurdepääsu blokeerida) ja läbipaistvate suhete loomine suurendab oluliselt muutuste elluviimise võimekust.
Organisatsioonid on oma olemuselt poliitilised: erinevad prioriteedid, surve ja stiimulid eksisteerivad koos ja põrkuvad omavahel. Tõhus küberturvalisuse juhtimine tugineb empaatiale, selgusele ja järjepidevusele, luues kokkuleppeid, mis loovad ühist väärtust, mitte kehtestades meelevaldseid kontrolle.
Allegooriline juhtum õppetunni meeldejätmiseks
Kujutage ette ohtu nagu Cipherlock – üksus, mis lukustab ja vaigistab andmeid. Kangelane ei võida jõuga, vaid ohjeldamise, analüüsi ja levimisteede katkestamisega enne vasturünnaku alustamist. Õppetund: lunavara ei karista tehnoloogiat ennast, vaid karistab hooletust selle haldamisel.
Õige taktikaline kombinatsioon on selge: pidev tugi, intelligentne segmenteerimine, distsiplineeritud vigade parandamine ja pidev väljaõpe . Iga kasutaja on kaitses aktiivne lüli ja iga hästi organiseeritud protsess on ründajale üks lukk vähem.
Olulised näpunäited digitaalse hügieeni kohta
Väldi kontrollimata linkidele klõpsamist ja kahtlastelt saitidelt allalaadimist; tundmatud USB-draivid on samuti ohuvektor , mis tuleks kõrvaldada. Kasuta avalikes WiFi-võrkudes MFA-ga VPN-i ja tugevda oma lõpp-punkti kaasaegsete turvameetmetega.
Tugevda oma e-posti automatiseeritud analüüsi ja võltsimisvastaste reeglitega. Hoia varukoopiaid ja harjuta taastamist . Ning vähenda jagatavate isikuandmete hulka: mida vähem sa avalikustad, seda vähem saab neid ära kasutada.
Kui teie ettevõte töötab SharePointi või muude haavatavate pindadega, uurige hoolikalt konfiguratsioone, autentimist ja parandusi . Warlocki poolt ära kasutatud ToolShelli ahel tuletab meelde, et nullpäeva haavatavused on olemas, kuid valekonfiguratsioonid ja paranduste viivitused on palju levinumad.
Inimkäitumise statistika ei aita kaasa: märkimisväärne osa kasutajatest avab andmepüügikirju ja mõned käivitavad isegi pahatahtlikke manuseid. Seetõttu tuleb lisaks koolitusele rakendada tehnilisi kaitsemeetmeid, mis arvestavad inimlike vigadega kui süsteemi loomuliku osaga.
Ennetamine ja tõhus reageerimine ei ole eesmärk, vaid praktika. Kaitsekihtidesse, automatiseerimisse ja nähtavusse investeerimine vähendab ründaja viibimisaega ja leevendab mõju, kui neil õnnestub esimesse kaitseliini tungida.
Kõike eelnevat perspektiivis vaadates nõuab enda kaitsmine Interlocki, Warlocki ja teiste tekkivate jõukude eest tehnikat, meetodit ja kultuuri: hästi integreeritud kaasaegseid tehnoloogiaid, korratavaid protsesse ja ühtseid meeskondi , kes teavad, kuidas kiiresti tuvastada, ohjeldada, hävitada ja taastada. Lisage sellele tugevad varukoopiad, kõikjalolev mitmekordne autentimine, range segmenteerimine ja pidev jälgimine ning lunavara abil teie ettevõtte hävitamise võimalus väheneb järsult.

Indeks
- 1 Praegune olukord: miks Interlock ja Warlock muretsevad
- 2 Blokeeringud: sotsiaalne manipuleerimine „ClickFix”, kohandatud RAT ja salakaval püsivus
- 3 Warlock: RaaS ja ToolShell kasutavad SharePointi vastu ahelahüübe ära
- 4 SafePay: maht, globaalne ulatus ja sarnasused LockBit 3.0-ga
- 5 Varajane avastamine ja ohtude otsimine: teooriast praktikasse
- 6 Ennetusmeetmed, mis tõesti muudavad
- 7 Tegevusjuhend, kui olete juba kihlatud
- 8 Kas lunaraha maksmine on seda väärt?
- 9 Abiks olevad tööriistad ja teenused
- 10 Poliitikad ja harjumused: toimivad „käsud” ja „mitte”
- 11 Lisakontrollid, mis suurendavad turvalisust
- 12 Inimesed ja juhtimine: mõjuvõim ilma „ametliku volituseta”
- 13 Allegooriline juhtum õppetunni meeldejätmiseks
- 14 Olulised näpunäited digitaalse hügieeni kohta