- UEFI on BIOS-i kaasaegne asendaja, mis pakub suuremat turvalisust, tuge suurtele ketastele ja paremat liidest.
- BIOS+MBR ja UEFI+GPT on peaaegu lahutamatud paarid ning režiimide segamine põhjustab tavaliselt süsteemi käivitamise ebaõnnestumise.
- Turvaline alglaadimine kuulub UEFI-sse ja piirab, millised süsteemid saavad käivituda, parandades õigesti konfigureeritud turvalisust.
- Enne riistvara uuendamist, uuesti installimist või ketaste kloonimist on oluline teada, kas teie Windows kasutab BIOS-i või UEFI-d.
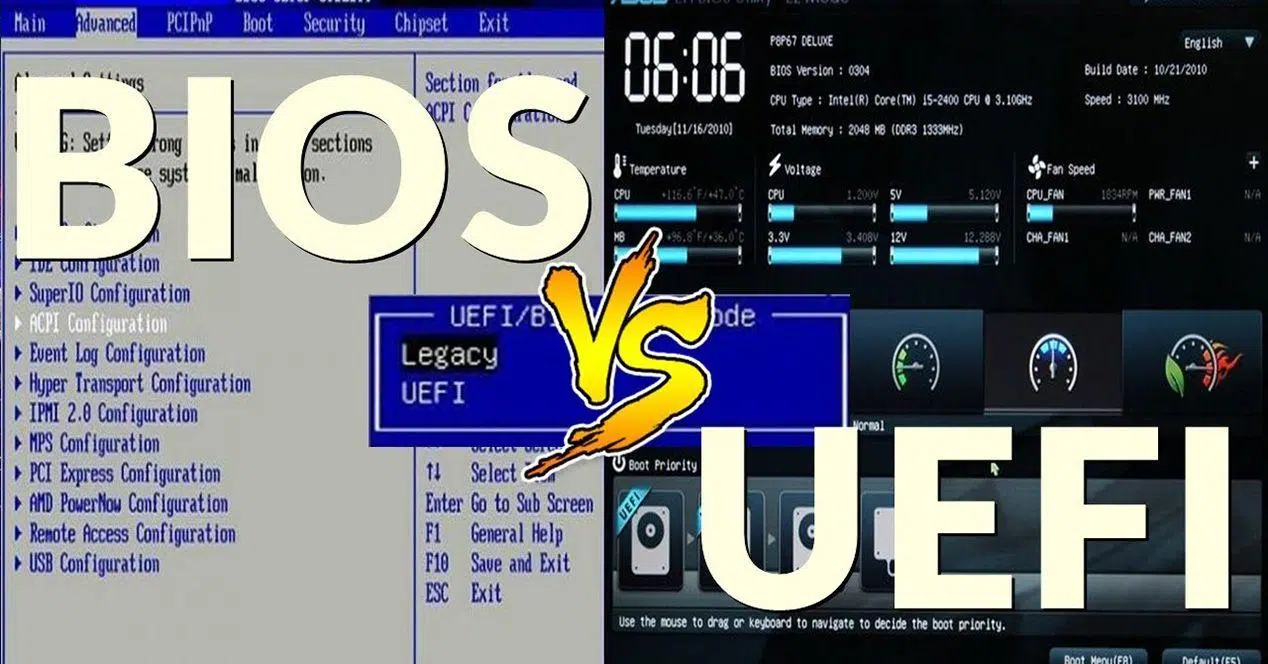
Kui me arvuti sisse lülitame ja kõik näib justkui võluväel käivituvat, töötab taustal tegelikult väga madala taseme programm. See esialgne "aju" võib olla klassikaline BIOS või selle tänapäevane asendaja UEFI . Mõlemat nimetatakse sageli juhuslikult BIOS-iks, kuid need ei ole sama asi ja on oluline neil vahet teha, kui soovite vältida üllatusi operatsioonisüsteemide installimisel või kõvaketaste vahetamisel.
UEFI on saabunud asendama BIOS-i, mida oleme kasutanud 70. aastate lõpust. See täidab sama põhifunktsiooni – riistvara initsialiseerimine ja operatsioonisüsteemi käivitamine –, kuid lisab palju täiustusi: graafiline liides, täiustatud turvalisus, tugi väga suurtele ketastele ja paindlikum partitsioonide haldamine . Kuid arvuti käivitusviis määrab, milliseid operatsioonisüsteeme saate installida ja kuidas peaksite ketast partitsioonima , seega tasub seda hoolikalt mõista.
Mis on püsivara, BIOS ja UEFI?
Enne võrdluste alustamist on kasulik selgitada põhimõistet: nii BIOS kui ka UEFI on püsivara . See tähendab emaplaadi spetsiaalsesse mällu salvestatud programmi, mis juhib arvuti elektroonilisi vooluringe enne, kui operatsioonisüsteem üle võtab.
See püsivara käivitub kohe pärast toitenupu vajutamist. See initsialiseerib ja kontrollib RAM-i, protsessorit, graafikakaarti, kõvakettaid ja põhilisi välisseadmeid . Kui see on veendunud, et kõik on korras, leiab see seadme, mis peaks käivituma (kõvaketas, USB, võrk jne), ja laadib sealt operatsioonisüsteemi.
Mis on BIOS (põhiline sisend-/väljundsüsteem)?
Klassikaline BIOS ilmus 70. ja 80. aastatel ning selle lühend tähistab Basic Input/Output Systemit . Aastakümneid on see olnud praktiliselt kõigi ühilduvate arvutite alglaadimisstandard . BIOS-i kood töötab 16-bitisena ja oli loodud tänapäevaste standarditega võrreldes väga piiratud riistvara jaoks.
Traditsioonilise BIOS-iga arvuti sisselülitamisel toimub esimese asjana POST (Power-On Self Test): BIOS teeb riistvaral rea kontrolle, kontrollides mälu, kettaid, protsessorit, ventilaatoreid, temperatuure jne. Kui kõik on õige, vaatab see MBR-stiilis partitsioonitabelit, tuvastab ketta alglaadimissektori ja käivitab selle operatsioonisüsteemi laadimiseks.
Traditsioonilise BIOS-i konfiguratsiooniliides on kergesti äratuntav: sinine või must taustaekraan, MS-DOS-i sarnane välimus ja navigeerimine ainult klaviatuuri abil . Sellest menüüst saate muuta alglaadimisjärjekorda , lubada või keelata seadmeid, reguleerida energiaprofiili või muuta protsessori ja mälu parameetreid.
Aastaid oli see enam kui küll, kuid BIOS jäi väga suurte kõvaketaste, laiendatud 64-bitiste süsteemide ja uute turvanõuete tulekuga alla ootuste . Ja siin tulebki mängu UEFI.
Mis on UEFI (Unified Extensible Firmware Interface)?
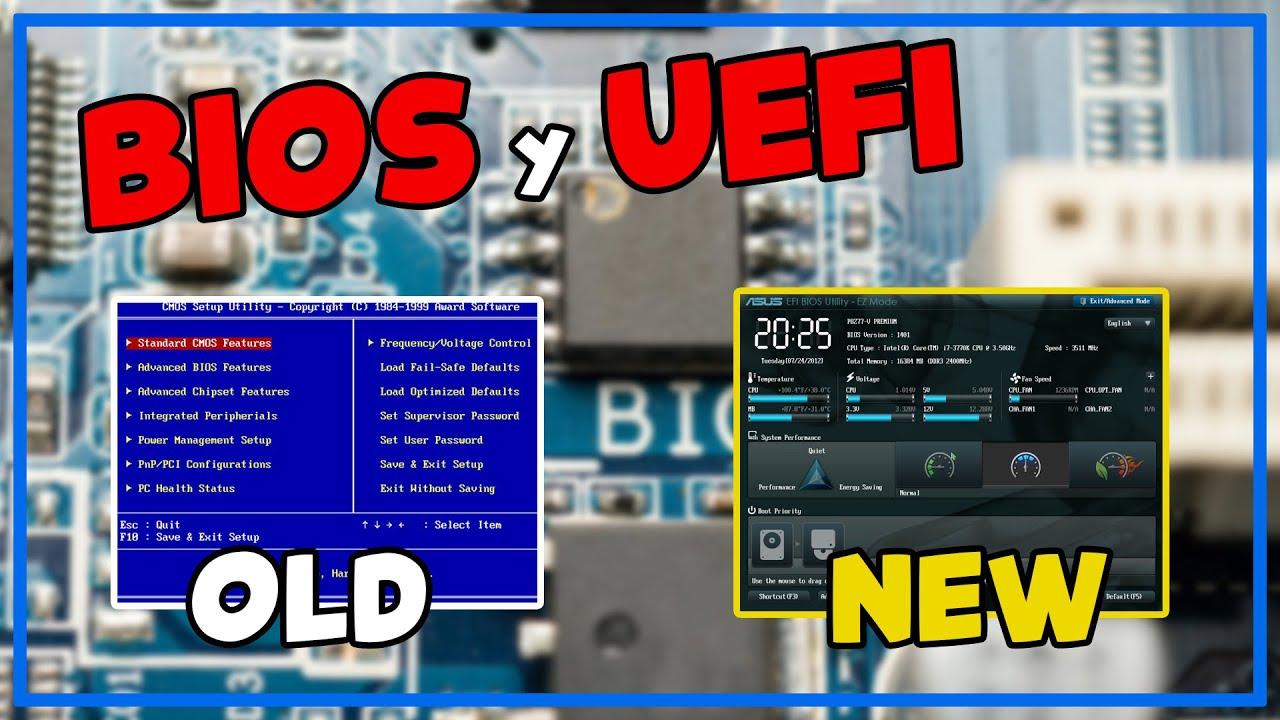
UEFI on BIOS-i otsene edasiarendus ja selle lühend tähistab Unified Extensible Firmware Interface'i . See sai alguse standardina, mida algselt juhtis Intel ja vormistas UEFI foorum 2002. aastal , kusjuures selle väljatöötamises osalesid muuhulgas sellised ettevõtted nagu AMD, Apple, Dell, Lenovo ja Microsoft.
UEFI eesmärk on selge: asendada BIOS, pakkudes palju paindlikumat ja turvalisemat keskkonda, mis on võimeline hakkama saama kaasaegse riistvaraga . UEFI püsivara on kirjutatud C-keeles, töötab 32- või 64-bitise diskreetsusega ja võib asuda mis tahes püsimälus, mitte ainult tüüpilises klassikalises CMOS-kiibis.
Praktikas täidab UEFI samu põhifunktsioone kui BIOS : see initsialiseerib riistvara, kontrollib, kas kõik töötab õigesti, tuvastab käivitusseadme ja käivitab operatsioonisüsteemi. Erinevus seisneb selles, et see lisab täiendavate teenuste kihi: oma käivitushalduri, natiivse võrgu toe, võimaluse laadida kolmandate osapoolte utiliite, turvalise käivituse, GPT-partitsioonitud ketaste toe ja palju muud.
Visuaalselt on muutus ilmne. UEFI-liidesed pakuvad tavaliselt graafilisi menüüsid ikoonidega, hiiretuge, mitut keelt ning isegi animatsioone ja heli . Mõned emaplaadid võimaldavad isegi reaalajas vaadata teavet temperatuuride, pingete ja ventilaatori kõverate kohta või integreerida väikeseid diagnostikavahendeid.
Nähtavad erinevused BIOS-i ja UEFI vahel
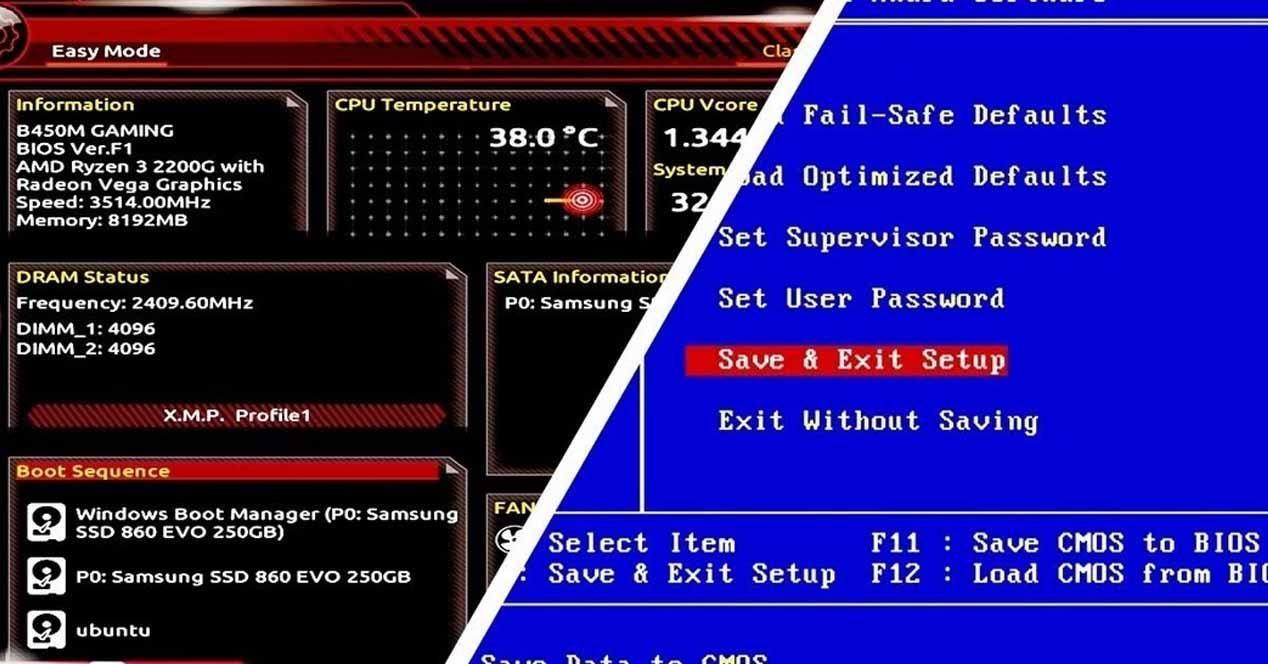
Kui olete märganud, et BIOS-i sisenemiseks tuleb käivitamisel klahvi vajutada, võib tunduda, et kõik on sama, kuid klassikalise BIOS-i ja UEFI püsivara vahel on üsna suuri erinevusi nii selles, mida näete, kui ka selles, mis toimub.
Kõige ilmsemaks erinevuseks on välimus. Traditsiooniline BIOS pakub spartalikku, tekstipõhist keskkonda, mida juhitakse ainult klaviatuuri abil . UEFI seevastu pakub graafilist liidest, mis on väga sarnane kerge operatsioonisüsteemiga, hiiretoega ja paljudel juhtudel algajatele kasutajatele mõeldud "põhiekraanidega" ning täpsema juhtimise soovijatele mõeldud "edasijõudnutele" ekraanidega.
Teine oluline erinevus on ühenduvus. UEFI saab iseseisvalt internetiga ühenduse luua, et püsivara värskendada või võrguteenustele juurde pääseda, isegi ilma operatsioonisüsteemi laadimata. See avab ukse kaughooldusutiliitidele arvutites, mis isegi ei käivita Windowsi ega Linuxit.
Koodi seisukohast on BIOS piiratud 16 bitiga, samas kui UEFI töötab otse 32 või 64 bitiga . See võimaldab tal hallata rohkem mälu, rohkem seadmeid paralleelselt ja kiiremat käivitusaega, vähendades aega toitenupu vajutamisest töölaua nägemiseni.
Lõppkasutaja jaoks on veel üks väga praktiline muudatus see, et UEFI sisaldab oma alglaadimishaldurit, mis suudab hakkama saada mitme operatsioonisüsteemi ja mitme alglaadimiskirjega , ilma et peaks toetuma vanale jäigale MBR-skeemile. See on kombineeritud GPT-partitsioonide kasutamisega, mida arutame hiljem üksikasjalikumalt.
UEFI-režiimi peamised eelised BIOS-i ees
Lisaks esteetikale pakub UEFI mitmeid tehnilisi eeliseid, mis selgitavad, miks tootjad on sellele massiliselt üle läinud. Enamiku tänapäevaste arvutite puhul, kui saate valida UEFI ja vananenud BIOS-i vahel, soovite kindlasti UEFI-t kasutada , välja arvatud teatud juhtudel.
Üks peamisi täiustusi on kasutaja aja arvestamine: alglaadimisajad on tavaliselt palju kiiremad . UEFI suudab tänu oma kaasaegsele arhitektuurile samaaegselt initsialiseerida mitu seadet, kuna see töötab 32/64 bitis ja pakub rohkem aadressiruumi. See on eriti märgatav süsteemides, kus on palju kettaid või kontrollereid.
Teine oluline eelis on salvestusruumi tugi. UEFI töötab sujuvalt GPT-partitsioonitud ketastega , võimaldades teil kasutada draive, mis on suuremad kui 2 TB, ja luua ühele kettale kuni 128 primaarset partitsiooni ilma laiendatud partitsioonide või muude lahendusteta.
Turvalisuse valdkonnas tutvustab UEFI tuntud funktsiooni Secure Boot . See funktsioon krüptograafiliselt valideerib käivitamisel töötava koodi ja blokeerib allkirjastamata või manipuleeritud süsteemide käivitamise, vähendades ohtu, et alglaadimiskomplektid ja pahavara toimivad enne, kui operatsioonisüsteem saab end kaitsta.
Samuti ei tohiks unustada laiendatavust. UEFI on modulaarne ja seda saab laiendada kolmandate osapoolte draiverite ja rakendustega : ülekiirendamise utiliidid, diagnostikavahendid, väikesed meediumipleierid või manustatud võrgukliendid. Lisaks, kuna draiverid saab otse püsivaraga siduda, vabaneb operatsioonisüsteem teatud draiverite laadimisest , mis lihtsustab selle tööd ja parandab üldist jõudlust.
Lõpuks, hoolduse osas toetab UEFI kaughaldust ja võrguühendust paljudel professionaalsetel platvormidel, nii et tehnik saab serverisse või arvutisse sekkuda isegi siis, kui operatsioonisüsteem on katki või põhiketas on rikki läinud.
UEFI levinumad piirangud ja probleemid
Kõige eelneva põhjal võib tunduda, et UEFI on täiuslik, kuid ükski süsteem pole eksimatu. UEFI võib põhjustada ka peavalu , eriti kui kasutate erinevaid režiime või töötate vanemate operatsioonisüsteemidega.
Alustuseks on UEFI suuresti suunatud 64-bitistele süsteemidele . Kuigi 32-bitiste süsteemide jaoks on olemas spetsiifilised implementatsioonid, on praktikas tavaline, et tänapäeva arvutitel on probleeme või nad lihtsalt ei suuda vanemaid 32-bitiseid süsteeme käivitada, eriti kui ketas on vormindatud GPT-vormingus ja turvaline käivitamine on lubatud.
Turvalisuse seisukohast on oluline selgitada üht asja: kuigi UEFI koos turvalise käivitamisega parandab kaitset, pole see absoluutne . UEFI püsivarale on omased ohud – näiteks teatud püsivad troojalased –, mis installivad end nii madalale kihile, et jäävad ellu pärast vormindamist, uuesti installimist ja isegi kõvaketta vahetamist, kuna asuvad emaplaadil endal.
Teine probleemide allikas tekib siis, kui alglaadimiskonfiguratsioonid kaovad või neid kogemata muudetakse . Lihtne UEFI lähtestamine (nupu, hüppaja või aku abil) võib emaplaadi tehaseseadetele taastada, muutes alglaadimisrežiimi (UEFI/Legacy) ja takistades Windowsi käivitumist isegi siis, kui andmed on puutumatud.
Lõpuks nõuab ühilduvus väga vana riistvaraga mõnikord pärandrežiimi (CSM) lubamist , mis võib tekitada konflikti GPT-ketaste või tänapäevaste süsteemidega, mis peaksid käivituma puhtas UEFI-s. Lühidalt öeldes pakub see võimsust, aga ka rohkem hallatavaid muutujaid.
Turvaline alglaadimine: mis see on ja kuidas see kõigesse sellesse sobitub
Turvaline alglaadimine väärib omaette peatükki, sest see tekitab palju küsimusi. See pole iseenesest Windowsi funktsioon, vaid pigem UEFI standardi komponent, mida tänapäevased süsteemid – Windows 8 ja uuemad versioonid ning paljud uuemad Linuxi distributsioonid – oskavad ära kasutada.
Turvalise alglaadimise idee on suhteliselt lihtne: alglaadimise ajal käivitab püsivara ainult koodi, mis on allkirjastatud ja valideeritud usaldusväärsete krüptograafiliste võtmete abil . See hõlmab operatsioonisüsteemi alglaadurit ja mõnel juhul valikulisi draivereid, mis laaditakse enne operatsioonisüsteemi.
Kui miski proovib käivituda ilma tuvastatud võtmeta, siis UEFI lihtsalt ei anna sellele kontrolli . See raskendab ründajal alternatiivse operatsioonisüsteemi laadimist USB-lt, et ilma loata teie ketast lugeda, või pahavaral alglaaduri muutmist, et see töötaks enne viirusetõrjetarkvara.
See mehhanism tekitas esmakordsel ilmumisel poleemikat, kuna see välistas algselt paljud mitte-Windowsi süsteemid ja vanemad Linuxi distributsioonid . Seetõttu on tänapäevastel emaplaatidel sageli olemas pärandühilduvusrežiim (CSM/Legacy) ja võimalus keelata turvaline alglaadimine, mis võimaldab installida süsteeme, mis pole UEFI jaoks mõeldud.
Praegu toetavad enamik tuntud 64-bitiseid Linuxi distributsioone juba turvalist käivitust (Secure Boot) , seega saavad need UEFI-režiimis Windows 10/11-ga koos eksisteerida ilma seda keelamata, kui püsivara võtme konfiguratsioon seda lubab.
MBR- ja GPT-partitsioonid: miks need on BIOS-i ja UEFI puhul olulised?
BIOS-ist ja UEFI-st rääkides on võimatu mitte mainida, kuidas teave kettal on korraldatud. Partitsioonitabel määrab, kuidas füüsiline ketas on jagatud kasutatavateks partitsioonideks , ja siin tulevad mängu kaks peamist skeemi: MBR ja GPT.
Klassikalistes arvutites töötab BIOS ketastega, mis kasutavad MBR-i (Master Boot Record) partitsioonitabelit . See formaat pärineb 80. aastatest, kui mitme terabaidi suurustest ketastest räägiti veel ulmekirjanduses. MBR salvestatakse ketta esimestesse sektoritesse ja sisaldab muu hulgas alglaadimiskoodi ja partitsioonide kirjeldusi.
MBR-il on mitu olulist piirangut: see lubab ainult kuni 4 primaarset partitsiooni (või 3 primaarset ja ühte laiendatud partitsiooni sisemiste loogiliste draividega) ning iga partitsioon ei tohi ületada 2 TB . Lisaks, teabe koondamise korral ühte kohta võite MBR-i rikkumise korral kaotada juurdepääsu kõigile partitsioonidele.
UEFI-ga kaasneb GPT (GUID partitsioonitabel). GPT loodi just MBR-i piirangute ületamiseks . See võimaldab teil ühel kettal määratleda kuni 128 primaarset partitsiooni, mille igaühe suurus võib teoreetiliselt ulatuda sadade terabaitideni.
Teine oluline erinevus on töökindlus: GPT salvestab kettale mitu partitsioonitabeli koopiat , seega esimeste sektorite kahjustamine ei tähenda tingimata kogu struktuuri kaotamist. See lihtsustab vigade korral taastamist.
Praktikas on tavalised paarid BIOS+MBR ja UEFI+GPT . Puhtas UEFI-s käivitav arvuti eeldab tavaliselt, et süsteemiketas on vormindatud GPT-na koos vastava EFI käivituspartitsiooniga . Seevastu pärand-BIOS-i režiimis käivitamine töötab tavaliselt MBR-iga ketastel.
Millal on mõttekas kasutada partitsioone ja lülituda MBR-ilt GPT-le (ja vastupidi)?
Partitsioonidega töötamine pole ainult tehniline küsimus; see mõjutab otseselt andmete korraldamist ja seda, milliseid operatsioonisüsteeme saate installida . On mitmeid stsenaariume, kus partitsioonitabeli muutmine on peaaegu kohustuslik.
Üks tüüpiline näide on mitmikkäivitus. Kui soovite samas arvutis kasutada mitut operatsioonisüsteemi – näiteks Windowsi ja Linuxit –, peab igal neist olema oma selgelt määratletud partitsioon (või partitsioonide komplekt) ning partitsiooniskeem peab olema ühilduv teie kasutatava käivitusrežiimiga.
Teine levinud stsenaarium on see, kui teil on juba loodud partitsioonid ja peate nende suurust muutma, kustutama või teisaldama, et teha ruumi uuele operatsioonisüsteemile või andmepartitsioonile. Sellisel juhul võib vale teisaldamine põhjustada andmete kadu, seega on kõige parem olla äärmiselt ettevaatlik, hoida käepärast varukoopiat ja eelistatavalt kasutada spetsiaalset tarkvara.
Samuti on tavaline, et partitsioonidega töötatakse siis, kui soovite oma operatsioonisüsteemi installi teisele kettale kloonida, et saaksite selle katastroofi korral täpselt sellisena taastada, nagu see oli. Sellistel juhtudel peavad partitsioonitüüp (MBR/GPT) ja käivitusrežiim (BIOS/UEFI) lähte- ja sihtketta vahel ühtima, et vältida süsteemi käivitumata jätmist. Nende protsesside puhul on tavaline tutvuda juhenditega, kuidas installi õigesti kloonida .
MBR-ilt GPT-le üleminek – või vastupidi – on võimalik, kuid sellel on konks. Paljudel juhtudel hõlmab see ketta sisu kustutamist , välja arvatud juhul, kui kasutate spetsiaalseid tööriistu, mis võimaldavad reaalajas teisendamist. Lisaks ei saa te Windowsi käivitatavat ketast "kuumteisendada" ilma konkreetseid ja mõnevõrra delikaatseid protseduure järgimata; seepärast on olemas juhendid selle ohutuks tegemiseks.
Operatsioonisüsteemi ühilduvus BIOS/UEFI ja MBR/GPT-ga
Püsivara, partitsioonimisrežiim ja operatsioonisüsteemi ühilduvus on paras mõistatus, millest tasub aru saada. Mitte kõik süsteemid ei saa UEFI-s käivituda, mitte kõik ei toeta GPT-d ja mitte kõik ei tööta hästi turvalise käivitusega.
Alates Windowsist saavad XP ja varasemad versioonid aru ainult BIOS-ist ja MBR-ist . Neid ei saa UEFI-režiimis käivitada ega peamise operatsioonisüsteemina GPT-kettale installida. Windows Vista tutvustas esialgset UEFI tuge, kuid alles Windows 7 ja eriti Windows 8-ga sai tugi alguse.
Tänapäevastes keskkondades töötab 64-bitine Windows alates Vistast GPT-ketastega ja alates Windows 8-st on soovitatav stsenaarium UEFI installimine EFI-süsteemipartitsiooniga. Tegelikult tulevad sertifitseeritud arvutid, millel on uusimad Windowsi versioonid, tehasest tavaliselt lubatud UEFI, lubatud Secure Boot ja GPT-partitsiooniga ketas.
Linuxi puhul toetavad praegused 64-bitised distributsioonid tavaliselt nii UEFI-d kui ka GPT-d ning paljudel juhtudel isegi turvalist käivitust. Väga vanad distributsioonid või 32-bitised versioonid võivad aga vajada turvalise käivituse keelamist ja isegi pärand-BIOS-i režiimi tööle sundimist.
Oluline detail on see, et pole hea mõte installida operatsioonisüsteemi ühte käivitusrežiimi ja seejärel teisele lülituda . Kui installite Windowsi BIOS-režiimis MBR-partitsioonile ja seejärel lubate puhta UEFI ilma CSM-ita, siis arvuti tõenäoliselt ei käivitu. Ka vastupidine kehtib: Windowsi installimine UEFI-s GPT-partitsioonile ei käivitu pärandrežiimis, kui lihtsalt UEFI ja turvaline käivitus keelata.
Kuidas teada saada, kas teie arvuti kasutab BIOS-i või UEFI-d
Kui te pole kindel, millist operatsioonisüsteemi teie arvuti kasutab, pole vaja korpust avada ega äraarvamismängu mängida. Windows pakub mitut lihtsat viisi, kuidas kontrollida, kas kasutate pärand-BIOS-i või UEFI-d ja kas teie ketas on vormindatud MBR- või GPT-vormingus.
Üks kiiremaid viise on tööriista "Süsteemiteave" kaudu. Menüüst Start saate otsida "Süsteemiteave" või käivitada msinfo32Põhikokkuvõttes näete välja nimega "BIOS-režiim".
Kui sellel väljal kuvatakse kiri „Legacy” või midagi sarnast, käivitub Windows pärand-BIOS-režiimis . Kui kuvatakse kiri „UEFI”, tähendab see, et süsteem on installitud ja konfigureeritud kasutama UEFI püsivara, tõenäoliselt GPT-ketta ja EFI käivituspartitsiooniga.
Teine kasulik viis on kettahaldus. Avatud diskmgmt.msc ja uurige ketast, kuhu Windows on installitud.Kui näete väikest FAT32-vormingus partitsiooni "EFI System" koos teise Microsoftile reserveeritud partitsiooni ja peamise NTFS-partitsiooniga, siis vaatate GPT-l UEFI-režiimi installi.
Kui aga näete ainult ühte või kahte peamist NTFS-partitsiooni ja mitte ühtegi EFI-partitsiooni, on Windows tõenäoliselt installitud BIOS-i/MBR-i . Selle kinnitamiseks võite kasutada partitsioonimistööriistu või Windowsi käsurealt.
Installilogifailil põhinev on isegi "kohtuekspertiisi" meetod. Kaustas C:\Windows\Panther fail on salvestatud setupact.log koos installimise ajal tuvastatud alglaadimiskeskkonna üksikasjadega. Filtreerides seda faili stringi "Tuvastatud alglaadimiskeskkond" järgi, näete, kas süsteem installiti BIOS-i või EFI-keskkonda.
Kuidas pääseda Windowsist UEFI-le või BIOS-ile juurde
Püsivarale ligipääs ei ole enam lihtsalt F2 või Delete vajutamine käivitamisel, eriti arvutites, mis käivituvad väga kiiresti. Windows 10 ja 11 pakuvad otseteid UEFI sätete avamiseks ilma ninja-refleksideta.
Kõige „puhtam“ viis on Windowsi sätete kaudu. Mine menüüsse Start → Sätted → Värskendused ja turvalisus → Taastamine . Jaotises „Täpsem käivitamine“ leiad nupu „Taaskäivita kohe“, mis viib sind spetsiaalsesse käivitusmenüüsse.
Pärast taaskäivitamist näete mitut valikut. Valige „Tõrkeotsing” → „Lisavalikud” → „UEFI püsivara sätted” ja puudutage nuppu „Taaskäivita”. Seade käivitub otse püsivara sätete ekraanile, kus saate muuta käivitusparameetreid, lubada või keelata turvalise käivituse ja palju muud.
Sellel on väga mugav otsetee: hoidke all Shift-klahvi ja klõpsake samal ajal nuppu „Taaskäivita ”, olgu see siis menüüs Start, sisselogimisekraanil või isegi tuttava Ctrl+Alt+Delete abil. See viib teid otse menüüsse „Täpsem käivitus”.
Kui eelistate käsurealt kasutada, on see samuti võimalik. Avage käsuviip administraatoriõigustega ja käivitage shutdown.exe /r /oWindows hoiatab teid, et see taaskäivitub, et siseneda täpsematesse valikutesse, kust pääsete juurde ka UEFI-le.
Neile, kes neid kohandusi sageli teevad, Saate isegi luua töölaua otsetee, mis käivitab shutdown /r /fw /t 1Topeltklõpsates sellel, taaskäivitub süsteem ja läheb otse püsivara sätete juurde, ilma et peaksite enam ühtegi menüüd läbima.
UEFI sätete lähtestamine, kui midagi läheb valesti
UEFI sätete muutmine ilma iga sätte täpset funktsiooni teadmata võib põhjustada arvuti käivitumise katkemise. Sellisel juhul saate alati konfiguratsiooni tehaseseadetele taastada , tavaliselt ühe järgmise kolme meetodi abil.
Mõned tootjad lisavad füüsilise UEFI lähtestamisnupu emaplaadile või sellele pääseb ligi ka korpuse välisküljelt. Kohandatud sätete kustutamiseks piisab tavaliselt selle nupu mõneks sekundiks all hoidmisest, kui arvuti on välja lülitatud ja vooluvõrgust lahti ühendatud.
Teine klassikaline võimalus on mängida emaplaadi jumperiga. Konfiguratsiooni kustutamiseks kasutatava jumperi asendit ajutiselt muutes (üksikasjad leiate emaplaadi kasutusjuhendist) ja arvuti mõneks sekundiks toiteta jättes kaotab UEFI salvestatud sätted ja naaseb vaikesättele.
Kõige "vanamoelisemaks" meetodiks on CMOS-patarei emaplaadilt eemaldamine. Hoides arvutit vooluvõrgust lahti ühendatud, eemaldage CMOS-patarei umbes 10-15 sekundiks ja seejärel asendage see. Tavaliselt on see aeg püsivara jaoks piisav, et unustada eelmine konfiguratsioon.
Kõigil kolmel juhul on hea mõte konfiguratsioon eelnevalt üles kirjutada või pildistada, kui teil on sellele veel juurdepääs, et saaksite pärast probleemi lahendamist kõik algsele kujule tagasi panna.
UEFI uuendamine: millal see on seda väärt?
Kuna operatsioonisüsteemi ja draiverite värskendustele pannakse nii palju rõhku, on loomulik mõelda, kas ka UEFI-d tuleks sageli värskendada . Lühike vastus on: ainult siis, kui selleks on mõjuv põhjus.
Üldiselt pole UEFI värskendamine vajalik, kui teie arvuti töötab korralikult ja teil pole ühilduvusprobleeme ega tõsiseid talitlushäireid. Kaasaegsed emaplaadid on vanemate BIOS-i versioonidega võrreldes palju paremad, kuid ebaõnnestunud püsivara värskendus kujutab endast siiski märkimisväärset ohtu.
Uuendamise kaalumine võib olla mõttekas siis, kui tootja avaldab versiooni, mis parandab teie kogetud vigu , parandab ühilduvust uute protsessorite või mäluga või kõrvaldab olulisi turvaauke.
Oma püsivara versiooni teadasaamiseks võite vaadata süsteemiteabe tööriistas välja „BIOS-i versioon ja kuupäev” . Seejärel võrrelge seda oma emaplaadi või sülearvuti tootja veebisaidil saadaoleva uusima versiooniga.
Kui aga arvuti hakkab pärast komponentide vahetamist – näiteks pärast muutmälu (RAM) suurendamist või väga võimsa graafikakaardi paigaldamist – talitlushäireid tekitama, võib probleemi põhjuseks olla füüsiline ühildumatus või emaplaadi piirangud , mitte tingimata UEFI versioon. Enne püsivara värskendamist on soovitatav need välistada.
Kogu selle BIOS-i, UEFI, turvalise käivituse, MBR-i ja GPT-i raamistiku mõistmine pole pelgalt tehniline uudishimu; see annab teile tööriistad, et otsustada, kuidas oma süsteeme installida, kuidas kettaid korraldada ja mida puutuda (või mitte), kui miski käivitumisel lakkab töötamast , mis asetab teid palju lähemale tehniku profiilile, kes on võimeline taltsutama iga tema kätte satuvat arvutit.
