- Mullvad pakub krüpteeritud avalikku DNS-i (DoH/DoT) mitme blokeerimisprofiiliga.
- Teenus on loodud kasutamiseks peamiselt ilma VPN-ita ja see ei sõltu kliendiks olemisest.
- Blokeerimisloendite valik on läbipaistev ja suunatud valepositiivsete tulemuste minimeerimisele.
- Jõudlus sõltub iga internetiteenuse pakkuja anycast-marsruutimisest ja Hispaanias pole ühtegi serverit.
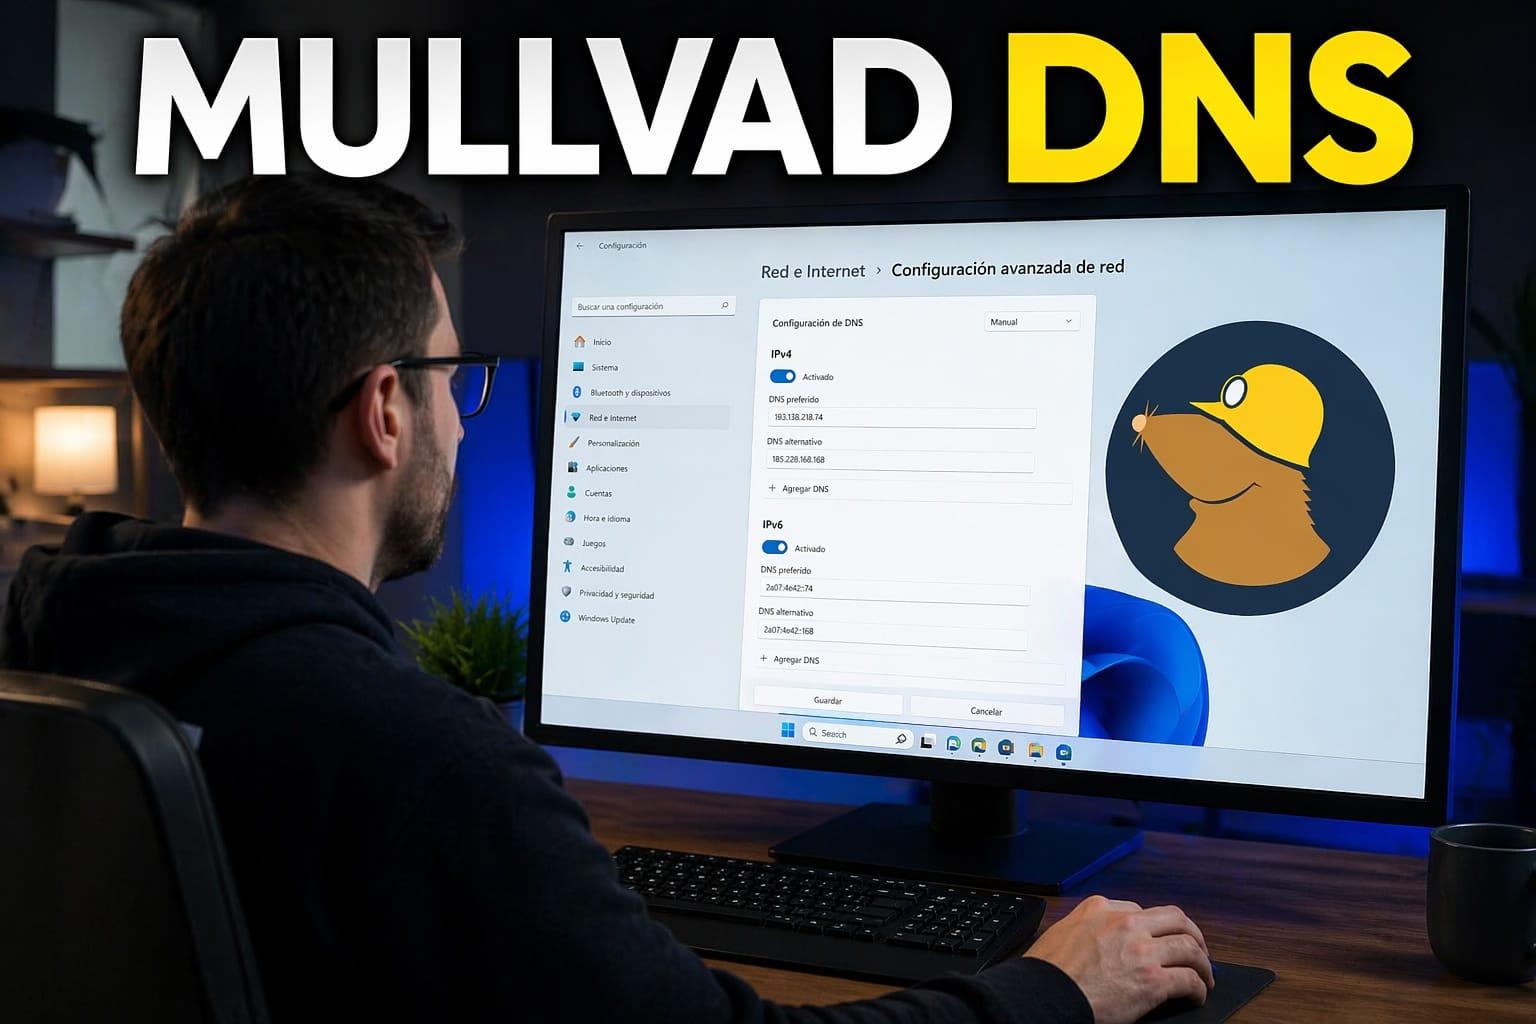
Kui olete siia sattunud ja mõelnud, kas Mullvadi DNS-profiili installimine oma telefoni või Maci muudab tegelikult teie DNS-teenusepakkujat , siis pole te üksi. Paljud inimesed märkavad, et pärast profiili installimist kuvatakse nende võrguseadetes endiselt servereid nagu 1.1.1.1 või nende internetiteenuse pakkuja DNS-servereid, mis paneb neid uskuma, et midagi on valesti. Tegelikkuses on siin konks: iOS, macOS ja paljud brauserid haldavad DNS-i mitmel tasandil ning klassikaline "Süsteemi DNS" liides ei kajasta alati täpselt seda, mis kulisside taga toimub.
Lisaks ei paku Mullvad lihtsalt suvalist DNS-i, vaid avalikku krüptitud DNS-teenust (DoH ja DoT) privaatsusfiltritega , mida saab kasutada isegi siis, kui te pole nende VPN-i klient. See tekitab palju mõistlikke küsimusi: kas nad saavad pakkuda DNS-i HTTPS-i kaudu, kasutades teise ettevõtte DNS-servereid? Mis juhtub, kui olen VPN-iga ühendatud? Kas ma kaotan kiirust? Kuidas ma saan olla kindel, et ma tegelikult kasutan nende servereid, mitte oma internetiteenuse pakkuja omasid?
Mis on Mullvadi krüpteeritud avalik DNS ja milleks seda kasutatakse?
Mullvadi avalik DNS-teenus on DNS-i lahendaja, millele pääseb ligi DNS-i kaudu HTTPS-i (DoH) ja DNS-i kaudu TLS-i (DoT) kaudu . Paljaste DNS-päringute saatmise asemel lihttekstina UDP/TCP 53 kaudu loob seade Mullvadi serveritega krüptitud ühenduse (HTTPS või TLS) ja kõik päringud kapseldatakse sellesse ühendusse.
Peamine eesmärk on takistada kolmandatel osapooltel (internetiteenuse pakkujatel, avalikel WiFi-võrkudel jne) luuramast, milliseid domeene külastate, kui te pole Mullvadi VPN-iga ühenduses. Kui VPN on aktiivne, lähevad teie DNS-päringud juba krüpteeritud tunneli kaudu VPN-serveris endas asuvasse lahendajasse ning DoH/DoT kasutamise lisaväärtus on tavaliselt minimaalne ja latentsuse osas isegi kahjulik.
Huvitav detail on see, et see teenus on avalik ja tasuta ning ei vaja Mullvad VPN-i kontot . Saate seda kasutada brauserites, mobiilseadmetes, arvutites või isegi süsteemi tasandil, kui seade toetab DoH-d või DoT-d.
Esialgse lahenduse hõlbustamiseks haldab Mullvad pordil 53 (UDP/TCP) väga piiratud DNS-i lahendajat, mis lahendab ainult selliseid nimesid nagu dns.mullvad.net, adblock.dns.mullvad.net ja sarnaseid nimesid. Idee seisneb selles, et klient saab enne DoH/DoT kasutamist teada krüpteeritud lahendaja IP-aadressi; teisi päringuid selle kanali kaudu krüpteerimata kujul ei edastata.
Mullvad DNS-i privaatsus- ja turvafunktsioonid
Lisaks krüpteerimisele endale sisaldab Mullvadi avalik DNS-teenus mitmeid täiendavaid kasutaja privaatsusmeetmeid , mida tasub mõista, kui otsite enamat kui lihtsalt DNS-serveri vahetust.
Ühelt poolt hõlmab see konfigureeritavat sisu blokeerimist erinevate profiilide kaudu . Sõltuvalt kasutatavast DNS-hostinimest saate blokeerida reklaame, jälgijaid, pahatahtlikke domeene, täiskasvanutele mõeldud veebisaite, hasartmängusaite ja sotsiaalmeediat. See on üsna agressiivne viis DNS-tasemel filtreerimiseks ilma, et peaksite igasse seadmesse käsitsi loendeid installima.
Samuti rakendavad nad QNAME-i minimeerimist – tehnikat, mille abil Mullvadi server minimeerib teiste DNS-serveritega jagatavat teavet lahendusprotsessi ajal. See tähendab, et ahelas osalevad autoriteetsed serverid näevad algse päringu kohta vähem andmeid, piirates teie sirvimistegevuse nähtavust.
Saadavuse osas kasutab Mullvad anycast-teenust : mitu eri asukohtades asuvat masinat reklaamivad sama DNS-i IP-aadressi ja interneti marsruutimine peaks teie päringud edastama võrgu topoloogia osas "lähimale" serverile. Kui lähim server maas on, suunatakse liiklus järgmisele ilma, et peaksite oma konfiguratsioonis midagi muutma.
Oluline on teada, et nad ei kasuta ECS-i (EDNS-i kliendi alamvõrku) ja neil pole Hispaanias DNS-servereid . See tähendab, et teenuste puhul, mis sõltuvad suuresti geograafilisest asukohast (näiteks CDN-id), võivad mõned lahendused suunata teid Mullvadi DNS-serveri lähedal asuvatesse kohtadesse Hispaania sõlme asemel. Praktikas võib see teatud olukordades kaasa tuua mõne millisekundilise lisalatentsuse.
Mullvad DNS-is saadaolevate profiilide ja hostinimede blokeerimine
Soovitud filtreerimistüübi valimiseks muutke DoH-s või DoT-s konfigureeritud DNS-hostinime . Iga nimi viitab erinevale profiilile, millel on erinevad blokeerimistasemed:
- dns.mullvad.netPuhas resolutsioon ilma reklaamiblokeerijate, jälgimisvahendite või millegi muuta. Filtreerimata DNS.
- reklaamiblokeerija.dns.mullvad.net: blokeerib reklaame ja pakub põhilist jälgimist.
- baas.dns.mullvad.net: reklaam + jälgijad + pahavara domeenid.
- laiendatud.dns.mullvad.netkõik ülaltoodud pluss sotsiaalmeedia blokeerimine.
- perekond.dns.mullvad.netreklaamid, jälgimisseadmed, pahavara ja täiskasvanutele mõeldud sisu, lisaks muud peredele mõeldud kategooriad.
- kõik.dns.mullvad.netTäispakett, mis sisaldab reklaamiblokeerijaid, jälgimiskaitset, pahavara kaitset, täiskasvanutele mõeldud sisu kaitset, hasartmängude kaitset ja sotsiaalmeedia kaitset.
IP-aadresside ja DoH/DoT integratsiooni osas avaldab Mullvad iga valiku jaoks IPv4/IPv6 paarid koos vastavate portidega (443 DoH jaoks, 853 DoT jaoks). Oluline on märkida, et neid IP-aadresse ei saa UDP/TCP pordi 53 kaudu standardsete DNS-serveritena kasutada; need on mõeldud resolveritele, mis mõistavad krüptitud protokolle.
Näiteks „baas” valiku (reklaamide, jälgijate ja pahavara blokeerimine) puhul leiate seotud aadressid, näiteks 194.242.2.4 (IPv4) ja 2a07:e340::4 (IPv6), koos DoH päringu URL-iga https://base.dns.mullvad.net/dns-query ja DoT jaoks TLS-pordi 853.
Üks asi, mida meeles pidada, on see, et Mullvad ei paku profiili, mis blokeerib ainult pahavara . Miinimumpakett, mis sisaldab kaitset pahatahtlike domeenide eest, sisaldab ka reklaamide ja jälgimise blokeerimist. Kui soovite eksklusiivseid pahavarafiltreid, peate otsima mõne muu teenuse või täpsustama oma filtreerimist omaenda lahendaja abil.
Läbipaistvuse osas kirjeldab Mullvad oma GitHubi repositooriumis üksikasjalikult, millised blokeeritud nimekirjad iga profiili moodustavad . Pahavara blokeerimiseks kasutavad nad laialdaselt tuntud allikaid nagu OISD, AdGuard, Hagezi ja UrlHaus ning jälgijate blokeerimiseks konkreetseid nimekirju konkreetsete ökosüsteemide (Alexa, Apple, Windows, Samsung jne) jaoks. Nende filosoofia on selge: mõned hoolikalt valitud nimekirjad, et vältida valepositiivsete tulemuste tulva.
Jõudlus, suvaline edastamine ja käitumine olenevalt teie operaatorist
Praktilisest küljest pole Mullvadi DNS-teenusel nii ulatuslikku serverivõrku kui mõnel suuremal pakkujal , kuid see töötab enamiku Euroopa ühendustega siiski üsna hästi. Tegelik kogemus sõltub aga suuresti teie internetiteenuse pakkujast.
Kuna teenus on suvalise edastamise teel ja sellel puudub ECS, kasutab operaator BGP-d, et otsustada, millisele Mullvadi eksemplarile teie liiklus suunata . Näiteks Hispaanias tehtud testides on täheldatud, et mõned internetiteenuse pakkujad suunavad päringuid Euroopa serveritesse (latentsusaeg umbes 30–40 ms), samas kui teised läbivad Ameerika Ühendriikide sõlmi, suurendades latentsust üle 100 ms.
Sellistel juhtudel saate Mullvad DNS-i IP-aadresse pingida, et kontrollida, kas nad teenindavad teid Euroopast või USA-st . Kui näete pidevalt üle 100 ms vastuseaega, on tõenäoline, et teie internetiteenuse pakkuja suunab päringuid väljaspool mandrit. Paljude kasutusviiside puhul pole see suur probleem, kuid see on asi, mida tuleks kaaluda, kui eesmärk on võimalikult madal latentsus.
See käitumine tähendab, et mitte kõik internetiteenuse pakkujad ei sobi Mullvad DNS-i kasutamiseks võrdselt . Mõned pakkujad suunavad seda Euroopasse väga hästi, teised aga saadavad päringuid üle Atlandi ookeani. See ei ole iseenesest teenuse rike, vaid pigem anycast-marsruutimise ja iga ettevõtte ühenduspoliitika tagajärg.
Kuigi see võib tunduda märkimisväärse piiranguna, ei kujuta need viivitused tüüpilise veebisirvimise, voogesituse ja veebipõhiste kontoritööde puhul endast tõsist probleemi. Suurimat mõju märkad siis, kui oled latentsuse suhtes eriti tundlik (näiteks väga konkurentsitihedad võrgumängud) või kui su internetiühendus on juba üsna aeglane.
Sõltuvalt kasutatavast brauserist saate HTTPS-i kaudu DNS-i otse kliendis endas konfigureerida , ilma operatsioonisüsteemi DNS-i seadeid muutmata. See on oluline, et mõista, miks näete võrguseadetes endiselt 1.1.1.1 või ruuteri DNS-servereid: brauser võib saata kõik DoH-päringud Mullvadile, isegi kui süsteem kuvab endiselt teisi servereid.
Mullvadi brauser , mis põhineb Firefoxil ja on keskendunud privaatsusele, kasutab vaikimisi Mullvadi filtriteta DNS-i. Ametlik soovitus on seda krüpteeritud DNS-i kasutada ainult siis, kui te pole Mullvadi VPN-iga ühendatud, kuna aktiivse tunneli korral lahendatakse DNS-päringud VPN-serveris ja DoH (DoH) kasutamine kipub samuti latentsust lisama.
Mullvadi brauseris endas (ja Firefoxi töölauaversioonis) saate minna sätetesse „Privaatsus ja turvalisus“ ning lubada maksimaalse kaitsega valiku „Turvaline DNS“ . Seejärel valige pakkuja valikust „Kohandatud“ ja kleepige üks Mullvadi pakutavatest DoH URL-idest, näiteks:
- https://dns.mullvad.net/dns-query
- https://adblock.dns.mullvad.net/dns-query
- https://base.dns.mullvad.net/dns-query
- https://extended.dns.mullvad.net/dns-query
- https://family.dns.mullvad.net/dns-query
- https://all.dns.mullvad.net/dns-query
Chrome'is , Brave'is ja Edge'is on protsess sarnane: privaatsuse/turvalisuse jaotises lubage valik „Turvaline DNS”, valige kohandatud pakkuja ja lisage üks eespool mainitud URL-idest. Mõnikord võtab brauseril uue serveri valideerimine veidi aega, seega võite näha teadet „Kontrollige pakkuja kehtivust”; oodake lihtsalt paar hetke ja proovige uuesti.
Oluline punkt: kui teie brauser kasutab omaenda Domain Honor (DoH) klienti, võib see ignoreerida operatsioonisüsteemi DNS-i . See tähendab, et isegi kui teie arvuti võrguseaded näitavad Cloudflare'i, Google DNS-i või teie ruuteri DNS-i, võib teie brauseri liiklus tegelikult läbida Mullvadi. Just see võib juhtuda, kui installite macOS-i/iOS-i Mullvadi DNS-profiili, kuid teil on ka brauseri sisemine DoH lubatud ja see osutab teisele serverile.
Mullvad DNS-i kasutamine Androidis, iOS-is, Windowsis, macOS-is ja Linuxis
Kui eelistate Mullvadi DNS-i rakendada kogu süsteemile (mitte ainult brauserile), saate kasutada privaatseid DNS-i valikuid või konfiguratsiooniprofiile, mida pakuvad erinevad kaasaegsed platvormid.
Android 9-s ja uuemates versioonides on võrguseadetes valik „Privaatne DNS”. Valides „Privaatne DNS-pakkuja” ja sisestades ühe Mullvadi hostinimedest (dns.mullvad.net, adblock.dns.mullvad.net, base.dns.mullvad.net jne), proovib kogu süsteemi DNS-liiklus suunata DoT kaudu sellele serverile. Kui Android tuvastab liigse latentsuse või ei suuda ühendust luua, keelab see selle privaatse DNS-i, mis võib keerukates võrkudes põhjustada vigu.
Apple'i ökosüsteemis (uued iOS, iPadOS ja macOS) pakub Mullvad DoH ja DoT jaoks spetsiifilisi konfiguratsiooniprofiile . Need laaditakse alla nende GitHubi hoidlast, installitakse menüü Seaded/Süsteem kaudu ja seejärel on kogu süsteem valmis neid krüptitud DNS-servereid kasutama. Siin tekibki segadus: klassikaline DNS-paneel jaotises „Võrk“ võib küll endiselt kuvada pärandservereid (näiteks 1.1.1.1), kuid tegelik liiklus suunatakse profiili kaudu.
Apple'i puhul on kaks piirangut, mida meeles pidada:
- Kui aktiveerite iCloudi privaatne releeMõned või kõik teie DNS-päringud võivad minna Apple'i serveritesse, isegi kui teil on Mullvadi profiil installitud.
- macOS 13 ja varasemates versioonides Parim on mitte installida mitut DNS-profiili korraga.kuna mitme profiili haldamine võib olla problemaatiline.
Windows 11-s sisaldab süsteem domeenipõhise DNS-i (DoH) süsteemitaseme tuge. Saate muuta oma võrguliidese (Wi-Fi või Ethernet) DNS-i sätteid, määrata Mullvadi IPv4/IPv6 aadressid soovitud profiilile ja seejärel valida suvandi „DNS HTTPS-i kaudu (manuaalne mall)”, määrates vastava URL-i (näiteks https://base.dns.mullvad.net/dns-query). Kui kasutate samas arvutis nii Wi-Fi-d kui ka Etherneti, on soovitatav konfigureerida mõlemad adapterid või veenduda, et kumbki ei sega teist.
Linuxis (Ubuntu, Fedora ja nende derivaadid) on kõige puhtam viis kasutada käsku systemd-resolved. Konfigureeri resolved.conf fail kasutama Mullvadi IP-sid globaalse DNS-serverina, luba DNSOverTLS=yes (või opportunistic, kui sul on probleeme) ja suuna /etc/resolv.conf systemd-resolved tüvele. Pärast teenuste taaskäivitamist peaks resolvectl status käsk näitama Mullvadi oma praeguse DNS-serverina.
Kuidas kontrollida, kas sa tegelikult kasutad Mullvadi DNS-i
Kui teenus on seadistatud, on normaalne veenduda, et DNS-lekkeid ega päringuid ei toimuks läbi teiste serverite . Mullvad pakub selleks oma ametlikul veebisaidil väga lihtsat lehte.
Oma brauserist saate minna aadressile https://mullvad.net/check . Kui konfiguratsioon on õige, kuvatakse DNS-i jaotises teade „DNS-lekkeid pole” ja üksikasjade laiendamisel näete, et kasutatava serveri hostinimi sisaldab osa „dns”, näiteks midagi sellist nagu se-mma-dns-001.mullvad.net. See on tõend selle kohta, et päringud jõuavad Mullvadi infrastruktuuri.
Kui samal lehel kuvatakse teie operaatori, Google'i, Cloudflare'i või muude pakkujate lahendajaid, tähendab see, et teie seade või brauser saadab endiselt mõned või kõik teie päringud Mullvadist väljapoole . Sellisel juhul kontrollige, kas teie brauseris on lubatud domeeni üldkulu (DoH), mis osutab mõnele teisele teenusele, SOCKS 5 puhverserverile, millel on lubatud valik „Proxy DNS SOCKS v5 kasutamisel” (tüüpiline Firefoxis Mullvad puhverserveriga) või muudele vahekihtidele.
Samuti on oluline meeles pidada, et kui olete ühendatud Mullvadi VPN-iga , suunab rakendus ise teie DNS-i teie ühendatud VPN-serveri resolveritele. Krüptitud avaliku DNS-i samaaegne kasutamine võib olla ebavajalik või isegi tekitada latentsus- või resolutsiooniprobleeme, seega on ametlik soovitus reserveerida avalik DNS ajaks, mil te VPN-i ei kasuta.
Sisu blokeerimine: kuidas see toimib ja mida võite oodata
Mullvad DNS-i sisu blokeerimise mehhanism on suhteliselt lihtne, kuid tõhus. Kui päringu esitate domeenile, mis kuvatakse valitud blokeeritud nimekirjades, vastab lahendaja lihtsalt, et nime pole olemas (tagastades NXDOMAIN-i). Brauser tõlgendab seda nii, et domeenil puudub IP-aadress ja seotud sisu lihtsalt ei laadita.
See võimaldab teil blokeerida märkimisväärse hulga reklaame, jälgijaid, pahatahtlikke domeene, täiskasvanutele mõeldud veebisaite, hasartmängusaite ja sotsiaalmeedia platvorme ilma igasse seadmesse laiendusi installimata. DNS-taseme blokeerimisel on aga struktuurilised piirangud: näiteks ei saa see tõhusalt filtreerida reklaame platvormidelt, mis pakuvad reklaami ja põhisisu samast domeenist (nagu see sageli YouTube'i puhul on).
Seepärast soovitab Mullvad isegi oma DNS-i kombineerida brauseri sisublokeerijatega, näiteks uBlock Originiga, mis on Mullvadi brauserisse eelinstallitud. DNS toimib esimese kaitseliinina, vähendades oluliselt üldist müra, ja laiendus peenhäälestab filtreerimist brauseris endas.
Mullvadi lähenemisviisi eeliseks on see, et nende nimekirjade valik on väga hoolikalt koostatud . Nad ei lisa kümneid blokeeritud nimekirju lihtsalt lisamise pärast, vaid valivad usaldusväärsed allikad, mis minimeerivad valepositiivseid tulemusi. See muudab kaitse ja ühilduvuse vahelise tasakaalu koduseks või isegi professionaalseks kasutamiseks üsna mõistlikuks.
Tehnilise poole pealt, kui soovite süveneda, näitab Mullvadi GitHubi repositoorium täpselt, milliseid loendeid igas profiilis (reklaamiblokeerija, baas, laiendatud, perekond, kõik) kasutatakse , samuti igaühe algset allikat. See võimaldab teil hinnata, kas mõni loend võib teie vajadustega vastuollu minna (näiteks kui kasutate väga nišiteenuseid, mis sageli ekslikult mõnes agressiivses reklaamiblokeerimissüsteemis loetletakse).
Lõppkokkuvõttes on Mullvadi avalik DNS muutunud väga atraktiivseks valikuks neile, kes soovivad oma privaatsust parandada ja rämpsposti vähendada ilma tehnoloogiahiiglaste või oma internetiteenuse pakkujate vaike-DNS-serverite abita. Sellel on oma puudused – Hispaanias pole DNS-servereid, see ei toeta ECS-i, see ei paku "ainult pahavara" profiile ja selle jõudlus sõltub suuresti iga internetiteenuse pakkuja marsruutimisest –, kuid vastutasuks pakub see läbipaistvat filtreerimist, päringute otsast lõpuni krüptimist ja brändi privaatsusfilosoofiaga kooskõlas olevat lähenemisviisi.
Indeks
- 1 Mis on Mullvadi krüpteeritud avalik DNS ja milleks seda kasutatakse?
- 2 Mullvad DNS-i privaatsus- ja turvafunktsioonid
- 3 Mullvad DNS-is saadaolevate profiilide ja hostinimede blokeerimine
- 4 Jõudlus, suvaline edastamine ja käitumine olenevalt teie operaatorist
- 5 Mullvad DNS-i seadistamine veebibrauserites
- 6 Mullvad DNS-i kasutamine Androidis, iOS-is, Windowsis, macOS-is ja Linuxis
- 7 Kuidas kontrollida, kas sa tegelikult kasutad Mullvadi DNS-i
- 8 Sisu blokeerimine: kuidas see toimib ja mida võite oodata