- Le courrier électronique étant le principal vecteur d'attaque, la sécurité doit reposer sur de multiples couches techniques et organisationnelles.
- L'authentification de domaine, l'IA pour la détection des menaces et l'authentification multifacteur résistante au phishing sont des piliers essentiels de toute solution.
- La formation continue transforme les utilisateurs en une défense active contre le phishing et autres techniques d'ingénierie sociale.
- Des politiques claires, l'archivage, les audits et une gestion centralisée garantissent une protection des courriels cohérente et durable dans le temps.
Le courrier électronique demeure le canal de communication le plus utilisé en entreprise , mais il constitue également une porte d'entrée privilégiée pour les cybercriminels. L'hameçonnage, les logiciels malveillants, la fraude financière, le vol d'identifiants et les violations de données commencent souvent par un simple courriel ouvert sans y prêter attention. C'est pourquoi il est crucial de savoir identifier les courriels frauduleux.
Si votre organisation se contente des filtres basiques de son fournisseur de messagerie et d'une approche prudente, elle prend des risques considérables. Aujourd'hui, vous avez besoin d'une solution de sécurité de messagerie qui combine technologies avancées, procédures claires et formation continue pour vos utilisateurs. Les sections suivantes vous présentent un aperçu détaillé des menaces actuelles, des bonnes pratiques mises en œuvre par les leaders du secteur et des technologies spécifiques à implémenter pour sécuriser votre messagerie.
Pourquoi le courrier électronique est une cible essentielle
Le courrier électronique n'est pas seulement pratique ; c'est un canal de communication direct avec vos employés. C'est pourquoi il constitue le vecteur d'attaque privilégié des campagnes d'ingénierie sociale , où le maillon faible n'est pas le système, mais l'individu. Au lieu de contourner un pare-feu ou d'exploiter une vulnérabilité complexe, les attaquants n'ont qu'à convaincre une personne de cliquer sur un lien suspect ou de divulguer des informations confidentielles.
L'ingénierie sociale repose sur des tactiques psychologiques telles que l'urgence, l'autorité et la confiance : des courriels semblant provenir de votre banque, d'un fournisseur, de votre supérieur ou même d'un organisme officiel. Le but est de vous inciter à commettre des actes dangereux : télécharger des pièces jointes malveillantes, saisir vos identifiants sur un faux site web, approuver un paiement frauduleux ou envoyer des documents confidentiels à un tiers.
Les conséquences vont bien au-delà de quelques ordinateurs infectés. Une attaque de ce type peut entraîner des fuites de données coûtant des millions, une atteinte à la réputation, des sanctions réglementaires (par exemple, pour violation du RGPD ou de normes sectorielles comme la loi HIPAA) et un impact direct sur la continuité des activités.
De plus, la messagerie électronique est étroitement intégrée au reste de l'infrastructure : solutions de collaboration, calendriers, outils de gestion de documents, applications cloud… Si un attaquant prend le contrôle d'un compte de messagerie, il obtient généralement l'accès à une grande partie de l'écosystème numérique de votre entreprise.
Pour ne rien arranger, de nombreuses organisations utilisent encore le courrier électronique pour stocker ou partager des informations extrêmement sensibles : données financières, contrats, fichiers clients, identifiants, documents fiscaux, etc. Tout cela fait du courrier électronique une cible prioritaire.
Comment le paysage des menaces liées au courrier électronique a évolué
L'époque des messages clichés sur les « princes nigérians » est révolue. Aujourd'hui, les cybercriminels utilisent des modèles de langage et l'intelligence artificielle générative pour rédiger des courriels impeccables, sans fautes ni bizarreries, sur un ton à la fois professionnel et amical, et personnalisés pour chaque destinataire.
Cette personnalisation rend l'hameçonnage beaucoup plus crédible. Grâce aux données publiques (réseaux sociaux, sites web d'entreprises, fuites antérieures, actualités du secteur, etc.) et aux comptes déjà compromis, les attaquants peuvent imiter à la perfection le style de communication d'une personne réelle , s'infiltrant dans des échanges de courriels légitimes ou poursuivant des conversations en cours.
Il en résulte que la frontière entre contenu légitime et contenu malveillant devient de plus en plus floue . Les filtres traditionnels, basés uniquement sur des signatures ou des schémas simples, sont insuffisants face aux campagnes dynamiques qui modifient constamment leurs liens, domaines et techniques.
Les chiffres confirment cette réalité : le coût moyen d’une violation de données se chiffre déjà en millions de dollars, même dans les entreprises de moins de 500 employés , et les attaques par compromission de messagerie professionnelle (BEC) engendrent des pertes de plusieurs milliards de dollars par an à l’échelle mondiale, selon les principaux rapports sur la cybersécurité.
Parallèlement, des kits de phishing « tout-en-un » prolifèrent sur le dark web, intégrant des attaques de type « attaquant au milieu » (AiTM) , la possibilité de voler des identifiants et des jetons de session avec l'authentification multifacteur (MFA), des modèles de pages presque identiques aux vraies et des mécanismes automatisés pour contourner les filtres traditionnels.
Les menaces les plus courantes dans les courriels
Comprendre les principales menaces est la première étape pour concevoir une solution de sécurité de messagerie efficace. Les menaces les plus critiques sont détaillées ci-dessous, ainsi que leur fonctionnement et leur impact potentiel.
L’hameçonnage de masse demeure la menace la plus fréquente. Il s’agit généralement de campagnes envoyées à de nombreux utilisateurs, sans personnalisation significative, usurpant l’identité de marques ou de services connus. Elles contiennent souvent des liens vers de faux sites web ou des pièces jointes infectées. Les conséquences typiques incluent le vol de mots de passe, l’installation de logiciels malveillants, le piratage de comptes et l’accès non autorisé aux systèmes internes.
Le « quishing », ou hameçonnage, utilise des codes QR . Au lieu d'un lien visible, l'e-mail contient un code QR. Habitués à scanner les codes QR pour tout, nous baissons notre garde. Le piège est d'autant plus redouté que le scan est souvent effectué avec un téléphone portable personnel, moins protégé qu'un ordinateur professionnel , ce qui déplace l'attaque vers un appareil moins sécurisé.
Le spear phishing et l'escroquerie aux faux ordres de virement (BEC ) sont des attaques ciblées et très sophistiquées où l'attaquant usurpe l'identité d'une personne spécifique : un cadre dirigeant, un fournisseur de confiance, un partenaire stratégique, etc. Le courriel initial ne contient pas toujours de liens ni de pièces jointes ; il présente généralement une conversation soigneusement élaborée pour manipuler la victime. L'objectif habituel est d'obtenir des virements de fonds, des informations fiscales (comme les formulaires W-2 dans certains pays), des achats de cartes-cadeaux ou des modifications des coordonnées bancaires pour les paiements aux fournisseurs.
Les logiciels malveillants sont diffusés par courriel . Le courriel demeure l'un des principaux vecteurs de propagation des rançongiciels , des chevaux de Troie et autres types de logiciels malveillants. Cette propagation s'effectue généralement par le biais de pièces jointes apparemment inoffensives (documents Office, PDF, fichiers compressés) ou de liens menant à des téléchargements malveillants. Une fois exécuté, le logiciel malveillant peut chiffrer vos données, se déplacer latéralement sur le réseau ou exfiltrer des informations sensibles.
Attaques de type « attaquant du milieu » (AiTM) . Dans ce type d'attaque, l'attaquant s'interpose entre l'utilisateur et le service légitime. Via un lien d'hameçonnage, il vous redirige vers une page qui imite l'écran de connexion. Lorsque vous saisissez vos identifiants, le système malveillant les transmet au fournisseur, vous demande le code d'authentification multifacteur (MFA) si disponible, et réutilise l'ensemble des informations en temps réel. L'attaquant obtient ainsi des sessions valides, même sur les comptes protégés par l'authentification multifacteur traditionnelle.
Courriers indésirables et spams . Bien que parfois simplement agaçants, les spams consomment des ressources, saturent les boîtes de réception et servent souvent de vecteur pour des liens ou des pièces jointes malveillants. De plus, un volume important de spams peut dissimuler des attaques ciblées au milieu de ce flot de messages.
Principales bonnes pratiques techniques : authentification, filtrage et chiffrement
Une solution moderne de sécurité du courrier électronique doit reposer sur plusieurs couches de technologies complémentaires. Un logiciel antivirus ou un simple filtre anti-spam ne suffisent pas. Il vous faut une authentification de l'expéditeur, des contrôles d'accès robustes, une inspection avancée du contenu et une protection des données.
Il est crucial de configurer SPF, DKIM et DMARC non seulement sur votre domaine principal, mais aussi sur les sous-domaines, les domaines de test et les anciens domaines que vous contrôlez. Les attaquants privilégient la réutilisation des domaines négligés. Des outils de gestion DMARC spécialisés simplifient cette tâche et automatisent une grande partie de la surveillance.
En matière de filtrage des menaces, la simple analyse des listes noires et des signatures de logiciels malveillants connus ne suffit plus. Votre solution de messagerie doit intégrer la détection des menaces grâce à l'IA et à l'apprentissage automatique , capables d'évaluer de multiples signaux (texte, métadonnées, réputation de l'expéditeur, comportements de l'expéditeur, etc.) afin de déterminer si un courriel est légitime, un spam ou un message malveillant.
Pour les pièces jointes, il est fortement recommandé d'utiliser un environnement sandbox qui ouvre chaque fichier de manière contrôlée et observe son comportement. Cela permet de détecter les tentatives d'exploitation ou les activités suspectes, même dans le cas de menaces zero-day pour lesquelles aucune signature n'est encore connue.
Compter sur les utilisateurs pour activer manuellement le chiffrement est une stratégie risquée. Idéalement, le chiffrement devrait être automatisé selon des politiques qui détectent les données sensibles (IBAN, numéros de sécurité sociale, numéros d'identification fiscale, etc.) et appliquent le chiffrement de manière transparente lorsque cela s'avère nécessaire.
Renforcez l'accès : mots de passe, authentification multifacteur et protection des comptes
Un grand nombre d'incidents de sécurité liés à la messagerie électronique surviennent lorsqu'une personne a obtenu des identifiants valides. Par conséquent, une solution efficace doit renforcer à la fois la robustesse des mots de passe et les mécanismes d'authentification supplémentaires.
Les politiques modernes recommandent des phrases de passe longues, complexes et uniques pour chaque service , plutôt que des combinaisons courtes mais riches en symboles. Pour une mise en œuvre à grande échelle, l'utilisation d'un gestionnaire de mots de passe d'entreprise capable de générer, stocker et synchroniser les identifiants de manière sécurisée est quasiment indispensable.
De ce fait, l'authentification multifacteurs (AMF) est pratiquement obligatoire. Cependant, toutes les méthodes d'AMF n'offrent pas le même niveau de protection. Les codes SMS ou les appels vocaux peuvent être interceptés, réutilisés dans des attaques AITM ou manipulés par des techniques de « saturation de l'AMF » (saturer l'utilisateur de demandes jusqu'à ce qu'il en accepte une par épuisement).
Il est donc recommandé de mettre en œuvre une authentification multifacteur (MFA) résistante au phishing , telle que les clés de sécurité FIDO (USB, NFC), les identifiants de plateforme comme Windows Hello Entreprise, les solutions équivalentes sur macOS ou les mots de passe associés à un smartphone. Ces méthodes sont inefficaces sur les faux sites web : l’appareil vérifie le domaine réel avant l’authentification, elles ne peuvent donc pas être réutilisées sur des sites frauduleux.
Il est également crucial de configurer les politiques d'accès afin de bloquer les méthodes d'authentification faibles . De nombreux kits de phishing modernes peuvent forcer le passage à des facteurs d'authentification moins sécurisés si ces derniers restent activés. L'utilisation de mots de passe est inutile si vous continuez d'accepter les SMS comme moyen d'authentification universel.
Enfin, il ne faut pas négliger les risques liés à l' équipe d'assistance technique . Des groupes de pirates informatiques se spécialisent dans l'usurpation d'identité auprès des services d'assistance technique, se faisant passer pour des employés ayant perdu leur téléphone portable ou leur ordinateur portable, et les incitant ainsi à réinitialiser leurs identifiants ou à désactiver l'authentification multifacteur. La politique de sécurité doit donc prévoir des procédures strictes de vérification d'identité pour toute modification d'identifiants.
Formation et sensibilisation : transformer les utilisateurs en pare-feu
Aucune solution de sécurité pour la messagerie électronique n'est infaillible. Il y aura toujours des messages qui passeront à travers les filtres et atteindront la boîte de réception. Dans ce cas, votre dernier rempart, ce sont les personnes. C'est pourquoi il est si important de sensibiliser à la cybersécurité et de proposer des formations continues.
Les formations génériques annuelles sont peu efficaces. Les programmes de sensibilisation au phishing, qui proposent régulièrement des simulations aux employés, sont les plus performants. Si un employé se fait piéger par une simulation, il reçoit immédiatement une formation brève, ciblée et adaptée à son contexte.
Cette approche renforce la mémoire et aide les utilisateurs à identifier les signaux d'alerte tels que : liens suspects, demandes de données sensibles, urgence injustifiée, modifications de compte bancaire sans confirmation ou pièces jointes inattendues. L'objectif est de développer chez eux un esprit critique sain et de les inciter à signaler tout élément suspect.
De plus, certaines solutions basées sur l'IA permettent d'adapter le niveau de formation à chaque utilisateur : ceux qui commettent plus d'erreurs reçoivent davantage de simulations et de contenu, tandis que ceux qui font preuve de bonnes habitudes reçoivent moins de travail. Cela maximise l'impact sans surcharger le personnel.
Il est important de noter que si vos employés signalent davantage de courriels suspects, la charge de travail de l'équipe de sécurité peut exploser. C'est là qu'interviennent des outils comme les analystes de courriels basés sur l'IA , capables d'examiner automatiquement les courriels signalés, de les classer et de prioriser ceux qui sont réellement dangereux.
La formation devrait également couvrir les bonnes pratiques de base pour les utilisateurs finaux, telles que : choisir des mots de passe forts, ne pas les réutiliser, ne pas les partager, ne pas télécharger de logiciels provenant de sources douteuses, toujours vérifier l’adresse réelle des expéditeurs, survoler les liens avec le curseur avant de cliquer, se méfier des demandes de paiement ou d’informations financières et toujours utiliser les canaux de contact officiels lorsqu’une activité semble suspecte.
Gestion de l'environnement, des appareils et continuité de la messagerie électronique
Au-delà des courriels eux-mêmes, une solution complète de sécurité des courriels doit prendre en compte l'écosystème dans lequel ils sont utilisés : appareils, applications, autres canaux de collaboration et disponibilité du service de messagerie lui-même.
Il est primordial de maintenir à jour tous vos logiciels : système d’exploitation, navigateur, client de messagerie, applications bureautiques et tout autre composant interagissant avec les messages. Les mises à jour incluent généralement des correctifs de sécurité pour les vulnérabilités fréquemment exploitées par les pirates informatiques.
Deuxièmement, il est conseillé de vérifier régulièrement les applications installées et les extensions de navigateur , et de supprimer celles qui sont inutiles ou dont la vérification n'est pas claire. Chaque application supplémentaire représente une porte d'entrée potentielle, notamment sur les appareils qui traitent des données sensibles.
Avec l'essor du télétravail et de l'utilisation des appareils mobiles, la sécurité des courriels sur smartphones, tablettes et ordinateurs portables hors du bureau doit devenir une priorité . Les politiques de gestion des appareils mobiles (MDM) doivent imposer le chiffrement des appareils, le verrouillage automatique, l'effacement à distance en cas de perte ou de vol, et la connexion uniquement à des réseaux sécurisés.
Se connecter à sa messagerie électronique depuis des réseaux Wi-Fi publics non sécurisés (cafés, aéroports, hôtels) présente un risque accru, car ces environnements sont plus faciles à exploiter pour intercepter le trafic ou créer des points d'accès non autorisés. Une politique d'entreprise efficace devrait restreindre ou protéger ces types de connexions à l'aide de VPN et de contrôles d'accès supplémentaires.
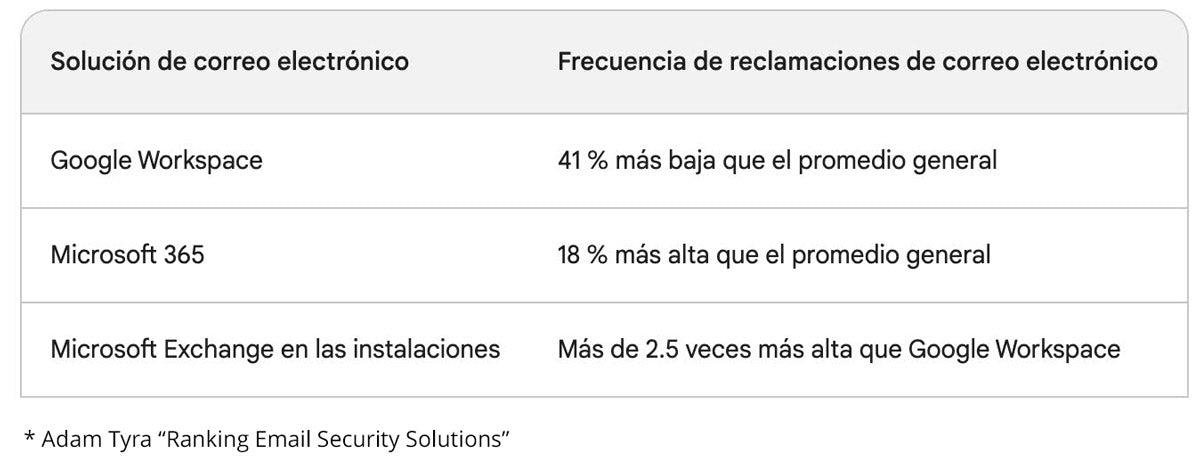
En matière de continuité d'activité, la messagerie électronique est si essentielle qu'une panne prolongée peut paralyser les opérations d'une entreprise. C'est pourquoi de nombreuses organisations optent pour des solutions offrant des boîtes de réception d'urgence toujours disponibles . En cas de défaillance de la plateforme principale (par exemple, les solutions SaaS telles que Microsoft 365 ), ces boîtes de réception sont automatiquement activées afin que les collaborateurs puissent continuer à envoyer et recevoir des messages.
Enfin, la conformité et la préservation des preuves doivent être prises en compte. Un service d'archivage automatique et inviolable permet de conserver les courriels pendant la durée requise par la réglementation, garantit leur intégrité et les rend disponibles pour les audits ou les enquêtes, même s'ils sont supprimés ou modifiés dans les boîtes de réception des utilisateurs.
Politiques de sécurité du courrier électronique, audit et gouvernance
La technologie seule ne suffit pas. Une solution de sécurité de messagerie performante doit s'appuyer sur des politiques claires, des processus bien définis et des audits réguliers afin de garantir une application cohérente.
La politique d'utilisation du courrier électronique doit préciser comment les données sont traitées, partagées et stockées sur ce canal : quel type d'informations peut être envoyé, quand le chiffrement est requis, comment les pièces jointes sont gérées, ce qui est interdit (par exemple, l'envoi de mots de passe ou de coordonnées bancaires sans protection) et quelle est la procédure à suivre pour signaler les incidents ou les courriels suspects.
Il est important que cette politique soit simple à comprendre, facile à trouver et intégrée au processus d'accueil des nouveaux employés. De plus, elle doit être révisée régulièrement et toute modification importante doit être communiquée aux employés, qui devront confirmer leur accord.
Les politiques doivent être conformes aux lois applicables en matière de protection de la vie privée et des données , tant générales (comme le RGPD en Europe) que sectorielles. Cela inclut des aspects tels que les durées de conservation des courriels, les limitations relatives à l'envoi de données personnelles, les exigences en matière de chiffrement, les obligations de notification des violations de données et les contrôles exercés sur les fournisseurs tiers.
Dans les grandes organisations ou celles disposant de plusieurs environnements Microsoft 365 (suite à des fusions, acquisitions, filiales, etc.), la gestion peut se complexifier. Dans ce cas, les outils d'administration mutualisée sont indispensables : ils permettent de visualiser en un coup d'œil la configuration de sécurité de chaque environnement, de la comparer aux modèles de l'entreprise et de corriger de manière centralisée toute anomalie.
Les fournisseurs de services gérés (MSP) qui gèrent l'infrastructure de plusieurs PME bénéficient également de cette vue unifiée, car elle simplifie le maintien de politiques de sécurité de messagerie cohérentes pour des dizaines ou des centaines de clients différents.
L'ensemble de ces éléments – authentification de domaine, analyse avancée par IA, authentification multifacteur résistante au phishing, chiffrement automatique, formation continue, contrôle des appareils, archivage de conformité et politiques claires – constitue une stratégie de sécurité de messagerie multicouche . Cette approche réduit considérablement la probabilité d'une attaque réussie et minimise son impact lorsqu'une intrusion parvient à contourner les défenses.
