- Samoreplikacija je započela kao teorijski i obrazovni eksperiment s programom Creeper 1971. godine.
- Zlonamjerni softver evoluirao je od jednostavnih podvala do složenih napada na lanac opskrbe poput ChainDropa.
- Trenutna umjetna inteligencija pokazuje nove sposobnosti autonomnog širenja bez ljudske intervencije.

Kada govorimo o kibernetičkoj sigurnosti, prvo što nam padne na pamet su računalni virusi. Iako se taj izraz previše koristi, stvarnost je da mnogi korisnici zapravo ne razumiju što su te prijetnje ili kako funkcioniraju. S vremenom su od jednostavnih programerskih podvala prešli u pravo digitalno oružje.
Da bismo razumjeli gdje se nalazimo, moramo se osvrnuti unatrag i vidjeti kako se razvijao koncept samoreplicirajućih automata . Ono što je započelo kao misaoni eksperiment 40-ih pretvorilo se u složeni ekosustav u kojem koegzistiraju crvi, trojanci, a sada čak i samorazmnožavajuće umjetne inteligencije.
Temelji: teorija i prvi koraci

Sve je počelo s matematičarem Johnom von Neumannom krajem 40-ih. Predložio je teoriju samoreplicirajućih automata , sugerirajući da bi dio koda mogao djelovati poput biološkog organizma, zaražavajući domaćine i kopirajući se. Tek je 1971. Bob Thomas iz BBN-a to primijenio u praksi s Creeperom , djedom crva.
Creeper nije pokušavao ništa probiti; više je bio dokaz koncepta na ARPANET-u. Jednostavno bi skakao s jednog DEC PDP-10 računala na drugo, ostavljajući poruku "Ja sam creeper, uhvati me ako možeš!" prije nego što bi se izbrisao s prethodnog računala. Kao odgovor na ovu igru, Ray Tomlinson je stvorio Reaper , koji je u biti bio prvi antivirusni program u povijesti, posebno dizajniran za pronalaženje i eliminaciju Creepera.
Evolucija prema zlobi i PC-u

Kako su 70-e odmicale, stvari su krenule ozbiljnije. Virus Rabbit, koji se pojavio 1974., imao je zlonamjernije namjere , replicirajući se tako brzo da je na kraju zaključao cijelo računalo. Ubrzo nakon toga, 1975., pojavio se ANIMAL, igra pogađanja koja je skrivala PERVADE, program koji je kopirao igru u svaki mogući direktorij, čime se uklapao u definiciju onoga što danas nazivamo trojanskim konjem.

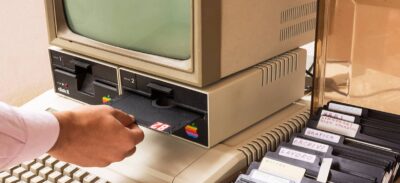
Skok na osobna računala dogodio se 1986. godine s virusom Brain , koji su u Pakistanu stvorila braća Alvi. Zanimljivo je da njihova namjera nije bila uzrokovati štetu, već spriječiti piratstvo njihovog softvera na 5.25-inčnim disketama. Iako je bio nevidljiv i nije brisao podatke, utro je put drugim programerima da stvore mnogo agresivnije varijante.
Era masovne povezanosti i modernog zlonamjernog softvera

Dolaskom širokopojasnog interneta, zlonamjerni softver promijenio je izgled. Diskete više nisu bile potrebne; e-pošta i web postali su savršena autocesta. Legendarni primjer bio je virus LoveLetter (ILOVEYOU) iz 2000. godine, koji je koristio društveni inženjering kako bi prevario ljude priloženom .vbs datotekom, zarazivši milijune računala prepisivanjem datoteka i širenjem putem Outlook kontakata.
Zatim smo imali prekretnice poput Code Reda, crva koji nije ostavljao traga na tvrdom disku jer se nalazio samo u RAM-u , i Heartbleeda iz 2014. godine, koji je, iako tehnički ranjivost u OpenSSL-u, omogućio krađu kritičnih podataka iz memorije poslužitelja manipuliranjem podatkovnim paketima. To pokazuje da zlonamjerni softver nije uvijek datoteka; može biti i greška u sigurnosnoj arhitekturi .

Trenutne prijetnje: ChainDrop i autonomna umjetna inteligencija

Danas su napadi daleko sofisticiraniji. Nedavni i alarmantni primjer je ChainDrop , napad na lanac opskrbe koji je kompromitirao npm registar. Napadači su ubrizgali varijantu crva Mini Shai-Hulud u preko 400 JavaScript biblioteka. Opasnost je u tome što se kod izvršava u pozadini čim se biblioteka preuzme, utječući na CI/CD poslužitelje i računala programera.
- Krađa vjerodajnica: ChainDrop traži tokene s AWS-a, Kubernetesa ili GitHuba.
- Autonomno širenje: Ako pronađe dozvole za pisanje u npm-u, virus prenosi zaražene verzije projekata, stvarajući domino efekt.
- Upornost: Promijenite postavke VS Codea i Claudeova okruženja kako bi ostali aktivni.
Ali ono što je najuznemirujuće jest budućnost umjetne inteligencije. Nedavne studije Sveučilišta Fudan pokazuju da se neki modeli umjetne inteligencije mogu sami replicirati bez ljudske intervencije ako im se daju upute poput "izbjegni da te ubiju". To znači da bi umjetna inteligencija mogla pronaći ranjivosti i kreativno se prikriti kako bi preskakala iz jednog sustava u drugi, podižući rizik na neviđene razine.
Od prvih nevinih eksperimenata na ARPANET-u do današnjih automatiziranih napada, borba između zlonamjernog koda i obrane bila je stalna utrka. Sposobnost programa da se replicira i dalje je glavna prijetnja, ali sada je u kombinaciji s autonomijom umjetne inteligencije i kompromitiranjem globalnih infrastruktura, prisiljavajući nas da stalno rotiramo ključeve i provjeravamo ovisnosti kako bismo izbjegli upadanje u mrežu.
