- A Gemini „Tevékenység mentése” beállításának szabályozása határozza meg, hogy mely beszélgetéseket és adatokat őrzi meg a rendszer, és mennyi ideig.
- A Gemini alkalmazás lehetővé teszi a Workspace-hez, az okoseszközökhöz és a személyes adatokhoz való hozzáférés korlátozását más Google-szolgáltatásokból.
- Vállalatoknál a Workspace rendszergazdái a konzolról kezelhetik a Gemini használatát a Chrome-ban és a beszélgetési előzményeket.
- A Gemini API biztonsági szűrői lehetővé teszik a blokkolási kategóriák és küszöbértékek beállítását a mesterséges intelligencia alapú alkalmazások kockázatainak csökkentése érdekében.
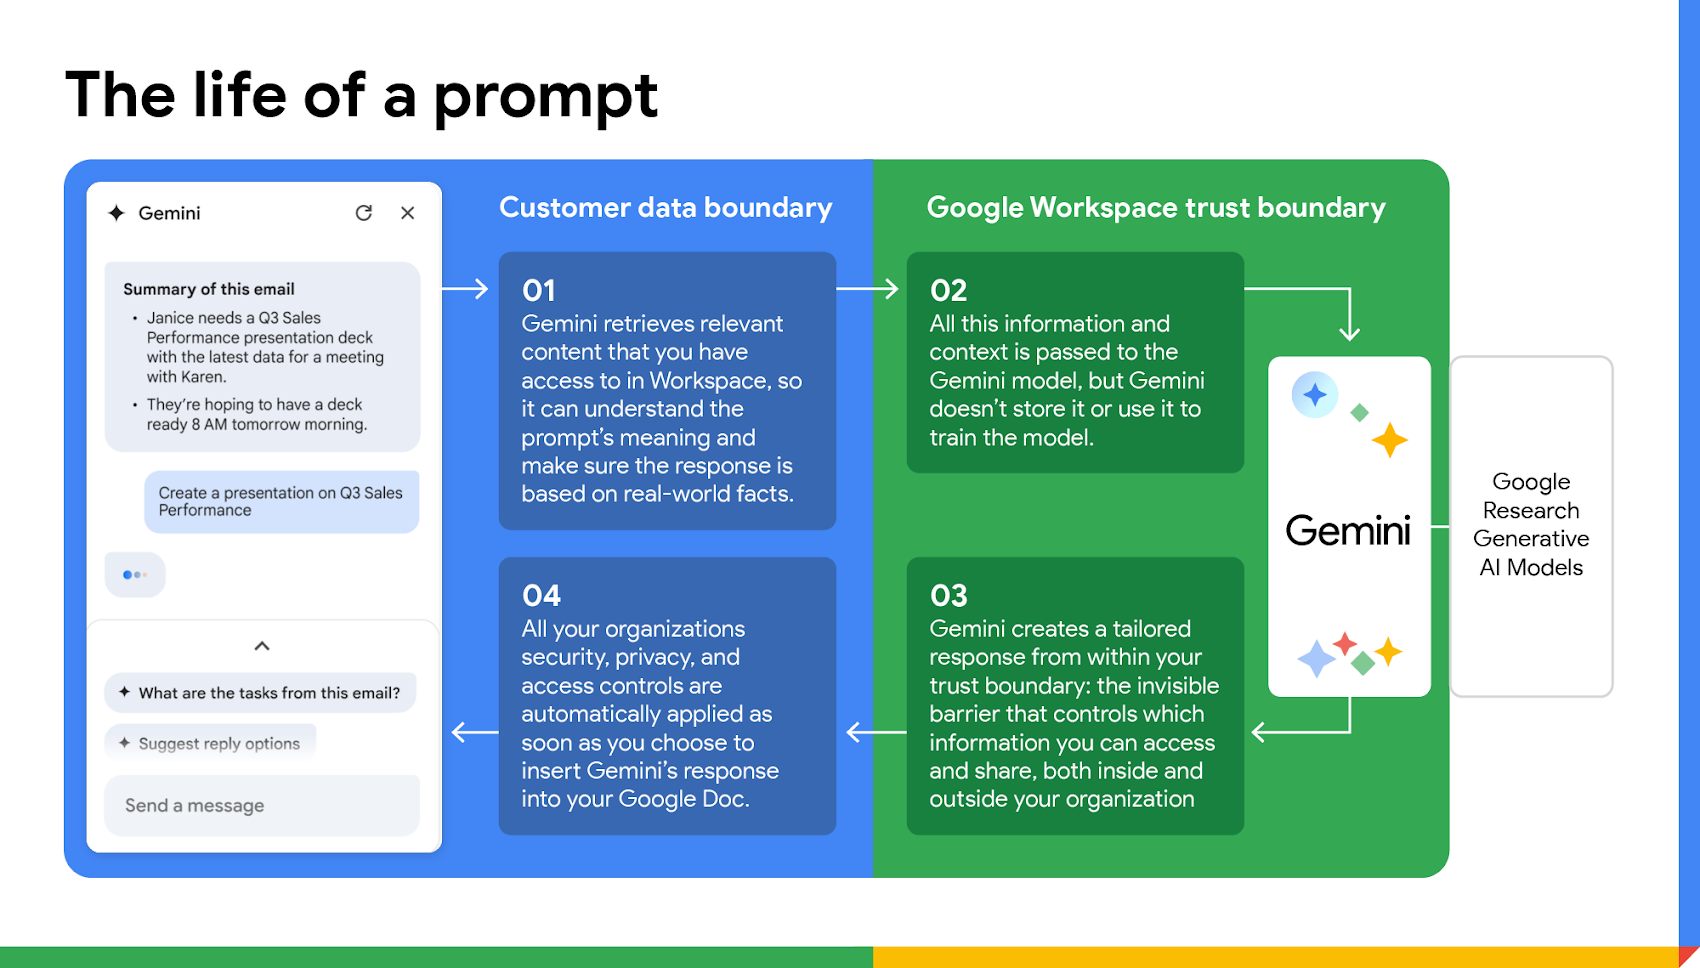
Ha aggódik az adatvédelem miatt, de nem szeretne lemondani a mesterséges intelligencia előnyeiről , a kulcs a Gemini megfelelő konfigurálásának elsajátítása a Chrome-ban és más kapcsolódó szolgáltatásokban. Ez az útmutató lépésről lépésre bemutatja, hogy milyen adatokat tárol a rendszer, hogyan használja azokat, milyen vezérlők állnak rendelkezésére felhasználóként és rendszergazdaként a Google Workspace-ben, és hogyan finomhangolhatja a Gemini API biztonsági szűrőit a kockázatok csökkentése érdekében a fejlettebb projektekben.
Mi a Gemini a Chrome-ban, és miért befolyásolja az adatvédelmet?
A Gemini a Chrome-ban a Google mesterséges intelligencia asszisztensének közvetlen integrációja a böngészőbe , amely a tetején található szikra ikonon keresztül érhető el. Ezen az oldalsó panelen kérdéseket tehet fel a megnyitott oldallal kapcsolatban, összefoglalókat vagy magyarázatokat kérhet, vagy aktiválhatja a Gemini Live hangmódot, hogy valós időben beszélhessen az asszisztenssel.
Ahhoz, hogy mindez működjön, a Gemininek hozzáférésre van szüksége bizonyos kontextusokhoz : a megtekintett lap tartalmához, a böngésző nyelvéhez, bizonyos esetekben a mikrofonhoz, és a beállításaidtól függően, a böngészési tevékenységeid egy részéhez. Itt jönnek képbe a biztonsági és adatvédelmi beállítások: ha az alapértelmezett beállításokon hagyod őket, könnyen előfordulhat, hogy több információ tárolódik, mint amennyit szeretnél.
A Google maga is a Chrome-ban megjelenő Gemini-t a „ mesterséges intelligencia ágensek ” felé tett lépésként mutatja be – azaz olyan asszisztensek, amelyek képesek megérteni, mi történik a képernyőn, több oldalról származó információkat összekapcsolni, és a jövőben akár műveleteket is végrehajtani a felhasználó helyett (űrlapok kitöltése, termékek összehasonlítása stb.). Minél nagyobb az autonómia, annál fontosabbá válik, hogy egyértelmű legyen, mit, mennyi ideig és milyen célból mentünk.
A Gemini alapvető követelményei és aktiválása Chrome-ban
Mielőtt belemerülnénk az adatvédelmi beállításokba, érdemes áttekinteni a Gemini Chrome-ban való használatának minimális követelményeit a Google Workspace standard vállalati védelmi funkcióival. Ez segít megérteni, hogy miért nem látod néha a funkciót elérhetőnek.
Szervezeti (vállalati vagy oktatási) környezetben dolgozó felhasználók számára a Gemini in Chrome alapértelmezés szerint elérhető, ha fiókjuk hozzáfér a Gemini alkalmazáshoz, és a Google Workspace verziójuk a támogatott verziók között van. Ezenkívül a Google megköveteli a felhasználótól, hogy:
- Legyen bejelentkezve a Chrome-ba a fiókjával (általában a Workspace-től) az Egyesült Államokból.
- 18 éven felülinek kell lenned.
- Az angol használata a Chrome elsődleges nyelveként (legalábbis a kezdeti telepítési fázisban).
- Böngészés Windows, macOS vagy iOS rendszeren (A más rendszerekkel való kompatibilitás később várható.)
Személyes szinten az integráció általában fokozatosan jelenik meg a stabil Chrome-ban vagy a Beta/Dev/Canary csatornákban, a Beállítások menüben található opciókkal, olyan részekben, mint az „AI innovációk” vagy az „AI a Chrome-ban”. Ha nem látod a szikra ikont, akkor lehet, hogy frissítened kell a böngésződet, vagy a funkció még nem érhető el az Ön régiójában vagy nyelvén.
A kezdeti beállítás a böngésző beállításain keresztül történik : miután aktiválta a Geminit a Chrome-ban, a felső sávban megjelenik a szikra gomb. Innen elindíthatja a beállítóvarázslót, megadhat bizonyos engedélyeket (például mikrofon-hozzáférést), és fokozatosan módosíthatja a webhely tartalmához való hozzáférés szintjét.
A Gemini és az adataid: mit tárolnak és hogyan használják fel
A Gemini adatvédelmének lényege a Gemini alkalmazásokon belüli „Tevékenység mentése” opcióban rejlik . Ez a beállítás határozza meg, hogy a mesterséges intelligenciával megosztott beszélgetések és tartalmak közép- és hosszú távon tárolódnak-e a Google-fiókodban, vagy éppen ellenkezőleg, csak nagyon rövid ideig, a szolgáltatás működése érdekében.
Amikor a „Tevékenység mentése” beállítás engedélyezve van
Ha engedélyezve tartja a tevékenységmentési opciót, a Gemini alkalmazással végzett legtöbb interakciója a Gemini alkalmazás tevékenységi előzményeiben tárolódik. Ez magában foglalja a következőket:
- Beszélgetések és szöveges üzenetek amit a Chrome-ból vagy az alkalmazásból küldesz a Gemininek.
- Fájlok, videók, képernyőképek és fotók amit feltöltesz vagy megosztasz az asszisztenssel.
- Hangfelvételek, hanganyagok és átiratok a Gemini Live-rólVagyis a hangalapú interakcióid.
- Információk a Gemini engedélyezésével meglátogatott webhelyekrőlTermékhasználati minták és helyadatok (az eszköz általános helye, IP-cím, és bizonyos esetekben a Google-fiókjához társított otthoni vagy munkahelyi cím).
A Google ezt a rögzített tevékenységet többféle célra használja fel : a szolgáltatás nyújtására, fejlesztésére és generatív mesterséges intelligencia modelljeinek betanítására, valamint a Google-t, a felhasználóit vagy a nyilvánosságot károsító visszaélések vagy viselkedések észlelésére. Ehhez emberi felülvizsgálók és szolgáltatók segítségére támaszkodik.
Az emberi felülvizsgálaton átesett adatokat elemzés előtt leválasztjuk a fiókodról , és legfeljebb 3 évig megőrizzük. Továbbá a hangfelvételeket és a Gemini Live adatait alapértelmezés szerint nem használjuk fel a Google-szolgáltatások fejlesztésére, kivéve, ha kifejezetten hozzájárulsz a régiódhoz és a beállításokhoz. Beállításaidtól és földrajzi elhelyezkedésedtől függően ezek a tevékenységek egy része a felhasználói élmény személyre szabására is felhasználható.
A jó hír az, hogy továbbra is jelentős mértékben szabályozhatod : a Gemini alkalmazással generált tevékenységek 18 hónap elteltével automatikusan törlődnek, hacsak nem módosítod ezt az időszakot. Módosíthatod 3 vagy 36 hónapra, vagy akár beállíthatod úgy is, hogy ne törlődjön automatikusan. A legfontosabb, hogy a „Tevékenység a Gemini alkalmazásokban” részben bármikor áttekintheted, törölheted az adott elemeket, vagy teljesen kikapcsolhatod a tevékenységek mentésének lehetőségét.
Ha a „Tevékenység mentése” beállítás le van tiltva
Ha úgy dönt, hogy letiltja a Gemini tevékenységmentését, a jövőbeli beszélgetései többé nem lesznek társítva az előzményeihez , és nem lesznek felhasználva a Google mesterséges intelligencia modelljeinek betanításához, kivéve, ha kifejezetten visszajelzést küld.
Ennek ellenére technikai és biztonsági okokból a Google 72 órán át megőrzi a beszélgetéseket . Ez a rövid időszak lehetővé teszi a Gemini számára, hogy biztosítsa a válaszok folytonosságát, feldolgozza a hozzászólásokat, és megvédje a szolgáltatást a visszaélések vagy rosszindulatú tevékenységek észlelésével.
A tevékenységmentés letiltásakor számos fontos szempontot kell szem előtt tartani :
- A szolgáltatók által már ellenőrzött régi beszélgetések nem törlődnek.mivel ezek az adatok a Google-fiókodhoz való kapcsolódás nélkül tárolódnak. Ezeket az adatokat legfeljebb 3 évig őrizzük meg.
- Néhány csatlakoztatott alkalmazás a továbbiakban nem lesz elérhető Ha ez a beállítás le van tiltva, az azért van, mert az integrált működéshez hozzáférésre van szükségük az előzményeidhez vagy adataidhoz.
- Egyéb Google-vezérlők, például a „Webes és alkalmazástevékenységek” vagy a „Helyelőzmények”Továbbra is tárolhatják a más szolgáltatásokból (keresések, Térképek stb.) származó böngészési és helyadatokat, még akkor is, ha korlátoztad a Gemini tevékenységét.
- A Geminivel interakcióba lépő csatlakoztatott alkalmazások vagy külső szolgáltatások megőrzik a fogadott adatokat. saját adatvédelmi irányelveik szerint. Ha töröl egy beszélgetést a Gemini tevékenységi hírfolyamában, az nem jelenti azt, hogy a szolgáltatásoknak már továbbított információk is törlődnek.
Röviden, a „Tevékenység mentése” letiltása csökkenti a Geminivel folytatott beszélgetések hosszú távú rögzítését , de nem teszi a teljes élményt anonimmá. Ez egy ajánlott lépés, ha az adatvédelem prioritás az Ön számára, feltéve, hogy elfogadja azokat a korlátozásokat, amelyeket bizonyos funkciókra vagy integrációkra vonatkozóan előírhat.
Ajánlott adatvédelmi beállítások a Gemini alkalmazásban és ökoszisztémában
A Gemini nem csak Chrome-hoz készült: Androidon, weben és más Google-szolgáltatásokhoz is elérhető . Ha megfelelően szeretnéd védeni a személyes adataidat, érdemes áttekinteni néhány további beállítást, amelyek nagyban befolyásolják a helyzetet. Nézd meg például az olyan bővítményeket, mint a mesterséges intelligencia által generált tartalomszűrő bővítmény , amely segíthet szűrni a böngésződben megjelenő tartalmakat.
1. Tiltsa le a Google Workspace bővítményt a Geminiben
Ha a Google Drive-ot, a Dokumentumokat, a Táblázatokat vagy bármilyen Workspace eszközt használsz , akkor lehet, hogy nem szeretnéd, hogy a Gemini közvetlenül hozzáférjen ezekhez a dokumentumokhoz, annak ellenére, hogy a Google biztosítja, hogy az engedélyed nélkül nem használja őket modellek betanítására.
Egyértelmű határvonal beállításához tiltsa le a Google Workspace bővítményt a Gemini alkalmazásban :
- Nyisd meg a Gemini alkalmazást a mobilodon vagy a webes verzióban.
- Koppints a profilképedre, és lépj a „Bővítmények” menüpontra..
- Keresd meg a „Google Workspace” opciót, és kapcsold ki.
Ez a változás megakadályozza, hogy a mesterséges intelligencia közvetlenül olvassa a személyes vagy professzionális dokumentumokat , ami különösen fontos, ha bizalmas információkat, ügyféladatokat vagy érzékeny szerződéseket kezel.
2. Korlátozza az okoseszközökhöz való hozzáférést
Ha van egy kamerákkal, hangszórókkal, okosizzókkal vagy konnektorokkal felszerelt , internetre csatlakoztatott otthona, a Gemini képes lehet ezekkel az eszközökkel kommunikálni a vezérlőbővítményeken keresztül.
A jogosulatlan hozzáférés kockázatának csökkentése érdekében tekintse át az eszközkezelési bővítményt a Gemini alkalmazásban:
- Nyisd meg a Geminit, és térj vissza a „Bővítmények” menüpontra.
- Keresd meg az „Eszközvezérlés” opciót vagy valami hasonlót..
- Kapcsold ki, ha nem szeretnéd, hogy a Gemini kezelje a háztartási gépeidet.
Ez nemcsak az adatvédelem, hanem a fizikai biztonság szempontjából is logikus : minimalizálja annak a lehetőségét, hogy egy rossz konfiguráció vagy hiba lehetővé tegye az otthonában végzett műveleteket egyértelmű felügyelet nélkül.
3. Tiltsa le a Gemini tevékenységnaplózást az alkalmazásból
A Chrome-on kívül a Google a Gemini interakciós előzményeit a fiókod egy külön részében, a „Gemini alkalmazástevékenység” részben tárolja. Ez a rész beszélgetéseket, parancsokat és egyéb adatokat gyűjt, amelyeket az asszisztens a válaszok megtanulására és személyre szabására használ.
Ha el szeretnéd kerülni ezt a folyamatos tárolást, teljesen leállíthatod magában az alkalmazásban :
- Nyisd meg a Gemini alkalmazást, és koppints a profilképedre.
- Lépjen a „Gemini alkalmazások tevékenysége” menüpontra..
- A beállítások legördülő menüjében válassza a „Letiltás” lehetőséget.
Ezáltal jelentősen korlátozod a Google által a mesterséges intelligenciával folytatott beszélgetéseidről tárolt adatok mennyiségét . Továbbra is lesz egy rövid technikai megőrzési időszak (72 óra) a rendszer működésének fenntartása érdekében, de ezek az információk már nem fognak felhalmozódni a hosszú távú előzményeidben.
4. Blokkold a Gemini hozzáférését a személyes adataidhoz más alkalmazásokból
A Gemini más Google-szolgáltatásokból (Gmail, Naptár, legutóbbi helyek stb.) származó információkat is felhasználhat , hogy személyre szabottabb válaszokat adjon, ami néha nagyon hasznos, de egyben meglehetősen tolakodó is.
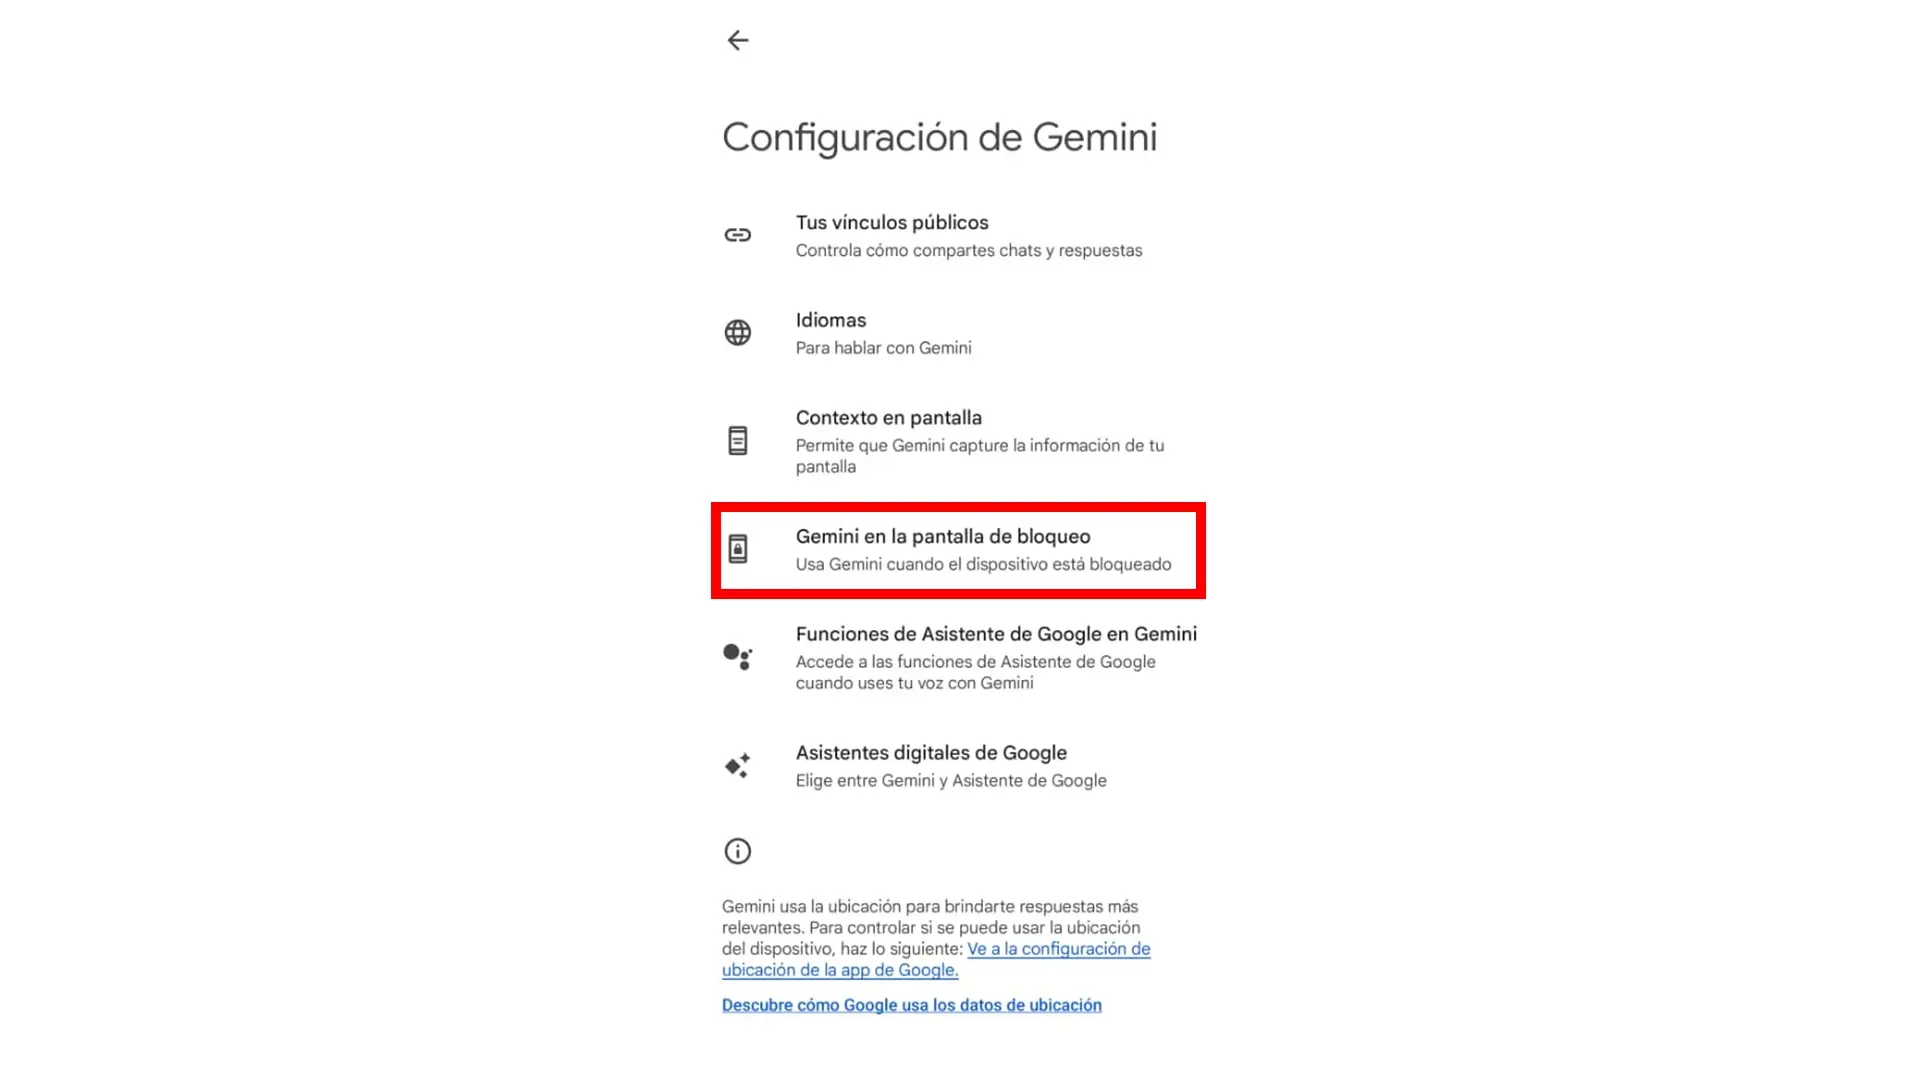
Ha nem szeretné, hogy a mesterséges intelligencia keressen az e-mailjei , eseményei vagy utazási előzményei között , letilthatja a korábbi Google Asszisztens-beállítások használatát:
- Nyissa meg a Gemini alkalmazást.
- Koppintson a profilképére, és lépjen a „Beállítások” menüpontra.
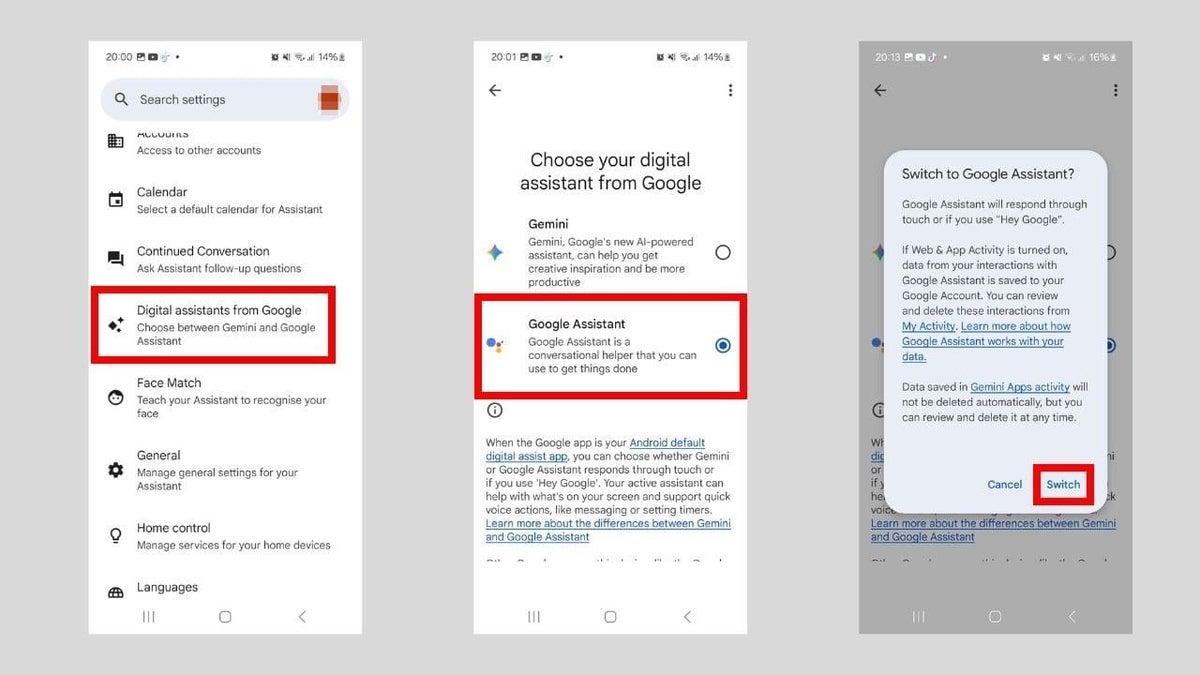
- Hozzáférés a „Google Asszisztens beállításai Geminiben” lehetőséghez.
- Kapcsold ki a „Google Asszisztens beállításainak használata” beállítást.
Ez megszakítja a kapcsolatot a Gemini és számos olyan személyes adatforrás között, amelyeket a klasszikus Asszisztens a személyre szabott találatok biztosításához használt. Elveszítesz némi kényelmet, de visszanyered a lelki nyugalmadat.
5. Kerüld a kényes témákat a mesterséges intelligenciával folytatott beszélgetéseid során
Még a maximális adatvédelmi beállítások mellett is mindig jó ötlet a józan eszünket használni . Egyetlen mesterséges intelligencia által vezérelt asszisztens sem a megfelelő hely jelszavak, banki adatok, fokozottan érzékeny orvosi információk vagy olyan részletek megosztására, amelyek veszélyeztethetik a fizikai biztonságunkat.
Az általános ajánlás az, hogy a Gemini jegyűekkel folytatott beszélgetéseket potenciálisan nyilvánosnak tekintsd : a legjobb, ha nem mondasz olyat, amit nem szívesen osztanál meg egy megbízható online űrlapon. Így még ha valami rosszul is megy, vagy a jövőben megváltoznak a szabályzatok, a személyes adataidra gyakorolt hatás sokkal kisebb lesz.
Hogyan szabályozhatja egy rendszergazda a Gemini használatát a Chrome-ban?
Üzleti vagy oktatási környezetben a Google Workspace rendszergazdái kulcsszerepet játszanak annak eldöntésében, hogy kik használhatják a Geminit, hogyan menti a rendszer a beszélgetési előzményeket, és milyen mértékben engedélyezi a Geminit a Chrome-ban a szervezeten belül.
A Gemini alkalmazás aktiválása vagy inaktiválása a felhasználók számára
A Google Felügyeleti konzolon a rendszergazda globálisan vagy szervezeti egységenként be- vagy kikapcsolhatja a Gemini szolgáltatást . Az általános munkafolyamat a következő:
- Nyissa meg az adminisztrációs konzolt.
- Lépjen a „Generatív mesterséges intelligencia > Gemini alkalmazás” menübe..
- Lépjen be a „Szolgáltatás állapota” részbe.
- Állítsa be, hogy a szolgáltatás mindenki vagy csak bizonyos csoportok számára legyen engedélyezve vagy letiltva.
Lehetőség van arra is, hogy minden felhasználó hozzáférhessen a Gemini alkalmazáshoz, licenctől függetlenül , a „Minden felhasználó hozzáférhet a Gemini alkalmazáshoz, licenctől függetlenül” jelölőnégyzet bejelölésével. Ez tesztforgatókönyvekben vagy fokozatos bevezetésekben használható.
A szolgáltatás állapotának változásai nem azonnaliak : a Google szerint akár 24 órát is igénybe vehetnek, mire életbe lépnek, bár gyakran rövidebb idő alatt megvalósíthatók. Ezt figyelembe kell venni, mielőtt új funkciókat jelentenénk be a csapatnak.
Gemini csevegési előzményeinek kezelése
A vállalkozások számára az egyik legérzékenyebb beállítás a beszélgetési előzmények . A konzolon a rendszergazda hozzáférhet a „Gemini beszélgetési előzmények” szakaszhoz, és eldöntheti, hogyan kezelje ezt a szempontot.
Az alapvető beállítások közé tartozik az előzmények engedélyezése vagy letiltása a „Gemini beszélgetési előzmények engedélyezése” jelölőnégyzet bejelölésével. Ha engedélyezve van, beállíthat egy automatikus megőrzési időszakot a beszélgetésekhez 3, 18 vagy 36 hónapra (alapértelmezés szerint 18 hónap).
Az előzmények letiltása csökkenti a tárolt beszélgetési információk mennyiségét , ami jobban megfelel azoknak a szervezeteknek, amelyekre szigorú adatvédelmi szabályozások vonatkoznak, vagy amelyek egyszerűen minimalizálni szeretnék a kockázatot. Ez azonban a hosszú távú folytonosság és a személyre szabási lehetőségek elvesztéséhez vezet.
A konfiguráció módosításainak végrehajtása akár 48 órát is igénybe vehet , ezért célszerű azokat belsőleg megtervezni és kommunikálni, különösen akkor, ha azok a mesterséges intelligencia intenzív használatán alapuló munkafolyamatokat érintik.
Csak a Gemini letiltása Chrome-ban a Chrome Enterprise házirendjeivel
Néhány szervezet továbbra is használni szeretné a Gemini alkalmazást és annak webes, valamint mobil verzióit, de nem engedélyezi a Gemini használatát a Chrome-ban, mivel a böngészőben történő események megtekintéséhez több kontextusra van szükség.
Ezekben az esetekben használhatja a Chrome Enterprise „GeminiSettings” házirendjét , amely lehetővé teszi a Gemini letiltását csak a Chrome-ban, miközben más környezetekben továbbra is hozzáférhet az alkalmazáshoz. Ez megakadályozza, hogy a felhasználók beágyazzák az asszisztenst a böngészőbe, de lehetővé teszi számukra, hogy más környezetekben továbbra is kontrollált módon használják a Geminit.
Fontos tisztában lenni azokkal a megfelelőségi tanúsítványokkal, amelyeket a Gemini in Chrome még nem támogat , mint például a HIPAA (BAA), a különféle SOC szabványok, a leggyakoribb biztonsági és adatvédelmi ISO-k, a FedRAMP High és a BSI C5:2020. Az aláírt BAA tanúsítványokkal rendelkező ügyfelek esetében a Gemini in Chrome automatikusan blokkolva van az amerikai egészségügyi szabályozások megsértésének megelőzése érdekében, és a korlátozóbb környezetekben alternatívákat, például a Private AI Compute-ot kell fontolóra venni.
Gemini API biztonsági szűrők: hogyan állítsuk be a kockázati szintet
Ha a Chrome-ban a Gemini API-t használó alkalmazások fejlesztése mellett egy másik biztonsági és adatvédelmi réteggel is rendelkezik: a káros tartalomszűrőkkel. Ezek a vezérlők lehetővé teszik, hogy korlátozza a modell által a terméken belül generált válaszok típusait.
Elérhető biztonsági kategóriák
A Gemini API számos potenciális kár kategóriát definiál , amelyek megfelelnek a blokkolni vagy engedélyezni kívánt tartalom típusának. A főbbek a következők:
| Kategória | leírás |
|---|---|
| zaklatás | Agresszív vagy káros megjegyzések, amelyek egyénekre vagy csoportokra irányulnak, különösen, ha védett identitásokat vagy tulajdonságokat érintenek. |
| Gyűlöletre vagy erőszakra való felbujtás | Sértő, durva vagy obszcén tartalom, valamint olyan üzenetek, amelyek erőszakra vagy bizonyos csoportokkal szembeni diszkriminációra buzdíthatnak. |
| Kifejezetten szexuális tartalom | Szexuális cselekményekre vagy egyértelműen pornográf vagy obszcén anyagokra való utalások. |
| Veszélyes | Olyan tartalom, amely káros vagy illegális tevékenységeket népszerűsít, elősegít vagy ösztönöz. |
| Polgári integritás | Választásokkal, polgári folyamatokkal és érzékeny politikai kérdésekkel kapcsolatos megkeresések (főként korábbi modellekben, például a PaLM 2-ben). |
A jelenlegi Gemini modellekben ezek közül a kategóriák közül csak néhány támogatott konfigurálható szűrőként: zaklatás, gyűlöletbeszéd, szexuálisan explicit tartalom és veszélyes tartalom. Más, konkrétabb kategóriákat továbbra is használnak a korábbi modellek, például a PaLM 2.
Ezeken az állítható szűrőkön kívül beépített védelmi funkciók is vannak, amelyeket nem lehet letiltani , például a gyermekbiztonsággal és más súlyos károkkal kapcsolatosak. Ez a tartalom mindig blokkolva van, függetlenül a kiválasztott beállításoktól.
Valószínűségi szintek és blokkoló küszöbértékek
Az API kiértékeli az összes bejövő és kimenő tartalmat, és négy szintre sorolja a nem biztonságosság valószínűségét : MAGAS, KÖZEPES, ALACSONY és ELHANYAGOLHATÓ. A lényeg az, hogy a rendszer a valószínűség, nem pedig a kár észlelt súlyossága alapján dönt a blokkolásról.
Ez azt jelenti, hogy a látszólag ártalmatlan kifejezések nagy valószínűséggel károsnak minősülhetnek , és fordítva. Például a „A robot megütött” bizonyos kontextusokban nagyobb valószínűséggel károsnak minősülhet, mint a „A robot megszúrt” kifejezés, még akkor is, ha az utóbbi erőszakosabbnak hangzik. Ezért kulcsfontosságú a konfiguráció alapos tesztelése, mielőtt éles környezetben telepítenénk (és automatizált tesztelést alkalmaznánk a mesterséges intelligencia modellekre ).
Minden kategóriához beállíthat egy blokkolási küszöbértéket az alábbi értékek használatával:
| Küszöbérték (Google AI Studio) | Küszöbérték (API) | leírás |
|---|---|---|
| kikapcsolva | KI | Erre a kategóriára nem vonatkozik biztonsági szűrő. |
| Kérjük szabadon hagyni | BLOCK_NINCS | Mindig engedélyezd a tartalmat, függetlenül attól, hogy mekkora a veszélye. |
| Blokk kis | CSAK_MAGAS_BLOKK | Csak akkor blokkolják, ha nagy a valószínűsége annak, hogy káros. |
| Blokkolni valamit | KÖZEPES_ÉS_FELETT BLOKK | Akkor blokkol, ha a valószínűsége közepes vagy magas. |
| Legtöbb blokkolása | BLOCK_ALACSONY_ÉS_FELETT | Minden alacsony, közepes vagy magas valószínűségű tartalom blokkolva van. |
| N / A | HARM_BLOCK_THRESHOLD_UNSPECIFICED | A modell alapértelmezett küszöbértékét alkalmazzák. |
Ha nem ad meg küszöbértékeket, a legújabb, általánosan elérhető modellek általában alapértelmezés szerint a „Ne blokkoljon” beállítást használják , míg más modellek a „Blokkoljon valamit” beállítást alkalmazzák standard beállításként. Az „Állampolgári integritás” kategóriát másképp kezeli a rendszer, egyes modellekben magasabb küszöbértékekkel korlátozzák a politikailag érzékeny tartalmakat.
Egy gyakorlati példa : ha egy videojátékhoz párbeszédet hozol létre némileg agresszív nyelvezettel, érdemes lehet több veszélyesnek vagy enyhe zaklatást tartalmazónak minősített tartalmat engedélyezni, de szigorú szűrőket fenntartani a kifejezetten gyűlöletkeltő vagy szexuális tartalomra vonatkozóan. Az egyes kategóriák küszöbértékeinek módosításával ezt az egyensúlyt elérheted anélkül, hogy komoly visszaéléseknek tennéd ki az utat.
Konfiguráció kérésre és biztonsági visszajelzés alapján
A Gemini API további előnye, hogy a biztonsági beállítások igény szerint konfigurálhatók . Nincs szükség egyetlen statikus konfigurációra az egész alkalmazáshoz; a szűrőket a felhasználó aktuális felhasználói folyamatbeli szakaszától függően szűkítheti vagy lazíthatja.
Amikor meghívod a generateContent függvényt, a válasz biztonsági információkat tartalmaz egy GenerateContentResponse formátumban, amely a következő mezőket tartalmazza:
- gyors visszajelzésEz biztonsági visszajelzést gyűjt a bemeneti üzenetről (amit a felhasználó beírt). Ha a promptFeedback.blockReason értéket tartalmaz, az azt jelenti, hogy a prompt biztonsági okokból blokkolva lett.
- Candidate.finishReason és Candidate.safetyRatingsEzek leírják, hogy miért lett leállítva egy válaszjelölt, és milyen biztonsági besorolásokat alkalmaztak rá. Ha a finishReason értéke SAFETY, a kimenet blokkolva lett, és a safetyRatings segítségével ellenőrizheti, hogy melyik kategóriába tartozik, és mekkora a valószínűsége a blokkolásnak.
Ez a visszajelzés nagyon hasznos az alkalmazás hibakereséséhez, a küszöbértékek beállításához és annak átlátható rögzítéséhez, hogy bizonyos tartalmak miért nem jelentek meg a végfelhasználóknak, ami egyre fontosabbá válik a mesterséges intelligencia szabályozása miatt.
Szűrők beállítása a Google AI Studio-ban és az SDK-kban
Ha a kódolás előtt a Google AI Studio-ban dolgozol , akkor egy grafikus felületen keresztül módosíthatod ezeket a beállításokat kódírás nélkül. A „Futásidejű beállítások” panelen a „Biztonsági beállítások szerkesztése” gombra kattintva kategóriák szerint kezelheted a csúszkákat.
Az AI Studio-ban nem lehet teljesen letiltani a biztonságot , de egy adott kategóriában csökkenthető a szint „Ne blokkolja” értékre. Amikor ezt megteszi, az eszköz emlékeztetőt jelenít meg a Gemini API Szolgáltatási Feltételeiről, mivel a kevésbé korlátozó beállításokkal rendelkező projektek további felülvizsgálaton eshetnek át.
Amikor kérést küldesz az AI Studio-ból, és a tartalom blokkolva van , a „Nincs tartalom” üzenet jelenik meg egy figyelmeztető ikon mellett. Ha fölé viszed az egérmutatót, és a „Biztonság” gombra kattintasz, láthatod, hogy melyik szűrő aktiválódott, ami segít a konfiguráció replikálásában az SDK-kban.
A hivatalos API SDK-kban (például a GenerateContent hívásaiban) a biztonsági beállításokat olyan paraméterek használatával konfigurálhatja, amelyek meghatározzák a kár kategóriáját (például HARM_CATEGORY_HARASSMENT vagy HARM_CATEGORY_HATE_SPEECH) és a küszöbértéket (például BLOCK_LOW_AND_ABOVE, hogy blokkolja az elhanyagolhatótól eltérő valószínűséget). Az alkalmazásban végpontonként vagy útvonalonkénti beállításával megkülönböztetheti az engedékenyebb szakaszokat (például belső tesztelőeszközök) és a szigorúbb szűrőkkel rendelkező nyilvános szakaszokat.
A Google a következő lépésként a teljes API-referencia , a HarmBlockThreshold dokumentáció és az LLM biztonsági irányelveinek, valamint a kiegészítő eszközök, például a Perspective API áttekintését javasolja, amelyek segítségével ezen konfigurációk által támogatott toxicitási osztályozók hozhatók létre.
Ez a beállítási és vezérlőelemekből álló keretrendszer lehetővé teszi, hogy a Geminit a Chrome-ban és az API-ban a biztonság és az adatvédelem veszélyeztetése nélkül használd ki: eldöntheted, hogy mennyit szeretnél, hogy a mesterséges intelligencia tanuljon tőled, milyen adatokat oszthatsz meg, milyen típusú tartalmat tolerál az alkalmazásod, és mennyi ideig őrizze meg a beszélgetéseket. Egy kis kezdeti beállítással és némi józan ésszel élvezheted a mesterséges intelligencia előnyeit anélkül, hogy adataid ki lenne téve.
