- Interlock dan Warlock menggabungkan rekayasa sosial, 0-hari dan pemerasan ganda; deteksi perilaku dan segmentasi adalah kuncinya.
- Pencegahan lintas sektor: patch, MFA, pencadangan yang tidak dapat diubah, pemfilteran email/web, dan kontrol eksekusi pada titik akhir.
- Respons yang efektif: mengisolasi, mengidentifikasi jenisnya, membasmi, memulihkan dan memperkuat; membayar tebusan tidak menjamin apa pun.

Ransomware terus mendominasi agenda keamanan siber , dan dalam lanskap tersebut, dua nama menonjol: Interlock dan Warlock. Kedua kelompok ini telah meningkatkan aktivitas mereka dalam waktu yang sangat singkat, mendorong perusahaan dan organisasi untuk segera meninjau pertahanan mereka dan memperkuat langkah-langkah pencegahan untuk meminimalkan risiko gangguan, pelanggaran data, dan kerugian finansial.
Ini bukan sekadar tren sesaat: pada paruh pertama tahun 2025, terjadi peningkatan serangan sebesar 47% dibandingkan periode yang sama tahun sebelumnya (3.627 berbanding 2.472). Peningkatan ini bukan hanya disebabkan oleh geng-geng yang sudah mapan ; tetapi juga mencerminkan munculnya aktor-aktor baru yang telah menyempurnakan taktik, teknik, dan prosedur (TTP) mereka serta mengasah rekayasa sosial mereka untuk mendapatkan akses awal secara lebih efektif dan dengan lebih sedikit gangguan.
Situasi saat ini: mengapa Interlock dan Warlock mengkhawatirkan
Interlock, Warlock, dan SafePay telah berubah dari "nama baru" menjadi ancaman dengan dampak nyata hanya dalam beberapa bulan. Interlock muncul pada akhir tahun 2024 dan dengan cepat mencatat lebih dari 20 serangan terhadap sektor-sektor sensitif seperti layanan kesehatan, administrasi publik, dan pendidikan; Warlock muncul sebagai operasi Ransomware-as-a-Service (RaaS) pada Maret 2025 dan telah mengumpulkan lebih dari 60 korban; dan SafePay melesat dengan lebih dari 200 insiden hanya dalam kuartal pertama tahun 2025.
Dinamika ini telah memicu peringatan resmi. CISA, bersama dengan lembaga lain, telah mengeluarkan peringatan khusus (disebut sebagai aa25-203a) mengenai peningkatan serangan Interlock. Pesan yang mendasarinya jelas: penyerang mempercepat siklus inovasi mereka, mengeksploitasi celah proses, dan memanfaatkan kredensial serta kerentanan dengan kecepatan yang sulit ditandingi tanpa mengadopsi pendekatan keamanan berlapis dan tanpa kepercayaan (zero-trust).
Para korban bukan hanya perusahaan besar; hal ini juga berdampak pada UKM dan entitas regional yang penting. Warlock, misalnya, sangat memukul sektor teknologi, keuangan, dan telekomunikasi , dengan fokus pada Amerika Serikat, Jepang, dan Inggris Raya. Sementara itu, SafePay menunjukkan kecenderungan khusus untuk menargetkan Amerika Serikat (103 kasus yang dikonfirmasi, hampir 40% dari total), dan juga beroperasi di Jerman, Australia, Inggris Raya, dan Amerika Latin (Meksiko, Kolombia, dan Argentina).
Penting untuk menyoroti pemerasan ganda sebagai faktor umum: penyerang mengenkripsi dan mengeksfiltrasi data untuk memaksimalkan tekanan. Dalam kasus Interlock, terdapat insiden-insiden terkenal seperti pelanggaran data DaVita di Amerika Serikat, dengan kebocoran data sebesar 1,5 terabyte (catatan pasien, informasi klinis, akun pengguna, dan data keuangan), yang menggambarkan kedalaman dan kerusakan reputasi akibat kampanye-kampanye ini.
Satu hal yang selalu terjadi: sistem keamanan membutuhkan waktu terlalu lama untuk mendeteksi intrusi. Studi industri memperkirakan bahwa insiden dapat tidak terdeteksi selama lebih dari 250 hari dan menelan biaya rata-rata hampir $4,99 juta. Jendela peluang bagi para penjahat ini berkurang drastis ketika telemetri berkualitas tinggi, deteksi perilaku, dan strategi penahanan yang telah dipersiapkan dengan baik digabungkan.
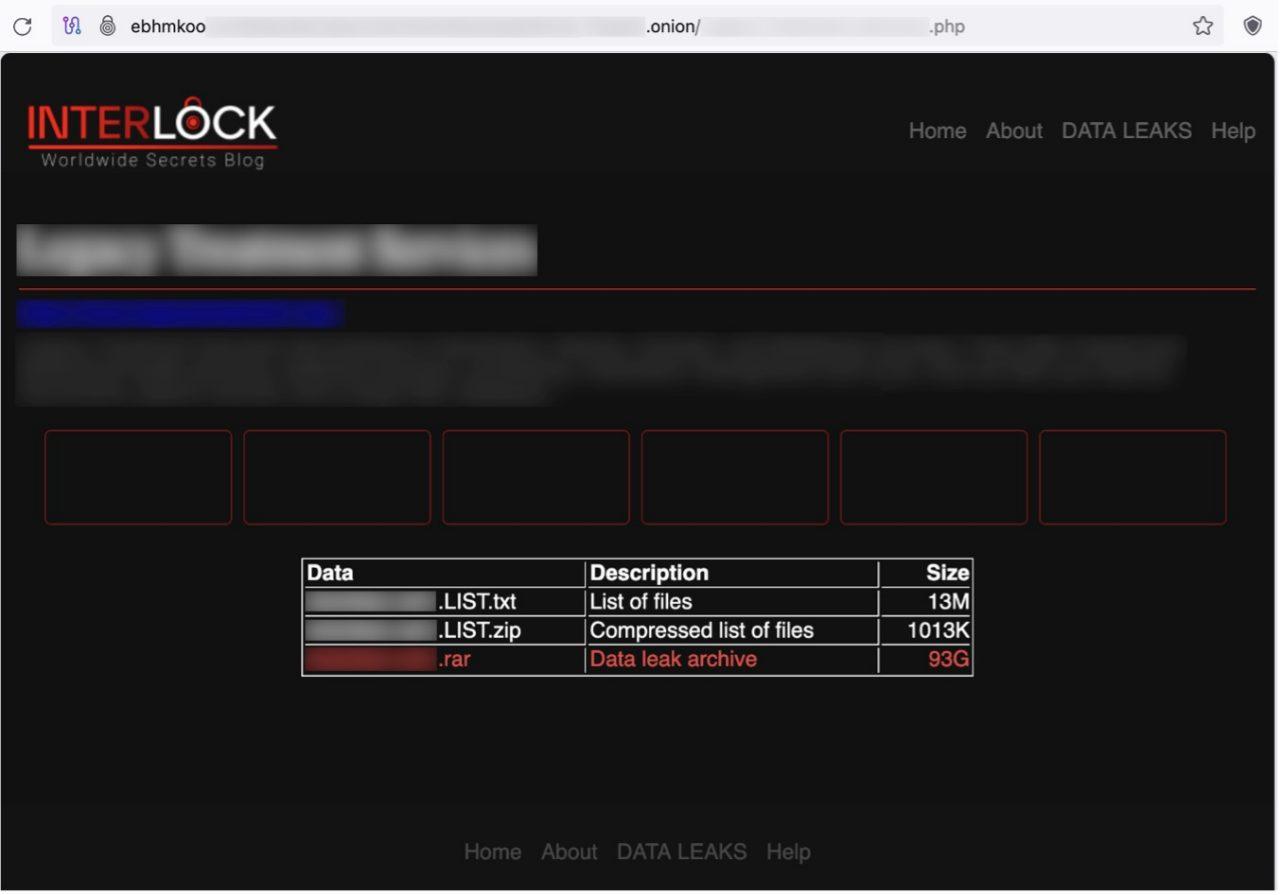
Interlock telah mengadopsi metode akses yang tidak biasa dan sangat efektif. Ciri khasnya adalah teknik rekayasa sosial ClickFix , yang memperdayai korban untuk menjalankan skrip yang disamarkan sebagai jendela pemecahan masalah atau CAPTCHA palsu. Di balik manuver ini, skrip PowerShell yang disamarkan (dikodekan dalam Base64) dapat meluncurkan muatan berbahaya, menyebarkan RAT (Remote Access Trojan) sendiri, dan memulai pergerakan lateral.
Selama tahun 2025, varian ClickFix yang dimodifikasi diamati digunakan untuk mengunduh iterasi baru RAT-nya dalam PHP, meningkatkan persistensi dan kemampuan kendali jarak jauhnya . Agen ini menempatkan dirinya saat startup dan menambatkan dirinya ke sistem dengan memodifikasi kunci registri "Chrome Updater" di Windows, memastikan eksekusinya setelah restart dan mengurangi kemungkinan penghapusan dengan tindakan yang tidak terlalu mencolok.
Setelah berhasil masuk, Interlock biasanya mengumpulkan informasi sistem dan kredensial , menggunakan alat seperti Cobalt Strike, SystemBC, Interlock RAT5 miliknya sendiri, atau NodeSnake RAT. Tidak jarang ditemukan utilitas untuk mencuri kunci dan penekanan tombol (misalnya, komponen seperti "cht.exe" dan "klg.dll"), serta penggunaan pencuri yang dikenal (Lumma, Berserk) untuk meningkatkan hak akses.
Untuk mengeksfiltrasi data, kelompok tersebut menggabungkan saluran cloud dan tradisional : Azure Storage Explorer dan AzCopy, selain WinSCP, adalah alat yang sering mereka gunakan. Pergerakan lateral sering dilakukan menggunakan RDP, AnyDesk, dan PuTTY, dan teknik seperti Kerberoasting telah diamati untuk menangkap tiket dan mendapatkan akses ke akun dengan hak akses tinggi.
Perbedaan pentingnya adalah fokus pada enkripsi mesin virtual, yang awalnya mengabaikan host atau server fisik . Pola ini dapat berkembang, tetapi telah dilaporkan dalam beberapa serangan siber baru-baru ini. Kesamaan juga telah diidentifikasi dengan keluarga ransomware seperti Rhysida, serta kekhasan dalam metode pemerasannya: catatan tebusan mungkin menyertakan kode unik dan saluran kontak melalui Tor, tanpa awalnya meminta catatan tebusan tertentu.
Warlock, juga dikenal sebagai Gold Salem atau Storm-2603, menggunakan model ransomware-as-a-service. Fitur yang paling mencolok adalah akses awalnya melalui kerentanan zero-day di Microsoft SharePoint, yang dirangkai bersama dalam apa yang oleh komunitas disebut ToolShell. CVE terkait meliputi CVE-2025-49706, CVE-2025-49704, CVE-2025-53770, dan CVE-2025-53771.
Setelah penyusupan awal, serangan tersebut memprioritaskan pengambilan data keuangan, catatan internal, dan daftar pelanggan atau karyawan , yang berpuncak pada enkripsi dan upaya pemerasan ganda. Dalam beberapa bulan, serangan ini telah menelan lebih dari 60 korban, terutama memengaruhi sektor teknologi, jasa keuangan, dan telekomunikasi, dengan Amerika Serikat, Jepang, dan Inggris Raya menempati peringkat tertinggi dalam penilaian risiko.
Pelajaran operasionalnya sangat jelas: jika organisasi Anda mengekspos SharePoint atau layanan web penting, manajemen patch dan pengerasan permukaan serangan sangat penting. Membatasi paparan, meninjau otentikasi, mencatat akses secara menyeluruh, dan menerapkan deteksi yang ditargetkan untuk perilaku anomali di SharePoint secara signifikan mengurangi vektor serangan.
Penerapan MFA dan pembatasan akses dengan kebijakan kontekstual (perangkat, lokasi, risiko) secara signifikan mengurangi keuntungan taktis yang diperoleh operator ketika kredensial atau cookie disalahgunakan. Penambahan segmentasi jaringan dan daftar kontrol akses yang ketat semakin mengurangi ruang gerak dalam lingkungan tersebut.
SafePay: volume, jangkauan global, dan kesamaan dengan LockBit 3.0
SafePay diluncurkan pada paruh kedua tahun 2024, tetapi baru pada tahun 2025 program ini menjadi salah satu program enkripsi yang paling aktif . Pada kuartal pertama saja, SafePay menangani lebih dari 200 insiden. SafePay sering dibandingkan dengan LockBit 3.0 karena kemampuan dan modularitasnya.
Target mereka tersebar di seluruh dunia, meskipun Amerika Serikat menyumbang sebagian besar korban yang terkonfirmasi. Industri yang paling terdampak meliputi manufaktur, teknologi, pendidikan , layanan profesional, dan perawatan kesehatan. Akses awal dicapai melalui berbagai cara, termasuk kredensial yang dicuri, eksploitasi layanan jarak jauh yang rentan (VPN dan sejenisnya), dan kerentanan CVE yang diketahui dan belum ditambal dengan baik.
Setelah berhasil membangun akses, kerentanan ini memperluas kendali melalui pergerakan lateral dan pencurian kata sandi, serta menjalankan strategi pemerasan dua tahap (kebocoran + enkripsi) untuk memaksimalkan pengaruhnya. Rekomendasinya: kebijakan kata sandi yang kuat dengan MFA (Multi-Factor Authentication), tinjauan paparan eksternal terjadwal, VPN yang diperkuat, dan mikrosegmentasi untuk mengekang penyebaran di berbagai domain dan jaringan.
Deteksi dini dan perburuan ancaman: dari teori ke praktik
Jika Interlock dan Warlock menunjukkan sesuatu, itu adalah bahwa visibilitas adalah segalanya. Pemantauan waktu nyata dengan sistem SIEM, EDR , dan IPS , dikombinasikan dengan perburuan ancaman, mengurangi waktu deteksi dan mencegah intrusi menjadi insiden kritis.
Komunitas ini menyediakan kumpulan aturan yang dipetakan ke MITRE ATT&CK dan ditingkatkan dengan CTI untuk mencakup TTP (Tactics, Techniques, and Procedures) Interlock dan operator lainnya. Dengan tersedianya deteksi yang siap untuk berbagai SIEM, EDR, dan data lake , lengkap dengan metadata, referensi, garis waktu, dan panduan triase, akan mempercepat validasi hipotesis dan respons.
Untuk mengatur konten taktis, akan sangat membantu jika kita memberi tag pada pencarian dan aturan dengan istilah seperti "Interlock Ransomware" atau "aa25-203a," dan membuat dasbor yang berfokus pada aktivitas utama (misalnya, PowerShell dengan Base64, modifikasi registri yang mencurigakan pada kunci startup, penggunaan RDP/AnyDesk yang anomali, pola Kerberoasting, dan utilitas eksfiltrasi). IDE deteksi yang dibantu AI membantu mengubah laporan ancaman menjadi kueri lintas platform dan portabel.
Tindakan pencegahan yang benar-benar membuat perbedaan
Pencegahan adalah garis pertahanan pertama dan harus diterapkan di semua departemen, sesuai dengan ISO 27001. Latih semua staf untuk mengenali phishing , tautan menyesatkan, dan lampiran berbahaya, idealnya melalui latihan rutin. Kesadaran bukanlah kemewahan TI: kita semua adalah bagian dari pertahanan, dan hanya dibutuhkan satu klik untuk membuka pintu.
Penambalan yang diprioritaskan sangat penting. Sistem operasi, peramban, runtime Java/lama, Microsoft Office, dan komponen penting harus selalu diperbarui. Sebagian besar kampanye mengeksploitasi kerentanan yang diketahui atau baru diungkapkan, jadi jadwal pembaruan yang konsisten adalah sekutu terbaik Anda.
Perkuat otentikasi. MFA pada semua akun sensitif secara signifikan mengurangi penggunaan ulang kata sandi dan pembajakan sesi. Terapkan prinsip hak akses minimal dan tinjau terus izin administrator, akun layanan, dan akses lama.
Segmentasi dan daftar kontrol. Memisahkan jaringan, domain, dan lingkungan meminimalkan dampak kerusakan. Isolasi server manajemen, lindungi pusat data, terapkan daftar kontrol akses (ACL) yang ketat, dan nonaktifkan layanan yang tidak digunakan. Jika perlu, pindahkan beban kerja berisiko ke kontainer atau VDI untuk membatasi cakupannya.
Penguatan keamanan email dan web. Penyaringan anti-phishing dan analisis konten mengurangi gangguan yang sampai ke pengguna. Tambahkan kebijakan DMARC, SPF, DKIM, dan gateway sandbox untuk memeriksa lampiran dan URL sebelum pengiriman.
Kontrol eksekusi dan makro. Nonaktifkan makro secara default di Office bagi mereka yang tidak membutuhkannya. Terapkan daftar putih aplikasi, aturan berbasis folder (misalnya, file sementara browser), dan kebijakan yang membatasi biner mana yang dapat mengakses jenis file sensitif (misalnya, hanya Word yang dapat mengedit file .docx).
Instrumentasi titik akhir. EDR/anti-ransomware dengan deteksi perilaku , pemblokiran eksekusi mencurigakan, dan pengembalian file. Gabungkan ini dengan kebijakan PowerShell yang terbatas, pemblokiran skrip, dan audit AMSI.
Amankan akses jarak jauh. Jika menggunakan VPN atau desktop jarak jauh, aktifkan MFA (Multi-Factor Authentication) , batasi akses berdasarkan alamat IP/negara, tinjau pola akses, dan nonaktifkan terowongan yang tidak aman. Ganti kredensial dengan sertifikat jika memungkinkan dan audit penggunaan alat seperti AnyDesk atau PuTTY.
Panduan tindakan jika Anda sudah terlibat
Prioritas utama adalah pengendalian. Isolasi peralatan dan segmen jaringan yang terdampak dengan memutusnya dari jaringan untuk memperlambat penyebaran. Nonaktifkan pencadangan otomatis selama insiden berlangsung untuk mencegah enkripsi mencemari snapshot.
Identifikasi jenis ransomware. Analisis catatan tebusan, ekstensi, dan artefak . Platform identifikasi ransomware dapat membantu memperjelas jenis ransomware untuk memandu tindakan dan mengidentifikasi potensi alat dekripsi gratis.
Basmi dan pulihkan. Jalankan pembersihan dengan antivirus/EDR , verifikasi bahwa tidak ada masalah yang tersisa, dan jika Anda memiliki cadangan yang sehat, pulihkan layanan dan data sesuai dengan rencana prioritas (ketergantungan bisnis dan teknis).
Lakukan analisis forensik. Tinjau log, IOC (Indicators of Compromise), jalur pergerakan lateral, akun yang digunakan , dan potensi eksfiltrasi. Hal ini tidak hanya menutup celah keamanan tetapi juga penting untuk kepatuhan dan komunikasi dengan pemangku kepentingan.
Perbaiki dan laporkan. Tambal, perkuat konfigurasi, rotasi kredensial , dan formalisasikan pelajaran yang didapat. Beri tahu pihak berwenang yang sesuai dengan yurisdiksi dan sektor Anda; transparansi mendorong respons yang terkoordinasi.
Apakah layak membayar tebusan?
Pihak berwenang dan para ahli menyarankan untuk tidak membayar. Tidak ada jaminan dekripsi meskipun Anda memenuhi permintaan tersebut; hal itu dapat membuat Anda menjadi target berulang, dan dalam beberapa kasus, ada implikasi hukum jika kelompok tersebut dikenai sanksi. Selain itu, hal tersebut akan membiayai kegiatan kriminal di masa mendatang.
Alternatifnya adalah memperkuat kesiapan untuk menghindari mencapai titik tersebut: cadangan data yang kuat, latihan pemulihan, deteksi proaktif , dan saran ahli jika situasinya membutuhkan. Membayar bukanlah strategi keamanan; itu hanyalah risiko lain.
Alat dan layanan yang membantu
Untuk meningkatkan standar pertahanan, pertimbangkan rangkaian solusi yang mencakup perlindungan endpoint, jaringan, dan cloud, serta firewall kelas atas . Solusi perlindungan endpoint, EDR, dan MDR memungkinkan deteksi, penahanan, dan respons yang cepat, serta analisis forensik dan mitigasi yang terkoordinasi.
Beberapa vendor menawarkan komponen ransomware khusus, termasuk deteksi perilaku, isolasi proses, dan pemulihan file. Vendor lain mengintegrasikan inventaris, penambalan, kontrol hak akses, dan audit, menyederhanakan tata kelola dan mengurangi kesenjangan antar alat.
Jika organisasi Anda membutuhkan referensi pasar, terdapat pusat tematik dan katalog aturan untuk deteksi tingkat lanjut yang dipetakan ke MITRE ATT&CK , kompatibel dengan berbagai SIEM/EDR/Data Lakes, dengan CTI yang dapat ditindaklanjuti, metadata, dan rekomendasi triase. Jenis konten ini mempercepat operasi pertahanan dan perburuan berbasis hipotesis.
Kebijakan dan kebiasaan: apa yang boleh dan tidak boleh dilakukan yang berhasil
Lakukan pencadangan rutin yang dapat diverifikasi. Pencadangan yang terbukti efektif menghilangkan pemerasan dan mempersingkat waktu pemulihan. Bersikap proaktif: rancang strategi respons Anda sekarang, tentukan peran, dan praktikkan dengan latihan simulasi.
Gunakan analisis dan penyaringan konten dalam email dan di web. Memblokir lampiran dan URL berbahaya sebelum sampai ke pengguna akan sangat mengurangi risiko. Perbarui semua sistem secara berkala: tambalan tepat waktu menutup kerentanan sebelum siapa pun dapat mengeksploitasinya.
Latih tim Anda untuk mendeteksi penipuan dan mengelola kata sandi secara bertanggung jawab. Jangan pernah membagikan kredensial atau informasi pribadi dengan sumber yang tidak terverifikasi, dan waspadai permintaan mendesak atau perubahan proses yang tidak biasa.
Jangan membayar uang tebusan atau memperpanjang kerugian. Jika Anda terkena dampak, segera isolasi, hentikan pencadangan otomatis , dan cegah enkripsi menginfeksi aset lainnya. Prioritaskan pemberantasan dan pemulihan yang bersih.
Kontrol tambahan yang meningkatkan keamanan
Manajemen patch profesional. Otomatiskan deteksi dan penyebaran pembaruan , dengan memprioritaskan tingkat kekritisan dan risiko, tanpa mengganggu operasional. Ini termasuk sistem operasi, middleware, browser, dan komponen pihak ketiga.
Kontrol akses berbasis data. Tetapkan aturan yang memblokir proses yang tidak sah agar tidak memodifikasi jenis file sensitif (misalnya, hanya mengizinkan Word untuk mengakses file .docx). Dengan cara ini, meskipun program jahat dijalankan, program tersebut tidak akan dapat mengenkripsi data penting.
Aturan perangkat lunak berdasarkan folder dan konteks. Membatasi eksekusi/pembacaan/penulisan di lokasi-lokasi penting (sementara, unduhan) dan mencakup pengecualian yang dirancang untuk menghindari gangguan alur kerja yang sah (penginstal, kompresi).
Nonaktifkan makro kecuali benar-benar diperlukan. Banyak rantai infeksi masih menggunakan makro dalam dokumen yang dienkripsi; memblokirnya secara default akan memutus vektor serangan tradisional dan sangat menguntungkan bagi penyerang.
Daftar putih dan kontainer. Hanya mengizinkan aplikasi tepercaya dan mengisolasi aktivitas berisiko di lingkungan virtualisasi atau terkontainerisasi, membatasi dampak jika sesuatu berjalan secara tidak sengaja.
Orang dan kepemimpinan: pengaruh tanpa “otoritas formal”
Teknologi saja tidak cukup tanpa keputusan dan koordinasi yang tepat. Dalam bidang keamanan, sebagian besar keberhasilan bergantung pada kredibilitas, kepercayaan, dan pengaruh, bukan pada posisi otoritas. Memetakan saling ketergantungan (siapa yang perlu berkolaborasi, siapa yang dapat memblokir akses) dan membina hubungan yang transparan secara signifikan meningkatkan kapasitas untuk menerapkan perubahan.
Organisasi pada dasarnya bersifat politis: prioritas, tekanan, dan insentif yang berbeda hidup berdampingan dan saling bertentangan. Kepemimpinan keamanan siber yang efektif bergantung pada empati, kejelasan, dan konsistensi, membangun kesepakatan yang menghasilkan nilai bersama daripada menerapkan kontrol secara sewenang-wenang.
Kasus alegoris untuk mengingat pelajaran
Bayangkan ancaman seperti Cipherlock, sebuah entitas yang mengunci dan membungkam data. Sang pahlawan tidak menang melalui kekuatan brute force, tetapi melalui penahanan, analisis, dan pemutusan jalur penyebaran sebelum melancarkan serangan balik. Pelajarannya: ransomware tidak menghukum teknologi itu sendiri, tetapi menghukum kelalaian dalam pengelolaannya.
Kombinasi taktis yang tepat sudah jelas: dukungan konstan, segmentasi cerdas, pembaruan yang disiplin, dan pelatihan berkelanjutan . Setiap pengguna adalah mata rantai aktif dalam pertahanan, dan setiap proses yang terorganisir dengan baik berarti satu celah keamanan yang berkurang bagi penyerang.
Tips penting untuk kebersihan digital
Hindari mengklik tautan yang tidak terverifikasi dan mengunduh dari situs yang mencurigakan; drive USB yang tidak dikenal juga merupakan vektor ancaman yang harus dihilangkan. Gunakan VPN dengan MFA pada jaringan Wi-Fi publik dan perkuat titik akhir Anda dengan langkah-langkah keamanan modern.
Perkuat email Anda dengan analisis otomatis dan aturan anti-pemalsuan. Lakukan pencadangan dan praktikkan pemulihan . Dan kurangi data pribadi yang Anda bagikan: semakin sedikit yang Anda paparkan, semakin kecil kemungkinan data tersebut dieksploitasi.
Jika perusahaan Anda beroperasi dengan SharePoint atau antarmuka yang rentan lainnya, periksalah konfigurasi, otentikasi, dan pembaruan keamanan dengan cermat . Rantai kerentanan ToolShell yang dieksploitasi oleh Warlock menjadi pengingat bahwa kerentanan zero-day memang ada, tetapi kesalahan konfigurasi dan keterlambatan pembaruan keamanan jauh lebih umum terjadi.
Statistik perilaku manusia juga tidak membantu: persentase pengguna yang signifikan membuka email phishing , dan beberapa bahkan menjalankan lampiran berbahaya. Oleh karena itu, selain pelatihan, pengamanan teknis harus diterapkan yang memperhitungkan kesalahan manusia sebagai bagian alami dari sistem.
Pencegahan dan respons yang efektif bukanlah tujuan akhir, melainkan sebuah praktik. Berinvestasi dalam lapisan pertahanan, otomatisasi, dan visibilitas mengurangi waktu yang dibutuhkan penyerang dan memitigasi dampak jika mereka berhasil menembus garis pertahanan pertama.
Jika kita melihat semua hal di atas secara menyeluruh, melindungi diri dari Interlock, Warlock, dan geng-geng jahat lainnya membutuhkan teknik, metode, dan budaya: teknologi modern yang terintegrasi dengan baik, proses yang dapat diulang, dan tim yang selaras yang tahu cara mendeteksi, menahan, memberantas, dan memulihkan dengan cepat. Tambahkan pula cadangan data yang kuat, MFA di mana-mana, segmentasi yang ketat, dan pemantauan berkelanjutan, maka kemungkinan ransomware merusak bisnis Anda akan menurun drastis.

Indeks
- 1 Situasi saat ini: mengapa Interlock dan Warlock mengkhawatirkan
- 2 Interlock: rekayasa sosial “ClickFix”, RAT yang disesuaikan, dan persistensi tersembunyi
- 3 Warlock: RaaS dan ToolShell mengeksploitasi rantai terhadap SharePoint
- 4 SafePay: volume, jangkauan global, dan kesamaan dengan LockBit 3.0
- 5 Deteksi dini dan perburuan ancaman: dari teori ke praktik
- 6 Tindakan pencegahan yang benar-benar membuat perbedaan
- 7 Panduan tindakan jika Anda sudah terlibat
- 8 Apakah layak membayar tebusan?
- 9 Alat dan layanan yang membantu
- 10 Kebijakan dan kebiasaan: apa yang boleh dan tidak boleh dilakukan yang berhasil
- 11 Kontrol tambahan yang meningkatkan keamanan
- 12 Orang dan kepemimpinan: pengaruh tanpa “otoritas formal”
- 13 Kasus alegoris untuk mengingat pelajaran
- 14 Tips penting untuk kebersihan digital