- Prisma Cloud mewarisi dan memperluas kemampuan Twistlock untuk menawarkan keamanan komprehensif bagi kontainer dan muatan berbasis cloud.
- Platform ini mengintegrasikan pemindaian kerentanan dalam CI/CD, log dan runtime, memprioritaskan risiko dengan konteks eksploitasi dunia nyata.
- Pendekatan CNAPP mereka menggabungkan CSPM, CWP, CIEM dan keamanan jaringan, dengan perlindungan asli untuk lingkungan Kubernetes dan multicloud.
- Ia menawarkan kinerja dan skalabilitas yang baik, meskipun memerlukan kurva pembelajaran dan perencanaan lisensi dan penerapan yang tepat.
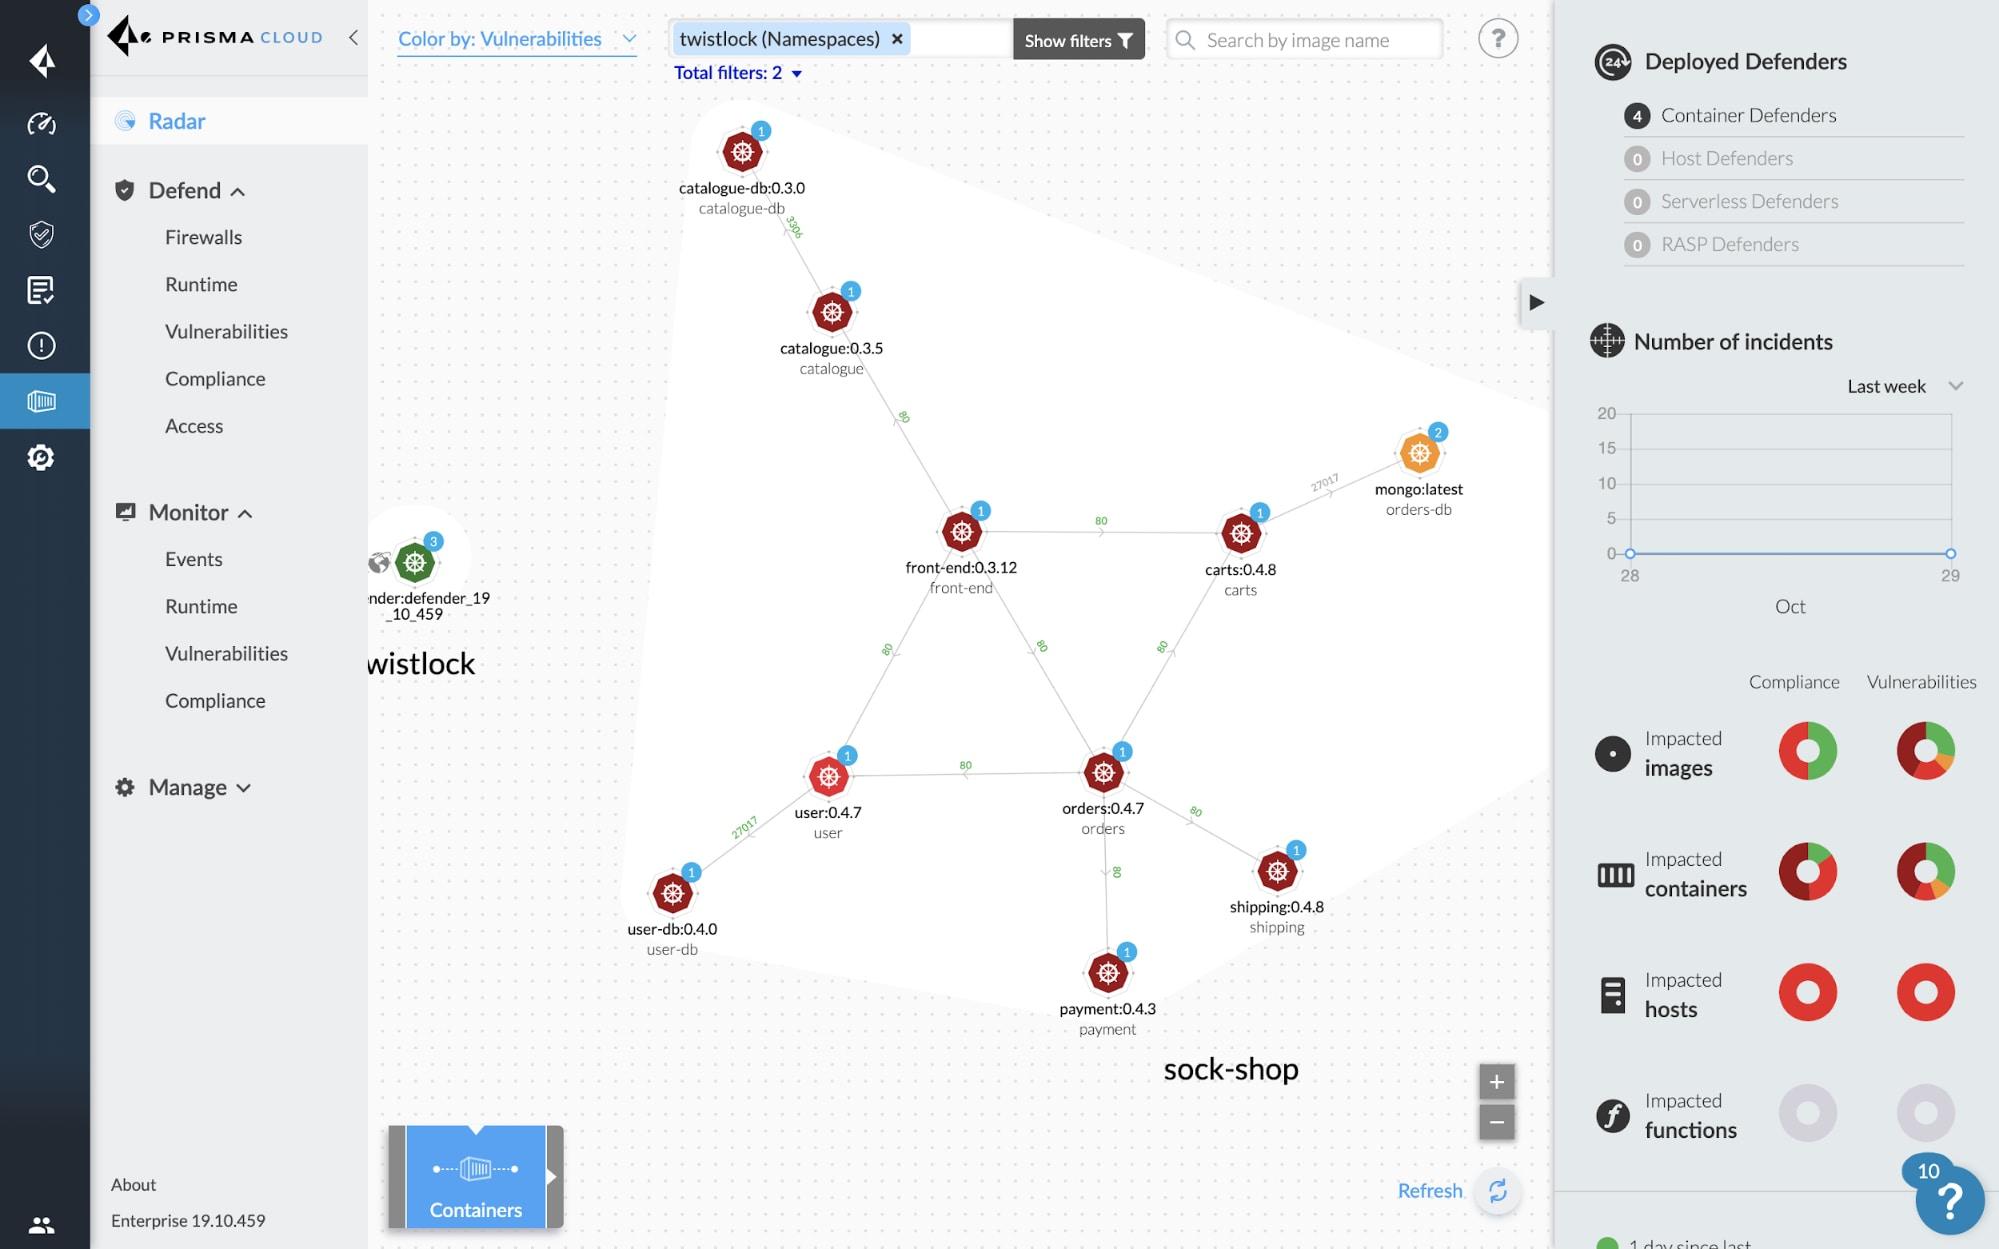
Keamanan kontainer telah menjadi sangat penting bagi perusahaan mana pun yang bekerja dengan Kubernetes, Docker, atau arsitektur layanan mikro di cloud. Tantangannya bukan lagi hanya melakukan deployment lebih cepat, tetapi melakukannya tanpa membuka pintu bagi penyerang yang mengeksploitasi image yang rentan, konfigurasi yang lemah, atau izin yang berlebihan.
Twistlock, yang kini terintegrasi ke dalam Prisma Cloud milik Palo Alto Networks, adalah solusi terdepan untuk melindungi kontainer dan beban kerja cloud-native. Platform keamanan kontainer sebelumnya telah digabungkan ke dalam Platform Perlindungan Aplikasi Cloud Native (CNAPP) yang komprehensif yang mencakup segala hal mulai dari keamanan tingkat kode hingga keamanan runtime, termasuk CI/CD, pencatatan log, keamanan runtime, dan kepatuhan terhadap peraturan.
Arsitektur layanan mikro dan tantangan dalam mengamankan kontainer
Arsitektur microservices pada dasarnya dinamis (dan pilihan antara Docker Compose dan Kubernetes ) : pod, layanan, dan kontainer di-deploy secara terus-menerus, versi diperbarui beberapa kali sehari, dan instance diskalakan sesuai dengan beban. Model ini mempercepat pengembangan tetapi membuat keamanan tradisional yang didasarkan pada perimeter statis dan pemeriksaan manual sesekali menjadi usang.
Kontainer memastikan bahwa perangkat lunak berperilaku sama di berbagai lingkungan (pengembangan, pra-produksi, lokal, cloud publik), dan portabilitas inilah yang menjadikannya target utama bagi penyerang. Satu citra dasar yang rentan dapat menyebar ke ratusan atau ribuan penerapan hanya dalam hitungan menit.
Keamanan kontainer modern harus mencakup seluruh siklus hidup : mulai dari pembuatan citra dalam pipeline CI/CD, melalui pemindaian log, hingga perilaku saat runtime. Jika keamanan hanya diperiksa sebelum deployment atau hanya selama runtime, celah berbahaya akan selalu ada.
Alat keamanan kontainer khusus seperti Prisma Cloud (sebelumnya Twistlock) mencakup host, jaringan, tumpukan manajemen, pipeline build, lapisan image, dan aplikasi yang dikontainerisasi itu sendiri. Tujuannya adalah untuk mempertahankan pemantauan berkelanjutan yang beradaptasi dengan sifat sementara dan selalu berubah dari lingkungan cloud-native.
Secara paralel, ekosistem ini telah dipenuhi dengan solusi pelengkap seperti Wiz, Snyk, Trivy, Anchore, Aqua Security, Sysdig, dan Qualys, masing-masing dengan fokusnya sendiri: pemindaian kerentanan, kepatuhan, pertahanan runtime, CSPM, dll. Prisma Cloud mengintegrasikan dan memperluas banyak kemampuan ini ke dalam satu platform.
Apa saja alat keamanan kontainer dan mengapa Prisma Cloud menonjol?
Alat keamanan kontainer adalah solusi perangkat lunak yang dirancang khusus untuk mengatasi tantangan keamanan Docker, Kubernetes, Fargate, ECS, AKS, GKE, OpenShift, dan platform orkestrasi lainnya. Alat ini melampaui sekadar antivirus citra: alat ini menambahkan konteks, kebijakan, kepatuhan, dan visibilitas di seluruh lingkungan.
Dalam kasus Prisma Cloud Compute (penerus langsung Twistlock) , kita berbicara tentang platform yang melindungi host, kontainer, fungsi tanpa server, dan, secara umum, beban kerja cloud-native. Platform ini menawarkan manajemen kerentanan, kontrol kepatuhan, pertahanan runtime dengan aturan dan pembelajaran mesin, firewall cloud-native (seperti WaaS untuk aplikasi web dan API), dan kontrol akses yang terperinci.
Twistlock awalnya merupakan solusi manajemen kerentanan dan kepatuhan untuk seluruh siklus hidup kontainer, yang berfokus pada pemindaian citra dan pencegahan komponen yang tidak aman agar tidak berpindah dari pengembangan ke produksi. Seiring waktu, Twistlock menambahkan pemantauan berkelanjutan terhadap log, jaringan, dan runtime, serta kontrol akses dan segmentasi.
Setelah diakuisisi oleh Palo Alto Networks pada tahun 2018 , semua kemampuan ini digabungkan ke dalam Prisma Cloud, yang sudah mencakup area keamanan cloud lainnya. Hasilnya adalah CNAPP yang mampu mengelola aturan pada konfigurasi Docker, image, node, plugin, dan layanan, berintegrasi dengan pengelola rahasia seperti CyberArk atau HashiCorp, dan mengonsumsi log audit Kubernetes untuk menghasilkan peringatan yang dapat ditindaklanjuti.
Integrasi ini memungkinkan visibilitas yang sangat detail terhadap dependensi, paket, lapisan citra, dan perilaku runtime, baik dalam pipeline CI/CD maupun dalam kontainer yang berjalan di host, platform container-as-a-service, atau lingkungan hybrid dan multicloud.
Pemindaian kontainer: elemen kunci dalam strategi keamanan
Pemindaian kontainer adalah lini pertahanan pertama untuk mendeteksi kerentanan pada image dasar, pustaka pihak ketiga, dan kode kustom. Mengintegrasikan pemindaian ke dalam pipeline CI/CD memungkinkan Anda untuk menangkap masalah sebelum deployment dan menghindari keharusan mengatasi masalah di lingkungan produksi.
Mendeteksi kerentanan sejak dini menghemat waktu dan uang : jauh lebih murah untuk memperbaiki pustaka yang rentan selama fase pengembangan daripada di klaster produksi dengan puluhan layanan yang bergantung padanya. Selain itu, hal ini mencegah pengembalian (rollback) yang kacau dan paparan yang tidak perlu.
Pemindaian juga sangat penting untuk melindungi rantai pasokan perangkat lunak , yang semakin mencakup komponen eksternal: citra publik, paket pihak ketiga, artefak dari tim lain, dll. Memvalidasi bahwa semua yang termasuk dalam citra tidak mengandung CVE yang diketahui atau konfigurasi berbahaya kini menjadi wajib.
Dari sudut pandang regulasi, banyak industri memerlukan pemindaian kerentanan secara berkala dan bukti bahwa citra dan kontainer mematuhi standar seperti GDPR, HIPAA, PCI DSS, atau tolok ukur CIS. Alat pemindaian terpusat mempermudah audit dan pembuatan laporan.
Keuntungan lainnya adalah pengurangan permukaan serangan : pemindai mendeteksi paket yang tidak perlu, alat debugging yang terlupakan, atau komponen yang tidak menambah fungsi tetapi justru meningkatkan risiko. Dengan menghilangkan semua yang berlebihan, citra yang lebih ringan dan jauh lebih aman dapat diperoleh.
Otomatisasi keamanan di CI/CD dan pertahanan terhadap serangan zero-day
Mengintegrasikan keamanan ke dalam CI/CD dan praktik seperti GitOps memungkinkan kita untuk benar-benar membicarakan DevSecOps. Alih-alih mengandalkan tinjauan manual sesekali, setiap commit atau build secara otomatis memicu pemindaian image, analisis kode, tinjauan IaC, dan pemeriksaan kebijakan.
Prisma Cloud Compute terintegrasi dengan berbagai alat seperti Jenkins, GitHub, GitLab , dan penyedia CI lainnya untuk menolak build yang tidak sesuai dengan kebijakan, menghasilkan laporan untuk pengembang, dan memblokir promosi artefak yang rentan ke lingkungan yang lebih tinggi.
Otomatisasi juga merupakan kunci untuk mengurangi kerentanan zero-day . Bahkan jika sebuah image telah lolos semua pemeriksaan, CVE baru yang terkait dengan paket yang termasuk dalam image tersebut dapat muncul. Dengan pemindaian berkelanjutan terhadap entri registri dan lingkungan yang berjalan, platform mengevaluasi ulang image segera setelah basis data kerentanan diperbarui.
Pendekatan ini meminimalkan jendela paparan : organisasi mengetahui dalam hitungan jam bahwa citra yang digunakan beberapa minggu lalu kini menjadi bermasalah, dan dapat memprioritaskan perbaikan berdasarkan tingkat kekritisan, paparan internet, data yang ditangani, dll.
Dari segi reputasi, menunjukkan pemindaian otomatis secara berkala membangun kepercayaan dengan pelanggan, mitra, dan regulator. Perusahaan yang menganggap serius keamanan kontainer biasanya menonjol dalam proses tender dan uji tuntas.
Prisma Cloud Compute (Twistlock): arsitektur, persyaratan, dan penerapan
Prisma Cloud ditawarkan dalam dua opsi penerapan utama : edisi Enterprise SaaS, yang dihosting dan dikelola oleh Palo Alto Networks, dan edisi Compute yang dihosting sendiri, yang diterapkan pelanggan pada infrastruktur mereka sendiri (on-premises, cloud, atau hybrid).
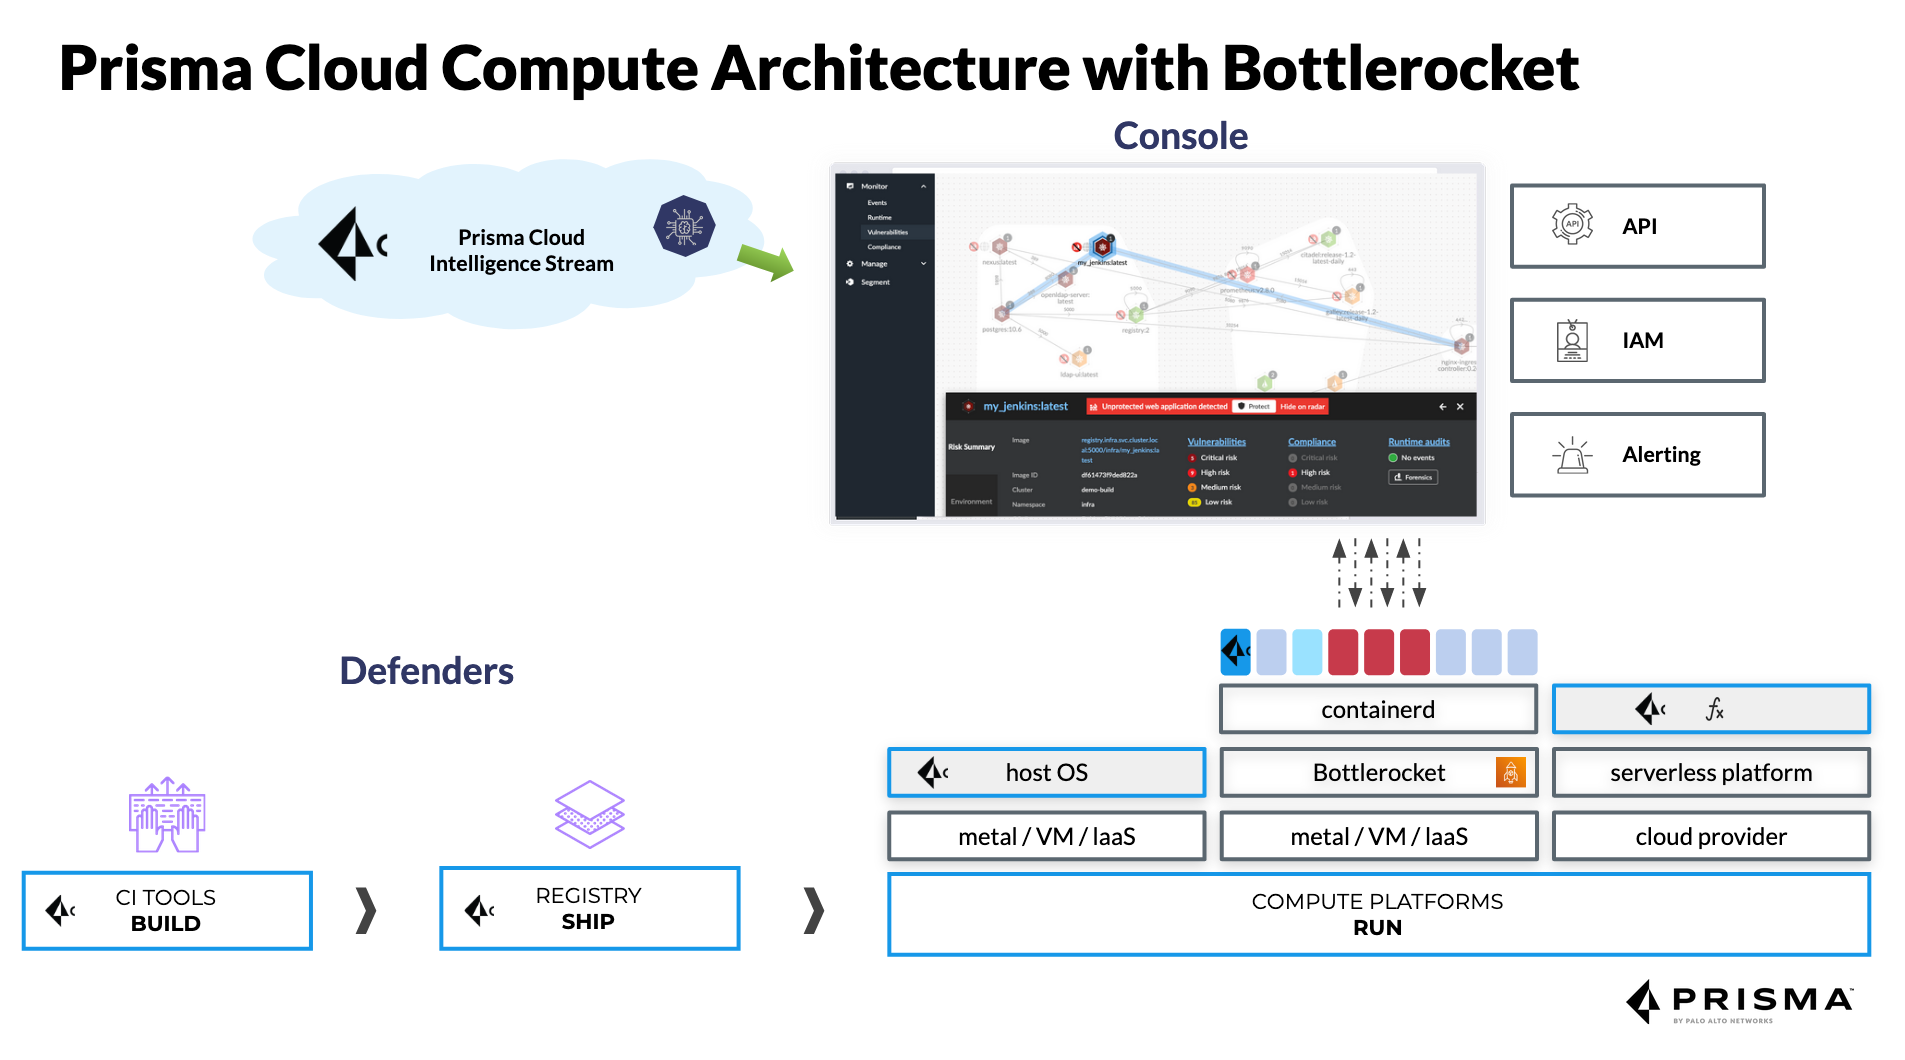
Compute Edition secara langsung mewarisi arsitektur Twistlock , dengan konsol pusat yang mengatur kebijakan, mengumpulkan data, dan menampilkan visibilitas global, serta agen Defender yang dikerahkan pada host, node Kubernetes, Fargate, EC2, kontainer Windows, dan lingkungan serverless.
Mengenai persyaratan teknis konsol , untuk lingkungan kecil (kurang dari 1000 Defender dan tanpa pemindaian log intensif) konsol dapat dijalankan dengan sekitar 2 GB RAM dan 2 vCPU. Untuk penerapan besar dengan lebih dari 20.000 Defender, Palo Alto merekomendasikan hingga 16 vCPU, sekitar 50 GB RAM, dan sekitar 500 GB penyimpanan SSD persisten.
Defenders memiliki konsumsi sumber daya yang relatif rendah : ia dapat beroperasi dengan sekitar 256 MB RAM dalam skenario dasar dan meningkat hingga sekitar 2 GB RAM dan 2 vCPU saat melakukan pemindaian log atau beban kerja yang lebih intensif. Dalam hal ruang disk, ia menggunakan sekitar 8 GB per host, meningkat menjadi 20 GB jika analisis log lokal dilakukan.
Jika pemindaian diintegrasikan ke dalam CI , ruang yang direkomendasikan adalah setidaknya 1,5 kali ukuran gambar terbesar yang akan dipindai per eksekutor, agar dapat mengunduh, menganalisis, dan menghasilkan artefak yang diperlukan tanpa hambatan.
Performa Prisma Cloud dan pengujian skala besar
Palo Alto Networks telah menerbitkan pengujian kinerja Prisma Cloud di lingkungan yang sangat besar yang mensimulasikan beban kerja dunia nyata. Salah satu skenario ini melibatkan klaster Kubernetes dengan total 20.000 host, konsol dengan 16 vCPU dan 50 GB memori, serta Defender dengan 2 vCPU dan 8 GB RAM yang berjalan pada sistem operasi yang dioptimalkan untuk kontainer.
Dalam lingkungan tersebut, 323 gambar dan hampir 200.000 kontainer dianalisis , dengan kepadatan sekitar 9,6 kontainer per host. Konsol tersebut mengonsumsi sekitar 1474 MiB RAM dan 8% CPU, sementara setiap Defender menggunakan sekitar 83 MiB RAM dan 1% CPU—angka yang cukup wajar untuk sistem keamanan waktu nyata.
Pemindaian kontainer individual rata-rata membutuhkan waktu 1 hingga 5 detik , dengan konsumsi memori tambahan 10-15% dan penggunaan CPU hanya sekitar 1% selama pemindaian. Hal ini memungkinkan integrasi pemindaian bahkan ke dalam alur kerja yang kompleks tanpa memperlambat waktu peluncuran fitur baru ke pasar.
Di luar angka CPU dan RAM, dampak sebenarnya terlihat pada SecOps dan DevOps . Sebuah studi TEI (Total Economic Impact) dari Forrester Consulting untuk Prisma Cloud menghitung pengembalian investasi sebesar 264%, peningkatan efisiensi SecOps senilai jutaan dolar, dan pengurangan signifikan dalam insiden keamanan yang serius.
Metrik menarik lainnya adalah pengurangan waktu penyelesaian insiden : pengguna melaporkan bahwa analisis yang sebelumnya memakan waktu berhari-hari kini diselesaikan dalam waktu sekitar 3,3 jam, berkat telemetri terpadu dan dasbor yang memusatkan log, peringatan, dan konteks jaringan, IAM, serta konfigurasi.
Kemampuan keamanan Prisma Cloud diwarisi dan diperluas dari Twistlock
Inti dari Twistlock berfokus pada manajemen kerentanan di seluruh siklus hidup kontainer. Prisma Cloud mengikuti jalur tersebut dan menambahkan lapisan konteks dan otomatisasi tambahan untuk memprioritaskan apa yang harus diperbaiki terlebih dahulu.
Platform ini menetapkan prioritas risiko berdasarkan CVE yang diketahui , tingkat keparahan, kemungkinan eksploitasi, paparan runtime aktual, kekritisan layanan, dan keberadaan jalur remediasi. Platform ini menawarkan panduan remediasi, analisis citra berlapis, dan daftar 10 kerentanan paling kritis untuk setiap layanan.
Pada tingkat perlindungan aktif, Prisma Cloud mengontrol tingkat keparahan peringatan dan pemblokiran, memungkinkan Anda untuk menyesuaikan setiap layanan dan grup perilaku mana yang hanya boleh menghasilkan peringatan dan mana yang harus diblokir selama proses pembuatan atau saat runtime, misalnya, sebagai respons terhadap upaya untuk mengeksekusi perintah berbahaya di dalam sebuah kontainer.
Akurasi deteksi kerentanan ditingkatkan dengan lebih dari 30 sumber hulu yang memasok basis data CVE dan peringatan. Hal ini mengurangi kesalahan positif dan membantu tim untuk fokus pada hal yang benar-benar penting, alih-alih membuang waktu menyaring informasi yang tidak relevan.
Selain itu, Prisma Cloud mengintegrasikan manajemen kerentanan secara menyeluruh : ia memindai repositori kode, log kontainer, pipeline CI/CD, dan lingkungan runtime. Hal ini menghindari masalah umum berupa adanya alat-alat terisolasi yang tidak saling berkomunikasi.
Prisma Cloud sebagai CNAPP: melampaui keamanan kontainer
Saat ini, Prisma Cloud adalah platform CNAPP lengkap yang jauh melampaui Twistlock. Platform ini mencakup modul untuk manajemen postur keamanan cloud (CSPM), perlindungan beban kerja (CWP), manajemen hak akses (CIEM), keamanan jaringan, keamanan data, dan kontrol atas infrastruktur sebagai kode dan pipeline CI/CD.
Dalam CSPM, solusi ini meninjau konfigurasi di seluruh AWS , Azure, GCP, OCI, dan Alibaba Cloud , mendeteksi izin yang berlebihan, sumber daya yang terekspos, layanan yang salah konfigurasi, dan penyimpangan dari kerangka kerja seperti CIS, PCI, atau tolok ukur internal perusahaan. Perbaikan dapat dilakukan secara manual atau otomatis.
Dalam domain CWP, Prisma Cloud melindungi host, kontainer, dan fungsi serverless dengan manajemen kerentanan, pemantauan proses, pertahanan jaringan, kontrol integritas file, dan aturan perilaku yang dapat didasarkan pada tanda tangan, analisis dinamis, dan pembelajaran mesin.
Modul CIEM berfokus pada hak akses dan identitas cloud , mengidentifikasi kredensial yang memiliki hak akses berlebih, peran yang tidak digunakan, kunci yang terekspos, atau akses lintas akun yang dapat menyebabkan pergerakan lateral berbahaya setelah pelanggaran awal.
Komponen keamanan jaringan mencakup kemampuan deteksi anomali , analisis jalur serangan, segmentasi berbasis tag, dan integrasi dengan firewall Palo Alto generasi berikutnya (PAN-OS, Strata Cloud Manager, Panorama), yang memungkinkan kebijakan yang konsisten antara dunia jaringan tradisional dan Kubernetes.
Keamanan asli untuk Kubernetes dan kontainer dengan Prisma Cloud
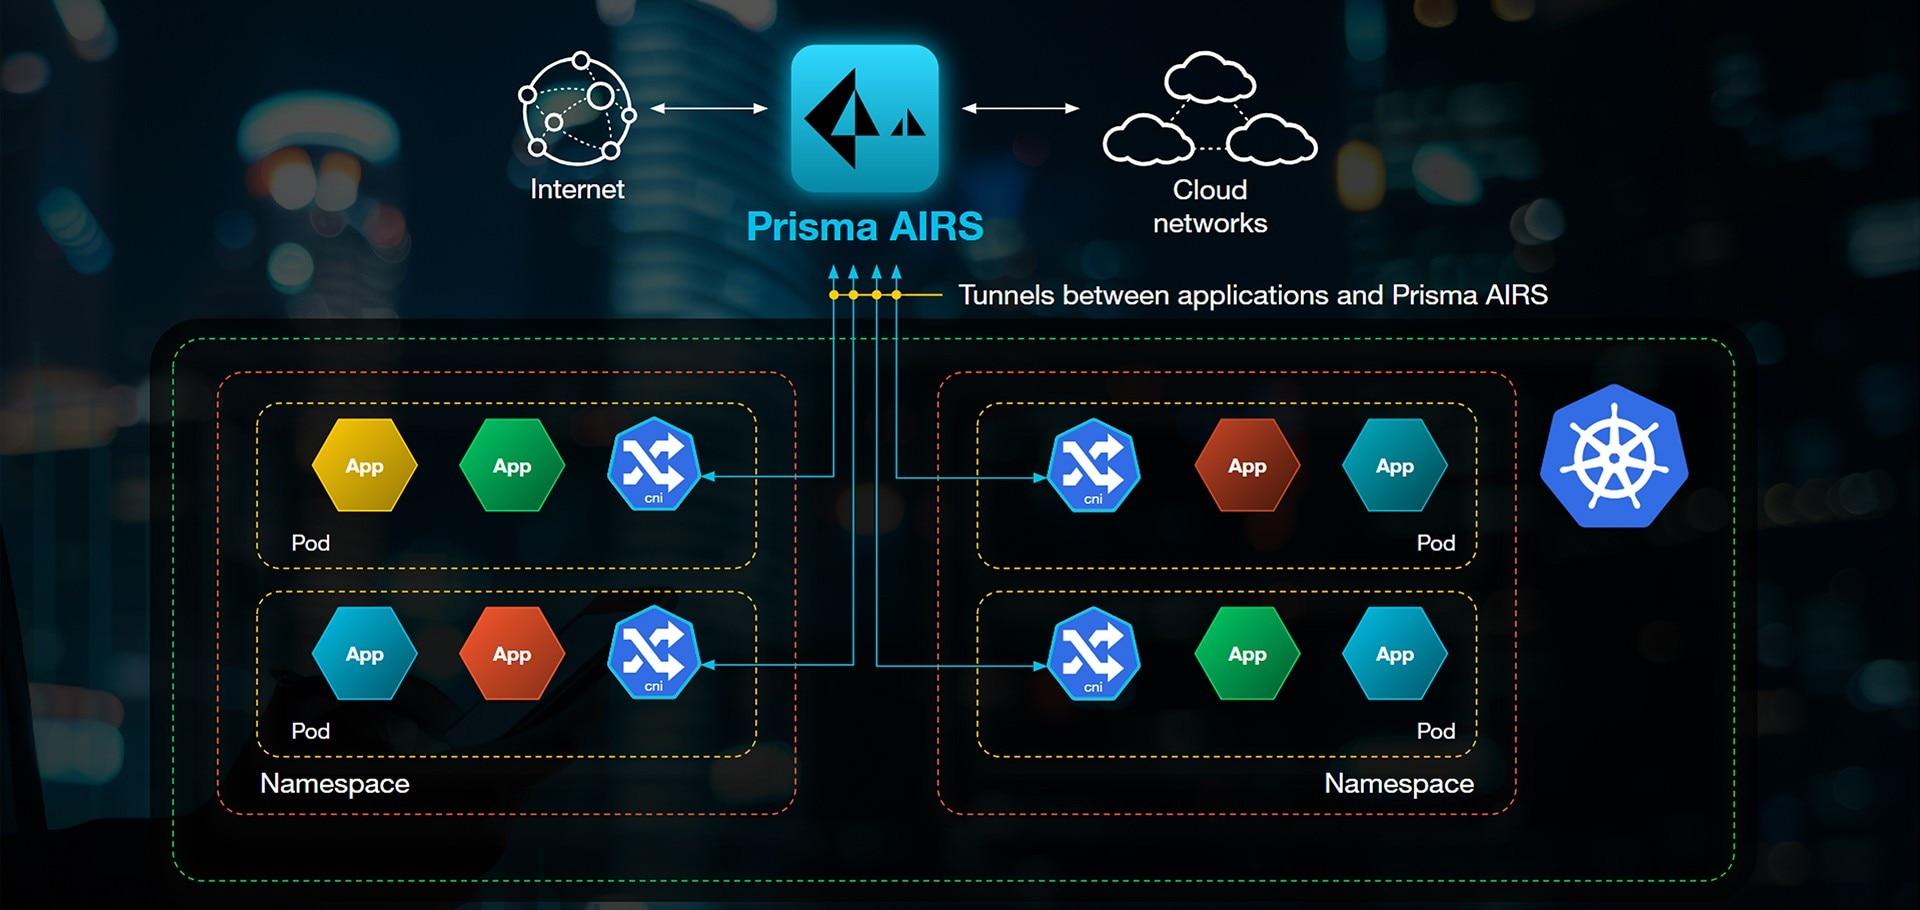
Salah satu keunggulan Prisma Cloud adalah perlindungan Kubernetes bawaannya . Ia terintegrasi dengan control plane untuk memberikan visibilitas langsung ke dalam container, pod, dan namespace, serta menerapkan kebijakan berbasis tag yang dinamis, bukan alamat IP yang kaku.
Solusi ini dapat dikoordinasikan dengan kubectl standar, rantai CNI, dan anotasi Helm chart untuk menyebarkan metadata keamanan dengan setiap deployment. Hal ini memudahkan penerapan aturan jaringan, runtime, dan kepatuhan secara otomatis berdasarkan konteks (lingkungan, peralatan, tingkat kekritisan, paparan internet, dll.).
Prisma Cloud juga dapat menyerap log audit Kubernetes untuk mendeteksi peristiwa mencurigakan, perubahan peran yang tidak terduga, pembuatan akun layanan dengan hak akses berbahaya, atau modifikasi pada objek sensitif. Semua informasi ini kemudian diubah menjadi peringatan dan dasbor dalam satu konsol.
Terkait WAAS (Web Application and API Security) , modul ini melindungi aplikasi web dan API yang berjalan di Kubernetes atau kontainer dari serangan OWASP Top 10 yang umum (injeksi, XSS, pelanggaran kontrol akses, dll.), serta upaya eksploitasi yang lebih canggih. Modul ini dapat beroperasi dalam mode peringatan saja atau mode pemblokiran aktif.
Dengan menggabungkan kemampuan ini dengan firewall Palo Alto , organisasi dapat menyatukan visibilitas dan kontrol dari tingkat jaringan hingga beban aplikasi, menggunakan sumber kebenaran yang sama untuk identitas, label, dan kebijakan terpusat.
Status keamanan, kerentanan, dan kepatuhan di Prisma Cloud
Seperti perangkat lunak kompleks lainnya, Prisma Cloud memiliki kerentanan yang telah ditangani secara proaktif oleh Palo Alto Networks. Contoh sebelumnya termasuk kelemahan peningkatan hak akses lokal, serangan cross-site scripting (XSS) di konsol web, dan verifikasi kriptografi yang salah, dengan CVE seperti CVE-2021-3042 dan CVE-2021-3033 yang menerima skor CVSS tinggi.
Perusahaan ini memiliki program respons kerentanan yang aktif , bahkan menetapkan pengidentifikasi sendiri (PRISMA) ketika CVE publik belum tersedia. Patch didistribusikan dengan cepat, terutama untuk edisi SaaS, yang terus diperbarui tanpa campur tangan pelanggan.
Dalam hal enkripsi dan perlindungan data , Prisma Cloud menyimpan metadata log dan telemetri dalam layanan terenkripsi seperti RDS atau Redshift yang dikelola di cloud, sesuai dengan praktik terbaik untuk keamanan data saat transit dan saat disimpan.
Terkait otentikasi, metode yang andal seperti SAML didukung untuk mengintegrasikan Compute Edition dengan penyedia identitas perusahaan, memfasilitasi SSO dan menerapkan kebijakan MFA atau manajemen sesi terpusat.
Platform ini juga membantu organisasi memenuhi standar kepatuhan dengan menawarkan pemeriksaan yang telah ditentukan sebelumnya, laporan yang dapat diekspor, dasbor yang diorganisir berdasarkan peraturan, dan kemampuan untuk membuat kontrol khusus. Hal ini sangat penting di sektor-sektor seperti keuangan, perawatan kesehatan, dan administrasi publik.
Persyaratan teknis, dukungan, dan kompatibilitas
Model lisensi Prisma Cloud didasarkan pada kredit yang dikonsumsi pelanggan sesuai dengan modul dan beban kerja yang ingin mereka lindungi (Edisi Enterprise, Edisi Komputasi, dll.). Hal ini memungkinkan biaya disesuaikan dengan kebutuhan setiap organisasi, meskipun juga menambah kompleksitas dalam penentuan ukuran dan penganggaran.
Kompatibilitas sistem operasi sangat luas : konsol Compute yang dihosting sendiri berjalan pada distribusi Linux x86_64, sementara Defenders mendukung berbagai macam host Linux pada x86_64 dan ARM64, kontainer Windows, dan versi umum Docker Engine dan runtime kontainer.
Dalam hal cloud publik, Prisma Cloud mencakup AWS, Azure, dan GCP , serta penyedia seperti Oracle Cloud Infrastructure dan Alibaba Cloud. Prisma Cloud dirancang untuk lingkungan multicloud dan hybrid, dengan API yang mendalam untuk integrasi dengan pipeline, alat keamanan eksternal, dan ekosistem DevOps.
Edisi SaaS terus diperbarui , sehingga konsep klasik "akhir dukungan" tidak berlaku dengan cara yang sama. Edisi Compute yang dihosting sendiri memiliki siklus hidup versi, yang selaras dengan kebijakan produk Palo Alto, yang harus diingat oleh tim saat merencanakan peningkatan.
Mengenai dukungan, opini pengguna agak beragam : banyak yang menilai positif luasnya dokumentasi dan kemampuan teknis, sementara yang lain menyebutkan bahwa pengalaman dukungan terkadang tidak konsisten, dengan waktu respons yang dapat ditingkatkan dalam beberapa kasus.
Visi pasar, alternatif dan persepsi pengguna
Dalam lanskap CNAPP dan keamanan kontainer , Prisma Cloud bersaing dengan pemain seperti Wiz, Orca Security, Aqua Security, Sysdig, Microsoft Defender for Cloud, Lacework, Check Point CloudGuard, Trend Micro Cloud One, Qualys, SentinelOne Singularity Cloud Security atau solusi SCA/DevSecOps seperti Checkmarx One dan Veracode.
Kekuatan utama Prisma Cloud terletak pada cakupannya yang luas : mulai dari IaC dan CI/CD hingga runtime, termasuk CSPM, CWP, CIEM, keamanan jaringan, dan keamanan data. Bagi organisasi yang ingin mengurangi jumlah alat dan dasbor, mengkonsolidasikan semuanya ke dalam satu platform seringkali menjadi argumen yang sangat menarik.
Di antara keunggulan yang paling sering disebutkan oleh pengguna adalah visibilitas terpadu aset cloud, kemampuan untuk mengotomatiskan perbaikan, kekuatan bahasa kueri (RQL/KQL) untuk menyelidiki insiden, dan integrasi yang baik dengan penyedia cloud dan teknologi pihak ketiga.
Di antara kelemahan-kelemahan tersebut, kurva pembelajaran paling sering disebutkan (ini bukan alat yang mudah digunakan), bersamaan dengan perasaan bahwa beberapa fitur masih dalam pengembangan. Beberapa orang juga menganggap model lisensinya agak rumit dan menunjukkan bahwa pengalaman dukungan pelanggan bisa lebih konsisten.
Meskipun memiliki kekurangan tersebut, Prisma Cloud dianggap sebagai solusi yang kuat bagi perusahaan dengan infrastruktur yang kompleks, terutama bagi mereka yang sudah bekerja sama dengan Palo Alto Networks di lapisan keamanan lainnya dan ingin menyelaraskan kebijakan antara jaringan, titik akhir, dan beban kerja cloud.
Evolusi Twistlock dalam Prisma Cloud telah menghasilkan platform yang sangat lengkap untuk melindungi kontainer dan aplikasi cloud-native: platform ini mengontrol kerentanan dari kode, mengotomatiskan pemindaian CI/CD, memantau log dan runtime, terintegrasi secara native dengan Kubernetes dan cloud publik, dan yang terpenting menambahkan lapisan konteks dan prioritas yang membantu tim fokus pada hal yang benar-benar penting tanpa kewalahan oleh peringatan.

Indeks
- 1 Arsitektur layanan mikro dan tantangan dalam mengamankan kontainer
- 2 Apa saja alat keamanan kontainer dan mengapa Prisma Cloud menonjol?
- 3 Pemindaian kontainer: elemen kunci dalam strategi keamanan
- 4 Otomatisasi keamanan di CI/CD dan pertahanan terhadap serangan zero-day
- 5 Prisma Cloud Compute (Twistlock): arsitektur, persyaratan, dan penerapan
- 6 Performa Prisma Cloud dan pengujian skala besar
- 7 Kemampuan keamanan Prisma Cloud diwarisi dan diperluas dari Twistlock
- 8 Prisma Cloud sebagai CNAPP: melampaui keamanan kontainer
- 9 Keamanan asli untuk Kubernetes dan kontainer dengan Prisma Cloud
- 10 Status keamanan, kerentanan, dan kepatuhan di Prisma Cloud
- 11 Persyaratan teknis, dukungan, dan kompatibilitas
- 12 Visi pasar, alternatif dan persepsi pengguna