- BitLocker mengenkripsi seluruh disk dan memperkuat integritas boot dengan TPM dan Secure Boot.
- Persyaratan: Edisi Pro/Enterprise/Education, TPM 1.2+, partisi yang sesuai, dan firmware UEFI/BIOS yang kompatibel.
- Perbedaan dengan enkripsi perangkat: aktivasi otomatis, persyaratan HSTI/Modern Standby, dan penyalinan kunci ke Entra ID/AD.
- Manajemen dan pemulihan berskala dengan AD, GPO, MDM, dan integrasi dengan rangkaian keamanan perusahaan.
Jika Anda bekerja dengan data sensitif di laptop atau komputer desktop, enkripsi bukan lagi pilihan: itu adalah suatu keharusan. BitLocker adalah solusi bawaan Microsoft untuk mengenkripsi hard drive Anda dan melindungi informasi Anda dari kehilangan, pencurian, atau pemindahan dari komputer. Lebih dari sekadar kunci sederhana, BitLocker terhubung ke proses booting sistem dan perangkat keras untuk mencegah akses tidak sah, bahkan jika seseorang mencoba membaca drive di komputer lain.
Dalam beberapa tahun terakhir, kerja jarak jauh, mobilitas, dan penggunaan perangkat eksternal telah meningkat. Hal ini meningkatkan risiko kebocoran data jika perangkat hilang atau dicuri . BitLocker mengatasi hal ini dengan mengenkripsi seluruh volume menggunakan AES dan terintegrasi dengan chip TPM, kebijakan perusahaan, Active Directory, dan layanan cloud Microsoft untuk melindungi kunci pemulihan dan menerapkan kontrol secara terpusat.
Apa itu BitLocker dan masalah apa yang dipecahkannya?
BitLocker adalah teknologi enkripsi disk penuh (FDE) yang terintegrasi dalam Windows yang melindungi data saat tidak digunakan. Saat diaktifkan, semua isi drive (sistem atau data) disimpan dalam keadaan terenkripsi; tanpa kunci atau pelindung yang valid, file tetap tidak dapat dibaca. Teknologi ini dirancang untuk mengurangi ancaman seperti pencurian komputer, pencabutan disk, atau serangan offline yang mencoba membaca penyimpanan secara langsung.
Ia bekerja dengan algoritma AES 128-bit atau 256-bit dan mode operasi modern seperti XTS-AES (direkomendasikan oleh Microsoft dalam versi terbaru) dan, untuk kompatibilitas, AES-CBC dalam skenario lama tertentu. Volume Master Key (VMK) dilindungi dengan pengamanan seperti TPM, PIN, kata sandi, atau kunci boot USB dan hanya dilepaskan jika lingkungan boot lolos pemeriksaan integritas.
Untuk mencapai perlindungan maksimal, BitLocker mengandalkan Trusted Platform Module (TPM ). Chip ini memvalidasi bahwa rantai boot (UEFI/BIOS, pengelola boot, file penting) belum diubah. Jika ada perubahan (misalnya, firmware yang dimodifikasi), perangkat dapat meminta kunci pemulihan sebelum mengizinkan booting. Enkripsi juga dimungkinkan tanpa TPM, tetapi ini mengorbankan pemeriksaan integritas pra-boot dan memerlukan kunci USB yang dapat di-boot atau kata sandi (yang terakhir tidak disarankan karena rentan terhadap serangan brute-force tanpa kunci).
Penting untuk membedakan BitLocker dari fitur enkripsi perangkat yang terdapat pada konfigurasi perangkat keras tertentu. Meskipun BitLocker standar menawarkan kontrol dan opsi tingkat lanjut, enkripsi perangkat bertujuan untuk secara otomatis mengaktifkan perlindungan pada sistem yang kompatibel (HSTI/Modern Standby, tanpa port DMA eksternal yang dapat diakses), dengan fokus pada drive sistem dan konfigurasi tetap, tanpa mengelola perangkat USB eksternal.
Dalam praktiknya, dengan BitLocker yang dikonfigurasi dengan benar, laptop yang dicuri menjadi tidak berharga : pencuri dapat memformatnya, tetapi tidak akan dapat membaca data Anda. Lompatan keamanan ini sangat penting untuk mematuhi peraturan (GDPR, HIPAA, dll.) dan mencegah pelanggaran data, sanksi, dan hilangnya kepercayaan.
Persyaratan, edisi, dan perbedaan dengan "enkripsi perangkat"
Agar BitLocker dapat bekerja optimal, baik perangkat keras maupun firmware sangat penting. TPM 1.2 atau lebih tinggi (idealnya TPM 2.0) adalah titik awalnya . Pada perangkat dengan TPM 2.0, mode lama (CSM) tidak didukung; Anda harus melakukan booting ke UEFI, dan disarankan untuk mengaktifkan Secure Boot untuk memperkuat rantai kepercayaan.
Firmware UEFI/BIOS harus memenuhi spesifikasi Trusted Computing Group (TCG) dan mampu membaca drive USB selama pra-boot (kelas penyimpanan massal) untuk skenario dengan kunci boot. Selain itu, disk harus memiliki partisi sistem terpisah dari volume sistem operasi: tidak terenkripsi, ~350 MB disarankan (FAT32 di UEFI, NTFS di BIOS), menyisakan ruang kosong setelah mengaktifkan BitLocker. Drive OS akan diformat sebagai NTFS.
Mengenai edisi, BitLocker didukung di Windows Pro, Enterprise, Pro Education/SE, dan Education (Windows 10/11); juga di Windows 7 Enterprise/Ultimate dan Windows Server (2016/2019/2022, dan lain-lain). Ketersediaan dan hak pengaktifan bergantung pada lisensi: Windows Pro/Pro Education/SE, Enterprise E3/E5, dan Education A3/A5 memberikan izin yang sesuai.
Mengenai enkripsi perangkat : Enkripsi ini ada pada perangkat yang lolos validasi HSTI/Modern Standby dan tidak mengekspos port DMA eksternal. Enkripsi diinisialisasi setelah OOBE dengan kunci yang jelas dalam keadaan ditangguhkan hingga pelindung TPM dibuat dan kunci pemulihan dicadangkan. Jika perangkat terhubung ke ID Microsoft Entra (sebelumnya Azure AD) atau domain AD DS , pencadangan dilakukan secara otomatis, dan kunci yang jelas kemudian dinonaktifkan. Pada komputer pribadi, masuk dengan akun Microsoft dengan hak administrator memicu pencadangan kunci ke akun dan aktivasi pelindung TPM. Perangkat dengan hanya akun lokal secara teknis mungkin terenkripsi tetapi tidak memiliki perlindungan dan manajemen yang memadai.
Apakah perangkat keras Anda kompatibel dengan enkripsi perangkat? msinfo32.exe (Informasi Sistem) menunjukkan hal ini di kolom "Kompatibilitas Enkripsi Perangkat". Jika awalnya tidak kompatibel, perubahan seperti mengaktifkan Secure Boot dapat mengaktifkannya dan menyebabkan BitLocker aktif secara otomatis.
Di lingkungan di mana enkripsi perangkat otomatis tidak menjadi masalah, hal ini dapat dicegah dengan Registry:
| Rute | nama | Jenis | keberanian |
|---|---|---|---|
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\BitLocker |
PreventDeviceEncryption |
REG_DWORD | 0x1 |
Kunci ini mencegah aktivasi tanpa intervensi , membuka jalan bagi penerapan yang dikendalikan oleh TI.
Bagaimana dengan drive yang dapat dilepas ? Windows menyertakan BitLocker To Go, yang mengenkripsi flash drive USB dan hard drive eksternal. Dukungan manajemen mungkin berbeda tergantung pada konsol (misalnya, solusi keamanan tertentu mungkin membatasi atau tidak mengelola skenario ini), tetapi di tingkat Windows, fitur ini ada dan banyak digunakan di berbagai organisasi.
Aktivasi, manajemen, pemulihan, dan keamanan praktis
Pengaturan dasar dilakukan langsung dari Windows: Panel Kontrol > Sistem dan Keamanan > Enkripsi Drive BitLocker , atau dengan mencari "Kelola BitLocker" di Mulai. Pada komputer yang mendukung "enkripsi perangkat" (termasuk edisi Home), Anda akan menemukan bagian yang sama di Pengaturan. Masuk dengan akun administrator dan ikuti panduan untuk memilih pelindung dan menyimpan kunci pemulihan Anda.
Langkah-langkah umum saat mengaktifkan BitLocker pada drive sistem: pilih pelindung (hanya TPM, TPM+PIN disarankan , kata sandi, atau kunci startup), tentukan cakupan enkripsi ( hanya ruang terpakai untuk komputer baru atau seluruh drive jika sudah berisi data), dan pilih mode enkripsi (baru untuk drive tetap atau kompatibel jika Anda memindahkan drive antar komputer). Selama proses enkripsi berlangsung, Anda dapat tetap bekerja di komputer ; proses berjalan di latar belakang.
Jika Anda lebih suka baris perintah, BitLocker dikelola dengan kelola-bde (prompt perintah istimewa):
manage-bde -on C: -rp -rk E:\ menghasilkan dan menyimpan kunci pemulihan ke E:. Anda dapat menambahkan kata sandi/PIN dengan manage-bde -protectors -add C: -pw o -TPMAndPIN, dan periksa statusnya dengan manage-bde -statusUntuk menonaktifkan dan mendekripsi: manage-bde -off C:. Ingatlah untuk menyimpan kunci Anda di tempat yang aman. dan tidak dienkripsi.
Lingkungan perusahaan memerlukan tata kelola siklus hidup: Objek Kebijakan Grup (GPO) untuk menegakkan keamanan dan enkripsi, Active Directory/Entra ID untuk melindungi kunci, dan bahkan Manajemen Perangkat Seluler (MDM ) (seperti Microsoft Intune) untuk menegakkan kebijakan pada laptop di luar jaringan. Menyalin kunci ke Active Directory/Entra ID memfasilitasi pemulihan dan audit status enkripsi berdasarkan per perangkat.
Beberapa paket keamanan menambahkan lapisan manajemen di atas BitLocker. Misalnya, dengan solusi perusahaan tertentu, kunci utama dapat dikirim ke konsol untuk pemulihan. Namun, jika pengguna sebelumnya mengenkripsi drive sendiri, kunci tersebut mungkin tidak ada di platform manajemen. Dalam hal ini, rekomendasinya biasanya adalah mendekripsi dan mengenkripsi ulang menggunakan kebijakan konsol , dan menonaktifkan kebijakan BitLocker duplikat di Objek Kebijakan Grup (GPO) untuk menghindari konflik selama enkripsi.
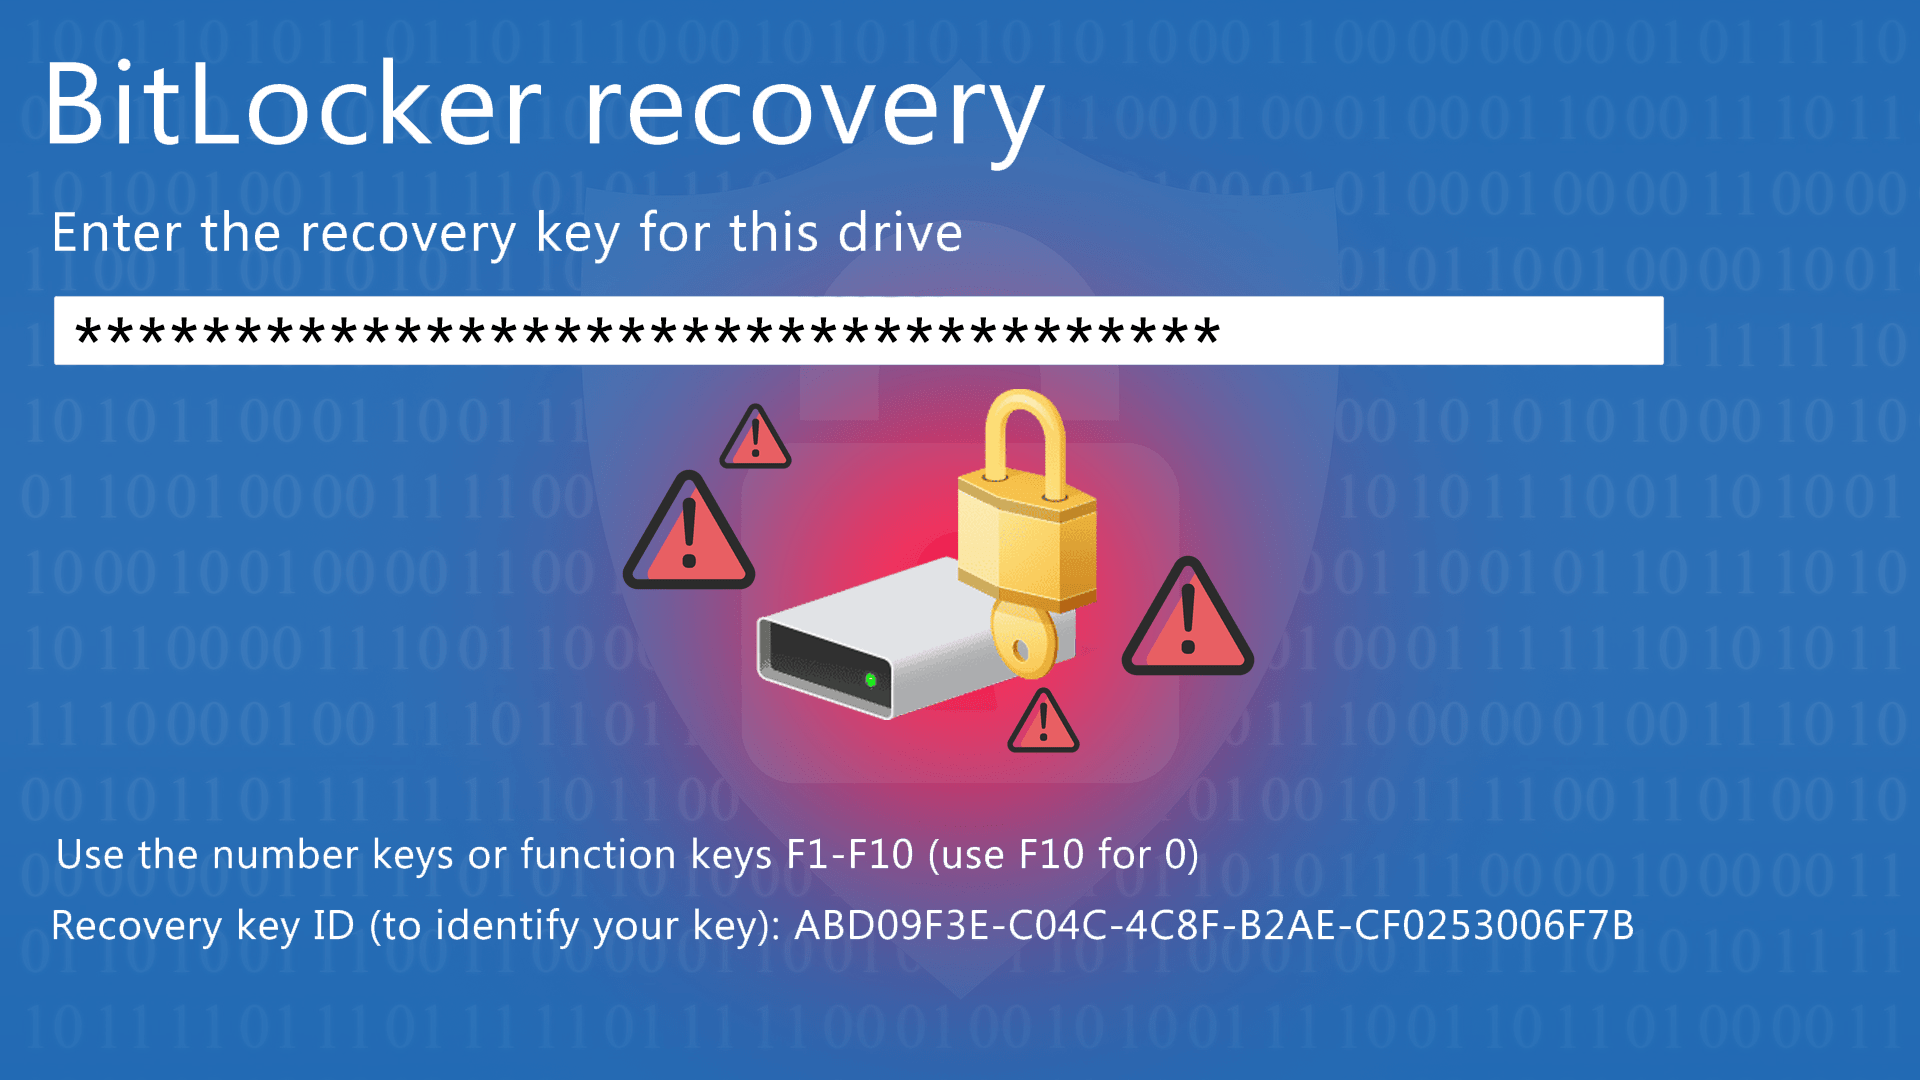
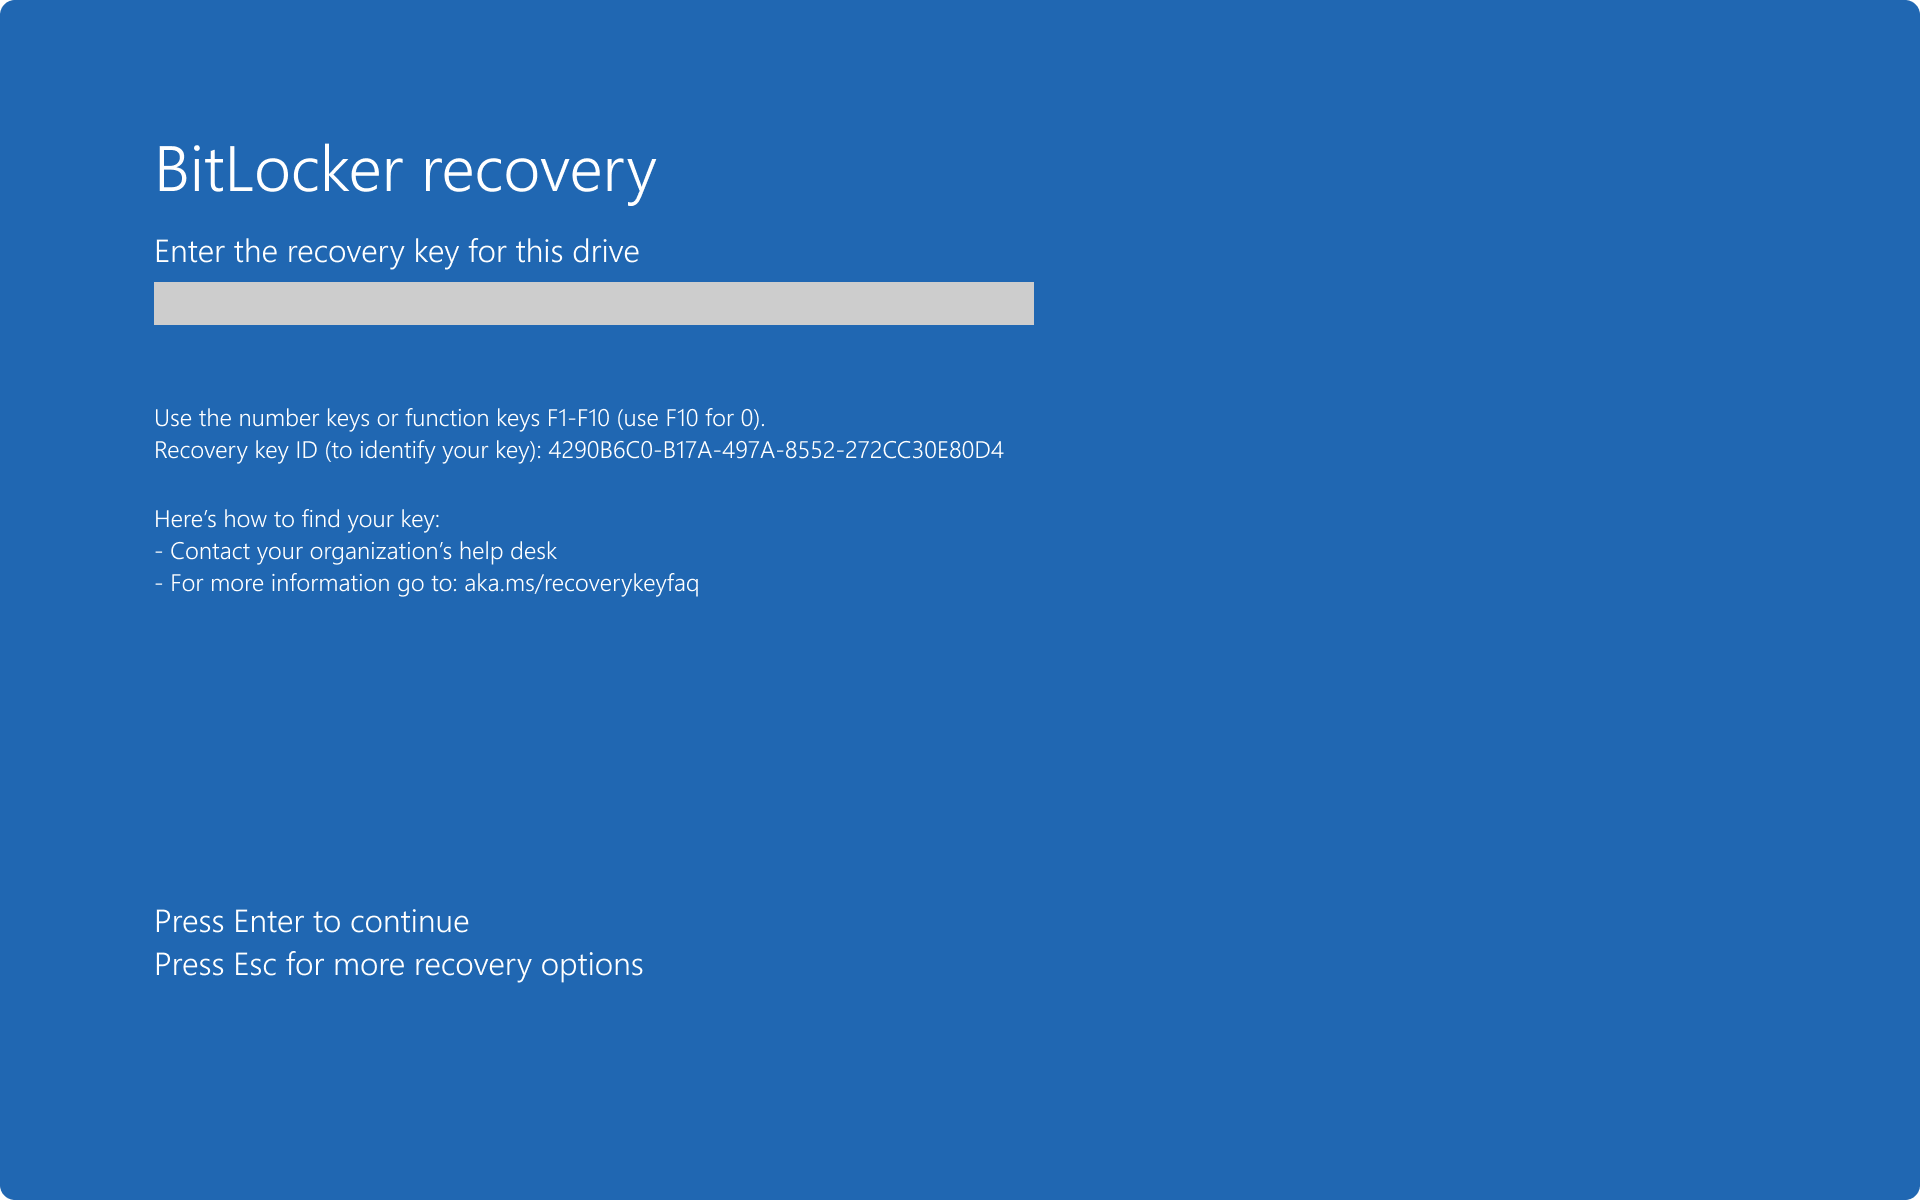
Pertanyaan umum: "Komputer saya tiba-tiba meminta kunci pemulihan hari ini . Apakah sistem saya telah disusupi?" Biasanya tidak. Pembaruan firmware/UEFI, perubahan Secure Boot, modifikasi perangkat keras, atau driver tertentu dapat mengubah pengukuran TPM dan memicu permintaan tersebut. Masukkan kunci, masuk, dan jika kejadian tersebut bertepatan dengan perubahan terbaru, tidak ada indikasi penyusupan. Jika Anda tidak ingat di mana Anda menyimpannya, periksa akun Microsoft/ID login/AD DS Anda atau cetakan/file .txt/.bek apa pun yang mungkin telah Anda buat.
Dari segi keamanan, BitLocker cukup andal jika dikonfigurasi dengan benar. Praktik terbaik yang penting :
- Usar TPM + PIN pada awalnya untuk memperkuat faktor kepemilikan (TPM) dengan pengetahuan (PIN).
- Aktifkan Secure Boot untuk mencegah bootloader berbahaya.
- Melindungi dan mengaudit penyimpanan kunci pemulihan (AD/Masukkan ID dan akses terbatas).
- Konfigurasikan kunci sesi dan hibernasi aman untuk meminimalkan peluang.
Tidak ada sistem yang sempurna, dan bijaksana untuk menyadari vektor kerentanan teoretis dan praktis: serangan boot di lingkungan tanpa Secure Boot, cold boot (pelepasan/pembacaan RAM segera setelah dimatikan), atau masalah "catatan tempel" klasik dengan kunci pemulihan. Dengan disiplin operasional dan kontrol firmware , risiko-risiko ini dapat diminimalkan.
BitLocker juga memiliki pertimbangan penggunaan: tidak semua edisi Windows menyertakannya (misalnya, Windows 10 Home memerlukan metode alternatif atau enkripsi perangkat jika didukung), dan pada komputer tanpa TPM, Anda harus mengandalkan drive USB yang dapat di-boot atau kata sandi (yang lebih rentan). Perubahan perangkat keras yang signifikan atau pembaruan tertentu mungkin memerlukan langkah-langkah pembukaan kunci tambahan. Namun, kinerja dioptimalkan , dan dampaknya biasanya minimal pada perangkat keras modern.
Untuk drive yang dapat dilepas, BitLocker To Go memungkinkan Anda melindungi flash drive USB dan hard drive eksternal, ideal untuk data saat bepergian. Tergantung pada alat pihak ketiga yang digunakan di organisasi Anda, pengelolaan media ini mungkin terbatas ; tinjau kebijakan TI Anda sebelum menstandarisasi penggunaannya.
Persyaratan partisi dan persiapan tidak boleh diabaikan dalam penerapan sistem lama. Drive sistem (boot) harus tetap tidak terenkripsi dan terpisah dari drive OS. Pada instalasi Windows modern, tata letak ini dibuat secara otomatis, tetapi dalam skenario lama, BitLocker Drive Preparation Tool atau diskpart dapat digunakan untuk mengubah ukuran dan membuat partisi yang sesuai. Volume hanya dianggap aman ketika sepenuhnya terenkripsi dan terlindungi aktif.
Mengenai kompatibilitas sistem operasi: Windows 11/10 Pro, Enterprise, dan Education mendukung BitLocker; Windows 8.1 Pro/Enterprise juga mendukungnya, dan di Windows 7, tersedia di Enterprise/Ultimate. Di dunia server, BitLocker hadir mulai dari Windows Server 2008 dan versi yang lebih baru . Jika Anda mempertimbangkan enkripsi lintas platform (Linux/Windows) atau perangkat lunak sumber terbuka yang diaudit secara ketat, alternatif seperti VeraCrypt mungkin lebih cocok dalam beberapa kasus.
Jika Anda mengelola armada, strategi lengkapnya meliputi:
- GPO Untuk memaksa enkripsi saat bergabung dengan domain, pilih algoritma (misalnya, XTS-AES 256) dan perlukan TPM+PIN.
- Masuk AD DS/ID sebagai penyimpanan kunci pemulihan dan untuk pelaporan kepatuhan.
- MDM (misalnya, Intune) untuk komputer yang jarang terhubung ke VPN perusahaan.
- Integrasi dengan alat keamanan yang memungkinkan Anda mengunci, menginventarisasi, dan menanggapi kehilangan/pencurian, menggabungkan BitLocker (melindungi data) dengan fungsi penguncian lokasi atau jarak jauh (melindungi perangkat).
Catatan penting: BitLocker tidak menerapkan Single Sign-On pra-boot. Setelah melewati otentikasi awal (TPM/PIN/kunci), pengguna masuk ke Windows seperti biasa. Hal ini sejalan dengan tujuan mengamankan lingkungan sebelum sistem dimuat.
Pertanyaan kunci, kesalahan umum, dan kasus kehidupan nyata
Kapan Anda harus menggunakan BitLocker? Kapan pun komputer Anda menyimpan informasi yang tidak ingin Anda ungkapkan : mulai dari data pribadi (KTP, slip gaji, catatan keuangan) hingga dokumen klien, cetak biru, kontrak, atau kekayaan intelektual. Bagi para profesional yang sering bepergian atau bekerja di kafe, ruang kerja bersama, dan bandara, ini adalah penyelamat jika terjadi pencurian.
Apakah ini rumit bagi pengguna akhir? Tidak juga . Antarmuka memandu Anda dalam memilih perlindungan dan mencadangkan kunci Anda. Poin pentingnya adalah penyimpanan kunci pemulihan Anda yang aman . Jika perangkat Anda terhubung ke ID Entra atau domain, kemungkinan besar sudah dicadangkan; jika itu adalah komputer pribadi, simpan ke akun Microsoft Anda dan, jika Anda mau, cetak salinannya. Hindari menyimpannya di komputer yang terenkripsi itu sendiri.
Mengapa terkadang diminta memasukkan kata sandi setelah komputer dinyalakan? Ini biasanya bertepatan dengan perubahan firmware/boot, aktivasi Secure Boot, pembaruan TPM, atau penggantian perangkat keras . BitLocker mendeteksi penyimpangan dan masuk ke mode pemulihan. Masukkan kata sandi, dan jika semuanya sudah benar, BitLocker tidak akan meminta kata sandi lagi kecuali ada perubahan lebih lanjut.
Apakah BitLocker memengaruhi kinerja? Pada sistem modern, dampaknya minimal , terutama jika perangkat keras mendukung akselerasi AES (instruksi khusus prosesor). Memilih AES 128 dapat memberikan peningkatan kinerja; AES 256 menawarkan keamanan kriptografi tambahan di lingkungan yang teregulasi.
Apa yang terjadi tanpa TPM? Anda dapat mengkonfigurasi kata sandi atau kunci boot pada drive USB , tetapi Anda akan kehilangan validasi integritas pra-boot. Selain itu, kata sandi tanpa kebijakan penguncian lebih rentan terhadap serangan brute-force . Jika memungkinkan, pilihlah TPM 2.0 + UEFI + Secure Boot.
Bagaimana jika saya ingin mengenkripsi drive USB untuk mentransfer data? Gunakan BitLocker To Go . Ingatlah untuk berkoordinasi dengan IT jika perusahaan Anda menggunakan platform keamanan yang memberlakukan kebijakan khusus pada media penyimpanan eksternal (misalnya, mewajibkan kata sandi yang kompleks atau menolak penggunaan drive yang tidak disetujui).
Catatan hukum dan kepatuhan: dengan perangkat terenkripsi, pencurian mungkin tetap menjadi insiden perangkat keras dan bukan pelanggaran data yang wajib dilaporkan, tergantung pada kerangka peraturan dan analisis risiko. Dengan kata lain, enkripsi adalah langkah mitigasi penting untuk GDPR dan peraturan lainnya, meskipun tidak menggantikan pencadangan, kontrol akses, pencatatan peristiwa, atau manajemen kerentanan.
Terakhir, jika Anda mengintegrasikan BitLocker dengan solusi endpoint perusahaan, hindari kebijakan yang tumpang tindih (GPO vs. konsol keamanan) yang dapat menyebabkan kesalahan enkripsi. Jika komputer dienkripsi secara lokal dan platform tidak memiliki kuncinya, dekripsi dan enkripsi ulang menggunakan kebijakan resmi. Konsistensi kebijakan menyederhanakan dukungan dan pemulihan.
Menerapkan BitLocker dengan bijak—TPM + PIN, Secure Boot, kata sandi yang aman, dan kebijakan yang konsisten— membuat perbedaan antara kehilangan perangkat dan kehilangan data Anda juga . Dalam kehidupan sehari-hari, Anda hampir tidak akan menyadarinya, tetapi ketika sesuatu terjadi, Anda akan bersyukur karena data Anda terenkripsi, kata sandi Anda terkendali, dan Anda yakin bahwa meskipun perangkat keras hilang, dokumen Anda tetap menjadi milik Anda sepenuhnya.