- La protezione ransomware di Windows si basa sull'accesso controllato alle cartelle, che consente solo alle applicazioni attendibili di modificare i file in posizioni sensibili.
- Windows 11 e Windows 10 includono cartelle protette di serie e consentono di aggiungere ulteriori percorsi e applicazioni attendibili per personalizzare la sicurezza per ciascun utente.
- Per ridurre al minimo il rischio di furto di dati, è fondamentale integrare questa funzione con backup, aggiornamenti regolari e buone pratiche durante la navigazione e l'apertura dei file.
Il ransomware è diventato uno dei problemi più gravi per qualsiasi utente Windows: crittografa i file, blocca il computer e, come se non bastasse, richiede un riscatto per ripristinare l'accesso, un pagamento che quasi mai garantisce il ripristino dell'accesso. Windows 11 (e anche Windows 10) dispone di una funzionalità specifica per contrastare questo problema, ma è disabilitata per impostazione predefinita ed è necessario sapere dove cliccare per attivarla.
In questo articolo scoprirai esattamente cos'è la protezione antiransomware di Windows, come funziona l'"Accesso controllato alle cartelle" , come attivarlo passo dopo passo in Windows 11 e Windows 10, quali cartelle sono protette per impostazione predefinita, come aggiungerne di tue, come consentire l'accesso a specifiche app e quali altre misure dovresti adottare (backup, aggiornamenti, buon senso, ecc.) affinché una violazione dei dati non ti rovini la giornata.
Cos'è il ransomware e perché è così pericoloso?
Il ransomware è un tipo di malware progettato per bloccare l'accesso al computer o ai file fino al pagamento di un riscatto. In genere crittografa documenti, foto, video e talvolta persino il sistema operativo stesso, impedendo l'apertura normale di qualsiasi file.
Questo tipo di minaccia può arrivare tramite siti web falsi o inaffidabili, download pirata, allegati e-mail sospetti , link sui social media o messaggi di chat e persino tramite chiavette USB infette. Spesso, i siti web o le e-mail dannose vengono individuati da dettagli come errori di ortografia, loghi copiati male o nomi aziendali leggermente modificati (ad esempio, "PayePal" invece di "PayPal" ).
Una volta penetrato nel sistema, il ransomware può diffondersi in rete ad altri computer o unità condivise, quindi non colpisce solo il PC di casa: può anche avere un impatto su computer aziendali, server o persino infrastrutture pubbliche, sfruttando le vulnerabilità di sicurezza di Windows.
Il problema è aggravato dal fatto che molte varianti di ransomware rubano informazioni riservate prima di crittografarle, per poi ricattare la vittima minacciando di divulgarle se non paga un riscatto. Questo rende tale tipo di attacco una delle maggiori minacce alla sicurezza informatica odierne, sia per i singoli individui che per le organizzazioni.
Che cos'è la protezione ransomware di Windows?
Windows 10 e Windows 11 includono Microsoft Defender Antivirus e un firewall integrato , che analizzano file, processi e traffico di rete in background. Partendo da queste basi, Microsoft ha aggiunto un ulteriore livello chiamato protezione contro i ransomware , il cui fulcro è la funzionalità "Accesso controllato alle cartelle".
Lo scopo di questa funzionalità è proteggere determinate cartelle di sistema e del profilo utente, in modo che solo le applicazioni attendibili possano modificarle. In questo modo, se un ransomware o altro malware tenta di crittografare o eliminare file, Windows blocca la modifica e visualizza una notifica.
In pratica, questa protezione impedisce ad applicazioni sconosciute o sospette di apportare modifiche non autorizzate ai file presenti in queste cartelle. Pertanto, anche se una minaccia dovesse riuscire a essere eseguita, sarà molto più difficile perdere documenti, foto o progetti importanti.
Inoltre, questa funzionalità si integra particolarmente bene con Microsoft Defender for Endpoint e con gli strumenti di gestione aziendale (Intune, Configuration Manager, ecc.), che consentono la distribuzione e il controllo delle configurazioni su larga scala e la revisione centralizzata degli eventi bloccanti.
Come funziona l'accesso controllato alle cartelle
"Controllo dell'accesso alle cartelle" si basa su un'idea semplice: solo le applicazioni attendibili possono modificare i file in determinate posizioni protette . Tutto il resto viene bloccato o registrato in modalità di controllo, a seconda della configurazione.
Windows mantiene un elenco di applicazioni attendibili in base alla loro diffusione e reputazione. Se un programma è ampiamente utilizzato, è in esecuzione da tempo senza comportamenti dannosi e Microsoft non ha rilevato alcun problema, viene considerato affidabile e gli è consentito di funzionare normalmente nelle cartelle protette.
Quando un'app non è presente in quell'elenco, i suoi tentativi di scrivere, eliminare o modificare file nelle cartelle protette vengono bloccati (o registrati, se si utilizza la modalità solo registro). È anche possibile aggiungere manualmente delle eccezioni per app specifiche che si sa essere sicure.
Questa funzionalità è particolarmente utile contro i ransomware perché gli attacchi si concentrano in genere sulla crittografia di documenti, foto, video o progetti . Avendo un accesso più limitato a queste cartelle, il malware incontra un ostacolo che impedisce o ostacola notevolmente il raggiungimento del suo obiettivo.
Negli ambienti aziendali, l'accesso controllato alle cartelle può essere configurato tramite Microsoft Intune , Configuration Manager o Microsoft Defender for Endpoint. In questi casi, gli amministratori possono esaminare centralmente gli eventi generati e adattare i criteri in base alle effettive esigenze dell'organizzazione.
Cartelle protette per impostazione predefinita in Windows
Quando si attiva l'Accesso controllato alle cartelle, Windows protegge automaticamente una serie di cartelle del profilo utente e di sistema , ovvero le cartelle in cui normalmente si archiviano documenti e contenuti personali.
I percorsi protetti per impostazione predefinita includono, ad esempio:
- c:\Utenti\ Documenti
- c:\Utenti\Pubblico\Documenti
- c:\Utenti\ Immagini
- c:\Utenti\Pubblico\Immagini
- c:\Utenti\ Video
- c:\Utenti\Pubblico\Video
- c:\Utenti\ Musica
- c:\Utenti\Pubblico\Musica
- c:\Utenti\ Preferiti
Queste posizioni sono quelle che normalmente si vedono in "Questo PC" in Esplora file e sono solitamente il primo obiettivo degli aggressori, quindi è logico che Windows le protegga per impostazione predefinita.
Inoltre, determinati profili di sistema come LocalService, NetworkService o systemprofile Hanno anche le rispettive cartelle protette (ad esempio, C:\Windows\System32\config\systemprofile\Documents(se esiste). Ciò aiuta a proteggere i processi e i servizi interni del sistema operativo stesso.
Le cartelle di sistema protette non possono essere rimosse dall'elenco , proprio per garantire che questo livello di sicurezza di base non venga disabilitato inavvertitamente. Tuttavia, è possibile aggiungere percorsi personalizzati per estendere la protezione ad altre directory o unità.
Come abilitare la protezione ransomware in Windows 11
In Windows 11, le impostazioni sono piuttosto facili da raggiungere, ma non sempre sono immediatamente evidenti . Seguendo questi passaggi, potrai attivarle in pochissimo tempo.
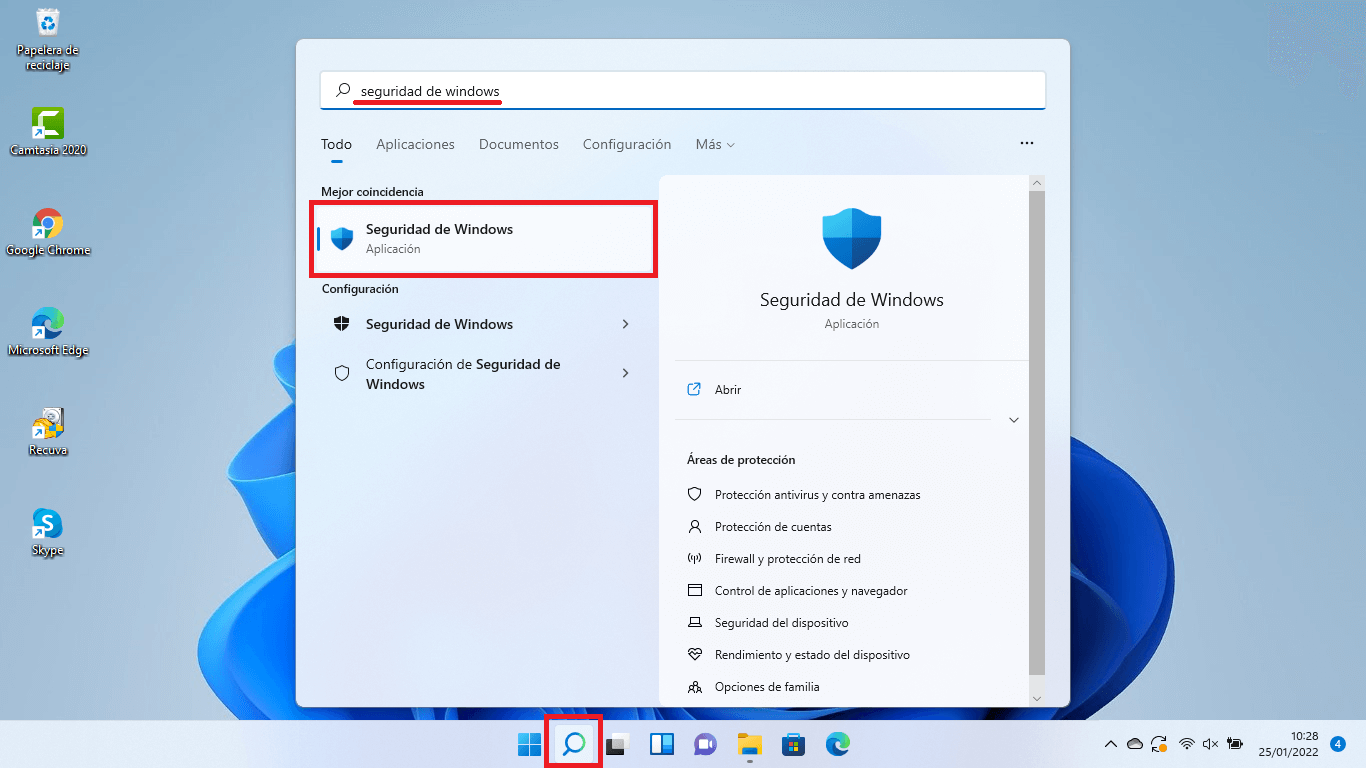
1. Apri Sicurezza di Windows
Il modo più veloce è premere il tasto Windows, digitare “Sicurezza di Windows” e apri l'applicazione. Puoi anche andare su Home > Impostazioni > Privacy e sicurezza > Sicurezza di Windows ed entrare da lì.
2. Vai su "Antivirus e protezione dalle minacce"
All'interno dell'app vedrai diverse sezioni. Quella che ti interessa è... “Antivirus e protezione dalle minacce”Fare clic e si aprirà una nuova finestra con lo stato di Microsoft Defender e diverse opzioni.
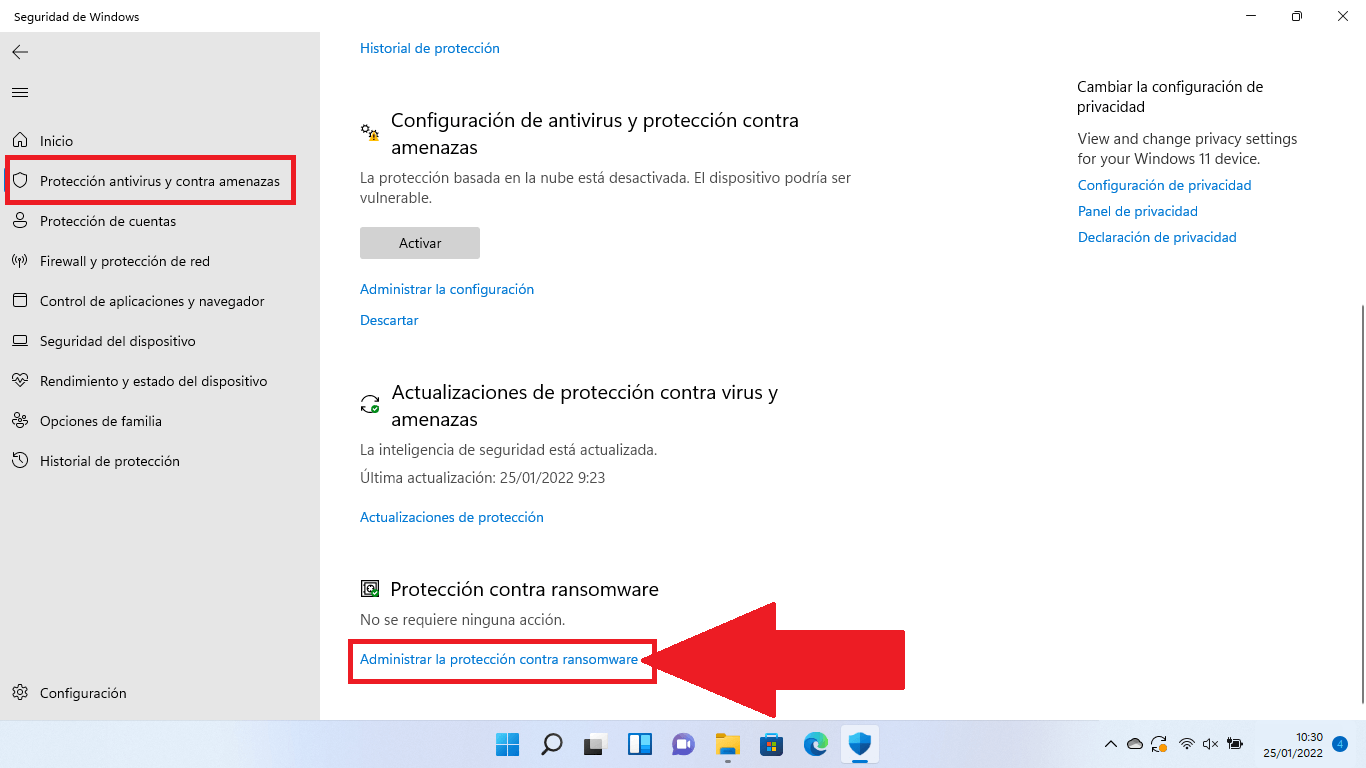
3. Individuare “Protezione ransomware”
Scorri fino in fondo alla schermata finché non trovi il blocco “Protezione contro il ransomware”Qui sotto vedrai un link che dice qualcosa del tipo “Gestire la protezione dal ransomware”. Clicca lì.
4. Attiva “Accesso controllato alle cartelle”
Nella nuova schermata vedrai l'interruttore per “Controlla l’accesso alla cartella” (o "Accesso Cartella Controllato" a seconda della versione/lingua). Di solito è disabilitato per impostazione predefinita. Abilitalo: apparirà una finestra di Controllo Account Utente che chiederà conferma; accetta per rendere effettive le modifiche.
Da quel momento in poi, i tuoi file, le tue cartelle e alcune aree di memoria saranno protetti da modifiche non autorizzate da parte di applicazioni sconosciute o dannose.
Configurare le cartelle protette e le applicazioni consentite
Una volta attivato l'accesso controllato alle cartelle, è consigliabile dare un'occhiata all'elenco delle cartelle e delle app consentite per adattarlo al proprio effettivo modo di lavorare.
Nella stessa sezione dedicata alla protezione ransomware troverai:
- Cronologia dei blocchi: per vedere quali applicazioni hanno tentato di modificare i file e sono state bloccate.
- Cartelle protetteQui puoi rivedere le cartelle già protette e aggiungerne di nuove.
- Consenti a un'applicazione di accedere a una delle cartelle controllate: per concedere l'autorizzazione a un programma specifico che è stato bloccato ma che ritieni sicuro.
Se solitamente salvi i progetti in una cartella personalizzata (ad esempio, D:\Projects o un'unità esterna), ti consigliamo vivamente di aggiungerla come cartella protetta . Tieni presente che anche tutte le sottocartelle al suo interno saranno protette.
Per quanto riguarda le applicazioni, se scoprite che un programma legittimo (ad esempio, il vostro editor video o una suite per ufficio alternativa) non riesce a salvare le modifiche nelle cartelle protette, potete aggiungerlo manualmente all'elenco dei programmi consentiti utilizzando l'apposita opzione. Assicuratevi però che si tratti di software affidabile, scaricato sempre da fonti ufficiali.
Come abilitare la protezione ransomware in Windows 10
In Windows 10, il concetto è lo stesso, anche se il percorso all'interno delle impostazioni varia leggermente. Ciononostante, il procedimento è altrettanto semplice e richiede solo pochi minuti.
1. Accedi alla sicurezza di Windows
Premere Home> Impostazioni, entra in "Aggiornamento e sicurezza" e, nel pannello di sinistra, seleziona “Sicurezza di Windows”Puoi anche digitare "Sicurezza di Windows" direttamente nel menu Start.
2. Vai a "Protezione da virus e minacce"
Una volta in Sicurezza di Windows, fare clic su “Protezione contro virus e minacce” per aprire la finestra con le opzioni antivirus integrate.
3. Gestire la protezione dal ransomware
All'interno di quella sezione, cerca il collegamento “Gestire la protezione dal ransomware”Di solito appare nella parte inferiore dello schermo. Clicca per accedere alle opzioni specifiche.
4. Abilitare l'accesso controllato alle cartelle
Proprio come in Windows 11, vedrai l'opzione per abilita il controllo di accesso alla cartellaSposta l'interruttore su "On" e conferma nella finestra pop-up di sicurezza. Da quel momento in poi, la funzionalità inizierà a proteggere le tue cartelle critiche.
Da lì, è possibile aggiungere ulteriori cartelle protette, visualizzare la cronologia dei blocchi e consentire l'accesso a specifiche applicazioni, proprio come in Windows 11, tramite le opzioni visualizzate nella stessa schermata.
Utilizzare OneDrive e i backup come ulteriore difesa
La protezione anti-ransomware di Windows è di grande aiuto, ma non sostituisce i backup . Idealmente, dovresti combinare questa funzionalità con un buon sistema di backup, sia basato sul cloud che offline.
Se accedi con il tuo account Microsoft e configuri OneDrive , Windows può sincronizzare automaticamente documenti, immagini, desktop e altre cartelle e offrire funzionalità integrate di rilevamento e ripristino da ransomware, inclusa la cronologia file di Windows per ripristinare le copie precedenti dei tuoi file.
Oltre al cloud, è altamente consigliabile creare backup regolari su supporti di archiviazione offline (come dischi rigidi esterni scollegati quando non in uso). In questo modo, anche se un attacco dovesse riuscire a superare le vostre difese, avrete sempre la possibilità di ripristinare i vostri dati da una posizione irraggiungibile per il ransomware.
Cosa fare se sospetti che il tuo computer sia infetto
Se noti un comportamento anomalo (il tuo computer diventa improvvisamente estremamente lento, si aprono finestre strane, i documenti non si aprono correttamente, ecc.) o se hai sentito parlare di una nuova campagna malware , la cosa più saggia da fare è eseguire una scansione completa.
Da Sicurezza di Windows, vai su "Protezione da virus e minacce" ed esegui una scansione rapida o completa con Microsoft Defender. Puoi anche scegliere una scansione offline, che riavvia il sistema ed esegue la scansione prima che vengano caricate le potenziali minacce.
Se il ransomware ha già preso il controllo, in genere compare una nota di riscatto che richiede denaro per sbloccare il computer o i file. A quel punto:
- Non pagare il riscattoNon c'è alcuna garanzia che recupererai i dati e starai finanziando i criminali.
- Prova a pulire il computer con Sicurezza di Windows. o con una soluzione anti-malware affidabile.
- Utilizza i tuoi backup (OneDrive, unità esterne, ecc.) per ripristinare i file interessati una volta che il sistema è libero dal malware.
Se hai già effettuato il pagamento per errore, la cosa più saggia da fare è contattare immediatamente la tua banca e le autorità del tuo paese (polizia, agenzie di sicurezza informatica, ecc.) per cercare di bloccare la transazione e denunciare la frode.
Esaminare gli eventi di accesso alle cartelle controllate
Quando Controllo dell'accesso alle cartelle blocca o controlla un'azione, Windows registra eventi specifici che possono essere visualizzati sia localmente che dal portale di Microsoft Defender negli ambienti aziendali.
Nelle organizzazioni che utilizzano Microsoft Defender for Endpoint, è possibile eseguire query avanzate per visualizzare le violazioni bloccate o registrate, ad esempio utilizzando filtri sui tipi di azione ControlledFolderAccessViolationBlocked o ControlledFolderAccessViolationAudited.
In locale, è possibile utilizzare il Visualizzatore eventi di Windows per importare viste personalizzate (ad esempio, il file cfa-events.xml ) e visualizzare eventi come:
| ID evento | Descrizione |
|---|---|
| 5007 | Cambiamento nella configurazione Microsoft Defender |
| 1124 | Accesso alla cartella controllata e verificata |
| 1123 | Accesso alla cartella controllata bloccato |
| 1127 | Tentativo di scrittura nel settore protetto bloccato |
| 1128 | Tentativo di scrittura nel settore protetto verificato |
Questo livello di dettaglio aiuta, soprattutto nelle aziende, a perfezionare le politiche e a individuare le applicazioni legittime che necessitano di autorizzazione senza compromettere la sicurezza complessiva del sistema.
Esclusioni e caratteri jolly in Microsoft Defender
Oltre alla protezione specifica contro i ransomware, Microsoft Defender consente di definire delle esclusioni in modo che determinati file, cartelle, tipi di file o processi non vengano analizzati in tempo reale.
Da Sicurezza di Windows, nella sezione Protezione antivirus, è possibile accedere a "Aggiungi o rimuovi esclusioni" e scegliere tra:
- archivio: esclude un file specifico.
- Raccoglitore: esclude un intero percorso e tutto il suo contenuto.
- Tipo di file: escludere per estensione, come .docx, .pdf, ecc.
- Processo: esclude un eseguibile in modo che i file che apre non vengano analizzati in tempo reale.
Possono anche essere usati caratteri jolly (*) e variabili di ambiente in alcune esclusioni, ad esempio per escludere tutti i file la cui estensione termina in "st" (con *st) o tutti i processi che si trovano in una cartella specifica (ad esempio, C:\MyProcess\*).
Sebbene sia una funzionalità utile per evitare conflitti di prestazioni con determinati programmi, deve essere utilizzata con estrema cautela , poiché qualsiasi elemento escluso non è più protetto dall'analisi in tempo reale e potrebbe diventare un punto di ingresso per malware.
Ulteriori suggerimenti per evitare il ransomware
La protezione anti-ransomware per Windows è un componente molto importante, ma non è l'unico di cui hai bisogno . Per ridurre al minimo il rischio, è consigliabile seguire una serie di buone pratiche di base.
Mantieni Windows e le tue app aggiornati
I criminali informatici ne approfittano costantemente vulnerabilità nel sistema operativo e nei programmi di uso quotidianoPer chiuderli il prima possibile, vai su Start > Impostazioni > Windows Update e assicurati che gli aggiornamenti automatici siano abilitati e installati regolarmente.
Utilizza un buon programma antivirus e non disattivarlo.
Microsoft Defender è un Antivirus integrato e abbastanza competenteTuttavia, se preferisci, puoi optare per soluzioni di terze parti (a pagamento o gratuite), purché siano affidabili. L'importante è disporre di un motore di protezione in tempo reale attivo e aggiornato.
Backup esterni e cloud
Come abbiamo già detto, è fondamentale avere backup in posizioni esterne al computer principaleCombinare l'archiviazione cloud (OneDrive, Google Drive, Dropbox...) con unità esterne offline è una strategia molto solida contro qualsiasi disastro, che si tratti di ransomware o di un guasto hardware.
Fai attenzione alle email, ai link e ai download
La maggior parte delle infezioni iniziano con un clic imprudenti su un collegamento o un allegatoFate attenzione alle e-mail inaspettate, ai mittenti sconosciuti, ai messaggi allarmistici che chiedono informazioni o pagamenti urgenti e, naturalmente, ai software scaricati da siti web pirata o dubbi.
Riavvia il computer di tanto in tanto
Sembra sciocco, ma Riavviare almeno una volta a settimana Aiuta a garantire che gli aggiornamenti del sistema e delle applicazioni vengano applicati correttamente, migliorando inoltre le prestazioni e la stabilità complessive.
Con tutte queste impostazioni configurate correttamente e la funzionalità Accesso controllato alle cartelle abilitata , il tuo Windows 11 (o Windows 10) sarà molto più preparato ad affrontare ransomware e altre minacce simili, riducendo al minimo le possibilità che i tuoi file importanti vengano compromessi o crittografati in modo irreversibile.

Indice
- 1 Cos'è il ransomware e perché è così pericoloso?
- 2 Che cos'è la protezione ransomware di Windows?
- 3 Come funziona l'accesso controllato alle cartelle
- 4 Cartelle protette per impostazione predefinita in Windows
- 5 Come abilitare la protezione ransomware in Windows 11
- 6 Come abilitare la protezione ransomware in Windows 10
- 7 Utilizzare OneDrive e i backup come ulteriore difesa
- 8 Cosa fare se sospetti che il tuo computer sia infetto
- 9 Esaminare gli eventi di accesso alle cartelle controllate
- 10 Esclusioni e caratteri jolly in Microsoft Defender
- 11 Ulteriori suggerimenti per evitare il ransomware